# Fortinet VNFs规格
## 许可[](#许可 "直接链接至许可")
Network Edge支持使用受支持的Fortinet FortiGate VM许可模型进行自带许可证(BYOL)部署,包括基于FortiFlex令牌的许可和受支持的FortiGate VM订阅权利。
> **注意**
>
> 旧式FortiGate VM V系列许可模式已过时,不应用于新部署。
如需购买软件许可证,请联系您的Fortinet销售代表或合作伙伴。
* [飞塔](https://www.fortinet.com/corporate/about-us/contact-us)
* [查找Fortinet合作伙伴](https://partnerportal.fortinet.com/directory/)
## 支持[](#支持 "直接链接至支持")
请联系您的Fortinet销售代表或合作伙伴,以购买与您的FortiGate VM订阅或FortiFlex许可一致的FortiCare及适用的FortiGuard服务权利。
* [Fortinet社区](https://community.fortinet.com/?pageNum=1)
* [FortiCare技术支持](https://www.fortinet.com/support/contact)
## 在没有 Equinix 公网 IP 地址的情况下配置您的 Fortinet 设备[](#在没有-equinix-公网-ip-地址的情况下配置您的-fortinet-设备 "直接链接至在没有 Equinix 公网 IP 地址的情况下配置您的 Fortinet 设备")
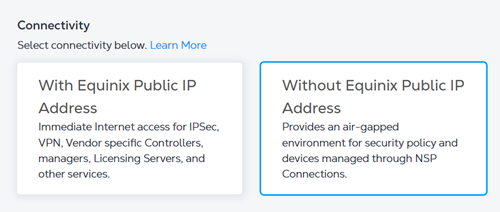
如果您创建了**没有Equinix公共IP地址的**Fortinet设备(自主模式),则VNF配置的WAN或管理接口上没有任何公有IP地址。
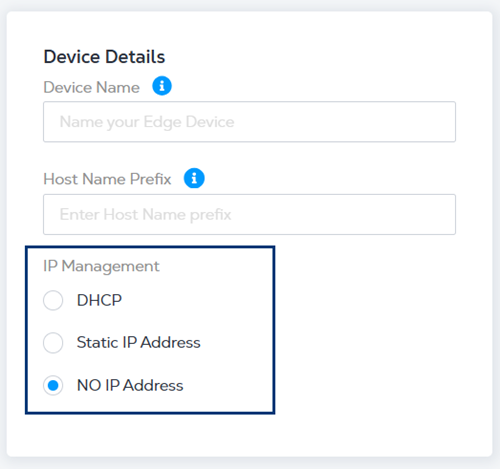
输入**设备详情**时,请选择以下IP地址选项之一:
* DHCP——一种网络管理协议,可自动分配 IP 地址。
* 静态 IP 地址 – 输入 IP 地址、子网掩码和默认网关。
* 无IP地址 – 将不会分配IP地址。
您负责配置许可证注册、覆盖网络配置和集群(可选)。
## Fortinet FortiGate VM系列[](#fortinet-fortigate-vm系列 "直接链接至Fortinet FortiGate VM系列")
* [Fortinet NGFW订购指南](https://www.fortinet.com/content/dam/fortinet/assets/data-sheets/og-cloud-next-generation-firewall.pdf)
* [FortiGate数据表](https://www.fortinet.com/content/dam/fortinet/assets/data-sheets/fortigate-vm.pdf)
* [FortiOS管理指南](https://docs.fortinet.com/document/fortigate/7.4.7/administration-guide/416169/vm-license)
Network Edge在受支持的基于KVM的虚拟化基础设施上部署FortiGate虚拟机实例。有关更多信息,请参阅[FortiGate VM KVM数据表](https://www.fortinet.com/content/dam/fortinet/assets/data-sheets/FortiGate_VM_KVM.pdf)。
### Fortinet FortiGate VM系列规格[](#fortinet-fortigate-vm系列规格 "直接链接至Fortinet FortiGate VM系列规格")
| | |
| ------------------------- | --------------------------------------------------------------------------------------------------------------- |
| 设备资源 | 双核- 4 GB
4核- 6 GB
8核- 12 GB
16个核心- 24 GB |
| 软件包 | 标准 |
| 支持的接口(默认值/最大值) | 10/18 |
| 系统保留接口 | 端口1 (管理)
端口2 (WAN SSH/SSH) |
| 可用许可证类型 | 自带 |
| 访问方法 | SSH (CLI)
HTTPS (Web控制台) |
| 镜像版本 | 查看[可用镜像版本](https://docs.equinix.com/zh-Hans/network-edge/vendors-devices/ne-certified-vnfs.md#fortinet) |
| 连接性 | 使用Equinix公共IP地址 |
| RMA | 支持 |
| 快照 | 支持 |
| 调整大小 | 支持 |
### 创建Fortinet FortiGate 防火墙设备[](#创建fortinet-fortigate-防火墙设备 "直接链接至创建Fortinet FortiGate 防火墙设备")
向供应商设备转销商获取FortiGate防火墙设备的许可证。此虚拟设备唯一可用的选项是“自带许可证(BYOL)”。Network Edge支持基于文件的FortiGate虚拟机许可证授权以及基于FortiFlex令牌的许可证。
> **注意**
>
> FortiOS 7.x版本支持基于FortiFlex令牌的许可Network Edge。
在设备创建过程中:
* 如果您使用基于令牌的FortiFlex许可证,请选择**我将输入许可证令牌**。在字段中,输入您的许可证令牌密钥。
* 如果您使用基于文件的许可证,请选择**我将上传许可证文件**。点击“**选择文件**”上传许可证文件。
上传Fortinet FortiGate的BYOL许可证令牌或文件是可选操作。您可以在无需许可证的情况下配置设备,并在设备配置完毕后注册BYOL许可证。
### Fortinet FortiGate 防火墙设备的日志存储[](#fortinet-fortigate-防火墙设备的日志存储 "直接链接至Fortinet FortiGate 防火墙设备的日志存储")
Fortinet FortiGate防火墙设备包括30 GB的日志存储,为防火墙事件数据提供设备上的缓冲区。流量日志,威胁日志,事件日志和策略违规记录全部存储在本地。所有新创建的设备都将自动包含30 GB的日志存储。
要将现有的Fortinet FortiGate防火墙设备升级为包含30 GB日志存储,请参阅[手动设备恢复](https://docs.equinix.com/zh-Hans/network-edge/troubleshooting/ne-manual-device-replacement.md#re-instantiate-device)以重新实例化您的设备。在重新实例化期间选择的软件版本如何,设备都会自动配置30 GB的日志存储。
### FortiGate SD - WAN规格[](#fortigate-sd---wan规格 "直接链接至FortiGate SD - WAN规格")
| | |
| ------------------------- | --------------------------------------------------------------------------------------------------------------- |
| 设备资源 | 双核- 4 GB
4核- 6 GB
8核- 12 GB
16个核心- 24 GB |
| 软件包 | 标准 |
| 支持的接口(默认值/最大值) | 10/18 |
| 系统保留接口 | 端口1 (管理)
端口2 (WAN SSH/SSH)
端口3 (NSP /BYOC) |
| 可用许可证类型 | 自带 |
| 访问方法 | SSH
FortiManager |
| 镜像版本 | 查看[可用镜像版本](https://docs.equinix.com/zh-Hans/network-edge/vendors-devices/ne-certified-vnfs.md#fortinet) |
| 连接性 | 使用Equinix公共IP地址 |
| RMA | 支持 |
| 快照 | 支持 |
| 调整大小 | 支持 |
### 创建 Fortinet FortiGate SD-WAN 设备[](#创建-fortinet-fortigate-sd-wan-设备 "直接链接至创建 Fortinet FortiGate SD-WAN 设备")
在设备创建过程中:
* 如果您使用基于令牌的FortiFlex许可证,请选择**我将输入许可证令牌**。在字段中,输入您的许可证令牌密钥。
* 如果您使用基于文件的许可证,请选择**我将上传许可证文件**。点击“**选择文件**”上传许可证文件。
上传Fortinet FortiGate的BYOL许可证令牌或文件是可选操作。您可以在无需许可证的情况下配置设备,并在设备配置完毕后注册BYOL许可证。
### 创建Fortinet SD-WAN 集群[](#创建fortinet-sd-wan-集群 "直接链接至创建Fortinet SD-WAN 集群")
如果您正在创建集群,则需要提供:
* 集群名称 – 输入集群的名称。
* 设备名称 – 输入设备的名称。
* 主设备 SD-WAN 控制器 1 – 输入 IP 地址。
* 主设备管理员密码 – 输入主设备的密码。
* 主主机名 – 输入主设备的主机名。
* 辅助设备管理员密码 – 输入辅助设备的密码。
* 辅助设备主机名 – 输入辅助设备的主机名。
> **注意**
>
> 当使用设备链接连接集群设备时,每个集群上的HA组ID必须是唯一的。