用户访问
用户访问是一项通用服务(大多数供应商都提供),可提供对设备的直接访问。它可以有多种形式;最常见的是SSH。
Secure Shell (SSH)是一种常用的访问方法,允许批准的用户登录设备并直接在设备上操作。最多可以为多个用户添加SSH凭据。Equinix将限制SSH用户的某些活动,以防止发生重大事故或锁定,但我们会尽可能尽量减少此限制。例如,SSH用户将无法删除SSH接口。这可防止Equinix操作可见性和客户自己的用户被锁定在设备之外,除了完全删除之外,无法解决问题。
用户访问服务具有以下属性。
| 价值观 | 数据要求 | 注释 | |
|---|---|---|---|
| 在发射前进行配置。 | 是* | *已为以前的设备定义的用户可用于此设备。 | |
| 在发射时进行配置。 | 是的 | 选项位于新设备的"附加服务"部分。 | |
| 在生命周期内进行配置。 | 是的 | 选项位于Device Details (设备详细信息)中的Additional Services (附加服务)选项卡上。 | |
| 可选或必需 | 可选 | ||
| 用户名 | 必须的(有密码) | 必须至少有3个字符,最多32个;必须是市场独有的。 | 可以添加新的(带密码)或从现有用户列表中选择。 |
| 密码 | 必需 | 必须至少有6个字符,最多12个;可以包括小写和大写字母、数字和一些特殊字符 | 仅在首次创建新用户时定义。用户不能为现有用户重新输入相同或新的密码。 |
| 设备 | UUID; 需要 | 字母数字 | 在门户网站上,设备UUID是根据用户正在查看的当前活动设备假设的。 |
| 每台设备有多少用户 | 5 | ||
| 每个账户有多少用户 | 见注释 | 部署的设备数量x5 | |
| 在二级市场上需要同样的东西吗? | 否 | 可以没有用户访问,相同或不同。 |
某些供应商在导航到设备的地址或FQDN时提供基本的用户界面加载。用户访问服务也可用于此目的,因为它通常已经是SSH或CLI上的shell。
当用户直接通过SSH登录设备时,他们通常使用Telnet,PuTTY或OpenSSH等客户端。这将授予他们对设备CLI的访问权限。Equinix增加了用户权限限制以防止灾难性错误,但我们尽量允许。某些供应商无法将用户控制限制为SSH。
因此,客户对提交给设备的配置更改和调整承担全部责任。由此产生的任何损害或中断可能不适用于SLA担保。客户还承担了解如何使用相应供应商的操作系统和版本导航和配置该设备的全部责任。
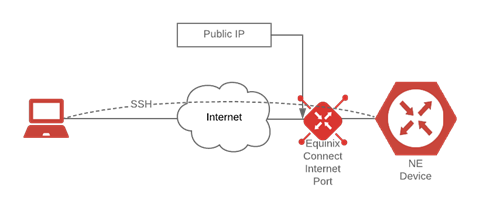
用户可以查看设备的几乎所有方面并在其上操作,就像他们在公司网络中使用物理设备一样。例如,当用户登录到设备时,用户可以显示接口(使用该供应商和操作系统的相应命令),并将看到SSH接口,该接口始终包括由Equinix发布的公共IPv4地址。
如果您不愿意直接对设备进行更改,而不是通过Equinix门户或 API,请不要启用此服务
当添加用户访问到HA对时,用户必须选择他们是否要在辅助设备上复制相同的用户权限,或者添加不同的用户列表。
用户访问服务允许您在每个设备上输入最多5个用户名和相关密码。如果需要,同一用户名/密码组合可以在多个设备中重复使用,但在单个Equinix metro中必须是唯一的。
Equinix用户凭据与此虚拟设备上的设置和数据互斥。它与Equinix Customer Portal或任何其他Equinix门户,系统或属性无关,也不会影响或更改任何用户凭据。因此,客户可以输入不是任何其他Equinix相关工具用户的设备访问用户。此外,如果用户希望访问设备,则必须在此服务中创建用户和密码;其Equinix凭据不适用于直接访问。如果用户决定添加与Equinix用户凭据相同的凭据,则这是巧合,并且不会同步。
每次输入、更改或删除用户并单击“保存”时,全套用户配置会立即推送到设备和Equinix TACACs 服务器(如相关)。
为了让访问正常工作,用户应该与ACL协调,确保访问地址被允许。