主界面访问控制列表
主接口ACL服务使用户能够输入一个或多个允许(或路由过滤词典中的ALLOW)访问所有设备上启用的主接口的IP地址块。软件堆栈和OSS/BSS的主要组件,以及从虚拟设备到云和其他目的地的 "数据包行走 "都包括在内。
ACL以传统方式对其它已知的网络设备ACL进行操作。在以下情况下,您应始终至少拥有一个IP地址块:
- 你打算使用SSH、Web GUI或其他方式直接访问设备。
- 您的设备由SaaS或任何其他软件包或第三方软件(如WAN设备)控制和管理。供应商指南应指明需要哪些地址。
- 你打算通过公共互联网接口向设备传递任何流量。
- 你想通过公共互联网启用从设备到远程地点的VPN隧道。
Equinix自动具有对设备的基本访问权限,但如果不启用至少一个允许的地址块,这些操作将不适用于Equinix操作之外的客户。输入地址后,Equinix编排将在多个位置启用此允许列表:
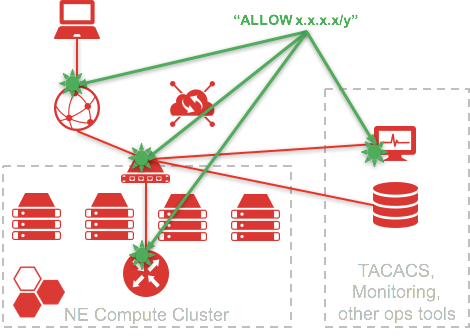
这包括,但不限于。
- 公共网关路由器上用于公共互联网访问的接口
- 面向GW路由器的机架顶部接口
- VNF上的主要或互联网接口
- 选择故障排除和操作工具
主界面ACL服务具有以下属性。
| 价值观 | 数据要求 | 注释 | |
|---|---|---|---|
| 启动前的配置 | 没有/没有 | ||
| 在发射时进行配置。 | 是的 | 在新设备的附加服务部分。 | |
| 在生命周期内进行配置。 | 是的 | 在设备详细信息的附加服务部分。 | |
| 可选或必需 | 可选 | 在某些设备上可能需要,更多信息见设备简介或细节。 | |
| IP地址 | x.x.x.x/y | 数字格式的IPv4地址;其中X为最小0,最大255,y为最小1,最大32 | 系统屏蔽了0.0.0.0/0;系统此时不会根据IRR验证或核实地址块或所有权;可以是公共或私人的。 |
| 设备 | UUID; 需要 | 字母数字 | 在门户网站上,设备UUID是根据用户正在查看的当前活动设备假设的。 |
| 每个设备有多少个IP块 | 50 | ||
| 每个账户有多少个IP地址 | 无限制 | 不适用 | |
| 最大的CIDR/子网尺寸 | 无 | /1或更小;系统块/0 | |
| 辅助设备上是否也要求相同? | 否 | 可以有相同或不同。 |
将此服务添加到冗余对时,必须指定是否要将同一组IP地址添加到辅助设备。您也可以指定不同的列表。
Equinix维护一个TACACS服务器,允许SSH用户从允许列出的IP地址和因特网主干路由器访问设备。此服务通知Equinix基础设施允许哪些IP地址和子网访问设备。此服务通过SSH客户端以及管理设备的第三方软件,应用程序或编排对个人用户均有效。因此,即使用户未定义任何用户,也可能需要配置此服务,例如:
- 一个SD-WAN设备,外部SaaS管理访问
- 一个网络性能软件包,通过SSH接口捕获SNMP陷阱
- 控制该设备的第三方软件或协调程序
- 许多其他可能的情况
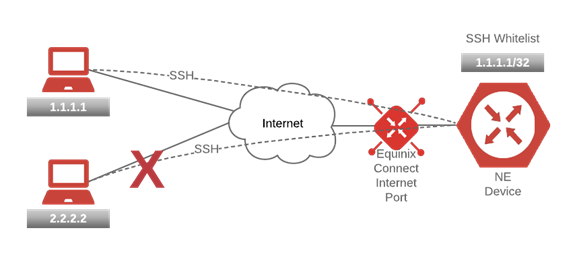
尽管块限制为50个,但用户在考虑子网时如果需要,可以有效地输入大量并发地址。系统限制了某些条目(例如"允许全部"0/0条目和一些私有地址空间)。在设备生命周期的任何时候,用户都可以在此列表中添加或删除。
单击保存时,所有允许的地址的配置都将推送到设备。如果这包括删除或更改地址,则与该地址关联的任何人试图访问设备的服务将中断。
"用户访问"服务中列出的所有用户都可以从此服务中列出的所有地址访问设备。Equinix建议您在尽可能小的子网中添加尽可能少的允许地址。用户应咨询其公司IT组织,以确定需要访问设备的人员或系统的可能来源地址。个人用户可以使用whatsmyip之类的服务来确定您在计算机或终端上配置的公共地址。
Equinix不会使用任何注册表(如ARIN)验证输入的IP子网的所有权。来自这些地址的所有流量完全由客户负责。