网络和安全服务
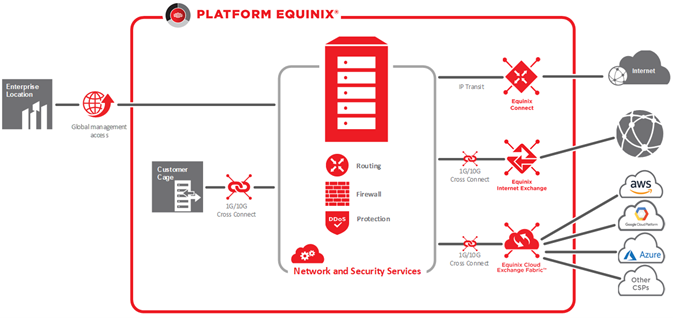
N&S 包括客户构建的网络解决方案或额外的安全层选项,包括托管防火墙和 DDoS 防护。
防DDoS
分布式拒绝服务(DDoS)攻击是指攻击者通过暂时或无限期地中断连接到Internet的主机的服务来试图使计算机或网络资源对其目标用户不可用。淹没受害者的传入流量源自许多不同的来源,这使得仅通过阻止单个来源就无法阻止攻击。在这种攻击中,它们试图阻止系统处理真正的用户请求,并导致服务不可用,从而导致收入损失和客户不满意。
DDoS 防护是企业必须设计和实施的首要安全控制功能之一,以保护自身免受数字基础设施、云应用程序、网站和其他服务日益增长的安全威胁。
Equinix DDoS服务保护您的基础设施免受这些容量DDoS攻击。它可作为Equinix Connect的完全托管插件提供。Equinix连接在Equinix IBX数据中心提供卓越,弹性强,低延迟的单宿主或多宿主互联网连接。
我们的服务可保护整个子网,并可在爱尔兰的所有Equinix IBX数据中心使用。它基于订阅模式,避免了内部部署DDoS检测和缓解设备的高昂成本,成本从数万美元到数十万美元不等。
与基于云的反DDoS服务不同,我们的服务在您不受攻击时不会产生额外的延迟,因此不会影响您的应用程序性能。只有在您受到攻击时,流量才会重定向,确保在平时延迟不会受到影响。
工作原理
在登录期间,你将提供你的IP地址和通知的电子邮件地址,之后服务将被配置好。
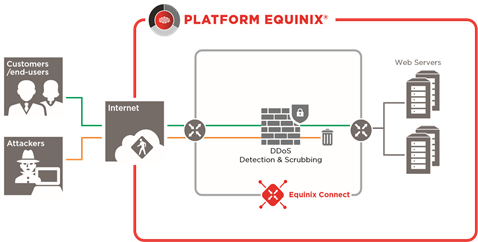
传入的互联网流量通过边界路由器进入Equinix网络。连接到这些路由器的网络传感器会持续扫描传入流量,以识别DDoS攻击导致的不规则模式或流量突然增加。在我们的网络传感器检测到攻击后的几秒钟内,流量将自动从受影响的IP地址重定向到DDoS抵御基础设施。
DDoS缓解基础结构可即时过滤掉所有异常流量,并仅将干净流量转发到应用程序源站。一旦DDoS攻击结束,此重定向将自动停止。在我们发现您的基础设施受到DDoS攻击后,您将收到通知,并通过电子邮件收到一份报告,其中包含有关攻击的所有详细信息。下图描述了DDoS缓解基础结构的体系结构。此基础设施阻止非法流量使您的关键应用程序服务器过载,同时允许网络流量进出您的最终用户。
先决条件
Equinix Anti-Connect服务保护端口速度为1 Gbps或10 Gbps的Equinix DDoS互联网连接。它可以与Equinix拥有的标准IP范围或与Equinix对等时用户拥有的独立于提供商的地址空间(PI)结合使用。
服务限制
DDoS服务旨在保护最终客户IP范围免遭入站拒绝服务攻击。建议在单独的物理连接和IP范围内操作出站指定流量。
在攻击缓解的情况下,从受保护的IP范围向外发起的流量将在攻击期间停止运作。
购买单位
每月的Anti-Connect费率是基于物理端口和Equinix连接的速度(1 Gbps,10 DDoS Gbps),并受防DDoS保护。Equinix每月抵御的DDoS攻击数量没有额外费用。
| 产品 | 速度 |
|---|---|
| 受管DDoS保护 | 1 Gbps |
| 受管DDoS保护 | 10 Gbps |
客户连接
客户连接满足您的需求,以扩展您所在地区与 Equinix 数据中心之间的网络连接。
提供的福利包括:
- 在Equinix、主机代管和与数据中心的连接方面,您只需与一个当事方接触。
- 您只有一个联系人,因此在出现故障时,您不会受到各方相互推诿的困扰。
- 为您提供完整的服务包,如果需要的话,从运营商的分界点到您的机架,提供Cross Connect作为服务的一部分。
Equinix从各种运营商处购买批发连接并管理这些连接。您所在的位置通过WAN连接连接到Equinix数据中心。在Equinix数据中心内,如果需要,在连接进入数据中心的点和机架之间安装Cross Connect。所有流程都在Equinix托管服务的监督下执行。
服务变体
下面将介绍不同的实现变体。
服务水平协议是基于所选择的运营商的服务水平,并与客户达成一致。
单一客户连接
下面是一个单一客户连接的图示:
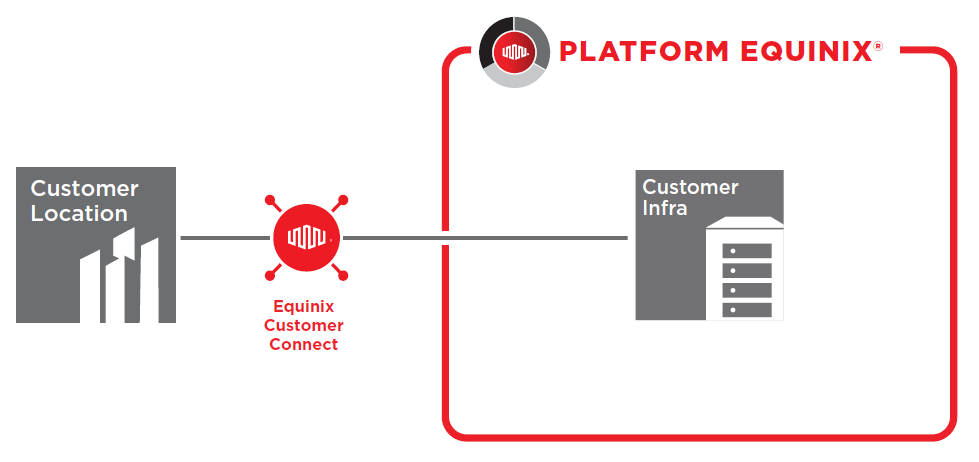
你将通过一个稳定的广域网连接保持与数据中心的联系,该连接通过运营商运行。
双客户连接
双重客户连接如下图所示,可在分支位置和Equinix之间提供冗余。尽最大努力确保连接在地理上彼此分离,并在可能的情况下遵循不同的路径。
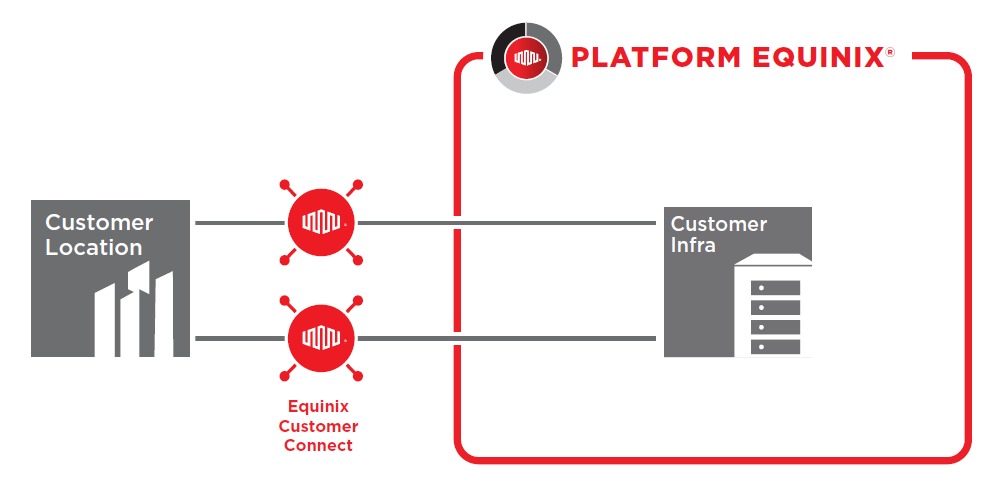
与运营商就两条线路的维护达成协议,从而最大限度地减少同时发生故障和服务中断的可能性。
地理位置分散的 Equinix IBX 数据中心
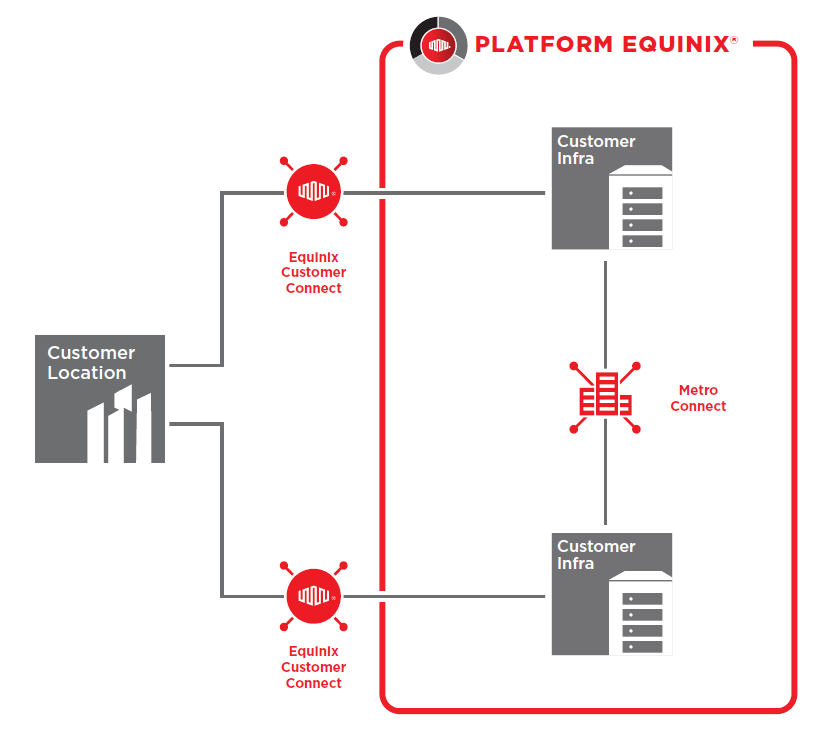
如果您希望与两个地理位置不同的Equinix数据中心建立冗余连接,则可以将其与站点之间的Metro Connect组合使用。这将创建容错拓扑;如果一个客户连接连接失败,另一个客户连接将接管连接和流量,Metro Connect仍然可以到达另一个Equinix数据中心。具体的解决方案由Equinix根据您的要求和选择来实施。
选择
该服务提供如下表所示的选项。
| 项目 | 标准选项 | 评论 |
|---|---|---|
| 容量 | 1,8,10,16,32,40,100 Gbps | 其他带宽可按需提供 |
| 接口 Equinix 直流侧 | LX或LR | 其他模式可按需提供 |
| 客户端接口 | LX或LR | 其他模式可按需提供 |
| 实施 | 单个或冗余 | 根据要求提供2个连接至地理上分离的Equinix数据中心的服务 |
托管防火墙
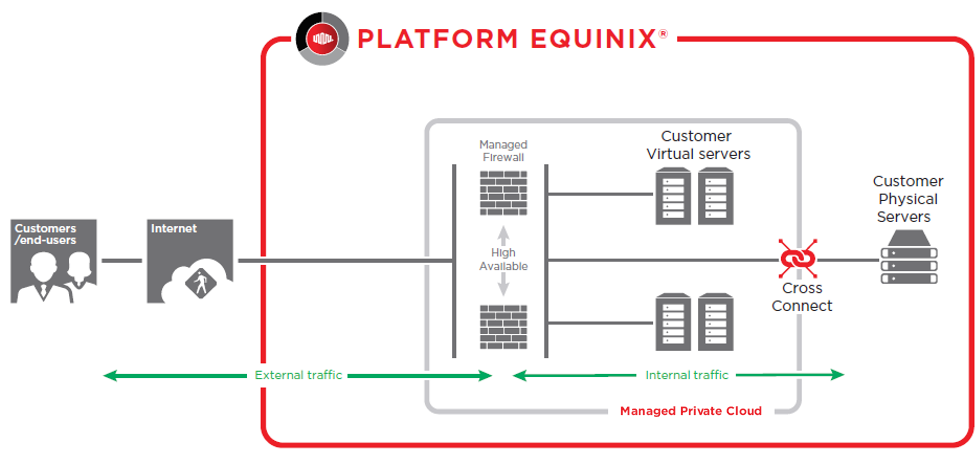
防火墙托管服务(MFS)是Equinix托管服务的网络和安全产品组合的一部分。这些服务通过防火墙规则集(筛选器)为IT基础设施提供保护,防火墙规则集由合格的Equinix员工在与客户协商后配置。
借助MFS,Equinix可以在基础架构平台服务中购买可扩展的防火墙功能和容量。这可保护基础设施免受网络攻击,并防止数据落入不法分子之手。
归类为网络防火墙,这是一个网络安全系统,它根据预定的安全规则监控和控制传入和传出的网络流量。这组安全规则是事先与用户商定的。通过正确的规则集,防火墙在受信任的内部网络和不受信任的网络之间形成屏障。
Equinix托管服务在MPC平台中将防火墙作为虚拟设备实施。这提供了一个面向未来,灵活且经济高效的解决方案,可根据所需的容量或功能每月进行上调或缩减。
该服务提供的部分优势包括:
- 使用最新的防火墙技术
- 由于按月结算,无需预先投入大量资金。
- 易于放大
- 除了基本的下一代防火墙之外,还可以选择功能许可,如入侵防御系统或完整的统一威胁管理。
- 高可用性(基于服务级别)
如果用户有特殊要求,也可以根据特殊要求使用物理专用硬件。
下面重点介绍防火墙服务如何为Managed Private Cloud客户以及操作自己的硬件的主机托管客户运行。
服务变体
防火墙可根据用户所需的容量提供不同类型的防火墙。可用类型包括小号,中号和大号。提供的最大容量取决于所选的许可证和其中提供的功能。
启用入侵检测/防护后,Equinix将按照约定的时间表将相关日志和报告转发给客户。Equinix不能作为安全运营中心(SOC)服务来分流与安全相关的事件。
可用的许可证
下表包含可用许可证及其功能的列表。固件许可证是基准解决方案。
| 许可证 | 描述 | 功能 |
|---|---|---|
| FW 标准 | 防火墙 | 防火墙 |
| 入侵保护(IPS)选项 | 统一威胁管理 | 防火墙应用程序控制IPS僵尸网络IP/域声誉双因素身份验证Web过滤 |
每个许可证的最大容量
提供的最大容量取决于所选的许可证。下表显示了每个许可证的每种类型的最大容量。
| 防火墙吞吐量(Gbps) | ||
|---|---|---|
| 类型 | FW许可证 | IPS许可证 |
| 小型 | 10 Gbps | 1 Gbps |
| 中型 | 13 Gbps | 2 Gbps |
| 大型 | 20 Gbps | 3.6 Gbps |
也可以根据要求使用物理的、专用的硬件。
管理网络服务
Equinix托管服务提供专为每个客户需求量身定制的网络解决方案。解决方案通常是Equinix Fabric,客户连接,Equinix连接,Metro Connect和托管防火墙/网络设备的组合。
应用案例包括:
- 云入口匝道
- 混合/多云赋能
- 有弹性的网络服务。
- 对接和BGP管理。
维护和支持
可利用性
下表显示了该服务的可用性级别。
| 可用性级别 | 可用性 (%) |
|---|---|
| 网络与安全标准级别 | 99.95%* |
| * SLA仅适用于冗余设置 |
事件
事件参数
| 服务窗口 | 可利用性 |
|---|---|
| 事故维修服务窗口 | 24小时全天候 |
事件优先级排序
| 优先级 | 影响 |
|---|---|
| 关键 | 该服务完全不可用 |
| 高 | 该服务目前功能有所减少。 |
| 正常 | 该服务可用,但存在明显的服务风险。 |
| 低 | 工作或变更请求 |
事件反应时间
| 优先级 | 工作表现 | 反应时间 |
|---|---|---|
| 关键 | 24小时全天候 | 0.5 小时 |
| 高 | 24小时全天候 | 1小时 |
| 正常 | 8x5 | 8 小时 |
| 低 | 8x5 | 16小时 |
维护
Equinix变更管理部门会在计划维护活动开始前至少两周发布公告。
对于紧急维护,Equinix保留偏离任何协议的权利。在上述情况下,可以立即安排紧急维护请求,之后将通知您何时进行维护。