管理式私有云
Managed Private Cloud是由Equinix Managed Solutions提供的基础设施即服务 (IaaS) 平台。
**注意:**管理式私有云以前称为基础设施平台服务(IPS)。
通过Managed Private Cloud,您可以购买硬件资源,构建虚拟数据中心,并与主要 CSP(例如 AWS、Azure、 Google Cloud、 Oracle Cloud和 Salesforce)实现低延迟混合解决方案。
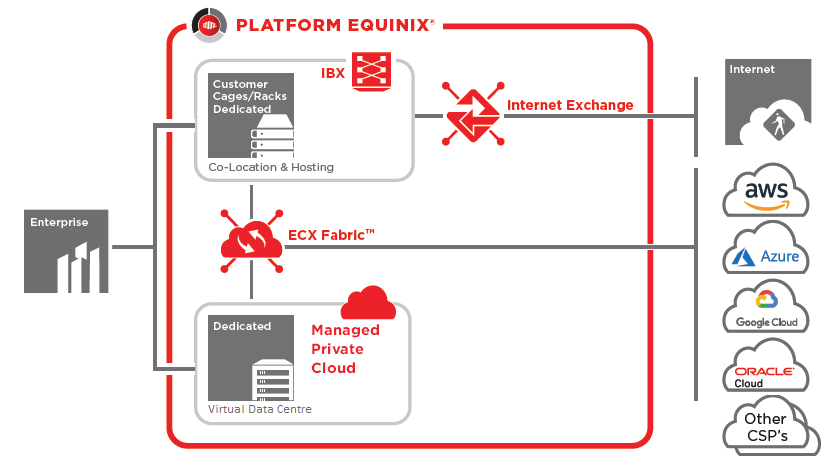
Managed Private Cloud由专用计算、存储和网络资源组成;通过单个自助服务门户进行管理,并与Equinix产品组合中的其他服务相结合,例如托管备份、Managed Firewall和反 DDoS。
北都柏林 (DB3) 和西都柏林 (DB2) 均有数据中心,可以在单一平台上实现应用程序和工作负载的地理隔离。
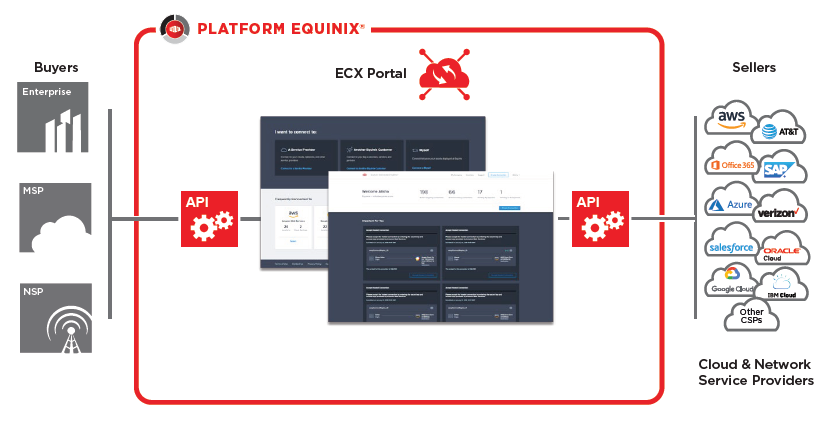
我们提供网络和连接可能性,使您能够将管理式私有云环境与多个方和合作伙伴(生态系统)联系起来。Equinix Fabric™便是一个示例,它使您能够与各种云服务提供商和合作伙伴(如Microsoft Azure和Amazon Web Services)建立可靠,快速和安全的连接。
使用案例
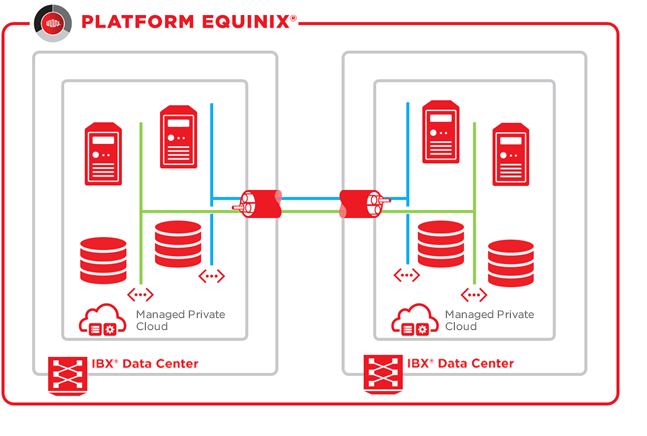
托管私有云双站点
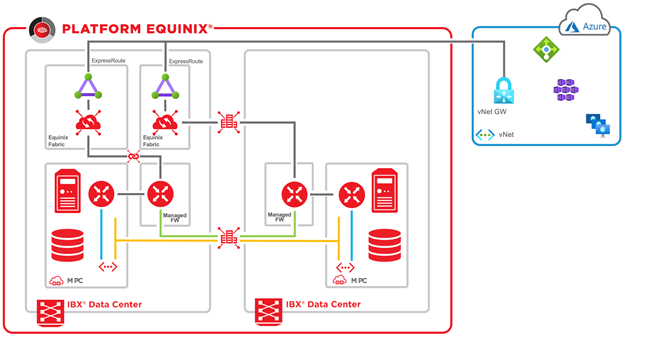
当在 2 个位置使用Managed Private Cloud服务时, Equinix通过多个共享的 100 Gbps 链路提供站点间连接。
该解决方案适用于应用层的灾难恢复或多站点架构。
目前只有第3层的站点间连接可用。
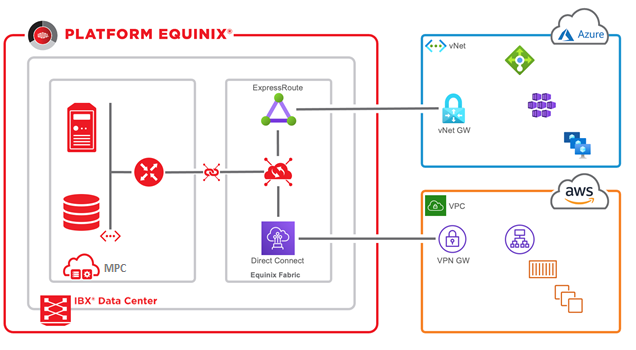
通过Equinix FabricManaged Private Cloud混合/多云
要将管理式私有云环境连接到Equinix Fabric,需要多种服务组合。这些端口包括Equinix Fabric端口,管理式私有云外部网络和基础设施端口。连接到Equinix Fabric的大多数提供商都需要基于路由(第3层)的连接。为了支持Fabric连接到管理式私有云环境,通常需要基于BGP的路由器。Equinix可通过以下方式提供此类路由器:
- Managed Private Cloud虚拟路由器
- 管理式防火墙
- 管理式网络设备
Equinix Fabric连接以冗余方式提供。因此,需要2个Fabric端口(主要和次要)和2个虚拟连接(每个端口一个)。Fabric连接本身的类型可以是本地或远程,具体取决于服务提供商所在的位置。如需了解更多信息,请参阅Equinix Fabric。
下表显示了这些用例需要哪些 Equinix 服务。
管理式私有云转Equinix Fabric
| 外部网络选项 | Managed Private Cloud(DB3) 到Equinix Fabric |
|---|---|
| 连接类型 | 专用连接 |
| 包含的 Equinix 服务 | 2X交叉连接 |
| 其他所需的 Equinix 服务 | 2个Equinix Fabric端口≥2个管理式私有云外部网络1个基础设施端口–冗余≥2个Equinix Fabric连接(本地或远程) |
| 带宽 | 1/10Gb |
| 备注 | 每个提供商需要2个Equinix Fabric连接。每个连接都需要一个管理式私有云外部网络。 |
多站点托管私有云转Equinix Fabric,带托管防火墙/网络
| 外部网络选项 | Managed Private Cloud(DB3) 到Equinix Fabric |
|---|---|
| 连接类型 | 专用连接 |
| 包含的 Equinix 服务 | 4X交叉连接 |
| 其他所需的 Equinix 服务 | 2个Equinix Fabric端口2个Equinix Fabric都会区端口≥8个管理式私有云外部网络2个基础设施端口–冗余≥2个Equinix Fabric连接(本地或远程) |
| 带宽 | 1/10Gb |
| 备注 | 每个提供商需要2个Equinix Fabric连接。每个连接都需要一个管理式私有云外部网络。 |
合作伙伴/转售商
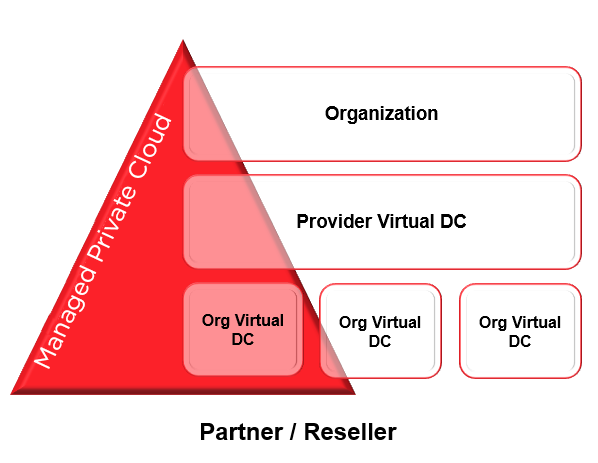
管理式私有云资源可划分为子组织虚拟数据中心(VDC)。此模式通常适合希望划分其组织或子组织的转售商或租户。
在下面的模型中,供应商虚拟数据中心(PVDC)可以被认为是支持解决方案的硬件资源,而每个Org VDC是母体组织的租户。
Managed Private Cloud类型
Equinix提供以下服务类型的Managed Private Cloud平台:
| 变体 | 服务 | 部署 | 管理门户 |
|---|---|---|---|
| 管理式私有云单一租户 | 专用计算资源 | 单租户虚拟化 | VMware Cloud Director |
| 管理式私有云核心 | 全部资源专用 | 单租户虚拟化 | vCenter |
托管私有云基本概念
组织
组织(Org)定义管理式私有云VMware云Director目录中的用户。它是一个容器,用于将所有托管私有云网点内的虚拟数据中心(计算,存储,网络),用户和库等托管私有云资源分组。登录管理式私有云门户网站时需要提供组织名称。
本地用户
一个组织可以包含任意数量的用户和组。用户由组织管理员在本地创建,或从外部目录服务导入。
组织虚拟数据中心
组织虚拟数据中心 (Org VDC) 是一个虚拟数据中心,其中资源被分组用于在Managed Private Cloud位置中需要计算、内存和存储容量的用户。
组织管理员
在初始部署中配置的第一个用户是客户管理员账户。此账户由Equinix在开户过程中创建,并与客户共享。
管理员账户将自动添加到管理式私有云组织管理员组。成为此组的成员,将在管理式私有云租户平台中分配拥有所有权限的账户。
虚拟机 (VM)
虚拟机(VM)是一种软件计算机,类似于物理计算机,运行操作系统和应用程序。虚拟机由一组规格和配置文件组成,并以物理主机服务器的物理资源为后盾。虚拟机的虚拟设备可提供与物理硬件相同的功能,但更便于携带,更安全且更易于管理。
Managed Private CloudVMware Cloud Director 支持的虚拟机支持一系列操作,例如拍摄当前状态的快照、添加内存和 CPU、连接磁盘以及从一个主机移动到另一个主机。
vApp
vApp通常用作组成应用程序的虚拟机(VM)集合。它简化了集合虚拟机组的管理。您可以将vApp视为虚拟机的容器,并对容器执行操作。
vApp网络
vApp网络包含在vApp中,允许vApp中的虚拟机相互通信。您可以将vApp网络连接至组织虚拟数据中心网络,以允许vApp与组织内外的其他vApp进行通信(如适用)。
快照
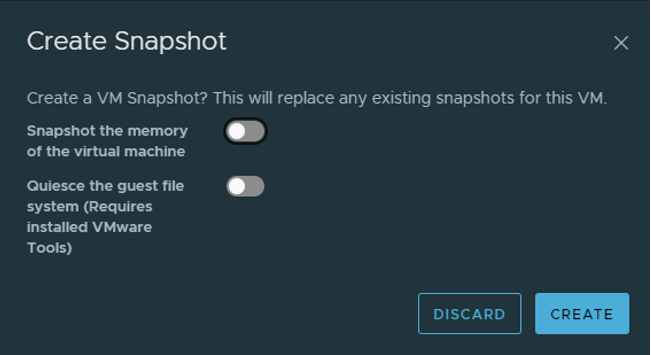
可以在自助服务门户中创建虚拟快照。
每个虚拟机最多可有一个活动快照。创建虚拟机的第二个快照时,第一个快照将被覆盖。
我们建议在一天内删除快照,因为它们对虚拟机的性能和购买的存储容量有负面影响。
存储政策
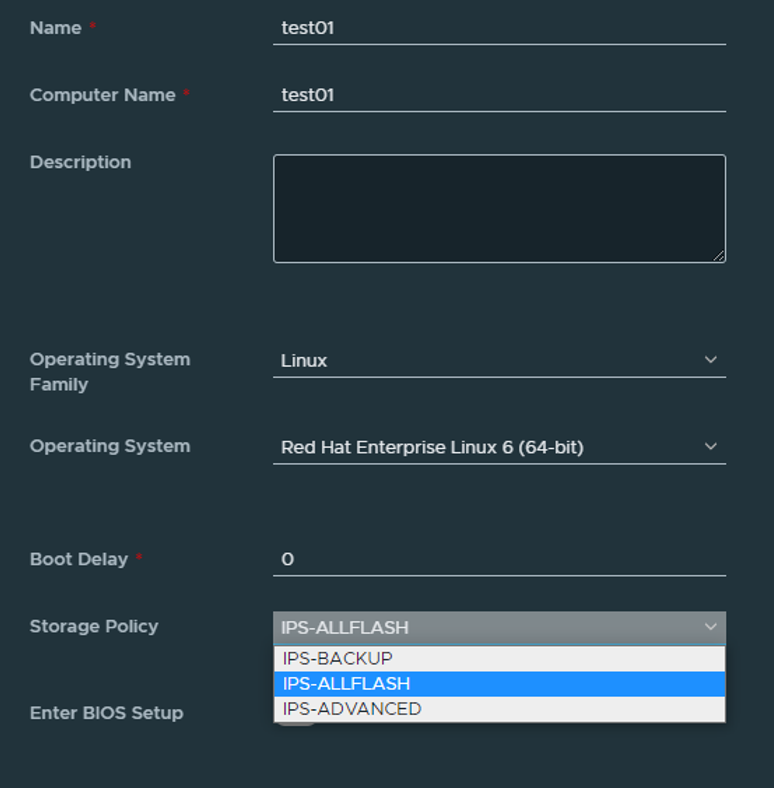
管理式私有云存储容量可根据其自身特征以各种配置文件和政策的形式购买。在创建VM磁盘时,可以选择配置文件。此配置文件可稍后调整,例如,如果需要更高的性能。
图书馆
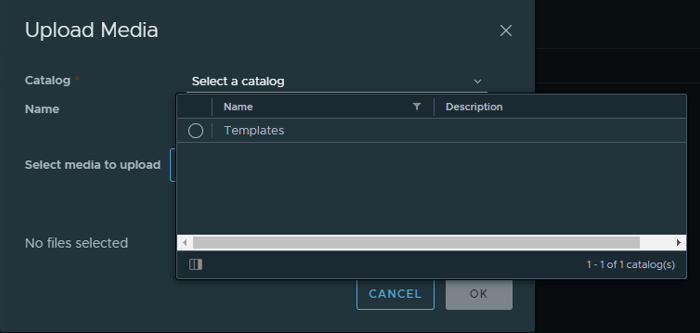
在所需的存储配置文件中,您可以创建一个或多个库,其中包含最常见的ISO文件。库还可用于vApp模板和上传您自己的OVF文件。
你放置在库中的文件不包括在任何备份服务中,并对服务中的整体存储消耗作出贡献。
Managed Private Cloud平台功能
管理式私有云门户网站通过VMware Cloud Director交付,您可以通过IT,自动化工具和API管理许多通用功能。门户网站中的大多数功能都可在基于HTML5的现代GUI中使用。
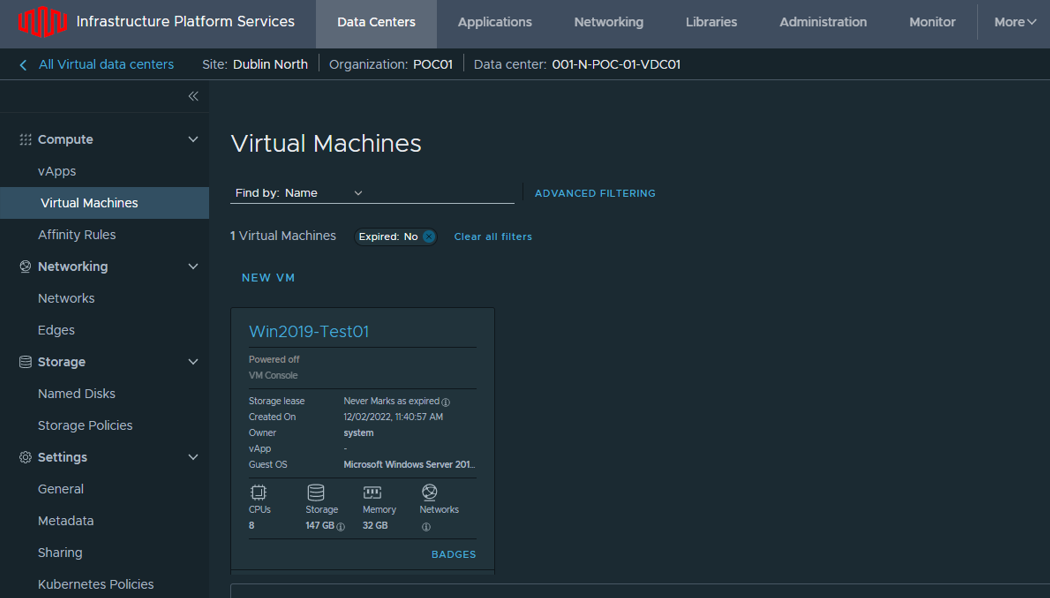
Managed Private CloudWeb 门户提供的功能包括:
- 虚拟Managed Private Cloud数据中心的管理
- 创建、导入和管理虚拟机和vApps
- 扩大和缩小虚拟机的规模
- 虚拟机快照
- 控制台访问
- 业绩统计
- 创建和填充ISO/OVA文件的资料库
- 无需复杂的 VPN 解决方案,即可通过 Web 浏览器直接访问托管私有云 Web 门户和 VM 控制台
- 基于HTML5的现代网络门户
- 脚本和自动化的广泛选项
- 分开或分组虚拟机以提高可用性或性能
集成备份
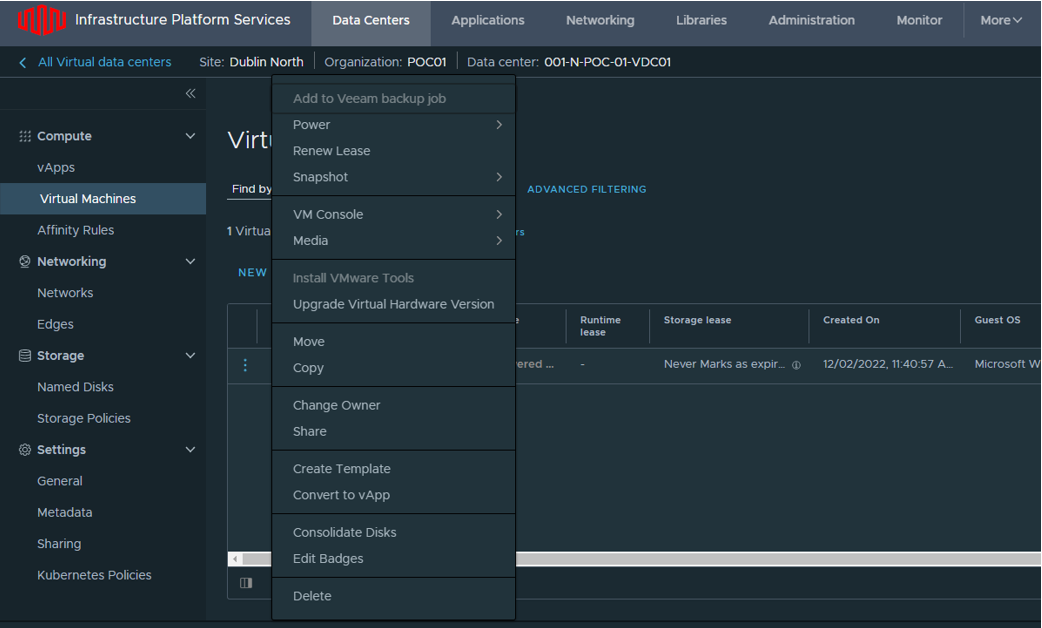
管理式私有云集成备份可直接在门户网站中访问。备份仅在虚拟机级别进行。可以为虚拟工作负荷配置排程和按需还原。
综合备份服务可以从门户网站的主菜单中访问。
有关更多信息,请参阅管理式私有云集成备份。
**注意:**管理式私有云集成备份模式目前不支持来宾/应用感知处理。如有需要, 可在客户环境中安装专用Veeam设备。
单点登录
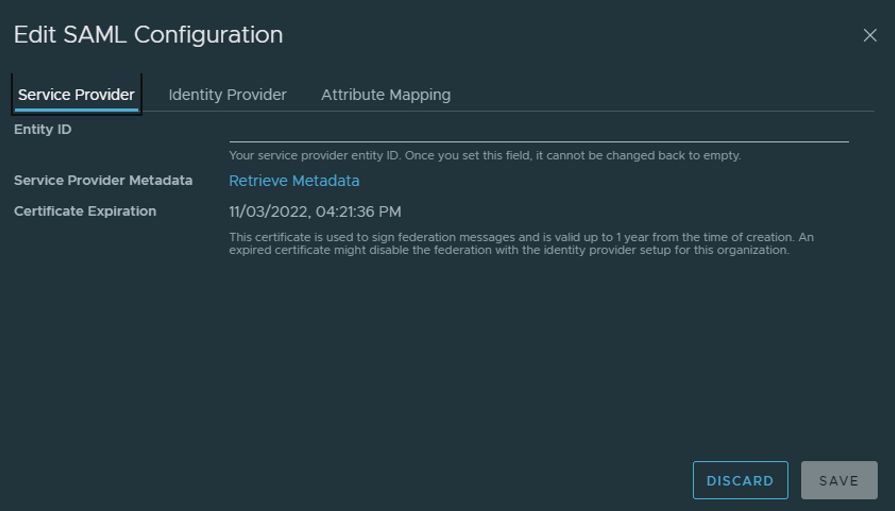
Managed Private Cloud可以与一系列第三方身份提供商集成,例如通过安全断言标记语言 (SAML) 集成的 Azure AD。
这允许将已在 SAML 身份提供商中建立的用户和组导入到Managed Private Cloud。
自动化
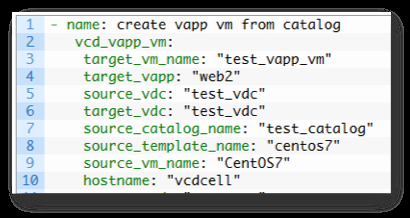
Managed Private Cloud环境的管理通过 Web 门户或 API 进行。
对于后者,模块和自动化工具,如PowerShell、Python、Ansible或Terraform,都可用于脚本编写。
服务版本差异
下表重点介绍了Managed Private Cloud变体在管理、许可、购买单位和灾难恢复 (DR) 方面的主要区别。
| Managed Private Cloud单租户 | 托管私有云核心 |
|---|---|
| 在都柏林北部(DB3)和西部(DB2)有售 | 在都柏林北部(DB3)和西部(DB2)有售 |
| 通过VMware Cloud Director进行管理 | 通过 vCenter 进行管理 |
| 计算平台专供自己使用 | 整个平台专供自己使用 |
| 共享的管理环境 | 专用管理环境 |
| 最少购买3个512GB的计算主机 | 最低购买 6 台计算主机 +专用SAN |
| 通过NSX实现开箱即用的基本网络功能 | 通过NSX的可选网络功能 |
| 高度可用的IP传输 | 有专用交通工具 |
| 可能产生超额费用——按月结算 | 不可能超支 |
| 标准解决方案,并可根据需求进行定制 | 专用、高度可定制的解决方案 |
| 适用于应用层面的灾难恢复 | 适用于平台和应用层面的灾难恢复 |
| 提供Microsoft Windows和SQL许可或BYOL选项 | 提供Microsoft Windows和SQL许可或BYOL选项 |
Managed Private Cloud变体的用例
管理式私有云单一租户是大多数工作负载和应用程序的理想环境。您可能需要更深入地访问或控制平台的使用案例示例包括:
- 合规性要求——整个环境专用。
- 第三方 vCenter 集成
- 直接访问 vCenter
- 在(灾难恢复)地点积极使用计算资源
- 对灾难恢复回退的实施和执行进行深入控制
- 许可限制
- 定制解决方案
如果上面列出的一个或多个示例适用于您,Managed Private Cloud Core平台可能是一个更好的选择。
迁移到Managed Private Cloud
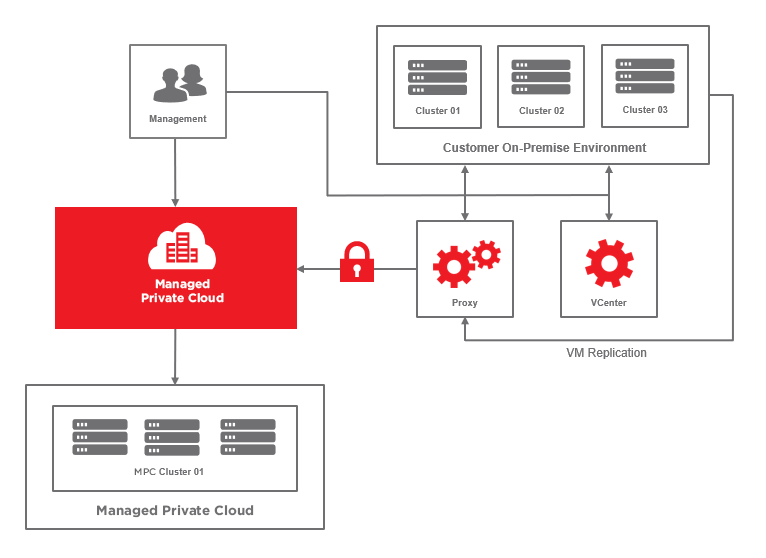
Equinix Managed Solutions可以帮助您将现有的虚拟化环境迁移到托管私有云解决方案。
跨公共互联网的专用专用线路或加密复制用于登录流程。初始复制完成后,增量作业可以在约定的直接转换时间之前保持环境同步。
根据环境规模,最好使用1 Gbps的连接。如果环境较小,且可在咨询阶段达成一致,则可使用较低的带宽。
客户需要在其环境中安装多个Veeam代理虚拟设备,并配置所需的策略、NAT和IP地址。
维护和支持
可用性
下表显示了该服务的可用性级别。
| 可用性级别 | 可用性 (%) |
|---|---|
| Managed Private Cloud标准级别 | 99.95%* |
事件
事件参数
| 服务窗口 | 可用性 |
|---|---|
| 事故维修服务窗口 | 24小时全天候 |
事件优先级排序
| 优先级 | 影响 |
|---|---|
| 严重 | 该服务完全不可用 |
| 高 | 该服务目前功能有所减少。 |
| 正常 | 该服务可用,但存在明显的服务风险。 |
| 低 | 工作或变更请求 |
事件反应时间
| 优先级 | 工作表现 | 反应时间 |
|---|---|---|
| 严重 | 24小时全天候 | 0.5 小时 |
| 高 | 24小时全天候 | 1小时 |
| 正常 | 8x5 | 8 小时 |
| 低 | 8x5 | 16小时 |
维护
Equinix变更管理部门会在计划维护活动开始前至少两周发布公告。
对于紧急维护,Equinix保留偏离任何协议的权利。在上述情况下,可以立即安排紧急维护请求,之后系统将通知您何时进行维护。