联网
Equinix Hybrid Cloud环境允许创建虚拟网络和功能,以实现虚拟机和云中所需的服务之间的通信,包括以下组件。
网络类型
- **隔离网络–**内部网络在源VDC (专用,灵活或按需)中可用,无需外部路由至其他服务或VDC。
- **路由网络–**可路由网络在VDC中可用(专用,灵活或按需),如果通过用户边缘设备上的防火墙规则和BGP路由策略预配置了VDC和外部云通信之间的默认路由。
Edge Gateways
网络通信中使用的内部路由器在VDC或外部云网络之间路由。此功能由Equinix预先配置,并连接到专用于用户的VRF-Tiero (虚拟路由和转发),具有用于外部云通信的BGP路由。在与Equinix混合云产品签订合同时, 其配置基于对防火墙或托管服务L3的技术调查。
除了Equinix标准产品组合中提供的网络硬件L3产品外,如果您的设备满足BGP协议支持和连接先决条件,您还可以选择通过现有环境连接Edge Gateway和VRF-Tiero。
防火墙、NAT和外部网络
默认情况下,Edge Gateway (第1层)在VDC边缘上提供网关防火墙(南北第7层)和NAT (网络地址转换)功能。这允许或拒绝虚拟数据中心与外部云通信之间的通信。
网络可分为内部路由网络的入站或出站端口。它们由Equinix根据合同约定的连接产品技术调查进行预配置,并在启用Nat服务时使用。这会在连接的入口或出口处屏蔽对内部路由网络的访问。
尽管混合云解决方案的 Tier-1 层具有原生 L4 防火墙功能,但它并不能取代具有 BGP 路由支持、可与 VRF-TierO 通信且支持第 7 层安全功能(如果已签订合同)的边缘防火墙的需求。
创建和编辑防火墙规则
在混合云门户的主页上, 转到网络→边缘网关, 然后单击与所需VDC关联的边缘网关。确认连接到混合云边缘的外部服务的类型(托管服务或托管防火墙)。
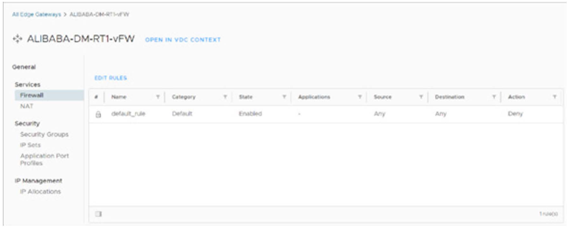
在下一个屏幕上,选择Services (服务)→Firewall (防火墙)并查看默认规则。使用编辑规则按钮添加或管理新规则。
通过**"安全"**菜单,您可以创建安全组,IP和服务以简化规则管理。
微分割 – VDC-Group(销售结束)
此功能进入2024年5月29日上的销售结束。它仅适用于在此日期之前处于活动状态的客户。在此日期之后签订混合云合同的客户无法使用此功能。
虚拟数据中心组(VDC-Group)允许对VDC进行分组,并启用用于微分段的分布式防火墙功能。这可以根据名称和属性对虚拟机进行分段,并支持在专用群集,灵活群集和按需群集之间共享网络。
分布式防火墙内置于虚拟机管理程序内核中,为工作负载和虚拟化网络提供可见性和控制。您可以根据虚拟机名称和网络(IP地址或IP集)等对象创建访问控制策略。防火墙规则应用于每个虚拟机的vNIC级别,确保即使在vMotion迁移期间也能实现一致的访问控制。它支持微分段安全模型,在该模型中,可以检查东西方流量,最高可检测到第7层。
创建新环境时,可以请求激活VDC组。对于现有环境,请打开支持请求单,以便Equinix可以在启用该功能之前执行需求评估和影响分析。
使用 VDC-Group 创建和编辑网络
启用微分段功能后,将出现一个名为数据中心组的新选项卡,其中显示VDC的分组。要创建新网络,请选择数据中心组选项,其中网络将在VDC之间自动共享。
分布式防火墙 – 创建和编辑规则
要在分布式防火墙中创建安全策略,请转到混合云门户中的网络→数据中心组。
打开租户的VDC组, 然后选择分布式防火墙→编辑规则。
创建和编辑 NAT 规则
NAT服务是可选的,应根据环境的拓扑来考虑。常见使用案例:
- **使用案例1:**NAT发生在混合云之外的外部边缘防火墙上,连接到VRF-Tier0。在这种情况下,不需要EdgeGateway-Tier1中的NAT和外部网络功能。
- **使用案例2:**NAT使用为客户保留的一系列公共IP在VDC的EdgeGateway-Tier1上发生。
- **使用案例3:**链式NAT:外部防火墙对VRF-Tier0执行NAT,然后EdgeGateway-Tier1对内部路由网络执行第二个NAT。
对于用例2和3,通过服务→NAT添加新的NAT规则(DNAT和SNAT),然后单击新建。
Edge Gateways——高级拓扑
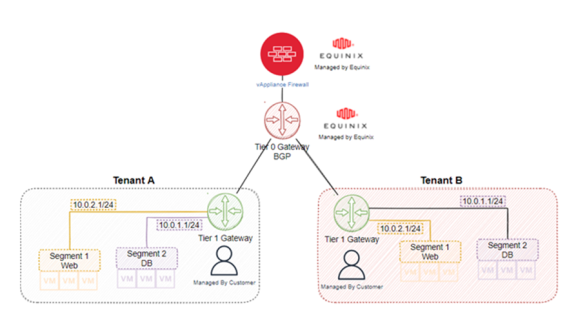
接下来是一个高层次的拓扑结构,以帮助澄清与混合云的内部和外部连接。
- **第0层网关–**这些VRF-Edge路由器负责将BGP链路与外部环境连接到混合云,以及VDC之间的内部路由。它由Equinix根据承包服务和连接解决方案的技术调查进行配置。
- **第1层网关–**在混合云门户中归类为边缘网关,负责网络,DHCP,网关防火墙和VDC Nat服务的连接和路由。最初由Equinix支持团队配置,基于对承包服务和连接解决方案的技术调查。
- 细分市场–这在混合云门户中归类为网络, 可选择内部网络或路由网络。其创建和配置可由用户执行,随后可通过云边缘提供的路由策略和防火墙规则清除。
创建和编辑虚拟网络
默认情况下,某些虚拟网络是由Equinix支持团队根据与解决方案签订合同的连接产品或专业服务的技术调查创建的。但是,可以随时创建和路由新网络以满足新的需求。
在Equinix混合云门户主页上, 访问网络|网络, 然后单击新建。
| 新组织VDC网络 | ||
|---|---|---|
| 范围 | 选择所需的 VDC,然后单击“下一步”。 | 在这种情况下,我们可以选择在专用、灵活或按需虚拟数据中心创建网络。 |
| 网络类型 | 选择所需的网络类型,选择路由或隔离连接 | 每个 VDC 最多可包含两个路由连接模型的路由器,一个专用于连接外部网络和互联网,另一个专用于连接Equinix服务网络,提供“备份”、“智能数据”等产品。 |
| 一般信息 | 输入名称、CIDR 网关和描述。 | 例如:LAN01, 192.168.110.1/24 |
| 静态IP池 | 输入创建新虚拟机时可自动分配的 IP 池 | 例如:192.168.10.100-192.168.110.100 |
| DNS | 输入主、辅助和后缀 DNS 地址 | 例如:8.8.8.8,8.8.4.4,domain.local |
| 准备完成 | 审查选项并确认创建新的虚拟网络。 |
默认情况下,网络在VDC之间进行内部路由。但是,必须审查BGP路由策略和防火墙规则,以启用外部访问和Internet访问。在管理用户的边缘防火墙时,可以向我们的支持团队请求此附加配置,也可以在未管理防火墙时由用户自己配置。(可选)非托管客户还可以约定技术时间来清除和创建路由和防火墙策略。 :::
创建和编辑防火墙规则
-
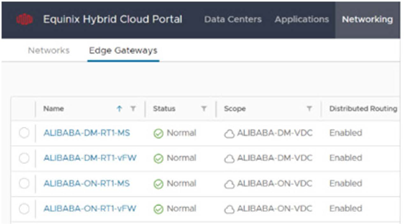
在Equinix混合云门户主页上, 单击网络|边缘网关。
-
根据与混合云边缘关联的外部服务类型(托管服务或托管防火墙),选择与所需VDC相关的边缘网关。
-
在下一个屏幕上,单击服务->防火墙菜单,然后检查默认环境规则。单击编辑规则以添加和管理新规则。
-
在**"安全**"菜单中,创建安全组,IP和服务以方便规则管理。
安全组 创建安全组并添加VDC中VM使用的网络。 例如: SC-LAN-OnDemand (将包括连接到该网络的所有虚拟机)。 IP套装 创建 IP 组来识别 VDC 外部的网络。 应用程序端口配置文件 创建服务来识别所使用的应用程序和端口。
创建和编辑NAT规则
NAT服务是可选的,必须根据环境的拓扑来考虑其使用。下面列出了一些用例:
- **用例1–**地址可以直接在混合云外部的边缘防火墙中转换,混合云连接到VRF-Tier0。它向内部路由网络提供转换后的通信。在此方案中,不需要VDC的EdgeGateway-TierI的NAT和外部网络功能。
- **使用案例2–**外部VDC网络可能包含为用户保留的一系列公共IP。在这种情况下,NAT可能直接发生在VDC的EdgeGateway-Tierl中,屏蔽内部路由网络。
- **用例3–**当一个NAT链接到另一个NAT时会发生此用例。也就是说,连接到混合云和VRF-Tier0外部防火墙的公共网络。它为VDC的EdgeGateway-Tierl中具有专用IP的另一个外部网络执行NAT,后者对内部路由网络执行第二个NAT。
在上面列出的用例2和3中, 您可以通过服务-> NAT添加新的NAT规则(DNAT和SNAT), 方法是选择新建。