托管私有云 Flex
服务说明
MPC Flex是管理式私有云(MPC)的共享基础设施服务变体,适用于需要灵活性和可扩展性的客户。它使用共享租赁模型,可根据工作负载需求动态分配资源。
MPC Flex提供多租户计算环境,该环境部署为组织虚拟数据中心(OVDC),租户之间具有逻辑隔离,支持可扩展性和管理控制。
OVDC为创建虚拟机提供计算资源(vCPU和vRAM)和存储资源。多个OVDC可以组合为不同的变体和尺寸,以支持不同的用途。安全策略可在虚拟网络和互连上配置。计算,存储和网络资源通过MPC运营控制台进行管理。
MPC计算
MPC计算由可用于OVDC的vCPU处理容量组成。
vCPU
vCPU中提供处理容量。每个OVDC可选择两种vCPU变体:
- 优化-平衡整个OVDC的CPU容量,以优化性能。
- Full (完全)-提供100%的CPU容量。
建议的虚拟CPU利用率:
| VCPU变体 | 使用(示例) |
|---|---|
| 优化(默认) | •通用生产服务器 •OTA服务器 |
| 完整 | 终端服务器 •高负载应用服务器 •时延敏感型应用服务器 |
虚拟机的vCPU上限为32个vCPU。
MPC内存
MPC内存由可用于OVDC的GB VRAM内存组成。
显存
OVDC中的内存以VRAM的形式提供,以100%容量可用,以千兆字节(GB)为单位。MPC Flex的销售量使用默认计算‑~‑内存比率:
- MPC Flex优化版- 1 vCPU:4 GB VRAM
- MPC Flex Full - 1 vCPU:16 GB VRAM
虚拟机的VRAM容量上限为256 GB。
计算购买单位
使用基准和超额计算类型购买以vCPU和GB VRAM为单位的MPC计算。
- 基线表示具有固定月度定期费用的PU的承诺体积。
- 超额涵盖超出基线的额外消耗量,计量和按月计算。
| 购买单位及计量单位 | CPU变体 | 计算类型 | 描述 |
|---|---|---|---|
| vCPU | 已优化 完整 | 基准线 | PU 的承诺容量 |
| vCPU | 已优化 完整 | 超额 | 超出基准线的额外消耗 |
| 购买单位 | 单位 | 计算类型 | 描述 |
|---|---|---|---|
| GB vRAM | GB vRAM | 基准线 | PU 的承诺容量 |
| GB vRAM | GB vRAM | 超额 | 超出基准线的额外消耗 |
组合计算购买单元的默认比例为 1 个 vCPU 加 4 GB vRAM (1vCPU+4GBvRAM)。
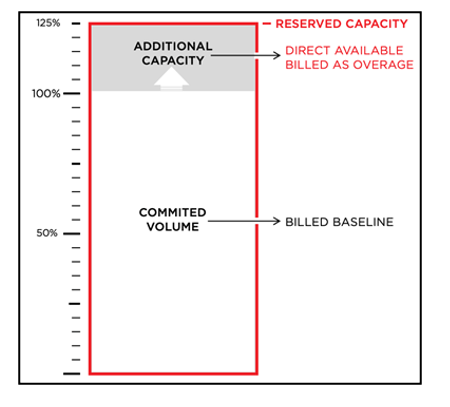
超额消费
OVDC配置了额外容量,以实现灵活使用。额外容量以占基线卷的百分比计算,最大值为25%。
MPC 存储
MPC存储提供两个性能层级,表示为存储策略。存储容量与特定OVDC相关。
虚拟机(VM)的虚拟磁盘可在‑分配的存储容量内创建,并置于与虚拟机工作负载匹配的存储策略(性能层级)中。一个OVDC可支持多个存储策略,允许同一OVDC内的虚拟机使用不同的策略。
| 存储策略 | 使用 |
|---|---|
| 高性能 | 数据库工作负载、日志、RDS/SBC、VDI 和其他对低延迟敏感的工作负载 |
| 性能 (默认) | 通用虚拟机、应用程序和 Web 服务、高性能文件服务和对象存储 |
MPC存储功能
在 MPC 环境中使用存储策略时,适用以下特性:
- 每个 OVDC 策略分配存储容量。
- MPC 存储包含静态加密功能
每个虚拟机的MPC存储
建议每个虚拟机的虚拟磁盘大小为 40 GB 至 8 TB。
MPC存储购买单位
MPC 存储按购买单位 (PU) 计量,每个存储策略 1 TB,分为基线和超额两种计算类型。
- 基线表示存储的承诺量,每月定期固定费用。
- 超额表示超出基线,计量和按月计算的额外消耗量。
| 购买单位 | 等级 | 计算类型 | 单位 | 描述 |
|---|---|---|---|---|
| MPC 存储 | 高性能 | 基准线 | 1 TB | 承诺存储量的基准费用,以TB为单位计量。 |
| MPC 存储 | 性能 | 超额 | 1 TB | 超出基准存储量的部分将收取费用,基准存储量以 TB 为单位,最多可精确到小数点后 3 位。 |
**注意:**存储容量基于以下假设计算:1TB = 1000GB。存储容量不可转移给其他OVDC。
超额消费
MPC存储按存储策略配置,额外容量可用于灵活使用。额外容量按占基线卷的百分比计算,最大值为25%或10 TB。
MPC存储消耗
每个策略的存储消耗按分配容量来衡量:
- 虚拟机磁盘
- 虚拟机交换文件
- 快照
- 库中的文件(vApp 模板和 ISO)
MPC连接
MPC可连接到以下外部环境, 以使MPC成为客户(多)云架构不可或缺的一部分:
- Equinix Colocation
- Equinix Network Edge
- 广域网提供商
- 云服务提供商 (CSP)
- 另一个都市中的 MPC 环境
- Equinix Internet Access (EIA),经由Equinix Fabric
通过虚拟电路通过Equinix Fabric支持连接。其他连接选项不受支持。
连接类型
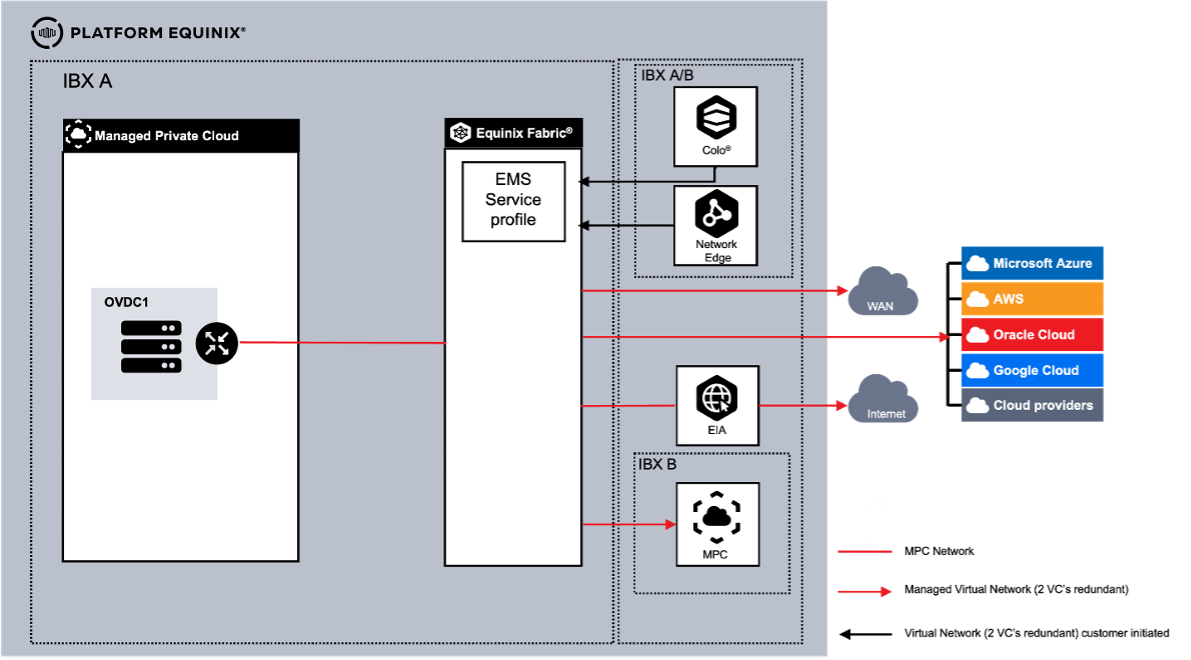
网络要求决定客户网络连接到MPC组织虚拟数据中心(OVDC)的方式。以下连接类型可用:
| 连接类型 | 路由管理 |
|---|---|
| 路由 | 由Equinix提供的MPC中的路由 |
| 路由已加入 | 仅限具有多个OVDC的路由选项 |
| 客户路由 | 由客户在OVDC中作为虚拟设备提供的路由 |
| 管理式专用防火墙 | 由服务管理式专用防火墙服务提供的路由 |
多路OVDC
每个OVDC都有其唯一的连接类型。使用多个OVDC时,支持的连接类型组合可用。
连接路由
此连接类型提供到MPC OVDC的第3层连接,以实现连接。此选项为客户提供准备就绪且内置路由引擎。可通过操作控制台进行配置。创建的每个MPC内部(路由)网络都将自动成为客户路由域的一部分。
连接客户路由
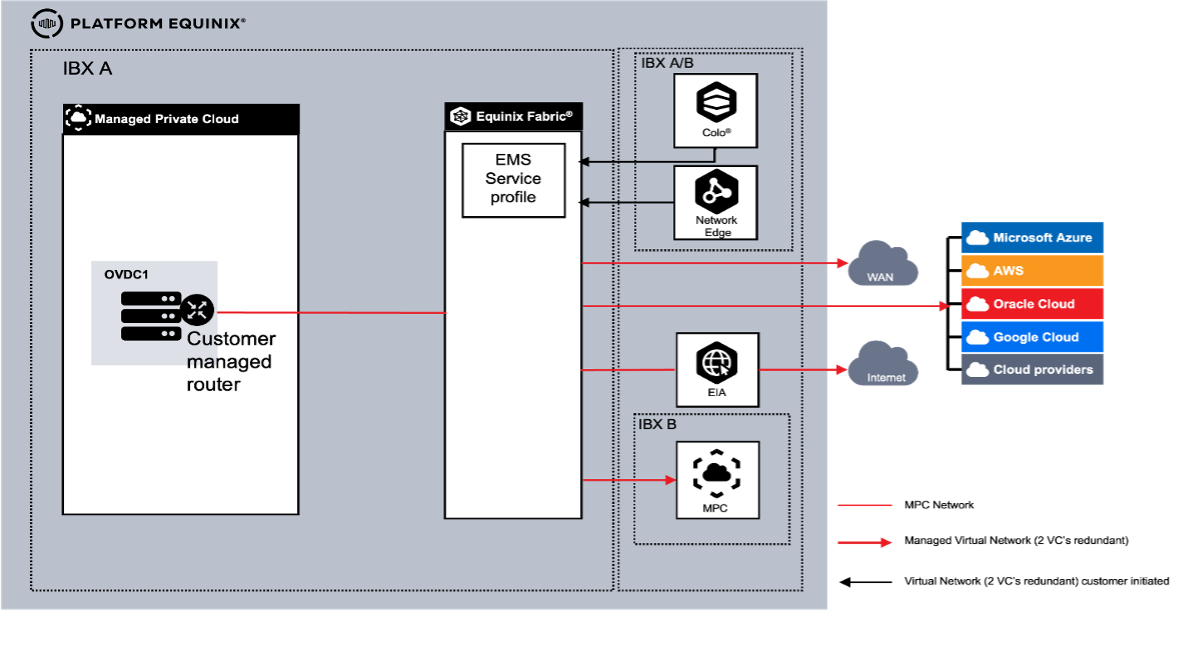
此选项为客户提供了MPC中自主提供,安装和托管的虚拟路由设备(VM)作为路由引擎。Equinix将所有订购的外部网络作为外部网络在运营控制台中可用。额外的外部网络可单独订购。外部网络必须连接到虚拟路由设备。
创建的MPC内部(隔离)网络必须连接到路由设备。客户负责使用多个虚拟连接构建第3层(BGP)冗余。
在"客户路由"中,VLAN可以集群进行南北流量,因此从外部MPC到MPC。MPC集群中的East West流量不受支持。
- 此选项中没有可用的路由内部网络。自助服务中仅使用隔离的内部网络将客户虚拟机连接到虚拟路由设备。
- 外部网络必须用于连接虚拟路由设备以实现外部连接(每个连接2个VC)。
- MPC平台具有高可用性,但我们建议您设置高可用性并使用2台虚拟机作为客户虚拟路由设备。
- Customer Routed,我们强烈建议在任何设备/VM上使用vmtools, 以支持优雅的管理。
- 每个客户的外部VLAN数量上限为10个。
连接管理型专用防火墙
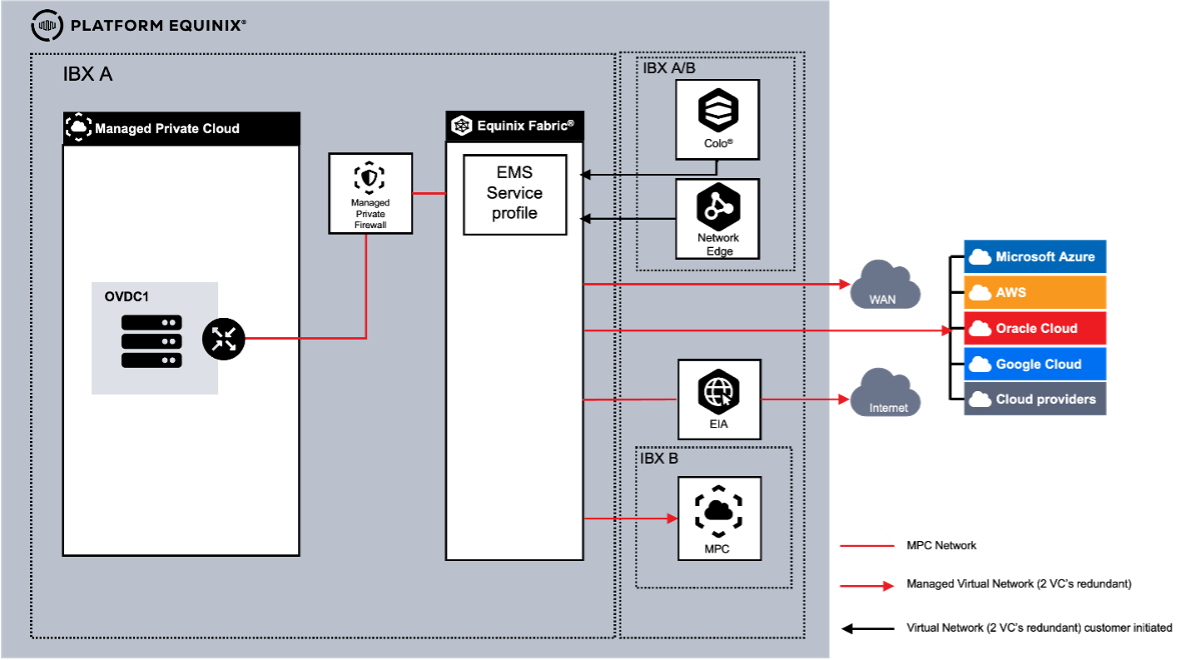
将管理式专用防火墙(MPF)用作额外安全服务(包括路由和日志记录)时,所有外部连接都将在MPF终止。MPF连接到内置MPC路由。在这种MPF和MPC路由设置中,南北流量首先由MPF处理,然后转发给MPC,而MPC处理环境中的东西路由。
此选项为客户提供了高度安全且随时可用的内置路由引擎,该引擎由2个元件组成。
- Equinix配置的MPF路由
- MPC路由可通过操作控制台进行配置。
创建的每个 MPC 内部路由网络都会自动成为客户路由域的一部分,而内部隔离网络则不是。
多路OVDC联网
在都会区中使用多个OVDC时,客户可以使用不同的连接类型组合。连接类型与OVDC相关。每种场景都有不同的功能。
多路OVDC连接路由
在一个都会区中使用多个OVDC时,客户可以使用不同的连接类型组合。连接类型与OVDC相关,因此每种场景都具有不同的功能。
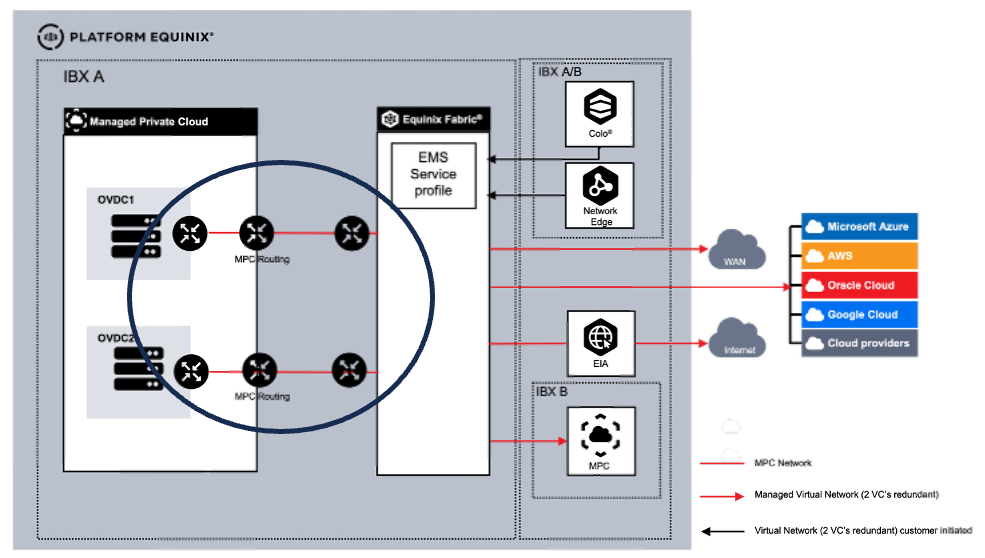
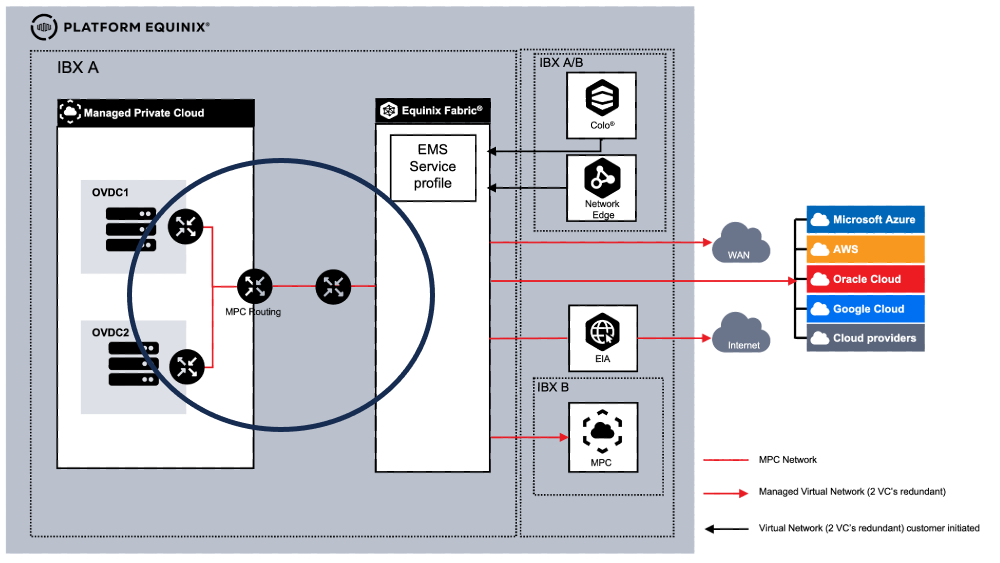
多条OVDC线路,连接方式包括路由和客户路由
在一个都会区中使用多个OVDC时,客户可以选择将路由用于一个OVDC,客户路由用于另一个OVDC。客户将有两个实施选项。
- 已连接OVDC的OVDC
- OVDC未连接
在场景1的情况下,客户路由网关与路由网关之间存在VLAN。在此场景中,客户可以在2个不同的OVDC之间创建网络。
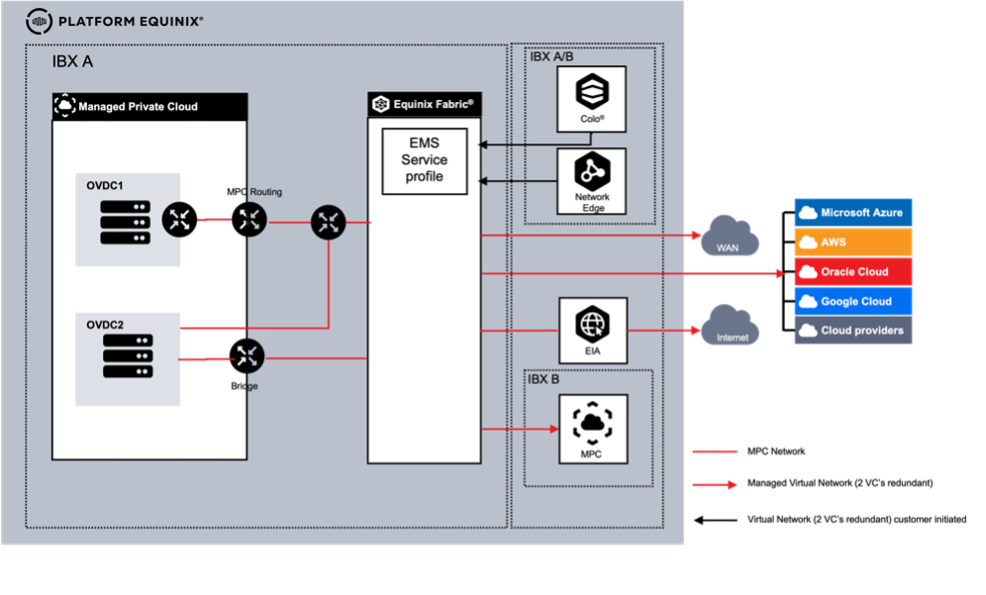
场景2中,两个OVDC之间没有连接,OVDC作为独立环境工作。
连接
支持以下虚拟连接选项:
| 连接 | # | 类型 | 描述 |
|---|---|---|---|
| Equinix Colocation | 1 | 自助式视频会议 | 客户通过 Equinix Fabric Portal 使用 EMS 服务配置文件或服务令牌创建和管理的连接。 |
| Equinix Network Edge | 2 | 自助式视频会议 | 客户通过 Equinix Fabric Portal 使用 EMS 服务配置文件或服务令牌创建和管理的连接。 |
| 广域网提供商 | 3 | 管理式VC | Equinix已‑并托管连接。MPC订单的一部分。 |
| 云服务提供商 (CSP) | 4 | 管理式VC | Equinix已‑并托管连接。MPC订单的一部分。 |
| 另一个地铁系统中的 MPC 环境 | 5 | 管理式VC | Equinix已‑并托管连接。MPC订单的一部分。 |
| Equinix Internet Access (EIA),经由Equinix Fabric | 6 | 管理式互联网接入 | Equinix已‑并托管连接。MPC订单的一部分。 |
自助服务VC
客户通过Equinix Fabric门户网站发起VC自助服务。Equinix Managed Solutions将与您联系,以便在MPC端配置连接。每个连接都需要订购一对VC。
管理式VC
对于托管VC,VC属于MPC订单的一部分,Equinix在MPC订单中发起VC配置。在履行期间,Equinix将联系您,以获取配置VC的参数。
出于冗余原因,对于自助服务和管理式VC,每个连接都需要两条虚拟电路。
互联网接入
如果客户需要互联网作为MPC环境的一部分,则需要订购管理式互联网接入。管理式互联网接入利用Fabric互联网接入(EIA)。它配置了固定带宽和无激增选项。EIA支持高达10 Gbps的MPC带宽。IP空间需要作为单独项目订购。对于互联网访问,客户还可以选择签约Equinix Fabric上可用的第三方解决方案。在这种情况下,客户需要自行签约互联网服务。
对于第三方互联网提供商,出于冗余原因,客户需要订购两个连接。
MPC虚拟网络
MPC平台提供多种虚拟网络功能,客户可在MPC操作控制台中配置。以下列表显示了该服务包含哪些功能,哪些功能需要额外收费。
| 职能 | 收费类型 | 路由和管理型防火墙 | 客户路由 |
|---|---|---|---|
| 标准防火墙 | 包括 | Y | N |
| 路由,IPv4静态和动态(BGP) | 包括 | Y | N |
| 路由IPv6 | 包括 | Y | N |
| 北约 | 包括 | Y | N |
| DHCP | 包括 | Y | N |
| VPN IPsec 三层站点到站点 | 包括 | Y | N |
| 路线广告 | 包括 | Y | N |
内部网络
每个OVDC可通过MPC运营控制台创建内部网络。MPC网络服务每个OVDC最多可提供1000个内部网络。使用数据中心组配置OVDC时,也可以在同一Equinix IBX内的多个OVDC上配置内部网络。
内部网络类型有2种:
- Routed (路由)允许虚拟机连接到使用网关作为路由器的网络,并允许访问WAN,Colocation,CSP或互联网,且对OVDC内的所有虚拟机和vApp可用。
- 隔离称为隔离,因为除非您将其关联到自我管理的路由器,否则他们未连接到有权访问WAN,Colocation,CSP或互联网的网络。
路由网络仅适用于“路由”连接类型。
数据中心集团
当客户使用多个OVDC时,数据中心组将通过不同的OVDC创建单一统一网络,以便同一网络可用于不同的OVDC。如果不可用,则可以提出服务请求以配置数据中心组。
站点间网络
在不同都会区使用MPC时,客户可以请求在两个站点之间建立管理式虚拟电路,从而连接不同数据中心的2个MPC站点。网络根据连接类型进行配置。2个数据中心之间的连接按管理式虚拟电路收费。
支持2个以上数据中心之间的连接,但需要Fabric Cloud Router (FCR),Equinix Fabric IPWAN和来自MPC区域和Fabric Cloud Router的2个虚拟连接。
订购和配置Fabric Cloud Router和IPWAN不在Managed Solutions的范围内。
购买单元连接
单一OVDC的单位:
| 购买商品 | 单位 | 计算类型 | 描述 |
|---|---|---|---|
| 连接类型 | 一次 | 基准线 | 每个OVDC的路由实例: •已路由 路由已加入 客户已路由 •管理式防火墙 |
| 管理虚拟电路 | VC | 基准线 | 可用带宽: 10 / 50 / 200 / 500 Mbps或1,2,5,10 Gbps 每个连接需要两(2)个VC才能实现冗余 |
| 管理式互联网接入 | 每份 | 基准线 | 互联网接入网点: 10 / 50 / 100 / 200 / 500 Mbps和1,2,5和10 Gbps 管理式互联网访问包含管理式虚拟电路。 |
| 已分配的 IP 空间 | 阻止 | 基准线 | 支持 IPv4 /24 至 /29 和 IPv6 购买管理式互联网访问时,必填。 |
服务选项
MPC Flex 包含多种可单独订购的服务选项。
灾难恢复
MPC灾难恢复是一种自我‑‑服务选项,使用三个客户可选的SLA配置文件提供崩溃‑一致的虚拟机复制。它支持Flex和ST部署之间的复制,包括混合配置。辅助数据中心VDC可使用较低‑容量的计算或存储,前提是其足以满足预期的工作负载。
灾难恢复要成功,VDC和网络拓扑必须支持连接到互联网,‑场所网点或辅助数据中心的机柜。‑对虚拟机故障转移进行自我服务测试,以验证故障转移行为是否符合要求。
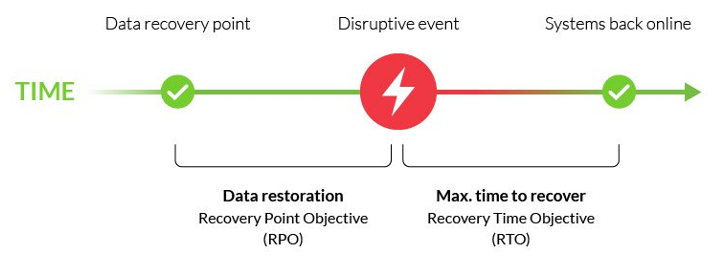
要配置服务,可以在运营控制台中将虚拟机分配给SLA配置文件。激活复制后,虚拟机数据将复制到所选的次要VDC。
MPC灾难恢复提供以下服务级别协议 (SLA):
| 参数 | 价值 | 描述 |
|---|---|---|
| RPO | 黄金:1 hour 白银:4小时 铜牌:24小时 | 复制完成的时间范围。 |
| RTO | 30 minutes | 在‑发起故障转移后,必须在辅助数据中心启动虚拟机的时间范围。RTO在客户发起故障转移后启动。 |
| # 保留点 | 黄金:最新+ 8分 白银:最新+ 6积分 铜牌:最新+ 2分 | 所有配置文件均包含最新还原点以及定义数量的自动存储的还原点。 还原点使用期限上限为2天。 |
灾难恢复功能使用基于I/O筛选器的捕获技术。此方法可避免与基于快照的复制相关的性能影响。
- 故障转移
需要故障转移时,客户可以通过运营控制台发起工作负载的故障转移至辅助数据中心。虚拟机将根据选定的服务水平协议配置文件进行复制,复制网络由Equinix运营和监控,作为服务的一部分。
与客户相关的连接,包括虚拟机和应用程序连接,不在 MPC 灾难恢复选项的范围内,必须提前做好准备,以确保数据中心、互联网、机柜和本地位置之间的连接。
当主数据中心重新投入运行时,客户会在运营控制台中反转复制方向。复制恢复后,虚拟机和应用程序可在客户选择的合适时间移回主数据中心。
- 责任
有效的灾难恢复责任包括了解哪些活动影响性能和容量,以及这些活动在Equinix与客户之间的划分。
| 活动 | Equinix | 客户 |
|---|---|---|
| 为灾难恢复站点选择合适的MPC计算和存储设备 | I | RAC |
| 在操作控制台中提供所选的 SLA 配置文件 | I | RAC |
| 在操作控制台中配置灾难恢复 | I | RAC |
| 确保灾难恢复站点容量足以应对灾难恢复。 | I | RAC |
| 管理复制基础架构和连接 | RAC | I |
| 在故障转移期间配置客户连接和网络 | I | RAC |
- 购买单位
MPC灾难恢复功能按虚拟机每月购买,具体取决于所选的SLA配置文件作为主要数据中心的服务选项,定价包括复制连接和带宽。辅助数据中心的计算和存储容量成本属于MPC服务的一部分。另外还需要为虚拟机提供多站点网络连接。
| 购买商品 | 等级 | 单位 | 计算类型 | 描述 |
|---|---|---|---|---|
| 服务选项 – 灾难恢复 | 铜级 银级 黄金级 | 虚拟机 | 基准线 超额 | 根据选定的服务级别协议 (SLA),将虚拟机复制到另一个数据中心中选定的辅助 MPC VDC。 |
- 计量
为确定要计费的复制虚拟机数量,每天将计算属于特定SLA配置文件的所有虚拟机。如果在一个月内在不同SLA配置文件之间更改虚拟机,则将相应收取费用。
-
关系和依赖关系
- MPC Disaster Recovery 仅适用于 MPC Flex 和/或 MPC ST。
- 该服务选项需要位于不同数据中心的两个 MPC VDC。
- 该服务选项仅适用于指定的数据中心组合。
-
解决方案架构
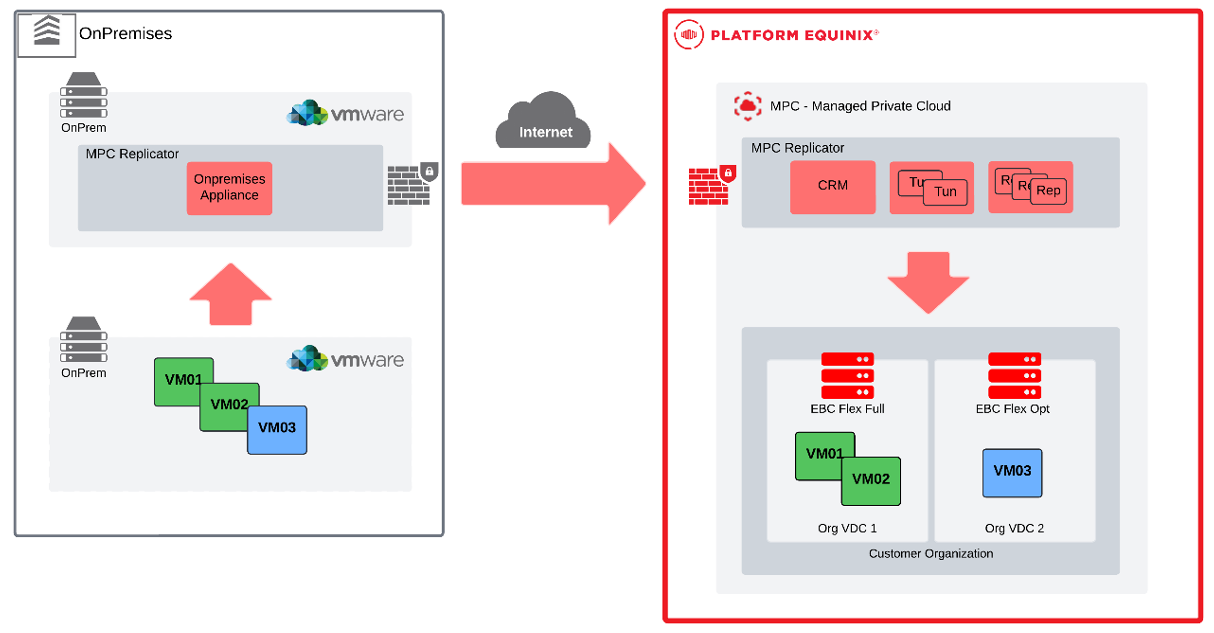
MPC复制要求现有安装的VMware Cloud Director才能完全正常运行。这意味着VCD必须准备就绪,以便通过_OrgVDC_组织虚拟数据中心为租户提供计算资源。MPC复制概念由以下设备组组成:
- 云管理器设备- CRM
- 云复制隧道- TUN
- 云复制器- REP
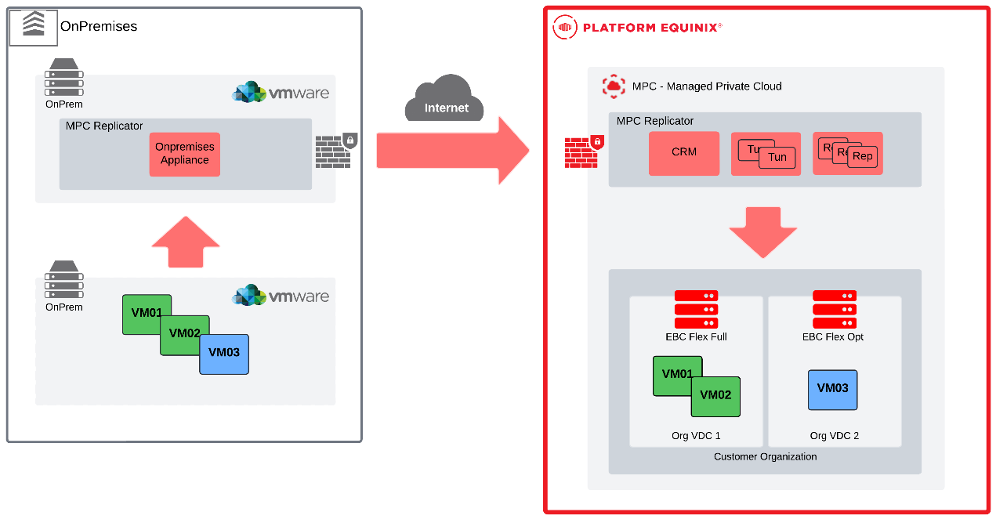
在本地数据中心中,部署并配置了单个设备,以复制或迁移在vCenter托管基础设施上运行的虚拟机。
- 使用案例
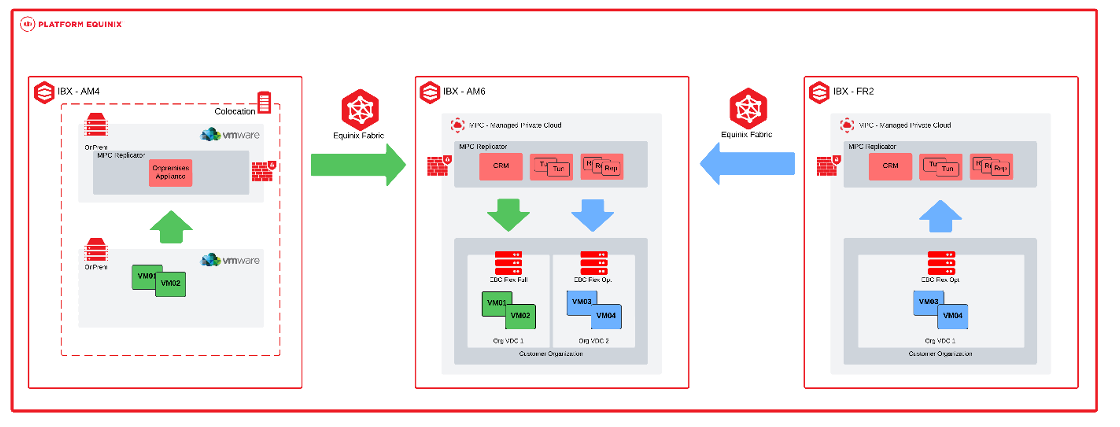
MPC复制支持两种不同的用例:灾难恢复和vApps/VM迁移。在这两种情况下,MPC将始终是复制目标,源可以是另一个MPC站点或具有vCenter的本地VMware vSphere环境。MPC复制无法保护或迁移裸机服务器或由非VMware虚拟机管理程序管理的虚拟机。
灾难恢复
灾难恢复即服务DRaaS为在高效数据中心中运行的虚拟机提供保护服务,能够将此工作负载复制到MPC的虚拟数据中心(OrgVDC),该虚拟数据中心可针对Flex或单一模态。
使用同步参数(默认SLA配置文件定义),可以更改RPO,时间点,保留和带宽设置。
故障转移后虚拟机的配置方式也有一些设置,即每个网络适配器将连接到哪个网络,选择如何配置每个网络接口的IP地址等。
配置复制并完成初始同步后,每个保护域可以执行不同的操作:
- 手动同步-管理员可以在配置的RPO窗口外发起手动同步。
- 测试故障转移-用于从复制数据测试vApp/VM,并隔离绑定到目标站点,以保持源VM的正常运行。该操作后将执行清理流程,移除在目标上测试期间创建的所有虚拟机。即使在测试期内,也能保持复制正常运行。
- 故障转移-在源站点停机时使用。在目标端,虚拟机是从复制的数据构建并启动的。
- ****成功地将故障转移至目标端并在源端恢复正常运行后,客户可以决定回滚原始目标的复制方向并执行新的计划故障转移,从而将环境恢复到其原始状态。
- 迁移-当两端都正常运行时使用。启动此操作后,源端的vApp/VM将关闭,在目标中,新的vApp/VM将根据复制数据构建并启动。
迁移
当客户打算按计划将工作负载迁移到MPC时,他们可以使用迁移工作流,从而简化该流程。配置新迁移后,MPC复制将启动从源到目标的vApp/VM复制。同步完成后,源虚拟机将关闭电源,源站点生成的任何增量将与目标同步。在目标端,MPC复制从VCD请求通过复制的数据构建新的vApp/VM并为其通电。迁移的工作负载可以进行自定义,以便为在新的虚拟数据中心中运行做好准备。灾难恢复用例一样,可以为多个vApps/VM组配置迁移。
- 使用案例拓扑
本地到MPC:
从Equinix到MPC或MPC到MPC的内部部署:
软件许可
MPC软件ISO目录可在自助服务门户中获取。目录列出了可在OVDC中运行的虚拟机中使用的软件,并包括开源软件和许可软件。许可软件可通过软件许可产品购买。许可软件目录包括Microsoft SPLA - Windows Server。
软件许可购买单元
| 购买单位 | 类型 | 收费类型 | 单位 | 订购和账单 |
|---|---|---|---|---|
| Windows Server 每 vCPU | 标准 | 基线和超龄 | vCPU | 已启动虚拟机的vCPU的每个vCPU的基线和超额模型。 |
额外服务
备份还原
MPC资源的备份和还原通过托管专用备份服务提供,该服务需单独订购。服务包括虚拟机数据或应用程序数据的备份。
自带许可证(BYOL)
“自带许可证”允许客户使用现有软件许可证,但须经过供应商许可条款的验证,客户仍需全权负责遵守所有软件供应商许可要求。
操作系统不允许使用自带设备。
支持计划
支持计划提供额外服务,包括服务请求,增强支持,报告和设计协助
- Managed Solutions卓越支持计划是一项预付费计划,以折扣费率提供月度或年度(一次性支付)支持小时块。
- 支持时间以15分钟为增量计算。
- 如果没有预付费计划,支持将按卓越支持服务标准费率按小时收取,以15分钟为增量计算。
| 购买单位 | 类型 | 收费类型 | 单位 | 订购和账单 |
|---|---|---|---|---|
| 技术支持计划 | 每月 | 基准线 | 小时 | 每月预留技术支持工时 |
| 技术支持计划 | 年度的 | 基准线 | 小时 | 每年预留技术支持工时 |
支持计划适用于所有Managed Solutions产品,而非一个特定产品。
如果计划中的所有小时都用完,额外小时将按卓越支持服务每小时费率(标准小时费率)收取。
月度或预付费的Managed Solutions卓越支持计划小时数不会延续,如果未使用,将被没收。除非申请升级,否则超出预购买分配金额的预付费Managed Solutions卓越支持计划将按常规卓越支持服务费率收取费用。
该计划因国家而异,无法关联到特定的IBX数据中心。
迁移支持
为了将客户的工作负载从本地迁移到MPC,Equinix提供了迁移工具,无需重构应用程序即可在自助服务中迁移工作负载。该工具支持来自vSphere或Cloud Director的VMware工作负载。客户会收到一个设备,该设备可安装在VMware环境中,并可与其MPC环境配对。该工具使用异步复制来传输工作负荷。
默认情况下,迁移通过公共互联网执行。根据请求,可以通过Equinix Fabric创建专用连接。Fabric连接费用通过Fabric服务单独收取。通过Fabric迁移时,无法使用现有虚拟电路,必须为迁移配置专用虚拟电路。互联网支持最高250 Mbps的速度,而Fabric连接支持最高10 Gbps的速度。
迁移工具是免费提供的。可通过支持计划请求额外支持。迁移完成后,工具将被禁用。
| 连接 | 速度 | 网络配置 |
|---|---|---|
| 互联网 | 最高可达 250 Mbps | 否 |
| Fabric | 最高10 Gbps | 是的,设置VLAN。 |
服务划分和启用服务
Equinix通过MPC提供基础设施‑AS‑‑服务平台,该平台包括数据中心设施,数据中心网络,计算,存储和虚拟网络。Equinix将服务管理至虚拟机管理程序级别,并为虚拟化提供平台许可。资源在逻辑上分离的环境中交付,客户可使用运营控制台管理其环境。
客户负责管理其自己的工作负载。这包括创建和管理虚拟机,存储,虚拟网络,安全策略和容量,并为操作系统和应用程序提供所需的许可证。
MPC Flex是一项托管服务,对自助访问和维护性能,可用性和安全性的功能有限制。
访问权限
- 只能通过 MPC 操作控制台和 API 访问 vSphere 或 vCenter 功能。
- 与 vCenter 和 vSphere 的集成仅限于通过 MPC 操作控制台公开的功能。
计算
- 创建虚拟机快照时,每个虚拟机只能同时创建一个快照。
虚拟磁盘
- 不支持通过 MPC 操作控制台或 API 在虚拟机之间移动虚拟磁盘;必须通过 Equinix 支持服务台创建支持工单。
- 不支持在多个虚拟机之间共享虚拟磁盘;不支持使用共享磁盘的 Microsoft Windows Server 故障转移群集 (WSFC)。
网络
- 不支持单根 I/O 虚拟化 (SR-IOV) 和虚拟机直接物理网卡访问。
购买单位
MPC 服务按月收费,收费方式有两种:一种是按基准值收费,另一种是按基准值加超额费用收费。
- ****订单中定义的服务计量单位的特定体积。
- 超额-超额-超出合同基线体积的服务消耗量。
购买单元目录
该表格列出了托管私有云的采购单位,包括计量单位和计费方式:
| 类别 | 购买单位 | 单位 | 安装费 | 计费方式 | 超额 |
|---|---|---|---|---|---|
| MPC服务 | 连接性 – 路由 | 每份 | 基准线 | ||
| 连接性 – 客户路由 | 每份 | 基准线 | |||
| 连接 –Managed Firewall | 每份 | 基准线 | |||
| 连通性 – 加入 | 每份 | 基准线 | |||
| MPC计算 | vCPU – 全部 | vCPU | 基准线 | 是 | |
| vCPU – 优化 | vCPU | 基准线 | 是 | ||
| MPC内存 | 显存 | 英国 | 基准线 | 是 | |
| MPC 存储 | 高性能 | TB | 基准线 | 是 | |
| 性能 | TB | 基准线 | 是 | ||
| MPC 服务选项 | 网络 – 管理型虚拟电路 (xx Mbps) | 每份 | 是 | 基准线 | |
| 网络 – 托管互联网接入(xx Mbps) | 每份 | 基准线 | |||
| 网络 – 额外 IP 地址空间 /2 4/25/26 /27/28/29 | 每份 | 基准线 | |||
| 网络 – 外部网络 | 每份 | 是 | 基准线 | ||
| 许可证 – Windows Server 每 vCPU | vCPU | 基准线 | 是 | ||
| 灾难恢复(金牌、银牌、铜牌) | 虚拟机 | 基准线 |
超额值的计算
MPC的消耗量每天测量多次。每天的最大使用消耗用于超额计算。开票超额值的计算公式为每日值除以当月天数之和。
一个月中的天数计算为月初前一天到下一个月前一天的前一天与前一天之间的天数。10月的超额是基于9月29日至10月30日的消费。在本例中,本月计费超额为1110/30=37。

角色与职责
在服务履行和交付期间,Equinix与客户分担责任。以下部分概述了这些职责。
上线
| 活动 | Equinix | 客户 |
|---|---|---|
| 安排/执行项目启动会议 | RA | CI |
| 安排/执行客户入职流程 | RA | CI |
| 根据订单交付OVDC | RA | 我¹ |
| 根据订单交付约定的计算能力 | RA | 我¹ |
| 按照订单交付约定的存储容量 | RA | 我¹ |
| 根据订单交付连接类型 | RA | 我¹ |
| 根据订单交付托管虚拟电路 | RA | C |
| 根据订单交付托管互联网接入服务 | RA | C |
| 根据设计提供约定的网络功能(可选) | RA | C |
| MPC操作控制台的交付 | RA | 我¹ |
| 交付操作控制台的管理员帐户 | RA | 我¹ |
投入使用
在完成入职流程后,测试流程将确认产品已成功交付并可以开始计费。
| 活动 | Equinix | 客户 |
|---|---|---|
| 测试对托管解决方案门户网站上的 MPC 产品页面的访问权限 | CI | RA |
| 测试对 docs.equinix.com 上 MPC 文档的访问权限 | CI | RA |
| 测试对 MPC 操作控制台的访问权限 | CI | RA |
| 根据预览证据确认 MPC 履行情况 | CI | RA |
| 在内部系统中将产品设置为对客户启用 | RA | I |
运营
为客户启用托管私有云后,适用以下操作事项:
| 活动 | Equinix | 客户 |
|---|---|---|
| 服务的技术管理(整体) | RAC | 我¹ |
| 服务中客户环境的功能管理(总体) | I² | RAC |
| MPC基础设施监控和维护 | RA | I |
| 创建、导入和管理虚拟机和vApps | I² | RAC |
| 扩大和缩小虚拟机的规模 | I² | RACI |
| 管理虚拟机快照 | RACI | |
| 用控制台管理对虚拟机的访问 | RACI | |
| 要求性能统计 | RACI | |
| 创建库并填充客户提供的 ISO/OVA 文件 | RACI | |
| 分开或分组虚拟机以提高可用性或性能 | I² | RAC |
| NFV:虚拟二级网络 | I² | RAC |
| NFV:标准防火墙 | I² | RAC |
| NFV:路由(静态) | I² | RAC |
| NFV:路由(动态 OSPF/BGP) | I² | RAC |
| NFV:北约 | I² | RAC |
| NFV:DHCP | I² | RAC |
| NFV:VPN (IPsec,客户端) | I² | RAC |
| 设置和管理脚本编写和自动化功能 | RACI |
RACI 代表负责任、有问责、咨询和知情。
- 只有对用户环境的运作有影响的任务,才必须告知。
- 只有对服务的运行和/或管理有影响的任务才需要告知。
事件管理
事件管理包含在服务支持中。所有事件均根据优先级处理。Equinix根据所提供的信息报告和评估事件后确定优先级。
| 优先级 | 影响/紧迫性 | 描述 |
|---|---|---|
| P1 高 | Equinix根据服务说明交付和管理的服务或环境因中断而意外不可用。用户无法履行对其用户的义务。无法使用此功能,用户蒙受了直接明显的损坏。 | 服务必须立即恢复;生产环境不可用,平台范围内出现中断。 |
| P2 中等 | 服务无法提供全部功能或部分功能或性能下降,因此用户受到影响。由于此功能可用性有限,用户蒙受了直接明显的损坏。 | 服务必须在同一工作日内修复;管理环境不可用。 |
| P3 低 | 该服务目前仅对一个或多个用户提供有限的可用性,并且已有相应的解决方法。 | 服务修复时间由报案人协商确定。 |
本分类不适用于例如由用户特定应用程序、用户操作或依赖于第三方造成的中断。事件可通过Managed Solutions下的客户门户网站提交。P1事件需要通过电话提交。
服务请求
服务请求用于报告服务问题,或在实施或配置更改过程中请求协助。标准配置更改可通过MPC自助‑服务门户网站即服务请求申请。24×7×365天提供支持。提供两种类型的服务请求:
- ****服务范围内且不产生额外费用的服务请求。
- 额外-超出服务范围并产生额外费用的服务请求。
| 请求名称 | 包含/附加 |
|---|---|
| 在多个 OVDC 上创建 DC 组 | 额外 |
| 更改外部访问 OVDC API | 额外 |
| 为操作控制台添加用户 | 包括 |
| 从操作控制台中移除用户 | 包括 |
| 更改用户的权限 | 包括 |
上面未列出的更改可通过选择服务请求模块中的“更改”来请求。Equinix将执行影响分析,以确定可行性,成本和交货时间。与服务请求相关的费用将从卓越支持计划余额中扣除。如果余额不足,将按通行汇率开具费用发票。影响基准容量,订购数量或任何影响月度服务费的更改的请求,必须通过Equinix销售团队申请。
报告
作为服务的一部分,客户每月都会收到服务报告,内容涵盖以下主题:
- 针对 SLA 参数提交了工单
- 每OVDC容量
服务水平
服务水平协议(SLA)定义了适用于MPC服务的可测量性能水平,并指定了如果Equinix未能满足这些水平,客户可采取的补救措施。以下列出的服务信用是未能达到本节定义的服务水平阈值的唯一排他性补救措施。
| 优先级 | 响应时间¹ | 分辨率时间² | 工作执行 | SLA³ |
|---|---|---|---|---|
| P1 | < 30分钟 | < 4小时 | 24小时全天候 | 95% |
| P2 | < 60分钟 | < 24小时 | 24小时全天候 | 95% |
| P3 | < 120分钟 | < 5天 | 24小时全天候 | 95% |
¹响应时间是从提交故障单的那一刻起计量,直至Managed Solutions专家发出正式响应为止。
T Ü V ²时间衡量从工单创建到关闭,取消或移交给IBX支持。
³服务水平协议适用于响应时间,有关服务水平协议的详细信息可在产品政策中找到。
MPC服务的可用性级别指单个OVDC的可用性。当Equinix管理的基础设施故障导致OVDC进入错误状态并直接导致客户服务中断时,则认为MPC服务不可用。
| 可用性服务级别 | 描述 |
|---|---|
| 99.95%+ | 当一个月内 OVDC 总不可用时间少于 22 分钟时,即可实现。 |
服务信贷制度适用于产品政策中定义的可用性服务水平协议。MPC服务的可用性不包括数据恢复。客户负责恢复其数据。签订托管专用备份后,可使用托管专用备份运营控制台通过自助服务恢复数据。如果托管专用备份并未签约,则数据还原是客户的责任。
用户指南
MPC操作控制台
MPC 操作控制台提供自动化工具和 API 来管理 MPC 资源,包括以下内容:
- 管理跨多个 Equinix 数据中心的 OVDC
- 创建、导入和管理虚拟机和vApps
- 虚拟机大小(向上和向下扩展)
- 创建虚拟机快照
- 访问虚拟机控制台
- 使用Operations Manager查看性能统计信息
- 创建库并填充 ISO 和 OVA 文件
- 通过Web浏览器直接访问MPC自助服务门户网站和虚拟机控制台,无需VPN要求
- 丰富的脚本编写和自动化选项(API)
- 分开或分组虚拟机以提高可用性或性能
- 管理防火墙规则和微隔离
- 为IPv4创建和管理静态和动态路由规则
- 为IPv6创建和管理静态路由规则
- 创建和管理 NAT、DHCP 和 VPN(二层)
- 创建和管理VPN IPsec第3层站点到站点隧道
- 创建和管理路由通告(VRF)
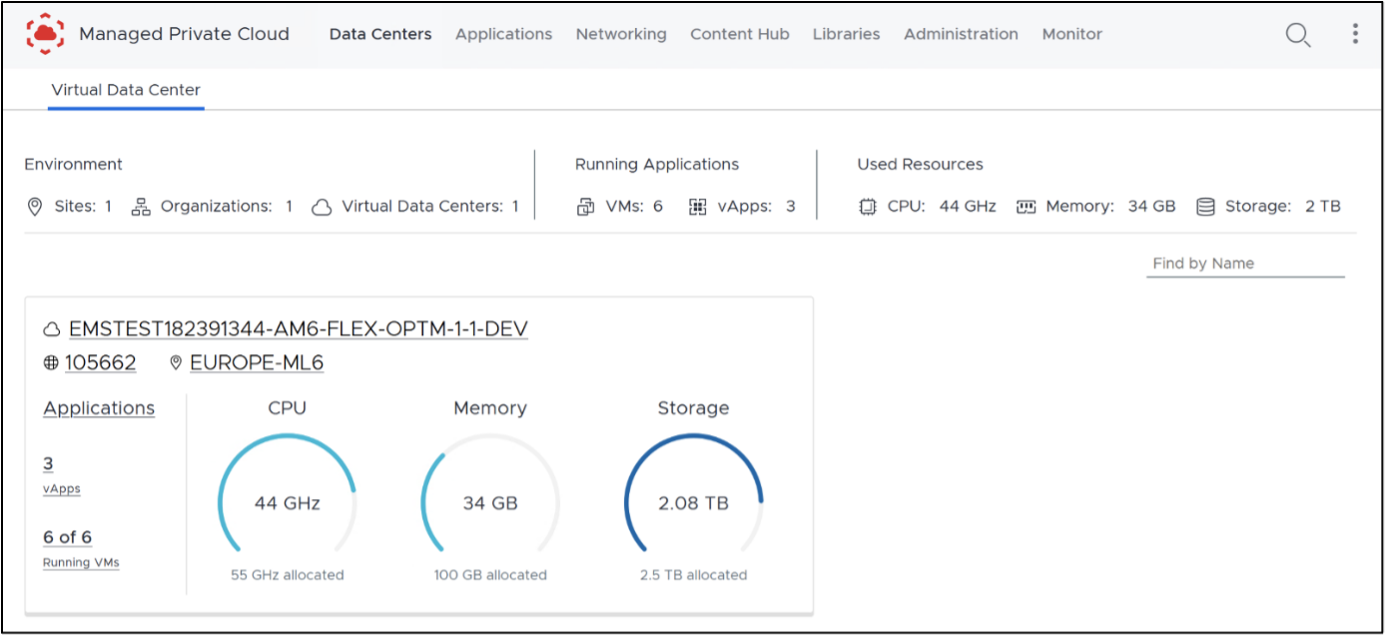
访问MPC Flex
要访问管理式私有云(MPC),请转到客户门户网站。在那里,您可以访问以下内容:
- Managed Solutions门户网站(MPC)–用于提出工单,提交服务请求和查看MSP使用情况洞察。
- 运营控制台–用于管理和运营MPC资源。
地区
操作控制台提供对特定区域内MPC资源的访问权限。MPC在四个地区可用:南美,北美,欧洲和亚洲。
每个MPC实例都与一个区域相关联。区域中存在实例时,可以通过从客户门户网站的Managed Solutions区域中选择区域选项来打开其相应的操作控制台。
登录到相应的区域控制台后,您对资源的访问将按组织和组织虚拟数据中心 (OVDC) 进行组织。
组织
运营控制台中有一个组织(Org)代表客户。该组织可视为该区域所有MPC资源的容器,包括虚拟数据中心,用户和内容库。登录MPC操作控制台时,组织名称为必填项。
组织虚拟数据中心(OVDC)
组织虚拟数据中心(OVDC)将您用于运行工作负载的计算,存储和网络资源进行分组。单个组织可包含多个OVDC,这些OVDC可能因IBX网点(例如阿姆斯特丹,伦敦或阿什本)或计算性能配置文件而有所不同。如果您需要额外容量或额外OVDC,请联系指定的服务交付经理或客户经理申请。
租户角色
以下租户角色仅适用于管理式私有云单租户和管理式私有云Flex变体。
租户角色定义MPC租户中的用户可用的权限和操作。在通过客户门户网站添加用户后,将为其分配角色。角色决定用户可以在操作控制台中执行哪些操作,以及他们可以使用哪些API功能。
在新MPC环境的初始部署期间,Equinix创建了第一个客户管理员账户,作为上线流程的一部分。此账户使用客户提供的名称和电子邮件地址创建,并自动分配“租户管理员”角色,该角色提供对MPC操作控制台的完整访问权限,包括租户级管理和配置功能。
支持以下角色:
租户管理员-租户管理员角色提供对MPC租户的完全管理访问权限。分配此角色的用户可以在整个环境中管理租户配置,用户访问权限和自动化功能。租户管理员权限包括:
- 访问虚拟机控制台
- 创建和删除快照
- 创建和删除个人 API 令牌
- 创建、修改和删除组织范围的服务帐户
- 在租户范围内创建、修改和删除虚拟机
- 在租户范围内创建、修改和删除虚拟应用程序
- 在租户范围内创建、修改和删除网络
- 在租户范围内创建、修改和删除内容库及库内容。
- 在租户范围内配置边缘网关
- 配置关联规则
- 查看租户范围内的任务和事件日志
租户用户-租户用户角色允许用户在MPC租户中创建和管理工作负荷和选定资源,而无需访问租户范围的管理设置。租户用户权限包括:
- 访问虚拟机控制台
- 创建和删除快照
- 创建和删除个人 API 令牌
- 在租户范围内启动和停止虚拟机
- 在租户范围内启动和停止虚拟应用程序
- 在租户范围内更新虚拟机工具
- 查看租户范围内的任务和事件日志
租户查看器-租户查看者角色提供对租户配置和资源状态的只读访问权限。分配此角色的用户可以查看可供租户用户角色使用的相同资源和信息,但有以下限制:
- 对虚拟机或虚拟应用程序没有创建、修改或删除 (CRUD) 权限
- 无控制台访问权限
管理 MPC Flex
用户管理
运营控制台的用户通过客户门户网站进行管理。请参阅用户和密码管理。添加用户后,必须提交服务请求,以便将MPC租户角色分配给用户。
要使用其他身份来源,可以在客户门户中配置身份联合,以便与外部身份提供商集成。这样,用户就可以使用其公司凭据登录。
API访问权限
管理式私有云(MPC)运营控制台API旨在实现编程访问和自动化。常用自动化工具包括Terraform,Ansible,Python和基于XML或JSON的API调用。API的身份验证要求在运营控制台中生成访问令牌。支持两种访问方法,每种访问方法针对不同的使用案例而设计。
| 方法 | 详细信息 |
|---|---|
| API令牌 | •代表客户门户网站或联合用户账户对运营控制台的API访问权限,以实现个人编程访问。 •可通过所有客户门户网站或联合用户账户配置。 |
| 服务账户 | •使用用于全组织自动化的独立账户和第三方工具或应用程序的API访问运营控制台。 •只能由拥有租户管理员角色的用户配置。 •可以分配其中一个受支持的角色。 •仅支持API访问。 |
Terraform自动化
Terraform是一款基础设施即代码工具,允许使用人类可读的配置文件定义云和本地资源。这些文件可以进行版本控制,重复使用和共享,从而在基础设施的整个生命周期内实现配置和管理一致的工作流程。
Terraform可用于管理计算,存储和网络等低级资源。大多数操作控制台功能都可通过API或Terraform获得。有关更多信息, 请参阅Terraform提供程序文档。
API令牌
API令牌可通过客户门户网站或运营控制台中的联合用户账户创建,用于个人编程访问。创建API令牌的方法如下:
- 登录运营控制台。从右上角菜单中打开_用户偏好设置_。
- 前往_API令牌_部分并选择_新建_。
- 输入令牌名称,然后选择创建。
- 将生成的令牌复制并存储在安全位置。令牌仅显示一次,关闭此屏幕后无法再次查看。令牌丢失,则必须生成新令牌。
- 创建完成后,该令牌会出现在 API 令牌列表中,不再需要时可以撤销该令牌。
服务账户
服务账户的敏感性质,只能由拥有“租户管理员”角色的用户创建,查看和删除服务账户。创建服务账户的方法如下:
服务帐户是其在操作控制台中创建的任何对象的所有者。
- 登录运营控制台。打开“管理”,然后选择“服务账户”并选择“新建”。
- 输入服务账户的名称,分配角色,然后使用魔杖生成唯一ID。选择“下一步”以继续。
- (可选)为服务帐户分配一个或多个配额限制。
- 选择“完成”以创建服务账户。
- 创建后,当查看服务账户属性时,“客户ID”字段中会显示API密钥。大多数服务账户设置都可以稍后通过选择编辑进行修改。
API资源管理器
API Explorer 提供了一个图形界面,用于查看、测试和执行 API 调用,可通过操作控制台访问。
- 在操作控制台中,打开右上角的菜单,然后选择_帮助_> API资源管理器。
- API Explorer 公开了基于 Swagger 的 JSON API,并允许以当前登录用户帐户的名义执行 API 调用。
操作控制台
当用户登录客户门户后,可以通过导航至托管解决方案门户,选择托管私有云,然后选择所需区域来访问操作控制台。
通过URL直接访问操作控制台并选择“登录”,则用户将被重定向至客户门户网站以使用客户门户凭据进行身份验证。客户门户网站还支持配置与组织身份提供商基于SAML的联盟,使用户能够使用其公司凭据访问运营控制台。
通过操作控制台,可以执行创建虚拟机、网络和安全规则的操作。
vApp
vApp是虚拟数据中心内的一组虚拟机,例如,表示应用场景。虚拟机可以作为一个组进行管理,例如拍摄快照或重启虚拟机,也可以在vApp中单独管理单个虚拟机。可以为虚拟机和vApp分配租约期,过期后将自动移除。默认租约设置为永不过期。
vApp的创建可以包含虚拟机,也可以不包含虚拟机。在创建虚拟机之前设置vApp网络时,创建不带虚拟机的vApp非常有用。
创建新vApp
- 转至主页应用程序> vApp下,选择构建新vApp,提供名称和说明,然后选择构建。等待该流程完成。
- vApp窗口中的选项:
- 选择电源以打开vApp,将其关闭,重启或暂停。vApp包含虚拟机时,这些操作才可用。
- 选择更多以在vApp中添加虚拟机或移除虚拟机。
- 选择“详情”以查看或修改其他信息。
虚拟机
虚拟机既可以作为vApp的一部分创建,也可以作为独立虚拟机创建。建议在vApp中创建虚拟机。vApp最多可包含100个虚拟机,虚拟机可在vApp之间移动。不同vApp中的虚拟机之间也可以创建网络。
在 vApp 中创建虚拟机具有诸多优势,例如按任务、功能或保留要求对虚拟机进行分组;配置启动和关闭顺序;通过 vApp 网络图提高网络配置的可见性;以及通过基于角色的访问实现委派管理。
分配的存储资源和GB内存在分配的存储策略下被视为已使用的存储。虚拟机启动时,计算资源将从组织虚拟数据中心(OVDC)的计算配额中扣除。
新虚拟机最常用的操作系统安装方法包括从私有或共享Equinix目录中选择ISO文件,允许虚拟机在启动后从ISO文件引导并开始安装过程。另一种选择是在创建工作流程期间,从管理员工作站上的OVF或OVA文件创建新的虚拟机和vApp。
创建虚拟机
- 前往应用程序>虚拟机并选择创建虚拟机, 或在vApp上选择更多并选择添加虚拟机。
- 按照[创建]对话框中的步骤操作,然后选择**[确定]**并等待虚拟机创建完成。
- 请输入姓名和计算机名称。
- 为类型选择“新建”。
- 选择虚拟机创建后是否自动启动。
- 选择操作系统系列、客户操作系统和启动映像。
- 配置启动选项,包括 EFI 安全启动和启动设置。
- 如有需要,请配置可信平台模块 (TPM) 设置。
- 配置计算资源,包括 CPU、核心数和内存。
- 配置存储,包括存储策略和磁盘大小。
- 配置网络设置。
- 在虚拟机屏幕中:
- 选择**[电源**]以开启或关闭虚拟机,重启虚拟机或暂停虚拟机。
- 选择更多以装载安装媒体,管理快照,打开控制台或删除虚拟机。
- 选择查看以显示或修改配置详情和其他设置。
将安装媒体从目录链接到虚拟机
如果目录已存在且安装介质已上传,则可以将其附加到虚拟机。
- 找到虚拟机并选择**[更多**]。
- 选择插入媒体并选择安装文件。该文件已作为虚拟CD-ROM连接。
- 作业完成后,建议通过选择弹出媒体来分离安装文件。
虚拟机控制台
虚拟机可通过运营控制台进行管理。控制台类型有两种:
- 可通过浏览器访问的 Web 控制台。
- VM远程控制台需要安装插件。
安装媒体(ISO)不能直接从本地设备使用。必须先将媒体上传至目录,然后才能将其装载到虚拟机。
Windows设备的VM远程控制台插件可在共享目录中找到。对于macOS和Linux (包括Windows via Workstation),VMRC功能包含在VMware Fusion Pro和VMware Workstation Pro中。这些应用程序需要单独的许可,且不包含在MPC中,也不由Equinix提供。
- 从vApp或虚拟机概览中找到虚拟机。
- 选择更多并选择所需的控制台类型:Web控制台(无需插件)或VM远程控制台(需要插件)。
快照
在执行操作之前,快照捕获完整虚拟机或vApp的状态。操作控制台一次只允许一个快照,无论是否处于活动内存状态。拍摄快照会暂时使虚拟机或vApp的存储利用率翻倍。快照可能影响虚拟机性能。建议将快照最多保留2-3天;超过一周的快照将自动移除。长期保留虚拟机状态,请创建克隆或对虚拟机或vApp执行备份。
- 找到虚拟机或vApp,选择操作>快照,然后选择创建快****照,然后确认。
- 要将虚拟机还原到快照状态,请选择还原为快照并确认。
- 要删除快照,请选择“移除快照”并确认。
从包含现有快照的虚拟机创建新快照时,旧快照将被移除。虚拟机上必须安装VMware Tools,才能访问所有快照选项。
目录
运营控制台中的目录存储vApp,虚拟机和媒体文件(例如ISO镜像)。Equinix提供包含一组ISO文件的共享目录。共享目录与OVDC相关联,特别是环境的都会区。
还可以创建私有编录来存储安装媒体或模板。可以直接上传文件,也可以从现有虚拟机或vApp创建模板。私有目录中存储的文件计入OVDC存储配额。所有上传的软件都必须符合供应商许可要求和Equinix政策。目录只能用于ISO和OVF文件。
创建目录
要存储安装介质或模板,必须先创建目录。
- 在主屏幕上,选择菜单图标(三条水平线)。
- 在内容中心屏幕中, 选择目录, 然后选择新建。
- 输入目录的名称和描述。目录可存储在任何可用的存储配置文件中。默认情况下,选择最快的配置文件。要选择特定存储配置文件,请启用特定存储策略的预配置,选择ORGOVDC,然后选择所需的存储策略。
添加安装媒体
当目录可用时,可以将安装媒体上传到目录中。
- 前往内容库>媒体和其他,然后选择添加。
- 在新屏幕中,选择目录,单击上传图标(箭头指向上方)以打开文件浏览器。选择安装文件并单击确定确认。
- 根据需要编辑名称,然后选择**“确定”**开始上传。在“媒体和其他”概览中,上传过程中会出现一个旋转指示符。上传完成后,将出现绿色复选标记。文件即准备就绪,可供使用。
- 选择文件名旁边的三个点,可以选择删除文件或将其下载到工作站。
创建vApp模板
可以通过从本地工作站上传文件或使用现有vApp来创建vApp模板。仅当vApp仅包含一台虚拟机时,才能创建基于vApp的单个虚拟机的模板。
- 找到要用作源的vApp,选择更多,然后选择添加到目录。选择目标目录并输入名称。如果在创建模板之前安装了VMware Tools,则可以创建精确副本,也可以调整虚拟机设置。
- 若要访问vApp模板,请前往内容中心>目录并打开相关目录。模板可用后,即可用于部署新虚拟机。
共享目录
Equinix为每个MPC都会区提供共享目录(OS-CATOL-1),其中包含一组操作系统变体。选择与部署虚拟机的都会区关联的目录。共享目录与该都会区的MPC变体(FLEX或ST)相关联。如果在同一都会区中同时使用MPC Flex和MPC ST,则该都会区的两个目录可见。
连接和网络
运营控制台提供了多个选项,用于连接和访问组织内或外部的服务。根据所选连接模型,OVDC将通过桥接(订单中的MPC连接客户路由)或路由(订单中的MPC连接路由)创建。
操作控制台中可用的网络功能取决于选择的是客户路由连接还是路由连接。在操作控制台中,可以通过自助服务创建两种类型的网络:
- 隔离网络(内部连接):隔离网络仅适用于OVDC内的虚拟机。
- 路由网络(外部连接):路由网络可通过Edge网关访问OVDC以外的外部网络。
| MPC连接类型 | 隔离 | 已路由 |
|---|---|---|
| 建立关联 | 是 | 否 |
| 路由 | 是 | 是 |
MPC网关防火墙架构
MPC使用网关防火墙架构来保护进出环境的流量。在外围应用防火墙控制,以规范外部访问并保护MPC资源。网关防火墙(南北)保护MPC周边并处理进出环境的流量。
创建隔离的OVDC网络
组织虚拟数据中心(OVDC)网络使虚拟机(VM)能够相互通信,并可选择与外部网络通信。单个OVDC可包含多个网络。
- 在运营控制台虚拟数据中心控制面板中,选择创建网络的OVDC。
- 在左侧导航面板中,选择网络。
- 单击新建。
- 在_范围_下,选择隔离网络的当前OVDC。
- 在_新建组织VDC网络_对话框BOX的_网络类型_页面中,选择隔离,然后单击下一步。
- 在_常规_页面中,输入网络的_名称_和_说明_。
- 在_网关CIDR_字段中,从下拉列表中选择网络的IP空间。Equinix根据客户在部署期间的输入预先填充此列表。
- 当需要 IPv6 时,可以启用双栈。
- 启用“允许访客 VLAN”功能,即可允许连接的虚拟机内使用多个 VLAN。
- 单击下一步。
- (可选)在_静态IP池_中,输入该网络上虚拟机的IP地址范围,然后单击添加。操作控制台可以在虚拟机创建过程中自动分配IP地址。如果未配置,IP分配必须在虚拟机创建期间手动完成。 示例:如果网关地址为192.168.1.1/24,则为192.168.1.10–192.168.1.100的静态IP池可提供91个可用IP地址。如有需要,可稍后添加其他范围。
- 完成后,单击下一步。
- (可选)在_DNS_页面中,输入DNS信息,然后单击下一步。如果省略,则必须在创建虚拟机时手动输入DNS设置。
- 在_即将完成_页面上,查看所有设置,然后单击完成。
创建路由OVDC网络
路由OVDC网络使虚拟机(VM)能够使用第3层(L3)路由相互通信并与外部网络通信。单个OVDC可包含多个路由网络。
- 在运营控制台虚拟数据中心控制面板中,选择创建网络的OVDC。
- 在左侧导航面板中,选择网络,然后单击新建。
- 在_范围_下,选择_当前组织虚拟数据中心_。
- 在新建OVDC网络对话框BOX的_网络类型_页面中, 选择路由, 然后单击下一步。
- 在_Edge Connection (边缘连接_)下,选择路由分段将连接的Edge网关。
- 在_常规_页面中,输入网络的名称和说明。
- 在_网关CIDR_字段中,从下拉列表中选择网络的IP空间。此列表由Equinix根据部署期间提供的客户输入预先填充。
- 如果需要 IPv6,请启用双栈。
- 启用“允许访客 VLAN”功能,允许连接的虚拟机内存在多个 VLAN。
- 单击下一步。
- (可选)在_DNS_页面中,输入DNS设置,然后单击下一步。 如果此处未配置,则必须在创建虚拟机期间手动添加 DNS 信息。
- 在_即将完成_页面上,查看选择,然后单击完成。 网络创建完毕并连接到 OVDC 后,即可配置边缘网关来控制哪些流量可以进出 OVDC。
允许访客VLAN
启用此选项后,可以在虚拟机的网络接口上配置VLAN标记(802.1Q标记)。这允许在同一路由或隔离网段上运行多个VLAN。
创建网关防火墙规则
操作控制台提供功能齐全的第4层防火墙,以控制跨越安全边界的流量,包括南北(OVDC与外部网络之间的流量)和东西(OVDC网络内部和之间的流量)。为防火墙规则指定网络或IP地址时,支持以下格式:
- 单个 IP 地址
- IP 地址范围(例如,192.168.1.10–192.168.1.50)
- CIDR 表示法(例如,192.168.2.0/24)
- 关键词:内部、外部或任何
- 在运营控制台虚拟数据中心控制面板中,选择包含创建防火墙规则的Edge网关的OVDC。
- 在左侧导航面板中,单击边缘。右侧将显示可用的Edge网关。
- 选择要配置的_Edge网关_,然后打开“防火墙”选项卡。
- 在“防火墙”选项卡中,可以创建和管理防火墙规则。
- 单击“新建”以添加新规则。对于新规则,请指定以下字段:
- 姓名
- 应用程序
- 语境
- 来源(IP 地址、IP 地址集、静态组)
- 目标地址(IP 地址、IP 地址集、静态组)
- 操作(允许、放弃、拒绝)
- 协议(IPv4、IPv6 或两者兼有)
- 日志记录
- 注释
- 在_源_和_目标_字段中,定义规则的地址。要指定IP或范围,请单击IP并输入值,然后单击保留。要重复使用IP组,请转至“分组对象”并单击**“+”**以创建IP集。然后,可以为多条规则选择此IP集。
- 在应用程序字段中,单击**+,然后在添加服务对话框BOX中,指定协议,源端口和目标端口。或定义自定义协议/端口组合。完成后,单击保留**。自定义应用程序也可以提前创建并应用于防火墙规则。
- 选择规则的操作为“接受”(“允许”)或“拒绝”(“放弃/拒绝”)。如果配置了syslog服务器,请选择启用日志记录。
- 单击保存更改以完成规则。
防火墙规则的示例是允许来自互联网的HTTPS流量。本示例使用已分配的公有IP地址。源是any (OVDC中的任意IP地址)。源端口也是any。目标为私有IP地址,HTTPS的目标端口为443。为此,您需要进行DNAT配置。
创建NAT规则
网络地址转换(NAT)允许更改源或目标IP地址,以便流量能够通过路由器或网关。Edge网关上最常见的NAT类型包括:
- 目标地址转换(DNAT)——改变数据包的目标IP地址。
- 源地址转换 (SNAT) - 更改数据包的源 IP 地址。
其他选项包括:
- 无DNAT
- 没有 SNAT
- 反身动词
虚拟机(VM)要从其OVDC访问外部网络资源,在某些使用情况下可能需要NAT。在这些情况下,请使用以下选项之一:
- Equinix提供的公共互联网IP地址。
- 通过 MPC Connect 构建专用网络。
- 此功能主要适用于边缘网关配置公网 IP 地址而虚拟机使用私有 IP 地址的情况。
- NAT规则仅在启用防火墙时起作用。防火墙应始终保持启用状态。
DNAT更改数据包的目标IP地址,并对回复流量执行反向操作。DNAT可用于通过公有IP地址公开在专用网络上运行的服务。
- 在操作控制台虚拟数据中心仪表板中,选择包含创建 DNAT 规则的边缘网关的 OVDC。
- 在左侧导航面板中,单击边缘。选择NAT选项卡并添加新的NAT规则。
- 在_NAT_部分中,单击**+ DNAT规则**。
- 在_"NAT操作"_中,选择NAT规则的类型。
- 输入_外部IP_ (例如10.30.40.95)。
- 输入_外部端口_(例如443)。
- 输入_内部IP_ (例如192.168.1.10)。
- 高级设置
- 州-启用或禁用规则
- 日志记录-记录规则
- Priority (优先级)-值越低意味着优先级越高,默认值为0
- 防火墙匹配
- 匹配内部地址
- 匹配外部地址
- 旁路
- 应用对象-留空
- 如果配置了syslog服务器,请选择启用日志记录。
- 完成后,单击保留,然后单击保存更改。
创建SNAT规则
SNAT会更改数据包的源IP地址,并对回复流量执行反向操作。访问外部网络(如互联网)时,需要SNAT规则才能将内部IP地址转换为外部网络上可用的地址。
- 在操作控制台虚拟数据中心仪表板中,选择包含创建 SNAT 规则的边缘网关的 OVDC。
- 在左侧导航面板中,单击边缘。选择NAT选项卡并添加新的NAT规则。
- 在_NAT_部分中,单击**+ SNAT规则**。
- 在_“NAT操作_”中,选择SNAT。
- 外部IP -外部网络(通常命名为VCD_CUSTOMER_CUSTOMER WAN)。
- 内部IP -转换用于互联网访问的网络或IP地址。
- 高级设置
- 州-启用或禁用规则
- 日志记录-记录规则
- Priority (优先级)-值越低意味着优先级越高,默认值为0
- 防火墙匹配
- 匹配内部地址
- 匹配外部地址
- 旁路
- 应用对象-留空
- 完成后,单击保留,然后单击保存更改。
不创建SNAT规则
SNAT规则都不会否定现有SNAT规则。可以创建无SNAT规则,以绕过发往特定IP地址的流量的SNAT。为确保正确的处理顺序,必须为无SNAT规则分配比SNAT规则更高的优先级(较低的数值)。默认优先级为0,即最高优先级。
- 在操作控制台虚拟数据中心仪表板中,选择包含创建 NO SNAT 规则的边缘网关的 OVDC。
- 在左侧导航面板中,单击边缘。选择NAT选项卡并添加新的NAT规则。
- 在_NAT_部分中,单击**+无SNAT规则**。
配置IPsec VPN
操作控制台支持以下几种类型的站点到站点 VPN 连接:
- 同一组织内的边缘网关
- 另一组织(Equinix 或其他 vCloud 服务提供商)中的边缘网关
- 提供 IPsec VPN 端点的远程网络,例如云服务提供商或托管环境
根据连接类型,必须为两个端点配置IP寻址和共享机密。允许通过VPN连接通信的OVDC网络。
在配置 IPsec VPN 设置之前,请记下要用作隧道端点的边缘网关的 IP 地址。
- 在操作控制台虚拟数据中心仪表板中,选择包含要配置的边缘网关的 OVDC。
- 在左侧导航面板中,单击边缘。
- 在_Edge_页面上,选择Edge网关。
- 在_“服务_”选项卡中,找到“IPsec VPN”选项,然后单击**“新建**”以创建新的IPsec VPN配置。
配置Edge网关IPsec VPN设置
- 配置名称,启用登录以查看日志,其余选项保持默认值。
- 对等认证模式
- 预共享密钥:用于验证和加密连接的共享机密。字符串必须为32到128个字符之间的字母数字字符串,并至少包含一个大写字母,一个小写字母和一个数字。两个站点上的此值必须相同。
- 证书:要使用证书,请上传证书和CA证书。
-
端点配置
本地端点
- IP 地址:Edge网关的外部IP地址。
- 网络:输入可以访问VPN的组织网络。使用逗号分隔多个子网。
远程端点
- IP 地址:远程站点的外部IP地址,‑企业防火墙或配置了VPN的Edge网关。
- 网络:本地‑网络上应可从OVDC访问的子网。例如,如果在‑内部网络使用172.20.0.0/16范围,请输入172.20.0.0/16或较小的子网,例如172.20.0.0/25。
- 远程 ID:
- 该值唯一标识对等点站点,并取决于隧道验证模式。如果未指定,远程ID将默认为远程IP地址。
- 预共享密钥:远程ID取决于是否配置了NAT。如果在远程ID上配置了NAT,请输入远程站点的私有IP地址。否则,请使用终止VPN隧道的远程设备的公有IP地址。
- 证书:远程ID必须与远程端点证书的SAN (使用者替代名称)匹配(如果存在)。如果远程证书不包含SAN,则远程ID必须与用于保护远程端点的证书的判别名匹配。
-
配置完成后,单击保留以创建VPN隧道的边缘端,然后单击保存更改。
创建第二个VPN网关
如果此端点位于其他OVDC中,请重复上述步骤以创建隧道。隧道创建完毕后,更新防火墙设置并验证连接。如果要连接到外部数据中心,请在这些场所配置隧道。
IKE阶段1和阶段2
IKE (互联网密钥交换)是用于建立安全,经过验证的通信的标准机制。以下列出了阶段1和阶段2支持的配置参数。
阶段1参数
第1阶段建立对等身份验证,协商加密参数并生成会话密钥。支持的阶段1参数包括:
- 主模式
- AES/AES256/AES-GCM(用户可配置)
- 迪菲-赫尔曼组
- 预共享密钥(用户可配置)
- SA 生命周期为 28800 秒(8 小时),无需重新密钥。
- ISAKMP 激进模式已禁用
阶段2参数
IKE第2阶段通过生成密钥材料(从第1阶段密钥派生)协商IPsec隧道,或执行新的密钥交换。支持的阶段2参数包括:
- AES/AES256/AES-GCM(符合第一阶段设置)
- ESP隧道模式
- 迪菲-赫尔曼组
- 完美前向保密性用于密钥重生成(仅当两个端点都启用时)
- SA 有效期为 3600 秒(1 小时),无需重新密钥。
- 使用 IPv4 子网,选择两个网络之间所有 IP 协议和所有端口的选择器
为VPN配置Edge网关防火墙
VPN隧道建立后,在Edge网关上为通过隧道传递的流量创建防火墙规则。
- 创建防火墙规则,允许双向流量:数据中心到 OVDC 和 OVDC 到数据中心。
- 对于数据中心到 OVDC 的设置:
- 外部 OVDC 或数据中心网络的源 IP 地址范围
- 目标地址为 OVDC 网络的目标 IP 地址范围
- 对于 OVDC 到数据中心的设置:
- OVDC网络的源IP范围
- 目标地址为数据中心或VDC网络的目标IP地址范围
正在验证隧道
IPsec隧道两端配置完成后,连接应该会自动建立。
在操作控制台中验证隧道状态:
- 在Edge页面上,选择要配置的边缘,然后单击配置服务。
- 选择“统计信息”选项卡,然后选择“_IPsec VPN”_选项卡。
- 对于每个配置的隧道,勾选号表示隧道运行正常。如果显示其他状态,请查看隧道配置和防火墙规则。
- 现在可以经由 VPN 发送流量了。
隧道建立后,VPN 连接最多可能需要两分钟才能显示为活动状态。
通过MPC复制进行灾难恢复和迁移
MPC复制是MPC的灾难恢复即服务(DRaaS)解决方案。它完全集成到MPC门户网站中,支持MPC多租户和本地VMware环境之间的异步复制。可用性服务可以迁移,保护,故障转移和回滚vApp和虚拟机。
MPC复制具有统一的架构,用于灾难恢复和工作负载迁移。借助此解决方案,组织将能够直接从MPC门户网站迁移和保护vApp和虚拟机:
- 迁移即服务
- 混合云到混合云灾难恢复即服务
访问MPC复制服务
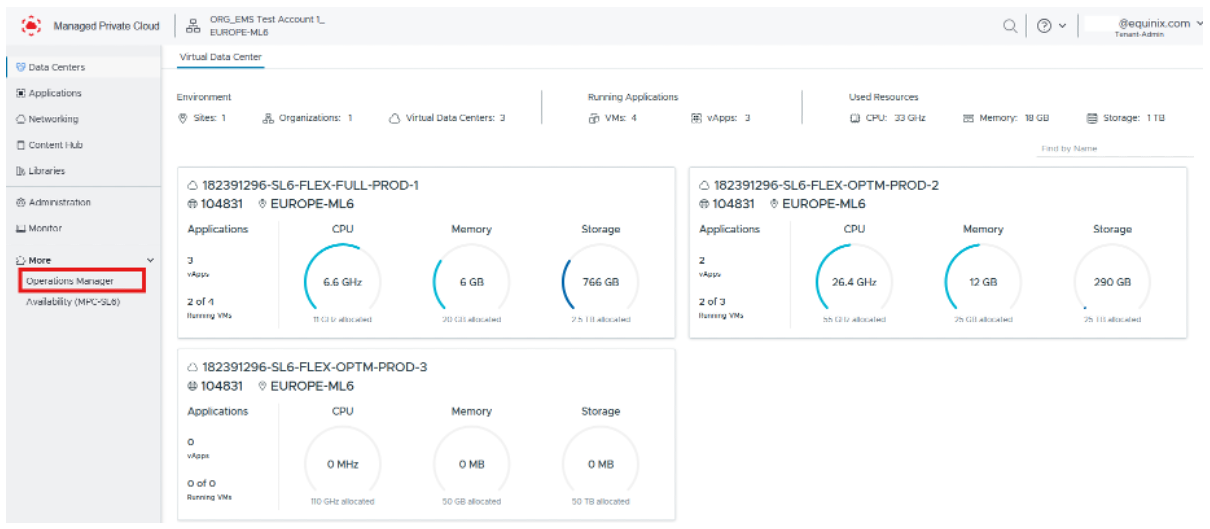
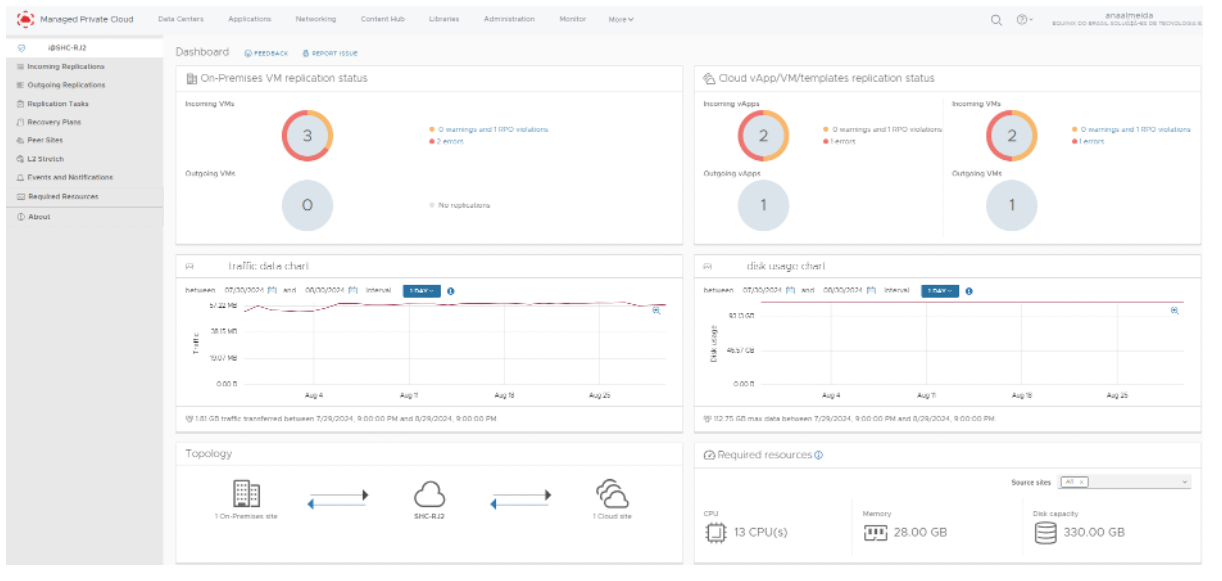
要访问MPC复制服务,请在MPC门户上的_更多_选项卡中选择_可用性(“站点”)_子菜单。
控制面板显示传入虚拟机(即复制到当前站点的虚拟机)和传出虚拟机(即从当前站点复制到另一个站点的虚拟机)。
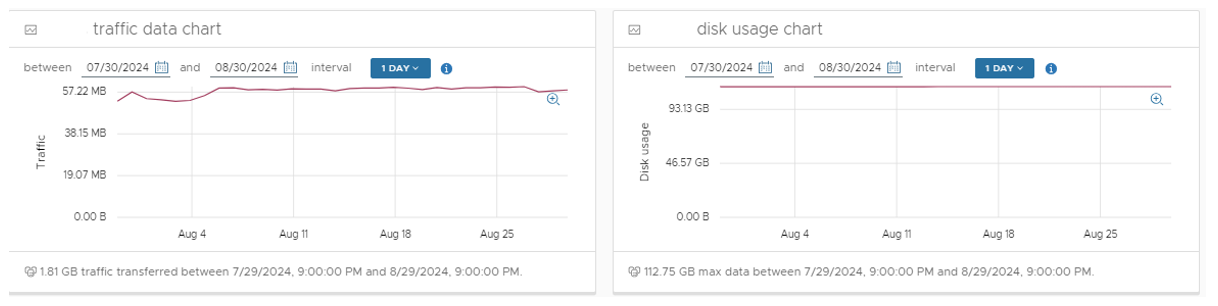
使用流量数据图形筛选和查看传输的复制流量,以GB计量。使用磁盘使用情况图表查看当前站点上复制工作负荷消耗的存储容量(以GB为单位)。
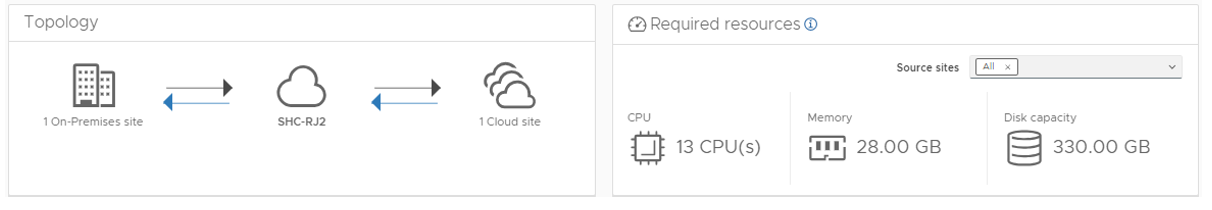
控制面板提供复制拓扑摘要,并显示支持复制所需的计算和存储资源,包括vCPU,内存和虚拟磁盘(VHD)容量。
必要的资源不可用,复制将继续,但在灾难恢复事件期间虚拟机可能无法启动。
设置新复制(灾难恢复功能)
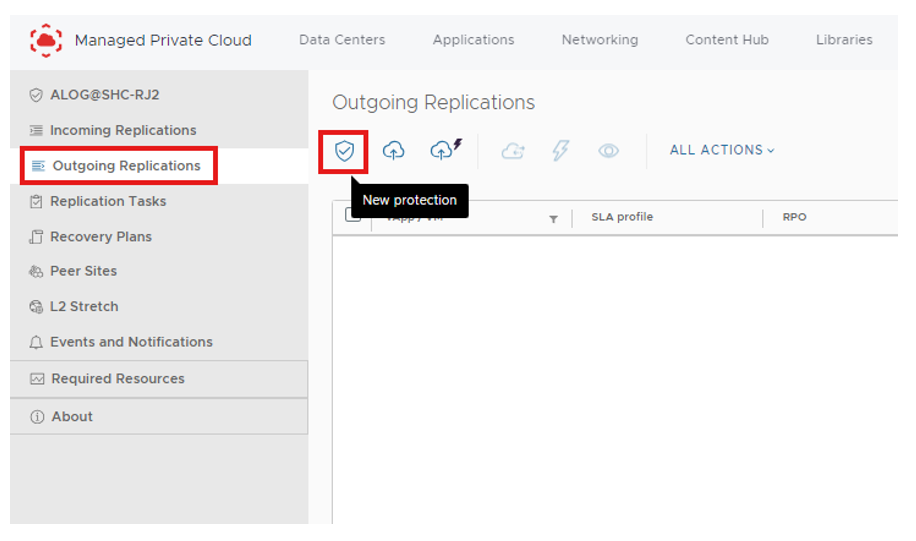
在复制服务主屏幕中,配置入站和出站复制。要将数据从登录站点复制到目标站点,请从_出站复制_菜单中选择_新建保护_。
与出站复制一样,入站复制通过复制服务主屏幕进行配置。
您需要在目标网站上进行身份验证。为此,您需要生成新的挑战,如下所示。 输入组织名称,然后单击生成新挑战。