OIDC 提供商
创建 OIDC 提供商时,您需要指定 Equinix 用于与您的提供商建立信任关系的资源。
OIDC 提供商包括:
-
名称-提供商的人性化名称。
-
发布者网点- OIDC发布者网点URL。此URL用于获取OpenID提供程序配置,其中包括可获取其公钥的JWKS URL。
-
IDP前缀-用于为OIDC提供商创建唯一的IDP ID。IDP前缀不能与此项目的任何现有,暂挂或非暂挂OIDC提供商记录相同。
-
Trusted Client IDS -指定能够将身份令牌交换为Equinix API访问令牌的OAuth 2.0客户端。OIDC ID令牌中的受众()声称的价值
aud将在令牌交换期间对照受信任客户端IDS列表进行核对。 -
组成员资格索赔-(可选)此OIDC发行人提供的ID令牌中的索赔名称,其中包含委托人的组成员资格,用于授权目的。ID令牌中组成员声明的值必须是字符串数组,其中每个字符串都是组的唯一,不可重新分配的标识符。未设置此属性时,来自此提供商的任何索赔都不会被视为组成员资格索赔。
创建 OIDC 提供程序
使用客户门户网站或Equinix API在Equinix中创建OIDC提供商。您必须是公司管理员。
- Portal
- API
-
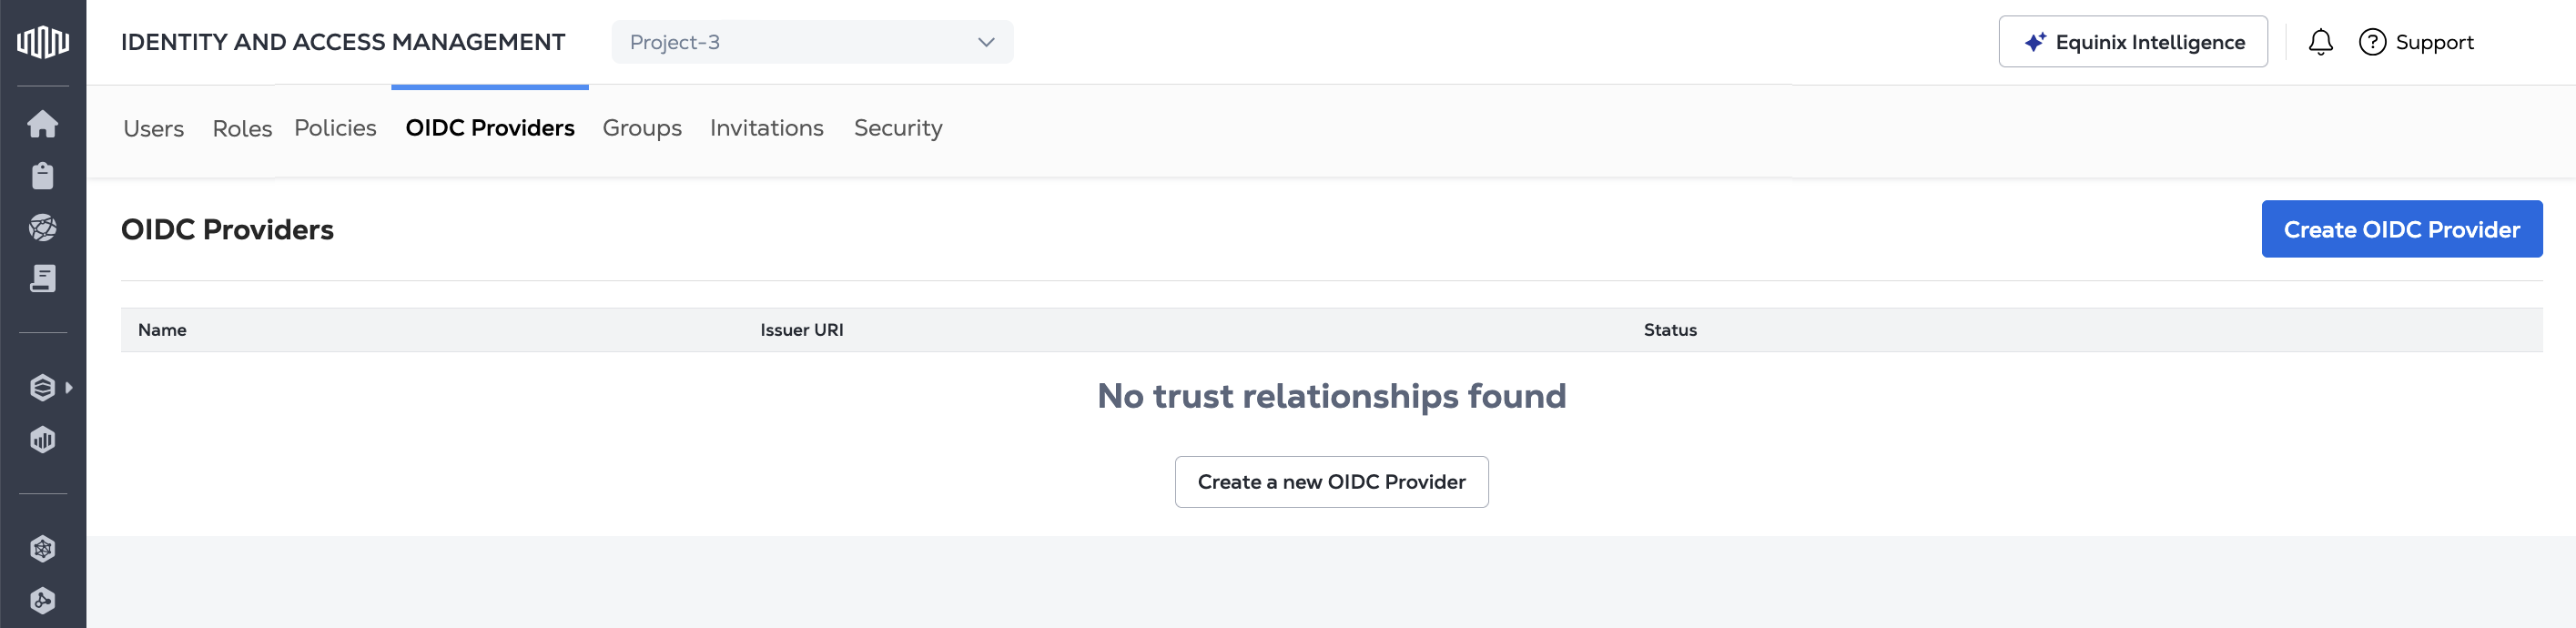
登录客户门户网站-->身份和访问管理。
-
打开_OIDC提供商_选项卡。
-
单击创建OIDC提供商。
-
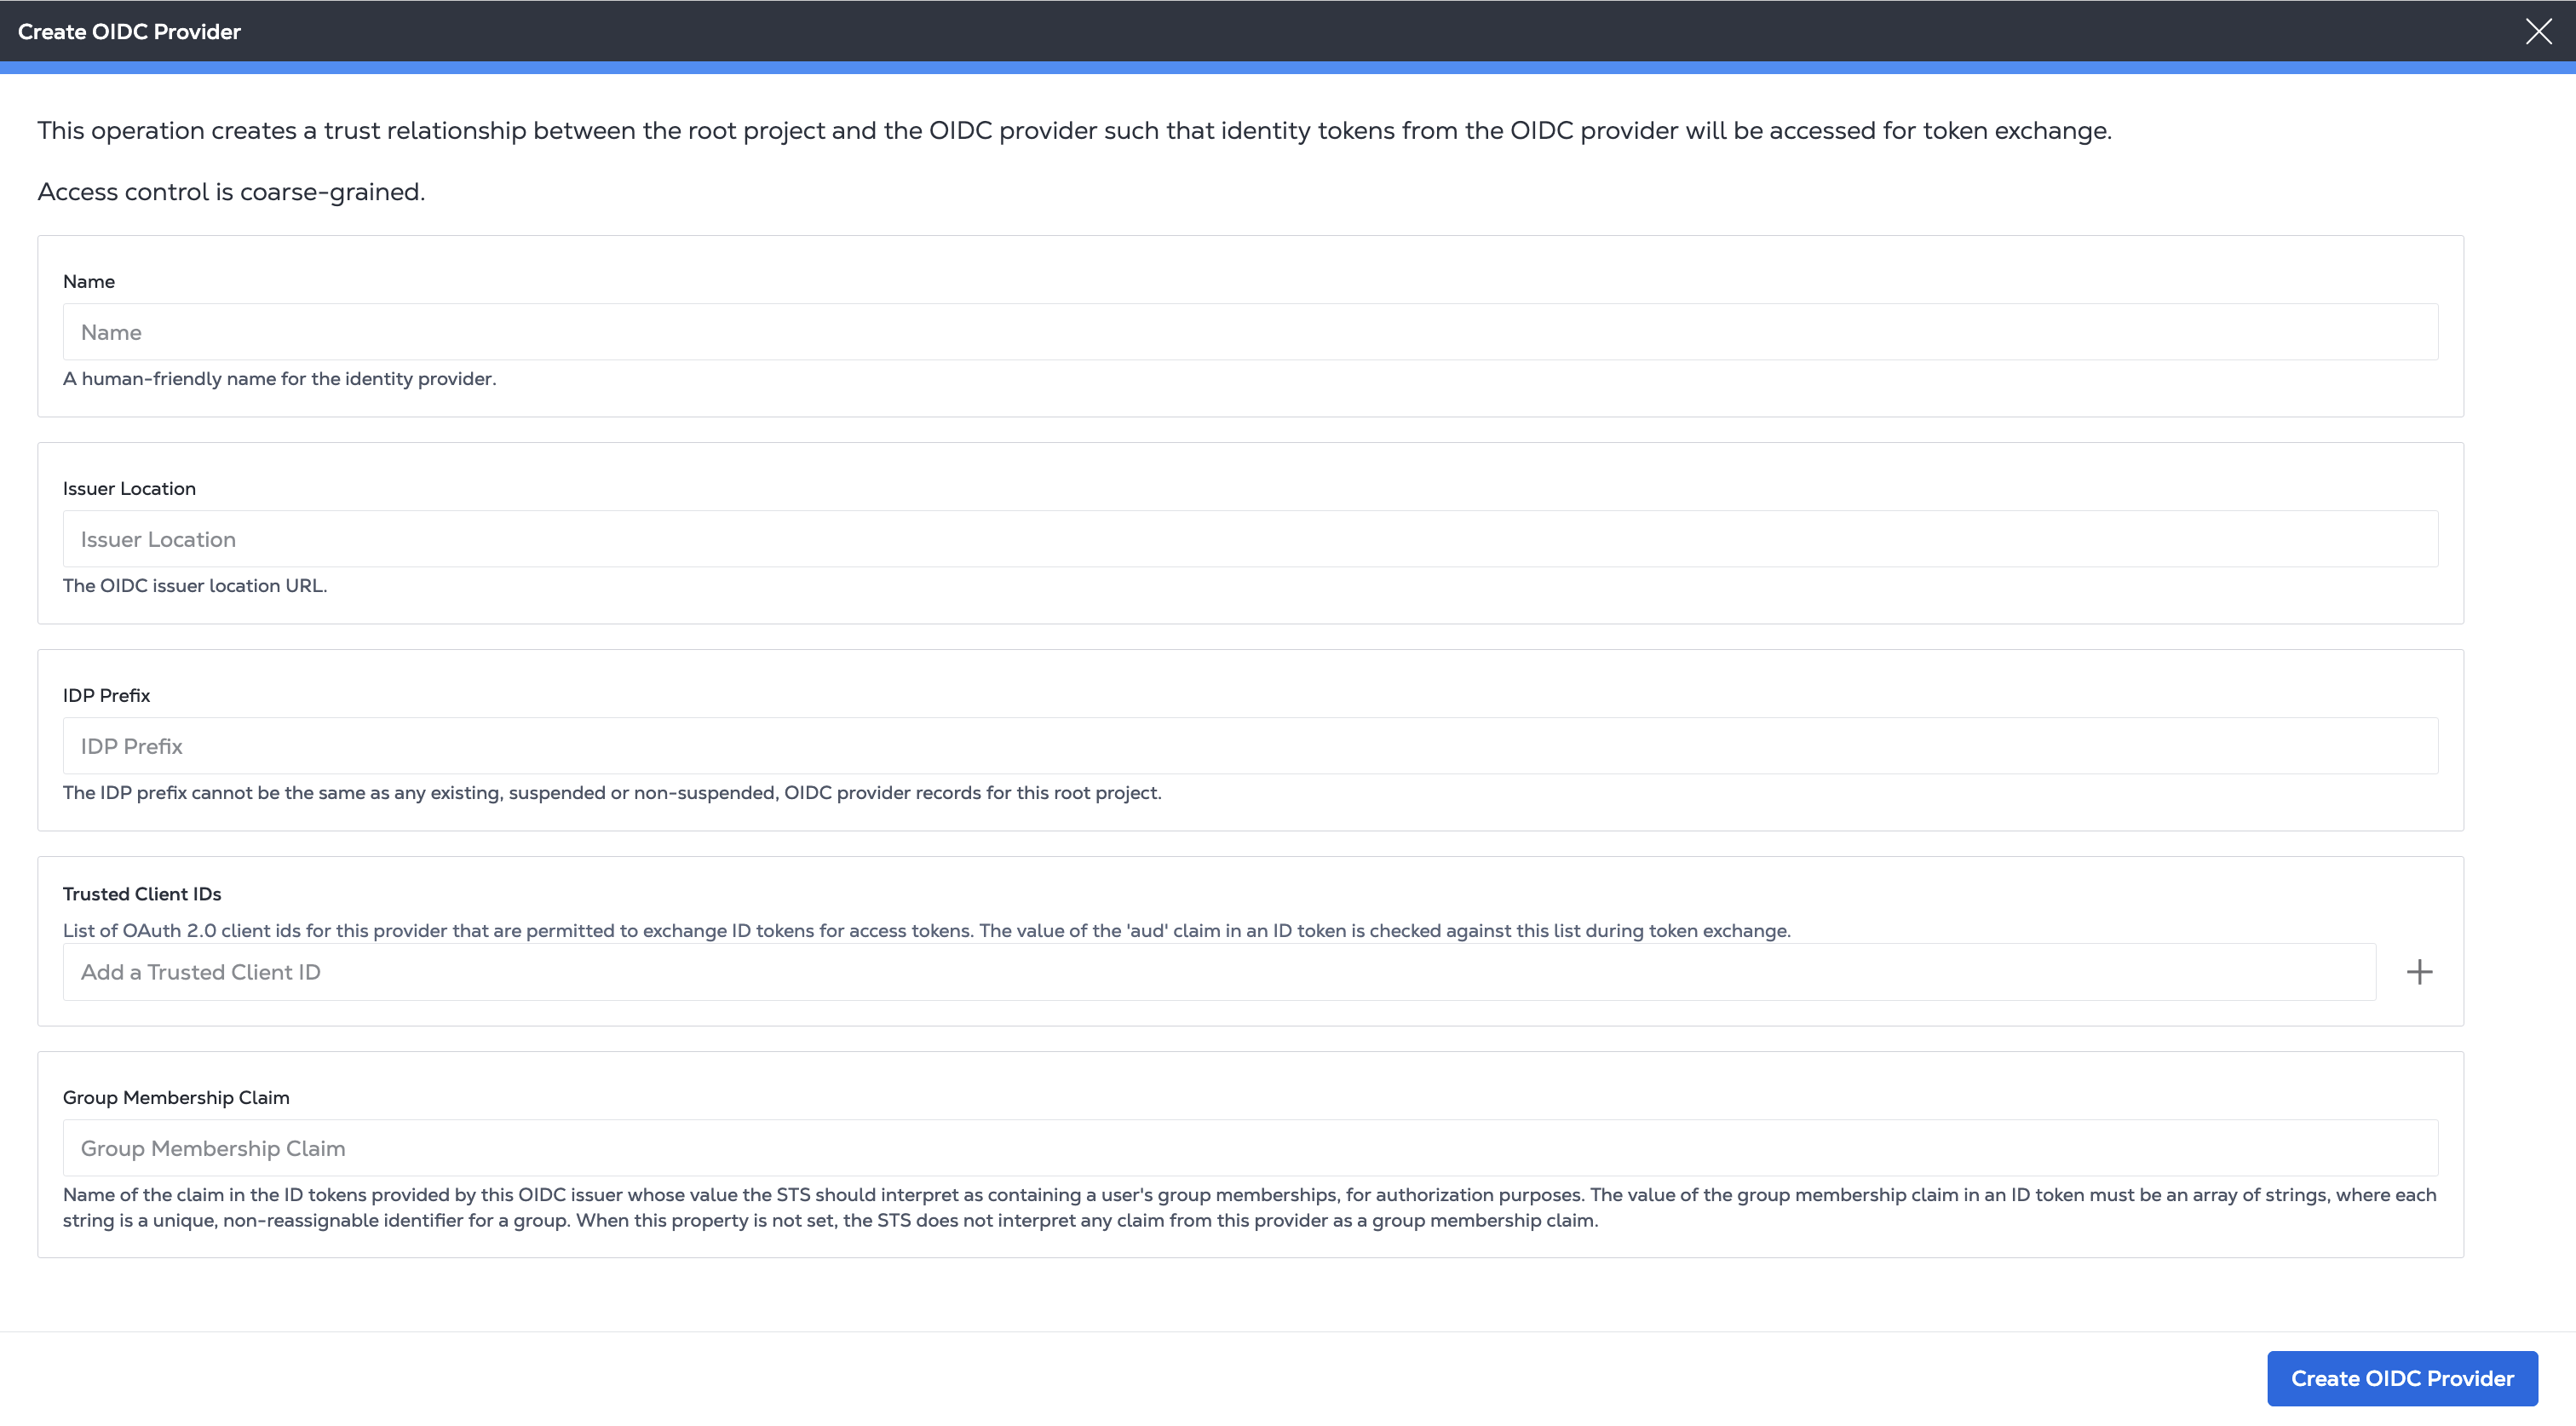
在“创建OIDC提供商”页面上,提供:
- 提供者的名称
- 您的 OIDC 发行方位置 URL
- IDP 前缀,用于为身份提供商创建唯一标识符。
- 允许交换身份令牌的受信任客户端IDS。在字段中输入ID,然后单击**+**。
- 团体成员资格申请(可选)。
-
单击创建OIDC提供商。
要注册OIDC提供商,请向
端点发送POST请求/v1/projects/{projectId}/oidcProviders。在请求路径中指定项目。
issuerLocation``idpPrefix在请求正文中指定易于理解的名称,以及OIDC颁发者和身份验证详情,trustedClientIds以及(可选)groupMembershipClaim。
cURL 请求示例:
curl -X POST 'https://sts.eqix.equinix.com/v1/projects/{projectId}/oidcProviders' \
-H 'content-type: application/json' \
-H 'authorization: Bearer <token>' \
-d '{
    "name": "<string>",
    "trustedClientIds": [
        "<string>"
    ],
    "groupMembershipClaim": "<string>",
    "issuerLocation": "<oidc_url>",
    "idpPrefix": "<string>"
}'
使用您的 OIDC 提供商
OIDC提供商注册后,请使用访问策略或角色授予并管理对Equinix基础设施的访问权限。
然后,使用/v1/token端点请求承载令牌,以便在调用Equinix API时使用。有关更多信息,请参阅OIDC API验证。