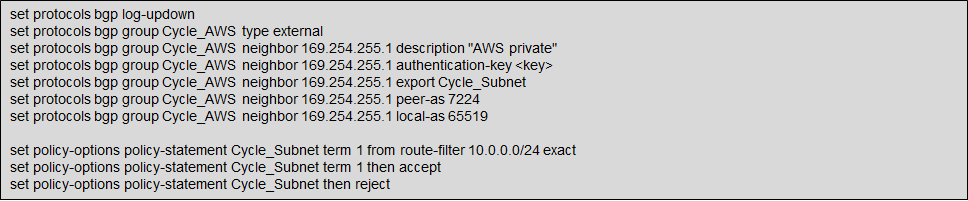
配置 BGP
连接建立并被接受后,配置 Equinix Fabric Cloud Router或网络边缘设备与 AWS VPC 之间的路由。
在 AWS 中配置 BGP 对等连接(Z 端)
要配置 Z 轴侧,需要以下参数:
- 一个新的VLAN标签。
- 公开或私有BGP ASN -如果您使用的是公共ASN,则必须拥有该ASN。如果您使用私有ASN,则必须在65000范围内。
- 要通告的网络前缀 - 任何通告的前缀都必须只包含您的 ASN 到 BGP AS-PATH 中。
- 用于连接的虚拟专用网关。有关创建虚拟专用网关的更多信息, 请参阅Amazon VPC用户指南中的向您的VPC添加硬件虚拟专用网关。
接下来,您需要将新的AWS Direct Connect连接到虚拟专用网关上的虚拟接口(VIF)。
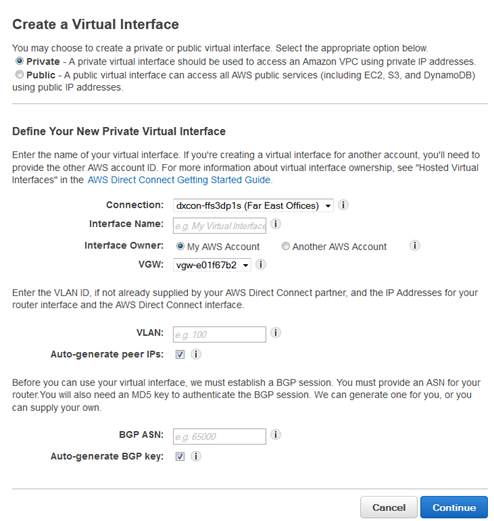
在_定义新的专用虚拟接口_下,执行以下操作:
-
在_接口名称_字段中,输入虚拟接口的名称。
-
在“接口_所有者_”中,如果虚拟接口用于您的AWS_账户_ID,请选择_“我的AWS账户_”选项。
-
在_VGW_列表中,选择要连接的虚拟网关。
-
_VLAN #_字段将已填充并变灰。
-
让AWS生成路由器IP地址和亚马逊IP地址,请选择自动生成对等IP。
-
要指定这些IP地址,请取消选择_自动生成对等_IP选项,然后在_您的路由器对等IP_字段中,输入亚马逊应将流量发送到的目标IPv4 CIDR地址。在_Amazon路由器对等IP_字段中,输入您将用于向Amazon Web Services发送流量的IPv4 CIDR地址。
-
在_BGP ASN_字段中,输入BGP网关的边界网关协议(ASN)自治系统编号(ASN);例如,介于1和65534之间的数字。
-
选择自动生成BGP密钥,以便AWS生成一个密钥。
-
要提供您自己的BGP密钥,请取消选择_自动生成BGP密钥_,然后在_BGP授权密钥_字段中输入您的BGP MD5密钥。
注意Equinix Fabric 也支持公共 VIF。
-
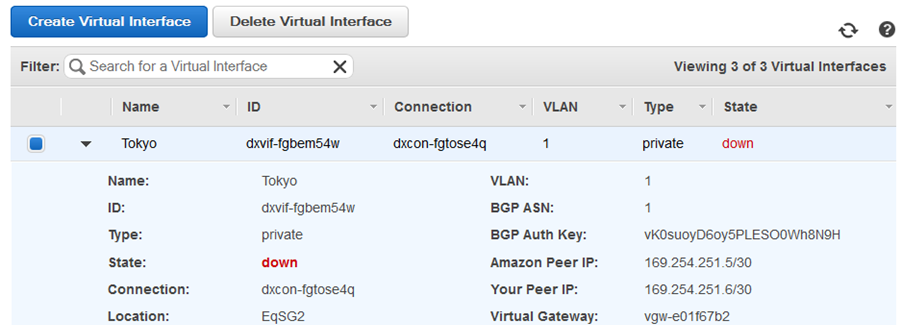
查看路由器(BGP)配置。在_虚拟接口_窗格中,选择虚拟接口,然后单击箭头以显示更多详细信息。
在 Fabric Cloud Router(A 侧)上配置 BGP 对等连接
首先确保在AWS中完全配置适当的AWS Direct Connect,包括VIF。在客户门户网站中导航至您的_连接_清单。
-
从_连接名称_列表中,单击新连接的名称。从您的主要连接开始(如果尚未配置)。连接详细信息摘要,包括的状态
Pending Interface Configuration。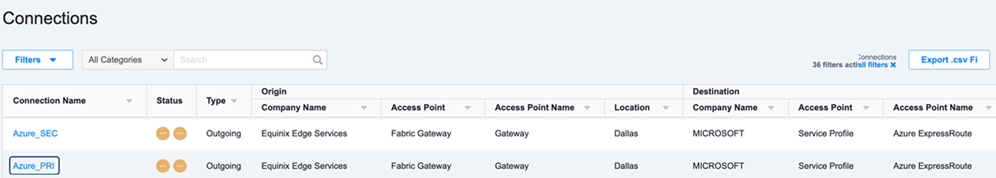 .
-
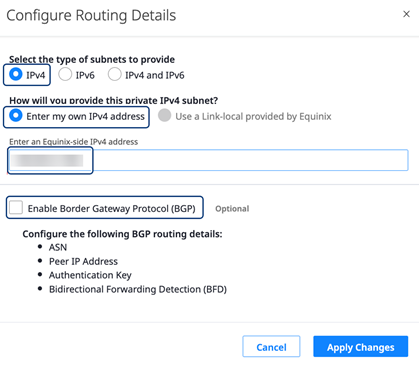
选择_路由详情_选项卡,然后单击配置路由。此时将显示“配置路由详情”表单。
-
选择要提供的子网类型:输入我自己的IPv4地址。
-
输入带有 CIDR 的 Equinix 端 IPv4 地址。
/30已足够,但/28/29也允许。 -
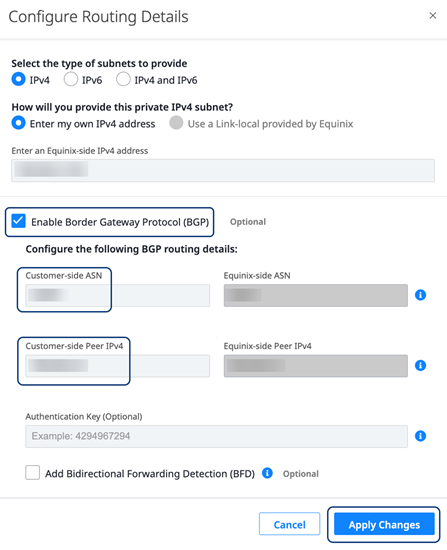
选择启用边界网关协议(BGP)。输入客户端ASN (通常应为直接连接网关上定义的ASN)和客户端对等方IPv4主机地址。
-
如果您使用的是BGP身份验证,请输入共享机密。确保机密配置妥当,且与AWS门户网站中的直接连接线路匹配。
-
如果要使用双向转发检测(BFD),请选择_启用_BFD并设置适当的时间间隔(以毫秒为单位)。连接两端的BFD间隔必须匹配。
-
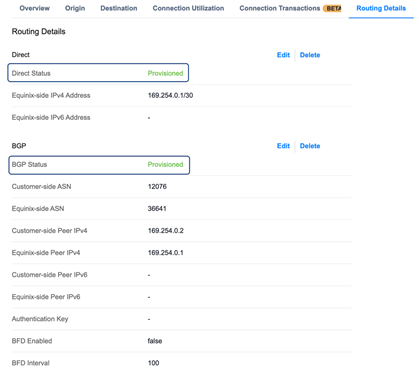
单击应用更改。_路由详情_随即更新,连接的Fabric端已配置。
-
如果您创建了与 AWS 的辅助连接,请重复上述步骤配置第二个连接。
要完成端到端连接的配置,请在 AWS 中进行相应的路由更改。
在网络边缘设备(A 侧)上配置 BGP 对等体
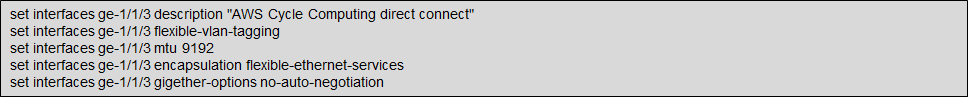
在虚拟设备上配置 BGP 的方式因设备供应商(例如 Cisco 或 Juniper)而异。
-
配置物理端口,使其具备合适的协议和标签。
-
使用适当的 IP 地址和 VLAN 标签配置逻辑端口(子接口)。
-
配置BGP对等连接。