API 用户身份验证
Equinix API使用OAuth 2.0协议来验证您向API端点发出的请求。 为了与Equinix API进行交互,您需要使用承载访问令牌。Bearer决定身份验证方案的类型,它是OAuth 2.0协议的一部分。
先决条件
通过 API 与 Equinix 产品交互需要:
- Equinix Customer Portal账户。
- 特定产品创建,修改和删除权限。请联系贵组织的主要管理员并申请访问权限。
生成客户端 ID 和客户端密钥
客户ID和客户机密是获取授权API请求的令牌的必要条件。要生成客户端ID和客户端机密,请在客户门户网站的“_Developer Settings”_部分注册您的应用程序。
注册应用:
-
登录客户门户网站。
-
从全局导航菜单中,选择_Developer Settings_ >_应用程序_以显示应用程序详情。
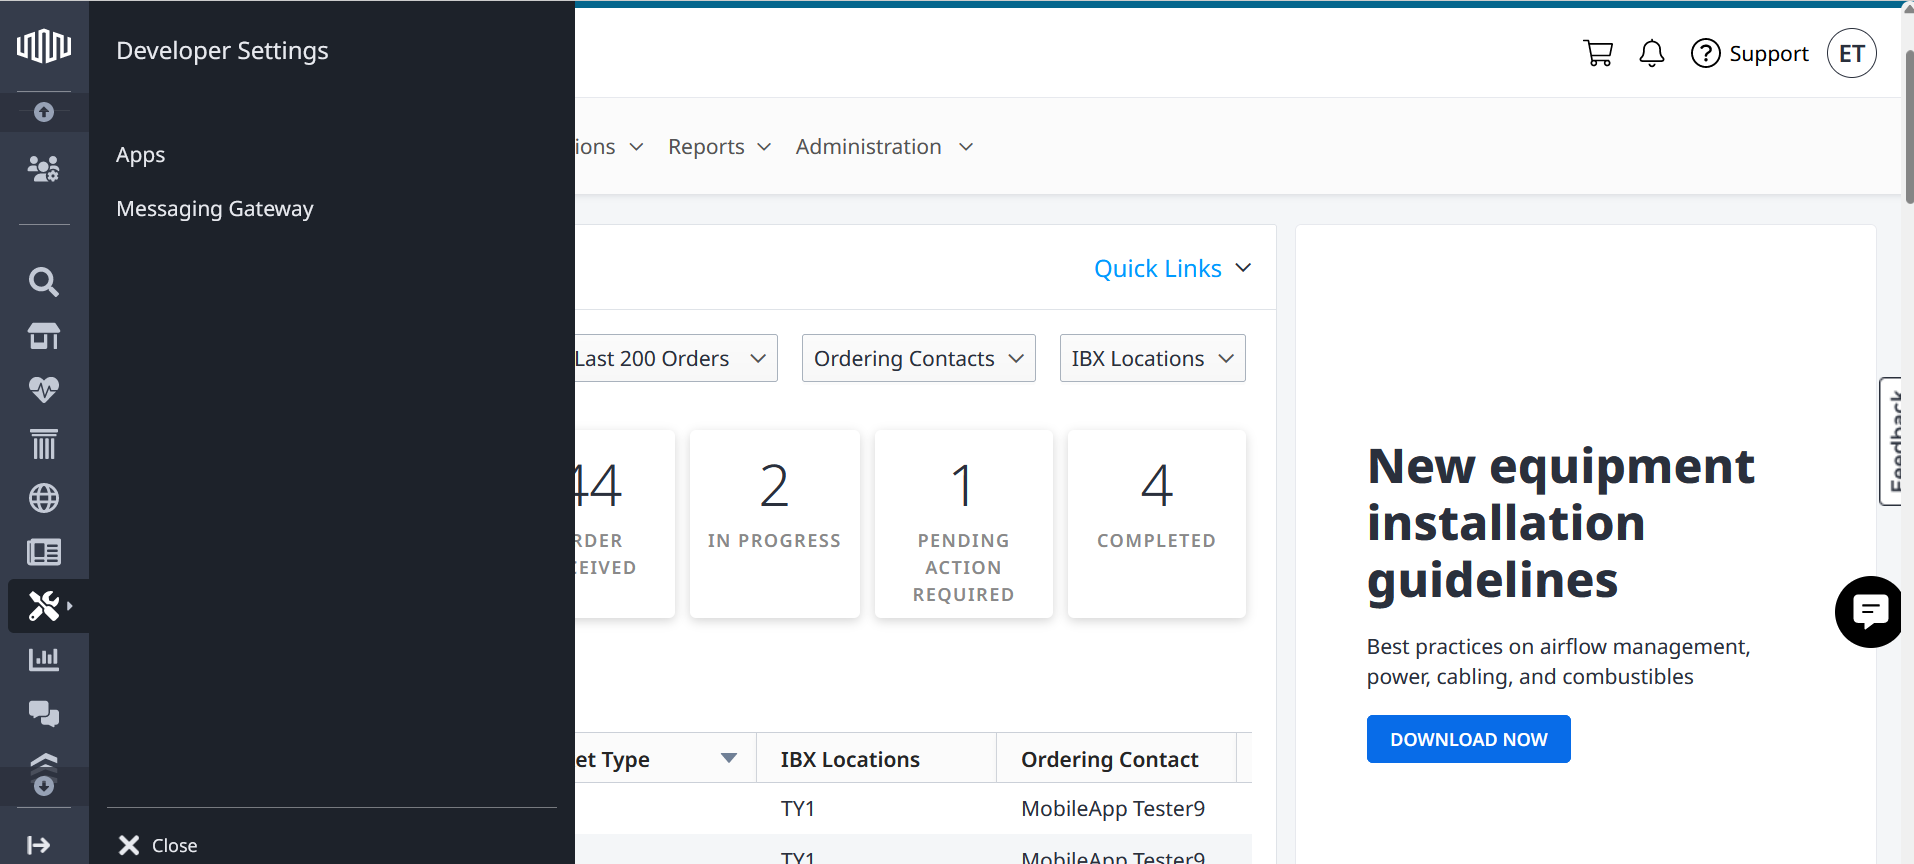
-
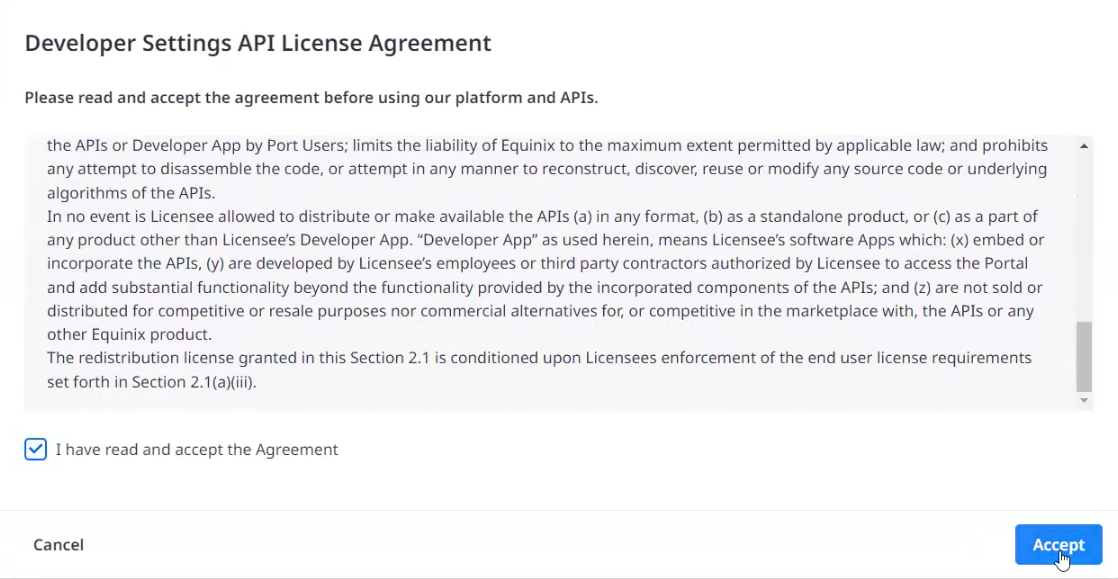
API 许可协议 - 首次使用平台和 API 之前,您必须阅读并接受显示的 API 许可协议。
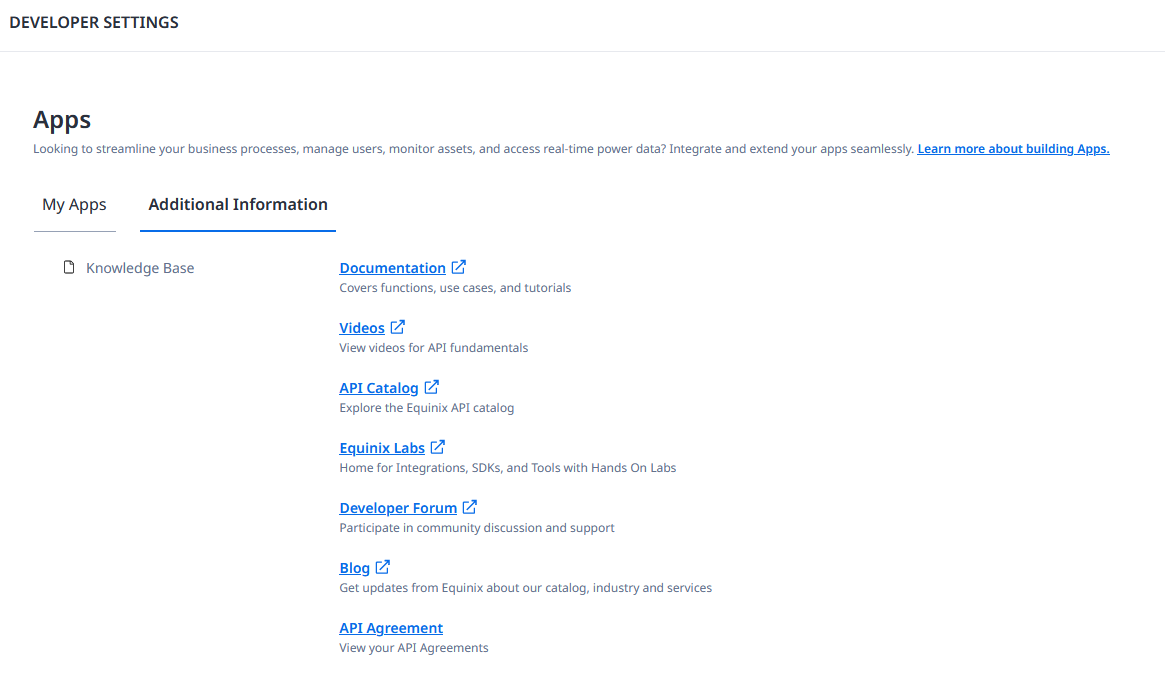
接受协议后,可在_“附加信息_”部分中找到。
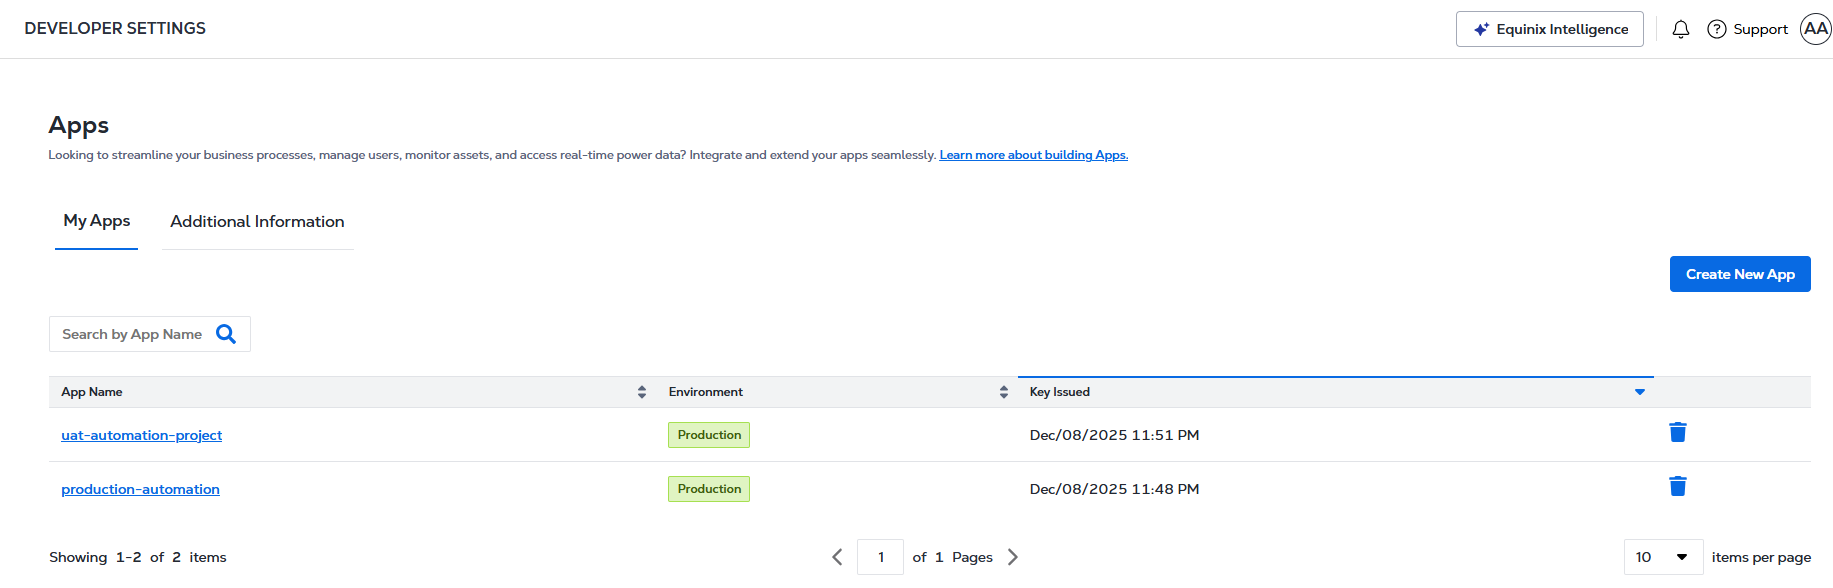
-
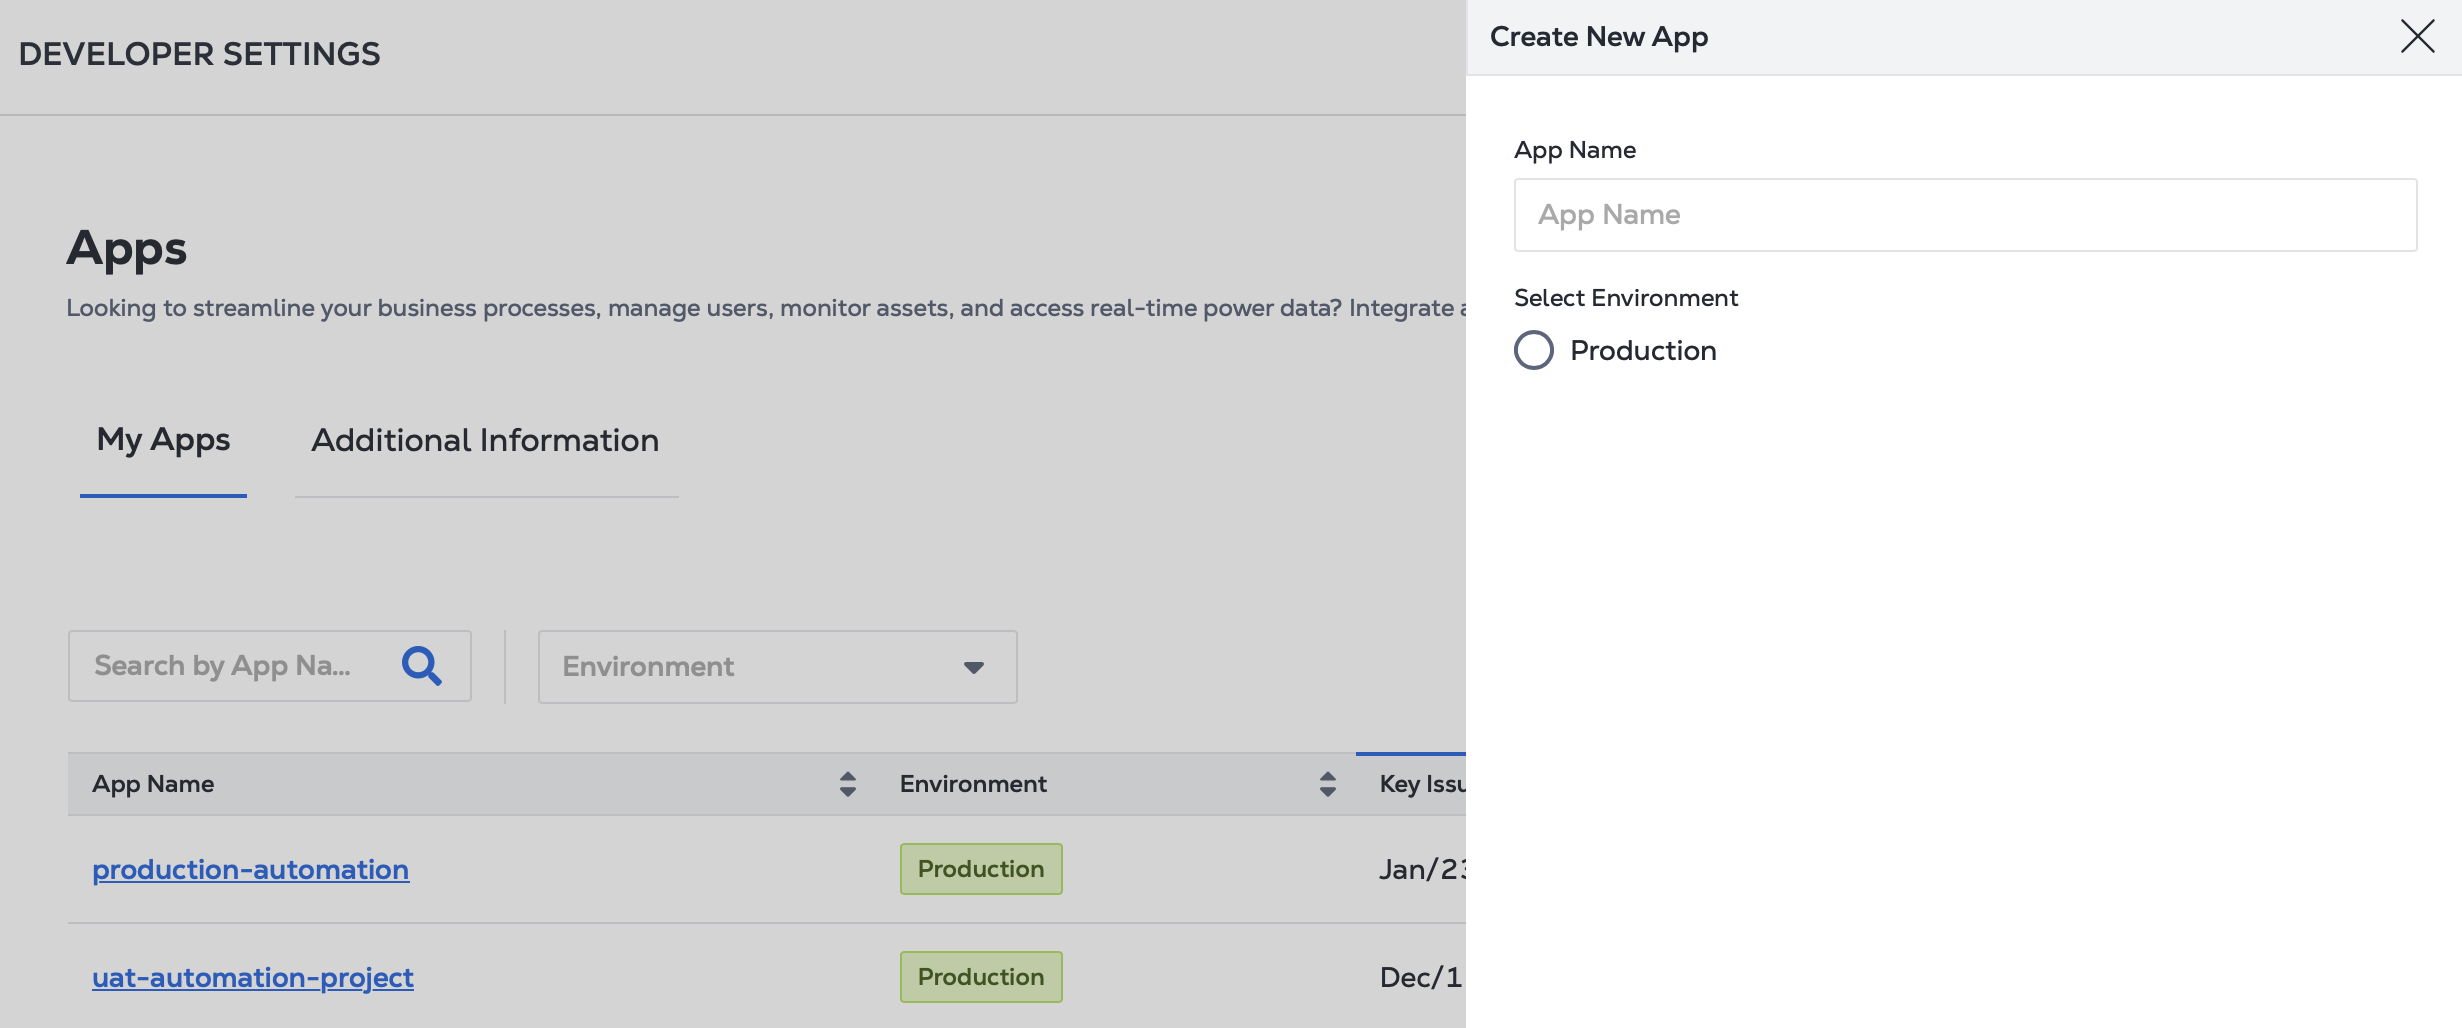
单击创建新应用程序。
-
提供_应用程序名称_,选择_应用环境类型_(Production),然后单击创建。
-
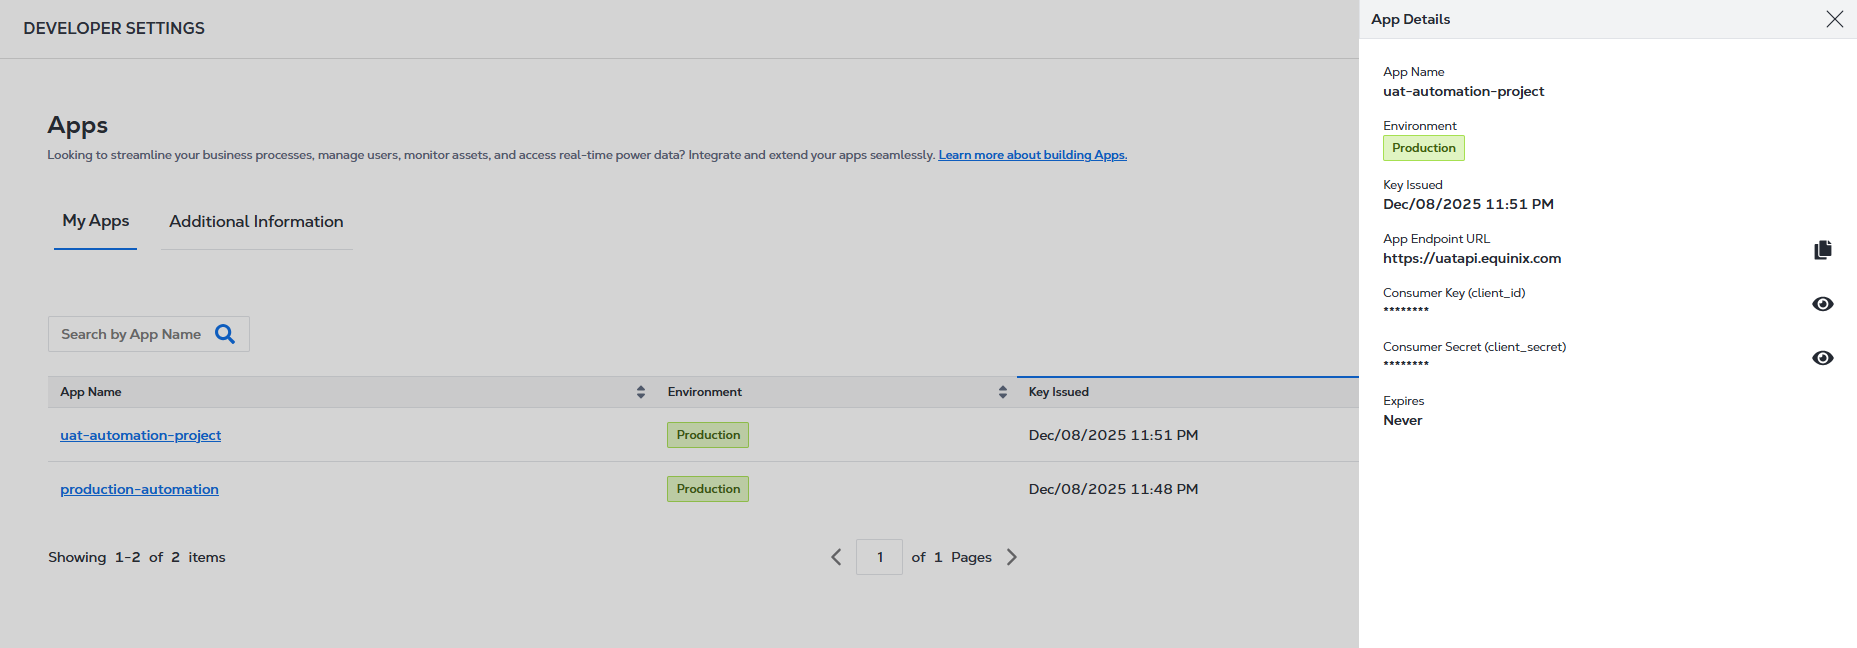
点击应用图标即可查看详情。
-
点击眼睛图标以查看您的_消费者密钥_和_消费者机密_。
请求访问令牌
访问令牌才能授权您的API请求。要请求令牌,请向端点发送POST请求/oauth2/v1/token,在请求正文中指定您的客户ID和客户机密。
cURL 请求示例:
curl -X
POST 'https://api.equinix.com/oauth2/v1/token'
-H 'content-type: application/json'
-d '{
    "grant_type": "client_credentials",
    "client_id": "<client_id>",
    "client_secret": "<client_secret>"
}'
可用参数和选项的完整列表,请参阅《API参考手册》。
示例回答:
{
    "access_token": "<token>",
    "token_timeout": "3600",
    "user_name": "john.doe@example.com",
    "token_type": "Bearer"
}
刷新令牌
您可以通过向端点发送请求/oauth2/v1/refreshaccesstoken来刷新访问令牌POST。
curl 请求示例:
curl -X
POST 'https://api.equinix.com/oauth2/v1/refreshaccesstoken'
-H 'content-type: application/json'
-d '{
"client_id": "<client_id>",
"client_secret": "<client_secret>",
"refresh_token": "<token>
}'
可用参数和选项的完整列表,请参见API参考手册
使用访问令牌
要与Equinix API交互,请在HTTP请求的授权标题中使用发送访问令牌 authorization: Bearer <token>
cURL 请求示例 - 来自托管 API 的入站发货:
curl -X
POST "https://api.equinix.com/colocations/v2/orders/shipments"
-H "content-type: application/json"
-H "authorization: Bearer <token>"
-d '{
"type": "INBOUND",
"requestedDateTime": "2020-11-02T10:45:41Z",
"cageId": "AM1:01:000111",
"details": {
"carrier": "CUSTOMER_CARRIER",
"numberOfBoxes": 2
}
}'