# Especificações de VNFs da Palo Alto Networks
## Licenciamento[](#licenciamento "Link direto para Licenciamento")
Os produtos BYOL (Bring Your Own License, traga sua própria licença) exigem uma licença válida. Você é responsável por adquirir e gerenciar suas próprias licenças da Palo Alto Networks. Para adquirir uma licença de software, entre em contato com seu representante de vendas ou parceiros da Palo Alto Networks.
* [Vendas da Palo Alto Networks](https://www.paloaltonetworks.com/company/contact-sales)
* [Encontre parceiros da Palo Alto Networks](https://locator.paloaltonetworks.com/)
## Suporte[](#suporte "Link direto para Suporte")
O suporte da Palo Alto Networks está disponível para licenças BYOL. Entre em contato com seu representante de vendas ou parceiro da Palo Alto Networks para adquirir uma licença e um contrato de suporte.
* [Comunidade Palo Alto Networks](https://live.paloaltonetworks.com/t5/prisma-sd-wan/ct-p/Prisma_SD-WAN)
* [Suporte técnico da Palo Alto Networks](https://support.paloaltonetworks.com/support)
## Palo Alto Networks – Firewall da Série VM[](#palo-alto-networks--firewall-da-série-vm "Link direto para Palo Alto Networks – Firewall da Série VM")
* Para obter uma visão geral técnica, consulte a [Folha de especificações da série VM](https://www.paloaltonetworks.com/resources/datasheets/vm-series-spec-sheet) .
* Para obter documentação, consulte [Documentação da série VM](https://docs.paloaltonetworks.com/vm-series) .
* [Notas de versão](https://docs.paloaltonetworks.com/pan-os/10-1/pan-os-release-notes) DO PAN-OS 10,1 .
| | 2 núcleos | 4 núcleos | 8 núcleos | 16 núcleos |
| ------------------------------------------------------- | --------------------------------------------------------------------------------------------------------------------------------------------- | --------- | --------- | ---------- |
| Memória | 8 GB | 16 GB | 48 GB | 56 GB |
| Pacote de software | Padrão | | | |
| Interfaces de dados virtuais suportadas (padrão/máximo) | 10 / 10 | 10 / 19 | | |
| Interfaces reservadas do sistema | Gerenciamento | | | |
| Tipo de licença disponível | BYOL | | | |
| Métodos de acesso | SSH
Console da Web | | | |
| Versão da imagem | Consulte [Versões de imagem disponíveis](https://docs.equinix.com/pt-BR/network-edge/vendors-devices/ne-certified-vnfs.md#palo-alto-networks) | | | |
| Comandos CLI restritos | Nenhum | | | |
| Opções de Implantação | Único
Redundante
Cluster | | | |
### Gestão de dispositivos[](#gestão-de-dispositivos "Link direto para Gestão de dispositivos")
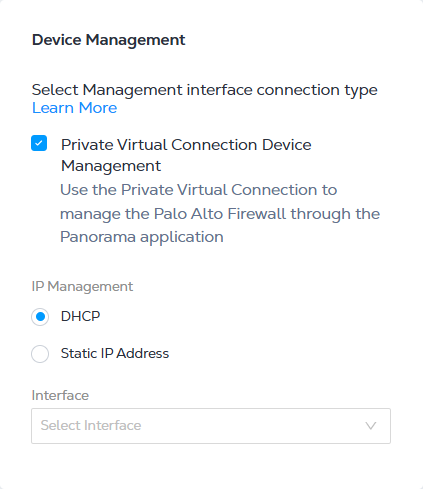
Se você configurar o firewall da série VM **com um endereço IP público Equinix** , poderá configurar a interface de gerenciamento por DHCP ou IP estático.
Ao inserir uma opção **de Gerenciamento de dispositivos**, selecione uma das seguintes opções de endereço IP:
* DHCP - um protocolo de gerenciamento de rede que atribui endereços IP automaticamente.
* Endereço IP estático - insira o endereço IP, a máscara de sub-rede, o gateway padrão e a interface.
### Tipos de implantação[](#tipos-de-implantação "Link direto para Tipos de implantação")
Há três tipos de implementação disponíveis para o VM-Series Firewall.
| Tipo de implantação | Descrição |
| ------------------- | ------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------ |
| Único | Provisione um único dispositivo que opere como um dispositivo independente. Outro único dispositivo pode ser emparelhado com o único dispositivo existente (requer a mesma configuração de recurso) para formar uma redundância local (redundância em um único metro) ou redundância geográfica (cada dispositivo opera em metro diferente). Para obter mais informações, consulte [Criando um firewall da série VM](https://docs.equinix.com/pt-BR/network-edge/vendors-devices/paloalto/paloalto-vm-firewall.md) |
| Redundante | Provisione dois dispositivos de firewall. Cada dispositivo opera individualmente, e você é responsável por configurá-los de forma Ativo-Ativo. Você tem a opção de implantar ambos os dispositivos em dois Metrôs diferentes (recomendado) para obter arquitetura distribuída ou manter ambos os dispositivos no mesmo metrô. |
| Cluster | Provisione dois dispositivos de firewall com redundância Active-Standby em um único metrô. (Nenhuma opção de redundância geográfica disponível.) Para obter mais informações, consulte [Criando um firewall da série VM em cluster](https://docs.equinix.com/pt-BR/network-edge/vendors-devices/paloalto/paloalto-vm-firewall-clustered.md) |
### Suporte à licença de VCPU flexível do VM-Series Firewall[](#suporte-à-licença-de-vcpu-flexível-do-vm-series-firewall "Link direto para Suporte à licença de VCPU flexível do VM-Series Firewall")
O Network Edge oferece suporte a modelos de licenciamento de vCPU fixos e flexíveis. Uma licença de vCPU flexível requer uma versão específica do PAN-OS. Você precisará de um código de autorização (código alfanumérico de 8 ou 9 dígitos) ao criar uma VNF de firewall da série VM.
Ao provisionar um NGFW da série VM com a opção BYOL, o usuário deve fornecer um token de licença durante o fluxo de trabalho de criação do dispositivo no portal do Equinix Fabric. Um token de licença também é chamado de Código de autorização (código alfanumérico de 8 ou 9 dígitos). Para obter mais informações sobre os tipos de licença VM-Series, consulte a [documentação da Palo Alto Networks](https://docs.paloaltonetworks.com/vm-series/10-1/vm-series-deployment/license-the-vm-series-firewall/vm-series-firewall-licensing) .
### Geração de um Código Auth[](#geração-de-um-código-auth "Link direto para Geração de um Código Auth")
Gere o código de autorização criando um perfil de implantação no Portal de suporte ao cliente da Palo Alto Networks. O perfil de implantação define o número de NGFWs e conjuntos de recursos que podem ser alocados e ativados com base no crédito fornecido. Este documento presume que você já tenha acesso ao Portal de Suporte ao Cliente da Palo Alto Networks e tenha ativado seu crédito. Para obter mais informações sobre a criação do perfil de implantação, consulte a [documentação da Palo Alto Networks](https://docs.paloaltonetworks.com/vm-series/10-1/vm-series-deployment/license-the-vm-series-firewall/software-ngfw/create-a-deployment-profile-vm-series) .
> **Importante**
>
> Para provisionar a VNF da série VM da Network Edge, você só precisa do CÓDIGO de autenticação. NÃO É NECESSÁRIO registrar o firewall com informações de UUID, CPUID, número de vCPU e memória.
### Usando o código de autenticação[](#usando-o-código-de-autenticação "Link direto para Usando o código de autenticação")
Ao criar seu dispositivo, insira o Código de autorização no campo *Arquivo de licença* (BYOL). Ao criar tipos de implementação redundantes ou de cluster, use o código de autorização associado ao seu perfil de implementação. Por exemplo, se você alocar firewalls e núcleos de VCPU suficientes no mesmo perfil de implantação, use o mesmo código de autorização para dispositivos redundantes ou de cluster. Se seu perfil de implantação não tiver firewalls ou núcleos de VCPU suficientes alocados, você poderá usar um código de autenticação diferente gerado com perfis de implantação separados.
Na seção *Recursos do dispositivo*, selecione o tipo de recurso que se ajusta à alocação de CPU do perfil de implantação. Por exemplo, se seu perfil de implantação alocar apenas 8 núcleo de vCPU e você tentar selecionar 16 núcleos/alocação de memória de 56 GB, o registro do código de autorização falhará. Nesse caso, suas opções de recursos disponíveis serão de 2 núcleos, 4 núcleos ou 8 núcleos.
Na seção *Versão do software*, selecione 10.1.3 ou superior. A licença flexível de vCPU é compatível apenas com PAN-OS 10.0.4 e superior. Se PAN-OS 9.x.x for selecionado, o registro do Código de autorização falhará e o número de série será desconhecido. Além disso, ao solicitar manualmente uma licença usando CLI, você verá uma mensagem de erro `Server Error : Failed to install license. Memory or vcpu is required for FLEX deployment profile to be applied on the device`
Certifique-se de que a versão do PAN-OS do seu dispositivo de provisionamento seja 10.0.4 ou superior ao usar a licença Flexible vCPU.
Depois de concluir a criação do dispositivo, a VNF do Network Edge será instanciada com o CÓDIGO AUTH apropriado. Um número de série é gerado e registrado no Portal de Suporte ao Cliente da Palo Alto Networks automaticamente. Você pode validar o registro comparando a saída da CLI "Mostrar informações do sistema" e o número de série exibido nos dispositivos de software NGFW no Portal de suporte ao cliente Palo Alto. Observe que o UUID usado na página Detalhes do dispositivo do portal Equinix Fabric e o UUID mantido no PAN-OS são diferentes.
### Solução de problemas de código de autenticação[](#solução-de-problemas-de-código-de-autenticação "Link direto para Solução de problemas de código de autenticação")
Mesmo que um código de autorização inválido seja inserido durante o fluxo de trabalho de criação da VNF, o portal continuará com esse código e concluirá o processo de provisionamento do dispositivo. Dependendo do tipo de implementação, você observará diferentes status de provisionamento.
A tabela a seguir resume as possíveis causas de raiz dos problemas do Código Auth e as ações a serem tomadas em seguida.
| Possíveis Causas Raiz | Estado de provisionamento | Próximas etapas |
| ------------------------------------------------------------------------------------------------------------------------------------------------------------------------- | -------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------- | --------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------- |
| O Código Auth não é válido | O status de provisionamento de dispositivo único ou redundante mostra Provisionado. No entanto, seu número de série não será gerado e registrado no Portal de Suporte ao Cliente Palo Alto. Para validar, use o console da Web em Detalhes do dispositivo > Ferramentas para acessar o console da CLI e verificar o número de série usando `show system info`o . Se um Código de autorização inválido for usado, o valor do número de série será desconhecido. | Use o comando CLI 'request license fetch auth-code \' Do SSH ou do console da Web para acionar manualmente o processo de registro do código de autorização. Depois de fornecer um código de autorização válido, você verá a mensagem VM Device License Installed no console da CLI. |
| Códigos de autorização para dispositivos primários e secundários não são válidos.
Códigos de autorização para dispositivos primários ou secundários não são válidos. | Dispositivo de cluster - *Status de provisionamento de dispositivo* é exibido `License Error` em ambos os dispositivos de cluster e *Status de licença* é exibido `Registration Failed`. | Use o comando CLI 'request license fetch auth-code \`from the SSH or Web Console to manually trigger the Auth Code registration process. Once you provide a valid Auth Code, you will see a _VM Device License Installed_ message in the CLI console. You will see an _Update the license file via the console to proceed_ message. Select the acknowledgment statement and click **Confirm** to bring both VNF instances to a`Provisionado". |
| Os códigos de autenticação para ambos os dispositivos são válidos, mas não há créditos adequados disponíveis para que ambos os dispositivos de cluster sejam implantados. | Dispositivo de cluster - *Status de provisionamento de dispositivo* é exibido `License Error` em ambos os dispositivos de cluster e *Status de licença* é exibido `Registration Failed`. | Faça login no [Portal de suporte ao cliente da Palo Alto Networks](https://support.paloaltonetworks.com/Support/Index) e verifique se o código de autorização tem créditos adequados para implantar dois firewalls da série VM. |
### Desativando seu VNF Palo Alto Networks VM-Series[](#desativando-seu-vnf-palo-alto-networks-vm-series "Link direto para Desativando seu VNF Palo Alto Networks VM-Series")
Se você estiver desprovisionando (excluindo) uma VNF, certifique-se de desativar sua licença da VNF. Talvez seja necessário configurar seu PAN-OS para dar suporte à chave API para interagir com o Portal de Suporte ao Cliente da Palo Alto Network para desativação.
Você pode desativar manualmente sua licença. Para obter mais informações, consulte a documentação da Palo Alto Networks.
## Palo Alto Networks – Prisma ESTREIA[](#palo-alto-networks--prisma-estreia "Link direto para Palo Alto Networks – Prisma ESTREIA")
* Para notas de versão, consulte [Novos recursos - Prisma ESTREIA](https://docs.paloaltonetworks.com/ai-runtime-security/new-features/by-date/prisma-airs/april-2026)
* Para obter documentação, consulte [Prisma AIRS Docs](https://docs.paloaltonetworks.com/ai-runtime-security).
| | 4 núcleos | 8 núcleos | 16 núcleos |
| ------------------------------------------------------- | --------------------------------------------------------------------------------------------------------------------------------------------- | --------- | ---------- |
| Memória | 16 GB | 48 GB | 56 GB |
| Pacote de software | Padrão | | |
| Interfaces de dados virtuais suportadas (padrão/máximo) | 10 / 19 | | |
| Interfaces reservadas do sistema | Gerenciamento | | |
| Tipo de licença disponível | BYOL | | |
| Métodos de acesso | SSH
Console da Web | | |
| Versão da imagem | Consulte [Versões de imagem disponíveis](https://docs.equinix.com/pt-BR/network-edge/vendors-devices/ne-certified-vnfs.md#palo-alto-networks) | | |
| Comandos CLI restritos | Nenhum | | |
| Opções de Implantação | Único
Redundante | | |
## Palo Alto Networks Prisma SD-WAN[](#palo-alto-networks-prisma-sd-wan "Link direto para Palo Alto Networks Prisma SD-WAN")
| | 2 núcleos | 4 núcleos | 8 núcleos |
| ------------------------------------------ | ----------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------- | -------------------------------------------- | --------------------------------------------------------------------- |
| Memória | 8 GB | 8 GB | 32 GB |
| Pacote de software | ÍON virtual (3103v) | ÍON virtual (3103v)
ÍON virtual (3104v) | ÍON virtual (3103v)
ÍON virtual (3104v)
ÍON virtual (7108v) |
| Interfaces de dados virtuais suportadas | 10 / 10 | | |
| Interfaces reservadas do sistema | Controlador
Porta 1 (WAN1)
Porta 2 (WAN2) | | |
| Tipo de licença disponível | BYOL | | |
| Métodos de acesso | SSH
Orquestrador Prisma | | |
| Versão da imagem | Consulte [Versões de imagem disponíveis](https://docs.equinix.com/pt-BR/network-edge/vendors-devices/ne-certified-vnfs.md#palo-alto-networks) | | |
| Informações sobre a produção do fornecedor | [Especificações do dispositivo Prisma SD-WAN Instant-On Network (ION)](https://www.paloaltonetworks.com/apps/pan/public/downloadResource?pagePath=/content/pan/en_US/resources/datasheets/prisma-sd-wan-instant-on-network-ion-device-specifications) | | |
| Especificações do produto do fornecedor | | | |
### Criação de dispositivos SD- WAN Prisma da Palo Alto Networks[](#criação-de-dispositivos-sd--wan-prisma-da-palo-alto-networks "Link direto para Criação de dispositivos SD- WAN Prisma da Palo Alto Networks")
Ao criar seu dispositivo, você precisará especificar:
* Chave de licença – Insira sua chave de licença.
* Segredo da licença – Digite sua frase secreta de licença.
> **Dica**
>
> Os dispositivos SD-WAN podem ser iniciados usando APIs do Network Edge. Para obter mais informações, consulte [Network Edge API – Criar dispositivo SD-WAN](https://docs.equinix.com/pt-BR/network-edge/ne-api/create-sdwan-device.md)