Arquitetura da plataforma
Não há documentos de instruções em nível de usuário, muito mais "Sobre Equinix e Rede". Muito detalhado, e não mais publicado nesta versão dos documentos. Encontre outros locais para este conteúdo --->
Este tópico enfoca os princípios orientadores e padrões da arquitetura. A pilha de software e os principais componentes do OSS/BSS, bem como o "passeio de pacotes" de dispositivos virtuais para a nuvem e outros destinos são cobertos.
A arquitetura do Network Edge inclui uma pilha totalmente capaz de hardware, software e princípios de design que derivam de vários órgãos de padronização e fornecedores.
Tendências e Padrões Gerais
A Equinix construiu uma plataforma de pilha completa para o Network Edge com base nos padrões estabelecidos pelo ETSI, o Instituto Europeu de Padrões de Telecomunicações. Especificamente, o ETSI estabeleceu um NFV Industry Specification Group que definiu grande parte do cenário para a virtualização de funções de rede.
A estrutura ETSI NFV consiste em três componentes principais:
- Infraestrutura de virtualização de funções de rede (NFVI): Um subsistema que consiste em todos os componentes de hardware (servidores, armazenamento e rede) e software nos quais as VNFs (Virtual Network Functions, funções de rede virtual) são implantadas. Isso inclui os recursos de computação, armazenamento e rede e a camada de virtualização associada (hipervisor).
- Gerenciamento e orquestração (MANO): Um subsistema que inclui o Network Functions Virtualization Orchestrator (NFVO), o VIM (Virtualized Infrastructure Manager) e o VNFM (Virtual Network Functions Manager).
- Funções de rede virtual (VNFs): A implementação de software de funções de rede que são instanciadas como uma ou mais máquinas virtuais (VMs) na NFVI.
Sobrepostos a essa estrutura estão os sistemas de suporte operacional e comercial legados, atuais e novos que a Equinix adquiriu ou construiu ao longo dos anos, resultando em uma arquitetura padronizada:
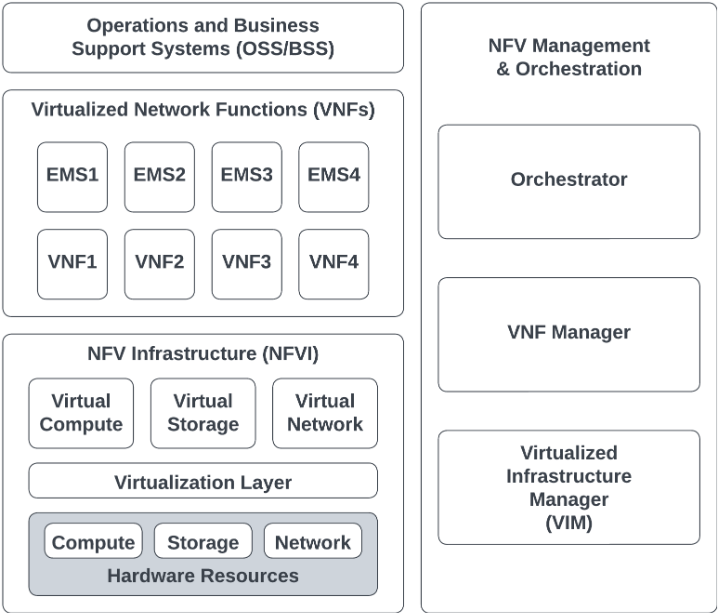
Em cada componente há vários sistemas, alguns dos quais são descritos em mais detalhes abaixo.
O conceito central por trás da NFV é implementar essas funções de rede como um software puro que é executado sobre a NFVI. Uma VNF é uma versão virtualizada de uma função de rede tradicional, como um roteador ou firewall, mas também pode ser uma ação discreta, como NAT ou BGP. Esse conceito é radicalmente diferente da implementação tradicional de implantação de hardware de várias maneiras. O desacoplamento do software do hardware permite o ciclo de vida e o desenvolvimento de cada uma dessas funções de rede em ciclos separados. Esse desacoplamento permite um modelo em que os recursos de hardware/infraestrutura podem ser compartilhados entre muitas funções de rede de software.
Uma implementação de VNF (como um roteador virtual ou um switch virtual) geralmente não altera o comportamento funcional essencial e as interfaces operacionais externas de uma função de rede física (PNF) tradicional, como um roteador ou um switch tradicional.
O VNF pode ser implementado como uma única máquina virtual, várias VMs ou uma função implementada em uma única VM compartilhada com outras funções.
Arquitetura e equipamento de rede
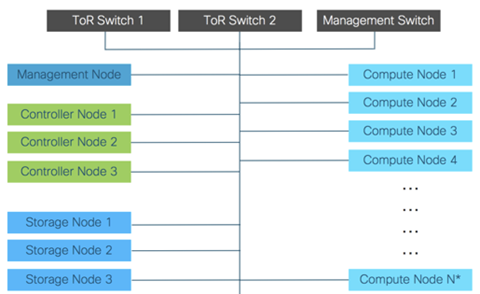
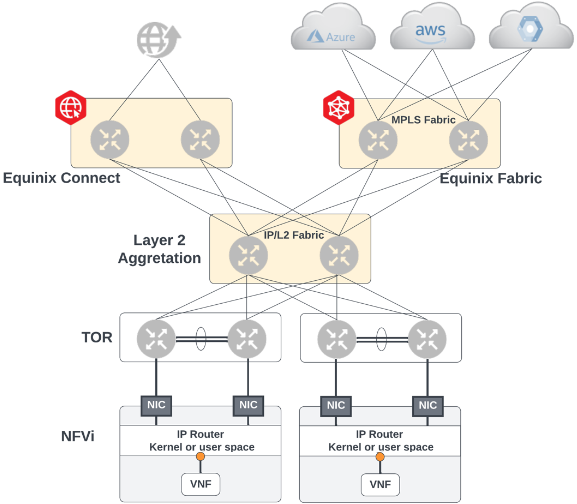
Dentro do componente NFVi da arquitetura reside a maior parte da implantação de hardware. A Equinix implanta um complemento completo de nós de computação, dispositivos de gerenciamento, switches de agregação de topo de rack, roteadores de fronteira para outros serviços, armazenamento e outros aspectos que habilitam o pacote completo. A profundidade e o tamanho de cada implantação podem variar dependendo do mercado, das projeções, da capacidade e de outros fatores.
Referimo-nos a este pacote completo como um ponto de implantação, ou POD. Cada POD é independente de todos os outros POD, mesmo que mais de um POD seja implantado no mesmo metrô.
Um POD completo também inclui switches de agregação redundantes no topo do rack e switches de gerenciamento para uso interno, como operações/suporte, monitoramento ou orquestração contínua de novos ativos.
Dentro do POD, o Equinix hospeda máquinas virtuais que executam as imagens de software de cada VNF. Nossas VMs são baseadas em KVM e a infraestrutura está em uma plataforma OpenStack.
Cada dispositivo virtual é conectado logicamente aos switches de agregação e às plataformas de interconexão acima dele usando a tecnologia VXLAN, e um VPP orquestra a rede entre eles e dentro e fora do POD:
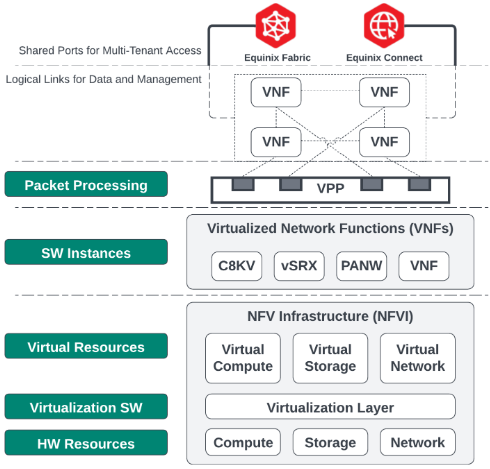
O VPP é o software de processamento de pacotes vetoriais que toma decisões inteligentes sobre comutação e roteamento de pacotes. O VPP transmite o tráfego para as plataformas de interconexão Equinix Fabric e EC (Internet) e mantém redundância total em caso de falhas no nível DO POD. Para obter informações sobre arquitetura redundante e resiliente, consulte Arquitetura da resiliência.
Arquitetura de Sistema/Pilha
O pacote NFV Management and Orchestration tem vários componentes de software importantes que facilitam a plataforma. Essa parte da arquitetura de referência é frequentemente chamada de MANO (gerenciamento e orquestração)
- Gerenciamento de infraestrutura virtual (VIM) – Lida com a instanciação, configuração, reserva e outras funções de computação, armazenamento e outros elementos de infraestrutura tradicionais.
- Gerenciador de funções de rede virtual (VNFM) – lida com o ciclo de vida, monitoramento e outras atividades de dispositivos virtuais ativos. Executa o fluxo de trabalho de implantação de um dispositivo, gerenciamento de alterações e, por fim, desmontagem/exclusão de dispositivos.
- Network Functions Virtualization Orchestrator (NFVO) – garante que as configurações corretas sejam carregadas em imagens de software, que o inventário seja buscado e reservado (como endereços IP e VXLANs) e outros características onde a coordenação com outros sistemas e OSS/BSS são necessárias.
A Equinix mantém orquestradores redundantes em cada região. Quando uma solicitação é feita por meio do portal ou do API, ela entra em contato com o orquestrador relevante para iniciar o processo de reserva de ativos, inventário e seleção de uma configuração e imagem apropriadas para o dispositivo ou serviço solicitado.
Aqui está um exemplo do fluxo e da interação entre os vários sistemas em uma região específica:
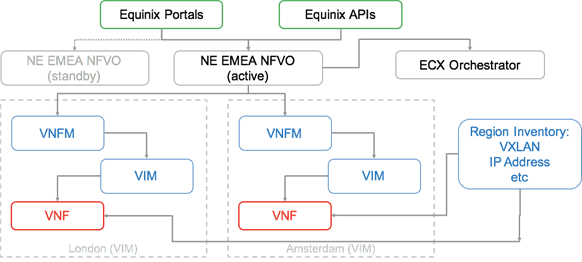
Quando necessário, o orquestrador Network Edge interage com o orquestrador Equinix Fabric para coordenar atividades de ativação de uma conexão da interface de uma VNF para a nuvem ou outro destino de sua escolha. Cada atividade verifica regularmente o inventário para ver o que está disponível e reserva largura de banda, endereçamento IP, VLANs ou outros recursos lógicos para que não sejam tomados por nenhum outro dispositivo na plataforma.
A Equinix também inclui uma série de ferramentas internas de gerenciamento e monitoramento, algumas das quais você poderá ver.
Nossa suíte inclui:
-
Monitoramento
- Saúde e desempenho de ativos físicos e lógicos, tais como CPU e utilização de RAM
- Vistas em nível de POD em componentes físicos e virtuais ativos e objetos
-
Análise e relatórios
- Análise de impacto do serviço para determinar as relações entre os diferentes componentes e o efeito que cada um tem sobre o outro quando ocorrem mudanças ou eventos
- Previsão de capacidade de POD - permite que nossos engenheiros saibam com antecedência quando serão necessários aumentos na computação, na rede ou em outros ativos
-
Automação
- Descoberta automática quando a capacidade é aumentada e adicionada ao POD ou aos uplinks para outras plataformas, tornando-se rapidamente utilizável.
- Relatórios e reações à saúde e às mudanças no nível do POD
- Totalmente integrado com o VIM
Junte-os: Fluxo de pacotes e tráfego
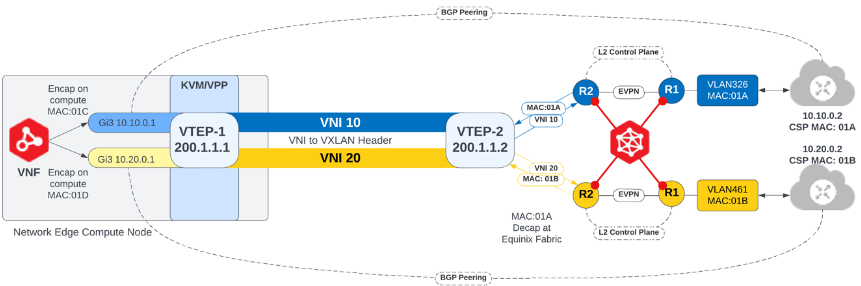
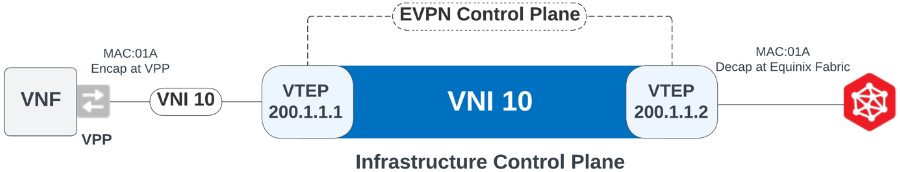
O Network Edge usa EVPN/VXLAN para as funções de controle e plano de dados. A finalidade principal para o plano de controle da camada 2 e a aprendizagem do MAC é estabelecer a acessibilidade da camada 2 entre a VNF e o roteador CSP respectivo. Uma vez estabelecida a conectividade da Camada 2, o peering da Camada 3 pode ser estabelecido entre a VNF e seu respectivo par. Portanto, apenas dois endereços MAC são aprendidos em uma única VNI porque isso é tudo o que é necessário para a conectividade, enquanto muitos endereços MAC são aprendidos em toda a VTEP (dois para cada VNI). A seguir, é mostrado o fluxo de dados do meio trabalhando para fora para estabelecer o peering de rota.
O plano de controle de infraestrutura consiste em EVPN entre o VTEP de computação e o VTEP de Equinix Fabric para permitir o aprendizado dinâmico de endereços MAC enquanto o VXLAN é usado como o plano de dados entre os nós de computação e Equinix Fabric. Além disso, o VNI é mapeado para o vSwitch do VPP e o endereço MAC é encapsulado na entrada no VPP e marcado no exemplo abaixo com o VNI de 10.
Antes que uma sessão de plano de controle de sobreposição entre a nuvem privada e a VNF possa ser estabelecida, mais uma perna do plano de controle da Camada 2 entre o Equinix Fabric e a respectiva nuvem privada deve existir. Durante o processo de provisionamento, ao se conectar a um CSP, um VLAN é dinamicamente instanciado e conectado ao switch Equinix Fabric, normalmente por uma conexão .1q. O endereço MAC do CSP é então aprendido sobre esta porta do tronco .1q como mostrado abaixo. No exemplo abaixo, MAC:01B do CSP é aprendido na porta física no switch Equinix Fabric por meio do VLAN 462. A última conexão necessária para concluir o plano de controle da Camada 2 é feita por meio de instâncias de roteamento (RI) no switch Equinix Fabric que forma um link interno para a sessão EVPN. Uma vez que a última perna do plano de controle da Camada 2 tenha sido concluída, o plano de controle da Camada 3 de sobreposição para emparelhamento BGP pode ser estabelecido.
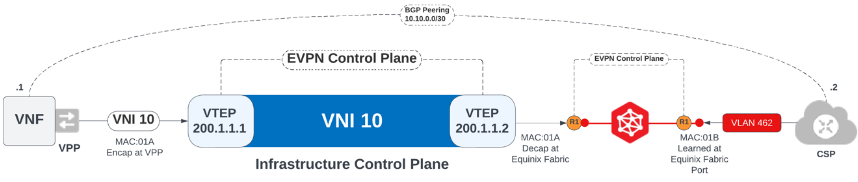
A solução completa se parece com isso de ponta a ponta: