Alcançar resiliência por meio da georredundância
Este tópico discute como alcançar a resiliência do centro de dados através de uma abordagem descentralizada que distribui ativos por múltiplas localizações geográficas.
No passado, a criação de resiliência do data center envolvia a criação de um alto grau de redundância em uma única instalação. Esse modelo funcionou bem com arquiteturas altamente consolidadas em que a maioria dos aplicativos e serviços estava concentrada nesse data center. Mas este não é mais o caso. Aplicativos, recursos e usuários estão distribuídos mais do que nunca.
Em contraste com uma abordagem centralizada, a redundância geográfica geralmente envolve a distribuição de ativos entre locais, em vez de implantações únicas altamente disponíveis. Isso permite que os recursos sejam mais locais para os usuários para uma melhor experiência, ao mesmo tempo em que garante a continuidade no caso de uma paralisação por meio de failover para Metrôs adjacentes. Ao ter vários recursos em rampas em Metrôs, é mais aceitável que pontos únicos de falha estejam presentes em qualquer metrô, pois os recursos estão disponíveis em outros lugares.
Um dos desafios da distribuição geográfica de ativos em um modelo tradicional de data center é a capacidade de acessar e gerenciar essa infraestrutura. Normalmente, isso exigiria mãos e pés no chão em todos os locais.
O Network Edge fornece recursos que se adaptam bem ao modelo geo-redundante. Ele oferece infraestrutura altamente conectada, próxima a nuvens e redes, bem como a capacidade de implantar, configurar e gerenciar infraestrutura de rede global de qualquer lugar.
Arquitetura
O projeto geo-redundante nesta arquitetura de referência é implantado em apenas dois metros. No entanto, essa abordagem pode ser dimensionada para qualquer local habilitado para Network Edge, fornecendo um grau mais alto de tolerância a falhas. Conforme descrito acima, cada implantação de metrô fornece acesso mais localizado aos recursos que estão sendo consumidos, mas, o mais importante, fornece um caminho para consumir esses recursos por meio de um metrô alternativo em caso de falha.
A implantação mostrada abaixo é composta por uma arquitetura de três camadas, consistindo em um roteador, um firewall e um dispositivo SDWAN em ambos os Metrôs. No entanto, essa abordagem pode ser aplicada a qualquer um dos casos de uso descritos neste documento. A ideia é criar uma abordagem modelo com base nos requisitos específicos de conectividade. Esse design consistente pode então ser implantado em toda a infraestrutura da Network Edge, mais próximo dos usuários e recursos. É nesse ponto que deve ser tomado cuidado com os locais de implantação para garantir que os serviços de nuvem, ISP (Provedor de Serviços de Internet) e NSP (Provedor de Serviços de Rede) estejam disponíveis nesse metrô. Isso é descrito mais detalhadamente na seçãoConsiderações abaixo.
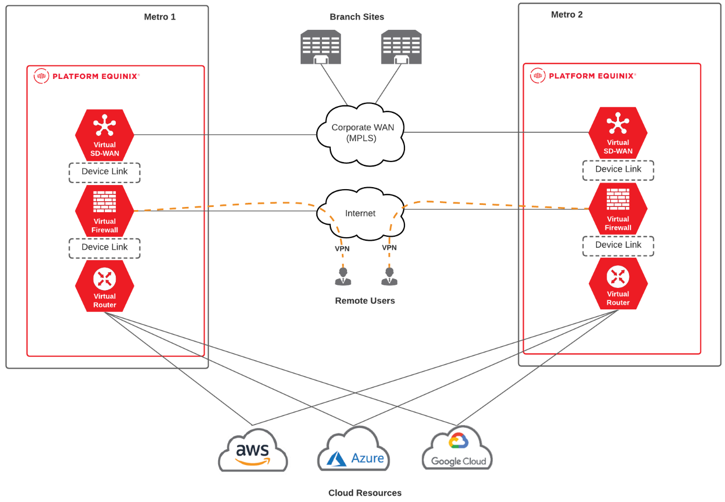
Componentes Equinix
- O Equinix Fabric – Equinix Fabric é uma plataforma de comutação que fornece conectividade privada a uma ampla seleção de provedores participantes da malha. Os circuitos virtuais são provisionados no fabric usando redes definidas por software para estabelecer conectividade com provedores conectados ao fabric. As conexões virtuais podem ser criadas usando o Portal do Cliente ou APIs.
- Equinix Network Edge – Network Edge é uma plataforma NFV compatível com ETSI que hospeda VNFs (roteadores, firewalls e SD-WAN) de vários fornecedores, como Cisco, Juniper, Palo Alto, Fortinet, Versa, Aruba e Check Point. Os VNFs podem ser implantados em tempo real e, uma vez implantados, você pode começar a criar conexões virtuais com provedores na malha.
- Link de dispositivo Equinix – Um serviço VPLS disponível globalmente exclusivo da oferta Equinix Network Edge. Ele permite que vários dispositivos sejam colocados em um único domínio de transmissão com malha completa.
Componentes do Provedor de Serviços em Nuvem (CSP)
- Interconexão privada – Interconexões privadas da CSP são conexões hospedadas ou parceiras da Camada 2 que se conectam à Equinix Fabric. As conexões de parceiros ou hospedadas fornecem um switch intermediário entre um dispositivo e o roteador CSP com o qual ele faz a correspondência. Depois que a interconexão privada da Camada 2 tiver sido estabelecida, você poderá configurar o peering da Camada 3 com o gateway CSP. Interconexões privadas ignoram a internet.
- Gateway de nuvem – O gateway de nuvem é um roteador definido por software que é instanciado na rede CSP e conectado à nuvem privada virtual. O gateway de nuvem é usado para estabelecer o emparelhamento de BGP para o dispositivo Network Edge e é anexado à nuvem privada virtual (VPC), fornecendo acessibilidade entre nuvens.
- cloud privada virtual – A VPC é uma rede virtual que serve como contêiner para implantar sub-redes e outras construções de rede para instanciar serviços de computação e outros aplicativos.
Provedor de serviços de rede
- Interconexão privada – dependendo do nível de integração que um NSP tem com o Equinix Fabric, a conetividade pode ser por meio de uma interconexão definida por software (para provedores selecionados e pré-integrados) ou do fluxo de trabalho BYOC (para provedores de serviços que não estão integrados ao fabric). Os clientes ainda precisam manter um contrato/acordo com a NSP para conectividade além da interconexão privada facilitada pela Equinix Fabric.
Recomendações
Essas recomendações fornecem um ponto de partida. Os requisitos do cliente podem ser diferentes desta lista.
Escolha do local
Um dos princípios da interconexão é que ela esteja próxima dos recursos que estão sendo consumidos. Em relação a essa arquitetura, isso significa a proximidade da infraestrutura Network Edge da Equinix com as bordas NSP e CSP. Nem todos os CSP têm uma rampa de acesso em todos os locais. O mesmo se aplica às bordas da rede de uma NSP e à infraestrutura de Network Edge da Equinix.
Para manter a latência da rede o mais baixa possível, é recomendável que você selecione um metrô que tenha a melhor interconexão com os provedores que você precisa. Um recurso útil é a Página de Disponibilidade do Provedor de Serviços da Equinix , que mostra quais provedores são locais para quais Metrôs.
Os locais da Network Edge podem ser encontrados na Ficha de Dados da Network Edge .
Alta disponibilidade
Este projeto de alto nível mostra uma única conexão de ponta a ponta do NSP, a um aparelho virtual, a uma nuvem.
Alguns CSPs exigem conectividade privada redundante, como o Microsoft Azure ExpressRoute. Isso se apresenta como dois circuitos virtuais dentro da Equinix Fabric e, embora ambos os circuitos possam ser conectados a um único dispositivo virtual, há considerações sobre a criação de diversidade de nível de VNF.
O Network Edge oferece a capacidade de modelos de implantação de aplicação altamente disponíveis e agrupados (para VNFs selecionadas).
Deve-se considerar cuidadosamente o projeto de soluções para garantir que os eventos que afetam o serviço sejam minimizados.
Blocos CIDR da rede
Para evitar requisitos relacionados a NAT/PAT, selecione blocos CIDR que não se sobreponham a nenhuma outra rede (na sua rede, no data center local ou em outro provedor de nuvem) para a qual você pretende configurar conexões privadas.
Considerações
Ao implementar essa arquitetura, considere os seguintes fatores.
Desempenho
O desempenho da solução depende de vários fatores, a saber, a latência entre cada ambiente, a largura de banda dos circuitos virtuais implantados, bem como o throughput do appliance virtual. Tudo isso deve ser considerado durante a fase de projeto da implantação para garantir o desempenho ideal da solução.
Segurança
As interconexões privadas no fabric para o provedor de nuvem não são criptografadas. Medidas adicionais devem ser tomadas para garantir que o tráfego em voo seja criptografado. O método para fazer isso depende dos requisitos de segurança, mas pode ser feito na camada de rede ou na camada de aplicativo.
Custos da Equinix
- Instância do dispositivo – O custo do dispositivo virtual (não inclui o custo da licença).
- Licença para o dispositivo virtual – os clientes podem comprar uma licença de assinatura para alguns fornecedores. Traga sua própria licença (BYOL) está disponível para todos os fornecedores.
- Circuitos virtuais – As cobranças recorrentes mensais são baseadas no tamanho dos circuitos. As conexões entre Metrôs em toda a Equinix Fabric incorrem em uma sobretaxa adicional para a conexão remota.
- Porta Equinix Fabric – O custo da porta se BYOC for usado para conectar NSP/ISP.
Custos do CSP
- Taxas de saída – cobradas por alguns provedores de serviços com base na quantidade de dados transmitidos pela interconexão privada. Essas cobranças variam de acordo com o provedor. O uso de uma interconexão privada reduz as taxas de saída quando comparado à Internet.
- Cobranças de conectividade privada – A maioria dos CSPs cobrará um custo mensal recorrente para o circuito privado em seu ambiente. As cobranças de saída e conectividade são fatores no design do aplicativo.
Custos do NSP
Qualquer custo incorrido pelo NSP é cobrado diretamente do NSP.
Escalabilidade
Embora essa arquitetura de referência se concentre em um número limitado de provedores de serviços de rede, provedores de serviços de nuvem e metrópoles, ela pode ser dimensionada para qualquer local em que a Equinix tenha implantado a infraestrutura de Network Edge.