Otimize a conectividade multicloud
A Network Edge trabalha com a Equinix Fabric para fornecer uma cloud virtual on-ramp que pode ser ativada em minutos. Isso fornece acesso multicloud de baixa latência para uma variedade de aplicativos. Se os aplicativos forem multicamadas ou sensíveis à latência, eles podem ser implementados como parte de uma solução segura de conectividade cross-cloud em tempo real usando construções de rede virtual.
Arquitetura
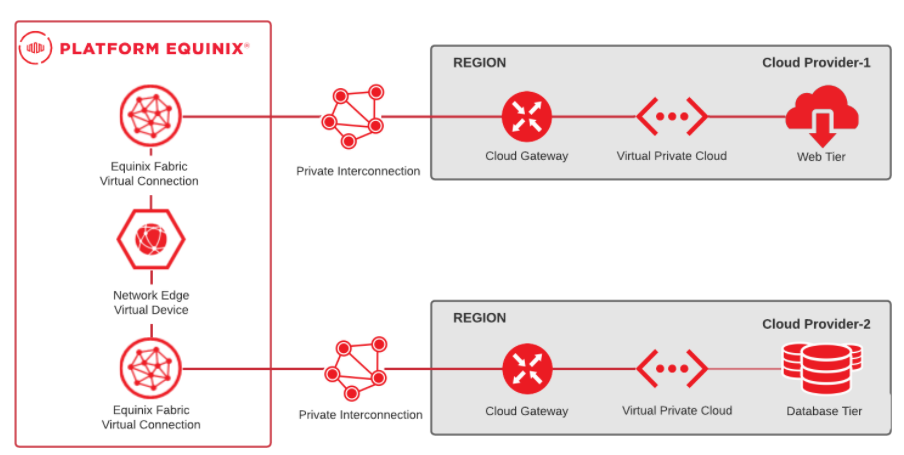
A topologia multicloud nesse cenário de arquitetura tem uma camada da Web implantada em um provedor de cloud e uma camada de banco de dados implantada com outro provedor de cloud na mesma região. Essa solução reduz o número de dispositivos implantados e cria uma camada de abstração na edge de vários provedores de cloud. As empresas acham isso útil para reduzir a complexidade da rede e potencialmente reduzir os custos de conectividade cloud-to-cloud.
A comunicação de rede entre os níveis de aplicativos é fornecida por interconexões privadas diretas de Camada 2 por meio do Equinix Fabric, com o dispositivo Network Edge fornecendo serviços de Camada 3. O dispositivo Network Edge é uma função de rede virtual (VNF) hospedada pela plataforma de virtualização de função de rede (NFV) Network Edge.
Componentes Equinix
- O Equinix Fabric – Equinix Fabric é uma plataforma de switching que fornece conectividade privada a uma ampla seleção de provedores participantes do Fabric. Os circuitos virtuais são provisionados no Fabric usando redes definidas por software para estabelecer conectividade com provedores conectados ao Fabric. As conexões virtuais podem ser criadas usando o Portal do Cliente ou APIs.
- O Equinix Network Edge – Network Edge é uma plataforma NFV compatível com ETSI que hospeda VNFs (roteadores, firewalls e SD-WAN) de vários fornecedores, como Cisco, Juniper, Palo Alto, Fortinet, Versa, e Check Point. As VNFs podem ser implantadas em tempo real e, uma vez implantadas, você pode começar a criar conexões virtuais com provedores no Fabric.
Componentes do Provedor de Serviços em Nuvem (CSP)
- Interconexão privada – Interconexões privadas da CSP são conexões hospedadas ou parceiras de Camada 2 que se conectam à Equinix Fabric. As conexões hospedadas ou de parceiros fornecem um switch intermediário entre um dispositivo e o roteador CSP com o qual ele faz o par. Quando a interconexão privada de Camada 2 tiver sido estabelecida, você poderá configurar o peering de Camada 3 com o gateway CSP. As interconexões privadas ignoram a Internet.
- Cloud gateway – O gateway de cloud é um roteador definido por software que é instanciado na rede CSP e conectado à cloud privada virtual. O gateway de cloud é usado para estabelecer peering de BGP para o dispositivo Network Edge e é anexado à cloud privada virtual (VPC), fornecendo acessibilidade entre nuvens.
- cloud privada virtual – A VPC é uma rede virtual que serve como contêiner para implantar sub-redes e outras construções de rede para instanciar serviços de computação e outros aplicativos.
- Níveis de aplicativos – depois que a VPC é criada, os hosts podem ser implantados conforme necessário para o aplicativo. Neste exemplo de arquitetura, o cliente pode implantar o IaaS para a camada da Web, implantar a camada do banco de dados como IaaS ou implantar como uma solução PaaS. Com esses modelos de implantação, todos os serviços podem ser acessados pela interconexão privada.
Recomendações
Essas recomendações fornecem um ponto de partida. Os requisitos do cliente podem ser diferentes desta lista.
- Escolha do local – Este exemplo de arquitetura mostra conexões entre a mesma região. Dependendo da região para implantação, a latência variará, o que é uma consideração importante ao projetar aplicativos com requisitos rigorosos de latência. No entanto, alguns aplicativos podem exigir conectividade inter-regional. Nesses casos, use o alcance global do Equinix Fabric para criar essas conexões.
- Alta disponibilidade – essa arquitetura mostra uma implementação de thread único sem tolerância a falhas. A Equinix recomenda que os clientes implantem o nível de tolerância a falhas necessário para seus requisitos de negócios. O Network Edge pode ser implantado com dispositivos redundantes ou, no caso de alguns fornecedores, os dispositivos podem ser implantados como um par de alta disponibilidade.
- Endereçamento IP – Para conexões com serviços privados em uma interface virtual privada, os clientes podem usar o endereçamento IP privado. Para alguns serviços públicos, os próprios endereços IP públicos e NAT do cliente podem ser necessários para o dispositivo Network Edge. Como cada CSP é diferente quando se trata de requisitos de endereçamento público, é necessária pesquisa antes de tentar criar conexões públicas.
Considerações
Ao implementar essa arquitetura, considere os seguintes fatores.
Desempenho
Além da latência, a largura de banda entre os componentes e a taxa de transferência do dispositivo deve ser importante. Os circuitos virtuais devem ser dimensionados adequadamente, e os dispositivos devem suportar o throughput desejado.
Segurança
As interconexões privadas no Fabric com o provedor de cloud não são criptografadas. Um aplicativo que requer criptografia deve criptografar na camada de aplicativos ou na camada de rede onde túneis IPSEC podem ser criados entre o dispositivo Network Edge e um gateway de nuvem. Os túneis IPSEC envolvem sobrecarga, o que também afeta a seleção de dispositivos.
Custos da Equinix
- Instância do dispositivo – O custo do dispositivo virtual (não inclui o custo da licença).
- Licença para o dispositivo virtual – os clientes podem comprar uma licença de assinatura para alguns fornecedores. A BYOL (traga sua própria licença) está disponível para todos os fornecedores.
- Circuitos Virtuais – As cobranças recorrentes mensais são baseadas no tamanho dos circuitos. As conexões entre mercados estratégicos em toda a Equinix Fabric incorrem em uma sobretaxa adicional para a conexão remota.
Custos do CSP
- Taxas de saída – cobradas por alguns provedores de serviços com base na quantidade de dados transmitidos pela interconexão privada. Essas cobranças variam de acordo com o provedor. O uso de uma interconexão privada reduz as cobranças de saída quando comparado à Internet.
- Taxas de porta fixa – cobradas por alguns provedores com base no tamanho do circuito, além das taxas de saída. As cobranças de porta fixa e de saída são fatores no projeto do seu aplicativo.
Ao implementar uma função de roteamento virtual no Network Edge, os clientes podem consolidar conexões multicloud em um único ponto de controle. Este Consolidation oferece mais controle e alta disponibilidade opcional, evitando cobranças de saída pública pela Internet. Além disso, esse projeto permite implantações ágeis na edge de maneira semelhante às redes corporativas.