Otimize o acesso das filiais às cargas de trabalho na nuvem usando SD-WAN.
A Network Edge simplifica a conectividade estabelecendo um on-ramp de cloud com adjacência de salto único para todos os principais provedores de cloud. Com um único appliance virtual SD-WAN, vários ambientes de cloud podem ser perfeitamente conectados usando uma arquitetura consistente.
Como o SD-WAN é adotado para fornecer escala, simplicidade e agilidade para redes corporativas, os mesmos princípios precisam estar disponíveis para estender a conectividade para a cloud. Embora os dispositivos SD-WAN virtuais possam ser implantados na nuvem, há implicações de escala e custo na replicação de implantações em cada nuvem em cada região. Para agravar esse problema, há o requisito de entender as considerações de arquitetura e rede para que cada cloud configure efetivamente os dispositivos.
A Network Edge simplifica a conectividade estabelecendo um on-ramp de cloud com adjacência de salto único para todos os principais provedores de cloud. Com um único appliance virtual, vários ambientes de cloud podem ser conectados perfeitamente, usando a mesma arquitetura consistente. Essa abordagem oferece os principais benefícios da nuvem (em termos de tempo de lançamento no mercado e facilidade de implantação), mas com uma distinção fundamental: Ela mantém a rede básica fora da nuvem. Isso permite que você crie um único ponto de controle para todo o tráfego de cloud, seja norte-sul entre WAN e cloud, ou leste-oeste entre clouds.
Arquitetura
A implantação de rampa de acesso à cloud nesta arquitetura de referência utiliza um único aplicação SD- WAN Network Edge, conectando-se a três CSPs diferentes, bem como a um Provedor de Serviços de Rede (NSP) para conectividade WAN .
A comunicação entre todos esses diferentes ambientes (CSPs e NSPs) é facilitada por meio da conectividade privada via Equinix Fabric. As entradas e opções para estabelecer conectividade variam entre provedores de serviços de cloud, mas são bem documentadas por cada CSP.
A conectividade do provedor de serviços de rede pode ser obtida por meio da Interconexão definida por software (para parceiros selecionados) ou de uma transferência física usando o fluxo de trabalho Bring Your Own Connection (BYOC). Detalhes adicionais sobre ambos estarão disponíveis no final deste documento.
O dispositivo SD-WAN é responsável pela terminação da malha SD-WAN de sobreposição no lado da WAN, bem como pelo roteamento de subcamada para e entre os diferentes ambientes de nuvem.
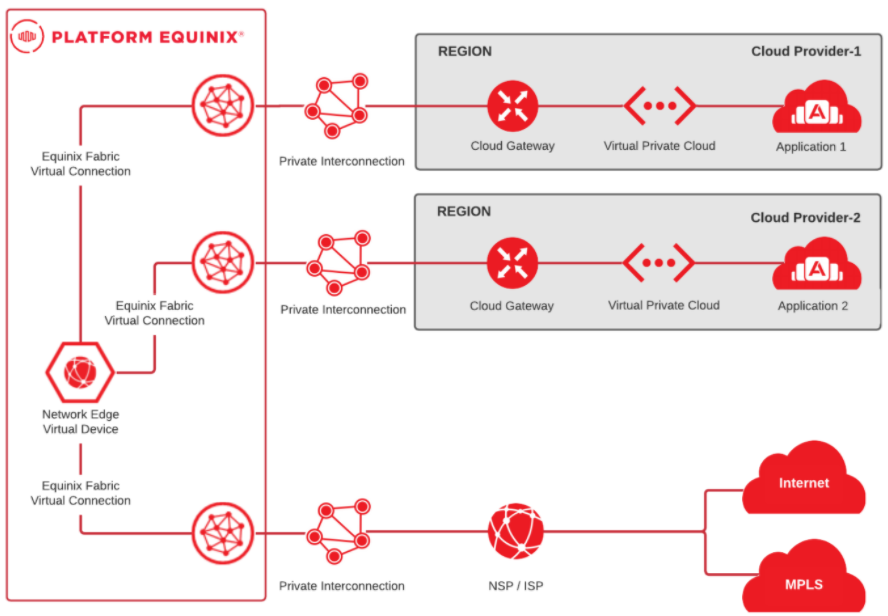
Componentes Equinix
- O Equinix Fabric – Equinix Fabric é uma plataforma de switching que fornece conectividade privada a uma ampla seleção de provedores participantes do Fabric. Os circuitos virtuais são provisionados no Fabric usando redes definidas por software para estabelecer conectividade com provedores conectados ao Fabric. As conexões virtuais podem ser criadas usando o Portal do Cliente ou APIs.
- O Equinix Network Edge – Network Edge é uma plataforma NFV compatível com ETSI que hospeda VNFs (roteadores, firewalls e SD-WAN) de vários fornecedores, como Cisco, Juniper, Palo Alto Networks, Fortinet, Versa, e Check Point. As VNFs podem ser implantadas em tempo real e, uma vez implantadas, você pode começar a criar conexões virtuais com provedores no Fabric.
Componentes do Provedor de Serviços em Nuvem (CSP)
- Interconexão privada – Interconexões privadas da CSP são conexões hospedadas ou parceiras de Camada 2 que se conectam à Equinix Fabric. As conexões hospedadas ou de parceiros fornecem um switch intermediário entre um dispositivo e o roteador CSP com o qual ele faz o par. Quando a interconexão privada de Camada 2 tiver sido estabelecida, você poderá configurar o peering de Camada 3 com o gateway CSP. As interconexões privadas ignoram a Internet.
- Cloud gateway – O gateway de cloud é um roteador definido por software que é instanciado na rede CSP e conectado à cloud privada virtual. O gateway de cloud é usado para estabelecer peering de BGP para o dispositivo Network Edge e é anexado à cloud privada virtual (VPC), fornecendo acessibilidade entre nuvens.
- cloud privada virtual – A VPC é uma rede virtual que serve como contêiner para implantar sub-redes e outras construções de rede para instanciar serviços de computação e outros aplicativos.
Provedor de serviços de rede
- Interconexão privada – Dependendo do nível de integração que um NSP tem com o Equinix Fabric, a conectividade pode ser por meio de uma interconexão definida por software (para provedores selecionados e pré-integrados) ou do fluxo de trabalho BYOC (para provedores de serviços que não estão integrados ao Fabric). Os clientes ainda precisam manter um contrato/acordo com a NSP para conectividade além da interconexão privada facilitada pela Equinix Fabric.
Recomendações
Essas recomendações fornecem um ponto de partida. Os requisitos do cliente podem ser diferentes desta lista.
Escolha do local
- Uma chave importante para a interconexão é a proximidade com os recursos que estão sendo consumidos. Em relação a essa arquitetura, isso significa a proximidade da infraestrutura Network Edge com as bordas NSP e CSP. E nem todos os CSP têm um on-ramp em todos os locais – o mesmo se aplica às bordas da rede NSP e à infraestrutura Network Edge.
- Para manter a latência da rede o mais baixa possível, é recomendável que você selecione um mercado estratégico que tenha a melhor interconexão com os provedores de que você precisa. Consulte a lista de provedores de serviços Equinix para saber mais sobre quais provedores são locais para quais mercados estratégicos.
- Para obter informações sobre os locais, consulte a Folha de Dados do Network Edge.
Alta disponibilidade
- Este projeto de alto nível mostra uma única conexão de ponta a ponta do NSP, a um aparelho virtual, a uma nuvem.
- Alguns CSPs (como o Microsoft Azure ExpressRoute) exigem conectividade privada redundante. Isso se apresenta como dois circuitos virtuais dentro do Equinix Fabric. Embora ambos os circuitos possam ser conectados a um único appliance virtual, há considerações sobre a criação de diversidade no nível de VNF
- O Network Edge oferece a capacidade de modelos de implantação de aplicação de alta disponibilidade e em cluster (para VNFs selecionadas).
- Deve-se considerar cuidadosamente o projeto de soluções para garantir que os eventos que afetam o serviço sejam minimizados.
Blocos CIDR de rede
Para evitar os requisitos de NAT (tradução de endereços de rede) / PAT (tradução de endereços de porta), selecione blocos CIDR que não se sobreponham a nenhuma outra rede para a qual você pretende configurar conexões privadas.
Considerações
Ao implementar essa arquitetura, considere os seguintes fatores:
Desempenho
Além da latência, a largura de banda entre os componentes e a taxa de transferência do dispositivo deve ser importante. Os circuitos virtuais devem ser dimensionados adequadamente, e os dispositivos devem suportar o throughput desejado.
Segurança
As interconexões privadas no Fabric com o provedor de cloud não são criptografadas. Um aplicativo que requer criptografia deve criptografar na camada de aplicativos ou na camada de rede onde túneis IPSEC podem ser criados entre o dispositivo Network Edge e um gateway de nuvem. Os túneis IPSEC envolvem sobrecarga, o que também afeta a seleção de dispositivos.
Custos da Equinix
- Instância do dispositivo – O custo do dispositivo virtual (não inclui o custo da licença).
- Licença para o dispositivo virtual – os clientes podem comprar uma licença de assinatura para alguns fornecedores. A BYOL (traga sua própria licença) está disponível para todos os fornecedores.
- Circuitos Virtuais – As cobranças recorrentes mensais são baseadas no tamanho dos circuitos. As conexões entre mercados estratégicos em toda a Equinix Fabric incorrem em uma sobretaxa adicional para a conexão remota.
- Porta Equinix Fabric – Cobrança adicional caso seja utilizado o BYOC para conexão com NSPs/ISPs.
Custos do CSP
- Taxas de saída – cobradas por alguns provedores de serviços com base na quantidade de dados transmitidos pela interconexão privada. Essas cobranças variam de acordo com o provedor. O uso de uma interconexão privada reduz as cobranças de saída quando comparado à Internet.
- Taxas de conectividade privada – cobradas mensalmente por alguns provedores pelo circuito privado em seu ambiente. As cobranças de conectividade de saída e privada são fatores no design do seu aplicativo.
Escalabilidade
- Embora essa arquitetura de referência se concentre em dois ambientes CSP diferentes, o appliance virtual no Network Edge pode se conectar a qualquer destino no Equinix Fabric. Isso permite que outros destinos sejam conectados usando o mesmo modelo destacado acima.
- O fator limitante da escalabilidade de um único appliance é o número de interfaces virtuais suportadas, bem como a taxa de transferência para ambientes com alta largura de banda.