Arquitetura para resiliência
Este documento foi-me reportado como tecnicamente incorreto ou desatualizado pelo GTST. Distribuí o conteúdo de TI sobre resiliência de dispositivo , resiliência de conexão e grupos de links de dispositivo para seus locais contextuais nas outras seções. Esta cópia não publicada existe para que possa ser movida para outro lugar, se necessário. --->
Este tópico fornece uma visão geral das soluções tolerantes a falhas que você pode obter usando o Network Edge.
Projetar soluções com resiliência é um dos aspectos mais críticos da arquitetura de rede e borda. Embora não haja uma resposta correta para quanta resiliência é necessária, existem práticas recomendadas, sugestões para diferentes casos de uso e alguns serviços e recursos específicos que o Network Edge oferece.
A plataforma de virtualização de funções de rede (NFV) subjacente que fornece a infraestrutura para o Network Edge é inerentemente tolerante a falhas do ponto de vista de uma única instância virtual. Ainda assim, você deve projetar a resiliência na solução geral para alcançar a redundância máxima possível. Este documento explica como obter resiliência usando a natureza inerente da plataforma complementada pelos recursos tolerantes a falhas do Network Edge.
Níveis de Redundância
Imagine um projeto de rede a partir da origem de um pacote de dados e movendo-se de dentro para fora para seu destino. Nesse caso, cada ponto em que o tráfego é processado ou atravessado se torna um possível ponto de falha. A chave é projetar em relação a um evento impactante nos pontos transversais.
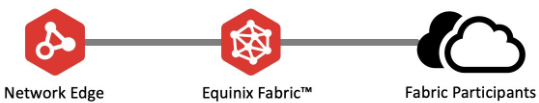
Em um fluxo de rede simples de um dispositivo Network Edge para um participante do Equinix Fabric, como mostrado no gráfico a seguir, os fluxos de tráfego têm três pontos distintos: Dispositivo virtual Network Edge, Equinix Fabric e a conexão do participante do fabric. Há redundância inerente entre o dispositivo virtual Network Edge e o Equinix Fabric, portanto, a arquitetura Leaf ou Spine que interconecta a plataforma NFV subjacente ao fabric é redundante. Não há redundância inerente entre o Equinix Fabric e o participante do fabric. Para obter o máximo de redundância, você deve implantar uma solução que utilize diferentes planos de conectividade para aproveitar o fluxo de rede completo.
Aviões Primários e Secundários
O Network Edge é construído sobre uma arquitetura de redundância de data center padrão com vários pontos de implantação (pods) que têm alimentação dedicada fornecida. O conceito de planos primário e secundário está por trás da implantação do Network Edge e do Equinix Fabric. O Network Edge utiliza os planos primário e secundário usando separação de computação por afinidade. Cada dispositivo virtual em um par tolerante a falhas é implantado em seu respectivo cluster. Embora referidos como Plano primário e Plano secundário, existem vários planos de computação em cada pods do Network Edge. O número real varia de acordo com o tamanho do metrô. Isso permite que os dispositivos sejam implantados de maneira que não sejam combinados no mesmo plano de computação, eliminando a computação como um único ponto de falha (SPOF).
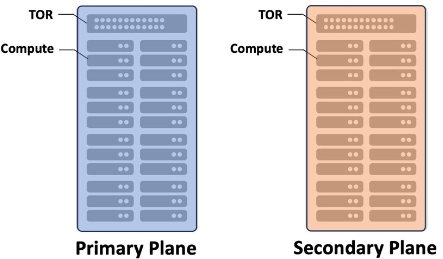
Os switches Equinix Fabric fazem parte de um grupo de chassi que consiste em switches Primários e Secundários. As designações de switch primário e secundário para o grupo de chassi são simplesmente uma maneira de identificar os switches do ponto de vista da nomenclatura e não mostrar fluxos de tráfego. Ativo-Ativo ou Ativo-Espera do ponto de vista de roteamento são configurados no dispositivo Network Edge e estão completamente sob seu controle. A documentação da arquitetura da plataforma discute mais detalhes sobre a arquitetura básica do Network Edge.
Uma VNF de firewall chamada NGFW-A é implantada anteriormente. Para implantar uma VNF de roteador no plano secundário, use o recurso Diverse Compute from an Existing Single Device e selecione NGFW-A no menu suspenso.
Definição de resiliência de dispositivos e conexões
O Network Edge oferece várias opções de resiliência que podem ser resumidas como opções de dispositivo e opções de conexão. As opções de dispositivo são locais e fornecem resiliência contra falhas no nível de computação e dispositivo no metrô local. Isso é análogo ao que o setor normalmente chama de "Alta disponibilidade (HA)". A resiliência de conexão é uma opção separada para clientes que exigem resiliência adicional com conexões de dispositivos (DLGs, VCs e redes EVP-LAN).
É comum combinar resiliência local e resiliência de conexão, mas isso não é obrigatório — em última análise, depende da necessidade de negócio do cliente.
A redundância geográfica é uma arquitetura que expande a resiliência local utilizando vários Metrôs para eliminar problemas que possam afetar a Network Edge no nível do metrô. Geo-redundância é discutida em detalhes aqui.
Dispositivos individuais (autônomos) – Opção de resiliência local
Dispositivos únicos ou independentes não têm resiliência para falhas de computação e dispositivo. O primeiro único dispositivo está sempre conectado ao plano de computação primário. Dispositivos únicos sempre fazem conexões pela rede fabric primária. Dispositivos únicos podem criar conexões redundantes (VCs, DLGs etc.), mas sempre percorrerão o plano de fabric primário. Dispositivos únicos podem ser convertidos em dispositivos redundantes por meio do recurso antiafinidade.
Antiafinidade de dispositivo único
Como descrito anteriormente, dispositivos únicos não têm resiliência por padrão. No entanto, dispositivos únicos podem ser colocados em planos de computação divergentes. Isso é comumente chamado de antiafinidade e está disponível no fluxo de trabalho de criação de dispositivos. Na seção Computação diversificada de um dispositivo único existente, marcar a BOX "Selecionar diverso de" permite que os clientes adicionem novos dispositivos resilientes uns aos outros.

Dispositivo Virtual Redundante vs. Cluster
Os fluxos de trabalho do Network Edge garantem que os dispositivos virtuais emparelhados em uma implementação tolerante a falhas sejam colocados nos planos de computação Primário e Secundário. Há dois tipos de implantações tolerantes a falhas: Dispositivos redundantes e dispositivos em cluster.
Essas opções fornecem resiliência local (intra-metro) para proteger contra falhas de hardware ou energia no POD Network Edge local. Por padrão, os dois dispositivos virtuais são implantados em planos de computação separados (primário e secundário) e são distintos um do outro. O dispositivo primário está conectado à rede fabric primária e o dispositivo secundário/passivo está conectado à rede fabric secundária. A seleção do tipo de implantação está disponível no fluxo de trabalho de criação de dispositivo no portal.

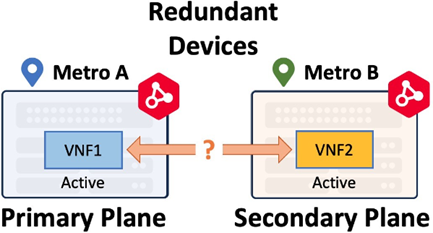
Instâncias virtuais redundantes são implantadas em diferentes planos de computação para redundância. Eles não têm fluxos de trabalho de nível superior, o que significa que os dispositivos não conhecem um do outro após a implantação inicial e funcionam como dois dispositivos virtuais distintos. Normalmente, os dispositivos redundantes funcionam de forma Ativo-Ativo. Instâncias virtuais redundantes podem ser implantadas em uma mesma área metropolitana ou em outras áreas metropolitanas. O dispositivo redundante em um único metrô fornece apenas resiliência local. A implantação de redundância geográfica (dispositivos redundantes em Metrôs) fornece resiliência muito maior. Quando um dispositivo redundante é implantado em outro metrô, ele ainda é implantado no plano de computação secundário.
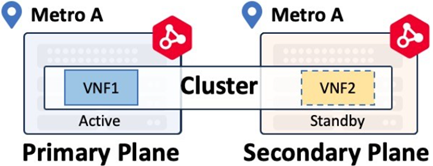
As instâncias virtuais de cluster têm fluxos de trabalho de nível mais alto que implantarão um par de dispositivos Ativo-Standby, conforme definido pelo respectivo fornecedor. Consulte a documentação para verificar o suporte do Cluster para seu dispositivo virtual. Os dispositivos de cluster só podem ser implantados dentro do mesmo metrô.
Conexões virtuais
As conexões virtuais permitem que você especifique o nível de resiliência exigido pela implementação. Os fluxos de trabalho são flexíveis, permitindo que vários cenários acomodem redundância, se necessário.
Os fluxos de trabalho de conexão virtual diferem entre implantações redundantes e de cluster. As conexões de dispositivos redundantes se originam de cada dispositivo virtual individual no par redundante, enquanto as conexões de dispositivos em cluster se originam do cluster.
Conexões Virtuais Redundantes
Dispositivos redundantes são implantados em diferentes planos de computação usando afinidade. Uma vez implantados, os dispositivos não compartilham nenhuma informação de configuração e funcionam como dois dispositivos independentes. Para obter redundância por meio do participante do fabric, crie conexões virtuais no fabric primário e secundário, conforme mostrado abaixo. O plano primário se conecta à rede fabric primária (ou plano fabric primário) e o plano secundário se conecta à rede fabric secundária.
Esse é um dos conceitos mais importantes para entender a resiliência do Network Edge. O plano de dispositivos determina qual rede fabric (ou plano fabric) é usada para conexões de dispositivos.
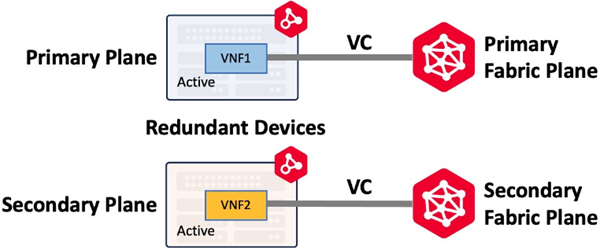
Os dispositivos redundantes podem ser implantados no mesmo metrô ou em diferentes Metrôs, permitindo que você crie soluções redundantes que abrangem distâncias geográficas. Os fluxos de trabalho são flexíveis e você pode criar conexões no plano de fabric primário e secundário ou em cada plano, conforme necessário para seu caso de uso.
Conexões virtuais do Cluster
Os dispositivos em cluster são implantados nos planos de computação primário e secundário e têm fluxos de trabalho de nível superior para criar um par de dispositivos virtuais ativo-ativo ou ativo-em espera.
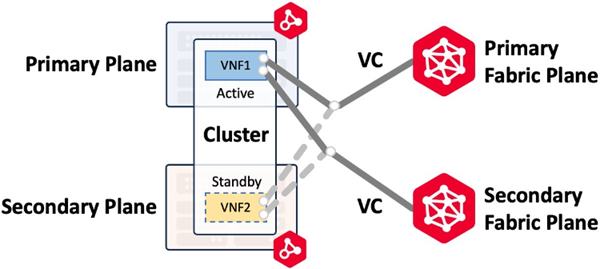
Os clusters podem ser construídos apenas no mesmo metrô. Por exemplo, se um circuito virtual for criado no plano de fabric primário e secundário, o fluxo de trabalho criará duas conexões com o cluster e atribuirá uma interface para cada conexão aos dois nós do Cluster. A imagem abaixo (Conectando ao mesmo Metro/mesmo provedor) mostra uma conexão de fabric primária e secundária a um cluster Active-Standby com cluster-node0 ativo e cluster-node1 standby. No caso de um failover de cluster e cluster-node1 se tornar ativo, as conexões são movidas para cluster-node1.
| Dispositivos redundantes | Dispositivos agrupados | |
|---|---|---|
| Implantação | Dois dispositivos, ambos ativos, aparecem como dois dispositivos no portal do Network Edge. Ambos os dispositivos têm todas as interfaces de encaminhamento | Dois dispositivos, apenas um está ativo. O plano de dados do dispositivo Passivo (não ativo) não está encaminhando |
| Gerenciamento de WAN | Ambos os dispositivos recebem um endereço L3 exclusivo que está ativo para gerenciamento de WAN | Cada nó recebe um endereço L3 exclusivo para gerenciamento de WAN, bem como um endereço de cluster que se conecta ao nó ativo (0 ou 1) |
| Grupos de vinculação de dispositivos | Nenhum é criado no início do dispositivo | Dois são criados por padrão para compartilhar a sincronização de configuração e a comunicação de failover |
| Conexões virtuais de fabric | As conexões podem ser construídas em um ou ambos os dispositivos | As conexões únicas são criadas para um VNI especial que se conecta apenas ao nó do Active Cluster. O cliente pode criar conexões secundárias adicionais opcionais |
| Suporta redundância geográfica | Sim, dispositivos redundantes podem ser implantados em diferentes áreas metropolitanas | Não, os dispositivos Cluster só podem ser implantados na mesma área metropolitana |
| Suporte ao fornecedor | Todos os fornecedores | Firewalls Fortinet FortiGate, Firewalls Juniper vSRX, Firewalls NGINX Plus e Palo Alto VM-Series |
Todos os cenários mostrados nas ilustrações a seguir pressupõem que o participante Provider se conecta ao fabric primário e secundário. Em caso de dúvidas sobre conexões redundantes de fabric, consulte seu arquiteto de soluções globais da Equinix.
Conexão com o mesmo metrô/mesmo provedor
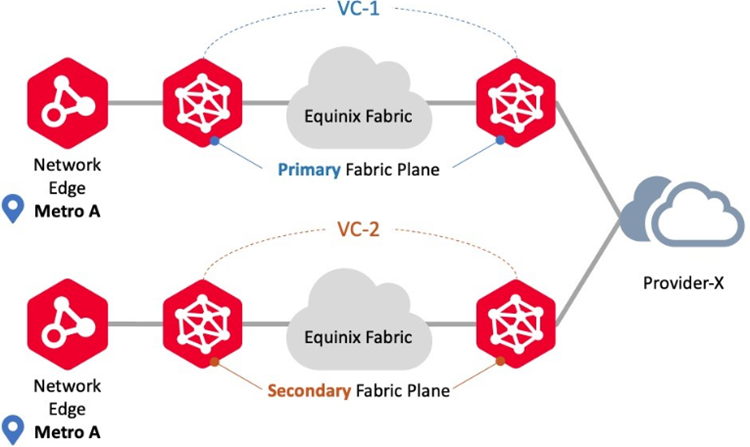
Use este cenário de conexão para se conectar ao mesmo provedor usando dispositivos Network Edge no mesmo local de metrô. Nesse cenário, o Network Edge oferece suporte a implantações redundantes e de cluster. Os fluxos de trabalho de circuito virtual garantem que cada circuito seja provisionado nos planos de fabric primário e secundário, respectivamente. Um exemplo são as conexões redundantes para os mesmos participantes do fabric.
Conexão com o mesmo metrô/fornecedores diferentes
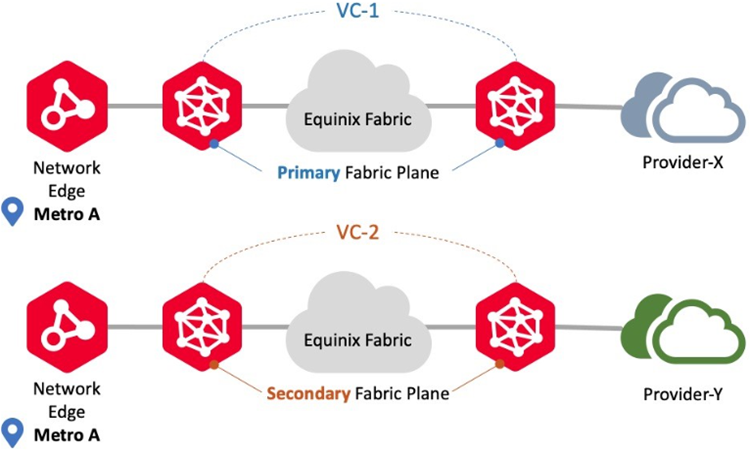
Use este cenário de conexão para se conectar a diferentes provedores usando dispositivos Network Edge no mesmo local do metrô. Nesse cenário, o Network Edge oferece suporte a implantações redundantes e de cluster. Os fluxos de trabalho de circuito virtual garantem que cada circuito seja provisionado nos planos de fabric primário e secundário, respectivamente. Um exemplo são as conexões redundantes para diferentes participantes do fabric.
Conexão com metrô diferente/mesmo provedor
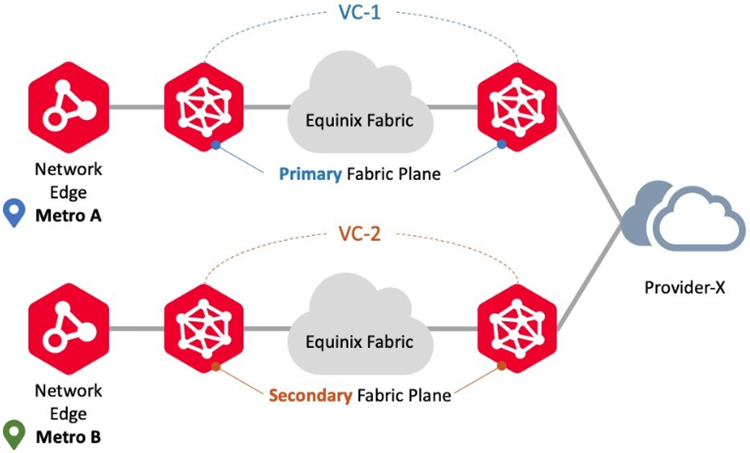
Use este cenário de conexão para se conectar aos mesmos provedores usando instâncias virtuais do Network Edge em diferentes locais metropolitanos. Nesse cenário, o Network Edge oferece suporte a implantações redundantes, mas não a implantações de cluster. Os fluxos de trabalho de circuito virtual garantem que cada circuito seja provisionado nos planos de fabric primário e secundário, respectivamente. Um exemplo são as conexões redundantes de dois Metrôs diferentes para o mesmo participante do fabric.
Conectando-se a diferentes provedores metropolitanos/diferentes provedores
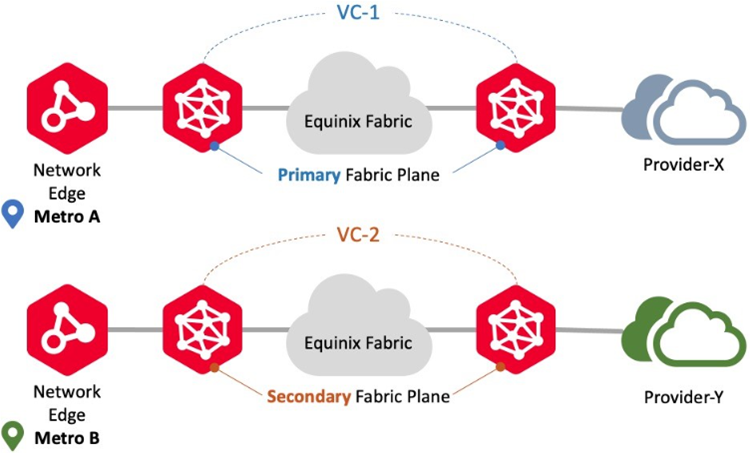
Use este cenário de conexão para se conectar a diferentes provedores usando dispositivos Network Edge em diferentes locais metropolitanos para diferentes participantes do fabric. Nesse cenário, o Network Edge oferece suporte a implantações redundantes, mas não a implantações de cluster. Os fluxos de trabalho de circuito virtual garantem o provisionamento para cada circuito nos planos de fabric primário e secundário, respectivamente. Um exemplo são as conexões redundantes de dois Metrôs diferentes para os diferentes participantes do fabric.
Grupos de links de dispositivos
Um Grupo de Link de Dispositivo (DLG) é um serviço Network Edge com o qual dois ou mais dispositivos virtuais podem ser conectados como um grupo dentro ou entre vários Metrôs. Um DLG é normalmente usado para encadeamento de serviços (conectando vários tipos de dispositivos, como firewall e roteadores, juntos), backbone ou para fins de redundância.
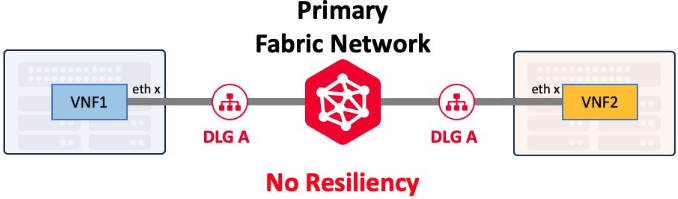
DLGs podem ser criados com ou sem redundância. Um único DLG, como um único cabo Ethernet, não oferece resiliência. Os clientes que exigem resiliência máxima devem implantar DLGs adicionais que se conectam às redes de fabric primária e secundária.
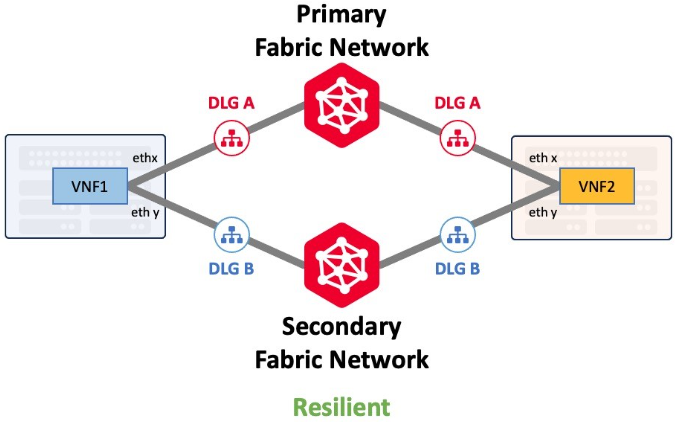
O Device Link e sua capacidade de redundância são discutidos em detalhes em Resiliência do Device Link .
Redes EVP-LAN
O Network Edge suporta conexão EVP-LAN para permitir a rede multiponto a multiponto. O EVP-LAN permite interconectar os ativos de data center em diversos locais por meio de uma rede comum em vez de exigir conexões diretas entre locais individuais. Este tópico descreve como criar uma rede privada multiponto a multiponto e se conectar a essa rede a partir de seus dispositivos Network Edge.
As EVP-LAN diferem das DLGs porque se conectam a dispositivos Network Edge e portas de fabric. Vários dispositivos Network Edge no mesmo metrô podem fazer parte da mesma rede EVP-LAN. Os clientes que precisam de resiliência máxima devem implantar LANs EVP adicionais que abrangem as redes de fabric primária e secundária.
Para resiliência adequada, cada dispositivo no par de dispositivos redundantes exigirá uma única conexão com duas redes EVP-LAN diferentes. O dispositivo primário no plano primário usará a rede fabric primária. O dispositivo secundário no plano secundário usará a rede fabric secundária.
Os dispositivos em cluster são diferentes porque o fluxo de trabalho permite que conexões sejam criadas com as redes de malha primária ou secundária.
Tópicos relacionados