Resiliência de conexão virtual
As conexões virtuais permitem que você especifique o nível de resiliência exigido pela implementação. Os fluxos de trabalho são flexíveis, permitindo que vários cenários acomodem redundância, se necessário.
Os fluxos de trabalho de conexão virtual diferem entre implantações redundantes e de cluster. As conexões de dispositivos redundantes se originam de cada dispositivo virtual individual no par redundante, enquanto as conexões de dispositivos em cluster se originam do cluster.
Conexões Virtuais Redundantes
Dispositivos redundantes são implantados em diferentes planos de computação usando afinidade. Uma vez implantados, os dispositivos não compartilham nenhuma informação de configuração e funcionam como dois dispositivos independentes. Para obter redundância por meio do participante do fabric, crie conexões virtuais nos planos primário e secundário do fabric, conforme mostrado abaixo. O dispositivo primário se conecta à rede fabric primária (ou plano fabric primário) e o dispositivo secundário se conecta à rede fabric secundária.
Esse é um dos conceitos mais importantes para entender a resiliência do Network Edge. O plano de dispositivos determina qual rede fabric (ou plano fabric) é usada para conexões de dispositivos.
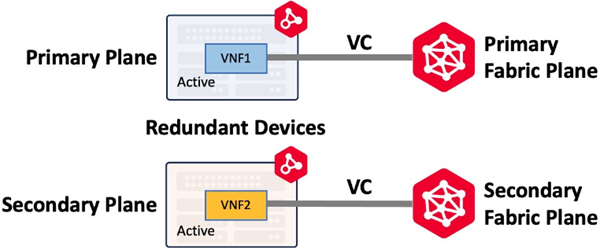
Os dispositivos redundantes podem ser implantados no mesmo metrô ou em diferentes Metrôs, permitindo que você crie soluções redundantes que abrangem distâncias geográficas. Os fluxos de trabalho são flexíveis e você pode criar conexões no plano de fabric primário e secundário ou em cada plano, conforme necessário para seu caso de uso.
Conexões virtuais do Cluster
Os dispositivos em cluster são implantados nos planos de computação primário e secundário e têm fluxos de trabalho de nível superior para criar um par de dispositivos virtuais ativo-ativo ou ativo-em espera.
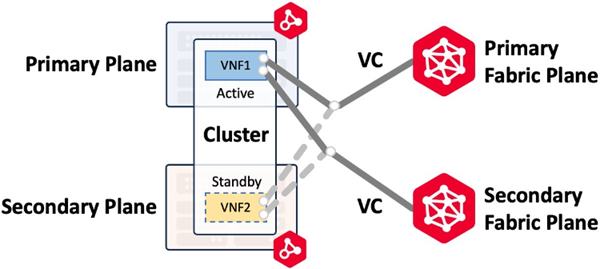
Os clusters podem ser construídos apenas no mesmo metrô. Por exemplo, se um circuito virtual for criado no plano de fabric primário e secundário, o fluxo de trabalho criará duas conexões com o cluster e atribuirá uma interface para cada conexão aos dois nós do cluster. A imagem abaixo (Conectando ao mesmo Metro/mesmo provedor) mostra uma conexão de fabric primária e secundária a um cluster Active-Standby com cluster-node0 ativo e cluster-node1 standby. No caso de um failover de cluster e cluster-node1 se tornar ativo, as conexões são movidas para cluster-node1.
| Dispositivos redundantes | Dispositivos agrupados | |
|---|---|---|
| Implantação | Dois dispositivos, ambos ativos, aparecem como dois dispositivos no portal do Network Edge. Ambos os dispositivos têm todas as interfaces de encaminhamento | Dois dispositivos, apenas um está ativo. O plano de dados do dispositivo Passivo (não ativo) não está encaminhando |
| Gerenciamento de WAN | Ambos os dispositivos recebem um endereço L3 exclusivo que está ativo para gerenciamento de WAN | Cada nó recebe um endereço L3 exclusivo para gerenciamento de WAN, bem como um endereço de cluster que se conecta ao nó ativo (0 ou 1) |
| Grupos de vinculação de dispositivos | Nenhum é criado no início do dispositivo | Dois são criados por padrão para compartilhar a sincronização de configuração e a comunicação de failover |
| Conexões virtuais de fabric | As conexões podem ser construídas em um ou ambos os dispositivos | As conexões únicas são criadas para um VNI especial que se conecta apenas ao nó do Active Cluster. O cliente pode criar conexões secundárias adicionais opcionais |
| Suporta redundância geográfica | Sim, dispositivos redundantes podem ser implantados em diferentes áreas metropolitanas | Não, os dispositivos Cluster só podem ser implantados na mesma área metropolitana |
| Suporte ao fornecedor | Todos os fornecedores | Firewalls Fortinet FortiGate, Firewalls Juniper vSRX, Firewalls NGINX Plus e Palo Alto VM-Series |
Todos os cenários mostrados nas ilustrações a seguir pressupõem que o participante Provider se conecta ao fabric primário e secundário. Em caso de dúvidas sobre conexões redundantes de fabric, consulte seu arquiteto de soluções globais da Equinix.
Conexão com o mesmo metrô/mesmo provedor
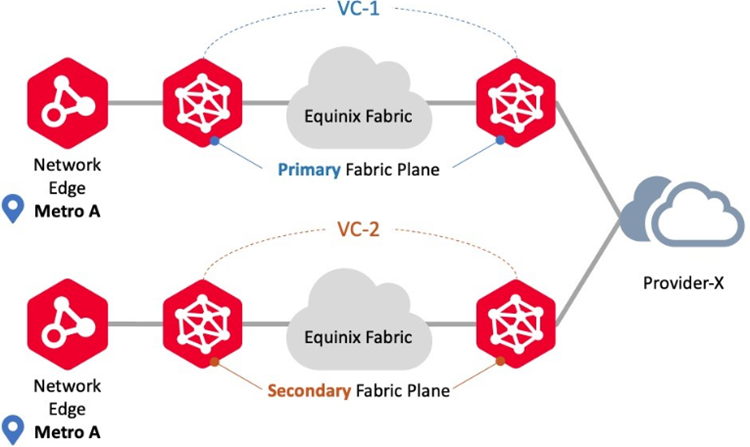
Use este cenário de conexão para se conectar ao mesmo provedor usando dispositivos Network Edge no mesmo local de metrô. Nesse cenário, o Network Edge oferece suporte a implantações redundantes e de cluster. Os fluxos de trabalho de circuito virtual garantem que cada circuito seja provisionado nos planos de fabric primário e secundário, respectivamente. Um exemplo são as conexões redundantes para os mesmos participantes do fabric.
Conexão com o mesmo metrô/fornecedores diferentes
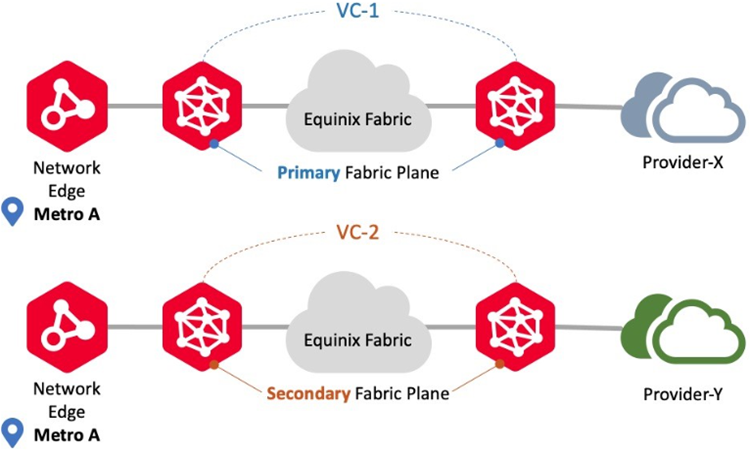
Use este cenário de conexão para se conectar a diferentes provedores usando dispositivos Network Edge no mesmo local do metrô. Nesse cenário, o Network Edge oferece suporte a implantações redundantes e de cluster. Os fluxos de trabalho de circuito virtual garantem que cada circuito seja provisionado nos planos de fabric primário e secundário, respectivamente. Um exemplo são as conexões redundantes para diferentes participantes do fabric.
Conexão com metrô diferente/mesmo provedor
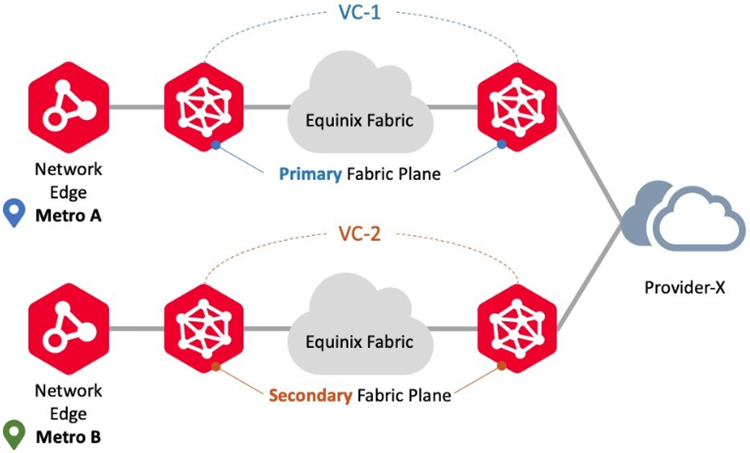
Use este cenário de conexão para se conectar aos mesmos provedores usando instâncias virtuais do Network Edge em diferentes locais metropolitanos. Nesse cenário, o Network Edge oferece suporte a implantações redundantes, mas não a implantações de cluster. Os fluxos de trabalho de circuito virtual garantem que cada circuito seja provisionado nos planos de fabric primário e secundário, respectivamente. Um exemplo são as conexões redundantes de dois Metrôs diferentes para o mesmo participante do fabric.
Conectando-se a diferentes provedores metropolitanos/diferentes provedores
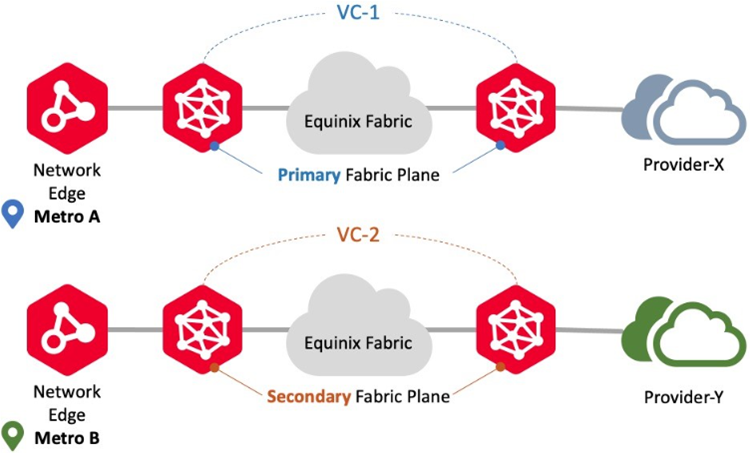
Use este cenário de conexão para se conectar a diferentes provedores usando dispositivos Network Edge em diferentes locais metropolitanos para diferentes participantes do fabric. Nesse cenário, o Network Edge oferece suporte a implantações redundantes, mas não a implantações de cluster. Os fluxos de trabalho de circuito virtual garantem o provisionamento para cada circuito nos planos de fabric primário e secundário, respectivamente. Um exemplo são as conexões redundantes de dois Metrôs diferentes para os diferentes participantes do fabric.
Redes EVP-LAN
O Network Edge suporta conexão EVP-LAN para permitir a rede multiponto a multiponto. O EVP-LAN permite interconectar os ativos de data center em diversos locais por meio de uma rede comum em vez de exigir conexões diretas entre locais individuais. Este tópico descreve como criar uma rede privada multiponto a multiponto e se conectar a essa rede a partir de seus dispositivos Network Edge.
As EVP-LAN diferem das DLGs porque se conectam a dispositivos Network Edge e portas de fabric. Vários dispositivos Network Edge no mesmo metrô podem fazer parte da mesma rede EVP-LAN. Os clientes que precisam de resiliência máxima devem implantar LANs EVP adicionais que abrangem as redes de fabric primária e secundária.
Para resiliência adequada, cada dispositivo no par de dispositivos redundantes exigirá uma única conexão com duas redes EVP-LAN diferentes. O dispositivo primário no plano primário usará a rede fabric primária. O dispositivo secundário no plano secundário usará a rede fabric secundária.
Os dispositivos em cluster são diferentes porque o fluxo de trabalho permite que conexões sejam criadas com as redes de malha primária ou secundária.