Acesso do usuário
O acesso do usuário é um serviço genérico (disponível na maioria dos fornecedores) que fornece acesso direto ao dispositivo. Pode assumir várias formas; a mais comum é SSH.
Secure Shell, ou SSH, é um método de acesso comum que permite que usuários aprovados façam login no dispositivo e operem nele diretamente. As credenciais SSH podem ser adicionadas para até um número de usuários. O Equinix restringirá algumas atividades do usuário SSH para evitar acidentes graves ou bloqueios, mas tentamos, quando possível, minimizar essa restrição. Por exemplo, um usuário SSH não seria capaz de excluir a interface SSH. Isso impede que a visibilidade operacional do Equinix e os próprios usuários do cliente sejam bloqueados do dispositivo sem nenhuma maneira de resolver além de uma exclusão completa.
O serviço de acesso do usuário tem os seguintes atributos:
| Valores | Requisitos de dados | Notas | |
|---|---|---|---|
| Configurar antes do lançamento: | Sim* | * Os usuários que foram definidos para dispositivos anteriores podem ser usados para este. | |
| Configurar no lançamento: | Sim | Opção localizada na seção Serviços adicionais do novo dispositivo. | |
| Configurar durante o ciclo de vida: | Sim | Opção localizada na guia Serviços adicionais em Detalhes do dispositivo . | |
| Opcional ou Obrigatório | Opcional | ||
| Nome de usuário | Necessário (c/ senha) | Deve ter no mínimo 3 caracteres e no máximo 32; deve ser exclusivo do mercado | Pode adicionar novos usuários (com senha) ou selecionar na lista de usuários existentes. |
| Senha | Obrigatório | Deve ter no mínimo 6 caracteres e no máximo 12; pode incluir letras maiúsculas e minúsculas, números e alguns caracteres especiais | Definido somente ao criar um novo usuário pela primeira vez. O usuário não pode inserir novamente a mesma senha ou a nova senha para um usuário existente. |
| Dispositivo | UUID; Necessário | Alfanumérico | No portal, o UUID do dispositivo é assumido com base no dispositivo ativo no momento que o usuário está visualizando. |
| Quantos usuários por dispositivo | 5 | ||
| Quantos usuários por conta | Ver notas | Número de dispositivos implantados x5 | |
| O mesmo é exigido no secundário? | Não | Não pode ter acesso de usuário, seja ele igual ou diferente. |
Alguns fornecedores oferecem uma interface de usuário básica carregada ao navegar para o endereço ou FQDN do dispositivo. O serviço de acesso do usuário também pode ser usado para essa finalidade, porque normalmente é um shell sobre SSH ou a CLI.
Quando um usuário faz login no dispositivo diretamente por SSH, ele normalmente usa um cliente como Telnet, PuTTY ou OpenSSH. Isso concederá acesso à CLI do dispositivo. O Equinix adiciona limitações de permissão do usuário para evitar erros catastróficos, mas tentamos permitir o máximo possível. Alguns fornecedores não têm a capacidade de limitar os controles de usuário ao SSH.
Como resultado, o cliente assume toda a responsabilidade pelas alterações de configuração e ajustes que ele comprometer com o dispositivo. Qualquer falha ou interrupção resultante pode não se aplicar à garantia do SLA. O cliente também assume toda a responsabilidade por entender como navegar e configurar esse dispositivo usando o SO e a versão apropriados para esse fornecedor.
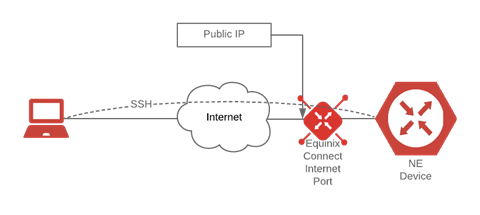
Os usuários podem ver e operar em quase todos os aspectos do dispositivo, assim como fariam com um dispositivo físico dentro de sua rede corporativa. Por exemplo, quando conectado ao dispositivo, o usuário pode mostrar as interfaces (com o comando apropriado para esse fornecedor e SO) e verá a interface SSH, que sempre inclui um endereço IPv4 público emitido pelo Equinix.
Se você não se sentir confortável fazendo alterações diretamente no dispositivo em vez de por meio do portal Equinix ou da API, não habilite este serviço.
Ao adicionar acesso de usuário a um par HA, o usuário deve escolher se deseja duplicar os mesmos privilégios de usuário no dispositivo secundário ou adicionar uma lista diferente de usuários.
O serviço de acesso do usuário permite inserir até 5 nomes de usuário e senhas associadas por dispositivo. A mesma combinação de nome de usuário/senha pode ser repetida em mais de um dispositivo, se desejado, mas deve ser exclusiva em um único metrô de Equinix.
As credenciais de usuário do Equinix são mutuamente exclusivas para as configurações e dados neste dispositivo virtual. Ele não está relacionado a, nem afetará ou alterará quaisquer credenciais de usuário relacionadas ao Equinix Customer Portal ou a qualquer outro portal, sistema ou propriedade da Equinix. Portanto, os clientes podem inserir usuários para acesso ao dispositivo que também não são usuários de qualquer outra ferramenta relacionada ao Equinix. Além disso, se o usuário quiser acessar o dispositivo, ele deve criar um usuário e senha neste serviço; suas credenciais Equinix não funcionarão para acesso direto. Se um usuário decidir adicionar credenciais iguais às credenciais de usuário do Equinix, isso é coincidência e não há sincronização.
Cada vez que um usuário é inserido, alterado ou excluído, e SALVAR é clicado, o conjunto completo de configurações do usuário é imediatamente enviado ao dispositivo e ao servidor Equinix TACACs, quando relevante.
Para que o acesso funcione corretamente, os usuários devem coordená-lo com as ACLs para garantir que os endereços de acesso sejam permitidos.