Lista de controle de acesso à interface primária
O serviço de ACL de interface primária permite que os usuários insiram um ou mais blocos de endereços IP com permissão (ou ALLOW no léxico de filtragem de rotas) para acessar a interface primária habilitada em todos os dispositivos. pilha de software e os principais componentes do OSS/BSS, bem como a "caminhada de pacotes" de dispositivos virtuais para a nuvem e outros destinos.
A ACL opera de maneira tradicional a outras ACLs de dispositivos de rede conhecidos. Você deve sempre ter pelo menos um bloco de endereço IP se:
- Você pretende acessar o dispositivo diretamente usando SSH, GUI da Web ou outros meios.
- Seu dispositivo é controlado e gerenciado pela SaaS ou qualquer outro pacote de software ou software de terceiros, como um dispositivo SD-WAN. A orientação do fornecedor deve indicar quais endereços são necessários.
- Você pretende passar qualquer tráfego para o dispositivo através da interface pública da Internet.
- Você deseja ativar os túneis VPN do dispositivo para locais remotos pela Internet pública.
O Equinix tem automaticamente acesso básico ao dispositivo, mas sem habilitar pelo menos um bloco de endereços permitidos, essas ações não funcionarão para clientes fora das operações do Equinix. Depois que um endereço é inserido, a orquestração do Equinix habilita essa lista de permissões em vários locais:
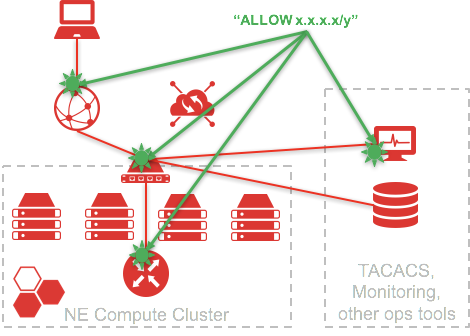
Isso inclui, mas não se limita a:
- Interfaces no roteador de gateway público para acesso público à Internet
- Topo das interfaces de rack de frente para os roteadores GW
- Interface primária ou de Internet na VNF
- Selecionar ferramentas de solução de problemas e operações
A interface primária do serviço ACL tem os seguintes atributos:
| Valores | Requisitos de dados | Notas | |
|---|---|---|---|
| Configurar antes do lançamento | Não/NA | ||
| Configurar no lançamento: | Sim | Na seção Serviços adicionais do novo dispositivo. | |
| Configurar durante o ciclo de vida: | Sim | Na seção Serviços adicionais dos detalhes do dispositivo . | |
| Opcional ou Obrigatório | Opcional | Pode ser necessário em alguns dispositivos, consulte o perfil ou detalhes do dispositivo para obter mais informações. | |
| Endereço IP | x.x.x.x/y | endereço IPv4 em formato numérico; onde X é min 0 e max 255, e y é min 1 e max 32 | O sistema bloqueia 0.0.0.0/0; o sistema não valida nem verifica os blocos de endereços ou a propriedade em relação a um IRR no momento; pode ser público ou privado. |
| Dispositivo | UUID; Necessário | alfanumérico | No portal, o UUID do dispositivo é assumido com base no dispositivo ativo no momento que o usuário está visualizando. |
| Quantos blocos IP por dispositivo | 50 | ||
| Quantos endereços IP por conta | Ilimitado | NA | |
| Tamanho máximo CIDR/Subnet | Nenhum | /1 ou menor; blocos do sistema /0 | |
| O mesmo é necessário no secundário? | Não | Pode ter o mesmo ou diferente. |
Ao adicionar esse serviço a um par redundante, você deve especificar se deseja que o mesmo conjunto de endereços IP seja adicionado ao dispositivo secundário. Você também pode especificar uma lista diferente.
O Equinix mantém um servidor TACACS que permite que usuários SSH acessem dispositivos a partir de endereços IP listados permitidos e de roteadores backbone da Internet. Esse serviço informa à infraestrutura do Equinix quais endereços IP e sub-redes têm permissão para acessar o dispositivo. Esse serviço funciona tanto para usuários individuais por meio de um cliente SSH quanto para software, aplicativos ou orquestração de terceiros que gerenciam o dispositivo. É por esse motivo que um usuário pode precisar configurar esse serviço mesmo que não tenha usuários definidos, como:
- Um dispositivo SD-WAN onde SaaS externo gerencia o acesso
- Um pacote de software de desempenho de rede que captura traps de SNMP por meio da interface SSH
- Software ou orquestração de terceiros que controla este dispositivo
- Muitos outros cenários possíveis
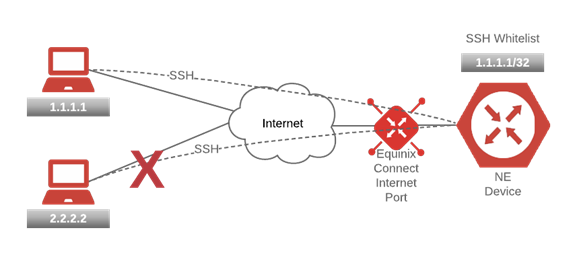
Embora os blocos sejam limitados a 50, o usuário pode inserir efetivamente um grande número de endereços simultâneos, se necessário, ao contabilizar a sub-rede. O sistema restringe algumas entradas (como uma entrada "permitir tudo" 0/0 e algum espaço de endereço privado). A qualquer momento durante o ciclo de vida do dispositivo, os usuários podem adicionar ou remover dessa lista.
Quando Salvar é clicado, a configuração de todos os endereços permitidos é enviada para o dispositivo. Se isso incluir a remoção ou alterações em um endereço, o serviço será interrompido para qualquer pessoa associada a esse endereço tentando acessar o dispositivo.
Todos os usuários listados no serviço Acesso do usuário podem acessar o dispositivo a partir de todos os endereços listados neste serviço. A Equinix recomenda que você adicione o menor número possível de endereços permitidos em uma sub-rede tão pequena quanto possível. Os usuários devem consultar sua organização de TI corporativa para determinar os prováveis endereços de origem das pessoas ou sistemas que precisam acessar o dispositivo. Usuários individuais podem usar um serviço como o whatsmyip para determinar o endereço público que você está configurando em seu computador ou terminal.
O Equinix não valida a propriedade das sub-redes IP inseridas com nenhum registro, como ARIN. Todo o tráfego desses endereços é de responsabilidade exclusiva do cliente.