Configurar controles de acesso para dispositivos virtuais
Configurar vídeo de controle de acesso
Os usuários do Network Edge podem controlar o tráfego para seus dispositivos virtuais aplicando modelos de lista de controles de acesso (ACL). Um modelo de ACL é um dos serviços do Network Edge e define regras para permitir tráfego de entrada específico para os dispositivos virtuais. O modelo de ACL não é aplicado diretamente ao dispositivo virtual. Em vez disso, ele é aplicado a um dispositivo de gateway onde as interfaces de WAN/Gerenciamento do dispositivo virtual estão conectadas. Antes que o modelo ACL seja aplicado, um conjunto específico de portas e protocolos (incluindo DNS, NTP, comunicação do servidor de licenças e comunicação do controlador SD-WAN) é permitido para dispositivos virtuais. O modelo ACL permite que os usuários criem com eficiência um conjunto adicional de comunicações de rede permitidas para sua implementação. Um único modelo pode ser aplicado a vários VNFs Network Edge. A aplicação de um modelo é uma etapa obrigatória na criação do dispositivo.
Criar um modelo ACL
-
Faça login no Equinix Customer Portal e vá para o Painel do Network Edge .
-
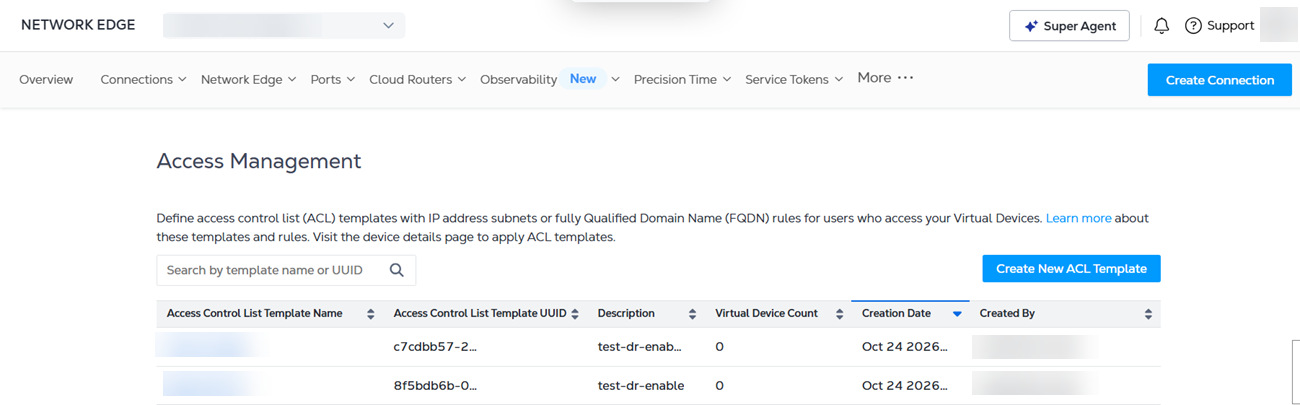
No menu Network Edge, selecione Gerenciamento de acesso .
-
Clique em Criar novo modelo de ACL .
-
Na seção Detalhes básicos:

- Nome do modelo – Insira um nome para o modelo.
- Descrição do modelo – insira uma breve descrição do modelo.
-
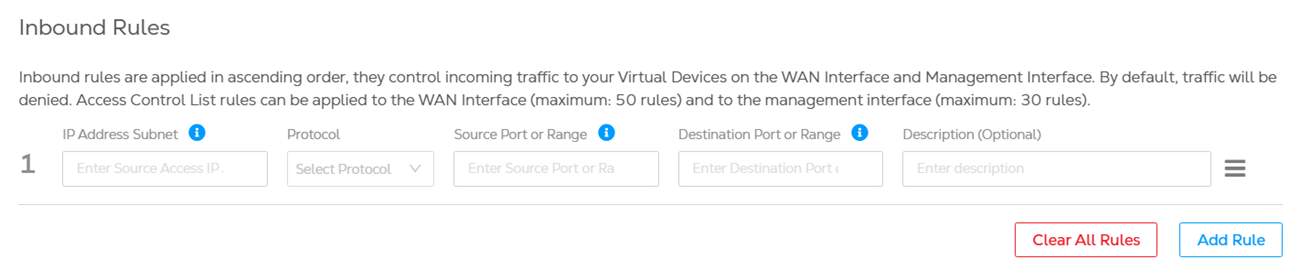
Crie a primeira regra de entrada.
- Sub-rede de endereço IP – informe a sub-rede/endereço IP. A sintaxe da sub-rede é x.x.x.x/xx. Para um único endereço IP, use a sintaxe x.x.x.x/32.
- Protocolo – Selecione IP, TCP ou UDP.
- Porta ou intervalo de origem – informe a porta ou intervalo de origem. (O valor da porta pode ser de 10 números separados por vírgulas, um intervalo entre 10 e 20, ou "qualquer".)
- Porta ou intervalo de destino – Insira a porta ou intervalo de destino. (O valor da porta pode ser de 10 números separados por vírgulas, um intervalo entre 10 e 20, ou "qualquer".)
- Descrição (opcional) – Insira uma descrição para a regra de entrada. (A descrição pode ter até 200 caracteres.)
-
(Opcional) Clique em Adicionar regra para criar regras adicionais.
-
Quando terminar de adicionar regras, clique em Criar modelo.
A Equinix recomenda definir endereços IP específicos, sub-redes de origem, origens e portas/intervalos de destino para minimizar a superfície de ataque de quaisquer atividades maliciosas.
A ACL é uma lista priorizada. Para alterar a prioridade, arraste um item clicando  ao lado do campo Descrição (opcional).
O tráfego SSH precisa ser especificamente permitido para permitir que os usuários acessem um dispositivo virtual remotamente usando o protocolo SSH.
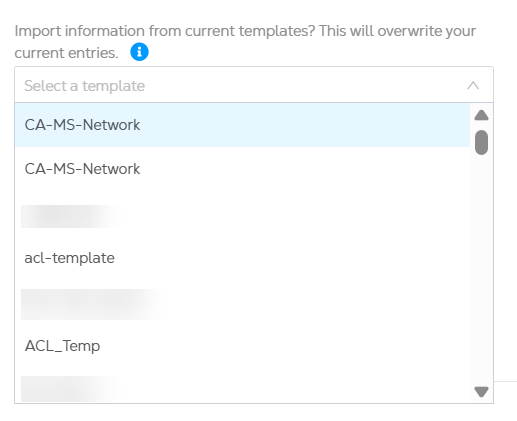
Você pode alterar um modelo predefinido e salvá-lo como um novo modelo de ACL. Selecione um modelo no menu suspenso Selecionar um modelo e edite os Detalhes básicos e as Regras de entrada conforme necessário.
Pesquisar modelos ACL
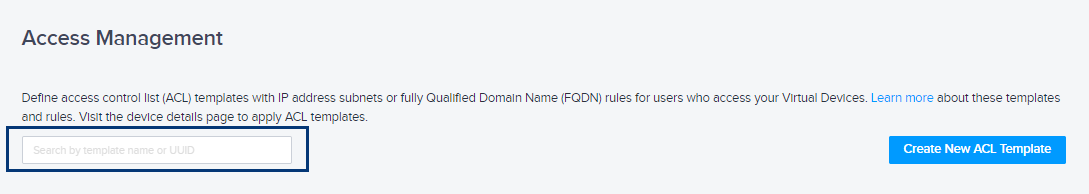
Ao visualizar a página Gerenciamento de acesso, você verá uma lista de todos os seus modelos de ACL. Para localizar um modelo específico, use o campo de pesquisa para restringir a lista. Insira o nome do modelo ou o UUID no campo de pesquisa.
Aplicar um modelo ACL aos dispositivos existentes
O navegador não suporta a tag de vídeo.
Um único modelo ACL pode ser aplicado a múltiplos dispositivos.
-
No menu Network Edge, selecione Inventário virtual .
-
Selecione o dispositivo.
-
Clique em Serviços Adicionais .
-
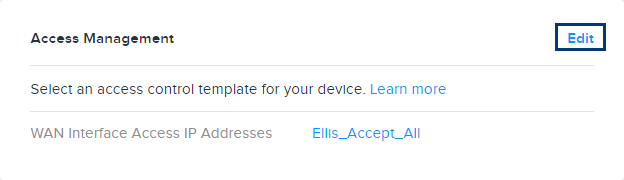
Na seção Gerenciamento de Acesso , clique em Editar.
-
Selecione um modelo no menu suspenso Selecionar modelo de lista de controle de acesso.
-
Clique em Atualizar.
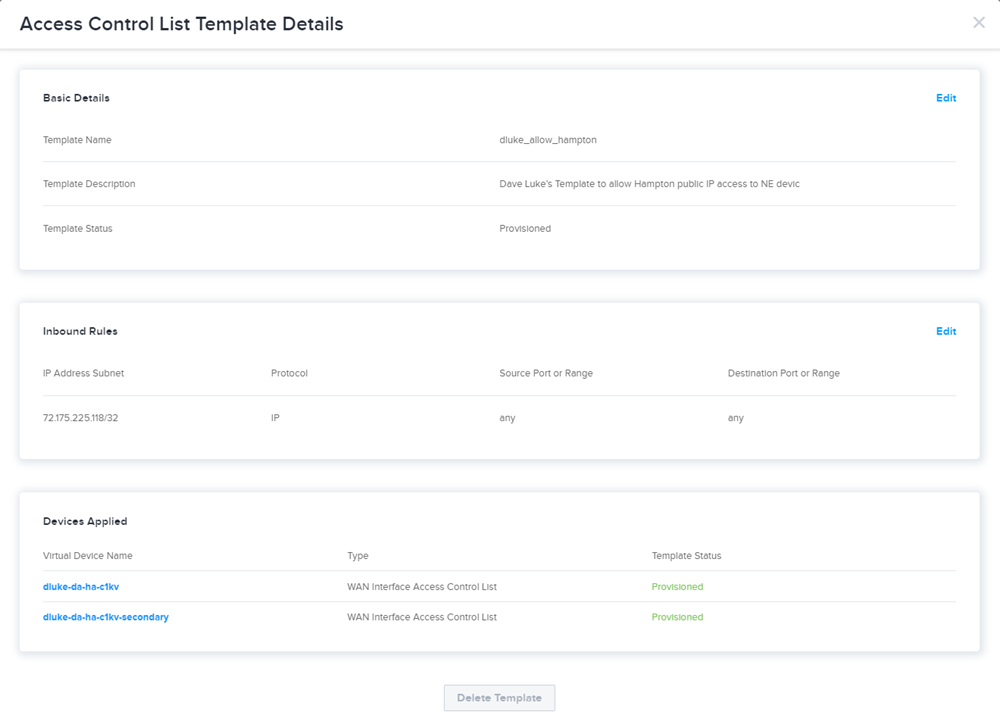
Acesse seus modelos selecionando Gerenciamento de acesso no menu Rede. A lista de modelos mostra cada modelo, o número de dispositivos aos quais o modelo é aplicado, a data em que o modelo foi criado e o criador do modelo. Clique em um modelo específico para ver os detalhes do modelo, as regras de entrada e o(s) dispositivo(s) específico(s) ao(s) qual(is) o modelo foi aplicado.
Remover um gabarito ACL de um dispositivo
O navegador não suporta a tag de vídeo.
Após o provisionamento de um dispositivo, a ACL aplicada pode ser removida completamente do dispositivo, isolando o dispositivo na rede pública. Para remover o modelo de ACL do seu dispositivo provisionado:
-
No menu Network Edge, selecione Inventário virtual .
-
Selecione o dispositivo.
-
Clique em Serviços Adicionais .
-
Na seção Gerenciamento de Acesso , clique em Editar.
-
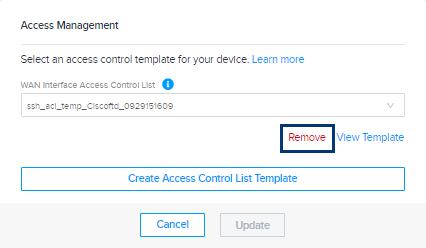
Clique em Remover.
-
Clique em Atualizar.
Gerenciamento de acesso usando APIs
As ACLs podem ser configuradas e gerenciadas usando APIs Network Edge. Para obter detalhes, consulte Modelo de ACL .