Locatário único de nuvem privada gerenciada
Um ambiente de Nuvem Managed Private Cloud Único é configurado para uso por um único cliente (locatário único).
A infraestrutura de locatário único consiste em unidades de computação dedicadas com armazenamento compartilhado e recursos de rede. O locatário único da nuvem privada gerenciada é fornecido em um cluster que compreende pelo menos três hosts, onde os recursos de computação podem ser usados com eficiência. Esses recursos podem ser configurados e gerenciados por meio de um portal.
Computação de locatário único em Managed Private Cloud
O host em um ambiente de Nuvem Managed Private Cloud Único é baseado em uma configuração de servidor padrão.
Para ambientes de nuvem privada gerenciada com requisitos de memória mais exigentes, existem opções de CPU e densidade de memória. Isso pode ser usado mediante solicitação.
A tabela abaixo lista os tipos de servidores de hipervisor disponíveis atualmente com a quantidade de capacidade utilizável que um único servidor de hipervisor adiciona a um cluster.
| Tipo de anfitrião | Estojo de uso | GB DE RAM | Núcleos de CPU | Velocidade central da CPU |
|---|---|---|---|---|
| Tipo de host de Managed Private Cloud | Genéricos Compute | ≥ 512 | ≥24 | ≥ 2,2 GHz |
| Tipo de host de Managed Private Cloud + | CPU densa | ≥ 512 | ≥32 | ≥ 2,2 GHz |
O locatário único da nuvem privada gerenciada é fornecido em um cluster. Um cluster consiste em três ou mais hosts/hipervisores do mesmo tipo e é configurado de forma N+1. Configurações com mais de 10 hosts serão configuradas de forma N-2. Em todos os casos, a capacidade de failover é incluída na quantidade total de host de computação adquirida pelo cliente.
Armazenamento de inquilino único em Managed Private Cloud
O armazenamento é uma parte fixa da plataforma Managed Private Cloud e está disponível em uma variedade de políticas de armazenamento que representam diferentes níveis de desempenho (níveis). Cada disco atribuído a uma VM é vinculado à política desejada na criação e, dessa forma, obtém o nível de desempenho desejado.
Uma visão geral das políticas de armazenamento está descrita na tabela abaixo.
| Tipo | Tier | Usar | Máx. Gbps | Máx. Desempenho* |
|---|---|---|---|---|
| SSD | 0 | Enterprise DB (Logs), AI, Aprendizagem de Máquina | 10 | 15000 IOPS |
| Backup | 1 | Backup de camadas quentes, arquivo | 2 | 1000 IOPS |
| Objeto | 2 | Cold tier backup, arquivamento, imagens | 0.5 | 500 IOPS |
- Valor máximo de IOPS com 65% de leitura / 35% de gravação e tamanho de bloco de 8 KB por host.
Recursos do armazenamento de locatário único em Managed Private Cloud
Os recursos a seguir se aplicam ao uso de políticas de armazenamento no ambiente:
- O tamanho mínimo recomendado do disco virtual é de 40 GB
- O tamanho máximo recomendado do disco virtual é de 8 TB
- Os valores de desempenho são limites por disco virtual alocado a uma VM
- A capacidade de armazenamento é alocada em múltiplos de 1 TB para uma política de armazenamento específica dentro do VDC
- A capacidade de armazenamento é alocada por política em um VDC e não pode ser transferida para VDCs adicionais
Consumo de armazenamento de locatário único em Managed Private Cloud
Para calcular o uso do armazenamento compartilhado, o consumo por política e a capacidade alocada de todos os discos virtuais vinculados são somados:
- Arquivos swap VM
- Instantâneos
- Arquivo em uma biblioteca (modelos vApp e ISOs)
Exemplo:
- 1 VMs (50 GB)
- 1 x Snapshot aplicado
- 1 x 5 GB arquivo ISO na biblioteca
Uso total de armazenamento = 50GB + 50GB + 5GB = 105GB
Rede de inquilino único em Managed Private Cloud
A plataforma Managed Private Cloud oferece várias funcionalidades de rede virtual baseadas no VMware NSX que você pode configurar por meio de autoatendimento.
A tabela abaixo fornece uma visão geral desses recursos individuais.
| Destaque | Descrição |
|---|---|
| Padrão (fora da caixa) | Redes L2 Virtuais Roteamento de Firewall Padrão (Estático) VPN IPSec NAT Balanceamento de Carga Rede VDC Estendida |
Traga seu próprio dispositivo (BYOD)
Se sua organização preferir usar seu próprio firewall ou dispositivos de rede, eles podem ser adicionados à plataforma Managed Private Cloud .
Os dispositivos virtuais devem ter suporte para execução na versão principal mais recente do VMware.
Até 8 redes (internas e externas) podem ser conectadas a um único dispositivo virtual.
Firewall
A plataforma Managed Private Cloud vem com um serviço de firewall básico e a opção de adicionar uma variante avançada.
-
Básico - O Firewall Básico ajuda você a atender aos principais requisitos de segurança de perímetro, como a construção de DMZs com base em construções de IP/ VLAN, Tradução de Endereços de Rede (NAT) e VPNs.
-
Avançado - O firewall avançado (distribuído) permite segmentar as entidades do data center virtual da organização, como máquinas virtuais, com base em nomes e atributos de máquinas virtuais. Esse firewall avançado suporta um modelo de segurança de microssegmentação em que o tráfego leste-oeste pode ser inspecionado.
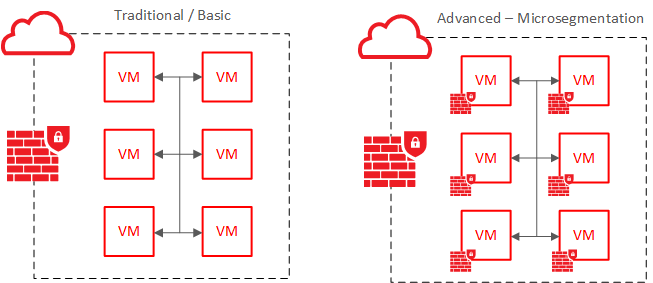
O Firewall Avançado de Managed Private Cloud pode ser adicionado como um pedido complementar.
Backup integrado em Managed Private Cloud
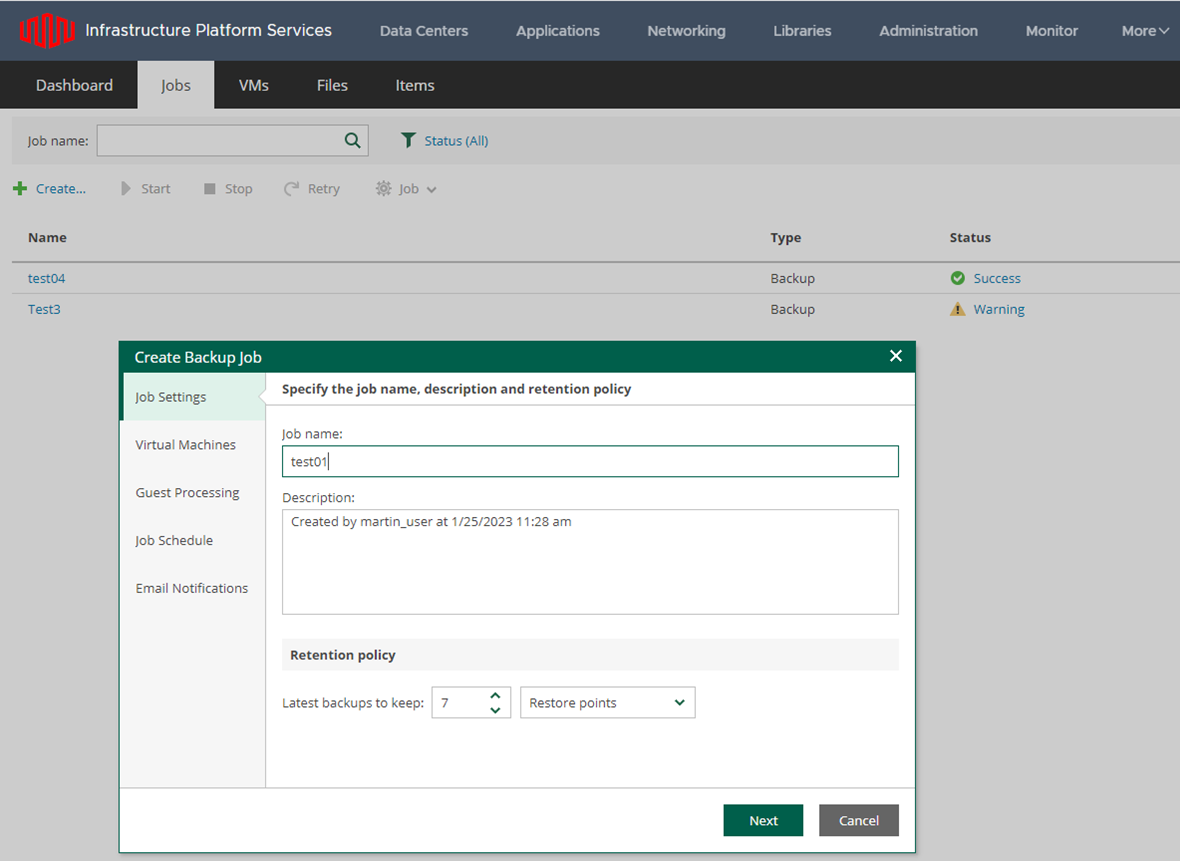
O Managed Private Cloud vem com um recurso de backup integrado baseado no Veeam Backup and Replication, que pode ser acessado pelo portal da Web.
Os clientes podem criar trabalhos de backup e cronogramas para suas cargas de trabalho virtuais, bem como restaurá-los sob demanda.
Uma combinação de backup e storage de objeto é adquirida juntamente com uma licença da Veeam por objeto/VM protegido.
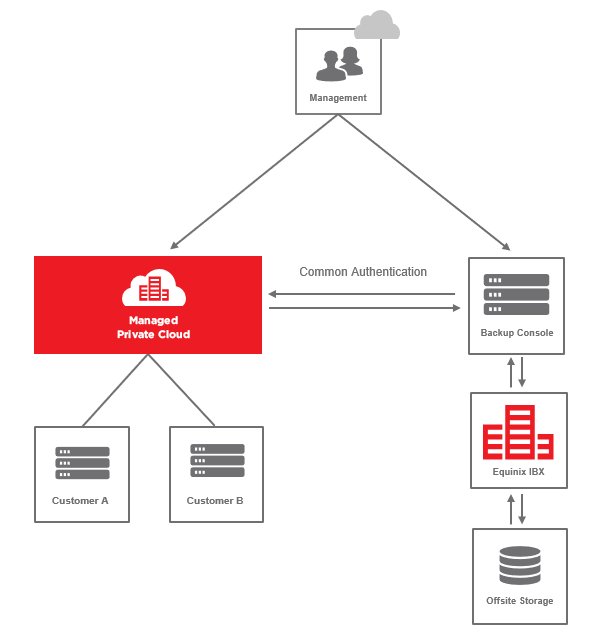
Atualmente, o usuário deve ser um Administrador da Organização para gerenciar as configurações de backup .
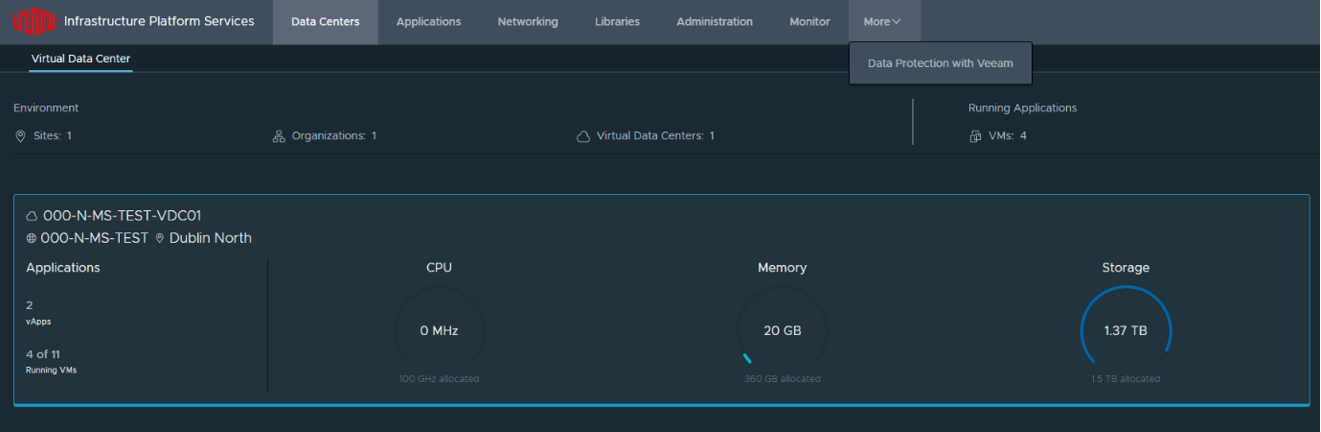
No menu de backup, os clientes podem visualizar o consumo atual de armazenamento de backup e as quantidades de cargas de trabalho protegidas.
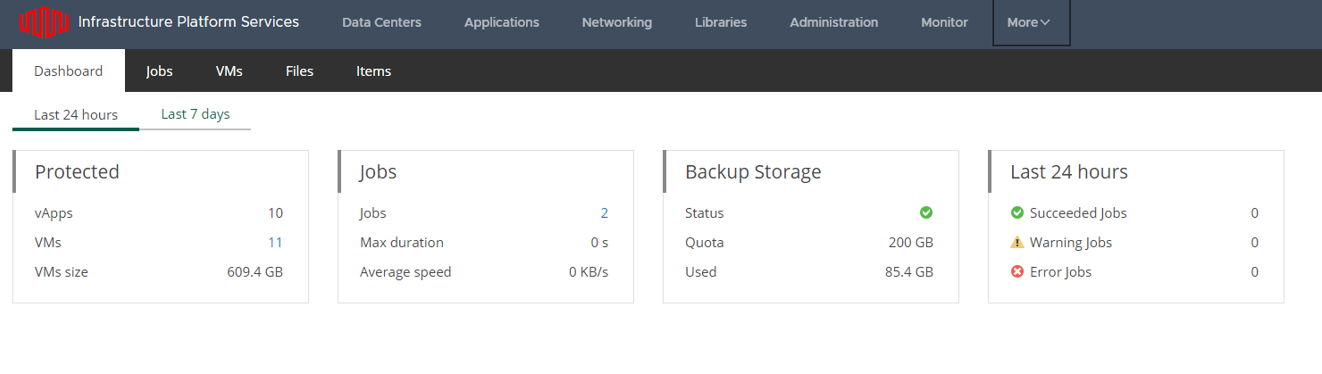
Os trabalhos e cronogramas podem ser facilmente configurados e executados dentro da tecnologia, bem como notificações por e-mail sobre o sucesso/falha do trabalho.
Limitações do serviço
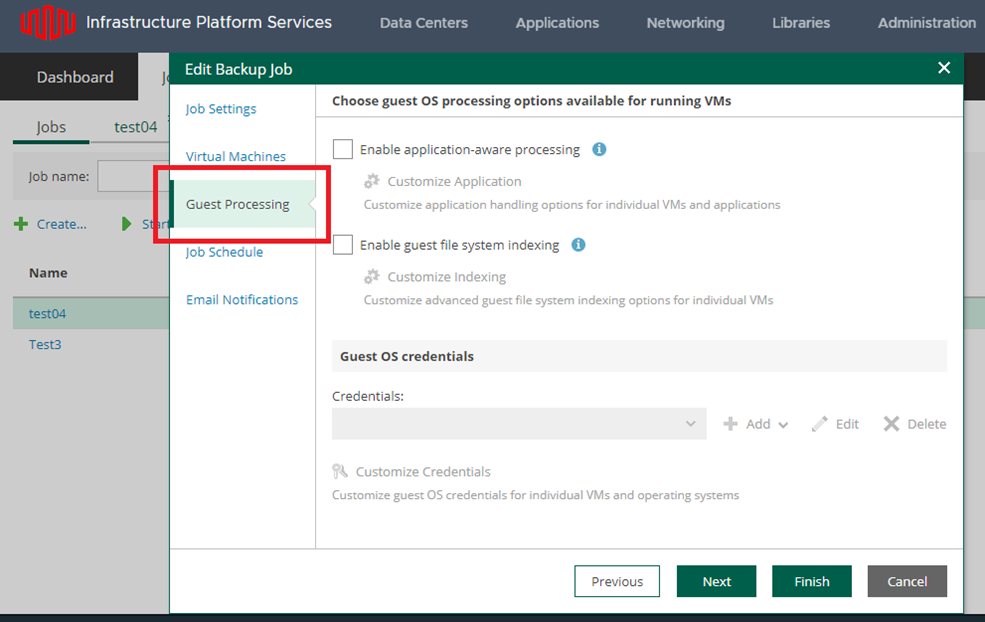
Atualmente, o processamento de backups com reconhecimento de Convidado/Aplicativo não é suportado no modelo de backup integrado da Nuvem Privada Gerenciada. Se esse for um requisito para truncamento de log SQL ou Oracle, um Veeam Appliance dedicado pode ser instalado no ambiente do cliente.
Medição
Os Equinix Managed Solutions são cobrados das seguintes maneiras:
- Linha de base – A quantidade contratada do serviço (por exemplo, Compute Host Quantity)
- Excesso – Quantidade de recursos consumidos acima do valor base (exemplo: a base de armazenamento contratada é de 10 TB, porém 12 TB são usados e o excesso consumido é de 2 TB)
Relatórios
Dentro do serviço, o cliente pode usar as opções de relatório do portal do VMware Cloud Director para obter uma visão do consumo de vCPU, GB vRAM e armazenamento de seu próprio Virtual Data Center (VDC).
Restrições do serviço
- Mover discos virtuais – não é possível mover discos virtuais entre VMs por meio do portal da Web de nuvem privada gerenciada e do API. Para isso, crie um tíquete por meio do Portal do Cliente de Serviços Gerenciados da Equinix.
- Compartilhar discos virtuais entre VMs – O compartilhamento de um disco virtual entre várias VMs não é compatível com a nuvem privada gerenciada. Por esse motivo, o WSFC (Microsoft Windows Server Failover Clustering) com discos compartilhados não é suportado.
- Acesso à NIC física da VM - Não há suporte para a aplicação de virtualização de E/S de raiz única (SR-IOV).
Relações e Dependências
Além do locatário único de nuvem privada gerenciada, pode ser necessária a compra do serviço de backup e restauração. O Equinix fornece um serviço de backup integrado para nuvem privada gerenciada que consiste nas ferramentas e no armazenamento necessários para a recuperação de dados relacionados à VM.
Migração de Managed Private Cloud
Os serviços gerenciados da Equinix oferecem um serviço de migração para cargas de trabalho existentes e baseadas em VMware no local para a nuvem privada gerenciada. Uma conetividade escolhida é acordada antecipadamente, geralmente com base em uma conexão com a Internet ou conexão direta.
Vários proxies Veeam são implantados no ambiente do cliente e a replicação das máquinas virtuais é baseada em snapshots VMware. Depois que todas as migrações iniciais forem concluídas, um trabalho de sincronização delta final será executado no cut-over.
A migração é estabelecida com um preço por ambiente.
Para obter mais informações, consulte Migração para Nuvem Privada Gerenciada .
Equinix Connect
Uma parte opcional do seu ambiente de nuvem privada gerenciada é o acesso à conectividade de rede externa. O serviço que torna isso possível é chamado de Conexão Equinix. Esse serviço é um componente necessário se, por exemplo, você quiser se conectar ao seu próprio gabinete, outro data center Equinix, um local local, um provedor de WAN ou uma combinação desses serviços.
O serviço é adquirido como uma conexão redundante com uma largura de banda de até 10 Gbps.
Em caso de dúvidas sobre o uso de largura de banda extra, serviços adicionais relacionados à Internet, como funcionalidade Anti-DDoS ou IDS/IPS, entre em contato com um gerente de conta da Equinix.
Customer Connect
O serviço Customer Connect permite que você estabeleça conectividade de rede entre sua filial/sede e o serviço Equinix Managed Private Cloud .
Equinix Fabric
Com o Equinix Fabric, você pode fazer uma conexão com um ou mais provedores de nuvem pública. Para estabelecer a conexão dentro de sua plataforma de nuvem privada gerenciada, dispositivos virtuais para funcionalidades de roteamento baseadas em BGP devem ser instalados. Estes podem ser fornecidos pela Equinix como parte de um pedido.
Firewall gerenciado
Uma parte opcional do ambiente Managed Private Cloud é uma solução de Firewall Gerenciado NGFW. Este serviço pode ser relevante para:
- Facilitar o acesso seguro à nuvem pública e a outras redes externas.
- Adicione funções para detecção de intrusão (IDS)/prevenção de intrusão (IPS) à plataforma Managed Private Cloud .
- Transferir a gestão operacional do firewall para o Equinix.
Os características importantes do serviço Managed Firewall são:
- Firewall
- Roteamento
- Detecção/prevenção de intrusão
- Balanceamento de carga
- VPN
Responsabilidades do locatário único da Managed Private Cloud
Essas tabelas indicam quem é responsável pelo provisionamento, instalação e operação da plataforma.
| Instalação e configuração | Equinix | Cliente |
|---|---|---|
| configuração inicial da solução de Managed Private Cloud adquirida de acordo com o projeto | X | |
| configuração inicial da camada de gerenciamento para a solução de cliente Managed Private Cloud | X | |
| Criar, importar e gerenciar VMs e vApps | X | |
| Escala de VMs para cima e para baixo | X | |
| Gerenciar instantâneos de VM | X | |
| Gerencie o acesso às VMs com o console | X | |
| Configurar o monitoramento de VMs e vApps | X | |
| Criar e preencher a biblioteca com seus próprios arquivos ISO/OVA | X | |
| Separe ou agrupe VMs para disponibilidade ou desempenho | X | |
| Configurar funções de rede - roteamento, firewall, NAT, VPN, etc. | X |
| Gestão Operacional | Equinix | Cliente |
|---|---|---|
| Gestão funcional do ambiente do cliente dentro do serviço (em geral) | X | |
| Monitoramento e manutenção dos componentes subjacentes do serviço prestado. | X | |
| Operação das funções de backup integradas (agendamento etc.) | X | |
| Gerenciamento do produto Managed Backup (quando aplicável) | X | |
| Gestão da camada de serviço de Gestão Partilhada | X |
Solicitações de serviço de Managed Private Cloud
As seguintes alterações padrão podem ser solicitadas por meio do Portal do Cliente de Serviços Gerenciados da Equinix como uma solicitação de serviço. As solicitações básicas estão incluídas no custo da nuvem privada gerenciada. Serviços adicionais podem ser solicitados e cobrados a uma taxa acordada.
| Nome da solicitação | Descrição | Incluído/Adicional |
|---|---|---|
| Expandir o armazenamento | Aumentar a cota de um nível de armazenagem | Incluído |
| Expandir a capacidade computacional | Expansão da capacidade da CPU (quando aplicável) | Incluído |
| IP permitido | Adicionar IP ao intervalo confiável para gerenciamento | Incluído |
| Adicionar/excluir usuário | Adicionar usuário ao portal do Managed Private Cloud | Incluído |
| Alterações na configuração da VM e da rede | Criação, adição e modificação de VMs e redes no ambiente | Adicional |
| Todas as outras mudanças de configuração | Podem ser feitas solicitações de serviços sob medida, e o custo associado é determinado e aprovado pelo cliente | Adicional |