Nuvem privada gerenciada
Managed Private Cloud é a plataforma de Infraestrutura como Serviço (IaaS) fornecida pela Equinix Managed Solutions.
Nota: A nuvem privada gerenciada era conhecida anteriormente como IPS (Infrastructure Platform Services, serviços de plataforma de infraestrutura).
Com o Managed Private Cloud, você pode comprar recursos de hardware, construir um Data Center Virtual e habilitar uma solução híbrida de baixa latência com os principais CSPs (como AWS, Azure, Google Cloud, Oracle Cloud e Salesforce).
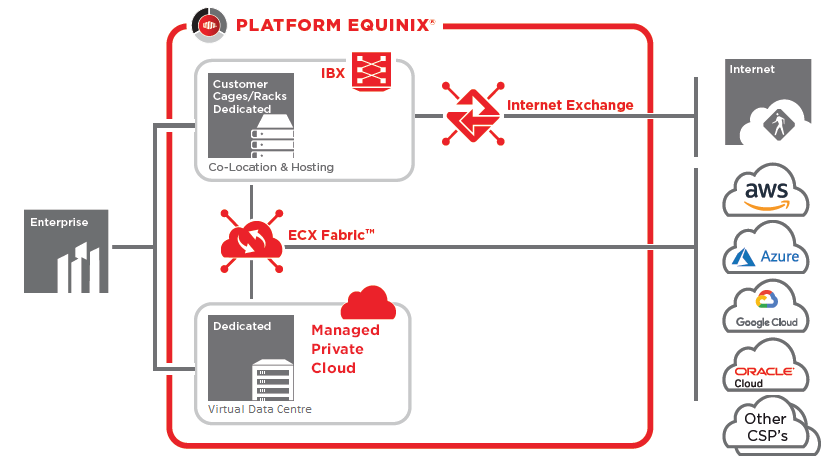
A Managed Private Cloud consiste em recursos dedicado de computação, armazenamento e rede; gerenciados a partir de um único portal de autoatendimento e combinados com outros serviços no portfólio da Equinix, como Backup Gerenciado, Managed Firewall e Anti- DDoS.
Com disponibilidade no norte de Dublin (DB3) e no oeste de Dublin (DB2), a separação geográfica de aplicações e cargas de trabalho pode ser alcançada em uma única plataforma.
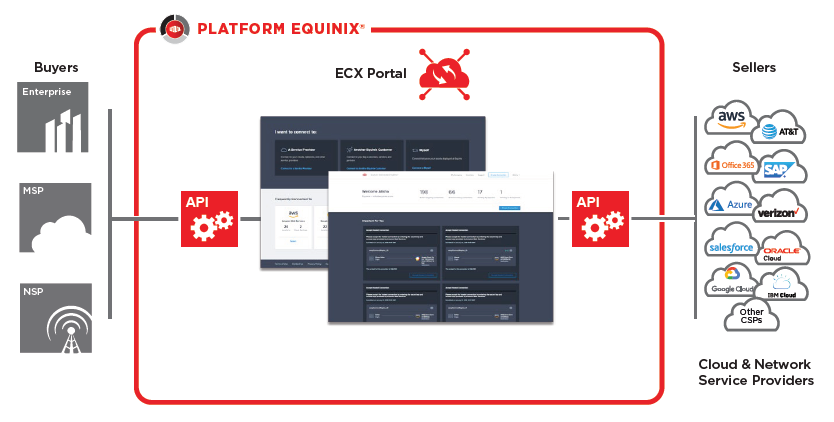
Oferecemos possibilidades de rede e conetividade para permitir que você vincule seu ambiente de nuvem privada gerenciada com várias partes e parceiros (ecossistemas). Um exemplo é o Equinix Fabric, que permite que você configure conexões confiáveis, rápidas e seguras com vários provedores de serviços de nuvem e parceiros, como Microsoft Azure e Amazon Web Services.
Casos de uso
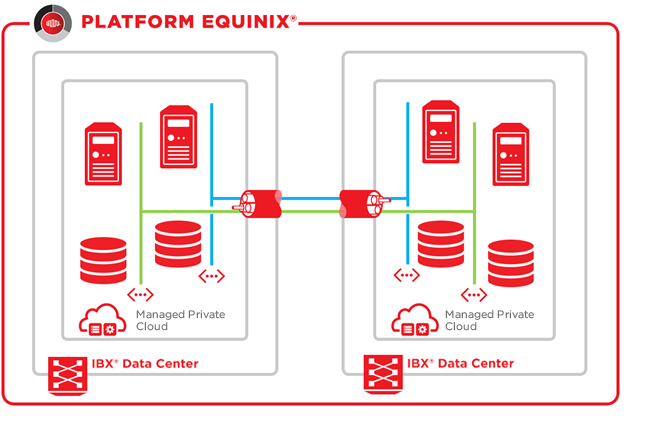
Nuvem privada gerenciada de site duplo
Quando os serviços de Managed Private Cloud são consumidos em dois locais, a conectividade entre locais é fornecida pela Equinix por meio de vários links compartilhados de 100 Gbps.
Essa solução é adequada para recuperação de desastres ou arquitetura com múltiplos locais na camada de aplicação.
Atualmente, apenas a conectividade entre sites da Camada 3 está disponível.
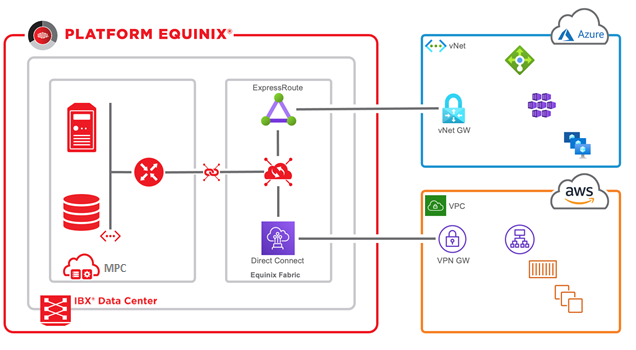
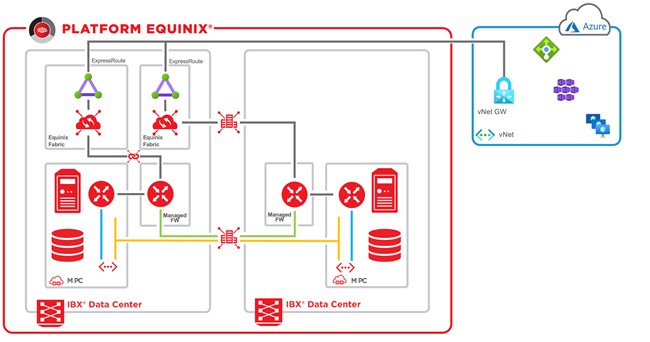
Managed Private Cloud Híbrida/Multicloud Gerenciada via Equinix Fabric
Para conectar o ambiente de nuvem privada gerenciada ao Equinix Fabric, é necessária uma combinação de serviços. Isso inclui portas Equinix Fabric, redes externas gerenciadas de nuvem privada e portas de infraestrutura. A maioria dos provedores conectados ao Equinix Fabric requer conexão roteada (camada 3) baseada. Para dar suporte a conexões de fabric com o ambiente de nuvem privada gerenciada, roteadores baseados em BGP são necessários em geral. A Equinix pode fornecer esse tipo de roteador por meio de:
- Roteador Virtual de Managed Private Cloud
- Firewall gerenciado
- Dispositivo de rede gerenciado
As conexões Equinix Fabric são oferecidas de forma redundante. Portanto, são necessárias 2 portas de fabric (primária e secundária) e 2 conexões virtuais (uma por porta). As próprias conexões de fabric podem ser do tipo local ou remota, dependendo de onde o provedor de serviços está localizado. Consulte o Equinix Fabric para saber mais.
A tabela a seguir mostra quais serviços da Equinix são necessários para esses casos de uso.
Nuvem privada gerenciada para Equinix Fabric
| Opções de rede externa | Managed Private Cloud (DB3) para Equinix Fabric |
|---|---|
| Tipo de conectividade | Conectividade dedicada |
| Serviços Equinix incluídos | 2x Cross-Connect |
| Serviços adicionais da Equinix necessários | 2x portas Equinix Fabric ≥ 2x redes externas de nuvem privada gerenciadas 1x porta de infraestrutura – redundante ≥ 2x conexões Equinix Fabric (locais ou remotas) |
| Largura de banda | 1 / 10 Gb |
| Observações | São necessárias 2 conexões Equinix Fabric por provedor. Para cada conexão, é necessária uma rede externa de nuvem privada gerenciada. |
Nuvem privada gerenciada em vários locais para Equinix Fabric com firewall/rede gerenciados
| Opções de rede externa | Managed Private Cloud (DB3) para Equinix Fabric |
|---|---|
| Tipo de conectividade | Conectividade dedicada |
| Serviços Equinix incluídos | 4x Cross-Connect |
| Serviços adicionais da Equinix necessários | 2x portas Equinix Fabric 2x portas metropolitanas Equinix Fabric ≥ 8x nuvem privada gerenciada Redes externas 2x porta de infraestrutura – redundante ≥ 2x conexão Equinix Fabric (local ou remota) |
| Largura de banda | 1 / 10 Gb |
| Observações | São necessárias 2 conexões Equinix Fabric por provedor. Para cada conexão, é necessária uma rede externa de nuvem privada gerenciada. |
Parceiro / revendedor
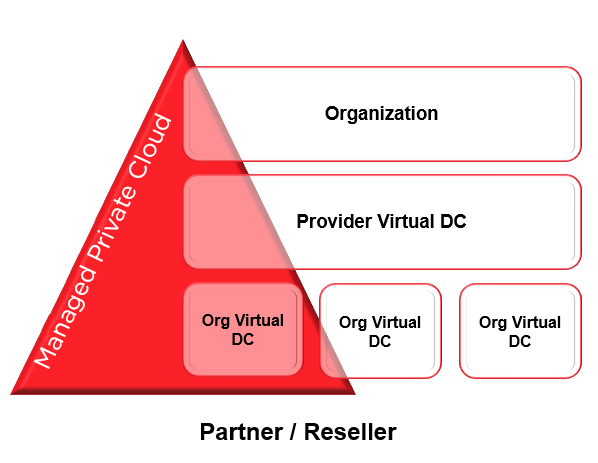
Os recursos de nuvem privada gerenciada podem ser divididos em VDCs (Virtual Data Centers, data centers virtuais) sub-organizacionais. Esse modelo geralmente é adequado para revendedores ou inquilinos que podem querer dividir sua organização ou sub-organizações.
No modelo abaixo, o Provider Virtual Data Center (PVDC) pode ser considerado como os recursos de hardware que sustentam a solução e cada Org VDC como um locatário da organização principal.
Tipos de Managed Private Cloud
A Equinix oferece a plataforma Managed Private Cloud nas seguintes variantes de serviço:
| Variante | Serviço | Implantação | Portal de gerenciamento |
|---|---|---|---|
| Locatário único de nuvem privada gerenciada | Recursos dedicados em computação | Virtualização de inquilino único | VMware Cloud Director |
| Núcleo de nuvem privada gerenciada | Todos os Recursos Dedicados | Virtualização de inquilino único | vCenter |
Conceitos básicos de nuvem privada gerenciada
Organização
Uma organização (Org) define os usuários no diretório do VMware Cloud Director de nuvem privada gerenciada. É um contêiner que agrupa recursos gerenciados de nuvem privada, como data centers virtuais (computação, armazenamento, rede), usuários e bibliotecas localizados em todos os locais gerenciados de nuvem privada. O nome da organização é necessário para fazer login no portal Managed Private Cloud.
Usuários locais
Uma organização pode conter qualquer número de usuários e grupos. Os usuários são criados localmente pelo administrador da organização ou importados de um serviço de diretório externo.
Organização Centro de Dados Virtual
O Organization Virtual Data Center (Org VDC) é um datacenter virtual onde os recursos são agrupados para usuários que precisam de computação, memória e capacidade de armazenamento em um local de Managed Private Cloud .
Administrador da organização
O primeiro usuário configurado com a implementação inicial é a conta de administrador do cliente. Essa conta é criada pela Equinix durante o processo de integração e compartilhada com o cliente.
A conta de administrador é adicionada automaticamente ao grupo Administrador da organização de nuvem privada gerenciada. Ser membro desse grupo atribui à conta todas as permissões na plataforma de locatário do Managed Private Cloud.
Máquina Virtual (VM)
Uma máquina virtual (VM) é um computador de software que, como um computador físico, executa um sistema operacional e aplicativos. A máquina virtual consiste em um conjunto de arquivos de especificação e configuração e é apoiada pelos recursos físicos de um servidor host físico. As VMs têm dispositivos virtuais que fornecem a mesma funcionalidade que o hardware físico, mas são mais portáteis, seguros e fáceis de gerenciar.
Managed Private Cloud As VMs com suporte do VMware Cloud Director suporte a uma variedade de operações, como tirar um instantâneo do estado atual, adicionar memória e CPU, anexar discos e mover de um host para outro.
vApp
Um vApp geralmente é usado como um conjunto de máquinas virtuais (VMs) que, juntas, formam um aplicativo. Ele oferece facilidade de gerenciamento para grupos coletivos de VMs. Você pode pensar no vApp como o contêiner das máquinas virtuais e executar as operações no contêiner.
vApp Redes
Uma rede de vApp está contida em um vApp e permite que as máquinas virtuais no vApp se comuniquem umas com as outras. Você pode conectar uma rede de vApp a uma rede de data center virtual da organização para permitir que o vApp se comunique com outros vApps dentro e fora da organização, quando aplicável.
Instantâneos
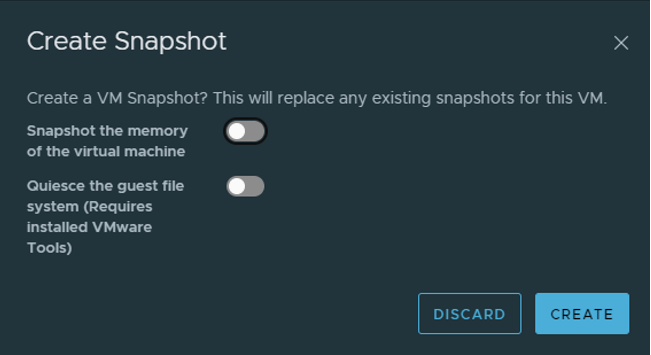
Os instantâneos de VM podem ser criados no portal de autoatendimento.
Cada VM pode ter no máximo um snapshot ativo. Quando um segundo snapshot de uma VM é criado, o primeiro snapshot é substituído.
Recomendamos remover os instantâneos em um dia, pois eles afetam negativamente o desempenho das VMs e a capacidade de armazenamento adquirida.
Políticas de armazenamento
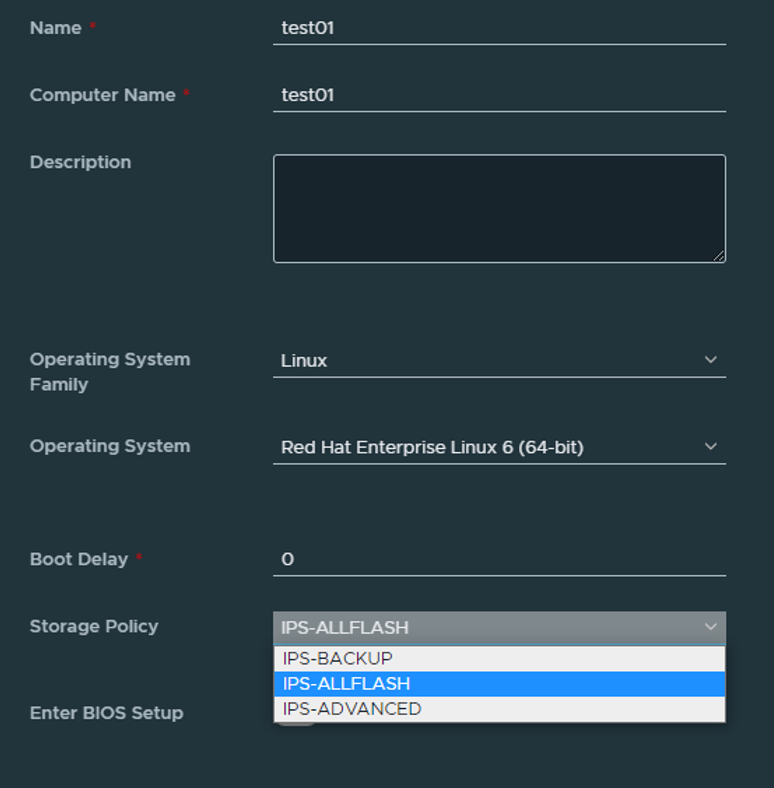
A capacidade de armazenamento da nuvem privada gerenciada pode ser adquirida em vários perfis e políticas com suas próprias caraterísticas. O perfil pode ser selecionado ao criar um disco VM. Esse perfil pode ser ajustado posteriormente se, por exemplo, mais desempenho for desejado.
Bibliotecas
No perfil de armazenamento desejado, você pode criar uma ou mais bibliotecas nas quais os arquivos ISO mais comuns podem ser incluídos. A biblioteca também pode ser usada para modelos de vApp e para carregar seus próprios arquivos OVF.
Os arquivos que você coloca nas bibliotecas não são incluídos em nenhum serviço de backup e contribuem para o consumo geral de armazenamento no serviço.
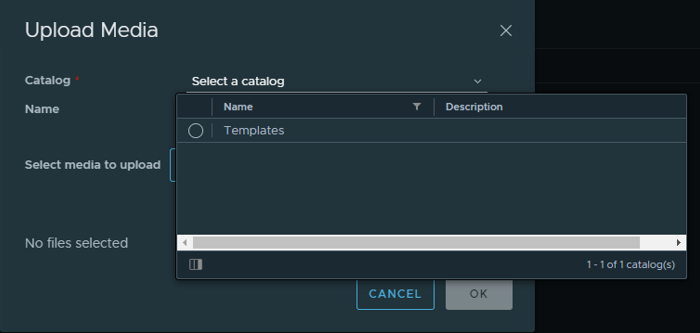
Funcionalidade da plataforma de Managed Private Cloud
O portal da Web da nuvem privada gerenciada é fornecido por meio do VMware Cloud Director e, por meio da TI, das ferramentas de automação e do API, você pode gerenciar muitas funcionalidades genéricas. A maioria dessas funcionalidades está disponível no portal da Web em uma GUI moderna baseada em HTML5.
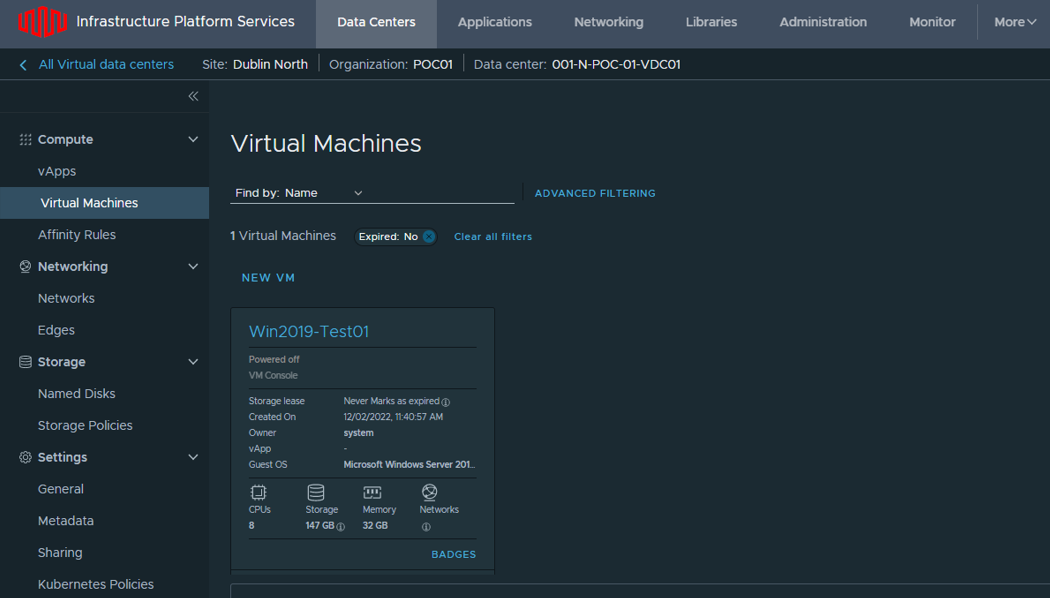
Os recursos oferecidos pelo portal da web Managed Private Cloud incluem:
- Gestão de data centers virtuais de Managed Private Cloud
- Criação, importação e gerenciamento de VMs e vApps
- Escalando VMs para cima e para baixo
- Instantâneo VM
- Acesso ao Console
- Estatísticas de desempenho
- Criação e preenchimento de uma biblioteca com seus arquivos ISO/OVA
- acesso direto ao portal da web do Managed Private Cloud e ao console da VM por meio de um navegador da web sem soluções VPN complexas
- Portal da Web moderno baseado em HTML5
- Opções extensivas para roteiros e automação
- Separe ou agrupe VMs para disponibilidade ou desempenho
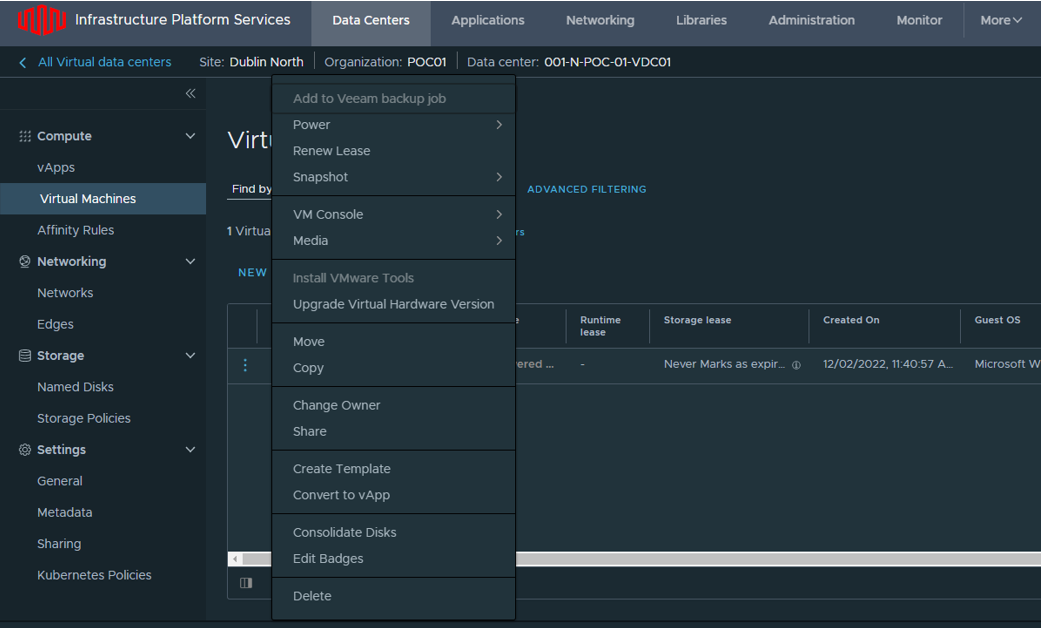
Backup integrado
O Backup integrado de nuvem privada gerenciada pode ser acessado diretamente no portal da Web. Os backups são feitos apenas no nível da VM. Os agendamentos podem ser configurados para cargas de trabalho virtuais, bem como restaurações sob demanda.
O serviço de backup integrado pode ser acessado no menu principal do portal da Web.
Para obter mais informações, consulte Backup integrado de nuvem privada gerenciada .
Nota: O processamento com reconhecimento de convidados/aplicativos não é suportado no momento no modelo de backup integrado da Nuvem privada gerenciada. Se necessário, um appliance Veeam dedicado pode ser instalado no ambiente do cliente.
Assinatura única
A Managed Private Cloud pode ser integrada a uma variedade de provedores de identidade de terceiros, como o Azure AD, por meio da Linguagem de Marcação de Asserção de Segurança (SAML).
Isso permite que usuários e grupos que já estão estabelecidos no provedor de identidade SAML sejam importados para o Managed Private Cloud .
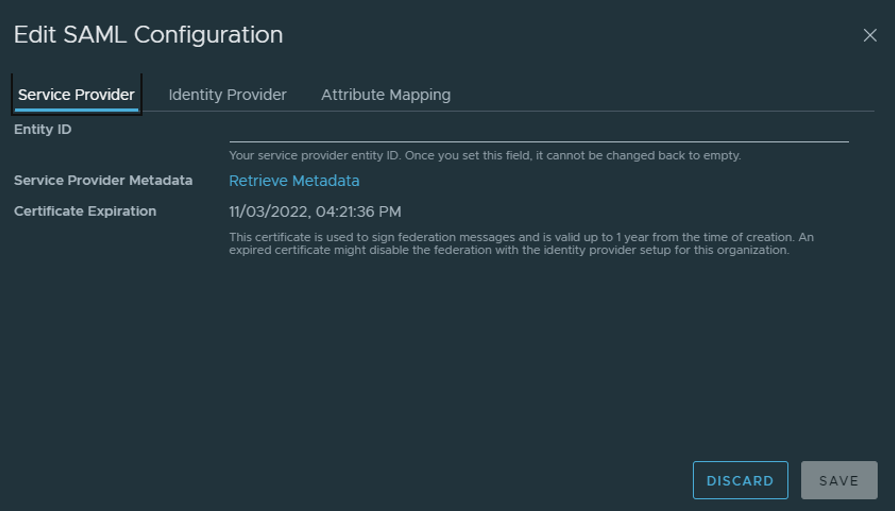
Automação
O gerenciamento do ambiente de Managed Private Cloud ocorre por meio do portal web ou da API.
Para estes últimos, estão disponíveis módulos e ferramentas de automação como PowerShell, Python, Ansible, ou Terraform para a elaboração de scripts.
Diferenças entre variantes de serviço
A tabela a seguir destaques as principais diferenças entre as variantes da Managed Private Cloud nas áreas de gerenciamento, licenciamento, unidades de compra e recuperação de desastres (DR).
| Locatário único de nuvem privada gerenciada | Núcleo de Nuvem Privada Gerenciada |
|---|---|
| Disponível em Dublin Norte (DB3) e Oeste (DB2) | Disponível em Dublin Norte (DB3) e Oeste (DB2) |
| Gerenciamento através do VMware Cloud Director | Gerenciamento via vCenter |
| A plataforma Compute é dedicada para uso próprio | Toda a plataforma é dedicada para uso próprio |
| Ambiente de gestão compartilhada | Ambiente de gestão dedicado |
| Compra mínima de 3 x 512GB Anfitriões de computação | Compra mínima 6 Anfitriões Compute + SAN Dedicado |
| Funções básicas de rede fora da caixa via NSX | Funções opcionais de rede via NSX |
| Trânsito IP altamente disponível | Trânsito dedicado disponível |
| Possibilidade de cobrança adicional – fatura mensal | Não é possível ultrapassar o valor cobrado. |
| Solução padrão com possibilidades de personalização. | Solução dedicada e altamente personalizável |
| Adequado para DR em nível de aplicação | Adequado para recuperação de desastres em nível de plataforma e aplicação. |
| Licenciamento Microsoft Windows e SQL disponível ou opções BYOL | Licenciamento Microsoft Windows e SQL disponível ou opções BYOL |
Casos de uso de variantes de Managed Private Cloud
O locatário único da nuvem privada gerenciada é um ambiente adequado para a maioria das cargas de trabalho e aplicativos. Exemplos de casos de uso em que você pode precisar de acesso mais aprofundado ou controle sobre a plataforma são:
- Requisitos de conformidade – ambiente totalmente dedicado.
- Integração de vCenter de terceiros
- Acesso direto ao vCenter
- Utilização ativa de recursos computacionais no local de recuperação de desastres (DR).
- Controle detalhado sobre a implementação e execução do plano de contingência para recuperação de desastres.
- Restrições de licença
- Soluções personalizadas
Se um ou mais dos exemplos listados acima se aplicarem a você, a plataforma Managed Private Cloud Core pode ser uma opção melhor.
Migração para Managed Private Cloud
O Equinix Managed Solutions pode ajudar na migração do seu ambiente virtualizado existente para a solução Managed Private Cloud.
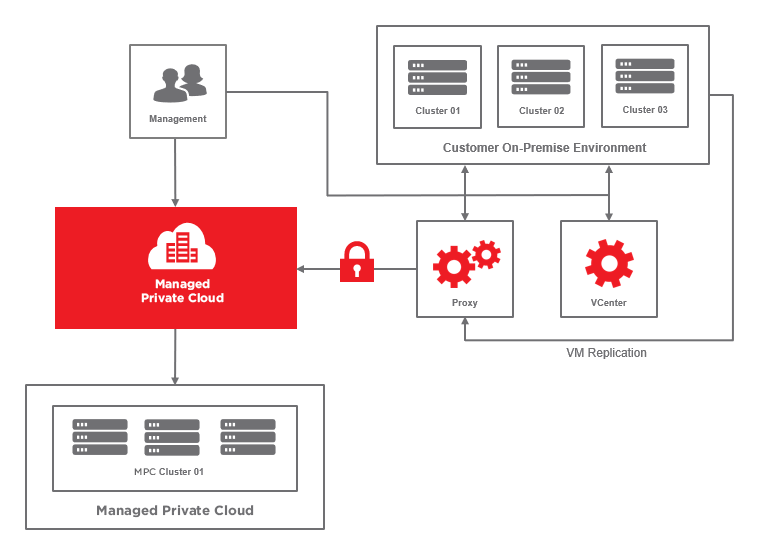
Um circuito privado dedicado ou replicação criptografada na Internet pública é usado para o processo de integração. Depois que a replicação inicial for concluída, os trabalhos delta poderão manter os ambientes sincronizados até o horário de transição acordado.
Dependendo do tamanho do ambiente, uma conexão de 1 Gbps é preferível. Larguras de banda mais baixas podem ser usadas se o ambiente for pequeno e podem ser acordadas na fase de consultoria.
O cliente deve instalar vários dispositivos virtuais proxy Veeam em seu ambiente e configurar as políticas necessárias, NAT e endereçamento IP.
Manutenção e suporte
Disponibilidade
Os níveis de disponibilidade do serviço são mostrados na tabela abaixo.
| Nível de disponibilidade | Disponibilidade (%) |
|---|---|
| Nível Padrão de Managed Private Cloud | 99.95%* |
Incidentes
Parâmetros do incidente
| Janela de serviço | Disponibilidade |
|---|---|
| Janela de serviço de reparo de incidentes | 24 horas por dia, 7 dias por semana |
Priorização de incidentes
| Prioridade | Impacto |
|---|---|
| Crítico | O serviço está completamente indisponível. |
| Alto | O serviço está disponível com funcionalidades reduzidas. |
| Normal | O serviço está disponível, mas existe um risco evidente para o seu funcionamento. |
| Baixo | Solicitação de Trabalho ou Alteração |
Tempos de reação a incidentes
| Prioridade | Desempenho do Trabalho | Tempo de reação |
|---|---|---|
| Crítico | 24 horas por dia, 7 dias por semana | 0,5 horas |
| Alto | 24 horas por dia, 7 dias por semana | 1 hora |
| Normal | 8 x 5 | 8 horas |
| Baixo | 8 x 5 | 16 horas |
Manutenção
As atividades de manutenção programadas são anunciadas pela equipe de gestão de mudanças da Equinix com pelo menos duas semanas de antecedência do início dos trabalhos.
Para manutenção de emergência, a Equinix reserva-se o direito de se desviar de quaisquer acordos. Na situação acima, uma solicitação de manutenção de emergência pode ser programada imediatamente, após a qual você será informado quando a manutenção ocorrerá.