Trabalho em rede
O ambiente Equinix Hybrid Cloud permite a criação de redes virtuais e capacidades para habilitar a comunicação entre VMs e serviços necessários na Nuvem, incluindo os seguintes componentes.
Tipos de rede
- Rede Isolada – As redes internas estão disponíveis no VDC de origem (Dedicado, Flexível ou Sob Demanda), sem roteamento externo para outros serviços ou VDCs.
- Rede roteada – As redes roteáveis estão disponíveis no VDC (Dedicado, Flexível ou Sob Demanda) com roteamento padrão entre VDCs e comunicação externa em nuvem, se pré-configuradas por meio de regras de firewall e políticas de roteamento BGP nos dispositivos de borda do usuário.
Edge Gateways
Os roteadores internos usados na comunicação de redes são roteados entre VDCs ou redes de nuvem externas. Esta capacidade é pré-configurada pelo Equinix e conetada a um VRF-TierO (Roteamento e Encaminhamento Virtual) dedicado ao usuário em alta disponibilidade, com roteamento BGP para comunicação externa em Nuvem. Sua configuração é realizada com base em um levantamento técnico do Firewall ou L3 de Serviços Gerenciados , quando contratado junto com a oferta de Nuvem Híbrida Equinix.
Além dos produtos L3 de hardware de rede disponíveis no portfólio padrão da Equinix, você pode optar pela conexão de gateways de borda e VRF-TierO por meio de um ambiente existente, se seu equipamento atender aos pré-requisitos de conexão e suporte ao protocolo BGP.
Firewall, NAT, e Redes Externas
O Edge Gateway (Tier-1) fornece os recursos Firewall de Gateway (North-south -layer 7) e NAT (Network Address Translated) por padrão, trabalhando na edge do VDC. Isso permite ou nega a comunicação entre seus data centers virtuais e a comunicação externa na nuvem.
As redes podem ser classificadas como portas de entrada ou saída para redes roteadas internas. Eles são pré-configurados pela Equinix com base na pesquisa técnica do produto de conectividade contratada e usados quando o serviço NAT está habilitado. Isso mascara o acesso de uma rede roteada interna na entrada ou saída da conexão.
Apesar do recurso nativo de firewall L4 na solução de cloud híbrida na camada Tier-1, ele não substitui a necessidade de um firewall de borda com suporte a roteamento BGP, com comunicação disponível com VRF-Tier0 e suporte a características de segurança da camada 7, se contratados.
Criar e editar regras de firewall
Na página principal do portal Nuvem Híbrida, vá para Rede → Edge Gatewayse clique no Edge Gateway associado ao VDC desejado. Confirme o tipo de serviço externo conectado à borda da nuvem híbrida (Serviços gerenciados ou Firewall gerenciado).
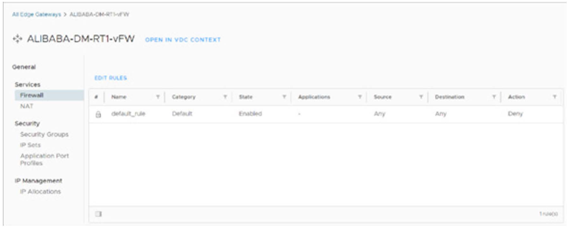
Na próxima tela, selecione Serviços → Firewall e revise a regra padrão. Adicione ou gerencie novas regras usando o botão EDITAR REGRAS.
No menu Segurança, você pode criar grupos de segurança, IPs e serviços para simplificar o gerenciamento de regras.
Microsegmentação – Grupo VDC (Fim das Vendas)
Esse recurso entrou em Fim de vendas em 29 de maio de 2024. Ele só está disponível para clientes que estavam ativos antes dessa data. Os clientes que contrataram o Hybrid Cloud após essa data não poderão usar esse recurso.
O VDC-Group (Virtual Datacenter Group) permite o agrupamento de VDCs e habilita a funcionalidade de firewall distribuído para microssegmentação. Isso fornece segmentação de máquinas virtuais com base em nomes e atributos e dá suporte ao compartilhamento de redes entre clusters dedicados, Flex e sob demanda.
O firewall distribuído é integrado ao kernel do hipervisor, oferecendo visibilidade e controle para cargas de trabalho e redes virtualizadas. Você pode criar políticas de controle de acesso com base em objetos como nomes de VM e redes (endereços IP ou conjuntos de IP). As regras de firewall são aplicadas no nível de vNIC de cada VM, garantindo controle de acesso consistente mesmo durante migrações do vMotion. Isso suporta um modelo de segurança de microssegmentação em que o tráfego leste-oeste pode ser inspecionado até a camada 7.
A ativação do VDC-Group pode ser solicitada ao criar um novo ambiente. Para ambientes existentes, abra um tíquete de suporte para que o Equinix possa executar uma avaliação de requisitos e uma análise de impacto antes de ativar o recurso.
Criando e editando redes com o VDC-Group
Depois de ativar o recurso de microssegmentação, uma nova guia chamada Data Center Group será exibida, mostrando o agrupamento de VDCs. Para criar uma nova rede, selecione a opção Data Center Group, onde as redes serão compartilhadas automaticamente entre os VDCs.
Firewall distribuído – Criação e edição de regras
Para criar políticas de segurança no firewall distribuído, acesse Networking → Data Center Groups no portal Hybrid Cloud.
Abra o VDC-Group do seu locatário e selecione Firewall distribuído → Editar regras.
Criação e edição de regras NAT
O serviço NAT é opcional e deve ser considerado com base na topologia do seu ambiente. Casos de uso comuns:
- Caso de uso 1: O NAT ocorre no firewall de borda externa fora da nuvem híbrida, conectado ao VRF-Tier0. Nesse caso, os recursos NAT e de rede externa no EdgeGateway-Tier1 não são necessários.
- Caso de uso 2: NAT ocorre no EdgeGateway-Tier1 do VDC usando uma faixa de IPs públicos reservados para o cliente.
- Caso de uso 3: NAT encadeada: Firewall externo executa NAT para VRF-Tier0, em seguida, EdgeGateway-Tier1 executa um segundo NAT para uma rede roteada interna.
Para os casos de uso 2 e 3, adicione novas regras NAT (DNAT e SNAT) via Services → NATe clique em NEW.
Edge Gateways – Topologia de Alto Nível
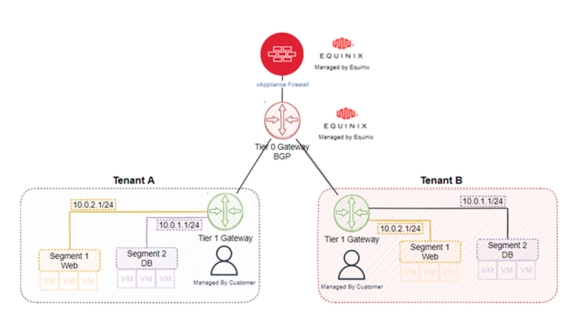
A seguir, uma topologia de alto nível para ajudar a esclarecer as conexões internas e externas com a Nuvem Híbrida.
- Gateway de nível 0 – Esses roteadores VRF-Edge são responsáveis pelo link da BGP com o ambiente externo para a nuvem híbrida e pelo roteamento interno entre VDCs. É configurado pela Equinix com base no levantamento técnico dos serviços contratados e soluções de conetividade.
- Gateway Tier-1 – Classificado como Edge Gateway no Hybrid Cloud Portal, este é responsável pela conexão e roteamento de redes, DHCP, Gateway Firewall e serviços VDC NAT. Inicialmente configurado pela equipe de capacitação da Equinix, é baseado no levantamento técnico dos serviços contratados e das soluções de conetividade.
- Segmento – Esta é classificada como Rede no Portal de Nuvem Híbrida, com as opções de Rede Interna ou Rede Roteada. Sua criação e configuração podem ser realizadas pelo usuário, e posteriormente apagadas por meio de políticas de roteamento e regras de firewall disponíveis no Cloud Edge.
Criar e editar redes virtuais
Algumas redes virtuais são criadas pela equipe de capacitação da Equinix por padrão, com base na pesquisa técnica do produto de conectividade ou serviço profissional contratado com a solução. No entanto, novas redes podem ser criadas e roteadas a qualquer momento para atender a novas demandas.
Na página inicial do Portal de Nuvem Híbrida da Equinix , acesse Rede | Redes e clique em Novo.
| Nova Organização Rede VDC | ||
|---|---|---|
| Escopo | Selecione o VDC desejado e clique em Avançar. | Neste caso podemos optar por criar redes no Datacenter Virtual Dedicado, Flex ou On-Demand. |
| Tipo de rede | Selecione o tipo de rede que deseja, optando por uma conexão roteada ou isolada | Cada VDC pode conter até dois roteadores no modelo de conexão roteada, um dedicado para conexão a redes externas e à Internet e outro especificamente para conexão à rede de serviços Equinix, entregando produtos como “Backup”, “Dados Inteligentes” e outros. |
| Geral | Insira um nome, Gateway CIDR e Descrição. | Por exemplo: LAN01, 192.168.110.1/24 |
| Piscinas IP estáticas | Insira um pool de IPs disponíveis para alocação automática ao criar novas VMs | Por exemplo: 192.168.10.100-192.168.110.100 |
| DNS | Insira os endereços DNS primário, secundário e sufixo | Por exemplo: 8,8.8,8, 8,8.4,4, domínio.local |
| Pronto para completar | Revise as opções e confirme a criação da nova rede virtual. |
As redes são roteadas internamente entre os VDCs por padrão. No entanto, as políticas de roteamento BGP e as regras de firewall devem ser revisadas para permitir o acesso externo e o acesso à Internet. Essa configuração adicional pode ser solicitada à nossa equipe de suporte quando o firewall de borda do usuário é gerenciado ou pode ser configurada pelo próprio usuário quando o firewall não é gerenciado. Opcionalmente, os clientes não gerenciados também podem contratar horas técnicas para limpar e criar políticas de roteamento e firewall.
Criar e editar regras de firewall
-
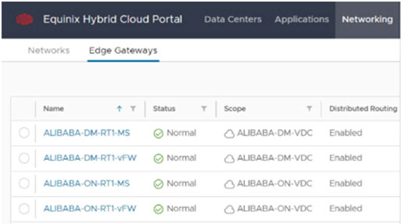
Na página inicial do portal de nuvem híbrida da Equinix, clique em Rede | Gateways de borda .
-
Selecione o Edge Gateway relacionado ao VDC desejado, também com base no tipo de serviço externo associado ao Hybrid Cloud Edge (Managed Services ou Managed Firewall).
-
Na próxima tela, clique no menu Serviços -> Firewall e verifique a regra de ambiente padrão. Clique em EDITAR REGRAS para adicionar e gerenciar novas regras.
-
No menu Segurança, crie grupos de segurança, IPs e serviços para facilitar o gerenciamento de regras.
Grupos de segurança Crie grupos de segurança e adicione as redes usadas pelas VMs no VDC. Por exemplo: SC-LAN-ONDEMAND (abrangerá todas as VMs conectadas a essa rede). Conjuntos IP Crie grupos de IP para identificar redes externas ao VDC. Perfis de portas de aplicativos Crie serviços para identificar os aplicativos e portas utilizados.
Criar e editar regras NAT
O serviço NAT é opcional e seu uso deve ser considerado com base na topologia do ambiente. Alguns casos de uso são listados a seguir:
- Caso de uso 1 – os endereços podem ser traduzidos diretamente no firewall de borda externo à nuvem híbrida, que está conectada ao VRF-Tier0. Ele fornece uma comunicação traduzida para redes roteadas internas. Neste cenário, o NAT e os recursos de rede externos do EdgeGateway-TierI do VDC não são necessários.
- Caso de uso 2 – A rede VDC externa pode conter um intervalo de IPs públicos reservados para o usuário. Neste caso, o NAT pode ocorrer diretamente no EdgeGateway-Tiel do VDC, mascarando uma rede roteada interna.
- Caso de uso 3 – Esse caso de uso ocorre quando um NAT está vinculado a outro NAT. Ou seja, uma rede pública conetada a um firewall externo à Nuvem Híbrida e VRF-Tier0. Ele executa um NAT para outra rede externa com IPs privados no EdgeGateway-Tierl do VDC, que executa um segundo NAT para uma rede roteada interna.
Nos casos de uso 2 e 3 listados acima, você pode adicionar novas regras NAT (DNAT e SNAT) em Serviços -> NAT, selecionando NOVO.