Cloud privada gerenciada por locatário único
Descrição do serviço
O MPC Single Tenant (MPC ST) é a variante de serviço de infraestrutura dedicada da Managed Private Cloud (MPC) para clientes que exigem o máximo de robustez, isolamento e segurança. Ele fornece um ambiente totalmente dedicado dentro de um data center Equinix IBX.
O MPC ST é um ambiente de computação de locatário único implementado como um cluster que consiste em vários hosts, fornecendo recursos dedicados de computação, armazenamento e rede para um único cliente, eliminando o modelo de locação compartilhada e dando suporte a cargas de trabalho ou aplicativos que exigem recursos consistentes e isolados. Os recursos de computação, armazenamento e rede são gerenciados por meio do Console operacional do MPC.
Cluster de computação MPC ST
O cluster MPC ST inclui quatro ou mais hosts do mesmo tipo. O tipo de cluster determina a disponibilidade e as características do SLA do serviço. Os seguintes tipos de cluster são aceitos:
- Cluster único - A configuração de data center único é adequada para aplicativos que exigem alta disponibilidade. A recuperação de desastres para esse tipo de cluster é obtida principalmente por meio de soluções de backup.
- Multi-cluster: A configuração de vários data centers é adequada quando os aplicativos suportam mecanismos de failover integrados e podem se recuperar de falhas.
- Cluster único, data center duplo (cluster estendido)
Host
Um ambiente MPC ST inclui um mínimo de 4 hosts, em que 3 hosts são usados para execução de cargas de trabalho e 1 host é reservado como capacidade sobressalente (N+1).
O MPC ST fornece um catálogo de tipos de host definidos por CPU, contagem de núcleos, RAM e armazenamento.
Dimensionamento de clusters
O dimensionamento do cluster é baseado na capacidade de computação e na disponibilidade necessárias. Um cluster consiste em capacidade líquida consumível em número de hosts (N) e inclui capacidade sobressalente para disponibilidade, recuperação e manutenção. Os requisitos de capacidade sobressalente dependem do tamanho do cluster.
- O tamanho mínimo do cluster é de quatro (4) hosts (3 e 1)
- Clusters maiores que quinze (15) hosts requerem um segundo host de reserva (N+2)
Tamanhos dos clusters e capacidade líquida
A capacidade sobressalente do servidor é reservada para manter a disponibilidade. Os nós sobressalentes não podem ser usados enquanto todos os nós ativos permanecerem operacionais, portanto, sua capacidade é excluída dos cálculos de capacidade disponíveis. A visão geral abaixo mostra exemplos de tamanhos de cluster, incluindo tamanhos mínimo e máximo, e a capacidade líquida utilizável associada em núcleos de CPU e GB de RAM.
| Tamanho do Cluster | Redundância | Modelo MPC | Capacidade Utilizável | Capacidade recomendada (80%) |
|---|---|---|---|---|
| 4 (3+1) | 1 | PHM-32L10-V AHM-32L10-VX NO X. | 90 núcleos de CPU 2850 GB DE RAM | 76,8 núcleos de CPU 2460 GB de RAM |
| 14 (13+1) | 1 | PHM-32L10-V AHM-32L10-VX NO X. | 390 núcleos de CPU 12,350 GB DE RAM | 332,8 núcleos de CPU 10,650 GB de RAM |
| 16 (14+2) | 2 | PHM-32L10-V AHM-32L10-VX NO X. | 420 núcleos de CPU 13,300 GB DE RAM | 358,4 núcleos de CPU 11,480 GB de RAM |
| 30 (28+2) | 2 | PHM-32L10-V AHM-32L10-VX NO X. | 840 núcleos de CPU RAM DE 26,600 GB | 716,8 núcleos de CPU 22,960 GB de RAM |
| 45 (43+2) | 2 | PHM-32L10-V AHM-32L10-VX NO X. | 1290 núcleos de CPU 40,850 GB DE RAM | 1100,8 núcleos de CPU 35,260 GB de RAM |
Os clientes podem definir um ou mais data centers virtuais organizacionais (OVDCs) em um cluster MPC ST para dar suporte à organização de recursos flexível e escalável. Um OVDC fornece um ambiente lógico com vCPU, RAM, recursos de armazenamento e recursos de rede no qual os clientes podem definir VMs.
Garantia de desempenho de vCPU
Cada OVDC tem uma reserva mínima garantida de desempenho de vCPU. Apenas uma garantia de desempenho pode ser aplicada por OVDC. As opções disponíveis são:
| Garantia vCPU | Usar |
|---|---|
| COMPLETO | Para cada vCPU, um núcleo inteiro é reservado. |
| ALTO | Para cada 2 vCPUs, um núcleo inteiro é reservado. |
| PADRÃO | Para cada 4 vCPU, um núcleo completo é reservado |
| Otimizado | Para cada 8 vCPUs, um núcleo inteiro é reservado. |
Armazenamento
No MPC ST, o armazenamento está incluído no preço do host. Os clientes podem dividir e distribuir a capacidade total de armazenamento entre vários OVDCs. Até duas políticas de armazenamento podem ser atribuídas a cada OVDC. A tabela abaixo lista as políticas de armazenamento disponíveis.
| Política de armazenamento | Usar |
|---|---|
| DESEMPENHO TOTAL | Oferece IOPS ilimitadas (não restritas) por vDisk |
| ULTRA DESEMPENHO | Para logs e outras cargas de trabalho que exigem o máximo de IOPS. |
| ALTO DESEMPENHO | Banco de dados RDS/SBC, cargas de trabalho benéficas de baixa latência VDI |
| DESEMPENHO | VMs genéricas, serviços de aplicativos/web, serviços de arquivos de alto desempenho/armazenamento de objetos |
Os clientes podem combinar vários OVDCs em diferentes variantes e tamanhos para diferentes fins para otimizar o uso da computação, da capacidade de armazenamento e do desempenho do cluster disponíveis. As políticas de segurança podem ser configuradas em redes virtuais, e os OVDCs podem ser interconectados.
Recursos do Armazenamento MPC
- A capacidade de armazenamento é alocada por política por OVDC.
- É possível atribuir até duas políticas de armazenamento diferentes por OVDC.
- O armazenamento MPC suporta criptografia em repouso.
- O tamanho de disco virtual recomendado por máquina virtual situa-se entre 40 GB e 8 TB.
Capacidade líquida de armazenamento esperada
O espaço em disco disponível não é igual à capacidade de armazenamento utilizável devido à desduplicação, compactação e capacidade reservada para proteção e gerenciamento. Com base no tamanho do disco, no número de discos e no número de servidores no cluster, é possível determinar a capacidade utilizável mínima e esperada. Durante as pré-vendas, a capacidade necessária é determinada com base nos requisitos do cliente.
O consumo de armazenamento por política é medido como a capacidade alocada para:
- Discos de VM
- Arquivos swap VM
- Instantâneos
- Arquivos na Biblioteca (modelos de vApp e ISOs)
Licenciamento da VMware
Os hosts MPC ST incluem a licença do VMware Cloud Foundation (VCF) como parte do preço do host.
Unidades de compra de computação
O cálculo das unidades de compra para MPC ST baseia-se nos tipos de host disponíveis. Os diferentes tipos de unidades de compra para locatário único MPC estão descritos na tabela abaixo.
| Unidade de compra | Tipo de anfitrião | Tipo de cobrança | Descrição |
|---|---|---|---|
| AHM-16L05V4 N.º 4 | Host genérico | Linha de base | 16C, 512 GB DE RAM, 4 X 3,84 TB NVME |
| AHM-16L05V6 NO 4 | Host genérico | Linha de base | 16C, 512 GB DE RAM, 6 X 3,84 TB NVME |
| AHM-32L05V8 NO 4 | Host genérico | Linha de base | 32C, 512 GB DE RAM, 8 X 3,84 TB NVME |
| AHM-32L05V6 NO 8 | Host genérico | Linha de base | 32C, 512 GB DE RAM, 6 X 7,68 TB NVME |
| AHM-32L05V8 NO 8 | Host genérico | Linha de base | 32C, 512 GB DE RAM, 8 X 7,68 TB NVME |
| AHM-32L05V6 NO 15 | Host genérico | Linha de base | 32C, 512 GB DE RAM, 6 X 15,36 TB NVME |
| AHM-32L10V8 NO 4 | Host genérico | Linha de base | 32C, 1024 GB DE RAM, 8 X 3,84 TB NVME |
| AHM-32L10V6 NO 8 | Host genérico | Linha de base | 32C, 1024 GB DE RAM, 6 NVME DE 7,68 TB |
| AHM-32L10V8 NO 8 | Host genérico | Linha de base | 32C, 1024 GB DE RAM, 8 NVME DE 7,68 TB |
| AHM-32L10V6 NO 15 | Host genérico | Linha de base | 32C, 1024 GB DE RAM, 6 NVME DE 15,36 TB |
| AHM-64L10V8 NO 8 | Host genérico | Linha de base | 8 X 7,68 TB NVME, 1024 GB DE RAM |
| AHM-64L10V6 NO 15 | Host genérico | Linha de base | 6 X 15,36 TB NVME, 1024 GB DE RAM |
| AHM-64L20V8 NO 8 | Host genérico | Linha de base | 8 C, 2048 GB DE RAM, 1 NVME DE 7,68 TB |
| AHM-64L20V6 NO 15 | Host genérico | Linha de base | 6 C, 2048 GB DE RAM, NVME DE 15,36 TB |
Nota: Os hosts do cluster são comprometidos durante todo o período de contratação.
Usando o MPC ST
- Selecione vários hosts e clusters que atendam aos requisitos de recursos, desde que cada cluster contenha apenas um tipo de host.
- Combine várias garantias de desempenho de vCPU em um único cluster MPC Single Tenant criando Data Centers Virtuais Organizacionais (OVDCs) adicionais.
- Utilize máquinas virtuais de qualquer tamanho, dentro dos limites do host, para recursos computacionais; as diretrizes de dimensionamento de VMs recomendadas se aplicam, e alocar recursos além dos tamanhos recomendados não necessariamente melhora o desempenho.
- Siga as recomendações de tamanho máximo de máquina virtual (VM) de 8 vCPUs e 64 GB de RAM para o MPC ST.
Conectividade do MPC
O MPC pode ser conectado aos seguintes ambientes externos:
- Colocation Equinix
- Equinix Network Edge
- provedores de WAN
- Provedores de Serviços em Nuvem (CSP)
- Ambientes MPC em outra metrópole
- Equinix Internet Access (EIA) via Equinix Fabric
A conectividade é suportada apenas por meio de Equinix Fabric usando circuitos virtuais. Não há suporte para outras opções de conectividade.
Tipo de conectividade
Os requisitos de rede determinam como as redes do cliente se conectam a um data center virtual organizacional (OVDC) do MPC. Os seguintes tipos de conectividade estão disponíveis:
- Roteado - Roteamento no MPC fornecido pela Equinix
- Roteado juntado - Opção de roteamento usando um roteador compartilhado em vários OVDCs
- Cliente roteado - Roteamento fornecido por um dispositivo de roteamento virtual gerenciado pelo cliente dentro do OVDC
- Firewall privado gerenciado (MPF) - Roteamento fornecido por meio do serviço Firewall privado gerenciado
Vários OVDCs
Cada OVDC tem um único tipo de conectividade. Quando vários OVDCs são usados, combinações compatíveis de tipos de conectividade são possíveis.
Conectividade roteada
Esse tipo de conectividade fornece conectividade de camada 3 ao OVDC do MPC. Esta opção inclui um mecanismo de roteamento integrado configurável por meio do console operacional. Cada rede roteada interna do MPC criada faz parte automaticamente do domínio de roteamento do cliente.
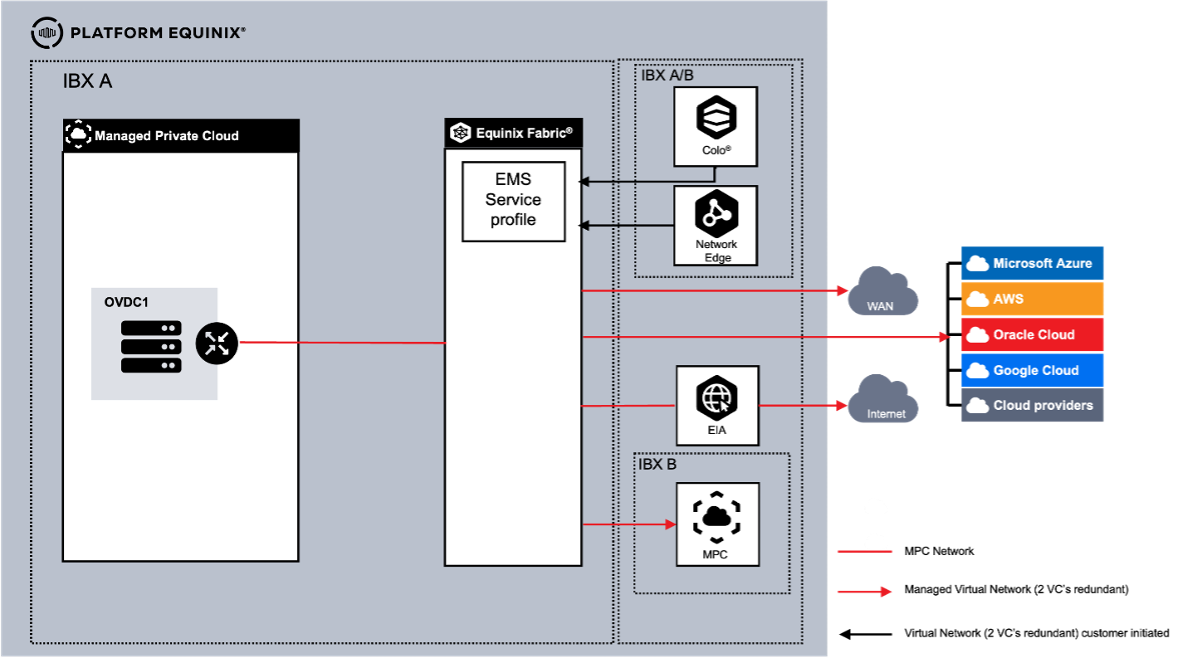
Cliente de conectividade roteado
Esta opção usa um dispositivo de roteamento virtual (VM) autofornecido, instalado e gerenciado dentro do MPC como o mecanismo de roteamento. Todas as redes externas solicitadas são disponibilizadas no console operacional como redes externas fornecidas pela Equinix. Outras redes externas podem ser solicitadas separadamente. As redes externas devem estar conectadas ao dispositivo de roteamento virtual.
As redes isoladas internas do MPC devem ser conectadas ao dispositivo de roteamento. O cliente é responsável por criar redundância de camada 3 (BGP) usando várias conexões virtuais.
Em Roteado pelo cliente, as VLANs podem ser truncadas para tráfego norte-sul, de fora do MPC para o MPC. Para tráfego leste-oeste dentro do MPC, o entroncamento não é aceito.
- As redes internas roteadas não estão disponíveis com esta opção. Apenas redes internas isoladas criadas por meio de autoatendimento podem ser usadas para conectar VMs ao dispositivo de roteamento virtual.
- As redes externas são necessárias para conectar o dispositivo de roteamento virtual à conectividade externa. Para redundância, são necessários dois circuitos virtuais (VCs) por conexão.
- Embora a plataforma MPC ofereça alta disponibilidade, recomenda-se a implementação de uma configuração de alta disponibilidade utilizando dois dispositivos de roteamento virtuais.
- Recomenda-se o uso das ferramentas VMware em dispositivos de roteamento e máquinas virtuais para facilitar o gerenciamento.
- As VLANs externas são limitadas a um máximo de 10 por cliente.
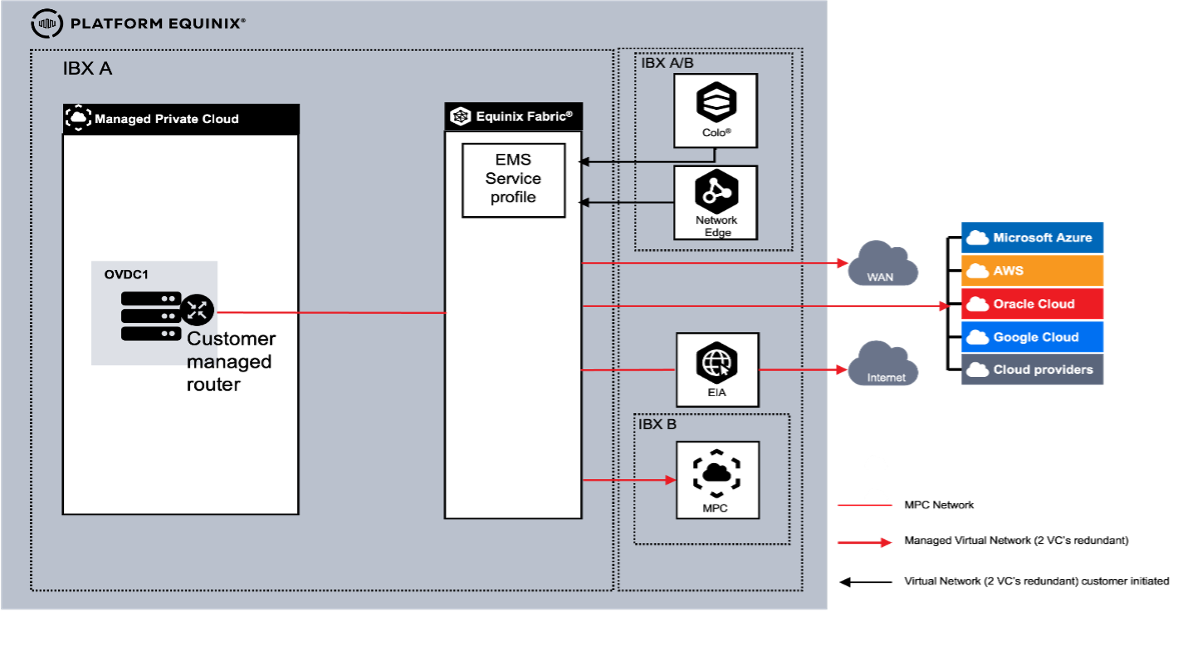
Firewall privado gerenciado de conectividade
Ao usar o firewall privado gerenciado (MPF) como um serviço adicional para segurança, incluindo roteamento e registro, toda a conectividade externa é encerrada no MPF. O MPF está conectado ao roteamento integrado do MPC. Nessa combinação de roteamento MPF e MPC, o tráfego norte-sul é processado primeiro pelo MPF e depois pelo MPC. O MPC também fornece roteamento leste-oeste.
Esta opção fornece uma configuração de roteamento integrada composta por dois elementos.
- Roteamento MPF, configurado pela Equinix.
- Roteamento MPC, configurável através do Console do Operador.
Cada rede roteada interna do MPC criada faz parte automaticamente do domínio de roteamento do cliente. As redes internas isoladas não são.
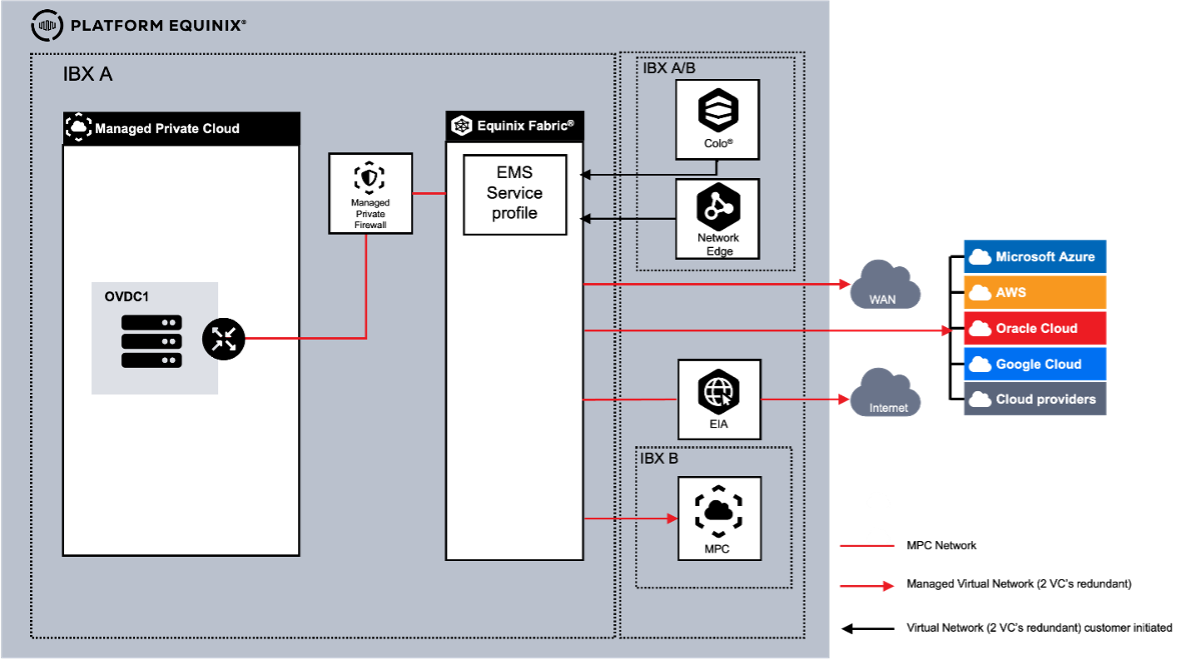
Rede com vários OVDCs
Ao usar vários OVDCs em um mercado estratégico, os clientes podem usar diferentes combinações de tipos de conectividade. Como o tipo de conectividade está relacionado ao OVDC, cada cenário tem recursos diferentes.
Ao usar vários OVDCs em uma mesma rede Metro, o cliente pode optar por usar um gateway dedicado para cada OVDC ou usar a mesma instância de gateway para ambos os OVDCs (roteamento conjunto).
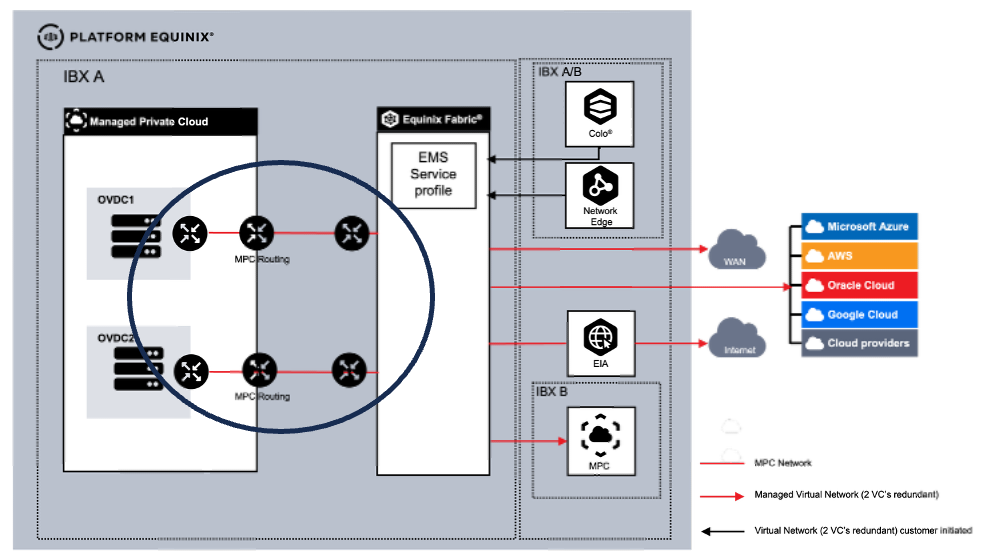
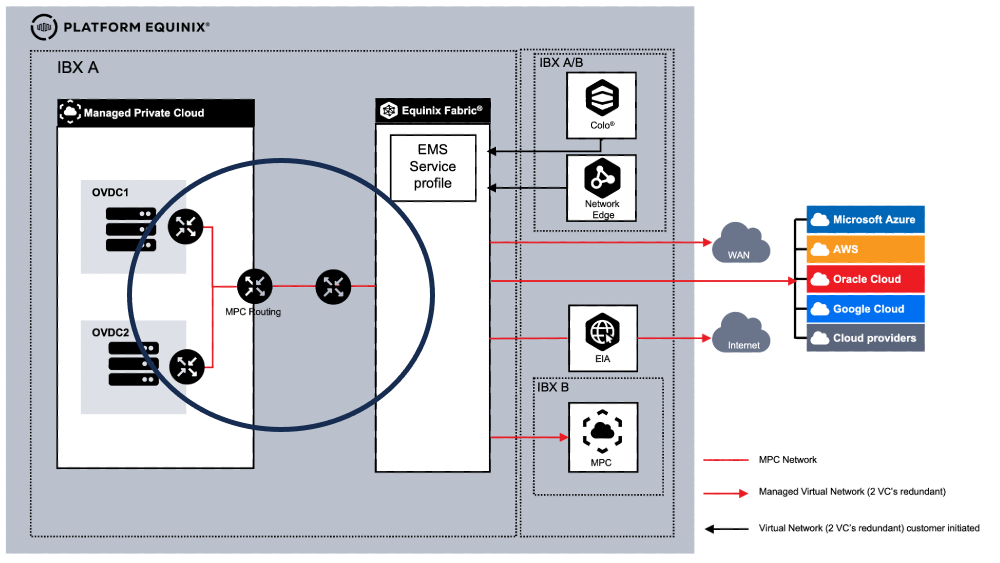 Vários OVDCs com conectividade roteada e cliente roteado
Ao usar vários OVDCs em um mercado estratégico, um cliente pode escolher uma combinação de roteado para um OVDC e roteado para o outro. O cliente tem duas opções de implementação:
- Os OVDCs estão conectados
- Os OVDCs não estão conectados.
Quando os OVDCs estão conectados, existe um VLAN entre o gateway roteado do Cliente e o gateway roteado. Nesse caso, as redes podem ser criadas entre os dois OVDCs. Quando os OVDCs não estão conectados, cada OVDC opera como um ambiente independente.
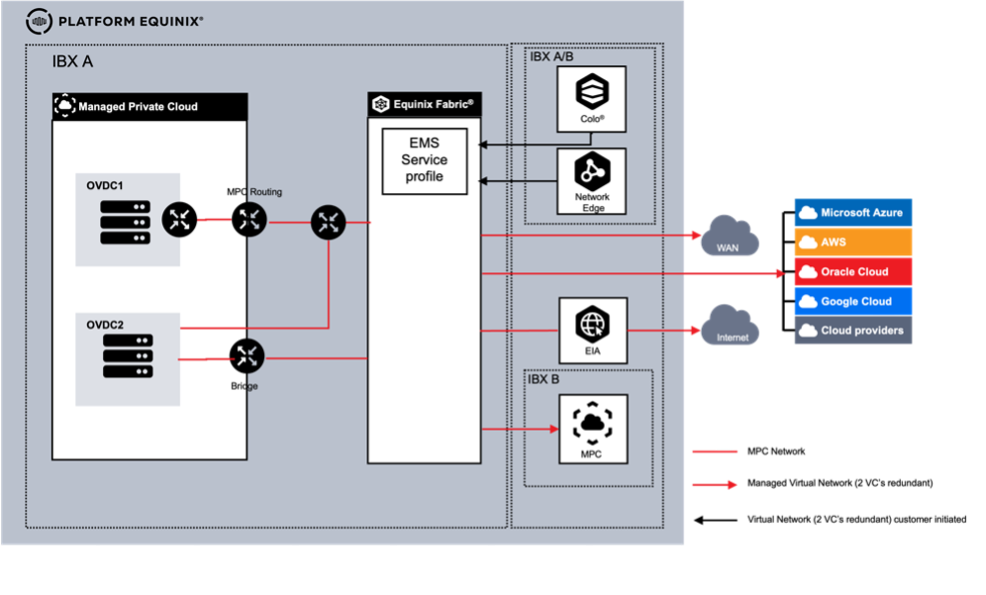
Opções de conexão virtual
| Conexão | # | Tipo | Descrição |
|---|---|---|---|
| Colocation Equinix | 1 | VC de autoatendimento | Conexão gerenciada e criada pelo cliente. Por meio do portal Equinix Fabric usando um perfil de serviço/token de serviço do EMS. |
| Equinix Network Edge | 2 | VC de autoatendimento | Conexão gerenciada e criada pelo cliente. Por meio do portal Equinix Fabric usando um perfil de serviço/token de serviço do EMS. |
| Provedores de WAN | 3 | VC gerenciado | Conexão gerenciada e criada pela Equinix. Parte do pedido do MPC. |
| Provedores de Serviços em Nuvem (CSP) | 4 | VC gerenciado | Conexão gerenciada e criada pela Equinix. Parte do pedido do MPC. |
| Ambiente MPC em outro Metro | 5 | VC gerenciado | Conexão gerenciada e criada pela Equinix. Parte do pedido do MPC. |
| Equinix Internet Access (EIA) via Equinix Fabric | 6 | Acesso gerenciado à Internet | Conexão gerenciada e criada pela Equinix. Parte do pedido do MPC. |
Com um VC de autoatendimento , os clientes iniciam VCs por meio do portal Equinix Fabric. A Equinix Managed Solutions entra em contato com o cliente para configurar a conexão no lado do MPC. Cada conexão requer que um par de VCs seja solicitado.
Com um VC gerenciado , o VC faz parte de um pedido de MPC no qual o Equinix inicia a configuração do VC. Durante o atendimento, a Equinix entra em contato com o cliente para coletar os parâmetros necessários para configurar os VCs.
Cada conexão requer dois circuitos virtuais para redundância, tanto para VC de autoatendimento quanto para VC gerenciado.
Acesso à Internet
Se o acesso à Internet for necessário como parte do ambiente do MPC, o acesso gerenciado à Internet deverá ser solicitado. O Managed Internet Access usa o Fabric Internet Access (EIA) e é configurado com largura de banda fixa, sem opções de bursting. O EIA suporta até 10 Gbps de largura de banda para MPC. O espaço do endereço IP deve ser solicitado como um item separado.
Para acesso à Internet, um cliente pode contratar um serviço de terceiros disponível no Equinix Fabric. Nesse caso, o cliente é responsável pela contratação do serviço de internet.
Ao utilizar um provedor de internet terceirizado, é necessário solicitar duas conexões para redundância.
Rede virtual do MPC
A plataforma MPC fornece várias funcionalidades de rede virtual que um cliente pode configurar no Console operacional do MPC. A lista a seguir mostra quais funções estão incluídas como parte do serviço e quais exigem um custo adicional.
| Função | Tipo de cobrança | Firewall roteado e gerenciado | Encaminhado ao cliente |
|---|---|---|---|
| Firewall padrão | Incluído | S | N |
| Firewall distribuído ou avançado | Cobrado | S | S |
| Roteamento, IPv4 Estático e Dinâmico (BGP) | Incluído | S | N |
| Roteamento IPv6 | Incluído | S | N |
| NAT | Incluído | S | N |
| DHCP | Incluído | S | N |
| VPN IPSEC Camada 3 Site-to-Site | Incluído | S | N |
| Anúncio de rota | Incluído | S | N |
Redes Internas
As redes internas para um OVDC podem ser criadas por meio de autoatendimento no Console operacional do MPC. O serviço Rede MPC suporta até 1000 redes internas por OVDC. As redes internas também podem ser configuradas em vários OVDCs dentro do mesmo Equinix IBX quando o OVDC é configurado com um grupo de data center.
Há 2 tipos de redes internas:
- O Routed permite que as VMs se conectem a uma rede que usa o gateway como roteador e fornece acesso a WAN, Colocation, CSPs ou à Internet. As redes roteadas estão disponíveis para todas as VMs e vApps dentro do OVDC.
- Os isolados são conhecidos como isolados, pois não estão conectados a uma rede que tenha acesso a WAN, Colocation, CSPs ou Internet, a menos que você os conecte a um roteador autogerenciado.
As redes roteadas estão disponíveis apenas para o tipo de conectividade "Roteada".
Grupo de Datacenter
Quando um cliente usa vários OVDCs, um grupo de data centers cria uma rede unificada entre os OVDCs para que a mesma rede possa ser usada em diferentes OVDCs. É necessário um grupo de data centers para usar a funcionalidade de firewall distribuído. Se um grupo de data centers não estiver disponível, uma solicitação de serviço pode ser enviada para configurá-lo.
Redes entre locais
Ao usar o MPC em diferentes mercados estratégicos, dois locais do MPC em diferentes data centers podem ser conectados solicitando um Circuito Virtual Gerenciado entre os locais. A configuração de rede depende do tipo de conectividade selecionado. A conectividade entre dois data centers é cobrada como um Circuito Virtual Gerenciado.
A conectividade entre mais de dois centros de dados é suportada, mas requer um Fabric Cloud Router (FCR), Equinix Fabric IP-WAN e duas conexões virtuais entre a zona MPC e o Fabric Cloud Router.
O Pedindo e a configuração do Fabric Cloud Router e do IP- WAN estão fora do escopo das Managed Solutions.
Unidades de compra Conectividade
Unidades por OVDC único:
| Item para compra | UOM | Tipo de cálculo | Descrição |
|---|---|---|---|
| Tipo de conectividade | UMA VEZ | Linha de base | Instância de roteamento por OVDC: • Roteado • Roteado ingressou • Cliente roteado • Firewall gerenciado |
| Circuito Virtual Gerenciado | VC | Linha de base | Largura de banda disponível: 10 / 50 / 200 / 500 Mbps ou 1, 2, 5, 10 Gbps Para redundância, são necessários dois (2) VCs por conexão. |
| Acesso gerenciado à Internet | Cada | Linha de base | Acesso à Internet disponível em: 10 / 50 / 100 / 200 / 500 Mbps e 1, 2, 5 e 10 Gbps Os circuitos virtuais gerenciados estão incluídos no Managed Internet Access. |
| Espaço IP alocado | bloquear | Linha de base | IPv4 /24 a /29 e IPv6 suportados Obrigatório quando o acesso gerenciado à Internet é adquirido. |
| Firewall Distribuído (DFW) | Por núcleo | Linha de base/excedente | Funcionalidade adicional para oferecer microssegmentação. |
Opções de serviço
O MPC ST inclui diversas opções de serviço que podem ser encomendadas separadamente.
Recuperação de desastres
A recuperação de desastres do MPC é uma opção de autoatendimento que fornece replicação de VM consistente com falhas usando três perfis SLA selecionáveis pelo cliente. Ele suporta replicação entre implementações FLEX e ST, incluindo configurações mistas. O VDC do data center secundário pode usar computação ou armazenamento de menor capacidade, desde que seja suficiente para a carga de trabalho esperada.
Para que a recuperação de desastres seja bem-sucedida, o VDC e a topologia de rede devem suportar conectividade com a Internet, locais locais locais locais ou um rack no data center secundário. O teste de autoatendimento de failovers de VM é compatível para verificar se o comportamento de failover atende aos requisitos.
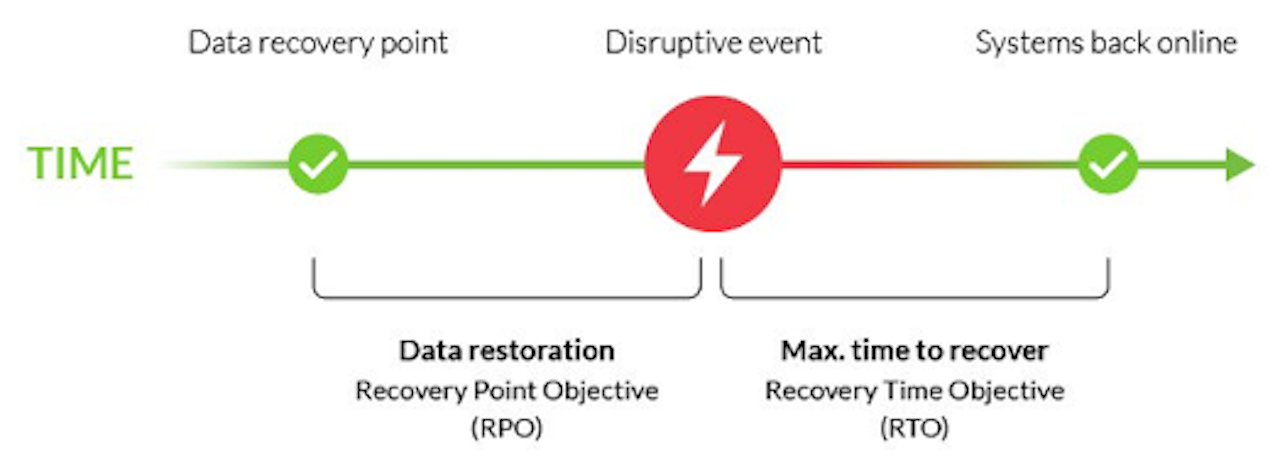
Para configurar o serviço, as máquinas virtuais podem ser atribuídas a um perfil de SLA no Console operacional. Quando a replicação é ativada, os dados da VM são replicados para o VDC secundário selecionado.
O MPC Disaster Recovery oferece os seguintes SLAs:
| Parâmetro | Valor | Descrição |
|---|---|---|
| RPO | Ouro: 1 hora Prata: 4 horas Bronze: 24 horas | Cronograma no qual a replicação é concluída. |
| TO | 30 minutos | Período dentro do qual a VM deve ser iniciada no data center secundário após o failover iniciado pelo cliente. O RTO é iniciado após o failover ser iniciado pelo cliente. |
| # Pontos de retenção | Ouro: mais recente e 8 pontos Prata: mais recente e 6 pontos Bronze: mais recente e 2 pontos | Todos os perfis consistem no ponto de restauração mais recente mais um número definido de pontos de restauração armazenados automaticamente. A duração máxima do ponto de restauração é de 2 dias. |
O recurso de recuperação de desastres usa tecnologia de captura baseada em filtro de E/S. Essa abordagem evita o impacto no desempenho associado à replicação baseada em snapshot.
- Failover
Quando um failover é necessário, o cliente pode iniciar o failover de cargas de trabalho para o data center secundário por meio do console operacional. As máquinas virtuais são replicadas de acordo com o perfil de SLA selecionado, e as redes de replicação são operadas e monitoradas pela Equinix como parte do serviço.
A conectividade relacionada ao cliente, incluindo VM e conexão de aplicativos, está fora do escopo da opção de recuperação de desastres do MPC e deve ser preparada com antecedência para garantir a conectividade entre data centers, a Internet, racks e locais locais locais no local.
Quando o data center primário se torna operacional novamente, o cliente inverte a direção da replicação no Console operacional. Após a replicação ser restaurada, as VMs e os aplicativos podem ser movidos de volta para o data center primário em um momento adequado escolhido pelo cliente.
- Responsabilidades
As responsabilidades para uma recuperação de desastres eficaz incluem entender quais atividades afetam o desempenho e a capacidade, e como elas são divididas entre a Equinix e o cliente.
| Atividades | Equinix | Cliente |
|---|---|---|
| Selecionando recursos adequados de computação MPC e armazenamento para o site de recuperação de desastres. | I | RAC |
| Disponibilizar o perfil de SLA selecionado no Console Operacional. | I | RAC |
| Configurando a recuperação de desastres no Console Operacional | I | RAC |
| Garantir que a capacidade do site de recuperação de desastres seja suficiente para a recuperação em caso de desastre. | I | RAC |
| Gerenciamento da infraestrutura de replicação e conectividade. | RAC | I |
| Configuração da conectividade e das redes do cliente durante a falha de rede. | I | RAC |
- Unidades de compra
O recurso de recuperação de desastres do MPC é adquirido em uma VM por mês, dependendo do perfil de SLA como opção de serviço escolhida do data center primário. O preço inclui a conectividade de replicação e a largura de banda. Os custos da capacidade de computação e armazenamento no data center secundário fazem parte do serviço MPC. Além disso, é necessária a conectividade de rede em vários locais para as VMs.
| Item para compra | Nível | UOM | Tipo de cálculo | Descrição |
|---|---|---|---|---|
| Opção de serviço – Recuperação de desastres | Bronze Prata Ouro | VM | Linha de base Excedente | Replicação de uma VM para um VDC MPC secundário selecionado em outro centro de dados, de acordo com o SLA selecionado. |
- Medição
Para determinar a quantidade de VMs replicadas para cobrança, todas as VMs que faziam parte de um determinado perfil de SLA são contabilizadas por dia. Se uma VM for alterada entre um perfil de SLA diferente dentro de um mês, ela será cobrada de acordo.
-
Relações e Dependências
- A função de recuperação de desastres do MPC está disponível apenas com o MPC Flex e/ou MPC ST.
- A opção de serviço requer dois VDCs MPC em datacenters diferentes.
- A opção de serviço está disponível apenas para combinações selecionadas de datacenters.
-
Arquitetura da solução
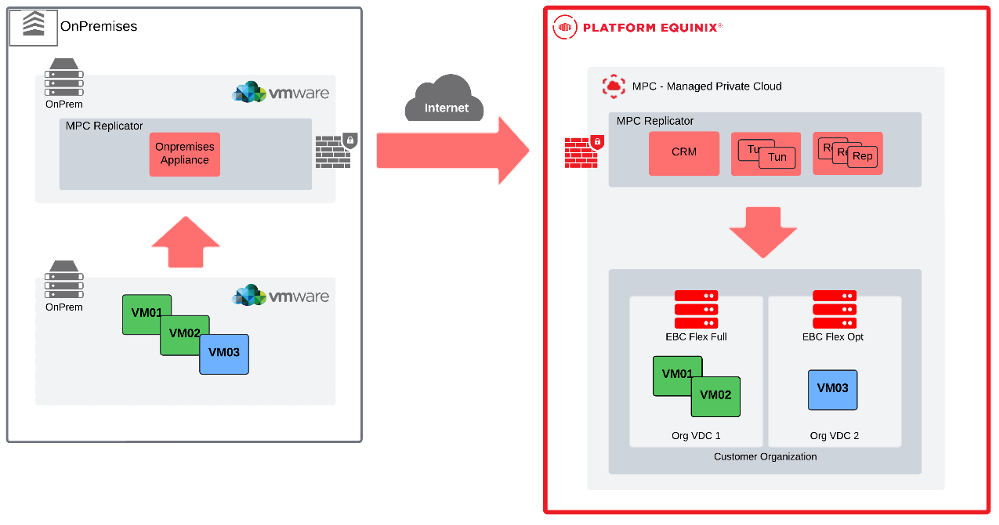
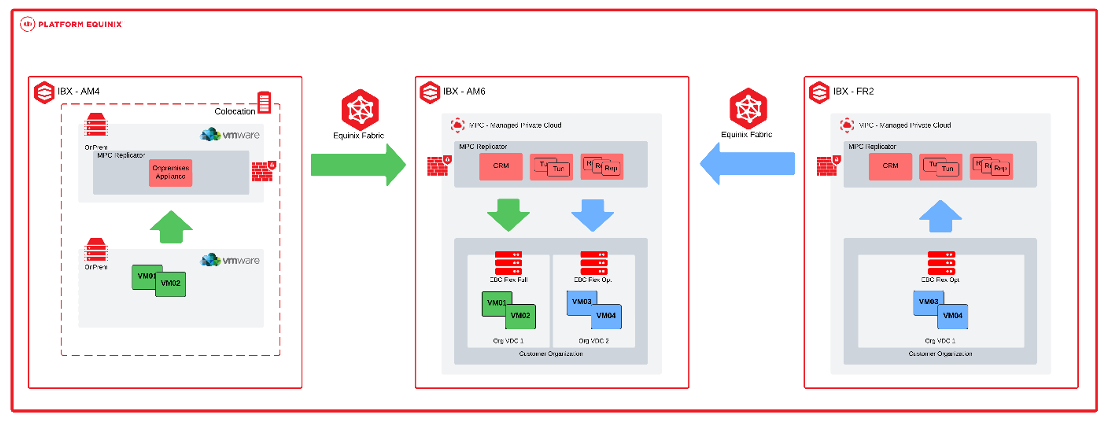
A replicação do MPC requer que a instalação existente do VMware Cloud Director esteja totalmente operacional. Isso significa que o VCD deve estar pronto para fornecer recursos de computação aos locatários por meio dos data centers virtuais organizacionais do OrgVDC. O conceito de replicação do MPC consiste no seguinte conjunto de dispositivos:
- Um Cloud Manager Appliance - CRM
- Um túnel de replicação em nuvem - TUN
- Um Cloud Replicator - REP
No data center local, um único appliance é implementado e configurado para replicar ou migrar máquinas virtuais executadas na infraestrutura gerenciada do vCenter.
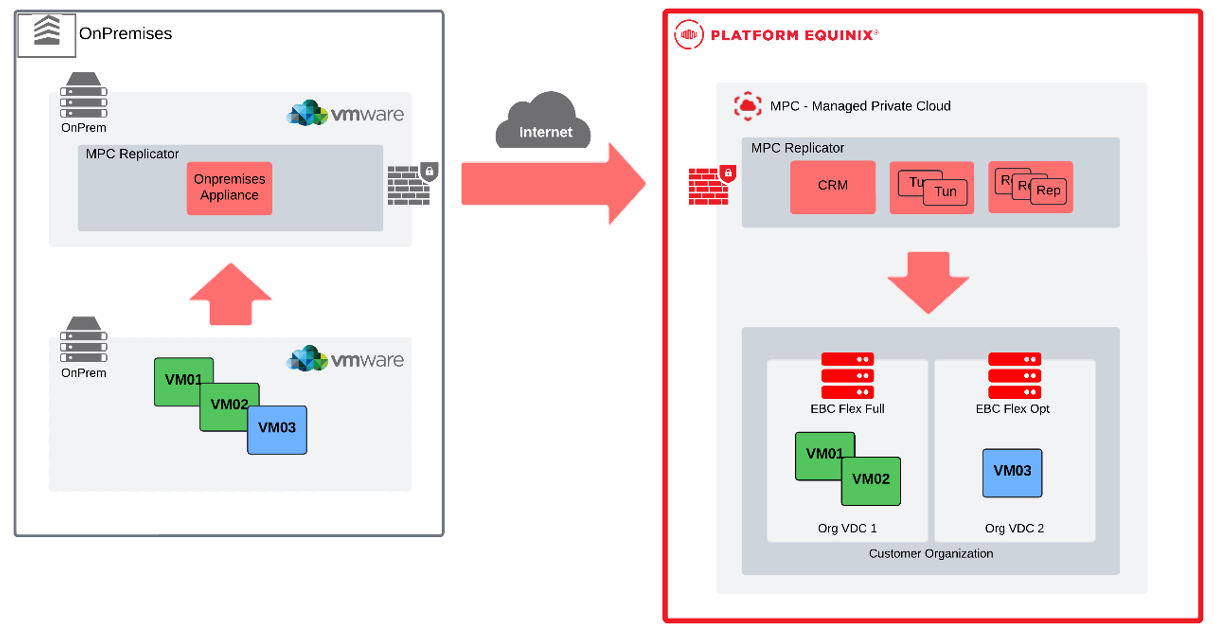
- Casos de uso
A replicação do MPC aceita dois casos de uso diferentes, recuperação de desastres e migração de vApps/VM . Em ambos os casos, o MPC sempre será o destino da replicação, e a origem pode ser outro local do MPC ou, especificamente para o caso de uso de migração de vApps/VM, um ambiente VMware vSphere local com vCenter. A replicação do MPC não pode proteger ou migrar servidores bare metal ou VMs gerenciados por hipervisores que não sejam VMware.
Recuperação de desastres
DRaaS de Recuperação de Desastres-as-a-Service, disponibiliza o serviço de proteção das suas máquinas virtuais que estão a correr num datacenter produtivo, tendo a possibilidade de replicar esta carga de trabalho para um datacenter virtual (OrgVDC) do MPC, que pode visar uma modalidade Flex ou Single.
Com os parâmetros de sincronização, com a definição padrão do Perfil SLA, será possível alterar as configurações de RPO, Point-in-Time, retenção e largura de banda.
Há também configurações que controlam como a VM será configurada após o failover – a qual rede cada adaptador de rede se conectará, escolha como configurar o endereço IP de cada interface de rede e muito mais.
Depois que a replicação é configurada e a sincronização inicial é concluída, há operações diferentes que podem ser realizadas em cada domínio de proteção:
- Sincronização manual - O administrador pode iniciar uma sincronização manual fora da janela do RPO configurada.
- Failover de teste - Usado para testar um vApp/VM a partir dos dados replicados e vincular-se ao local de destino isoladamente, mantendo a VM de origem operacional. A operação é seguida por um processo de limpeza, removendo todas as VMs criadas durante o teste no destino. Manter as replicações operacionais mesmo no período de teste.
- Failover - Usado quando o site de origem está inativo. No destino, a VM é construída e LIGADA a partir dos dados replicados.
- Reverse - após um failover bem-sucedido no lado do destino e quando o lado da origem estiver funcionando novamente, o cliente pode decidir reverter a direção de replicação do destino original e executar um novo failover programado, retornando o ambiente ao seu estado original.
- Migrar - Usado quando ambos os lados estão operacionais. Quando essa operação é iniciada, o vApp/VM no lado da origem é desligado, no destino, um novo vApp/VM é construído a partir de dados replicados e é ligado.
Migração
Quando o cliente pretende fazer a migração planejada de cargas de trabalho para o MPC, ele pode usar o fluxo de trabalho de migração, o que simplifica o processo. Quando uma nova migração é configurada, a replicação do MPC inicia uma replicação de vApp/VM da origem para o destino. Quando a sincronização é concluída, a VM de origem é desligada e todos os deltas gerados no local de origem são sincronizados com o destino. No destino, a replicação do MPC solicita que o VCD construa um novo vApp/VM a partir de dados replicados e o liga. As cargas de trabalho migradas podem ser personalizadas para deixá-las prontas para operação no novo data center virtual. Assim como no caso de uso de recuperação de desastres, a migração pode ser configurada para grupos de vários vApps/VMs.
- Topologia de caso de uso
No local para o MPC:
No local, de Equinix para MPC ou MPC para MPC:
Licenciamento de Software
Um catálogo de ISOs de software para MPC está disponível no portal de autoatendimento. O catálogo lista o software que pode ser usado em VMs executadas nos OVDCs e inclui software de código aberto e licenciado. O software licenciado pode ser adquirido por meio do produto de Licenciamento de Software.
Aglomerado esticado
A opção de serviço de cluster estendido está disponível em locais selecionados. Um cluster estendido é implementado em dois data centers no mesmo mercado estratégico com replicação síncrona de armazenamento, resultando em uma configuração de RPO de 0. O cluster deve ter um número igual de hosts em cada local. Um local no mercado estratégico é designado como o local principal e o outro como o local secundário.
- Datacenter virtual organizacional (OVDC)
Um data center virtual organizacional (OVDC) fornece um ambiente lógico com vCPU, GB de RAM, recursos de armazenamento e recursos de rede nos quais os clientes podem definir VMs. Em uma configuração de cluster estendido, três tipos de OVDCs podem ser selecionados:
- As máquinas virtuais são executadas no local primário quando disponível; caso contrário, as máquinas virtuais são movidas para o local secundário.
- As máquinas virtuais são sempre executadas no local primário; quando o local primário não está disponível, as máquinas virtuais não são movidas para o local secundário.
- As máquinas virtuais são sempre executadas no local secundário; quando o local secundário não está disponível, as máquinas virtuais não são movidas para o local primário.
Os clientes podem definir um ou mais OVDCs em um ambiente MPC ST. A vCPU está disponível em quatro variantes:
- Completo – um núcleo é equivalente a uma vCPU
- Alto – um núcleo equivale a duas vCPUs
- Padrão – um núcleo é equivalente a quatro vCPUs
- Otimizado – um núcleo equivale a oito vCPU
Um OVDC pode usar no máximo quatro perfis de armazenamento disponíveis:
- Desempenho total
- Ultra desempenho
- Alto desempenho
- Desempenho
Os clientes podem combinar vários OVDCs em diferentes variantes e tamanhos para diferentes fins. As políticas de segurança podem ser configuradas nas redes virtuais, e os OVDCs podem ser interconectados.
- Rede e conectividade
As opções de conectividade e rede do serviço MPC ST não estendido também se aplicam ao cluster estendido. A rede e a conectividade para acessar as cargas de trabalho do MPC ST devem ser adquiridas como parte da Conectividade e não estão incluídas no Cluster estendido da opção de serviço.
O serviço inclui:
- Rede para replicação síncrona de dados entre a localização primária e a secundária; esta rede não pode ser usada para rede de clientes.
- Rede para conectividade NSX.
- Um terceiro local para a testemunha da disponibilidade do local primário e secundário.
| UNIDADE DE COMPRA | TIPO DE COBRANÇA | UOM | DESCRIÇÃO |
|---|---|---|---|
| Opção de serviço Cluster Extended Primary | Linha de base | Por cluster | Capacidade para cluster estendido com replicação síncrona de dados para o local primário. |
| Opção de serviço Cluster secundário estendido | Linha de base | Por cluster | Capacidade para cluster estendido com replicação síncrona de dados para o local secundário. |
Ambas as opções de serviço devem ser adquiridas para um cluster estendido.
MPC ST para cargas de trabalho SAP
Solução conjunta com MPB e MPS para fornecer uma infraestrutura gerenciada completa para ambientes SAP, combinando desempenho, conectividade e simplicidade operacional.
Ao contratar o MPC ST, os clientes podem optar por hosts certificados SAP específicos que serão configurados para atender às cargas de trabalho SAP. O caso de uso atualmente suportado são cargas de trabalho SAP HANA.
Esta opção de serviço é limitada para fornecer o produto MPC ST, que é a infraestrutura gerenciada adequada para cargas de trabalho SAP. É responsabilidade do cliente instalar, configurar, gerenciar e operar o ambiente SAP no MPC ST.
São necessários vários VDC e esses VDC compartilharão a rede, portanto, serão entregues em grupos DC.
Serviços Adicionais
Backup e restauração
O backup e a restauração dos recursos do MPC são fornecidos por meio do serviço de backup privado gerenciado, que é solicitado separadamente. O serviço inclui backup de dados de VM ou dados de aplicativos.
Traga sua própria licença (BYOL)
Em vez de comprar licenças por meio do serviço, os clientes podem trazer suas próprias licenças de software. Nesse caso, as regras de licença do fornecedor de software devem ser validadas. O cliente é responsável por atender a todos os requisitos de conformidade do fornecedor de software.
Plano de Suporte
O Plano de Suporte fornece serviços adicionais, incluindo solicitações de serviço, suporte aprimorado, geração de relatórios e assistência ao projeto.
- O Plano de Suporte Premier da Managed Solutions é um programa pré-pago que oferece blocos de horas de suporte mensais ou anuais (pagamento único) a uma taxa com desconto.
- O tempo de suporte é calculado em incrementos de 15 minutos.
- Sem um plano pré-pago, o suporte é cobrado por hora à taxa padrão do Serviço de Suporte Premier, calculada em incrementos de 15 minutos.
| Unidade de compra | Tipo | Tipo de cobrança | UOM | Pedidos e faturamento |
|---|---|---|---|---|
| Plano de Suporte Técnico | Mensal | Linha de base | Hora | Reserva mensal de horas para suporte técnico. |
| Plano de Suporte Técnico | Anual | Linha de base | Hora | Reserva anual de horas para suporte técnico. |
O Plano de Suporte se aplica a todos os produtos Managed Solutions, não a um produto específico.
Se todas as horas do plano forem consumidas, horas adicionais serão cobradas de acordo com as taxas por hora do Serviço de Suporte Premier (taxa por hora padrão).
As horas mensais ou pré-pagas do Plano de Suporte Premier da Managed Solutions não são acumuladas e são perdidas se não forem usadas. O uso do Plano de Suporte Premier Managed Solutions pré-pago além do valor alocado pré-adquirido é cobrado de acordo com as taxas regulares do Serviço de Suporte Premier, a menos que um upgrade seja solicitado.
O plano é específico do país e não pode ser vinculado a um data center IBX específico.
Suporte à Migração
Para migrar as cargas de trabalho dos clientes do local para o MPC, a Equinix fornece ferramentas de migração que possibilitam migrar cargas de trabalho no autoatendimento sem refatorar os aplicativos. A ferramenta suporta cargas de trabalho VMware do vSphere ou Cloud Director. Para começar, os clientes recebem um appliance que pode ser instalado em seu ambiente VMware e emparelhado com seu ambiente MPC. O ferramental usa replicação assíncrona para transferir cargas de trabalho.
Por padrão, as migrações são realizadas pela Internet pública. Mediante solicitação, uma conexão privada pode ser criada via Equinix Fabric. As cobranças pela conectividade do Fabric são cobradas separadamente por meio do serviço Fabric. Para a migração pelo Fabric, os Circuitos Virtuais existentes não podem ser usados; os Circuitos Virtuais Dedicados devem ser provisionados especificamente para a migração. Através da Internet, são suportadas velocidades de até 250 Mbps, enquanto as conexões Fabric suportam velocidades de até 10 Gbps.
As ferramentas de migração são fornecidas gratuitamente. Suporte adicional pode ser solicitado por meio do plano de Suporte. Após a migração ter sido concluída, a ferramenta é desativada.
| Conexão | Velocidade | Configuração de rede |
|---|---|---|
| Internet | Até 250 Mbps | Não |
| Fabric | Até 10 Gbps | Sim, configure as VLANs. |
Demarcação de serviços e serviços de habilitação
O MPC ST é um serviço gerenciado com opções de projeto predefinidas. Como resultado, nem todas as opções técnicas da VMware estão disponíveis no serviço MPC ST.
Os seguintes itens são comumente solicitados, mas não são suportados.
Acesso
- O acesso às funcionalidades do vSphere ou vCenter está disponível apenas através do Console Operacional do MPC e das APIs.
- A integração com o vCenter e o vSphere está limitada à funcionalidade exposta através do Console Operacional do MPC.
Computar
- A criação de snapshots é limitada a um único snapshot simultâneo por VM.
Discos Virtuais
- Não há suporte para mover discos virtuais entre VMs por meio do console operacional do MPC ou APIs. Um tíquete de suporte deve ser criado por meio do suporte técnico da Equinix.
- O compartilhamento de um disco virtual entre várias máquinas virtuais não é suportado; o Clustering de Failover do Microsoft Windows Server (WSFC) com discos compartilhados não é suportado.
Rede
- Os seguintes itens não são suportados:
- Utilização da virtualização de E/S de raiz única (SR-IOV) e acesso físico à NIC a partir da VM
- Utilização do modo promíscuo na vNIC
- Utilização de trunking no OVDC para redes conectadas a roteadores de propriedade do cliente.
- Conecte-se ao MPC por meio de soluções redundantes de camada 2, como o Metro Connect.
Unidades de compra
O serviço MPC é cobrado com base em valores de referência ou em valores de referência com cobrança adicional por excesso de cobrança.
- Linha de base - O volume específico da unidade de medida de serviço, conforme definido no pedido.
- Excedente - A quantidade do serviço consumido que excede o volume de linha de base contratado.
Catálogo de unidades de compra
A tabela lista as unidades de compra para Nuvem Privada Gerenciada, incluindo a unidade de medida e o método de faturamento:
| Categoria | Unidade de compra | UOM | Taxa de instalação | Método de faturamento | Excedente |
|---|---|---|---|---|---|
| Serviço MPC | Conectividade – Roteada | Cada | Linha de base | ||
| Conectividade – Roteada pelo Cliente | Cada | Linha de base | |||
| Conectividade – Managed Firewall | Cada | Linha de base | |||
| Conectividade – Roteada e Conectada | Cada | Linha de base | |||
| MPC Compute | Host | Host | Sim | Linha de base | |
| Opção de serviço MPC | Rede – Circuito Virtual Gerenciado xx Mbps | Cada | Sim | Linha de base | |
| Rede – Acesso à Internet Gerenciado xx Mbps | Cada | Linha de base | |||
| Rede – Espaço IP adicional (/24 /25 /26 /27 /28 /29) | Cada | Linha de base | |||
| Rede – Rede Externa | Cada | Não | Linha de base | ||
| Rede – Firewall Distribuído (por Núcleo) | Núcleo | Linha de base | |||
| Recuperação de Desastres (Ouro, Prata, Bronze) | VM | Não | Linha de base | Sim |
Funções e responsabilidades
Durante o atendimento e a entrega do serviço, as responsabilidades são compartilhadas entre a Equinix e o cliente. A seção a seguir fornece uma visão geral dessas responsabilidades.
Provisionamento do locatário
| Atividades | Equinix | Cliente |
|---|---|---|
| Agendar/executar a reunião de início do projeto | RA | CI |
| Agendar/executar a integração de clientes | RA | CI |
| Entrega dos hosts em cluster conforme o pedido. | RAC | I1 |
| Entrega dos OVDCs de acordo com o projeto. | RAC | I1 |
| Entrega da capacidade de armazenamento acordada de acordo com o projeto | RAC | I1 |
| Entrega do tipo de conectividade conforme o pedido. | RAC | I1 |
| Entrega dos Circuitos Virtuais Gerenciados de acordo com o pedido. | RAC | C |
| Iniciação de circuitos virtuais não gerenciados no portal Fabric | I | RAC |
| Configuração de circuitos virtuais iniciados pelo cliente | RAC | C |
| Entrega do acesso gerenciado à internet conforme o pedido. | RAC | C |
| Entregar a funcionalidade de rede acordada de acordo com o projeto (opcional) | RAC | C |
| Entrega do Console Operacional MPC | RAC | I1 |
| Entrega da conta de administrador para o Console Operacional | RAC | I1 |
Aceitação no Serviço
Após a conclusão das atividades de integração, as atividades de teste confirmam se o produto foi entregue com sucesso e está pronto para faturamento.
| Atividades | Equinix | Cliente |
|---|---|---|
| Teste o acesso à página do produto MPC no Portal de Soluções Gerenciadas. | CI | RA |
| Teste o acesso ao console operacional do MPC | CI | RA |
| Confirme o cumprimento do MPC com base nas evidências prévias. | CI | RA |
| Ativar o produto para o cliente nos sistemas internos. | RA | I |
Operacional
Após a ativação do serviço de Nuvem Privada Gerenciada para os clientes, os seguintes itens operacionais se aplicam:
| Atividades | Equinix | Cliente |
|---|---|---|
| Gestão técnica do serviço (geral) | RAC | Eu¹ |
| Gestão funcional do ambiente do cliente dentro do serviço (em geral) | Eu² | RAC |
| Monitoramento e manutenção da infraestrutura MPC | RA | I |
| Criar, importar e gerenciar VMs e vApps | Eu² | RAC |
| Escala de VMs para cima e para baixo | Eu² | RACI |
| Gerenciar instantâneos de VM | RACI | |
| Gerencie o acesso às VMs com o console | RACI | |
| Crie e gerencie bibliotecas com arquivos ISO/OVA de propriedade do cliente. | RACI | |
| Separe ou agrupe VMs para disponibilidade ou desempenho | Eu² | RAC |
| NFV: Firewall padrão | Eu² | RAC |
| NFV: Roteamento (estático) | Eu² | RAC |
| NFV: Roteamento | RAC | I |
| NFV: NAT | Eu² | RAC |
| NFV: DHCP | Eu² | RAC |
| NFV: VPN (IPSEC) | Eu² | RAC |
| Configurar e gerenciar recursos de script e automação | RACI |
RACI significa Responsável, Autoridade, Consultado e Informado.
- A informação só é obrigatória para tarefas que tenham impacto sobre o funcionamento do ambiente do usuário.
- A informação só é necessária para tarefas que tenham impacto sobre a operação e/ou o gerenciamento do serviço.
Gestão de Incidentes
O gerenciamento de incidentes está incluído no suporte de serviço. Todos os incidentes são tratados com base na prioridade. A prioridade é determinada após o incidente ser relatado e avaliado pela Equinix com base nas informações fornecidas.
| Prioridade | Impacto/Urgência | Descrição |
|---|---|---|
| P1 Alto | Indisponibilidade imprevista de um serviço/ambiente entregue e gerenciado pela Equinix, de acordo com a descrição do serviço devido a uma interrupção. O usuário não pode cumprir suas obrigações para com seus usuários. O usuário sofre danos diretos demonstráveis devido à indisponibilidade dessa funcionalidade. | O serviço deve ser restaurado imediatamente; o(s) ambiente(s) de produção está(ão) indisponível(is), com interrupções em toda a plataforma. |
| P2 Médio | O serviço não oferece funcionalidade completa ou tem funcionalidade parcial ou desempenho reduzido, por isso os usuários são afetados. O usuário sofre danos demonstráveis diretos devido à indisponibilidade da funcionalidade. O serviço pode ser afetado devido à disponibilidade limitada dessa funcionalidade. | O serviço deve ser reparado no mesmo dia útil; o ambiente não está disponível. |
| P3 Baixo | O serviço funciona com disponibilidade limitada para um ou mais usuários, e existe uma solução alternativa. | O momento do reparo do serviço é determinado em consulta com a pessoa que fez a denúncia. |
Essa classificação não se aplica a interrupções que sejam causadas, por exemplo, por aplicativos específicos do usuário, ações do usuário ou que dependam de terceiros. Os incidentes podem ser enviados por meio do Portal do Cliente em Managed Solutions. P1 incidentes precisam ser enviados por telefone.
Solicitações de serviço
As solicitações de serviço são usadas para relatar problemas de serviço ou solicitar assistência com alterações de implementação ou configuração. As alterações de configuração padrão podem ser solicitadas por meio do portal de autoatendimento do MPC como uma Solicitação de serviço. O suporte está disponível 24 horas por dia, 7 dias por semana, 365 dias por semana. Há dois tipos de solicitações de serviço disponíveis:
- Incluído - Solicitações de serviço que estão dentro do escopo do serviço e não incorrem em cobranças adicionais.
- Adicional - Solicitações de serviço que estão fora do escopo do serviço e incorrem em cobranças adicionais.
| Nome da solicitação | Incluído/Adicional |
|---|---|
| Criar um grupo de controladores de domínio (DC) em vários OVDCs. | Adicional |
| Alterar acesso externo à API OVDC | Adicional |
| Adicionar um usuário para o Console Operacional | Incluído |
| Remover um usuário do Console Operacional | Incluído |
| Alterar permissões para um usuário | Incluído |
As alterações não listadas acima podem ser solicitadas selecionando Alterar no módulo de solicitação de serviço. A Equinix realizará uma análise de impacto para determinar a viabilidade, o custo e o prazo de execução. As cobranças relacionadas a solicitações de serviço são deduzidas do saldo do Plano de Suporte Premier. Se o saldo for insuficiente, os encargos serão faturados à taxa prevalecente. As solicitações que afetam a capacidade de linha de base, as quantidades solicitadas ou quaisquer alterações que afetem a taxa de serviço mensal devem ser solicitadas por meio da equipe de Vendas da Equinix.
Relatórios
Como parte do serviço, o cliente receberá relatórios mensais de serviço abrangendo os seguintes tópicos:
- Os chamados abertos foram comparados aos parâmetros do SLA.
- Capacidade por OVDC
Níveis de serviço
O Contrato de Nível de Serviço (SLA) define os níveis de desempenho mensuráveis aplicáveis ao serviço MPC e especifica as soluções disponíveis para o cliente se a Equinix não atender a esses níveis. Os créditos de serviço listados abaixo são a única e exclusiva solução para o não cumprimento dos limites de nível de serviço definidos nesta seção.
| Prioridade | Tempo de resposta¹ | Tempo de resolução² | Execução do Trabalho | SLA³ |
|---|---|---|---|---|
| P1 | < 30 minutos | < 4 horas | 24 horas por dia, 7 dias por semana | 95% |
| P2 | < 60 minutos | < 24 horas | 24 horas por dia, 7 dias por semana | 95% |
| P3 | < 120 minutos | < 5 dias | 24 horas por dia, 7 dias por semana | 95% |
¹ O tempo de resposta é medido a partir do momento em que um trouble ticket é enviado até que um especialista da Equinix Managed Solutions forneça uma resposta formal.
² O tempo de resolução é medido desde a criação do ticket até o encerramento, cancelamento ou entrega ao Suporte IBX.
Se o SLA se aplica ao tempo de resposta, os detalhes sobre o SLA podem ser encontrados na Política do Produto ³ .
O nível de disponibilidade do serviço MPC refere-se à disponibilidade de um único OVDC. O serviço MPC é considerado Indisponível quando uma falha na infraestrutura gerenciada pela Equinix faz com que o OVDC entre em um estado de erro e resulte diretamente em uma interrupção nos serviços do cliente.
| Nível de serviço de disponibilidade | Descrição |
|---|---|
| 99.95%+ | Isso ocorre quando o tempo total de indisponibilidade do OVDC é inferior a 22 minutos durante um mês civil. |
Um regime de crédito de serviço se aplica ao SLA de disponibilidade, conforme definido na Política do Produto. A disponibilidade do serviço MPC não inclui a restauração de dados. Os clientes são responsáveis por restaurar seus dados. Quando o Backup privado gerenciado é contratado, os dados podem ser restaurados por meio do autoatendimento usando o Console operacional do Backup privado gerenciado. Se o Backup privado gerenciado não for contratado, a restauração dos dados será de responsabilidade do cliente.
Guia do usuário
Console operacional MPC
O Console Operacional do MPC fornece ferramentas de automação e uma API para gerenciar recursos do MPC, incluindo os seguintes:
- Gerencie OVDs em vários data centers da Equinix.
- Criar, importar e gerenciar VMs e vApps
- Dimensionar VMs (aumentar e diminuir a escala)
- Criar snapshots de VM
- Acessar consoles de máquinas virtuais
- Ver estatísticas de desempenho
- Crie e preencha a biblioteca com arquivos ISO e OVA.
- Acesse o portal de autoatendimento do MPC e os consoles de máquinas virtuais diretamente pelo navegador da web, sem necessidade de VPN.
- Ampla gama de opções para criação de scripts e automação (API)
- Separe ou agrupe VMs para disponibilidade ou desempenho
- Gerenciar regras de firewall e microsegmentação
- Crie e gerencie regras de roteamento estático para IPv4.
- Crie e gerencie regras de roteamento estático para IPv6.
- Criar e gerenciar NAT, DHCP e VPN (Camada 2)
- Criar e gerenciar túneis VPN IPsec de camada 3 site-to-site.
- Criar e gerenciar anúncios de rotas (VRF)
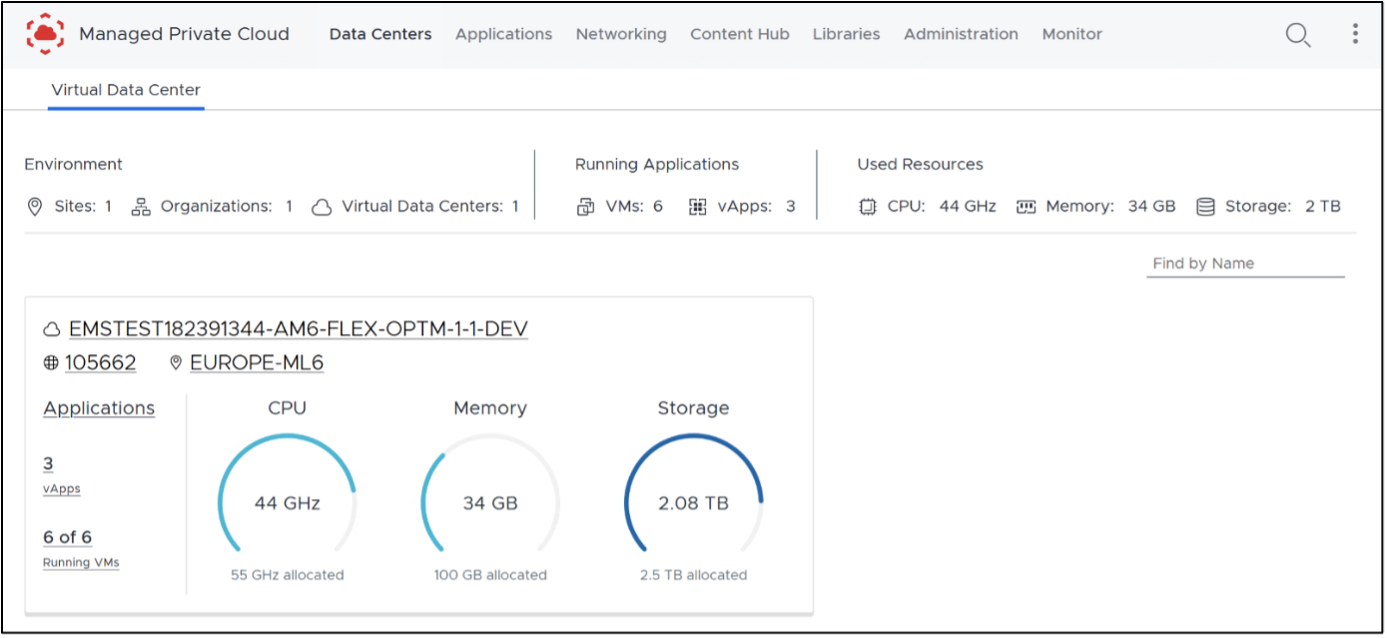
Acesso ao MPC ST
Para acessar a Managed Private Cloud (MPC), acesse o Portal do Cliente . A partir daí, você pode acessar o seguinte:
- Portal Managed Solutions (MSP) – Usado para gerar tíquetes, enviar solicitações de serviço e visualizar insights de uso do MPC.
- Console operacional – Usado para gerenciar e operar recursos do MPC.
Regiões
O console operacional fornece acesso aos recursos do MPC dentro de uma região específica. O MPC está disponível em quatro regiões: América do Sul, América do Norte, Europa e Ásia.
Cada instância do MPC está associada a uma região. Quando existe uma instância em uma região, você pode abrir seu console operacional correspondente selecionando a opção regional na área Managed Solutions do Portal do Cliente.
Após fazer login no console regional apropriado, seu acesso aos recursos é organizado por Organização e Datacenters Virtuais Organizacionais (OVDCs).
Da organização
Uma Organização (Organização) representa o cliente dentro do Console operacional. A organização pode ser visualizada como um contêiner para todos os recursos do MPC nessa região, incluindo data centers virtuais, usuários e bibliotecas de conteúdo. O nome da organização é necessário ao fazer login no Console operacional do MPC.
Datacenter virtual organizacional (OVDC)
Um data center virtual organizacional (OVDC) agrupa os recursos de computação, armazenamento e rede que você usa para executar cargas de trabalho. Uma única organização pode conter vários OVDCs, que podem diferir de acordo com o local da IBX (por exemplo, Amsterdã, Londres ou Ashburn) ou por perfil de desempenho de computação. Se você precisar de capacidade adicional ou de um OVDC adicional, entre em contato com o Gerente de Prestação de Serviços ou Gerente de Contas designado para solicitar isso.
Funções de locatário
As seguintes funções de locatário se aplicam apenas às variantes de locatário único de cloud privada gerenciada e Managed Private Cloud FLEX.
As funções de locatário definem as permissões e ações disponíveis para os usuários dentro de um locatário do MPC. As funções são atribuídas aos usuários após serem adicionadas por meio do Portal do Cliente. As funções determinam quais ações os usuários podem executar no console operacional e quais recursos do API estão disponíveis para eles.
Durante a implantação inicial de um novo ambiente MPC, a Equinix cria a primeira conta de administrador do cliente como parte do processo de integração. A conta é criada usando o nome e o endereço de e-mail fornecidos pelo cliente e recebe automaticamente a função de administrador de locatário, que fornece acesso total ao Console operacional do MPC, incluindo recursos de administração e configuração no nível do locatário.
Os seguintes cargos são suportados:
Administrador de locatários - A função de administrador de locatários fornece acesso administrativo total a um locatário do MPC. Os usuários atribuídos a essa função podem gerenciar a configuração do locatário, o acesso do usuário e os recursos de automação em todo o ambiente. As permissões de administrador do locatário incluem:
- Acesse o console da VM
- Criar e excluir instantâneos
- Criar e excluir tokens de API pessoais
- Criar, modificar e excluir contas de serviço em toda a organização.
- Criar, modificar e excluir máquinas virtuais dentro do escopo do locatário.
- Criar, modificar e excluir vApps dentro do escopo do locatário.
- Criar, modificar e excluir redes dentro do escopo do locatário.
- Criar, modificar e excluir bibliotecas de conteúdo e conteúdo de biblioteca dentro do escopo do locatário.
- Configure os gateways de borda dentro do escopo do locatário.
- Configurar regras de afinidade
- Visualize tarefas e registros de eventos dentro do escopo do locatário.
Usuário locatário - A função de usuário locatário permite que os usuários criem e gerenciem cargas de trabalho e recursos selecionados dentro de um locatário do MPC, sem acesso às configurações administrativas de todo o locatário. As permissões de usuário locatário incluem:
- Acesse o console das máquinas virtuais.
- Criar e excluir instantâneos
- Criar e excluir tokens de API pessoais
- Iniciar e parar máquinas virtuais dentro do escopo do locatário
- Inicie e pare vApps dentro do escopo do locatário
- Atualizar ferramentas de VM dentro do escopo do locatário
- Visualize tarefas e registros de eventos dentro do escopo do locatário.
Visualizador de locatários - A função de Visualizador de locatários fornece acesso somente leitura à configuração do locatário e ao status do recurso. Os usuários atribuídos a essa função podem ver os mesmos recursos e informações disponíveis para a função de Usuário locatário, com as seguintes restrições:
- Não há permissões de criação, modificação ou exclusão (CRUD) para máquinas virtuais ou vApps.
- Sem acesso ao console
Gerenciando MPC ST
Gerenciamento de usuários
Os usuários do Console operacional são gerenciados por meio do Portal do Cliente. Consulte Gerenciamento de usuário e senha . Quando os usuários forem adicionados, uma Solicitação de serviço deve ser enviada para atribuir a função de locatário do MPC ao usuário.
Para usar outra origem de identidade, a federação de identidades pode ser configurada no Portal do Cliente para integrar-se a um provedor de identidade externo. Isso permite que os usuários façam login usando as credenciais da empresa.
API Access
O acesso ao API do console operacional da Nuvem privada gerenciada (MPC) destina-se ao acesso programático e à automação. As ferramentas de automação comuns incluem terraform, Ansible, Python e chamadas API baseadas em XML ou JSON. A autenticação para o API requer a geração de tokens de acesso no console operacional. Há suporte para dois métodos de acesso, cada um projetado para um caso de uso diferente.
| Método | Detalhes |
|---|---|
| Tokens API | • Acesso API ao console operacional em nome do Portal do Cliente ou contas de usuário federadas para acesso programático individual. • Pode ser configurado por todas as contas de usuário federadas ou do Portal do Cliente. |
| Contas de serviço | • Acesso API ao console operacional usando contas independentes destinadas à automação em toda a organização e ferramentas ou aplicativos de terceiros. • Pode ser configurado apenas por usuários com a função de administrador de locatário. • Pode ser atribuída uma das funções suportadas. • Suporta apenas acesso à API. |
Automação do terraform
O terraform é uma ferramenta de infraestrutura como código que permite que recursos na cloud e no local sejam definidos usando arquivos de configuração legíveis por humanos. Esses arquivos podem ser versionados, reutilizados e compartilhados, permitindo um fluxo de trabalho consistente para provisionar e gerenciar a infraestrutura durante todo o ciclo de vida.
O terraform pode ser usado para gerenciar recursos de baixo nível, como computação, armazenamento e rede. A maioria das funcionalidades do console operacional está disponível por meio do API ou terraform. Para obter mais informações, consulte a documentação do provedor terraform .
Tokens API
Os tokens API podem ser criados pelo Portal do Cliente ou pela conta de usuário federado no console operacional e são usados para acesso programático pessoal. Veja como criar um token API:
- Faça login no Console operacional. Abra Preferências do usuário no menu superior direito.
- Acesse a seção Tokens API e selecione Novo.
- Insira um nome para o token e selecione Criar.
- Copie e armazene o token gerado em um local seguro. O token é exibido apenas uma vez e não pode ser visualizado novamente após fechar esta tela. Se o token for perdido, um novo deve ser gerado.
- Após a criação, o token aparece na lista de tokens da API e pode ser revogado quando não for mais necessário.
Contas de serviço
As contas de serviço podem ser criadas, visualizadas e excluídas somente por usuários com a função de administrador de locatário devido à natureza confidencial dessas contas. Veja como criar uma conta de serviço:
Uma conta de serviço é a proprietária de todos os objetos que cria no Console Operacional.
- Faça login no Console operacional. Abra _Administração_e selecione Contas de serviço e escolha Nova.
- Insira um nome para a conta de serviço, atribua uma função e use a varinha mágica para gerar um ID exclusivo. Para continuar, selecione Avançar.
- (Opcional) Atribua um ou mais limites de cota à conta de serviço.
- Selecione Concluir para criar a conta de serviço.
- Após a criação, a chave API é exibida no campo ID do cliente ao visualizar as propriedades da conta de serviço. A maioria das configurações da conta de serviço pode ser modificada posteriormente selecionando Editar.
API Explorer
O Explorador de API fornece uma interface gráfica para visualizar, testar e executar chamadas de API, e pode ser acessado através do Console Operacional.
- No Console operacional, abra o menu superior direito e selecione Ajuda > Explorador do API .
- O Explorador de API expõe a API JSON baseada em Swagger e permite que chamadas de API sejam executadas em nome da conta de usuário atualmente conectada.
Console operacional
Quando um usuário está conectado ao Portal do Cliente, o Console Operacional pode ser acessado navegando até o Portal de Soluções Gerenciadas, selecionando Nuvem Privada Gerenciada e, em seguida, selecionando a região desejada.
Se o Console operacional for acessado diretamente por meio de seu URL e Login for selecionado, o usuário será redirecionado para o Portal do Cliente para autenticar com as credenciais do Portal do Cliente. O Portal do Cliente também aceita a configuração de federação baseada em SAML com o provedor de identidade de uma organização, permitindo que os usuários acessem o Console operacional usando as credenciais da empresa.
A partir do Console Operacional, é possível executar ações para criar máquinas virtuais, redes e regras de segurança.
VApp
Um vApp é um grupo de máquinas virtuais dentro de um data center virtual, por exemplo, que representa um cenário de aplicativos. As máquinas virtuais podem ser gerenciadas como um grupo, como tirar um snapshot ou reiniciá-las, e máquinas virtuais individuais também podem ser gerenciadas separadamente em um vApp. As máquinas virtuais e os vApps podem receber um período de leasing, após o qual são removidos automaticamente. O leasing padrão está definido para nunca expirar.
Um vApp pode ser criado com ou sem máquinas virtuais. A criação de um vApp sem máquinas virtuais pode ser útil ao configurar a rede de vApp antes de criar as máquinas virtuais.
Crie um novo vApp
- Vá para a página principal em Aplicativos > vApps, selecione Criar novo vApp, forneça um nome e uma descrição e selecione Criar. Aguarde até que o processo seja concluído.
- Opções na janela do vApp:
- Selecione Energia para ligar, desligar, reiniciar ou pausar o vApp. Essas ações só estarão disponíveis se o vApp contiver uma máquina virtual.
- Selecione Mais para adicionar ou remover uma máquina virtual do vApp.
- Selecione Detalhes para ver ou modificar informações adicionais.
Máquinas virtuais
As máquinas virtuais podem ser criadas como parte de um vApp ou como máquinas virtuais independentes. É recomendável criar máquinas virtuais dentro de um vApp. Um vApp pode conter até 100 máquinas virtuais, e as máquinas virtuais podem ser movidas entre vApps. As redes também podem ser criadas entre máquinas virtuais que residem em diferentes vApps.
A criação de máquinas virtuais como parte de um vApp oferece diversas vantagens, como agrupar máquinas virtuais por tarefa, função ou requisitos de retenção; configurar a ordem de inicialização e desligamento; melhorar a visibilidade da configuração de rede por meio do diagrama de rede do vApp; e permitir o gerenciamento delegado por meio de acesso baseado em funções.
Os recursos de armazenamento alocados e os GB de RAM alocados são contados como armazenamento usado de acordo com a política de armazenamento atribuída. Quando uma máquina virtual é iniciada, os recursos de computação são deduzidos da cota de computação do data center virtual da organização (OVDC).
O método de instalação de sistema operacional mais comum para uma nova máquina virtual inclui a seleção de um arquivo ISO do catálogo Equinix privado ou compartilhado, permitindo que a máquina virtual inicialize a partir do arquivo ISO quando ligada e inicie o processo de instalação. Outra opção é criar uma nova máquina virtual e vApp a partir de um arquivo OVF ou OVA na estação de trabalho do administrador durante o fluxo de trabalho de criação.
Crie uma máquina virtual
- Acesse Aplicativos > Máquinas Virtuais e selecione Criar VM ou selecione Mais em um vApp e escolha Adicionar VM.
- Siga as etapas na caixa de diálogo de criação, selecione OK e aguarde a máquina virtual ser criada.
- Digite um nome e o nome do computador.
- Selecione Novo para o tipo.
- Escolha se a máquina virtual deve iniciar automaticamente após a criação.
- Selecione a família do sistema operacional, o sistema operacional convidado e a imagem de inicialização.
- Configure as opções de inicialização, incluindo a Inicialização Segura EFI e a configuração de inicialização.
- Configure as definições do Trusted Platform Module (TPM), se necessário.
- Configure os recursos computacionais, incluindo CPU, núcleos e memória.
- Configure o armazenamento, incluindo a política de armazenamento e o tamanho do disco.
- Configure as definições de rede.
- Na tela Máquinas Virtuais:
- Selecione Energia para ligar ou desligar a máquina virtual, reiniciá-la ou pausá-la.
- Selecione Mais para montar a mídia de instalação, gerenciar snapshots, abrir o console ou excluir a máquina virtual.
- Selecione Exibir para exibir ou modificar os detalhes da configuração e configurações adicionais.
Vincule a mídia de instalação do catálogo a uma VM
Se um catálogo já estiver disponível e a mídia de instalação tiver sido carregada, ela poderá ser anexada à máquina virtual.
- Localize a máquina virtual e selecione Mais.
- Selecione Inserir mídia e escolha o arquivo de instalação. O arquivo está conectado como um CD-ROM virtual.
- Após a conclusão do trabalho, é recomendável desanexar o arquivo de instalação selecionando Ejetar mídia.
VM Console
Uma máquina virtual pode ser gerenciada por meio do console operacional. Há dois tipos de console disponíveis:
- Console web que funciona a partir do seu navegador.
- Console remoto de máquina virtual que requer a instalação de um plug-in.
A mídia de instalação (ISO) não pode ser usada diretamente de um dispositivo local. A mídia deve ser carregada em um catálogo antes de ser montada em uma máquina virtual.
O plug-in do console remoto da VM para dispositivos Windows está disponível no catálogo compartilhado. Para macOS e Linux (incluindo Windows via Workstation), a funcionalidade VMRC está incluída no VMware Fusion Pro e no VMware Workstation Pro. Esses aplicativos exigem licenciamento separado e não estão incluídos no MPC ou fornecidos pela Equinix.
- Localize a máquina virtual no vApp ou na visão geral das Máquinas Virtuais.
- Selecione Mais e escolha o tipo de console desejado: O console da Web (não é necessário plug-in) ou o console remoto da VM (plug-in necessário).
Instantâneos
Um snapshot captura o estado de uma máquina virtual completa ou vApp antes que uma ação seja executada. O console operacional permite apenas um snapshot por vez, com ou sem o estado de memória ativa. A obtenção de um snapshot duplica temporariamente o uso de armazenamento da máquina virtual ou do vApp. Os snapshots podem afetar o desempenho da máquina virtual. É recomendável reter snapshots por no máximo 2-3 dias; snapshots com mais de uma semana são removidos automaticamente. Para preservação de longo prazo do estado de uma máquina virtual, crie um clone ou faça um backup da máquina virtual ou do vApp.
- Localize a máquina virtual ou vApp, selecione Ações > Instantâneo e escolha Criar instantâneo e confirme.
- Para restaurar a máquina virtual ao estado de snapshot, selecione Reverter para snapshot e confirme.
- Para excluir o instantâneo, selecione Remover instantâneo e confirme.
Quando um novo snapshot é criado a partir de uma VM com um snapshot existente, o snapshot antigo é removido. Para ter acesso a todas as opções de snapshot, o VMware Tools deve estar instalado na VM.
Catálogos
O catálogo no Console operacional armazena vApps, máquinas virtuais e arquivos de mídia (como imagens ISO). O Equinix fornece um catálogo compartilhado com um conjunto de arquivos ISO. O catálogo compartilhado está associado ao OVDC, especificamente ao mercado estratégico do ambiente.
Um catálogo privado também pode ser criado para armazenar mídias ou modelos de instalação. Os arquivos podem ser carregados diretamente, ou modelos podem ser criados a partir de máquinas virtuais ou vApps existentes. Os arquivos armazenados no catálogo privado contam para a cota de armazenamento de OVDC. Todos os softwares carregados devem estar em conformidade com os requisitos de licenciamento do fornecedor e com as políticas da Equinix. O catálogo só pode ser usado para arquivos ISO e OVF.
Crie um catálogo
Para armazenar mídias de instalação ou modelos, primeiro é necessário criar um catálogo.
- Na tela inicial, selecione o ícone de menu (três linhas horizontais).
- Na tela do Content Hub , selecione Catálogose escolha Novo.
- Insira um nome e uma descrição para o catálogo. Os catálogos podem ser armazenados em qualquer perfil de armazenamento disponível. Por padrão, o perfil mais rápido é selecionado. Para escolher um perfil de armazenamento específico, ative o Pré-provisionamento em uma política de armazenamento específica , selecione o ORGOVDC e escolha a política de armazenamento necessária.
Adicionar mídia de instalação
Quando o catálogo estiver disponível, os arquivos de instalação poderão ser carregados nele.
- Acesse Bibliotecas de conteúdo > Mídia e outros e selecione Adicionar.
- Na nova tela, selecione o catálogo, clique no ícone de upload (seta apontando para cima) para abrir o navegador de arquivos. Selecione o arquivo de instalação e confirme com OK.
- Se necessário, edite o nome e selecione OK para iniciar o upload. Na visão geral de Mídia e Outros, um indicador rotativo aparece enquanto o upload está em andamento. Uma marca de seleção verde aparece quando o upload é concluído. O arquivo está pronto para uso.
- Selecionar os três pontos ao lado do nome do arquivo oferece opções para excluir o arquivo ou baixá-lo para a estação de trabalho.
Crie um modelo de vApp
Um modelo de vApp pode ser criado carregando um arquivo de uma estação de trabalho local ou usando um vApp existente. Um modelo para uma única máquina virtual baseada em um vApp só pode ser criado se o vApp contiver exatamente uma máquina virtual.
- Localize o vApp a ser usado como origem, selecione Mais e escolha Adicionar ao catálogo. Selecione o catálogo de destino e insira um nome. Uma cópia exata pode ser criada, ou as configurações da máquina virtual podem ser ajustadas se o VMware Tools for instalado antes da criação do modelo.
- Para acessar o modelo de vApp, acesse Hub de conteúdo > Catálogos e abra o catálogo relevante. Uma vez disponível, o modelo pode ser usado para implementar novas máquinas virtuais.
Catálogos compartilhados
A Equinix fornece um catálogo compartilhado (OS-CATALOG-1) por mercado estratégico MPC que contém um conjunto de variantes de sistema operacional. Selecione o catálogo associado ao mercado estratégico em que a máquina virtual está implantada. O catálogo compartilhado está associado à variante MPC (FLEX ou ST) nesse mercado estratégico. Se o MPC FLEX e o MPC ST forem usados no mesmo mercado estratégico, dois catálogos para esse mercado estratégico estarão visíveis.
Conectividade e redes
O console operacional oferece várias opções para conectar e acessar serviços dentro da organização ou externamente. Dependendo do modelo de conectividade selecionado, um OVDC é criado com Bridging (Conectividade MPC do cliente roteado no pedido) ou Roteamento (Conectividade MPC roteada no pedido).
As funções de rede disponíveis no Console Operacional variam dependendo se a conectividade selecionada é Roteada pelo Cliente ou Roteada.
No Console Operacional, dois tipos de redes podem ser criados através do Autoatendimento:
- Rede isolada (conectada internamente): Existe uma rede isolada apenas para máquinas virtuais dentro do OVDC.
- Rede roteada (conectada externamente): Uma rede roteada fornece acesso a redes externas fora do OVDC por meio do gateway de edge.
| Tipo de conectividade do MPC | Isolado | Roteado |
|---|---|---|
| Ponte | Sim | Não |
| Roteamento | Sim | Sim |
Arquitetura de firewall de gateway MPC
O MPC usa uma arquitetura de firewall de gateway em camadas que combina controles no nível de perímetro e carga de trabalho para proteger o tráfego Norte-Sul e Leste-Oeste. O projeto do Firewall do MPC inclui dois tipos ou camadas principais de firewalls:
-
Firewalls de gateway (Norte-Sul): Proteja o perímetro do MPC e lide com o tráfego que entra ou sai do ambiente.
-
Firewall distribuído (Leste-Oeste): Proteja cargas de trabalho no nível de vNIC e forneça microssegmentação dentro do OVDC.
Crie uma rede OVDC isolada
Uma rede de data center virtual (OVDC) da organização permite que as máquinas virtuais (VMs) se comuniquem umas com as outras e, opcionalmente, com redes externas. Um único OVDC pode conter várias redes.
- No painel de data centers virtuais do console operacional, selecione o OVDC onde a rede é criada.
- No painel de navegação esquerdo, selecione Redes.
- Clique em Novo.
- Em Escopo, selecione o OVDC atual para a rede isolada.
- Na página Tipo de Rede do BOX da caixa de diálogo Rede VDC da Nova Organização , selecione Isoladoe clique em Avançar.
- Na página Geral, insira um Nome e uma Descrição para a rede.
- No campo CIDR do gateway, selecione o espaço IP da rede na lista suspensa. A lista é pré-preenchida pela Equinix com base nas informações do cliente durante a implementação.
- O Dual Stack pode ser ativado quando o IPv6 for necessário.
- A opção "VLAN de convidado permitida" pode ser ativada para permitir várias VLANs dentro das máquinas virtuais conectadas.
- Clique em Avançar.
- (Opcional) Em Pools de IP estáticos , informe um intervalo de endereços IP para VMs nesta rede e clique em Adicionar. Isso permite que o console operacional atribua automaticamente endereços IP durante a criação da VM. Se não configurado, a atribuição de IP deve ser feita manualmente durante a criação da VM. Exemplo: Se o endereço de gateway for 192.168.1.1/24, um pool de IP estático de 192.168.1.10–192.168.1.100 fornecerá 91 endereços IP utilizáveis. Se necessário, intervalos adicionais podem ser adicionados posteriormente.
- Ao terminar, clique em Avançar.
- (Opcional) Na página DNS, insira as informações do DNS e clique em Avançar. Se omitidas, as configurações de DNS devem ser inseridas manualmente ao criar VMs.
- Na página Pronto para concluir , revise todas as configurações e clique em Concluir.
Crie uma rede OVDC roteada
Uma rede OVDC roteada permite que as máquinas virtuais (VMs) se comuniquem umas com as outras e com redes externas usando roteamento de Camada 3 (L3). Um único OVDC pode conter várias redes roteadas. O processo de criação difere dependendo se a funcionalidade de firewall distribuído é usada.
- No painel de data centers virtuais do console operacional, selecione o OVDC onde a rede é criada.
- No painel de navegação esquerdo, selecione Redese clique em Novo.
- Em Escopo, selecione o data center virtual da organização atual se o Firewall distribuído não estiver sendo usado.
- Na página Tipo de Rede do BOX da caixa de diálogo Nova Rede OVDC , selecione roteadoe clique em Avançar.
- Em Conexão de Borda , selecione o Gateway de Borda ao qual o segmento roteado se conectará.
- Na página Geral, insira um Nome e uma Descrição para a rede.
- No campo CIDR do gateway, selecione o espaço IP da rede na lista suspensa. A lista é pré-preenchida pelo Equinix com base nas entradas do cliente fornecidas durante a implementação.
- Ative o Dual Stack se o IPv6 for necessário.
- Habilitar VLAN de convidado permite o uso de múltiplas VLANs em máquinas virtuais conectadas.
- Clique em Avançar.
- (Opcional) Na página DNS, insira as configurações de DNS e clique em Avançar. Caso não estejam configuradas aqui, as informações de DNS devem ser adicionadas manualmente durante a criação da máquina virtual.
- Na página Pronto para Concluir , revise as seleções e clique em Concluir. Após a criação e conexão da rede ao OVDC, o Edge Gateway pode ser configurado para controlar o tráfego permitido de entrada e saída do OVDC.
Ao usar uma rede roteada distribuída:
- O tráfego entre redes distribuídas é protegido por firewall usando o Firewall Distribuído, pois não atravessa o Gateway de Borda.
- O tráfego que entra ou sai do ambiente passa pelo Edge Gateway, onde o firewall do gateway é aplicado.
- O Firewall Distribuído requer a Opção de Serviço MPC para Firewall Distribuído, que deve ser solicitada como parte do contrato MPC.
Se o roteamento distribuído estiver ativado, os firewalls de gateway não estarão disponíveis para essa rede e o DFW (Distributed Firewall) deverá ser usado. O firewall norte-sul permanece disponível. Se o roteamento distribuído estiver desativado, somente firewalls de gateway estarão disponíveis para essa rede roteada.
VLAN convidado permitido
A ativação dessa opção permite que tags VLAN (tags 802.1Q) sejam configuradas nas interfaces de rede das máquinas virtuais. Isso permite que várias VLANs sejam operadas no mesmo segmento de rede roteado ou isolado.
Criar regras de firewall de gateway
O console operacional fornece um firewall de Camada 4 com recursos completos para controlar o tráfego que se move através dos limites de segurança, tanto Norte-Sul (tráfego entre o OVDC e redes externas) quanto Leste-Oeste (tráfego dentro e entre redes OVDC). Ao especificar redes ou endereços IP para regras de firewall, os seguintes formatos são aceitos:
- Um único endereço IP
- intervalos de IP (ex.: 192.168.1.10–192.168.1.50)
- Notação CIDR (ex.: 192.168.2.0/24)
- Palavras-chave: interno, externo ou qualquer
- No painel de data centers virtuais do console operacional, selecione o OVDC que contém o gateway de edge onde as regras de firewall são criadas.
- No painel de navegação esquerdo, clique em Arestas. Os Edge Gateways disponíveis aparecerão à direita.
- Selecione o Edge Gateway a ser configurado e abra a guia Firewall.
- Na aba Firewall, é possível criar e gerenciar regras de firewall.
- Clique em Novo para adicionar uma nova regra. Para a nova regra, especifique os seguintes campos:
- Nome
- Aplicações
- Contexto
- Origem (endereço IP, conjuntos de IPs, grupos estáticos)
- Destino (endereço IP, conjuntos de IP, grupos estáticos)
- Ação (Permitir, Excluir, Rejeitar)
- Protocolo (IPv4, IPv6 ou ambos)
- Registro
- Comentários
- Nos campos Origem e Destino, defina os endereços para a regra. Para especificar um IP ou intervalo, clique em IP e insira o valor e, em seguida, clique em Manter. Para reutilizar grupos de IPs, acesse Agrupar objetos e clique em e para criar um conjunto de IPs. Esse conjunto de IP pode ser selecionado para várias regras.
- ****Em seguida, no BOX da caixa de diálogo Adicionar serviço, especifique o protocolo, a porta de origem e a porta de destino. Ou defina uma combinação personalizada de protocolo/porta. Ao terminar, clique em Manter. Os aplicativos personalizados também podem ser criados com antecedência e aplicados às regras de firewall.
- Escolha se a Ação da regra é Aceitar (Permitir) ou Negar (Descartar/Rejeitar). Se um servidor syslog estiver configurado, selecione Ativar registro.
- Clique em Salvar alterações para finalizar a regra.
Um exemplo de regra de firewall é permitir tráfego HTTPS da Internet. Este exemplo usa endereços IP públicos alocados. A origem é QUALQUER (qualquer endereço IP dentro do OVDC). A porta de origem também é qualquer. O destino é um endereço IP privado e a porta de destino é 443 para HTTPS. Para que isso funcione, você precisa de uma configuração DNAT.
Crie regras NAT
A NAT (Network Address Translation) permite que o endereço IP de origem ou destino seja alterado para que o tráfego possa passar por um roteador ou gateway. Os tipos mais comuns de NAT no Edge Gateway são:
- NAT de destino (DNAT) - altera o endereço IP de destino do pacote.
- NAT de origem (SNAT) - altera o endereço IP de origem do pacote.
Outras opções são:
- SEM DNAT
- SEM SNAT
- REFLEXIVO
Para que uma máquina virtual (VM) acesse um recurso de rede externa a partir de seu OVDC, o NAT pode ser necessário em determinados casos de uso. Nesses casos, use uma das seguintes opções:
- Endereços IP públicos da internet fornecidos pela Equinix.
- Redes privadas via MPC Connect.
- Essa funcionalidade é aplicável principalmente quando o Edge Gateway está configurado com endereços IP públicos e as VMs estão usando endereços IP privados.
- As regras NAT funcionam apenas quando o firewall está ativado. O firewall deve permanecer ativado o tempo todo.
O DNAT altera o endereço IP de destino de um pacote e executa a operação inversa para o tráfego de resposta. O DNAT pode ser usado para expor um serviço em execução em uma rede privada por meio de um endereço IP público.
- No painel de controle de Datacenters Virtuais do Console Operacional, selecione o OVDC que contém o Edge Gateway onde a regra DNAT foi criada.
- No painel de navegação esquerdo, clique em Arestas. Selecione a guia NAT e adicione uma nova regra NAT.
- Na seção NAT, clique em Regra DNAT .
- Em Ação NAT , selecione o tipo de regra NAT.
- Insira um IP externo (por exemplo, 10.30.40.95).
- Insira uma porta externa (por exemplo, 443).
- Insira um IP interno (por exemplo, 192.168.1.10).
- Configurações avançadas
- Estado - Ativa ou desativa a regra
- Registro - registra a regra
- Prioridade - Valores mais baixos significam uma prioridade mais alta, enquanto 0 é o valor padrão
- Correspondência de firewall
- Correspondência com o endereço interno
- Correspondência com o endereço externo
- Ignorar
- Aplicado a - deixe em branco
- Se um servidor syslog estiver configurado, selecione Ativar registro.
- Ao terminar, clique em Mantere em Salvar Alterações.
Crie regras SNAT
O SNAT altera o endereço IP de origem de um pacote e executa a operação reversa para o tráfego de resposta. Ao acessar redes externas, como a Internet, é necessária uma regra SNAT para converter endereços IP internos em um endereço disponível na rede externa.
- No painel de controle de Datacenters Virtuais do Console Operacional, selecione o OVDC que contém o Edge Gateway onde a regra SNAT foi criada.
- No painel de navegação esquerdo, clique em Arestas. Selecione a guia NAT e adicione uma nova regra NAT.
- Na seção NAT, clique em Regra SNAT .
- Em Ação NAT , selecione SNAT.
- IP externo - A rede externa (geralmente chamada VCD_CUSTOMER_WAN).
- IP interno - A rede ou endereço IP traduzido para acesso à Internet.
- Configurações avançadas
- Estado - Ativa ou desativa a regra
- Registro - registra a regra
- Prioridade - Valores mais baixos significam uma prioridade mais alta, enquanto 0 é o valor padrão
- Correspondência de firewall
- Correspondência com o endereço interno
- Correspondência com o endereço externo
- Ignorar
- Aplicado a - deixe em branco
- Ao terminar, clique em Mantere em Salvar Alterações.
NÃO crie regras SNAT
NENHUMA regra SNAT nega as regras SNAT existentes. Uma regra SEM SNAT pode ser criada para ignorar o SNAT para tráfego destinado a um endereço IP específico. Para garantir a ordem de processamento correta, a regra SEM SNAT deve receber uma prioridade mais alta (valor numérico menor) do que a regra SNAT. A prioridade padrão é 0, que é a prioridade mais alta.
- No painel de controle de Datacenters Virtuais do Console Operacional, selecione o OVDC que contém o Edge Gateway onde a regra NO SNAT foi criada.
- No painel de navegação esquerdo, clique em Arestas. Selecione a guia NAT e adicione uma nova regra NAT.
- Na seção NAT, clique em Sem regra SNAT .
Configure o IPsec VPN
O Console Operacional suporta os seguintes tipos de conexões VPN site-a-site:
- Um Edge Gateway dentro da mesma organização.
- Um Edge Gateway em outra organização (Equinix ou outro provedor de serviços vCloud)
- Uma rede remota que fornece um endpoint VPN IPsec, como um provedor de serviços em nuvem ou um ambiente de colocation.
Dependendo do tipo de conexão, o endereçamento IP deve ser configurado para ambos os terminais, juntamente com um segredo compartilhado. As redes OVDC que têm permissão para se comunicar pela conexão VPN também devem ser especificadas.
Antes de configurar as definições de VPN IPsec, anote o endereço IP do Edge Gateway que será utilizado como ponto de extremidade do túnel.
- No painel de controle de Datacenters Virtuais do Console Operacional, selecione o OVDC que contém o Edge Gateway a ser configurado.
- No painel de navegação esquerdo, clique em Arestas.
- Na página Bordas , selecione o Gateway de Borda .
- Na guia Serviços, localize a opção VPN IPsec e clique em Novo para criar uma nova configuração VPN IPsec.
Defina as configurações de VPN IPsec do gateway de edge
- Configure um nome, habilite a opção "Entrar para visualizar os registros" e deixe as demais opções com seus valores padrão.
- Modo de autenticação por pares
- Chave pré-compartilhada: O segredo compartilhado usado para autenticar e criptografar a conexão. Ele deve ser uma cadeia alfanumérica entre 32 e 128 caracteres e incluir pelo menos uma letra maiúscula, uma letra minúscula e um número. O valor deve ser o mesmo em ambos os sites.
- Certificado: Para usar um certificado, carregue o certificado e o certificado da CA.
-
Configuração do ponto final
Ponto de extremidade local
- Endereço IP: O endereço IP externo do gateway de edge.
- Redes: Informe as redes da organização que podem acessar o VPN. Separe várias sub-redes locais com vírgulas.
Ponto de extremidade remoto
- Endereço IP: O endereço IP externo do local remoto, firewall local ou gateway de edge onde o VPN está configurado.
- Redes: A sub-rede na rede local que deve ser acessível a partir do OVDC. Por exemplo, se as redes locais usarem o intervalo 172.20.0.0/16, insira 172.20.0.0/16, ou uma sub-rede menor, como 172.20.0.0/25.
- ID remoto:
- Esse valor identifica exclusivamente o local do par e depende do modo de autenticação do túnel. Se não for especificado, o ID remoto assumirá como padrão o endereço IP remoto.
- Chave pré-compartilhada: O ID remoto depende se o NAT está configurado. Se o NAT estiver configurado no ID remoto, informe o endereço IP privado do local remoto. Caso contrário, use o endereço IP público do dispositivo remoto que encerra o túnel VPN.
- Certificado: O ID remoto deve corresponder ao SAN (Nome alternativo do assunto) do certificado de terminal remoto, se presente. Se o certificado remoto não incluir uma SAN, o ID remoto deverá corresponder ao nome distinto do certificado usado para proteger o terminal remoto.
-
Quando a configuração estiver concluída, clique em Manter para criar a extremidade da borda do túnel VPN e, em seguida, clique em Salvar alterações.
Crie o segundo gateway VPN
Se esse terminal estiver em um OVDC diferente, repita as etapas para criar o túnel. Após a criação do túnel, atualize as configurações do firewall e valide a conexão. Se estiver se conectando a um data center externo, configure o túnel nessas instalações.
IKE Fase 1 e Fase 2
IKE (Internet Key Exchange) é um mecanismo padrão para estabelecer comunicações seguras e autenticadas. A lista a seguir lista os parâmetros de configuração compatíveis para as fases 1 e 2.
Parâmetros da Fase 1
A Fase 1 estabelece autenticação de pares, negocia parâmetros criptográficos e gera chaves de sessão. Os parâmetros da Fase 1 compatíveis são:
- Modo principal
- AES/AES256/AES-GCM (configurável pelo usuário)
- Grupo Diffie-Hellman
- Segredo pré-compartilhado (configurável pelo usuário)
- Tempo de vida da SA de 28800 segundos (oito horas), sem recriptografia de kilobytes.
- Modo agressivo ISAKMP desativado
Parâmetros da Fase 2
A Fase 2 do IKE negocia o túnel IPsec gerando material de chaveamento, derivando-o das chaves da Fase 1 ou realizando uma nova troca de chaves. Os parâmetros da Fase 2 compatíveis são:
- AES/AES256/AES-GCM (corresponde à configuração da Fase 1)
- Modo túnel ESP
- Grupo Diffie-Hellman
- Sigilo de encaminhamento perfeito para recriptografia (somente se habilitado em ambos os pontos de extremidade)
- Tempo de vida da SA de 3600 segundos (uma hora), sem recriptografia de kilobytes.
- Seletores para todos os protocolos IP e todas as portas entre as duas redes, usando sub-redes IPv4.
Configure o firewall do gateway de edge para VPN
Após o estabelecimento do túnel VPN, crie regras de firewall no gateway de borda para o tráfego que passa pelo túnel.
- Crie regras de firewall para o tráfego em ambas as direções: do centro de dados para o OVDC e do OVDC para o centro de dados.
- Para configurar o data center para OVDC, defina:
- Do intervalo de IPs de origem para a rede OVDC externa ou do centro de dados.
- Destino para o intervalo de IP de destino da rede OVDC
- Para configurar o OVDC para o centro de dados, defina:
- Do intervalo de IPs de origem para o intervalo de IPs de origem da rede OVDC
- Destino para o intervalo de IP de destino do centro de dados ou rede VDC.
Validando o túnel
Após ambas as extremidades do túnel IPsec estarem configuradas, a conexão deverá ser estabelecida automaticamente.
Para verificar o status do túnel no Console Operacional:
- Na página Arestas , selecione a aresta a ser configurada e clique em Configurar Serviços.
- Selecione a guia Estatísticas e, em seguida, selecione a guia VPN IPsec.
- Para cada túnel configurado, uma marca de seleção indica que o túnel está operacional. Se outro status for exibido, revise a configuração do túnel e as regras de firewall.
- Agora é possível enviar tráfego pela VPN.
Após o estabelecimento do túnel, pode levar até dois minutos para que a conexão VPN seja exibida como ativa.
Criar regras de firewall distribuído de OVDC
No nível do OVDC da organização, o firewall distribuído pode ser usado para aplicar microsegmentação por meio do Console Operacional.
O uso de regras de firewall distribuído requer que a opção de serviço do MPC Firewall distribuído esteja ativada.
Antes de começar
- IP definido: Usado como origem ou destino em uma regra. Crie um conjunto de IPs para uso em regras de firewall e configuração de retransmissão DHCP. Os conjuntos de IP são comumente usados para agrupar recursos fora da organização do VCD, como a Internet ou um WAN da empresa. Nesses casos, endereços IP ou sub-redes são usados.
- Grupos estáticos : Um grupo estático contém uma ou mais redes. Quando um grupo estático é usado em uma regra de firewall distribuído, a regra se aplica a todas as VMs conectadas às redes no grupo.
- Grupos dinâmicos : Usado para agrupar VMs com base no nome da VM, na tag de segurança ou em ambos. Por padrão, um grupo dinâmico contém um critério e uma regra. Ele pode ser estendido para até três critérios, com até quatro regras cada.
Crie regras de firewall distribuído
- No painel de controle de Datacenters Virtuais do Console Operacional, selecione o OVDC que contém o firewall distribuído a ser configurado.
- No painel de navegação esquerdo, clique em Rede / Grupos de Datacenter / Firewall distribuído .
- ****Para adicionar uma nova linha à tabela de regras de firewall.
- Para a Nova regra, especifique um Nome.
- Nos campos Origem e Destino, especifique os endereços de origem e destino da regra de firewall.
-
Grupos de firewall
-
Conjuntos de IP : Selecione NOVOe, em seguida, forneça um nome, uma descrição e um intervalo de IP ou CIDR.
-
Grupos estáticos : Selecione NOVO, forneça um nome e clique em Salvar.
Selecione Gerenciar membros para adicionar novos membros.
Selecione uma rede para adicionar ao grupo estático.
A visualização de VMs associadas mostra quais VMs estão conectadas às redes conectadas.
-
Grupos dinâmicos : Selecione NOVO, forneça um nome e selecione o tipo de critério a ser usado.
-
Endereços IP do firewall : Adicione um endereço IP, CIDR ou intervalo e selecione Manter.
- Selecione Ação (Permitir, Soltar ou Rejeitar).
- Selecione Protocolo IP (IPv4, IPv6 ou ambos).
- Configure o Registro, se necessário.
- Selecione Salvar.
Recuperação e migração de desastres com replicação de MPC
A replicação do MPC é a solução de recuperação de desastres como serviço (DRaaS) do MPC. Totalmente integrado ao portal do MPC, ele permite a replicação assíncrona entre ambientes VMware multilocatário e no local do MPC. O serviço de disponibilidade pode migrar, proteger, fazer failover e reverter vApps e máquinas virtuais.
O MPC Replication apresenta uma arquitetura unificada para recuperação de desastres e migração de carga de trabalho. Com essa solução, as organizações poderão migrar e proteger vApps e máquinas virtuais diretamente do portal do MPC:
- Integração e migração como serviço
- Recuperação de desastres como serviço de MPC para MPC
Acessar os Serviços de replicação do MPC
Para acessar o serviço de replicação do MPC, no portal do MPC, selecione o submenu Disponibilidade ("Site"), na guia Mais.
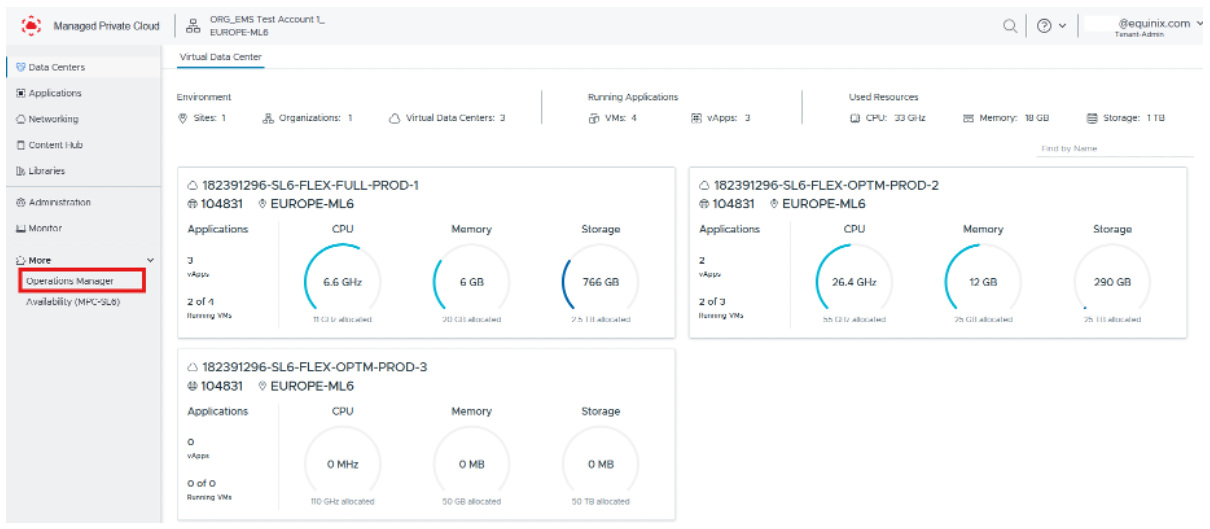
O painel exibe VMs de entrada , que são máquinas virtuais sendo replicadas para o local atual, e VMs de saída , que são máquinas virtuais sendo replicadas do local atual para outro local.
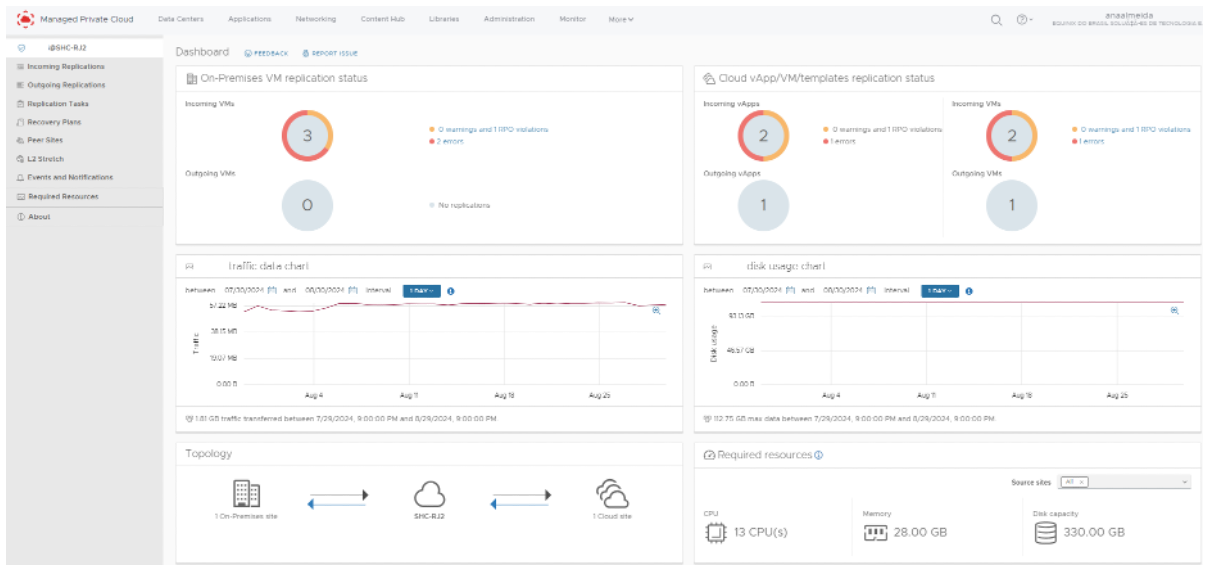
Use o gráfico Dados de tráfego para filtrar e visualizar a quantidade de tráfego de replicação transferido, medida em GB. Use o gráfico de uso de disco para ver a quantidade de armazenamento, medida em GB, consumida por cargas de trabalho replicadas no local atual.
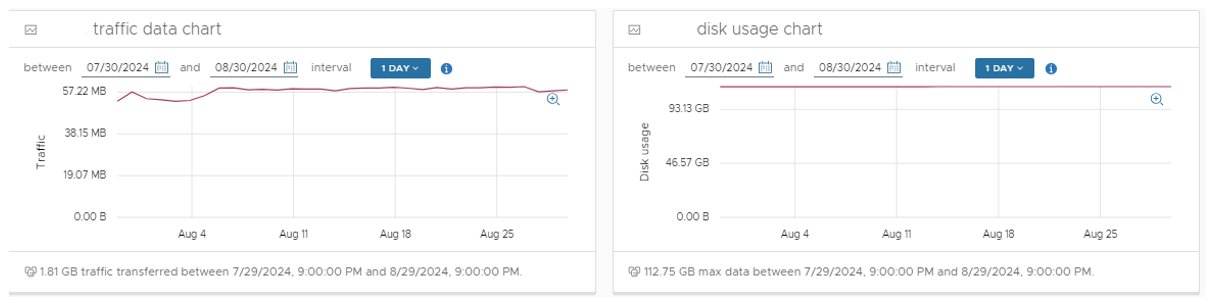
O painel fornece um resumo da topologia de replicação e exibe os recursos de computação e armazenamento necessários para dar suporte à replicação, incluindo vCPU, memória e capacidade de disco virtual (VHD).
Se os recursos necessários não estiverem disponíveis, a replicação continuará, mas a máquina virtual pode não conseguir ligar durante um evento de recuperação de desastres.
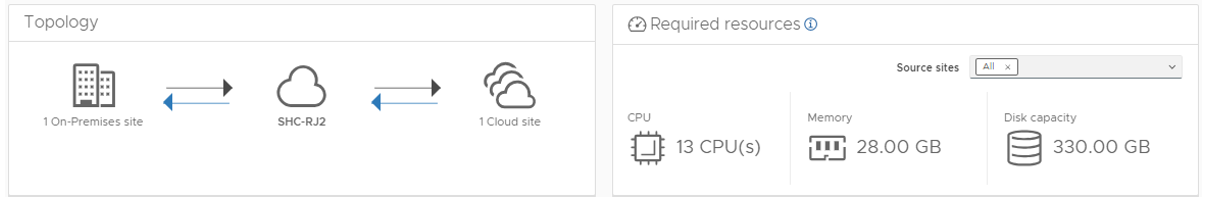
Configuração de uma nova replicação (recurso DR)
Na tela inicial do serviço de replicação, configure as replicações de entrada e saída. Para replicar dados do local conectado para um local de destino, selecione Nova proteção no menu replicações de saída.
Assim como a replicação de saída, a replicação de entrada é configurada por meio da tela inicial do serviço de replicação.
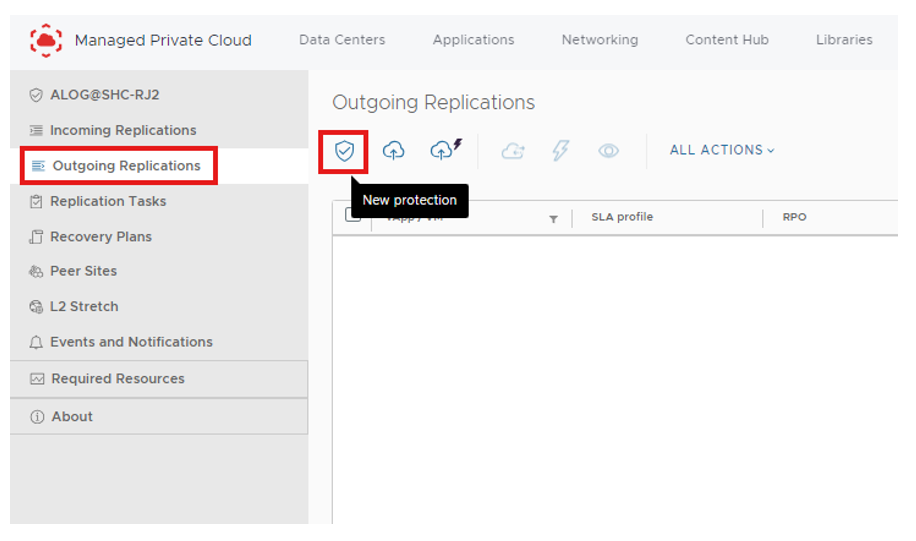
Você precisará autenticar no site de destino. Para fazer isso, você precisará gerar um novo desafio. Insira o Nome da organização e clique em GERAR NOVO DESAFIO.