Firewall privado gerenciado
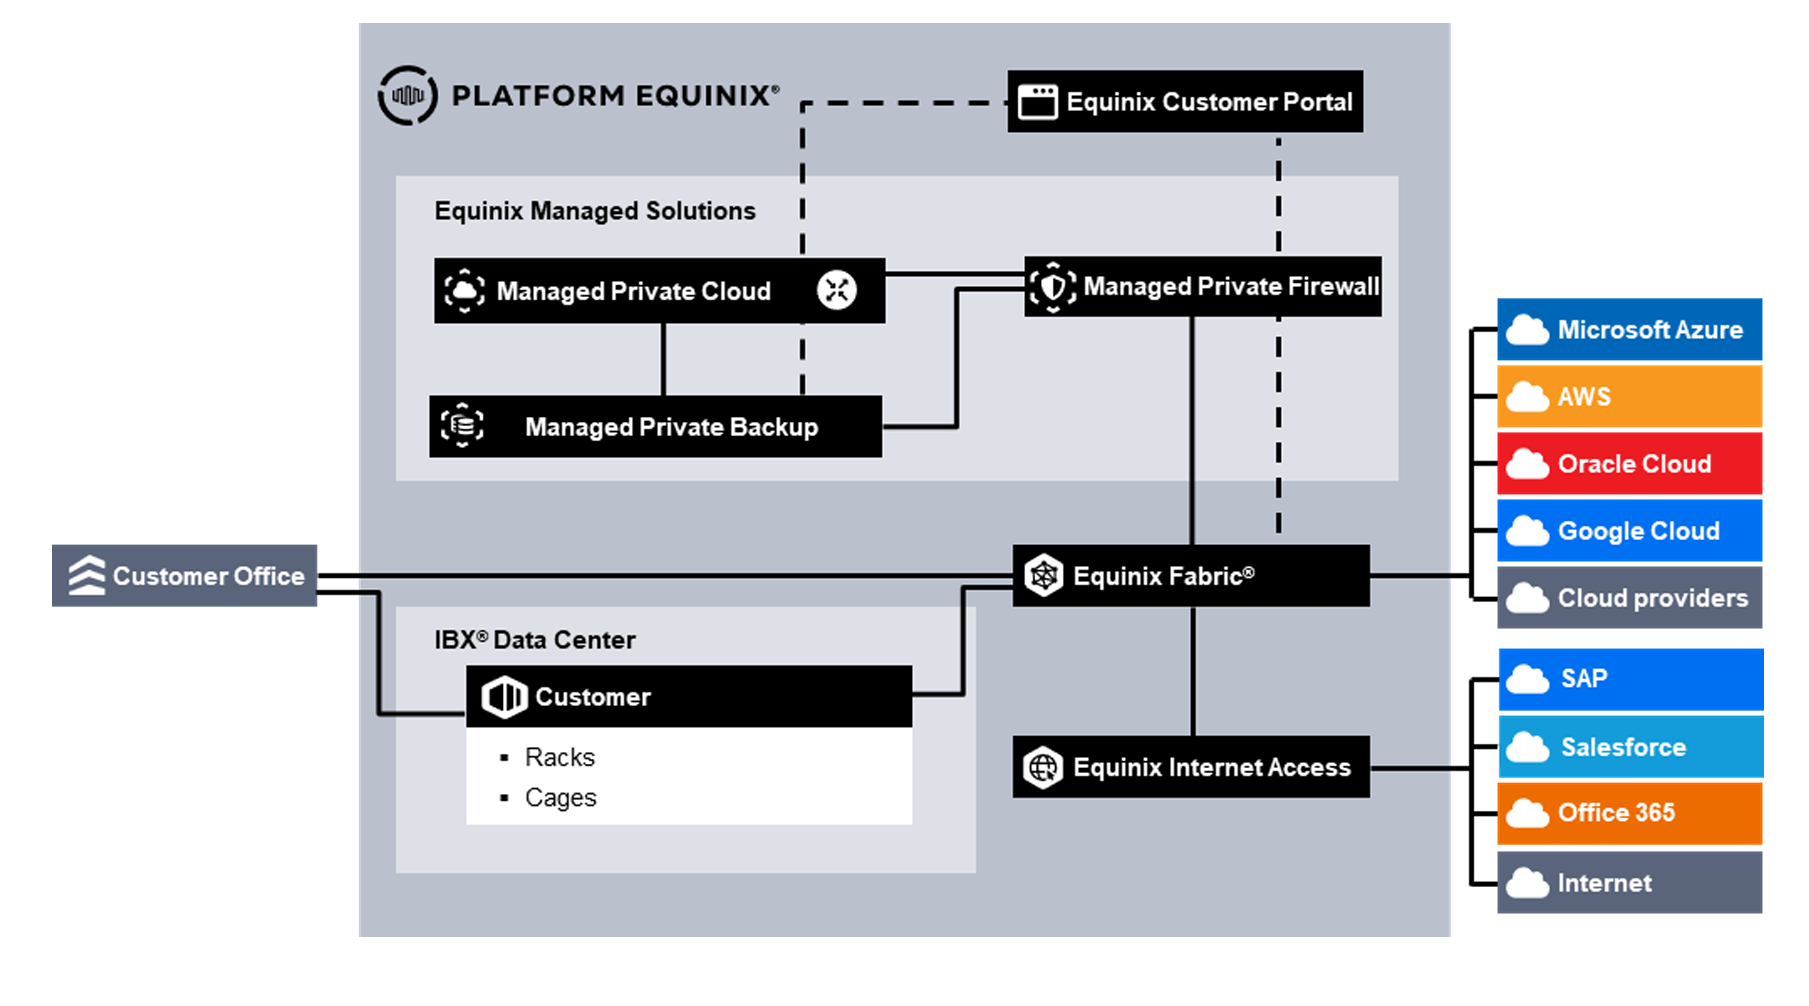
O Firewall Privado Gerenciado (MPF) oferece capacidade de firewall escalável e uma variedade de funcionalidades de firewall para proteger a infraestrutura contra ataques cibernéticos e impedir o acesso não autorizado aos dados.
Implementar e operar soluções de firewall é complexo para muitas empresas. A segurança e a rede se tornaram cada vez mais críticas à medida que as arquiteturas se tornam mais distribuídas e diversificadas, introduzindo novas vulnerabilidades e expandindo os limites da carga de trabalho. Muitas organizações enfrentam desafios nessa área, e soluções gerenciadas, virtualizadas e como serviço podem ajudar a reduzir a complexidade operacional.
O Firewall Privado Gerenciado é um sistema de segurança de rede que monitora e controla o tráfego de entrada e saída da rede com base em regras de segurança predefinidas configuradas pelo cliente. Quando configurado corretamente, um firewall estabelece um limite entre redes confiáveis e não confiáveis. Profissionais especializados em segurança, tecnologia avançada, disponibilidade apoiada por SLA e monitoramento 24/7 horas por dia, 7 dias por semana, se combinam para oferecer uma defesa robusta contra ataques cibernéticos.
Principais características
- Monitoramento contínuo 24 horas por dia, com resposta priorizada.
- A tecnologia de prevenção de ameaças protege a rede contra malware, phishing e outros ataques cibernéticos.
- As atualizações automáticas mantêm as defesas do firewall atualizadas.
- Os relatórios fornecem visibilidade sobre o nível de segurança da rede.
- A abstração tecnológica simplifica procedimentos complexos, facilitando a gestão.
- Os serviços opcionais são cobrados somente quando utilizados para reduzir gastos desnecessários.
- Os serviços podem ser configurados e ajustados para atender às necessidades em constante mudança e dimensionados conforme necessário.
- Os ambientes globais são suportados por meio de centros de dados distribuídos com plataformas gerenciadas.
- A supervisão é feita por especialistas que acompanham as tecnologias emergentes.
- O cumprimento das normas regulamentares é assegurado através da harmonização com os padrões da indústria.
- A proteção contínua reduz os riscos de tempo de inatividade, priorizando serviços críticos durante ameaças cibernéticas ou períodos de tráfego intenso.
Acessando o Firewall Privado Gerenciado
Para acessar o Firewall Privado Gerenciado (MPF), vá para o Portal do Cliente . A partir daí, você pode acessar o seguinte:
- Portal Managed Solutions (MSP): Usado para gerar tíquetes, enviar solicitações de serviço e visualizar insights de uso de MPF.
- Console operacional – usado para gerenciar e operar recursos MPF.
Gerenciando um Firewall Privado Gerenciado
Gerenciamento de usuários
Os usuários do Console operacional são gerenciados por meio do Portal do Cliente. Consulte Gerenciamento de usuário e senha . Depois que os usuários forem adicionados, uma solicitação de serviço deverá ser enviada para atribuir a função de locatário MPF ao usuário.
Para usar uma origem de identidade diferente, a federação de identidades pode ser configurada no Portal do Cliente para integração com um provedor de identidade externo. Isso permite que os usuários façam login usando as credenciais da empresa.
Console operacional
O Console operacional é o portal usado para executar todas as tarefas necessárias para gerenciar o ambiente MPF. O console fornece acesso a recursos MPF dentro de uma região específica. O MPF opera em quatro regiões: América do Sul, América do Norte, Europa e Ásia. Se houver uma implantação MPF em uma determinada região, o Console operacional correspondente estará disponível por meio de um dos quatro botões na página.
Console do administrador
O serviço padrão utiliza um portal central de autoatendimento, tecnicamente definido como Domínio Administrativo (ADOM). O ADOM permite que o administrador de firewall do cliente crie, exclua e modifique regras e políticas de firewall e administre redes privadas virtuais específicas de seus dispositivos virtuais.
Domínio administrativo
Um domínio administrativo (ADOM) define o cliente no Console operacional. O ADOM funciona como um contêiner que agrupa todos os recursos MPF, incluindo firewalls, pacotes de políticas e objetos de políticas. Um cliente pode ter vários ADOMs, cada um com características diferentes, como a localização geográfica de um Equinix IBX (por exemplo, Amsterdã, Londres ou Ashburn) ou uma finalidade específica (por exemplo, Produção ou Teste). Se a capacidade do firewall existente for insuficiente, entre em contato com o Gerente de prestação de serviços ou o Gerente de contas.
Console do analisador de log
O serviço padrão inclui um analisador de log central acessível por meio do Domínio Administrativo (ADOM). O Console do Log Analyzer permite que os administradores de firewall gerenciem a coleta de registros, executem análises e gerem relatórios. Esse console é separado do Console de rede e suporta automação, orquestração e resposta a eventos registrados.
Permissões de função do cliente
No Console Operacional, duas funções predefinidas podem ser atribuídas aos usuários.
| Função | Permissões do Portal do Administrador | Permissões do Portal do Analisador |
|---|---|---|
| Administrador do cliente | • Ver configuração do dispositivo • Ver tabela de roteamento • Criar objetos de política • Criar pacotes de políticas • Criar regras de firewall • Implantar pacotes de políticas em firewalls associados • Criar configurações VPN (IPSEC e SSL VPN *) | • Visualizar registros • Criar e visualizar relatórios • Programar relatórios |
| Somente leitura do cliente | • Ver configuração do dispositivo • Ver tabela de roteamento • Exibir objetos de política • Ver pacotes de políticas • Ver regras de firewall • Ver configurações de VPN (IPSEC e SSL VPN *) | • Visualizar registros |
- O SSL VPN será removido na próxima atualização de software do fornecedor. Se você depende do SSL VPN, entre em contato com nosso Gerente de Prestação de Serviços ou Executivo de Contas para discutir alternativas.
Etapas para configuração de políticas
- Faça login na interface gráfica do FortiManager.
- Abra um navegador da web e acesse o Console de Gerenciamento no Portal de Soluções Gerenciadas ou acesse diretamente o URL do FortiManager.
- Digite seu nome de usuário e senha.
- Selecione o ADOM apropriado (aplicável somente quando mais de um ADOM estiver disponível).
- Selecione o ADOM associado ao ambiente desejado.
- Use o menu suspenso ADOM para alternar, se necessário.
- Acesse Políticas e Objetos.
- Acesse Políticas e Objetos Política IPv4.
- Criar uma nova política.
- Clique em Criar novo para adicionar uma política.
- Defina o nome da política.
- Configure as interfaces de origem e destino (por exemplo, LAN para WAN).
- Especifique os endereços de origem e destino (predefinidos ou personalizados).
- Selecione o serviço (por exemplo, HTTP, HTTPS).
- Escolha a ação (Permitir ou Negar).
- Configure quaisquer opções adicionais, como registro de logs ou perfis de segurança.
- Salve a apólice.
- Clique em OK.
- Organizar políticas.
- Certifique-se de que a nova política seja colocada corretamente na lista de políticas. O FortiGate processa políticas de cima para baixo.
- Instalar políticas.
- Clique em Assistente de Instalação e siga as instruções.
- Use a opção "Visualização da Instalação" para revisar as alterações e a opção "Diferenças do Pacote de Políticas" para comparar as diferenças.
- Clique em Instalar para concluir a implantação.
Etapas para configuração de VPN
- Faça login na interface gráfica do FortiManager.
- Abra um navegador da web e acesse o Console de Gerenciamento no Portal de Soluções Gerenciadas ou acesse diretamente o URL do FortiManager.
- Digite seu nome de usuário e senha.
- Selecione o ADOM apropriado (aplicável somente quando mais de um ADOM estiver disponível).
- Selecione o ADOM associado ao ambiente desejado.
- Use o menu suspenso ADOM para alternar, se necessário.
- Acesse a VPN.
- Acesse a VPN Assistente de IPsec.
- Criar uma nova VPN.
- Clique em Criar novo.
- Selecione o tipo de VPN (por exemplo, Site-to-Site).
- Defina o nome da VPN.
- Configure as definições da VPN.
- Defina o endereço IP do gateway remoto.
- Selecione o método de autenticação e insira a chave pré-compartilhada, se aplicável.
- Especifique a interface local.
- Configure as definições da Fase 1 e da Fase 2.
- Defina os algoritmos de criptografia e autenticação.
- Defina o grupo Diffie-Hellman e os tempos de vida das teclas.
- Defina os Seletores de Modo Rápido.
- Especifique as sub-redes locais e remotas.
- Salve e aplique. Clique em OK.
- Instale a configuração da VPN.
- Clique em Assistente de Instalação.
- Utilize as ferramentas Install Preview e Policy Package Diff conforme necessário.
- Clique em Instalar para aplicar a configuração.
Etapas para configuração de um Sistema de Prevenção de Intrusões (IPS)
- Faça login na interface gráfica do FortiManager.
- Abra um navegador da web e acesse o Console de Gerenciamento no Portal de Soluções Gerenciadas ou acesse diretamente o URL do FortiManager.
- Digite seu nome de usuário e senha.
- Selecione o ADOM apropriado (aplicável somente quando mais de um ADOM estiver disponível).
- Selecione o ADOM associado ao ambiente desejado.
- Use o menu suspenso ADOM para alternar, se necessário.
- Acesse os Perfis de Segurança.
- Acesse os Perfis de Segurança Prevenção de intrusões.
- Criar ou editar um sensor IPS.
- Clique em Criar novo ou selecione um sensor existente.
- Defina o nome do sensor.
- Adicionar assinaturas IPS.
- Adicione assinaturas da lista e use filtros conforme necessário.
- Configure as ações para cada assinatura (Monitorar, Bloquear).
- Aplicar o sensor IPS a uma política.
- Acesse Políticas e Objetos Política IPv4.
- Edite a política de destino.
- Ative o IPS nos Perfis de Segurança e selecione o sensor configurado.
- Salve e aplique. Clique em OK.
Etapas para geração de relatórios de logs
- Faça login na interface gráfica do FortiAnalyzer.
- Abra um navegador da web e acesse o Console de Análise no Portal de Soluções Gerenciadas ou acesse diretamente o URL do FortiAnalyzer.
- Digite seu nome de usuário e senha.
- Selecione o ADOM apropriado (se houver mais de um disponível).
- Selecione o ADOM associado ao ambiente desejado.
- Use o menu suspenso ADOM para alternar, se necessário.
- Visualização do registro de acesso no FortiAnalyzer.
- Acesse a Visualização de Registros.
- Selecione o tipo de registro (Tráfego, Evento, Segurança, etc.).
- Aplique filtros como IP de origem, IP de destino ou intervalo de tempo.
- Gerar relatórios.
- Acesse a seção Relatórios.
- Clique em Criar novo ou selecione um modelo existente.
- Configure os critérios, o período e os filtros do relatório.
- Execute o relatório ou agende sua execução.
- Personalize os relatórios.
- Modifique os modelos para ajustar gráficos, tabelas e elementos de dados.
- Salve modelos para reutilização.
- Visualizar e baixar relatórios.
- Abra os relatórios concluídos na seção Relatórios.
- Faça o download em formatos como PDF ou CSV.
- Configure a geração automática de relatórios.
- Configure as opções de agendamento em Configurações do relatório.
- Ativar o envio de e-mails para os destinatários designados.
Seguindo esses passos, os administradores de clientes podem gerar relatórios de logs por meio de um ADOM no FortiAnalyzer e obter as informações necessárias para gerenciar e proteger seus ambientes de rede.
Concedendo acesso ao console operacional
Para conceder acesso ao serviço MPF a outro usuário:
- Solicite o acesso do usuário através do Portal do Cliente da Equinix.
- Abra um chamado para atribuir as permissões necessárias para acessar o MPF.
- Use a opção Criar usuário no console operacional no catálogo de serviços para concluir a configuração.
Descrição do serviço
O Firewall Privado Gerenciado (MPF) é implantado como um par de alta disponibilidade e contém dois Domínios Virtuais (VDOMs).
-
Domínio do cliente - Monitora e controla o tráfego entre segmentos de rede confiáveis e não confiáveis. Este domínio é o firewall ativo do cliente que impõe políticas de acesso.
-
Domínio de gerenciamento - Usado exclusivamente para fins de gerenciamento e conectado apenas ao ambiente de gerenciamento do Equinix. Nenhum tráfego de clientes flui por este domínio.
Os aplicativos são hospedados na nuvem privada gerenciada. O firewall de domínio do cliente controla o acesso de e para a Internet, a WAN e os segmentos de rede na nuvem privada gerenciada, com base em regras configuradas por meio do portal de autoatendimento ou por meio de uma solicitação de alteração.
O sistema de gerenciamento central, que inclui o portal de autoatendimento e o Portal do analisador, usa um ADOM de gerenciamento para gerenciar o VDOM do cliente. O sistema Analyzer coleta logs e eventos para fornecer visibilidade on-line e em tempo real. Opcionalmente, os logs do domínio do cliente podem ser enviados para um sistema SIEM externo para dar suporte ao monitoramento holístico da segurança.
Serviço padrão
O serviço padrão inclui o seguinte:
- Implantação de firewalls em um par de alta disponibilidade ativo-failover em um único IBX, suportando pelo menos 99,95% de disponibilidade.
- Registro padrão.
- Configuração de duas interfaces de rede utilizáveis. A conectividade com a Internet ou a WAN dual-homed requer interfaces adicionais.
- Roteamento via BGP ou rotas estáticas.
- Configuração do Portal de Autoatendimento e do Portal do Analisador.
- Aplicação regular de patches e atualizações nos firewalls.
- Monitoramento 24 horas por dia, 7 dias por semana, do tempo de atividade do firewall.
- Gestão e suporte a incidentes:
- Incidentes de prioridade 1: 24/7.
- Incidentes de Prioridade 2 e Prioridade 3: Horário comercial.
- Solicitações de serviço: Horário comercial.
- Funcionalidade de firewall incluída em todas as assinaturas, com opções de serviço adicionais disponíveis.
Dispositivo virtual
O serviço MPF usa um par de appliances virtuais ativo-passivo de alta disponibilidade implantado na plataforma de nuvem privada gerenciada em um Equinix IBX. Várias opções de desempenho estão disponíveis para atender a diferentes requisitos de throughput.
Esta variante inclui:
- Recursos de vCPU, vRAM e armazenamento necessários para a opção de desempenho selecionada.
- Configuração dos recursos.
- Instalação e configuração do par de firewalls virtuais de alta disponibilidade, conforme especificado no pedido.
- Acesso ao Portal de Autoatendimento e ao Portal do Analisador.
Site duplo
Em locais onde implantações em dois sites estão disponíveis, dois pares independentes de alta disponibilidade podem ser implantados para formar um design resiliente e de alta disponibilidade em vários sites.
Console do administrador
O serviço padrão usa um portal de autoatendimento central definido como Domínio Administrativo (ADOM). O ADOM permite que os administradores de firewall do cliente criem, excluam e modifiquem regras e políticas de firewall e administrem Redes Privadas Virtuais específicas a seus appliances virtuais.
Console do analisador de log
O serviço padrão inclui um analisador de log central acessível por meio do Domínio Administrativo (ADOM). Esse console permite que os administradores de firewall gerenciem a coleta de registros, executem análises e gerem relatórios. O Console do Log Analyzer é separado do Console de rede e suporta automação, orquestração e resposta a eventos registrados.
Opções de serviço
As seguintes opções de serviço de firewall privado gerenciado podem ser solicitadas.
O serviço padrão é baseado na licença do Firewall. Como opções cobráveis, a licença IPS ou pacotes ATP/UTP podem ser selecionados. A tabela abaixo lista os recursos desbloqueados por cada licença.
| Licença | Descrição | Recursos |
|---|---|---|
| FW | Serviço padrão | Firewall |
| IPS | Serviços de prevenção de intrusões | Firewall Serviços de prevenção de intrusões |
| ATP | Proteção avançada contra ameaças | Firewall Serviços de prevenção de intrusões Serviço de proteção avançada contra malware Controle de aplicativos |
| UTP | Proteção unificada contra ameaças | Firewall Serviços de prevenção de intrusões Serviço de proteção avançada contra malware Controle de aplicativos Segurança na Web |
Firewall
A funcionalidade Firewall está incluída em todas as assinaturas. Ele oferece as seguintes funções e recursos.
- Interfaces de rede
- Política/regras (regras de firewall)
- Perfis de segurança (perfis padrão "prontos para uso")
- VPN IPsec
- VPN SSL (Web e Túnel)
- NLB (Balanceamento de Carga de Rede)
- Política de DoS (Anomalias L3/4)
- Registro em log (Analyzer)
IPS
O IPS (Intrusion Prevention Services) detecta e bloqueia vulnerabilidades e ameaças. O IPS também oferece suporte a patches virtuais baseados em rede e detecção de malware, ransomware e ataques baseados em HTTPS.
Serviço avançado de proteção contra malware
A Proteção Avançada contra Malware inclui Antivírus, Segurança de IP/Domínio de Botnet, Segurança Móvel, Sandbox na Nuvem, Proteção contra Surtos de Vírus e Desarmamento e Reconstrução de Conteúdo.
Controle de aplicativos
O Controle de Aplicativos permite a criação de políticas para autorizar, negar ou restringir o acesso a aplicativos ou categorias de aplicativos.
Segurança na Web
A Filtragem de Conteúdo da Web controla o acesso ao conteúdo da Web bloqueando páginas que contêm palavras ou padrões especificados. Palavras, frases, padrões, curingas e expressões regulares Perl podem ser usadas para corresponder ao conteúdo.
Tipo
É possível selecionar uma variedade de opções de recursos de Máquina Virtual para atender à taxa de transferência necessária.
Opções de desempenho
O desempenho do firewall no Gbps depende da licença selecionada, dos recursos de VRAM e vCPU atribuídos e dos recursos habilitados. A tabela fornece o desempenho indicativo e os recursos necessários.
| Tamanho | vCPU | vRAM | FW (Gbps) | IPS (Gbps) | ATP/UTP (Gbps) |
|---|---|---|---|---|---|
| S (pequeno) | 2 | 4 | 7 | 1.7 | 0.9 |
| M (médio) | 4 | 8 | 10.8 | 3.3 | 1.8 |
| L (grande) | 8 | 12 | 14 | 5.9 | 3.4 |
| XL (extragrande) | 16 | 16 | 15.5 | 10.1 | 6.3 |
Observações
- Os recursos da máquina virtual estão incluídos no serviço.
- O throughput máximo é o tráfego combinado de entrada e saída que o firewall pode processar. Os valores são baseados nos dados de teste do fornecedor. A capacidade real pode variar dependendo dos conjuntos de regras, funções ativadas e tráfego específico do cliente.
- Taxa de transferência do firewall medida com pacotes UDP (512 bytes).
- O desempenho do IPS foi medido com o Enterprise Traffic Mix.
- Desempenho da proteção contra ameaças medido com IPS, Controle de Aplicativos e Proteção contra Malware usando o Enterprise Traffic Mix.
Cota de armazenamento de registros
O registro padrão inclui até 1 GB de dados de registro por dia, com um máximo de 10 GB de armazenamento total de registros por par de serviços de firewall privado gerenciado. A retenção de log é de até 60 dias, mas pode ser menor se o limite de armazenamento de 10 GB for atingido antes. O armazenamento de registros adicional pode ser solicitado como Registro Estendido.
Demarcação de serviços e serviços de habilitação
A Equinix é responsável pelo Serviço Padrão e pela combinação de Opções de Serviço, conforme definido no pedido e solicitações de serviço subsequentes. A Equinix não é responsável pelo software cliente ou pela conectividade com a Internet necessária para gerenciar ou usar o serviço.
Para os firewalls virtuais, aplicam-se os seguintes limites de serviço:
- Interfaces de rede lógicas nos firewalls para tráfego de produção
- Interface do usuário e API para os consoles de rede e analisador.
Mais informações sobre demarcações de serviço podem ser encontradas em Funções e Responsabilidades e nas Políticas do Produto .
O Firewall Privado Gerenciado só pode ser encomendado juntamente com a Nuvem Privada Gerenciada (MPC) e funciona como um componente de segurança dentro da solução geral.
Tipos de cobrança
Ao solicitar o serviço Firewall privado gerenciado, selecione a variante que atende aos requisitos. O serviço MPF é cobrado com base nos valores de linha de base.
- Linha de base - O volume específico da unidade de medida do serviço, conforme definido na ordem.
Catálogo de itens de faturamento
| Categoria | Unidade de compra | UOM | Taxa de instalação | Método de faturamento | Excedente |
|---|---|---|---|---|---|
| Serviço MPF | Tipo de firewall Licença de firewall Cota de armazenamento de registros | Cada | Sim | Linha de base | Não |
Funções e responsabilidades
Integração - Instalação
| Atividades | Equinix | Cliente |
|---|---|---|
| Agendar/executar a reunião de início do projeto | RA | CI |
| Agendar/executar a integração de clientes | RA | CI |
| Recursos de máquina virtual (computação, armazenamento e rede) para o firewall virtual no MPC. | RA | I |
| Software, licenças e suporte para dispositivos de firewall virtual. | RA | I |
| Ambiente de gerenciamento Equinix para gerenciamento de firewall, incluindo o Console de Rede e o Console de Análise. | RA | I |
Integração - Configuração
| Atividades | Equinix | Cliente |
|---|---|---|
| Configuração básica de firewall, interfaces de rede, configurações de rede e reforço de segurança. | RA | I |
| Configure o monitoramento e o registro de firewall no Console do Analisador. | RA | I |
| Configure contas de clientes no portal para acesso a registro de atividades, relatórios e autoatendimento. | RA | CI |
| Definindo o conjunto inicial de regras do firewall | CI | RA |
| Carregando o conjunto inicial de regras de firewall por meio dos consoles de rede. | CI | RA |
| Carregando o conjunto inicial de regras de firewall por meio de uma solicitação de serviço. | RA | CI |
Aceitação no Serviço
| Atividades | Equinix | Cliente |
|---|---|---|
| Teste o acesso à página do produto MPF no Portal de Soluções Gerenciadas. | CI | RA |
| Acesse a documentação do MPF para teste em docs.equinix.com | CI | RA |
| Teste o acesso ao console operacional do MPF | CI | RA |
| Testar a configuração e o failover como parte do gerenciamento operacional | RA | CI |
| Teste funcional | CI | RA |
Operacional
| Atividades | Equinix | Cliente |
|---|---|---|
| Gestão técnica do serviço (geral) | RAC | I |
| Gestão funcional do ambiente do cliente dentro do serviço (em geral) | I | RAC |
| Balcão de atendimento | RA | CI |
| Manutenção do dispositivo de firewall (reparo de infraestrutura, atualizações de software, patches de segurança) | RA | I |
| Monitoramento 24 horas por dia, 7 dias por semana, do firewall virtual, incluindo verificações de integridade. | RA | I |
| Backup e gerenciamento de arquivos de registro e base de regras | RA | I |
| Envio de solicitação de serviço pelo portal | CI | RA |
| Implementação de alterações de acordo com o processo de mudança baseado em solicitações de serviço. | RA | CI |
| Interpretação de eventos de segurança | RA |
RACI significa Responsável, Presta Contas, Consultado e Informado.
Para evitar dúvidas, o cliente é responsável pelos conjuntos de regras e políticas de firewall, pela configuração opcional da conexão VPN e pelas configurações de balanceamento de carga do servidor. A Equinix implementa alterações somente com base nas instruções do cliente.
Gestão de Incidentes
O gerenciamento de incidentes está incluído no suporte de serviço. Todos os incidentes são tratados com base na prioridade. A prioridade é determinada após a falha ter sido relatada e avaliada pela Equinix com base nas informações fornecidas.
| Prioridade | Impacto/Urgência | Descrição |
|---|---|---|
| P1 Alto | Indisponibilidade imprevista de um serviço ou ambiente fornecido e gerenciado pela Equinix de acordo com a descrição do serviço devido a uma interrupção. O usuário não pode cumprir obrigações para com os usuários e sofre danos demonstráveis diretos devido à indisponibilidade desta funcionalidade. | O serviço deve ser restaurado imediatamente. Os ambientes de produção não estão disponíveis, com interrupções em toda a plataforma. |
| P2 Médio | O serviço não oferece funcionalidade completa ou tem funcionalidade parcial ou desempenho reduzido, afetando os usuários. O usuário sofre danos demonstráveis diretos devido à indisponibilidade da funcionalidade. O serviço pode ser afetado devido à disponibilidade limitada. | O serviço deve ser reparado no mesmo dia útil. O ambiente de gerenciamento não está disponível. |
| P3 Baixo | O serviço funciona com disponibilidade limitada para um ou mais usuários, e uma solução alternativa está em vigor. | O momento do reparo é determinado em consulta com a pessoa que fez a denúncia. |
A classificação acima não se aplica a interrupções causadas, por exemplo, por aplicativos específicos do usuário, ações do usuário ou dependentes de terceiros. Os incidentes podem ser enviados por meio do Portal do Cliente na seção Managed Solutions. P1 incidentes precisam ser enviados por telefone.
Solicitações de serviço
As solicitações de serviço são usadas para relatar problemas de serviço ou solicitar implementação ou assistência com alterações. As solicitações de serviço podem ser geradas para alterações de configuração que não podem ser implementadas por meio do autoatendimento no Console operacional. O suporte para o serviço Managed Private Firewall está disponível 24 horas por dia. Dois tipos de solicitações de serviço estão disponíveis:
- Incluído - Solicitações de serviço que estão dentro do escopo do serviço e não incorrem em cobranças adicionais.
- Adicionais - Solicitações de serviço que estão fora do escopo do serviço e incorrem em cobranças adicionais.
Além do serviço padrão, e quando a opção de serviço apropriada for selecionada, as seguintes funcionalidades ou configurações podem ser solicitadas durante a instalação ou por meio de uma Solicitação de Serviço, como uma opção paga.
- Adicionar ou remover rede adicional
- Adicione sub-redes adicionais além das duas sub-redes padrão, para fins como DMZ, separação de camadas ou uma conexão WAN adicional.
- Adicionar, remover ou alterar políticas ou regras
- Modifique o banco de regras e/ou inclua um perfil de segurança. No máximo cinco regras podem ser alteradas por solicitação.
- Adicionar, remover ou alterar o perfil de segurança (adicional ou personalizado)
- Configurar perfis de segurança do cliente (IPS, filtragem da Web etc.). É necessária uma assinatura válida.
- Adicione, remova ou altere conexões VPN (site-to-site)
- Configure conexões VPN IPsec para estabelecer conectividade criptografada entre locais.
- Adicionar, remover ou alterar conexões SSL (VPN)
- Configure conexões SSL VPN para acesso seguro do usuário pela Internet. A autenticação do usuário é fornecida por um sistema administrado pelo cliente ou serviço de suporte.
- Adicione, remova ou altere o certificado SSL
- Crie uma Solicitação de Assinatura de Certificado (CSR) e implemente o certificado SSL.
- Adicionar, remover ou alterar o balanceamento de carga do servidor
- Configure o balanceamento de carga de tráfego básico entre servidores back-end. SUPORTA L3 (IP), L4 (TCP/UDP) E L7 (HTTP, HTTPS, SSL/TLS, IMAPS, POP3S, SMTPS), incluindo descarregamento de SSL/TLS até TLS 1,3.
- Adicionar, remover ou alterar a política de DoS
- Configure políticas para examinar o tráfego em busca de padrões anômalos nas camadas 3 e 4. Os limites padrão são aplicados.
Algumas alterações podem ser implementadas por meio de autoatendimento, conforme mostrado na tabela abaixo, ou podem ser solicitadas através do portal de serviços como uma Solicitação de Serviço.
| Tipo de alteração | Autoatendimento | Incluído/Adicional |
|---|---|---|
| Adicionar ou remover interface de rede adicional | Não | Adicional |
| Adicionar, remover ou alterar políticas ou regras (máximo de 5 regras por solicitação) | Sim | Adicional |
| Adicionar, remover ou alterar perfil de segurança (adicional ou personalizado, requer assinatura) | Sim | Adicional |
| Adicionar, remover ou alterar VPN (IPsec/S2S) (máximo de 3 túneis VPN por solicitação) | Sim | Adicional |
| Adicionar, remover ou alterar o certificado SSL da VPN (criação de certificado excluída, uma alteração por solicitação). | Sim | Adicional |
| Adicionar, remover ou alterar certificado SSL | Não | Adicional |
| Adicionar, remover ou alterar o balanceamento de carga do servidor (máximo de 3 regras por solicitação). | Sim | Adicional |
| Adicionar, remover ou alterar a política de DoS | Sim | Adicional |
| Solicite informações sobre o produto. | Não | Incluído |
Os clientes podem solicitar alterações não listadas na tabela selecionando "Alterar" no módulo Solicitação de serviço no portal do Managed Solutions. A Equinix realiza uma análise de impacto para determinar a viabilidade, os custos associados e o tempo de espera.
Quaisquer encargos relacionados a solicitações de serviço serão deduzidos do saldo do Plano de Suporte Premier ou, em caso de saldo insuficiente, faturados posteriormente à taxa aplicável.
Alterações na capacidade base, na quantidade encomendada ou qualquer alteração que afete a taxa de serviço mensal devem ser solicitadas à equipe de Vendas.
Relatórios
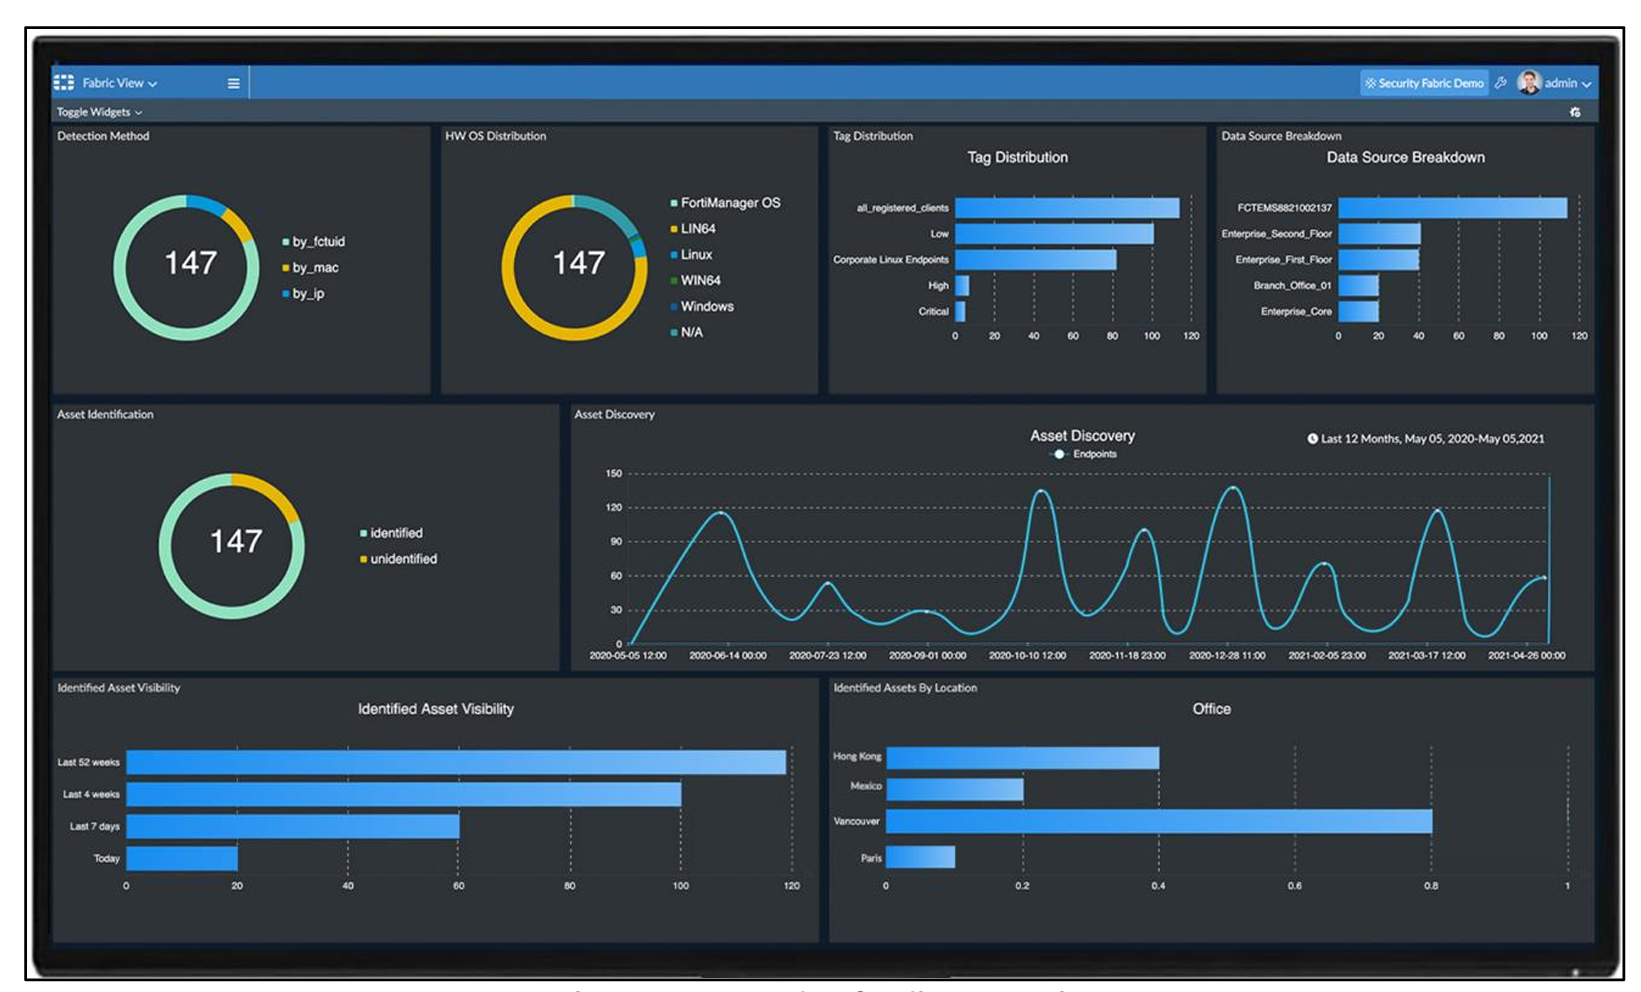
O cliente pode visualizar e salvar relatórios sobre tráfego de rede e eventos de segurança por meio do console. O console fornece um painel personalizável e interativo que exibe gráficos de tráfego de rede, ameaças, aplicativos e dados relacionados. O sistema integra informações históricas e em tempo real em uma única visão geral.
Os relatórios de dados personalizados podem ser gerados usando mais de 70 modelos integrados e mais de 2000 conjuntos de dados, gráficos e macros combinados para análise, como detecção de anomalias e avaliações de ameaças. Os relatórios podem ser executados sob demanda ou programados com notificações automáticas opcionais por e-mail. Os formatos de saída suportados incluem PDF, HTML, CSV, XML e JSON.
Eventos de segurança
As equipes de segurança podem monitorar e gerenciar alertas e logs de eventos a partir do firewall. Os eventos são processados e correlacionados em um formato adequado para análise.
Níveis de serviço
O Contrato de Nível de Serviço (SLA) define os níveis de desempenho mensuráveis associados ao serviço MPF e especifica as soluções disponíveis se o Equinix não atender a esses níveis. Os créditos de serviço listados na Política de Produtos são a solução exclusiva para o não cumprimento dos limites definidos.
O SLA de suporte aplica-se ao registro e à resolução de incidentes.
| Prioridade | Tempo de resposta¹ | Tempo de resolução² | Execução do Trabalho | SLA³ |
|---|---|---|---|---|
| P1 | < 30 minutos | < 4 horas | 24/7 | 95% |
| P2 | < 60 minutos | < 24 horas | 24/7 | 95% |
| P3 | < 120 minutos | < 5 dias | 24/7 | 95% |
¹ O tempo de resposta é medido a partir do momento em que o chamado é enviado até que um especialista da Managed Solutions emita uma resposta formal.
² O tempo de resolução é medido desde o registro até o fechamento ou cancelamento na ferramenta ITSM, ou a entrega ao Suporte da IBX.
³ O SLA se aplica ao tempo de resposta. Detalhes adicionais estão disponíveis na Política de Produtos .
Disponibilidade
O serviço MPF é considerado "Indisponível" quando as políticas e regras do firewall não são aplicadas ao tráfego por mais de 5 minutos.
| Nível de serviço de disponibilidade | Descrição |
|---|---|
| 99.95%+ | Conseguido limitando a indisponibilidade do Serviço de Firewall a menos de vinte e dois (22) minutos por mês civil. |
Um regime de crédito de serviço para disponibilidade é definido na Política do Produto , incluindo métodos de cálculo e exclusões aplicáveis.
Processo de Cumprimento
Quando um pedido MPF é feito, a equipe de entrega da Equinix orienta a equipe solicitante pelo processo de atendimento de cada local. O fluxo de trabalho de entrega inclui as seguintes ações:
- O pedido é avaliado em relação a produtos relacionados, incluindo Nuvem Privada Gerenciada, quando aplicável.
- O ponto de contato principal para MPF foi confirmado.
- O acesso do usuário ao Portal do Cliente Equinix, ao Portal de Soluções Gerenciadas e todas as permissões necessárias para a administração do MPF foram verificados.
- A conectividade necessária para proteger o meio ambiente foi verificada como presente e operacional.
- Foi confirmado que o ponto de contato principal possui credenciais equivalentes às de administrador.
Durante o processo de adesão ao MPF, as seguintes informações são fornecidas:
- Nome da organização.
- Uma ou mais contas de clientes com uma das funções definidas atribuídas.
- Firewalls provisionados e entregues de acordo com o projeto aprovado.
- Informações detalhadas sobre conectividade para Internet, provedores de serviços em nuvem, colocation e provedores de WAN.