Fornecedores OIDC
Ao criar um provedor OIDC, você especifica os recursos que a Equinix utiliza para estabelecer relações de confiança com o seu provedor.
Um provedor OIDC consiste em:
-
Nome - Um nome amigável para o provedor.
-
Local do emissor - O URL do local do emissor do OIDC. Este URL é usado para obter a configuração do provedor OpenID, que inclui o URL do JWKS onde suas chaves públicas podem ser obtidas.
-
Prefixo do IdP - Usado para criar um ID de IdP exclusivo para o provedor de OIDC. O prefixo IdP não pode ser igual a nenhum registro de provedor de OIDC existente, suspenso ou não suspenso para este projeto.
-
IDS de cliente confiável - especifique os clientes OAuth 2,0 que podem trocar tokens de identidade por tokens de acesso Equinix API. O valor da declaração de público (
aud) em um token de ID do OIDC é verificado em relação à lista de IDS de clientes confiáveis durante a troca de token . -
Declaração de associação de grupo - (opcional) Nome da reivindicação nos tokens de ID fornecidos por este emissor de OIDC contendo as associações de grupo de um principal, para fins de autorização. O valor da declaração de associação ao grupo em um token de ID deve ser uma matriz de strings, em que cada string é um identificador exclusivo e não reatribuível para um grupo. Quando esta propriedade não está definida, nenhuma reivindicação deste provedor é tratada como uma reivindicação de associação de grupo.
Criar um provedor OIDC
Use o Portal do Cliente ou o Equinix API para criar um provedor de OIDC no Equinix. Você deve ser um administrador da empresa.
- Portal
- API
-
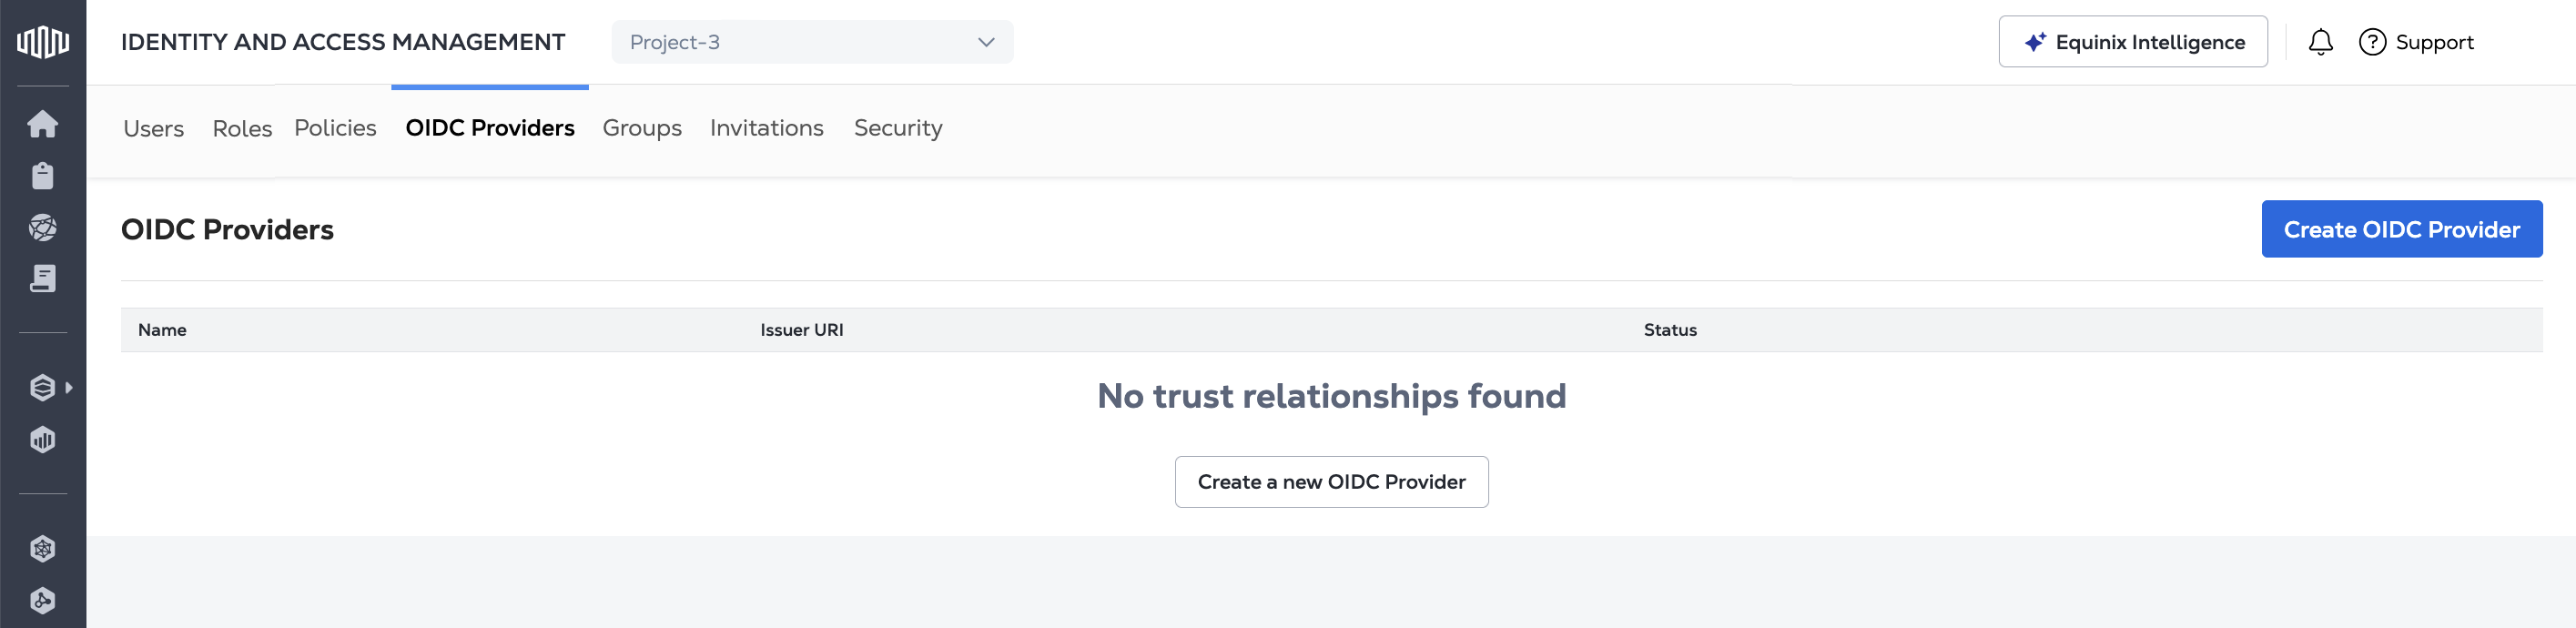
Faça login no Portal do Cliente --> Gerenciamento de Identidade e Acesso .
-
Abra a guia Provedores de OIDC.
-
Clique em Criar provedor de OIDC .
-
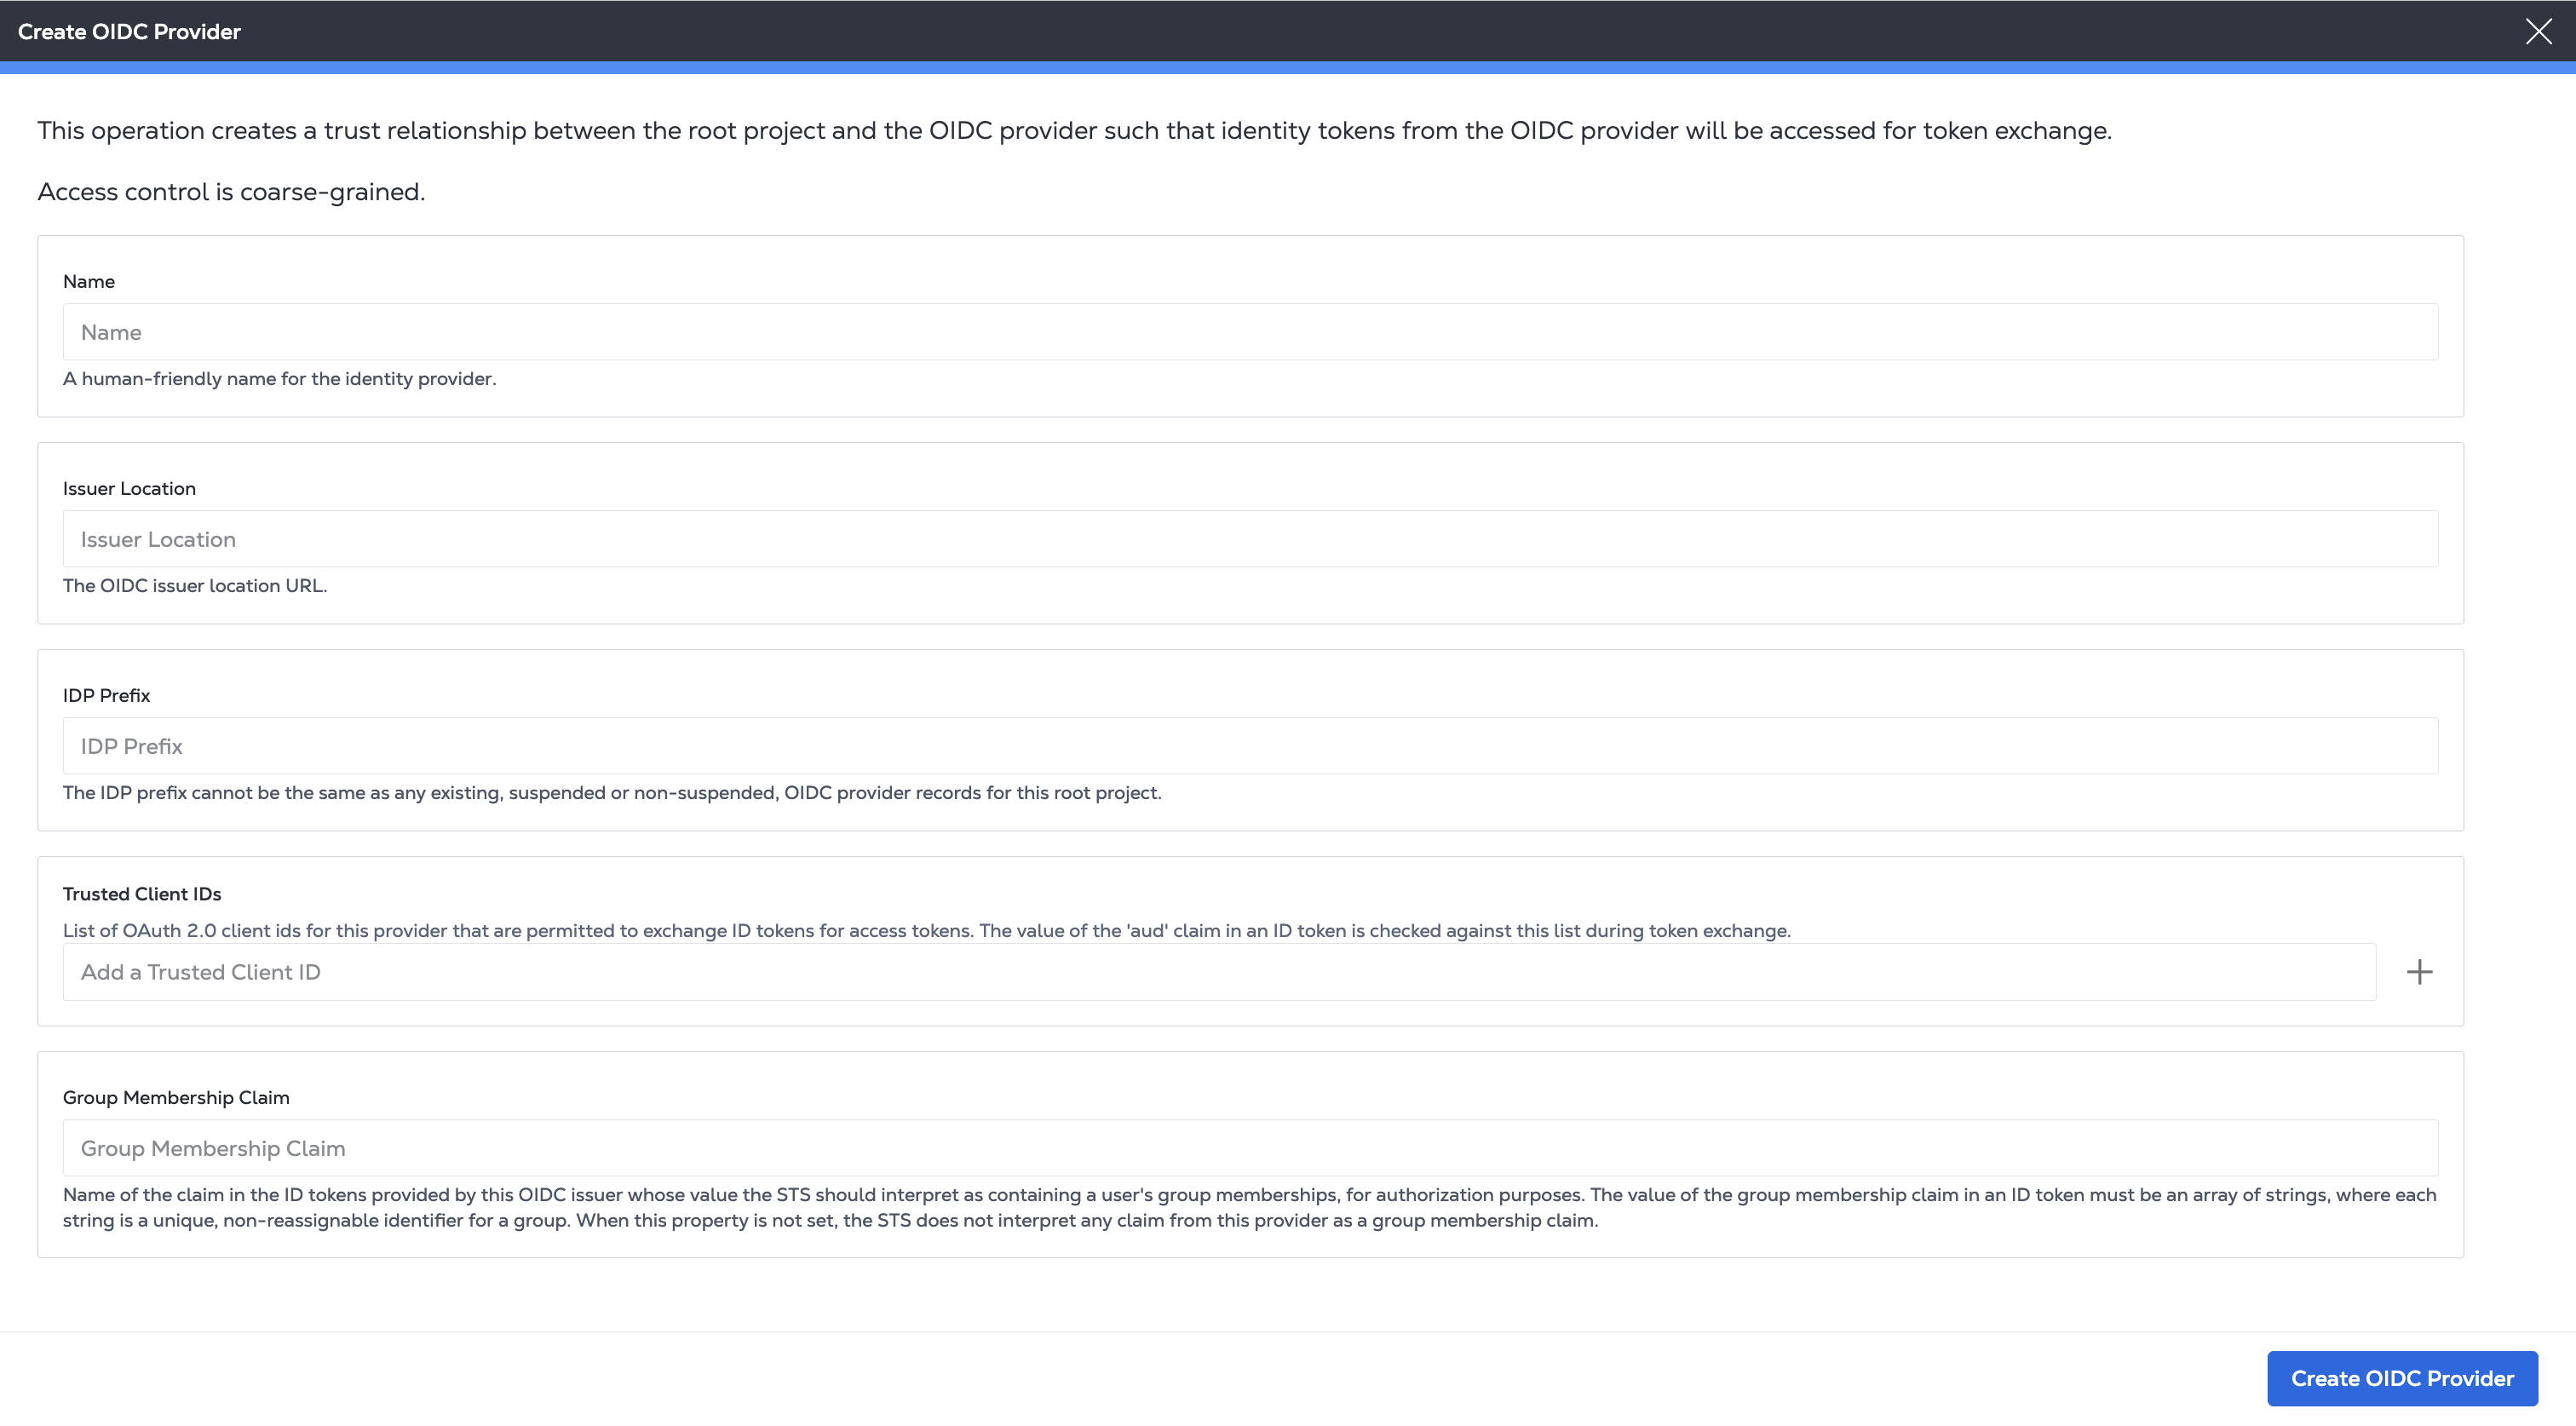
Na página Criar provedor de OIDC, forneça:
- um nome para o fornecedor
- URL de localização do seu emissor OIDC
- Prefixo IDP para criar um identificador único para o provedor de identidade.
- Os IDS de clientes confiáveis que têm permissão para trocar tokens de identidade. Insira um ID no campo e clique em ****.
- Solicitação de adesão a um grupo (opcional).
-
Clique em Criar provedor de OIDC .
Para registrar um provedor de OIDC, envie uma POST solicitação para o /v1/projects/{projectId}/oidcProviders
terminal. Especifique o projeto no caminho da solicitação.
Especifique um nome amigável e legível junto com o emissor do OIDC e os detalhes de autenticação para issuerLocation, idpPrefix, , trustedClientIdse opcional groupMembershipClaim no corpo da solicitação.
Exemplo de solicitação cURL:
curl -X POST 'https://sts.eqix.equinix.com/v1/projects/{projectId}/oidcProviders' \
-H 'content-type: application/json' \
-H 'authorization: Bearer <token>' \
-d '{
    "name": "<string>",
    "trustedClientIds": [
        "<string>"
    ],
    "groupMembershipClaim": "<string>",
    "issuerLocation": "<oidc_url>",
    "idpPrefix": "<string>"
}'
Utilizando seu provedor OIDC
Depois de registrar um provedor de OIDC, conceda e gerencie o acesso à sua infraestrutura Equinix usando políticas ou funções deacesso .
Em seguida, use o /v1/token endpoint para solicitar tokens de portador para uso ao ligar para o Equinix API. Para obter mais informações, consulte Autenticação API do OIDC .