Criando tokens de serviço A-Side A
Um token de serviço é uma chave exclusiva do Equinix Fabric que concede autorização a um recurso de interconexão.
Um token de serviço A-Side permite que um usuário ou cliente crie uma conexão de sua porta Fabric para outros destinos no Fabric. Ele permite o uso agregado da sua porta Fabric A-Side e elimina a necessidade de você, o provedor ou revendedor, entender ou estar ciente dos requisitos exclusivos por conexão.

Crie um token de serviço A-Side para autorizar o uso de sua porta Equinix Fabric para permitir que seus usuários ou clientes se conectem a provedores de cloud, provedores de rede ou qualquer outro destino Equinix Fabric. Como proprietário da porta A-Side, você é cobrado pelas conexões virtuais provisionadas por seus usuários ou clientes que resgatam seus tokens A-Side.
Se um token de serviço A-Side tiver sido compartilhado com você por um provedor, revendedor, operadora ou provedor de serviços, consulte Resgate de um token A-Side .
Para criar um token de serviço, você precisa ter:
- Uma conta Equinix Fabric, com uma das seguintes funções:
Fabric Manager,Fabric Connection Manager,Fabric Service Provider,Fabric Service Profile Manager, ouEnd Customer Fabric Manager. - Conceda permissões de acesso à porta para a qual deseja criar um token de serviço.
- Se você estiver usando o API, autentique trocando seu ID de cliente e segredo de cliente por um token de acesso. Consulte Autenticação API para obter detalhes.
Opções de tokens do lado A
Configurações de conexão :
-
VLANs - Dependendo do tipo de porta, você precisa fornecer as informações de encapsulamento e VLAN necessárias para fazer a conexão. Se você estiver usando uma porta dot1q, forneça um ID VLAN. Se você estiver usando uma porta QinQ, forneça a S-tag e a C-tag VLAN.
-
Largura de banda máxima - especifique a largura de banda máxima da conexão. O usuário ou cliente pode definir a velocidade da conexão até o limite de largura de banda.
-
Permitir conexões remotas - Especifique se deseja permitir conexões remotas à sua porta. Se você permitir conexões remotas, seu usuário ou cliente poderá criar conexões que terminam em um mercado estratégico diferente da sua porta. A não permissão de conexões remotas limita as conexões apenas a destinos do mesmo mercado estratégico da sua porta.
Configurações do token de serviço :
-
Expiração - você deve definir uma data de expiração para o token de serviço. O cliente ou usuário deve usar o token para criar uma conexão antes da data de expiração. Se o token expirar, ele não poderá ser usado para criar uma conexão, e você precisará criar um novo token.
-
Destinatários do token de serviço - Envie o token de serviço para até 12 destinatários por e-mail. Um token é de uso único; apenas um dos destinatários pode usar o token.
Criar um token de serviço
- Portal
- API
Para criar um token de serviço do lado A:
-
Faça login no Portal do Cliente > Painel do Fabric .
-
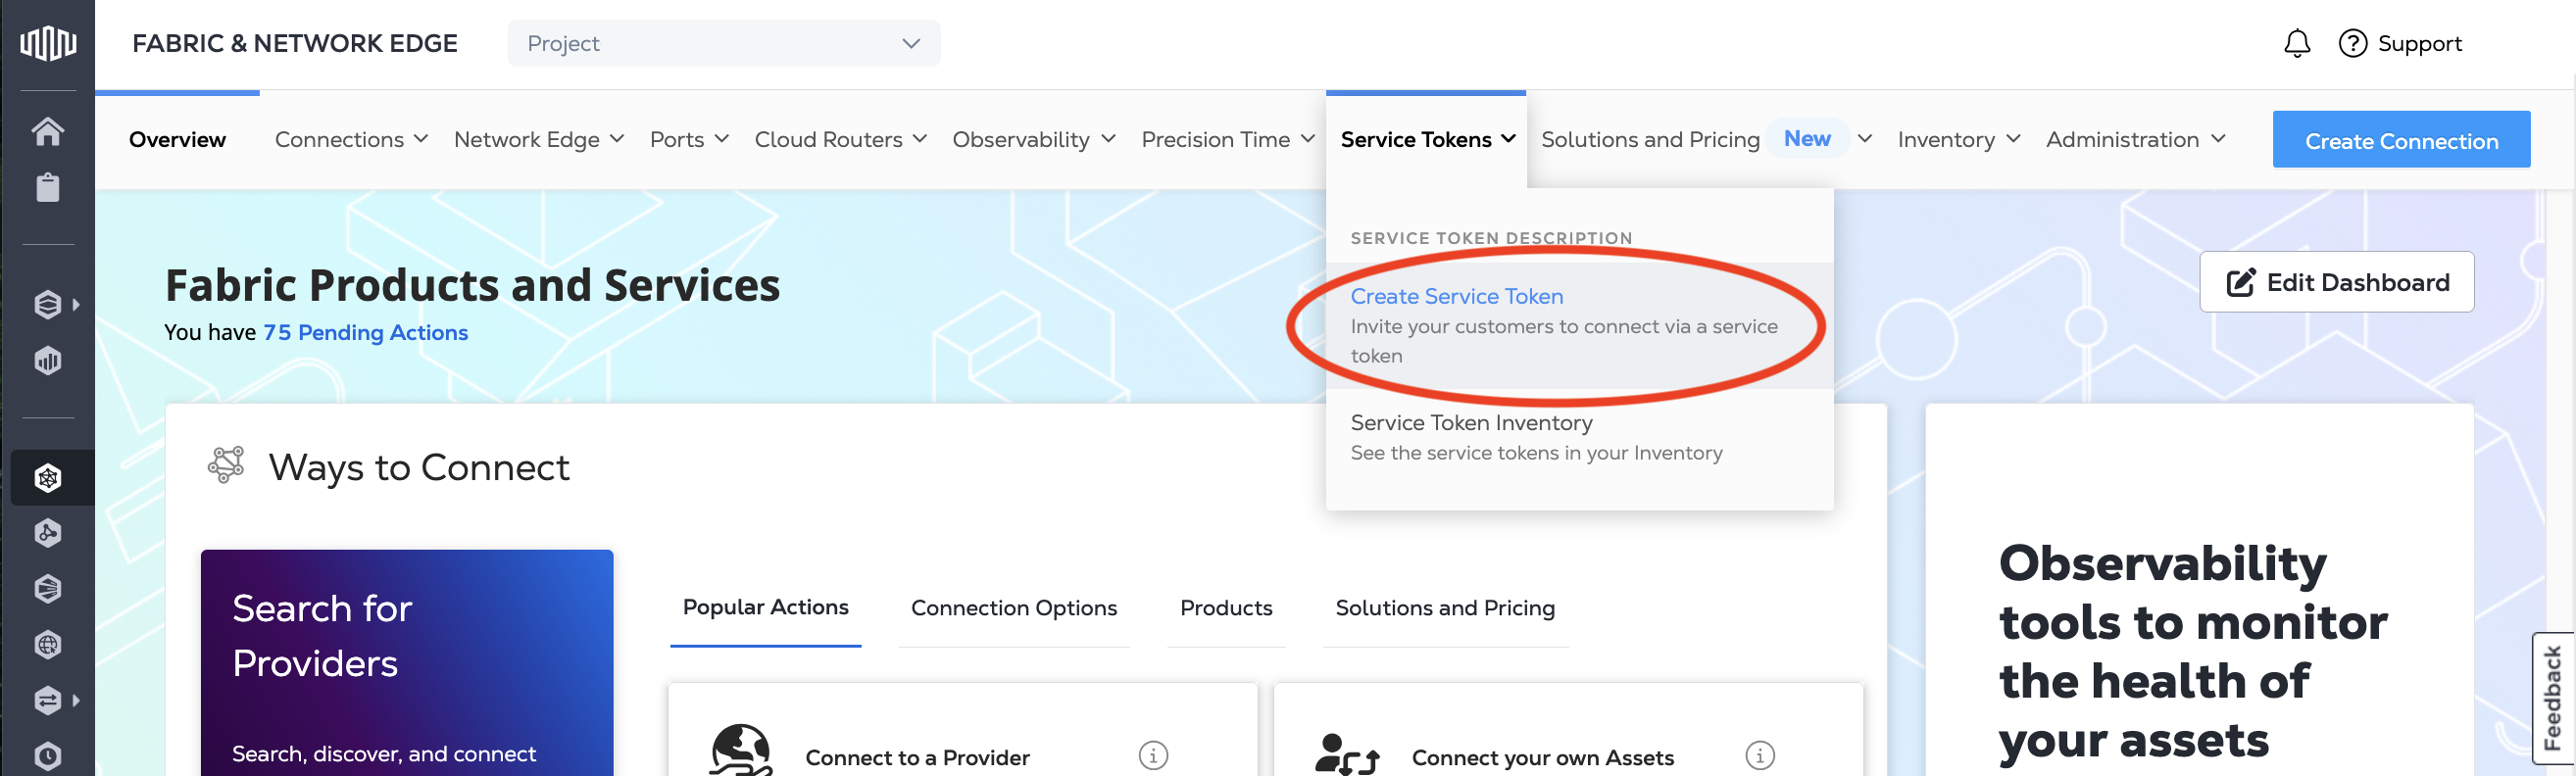
No menu Tokens de serviço, selecione Criar token de serviço .
Tipo de token de serviço
-
Na seção Tipo de token de serviço , selecione Token de serviço A-Side .
-
Na seção Ativo A-Side, a porta é selecionada automaticamente.

-
Clique e selecione Porta, escolha uma porta na lista de portas elegíveis no projeto atual. Clique em Selecionar porta.

Clique em Avançar.
Configurações de conexão
Em Configurações de conexão :
-
Insira as informações de VLAN para sua Porta.
-
Selecione a largura de banda máxima para conexões da sua Porta.
-
Para permitir conexões remotas, marque o BOX Permitir conexões remotas check.

Configurações do token de serviço
Em Configurações de token de serviço :
-
Insira ou escolha uma data de expiração para o token de serviço. O tempo máximo de expiração é de 90 dias.

-
Insira os endereços de e-mail dos usuários que receberão este token de serviço. Este token só pode ser usado uma única vez por qualquer um dos destinatários.

Clique em Avançar.
Revise
Consulte as informações do token de serviço nas seções Tipo de token de serviço , Configurações de conexão e Configurações de token de serviço . Se você precisar alterar as informações, clique em Voltar.
Depois de criar um token de serviço do lado A e compartilhá-lo com seu usuário ou cliente, ele terá permissão total para criar uma conexão a partir da porta definida pelo token de serviço. Você, o criador do token A-Side e o proprietário da porta, são cobrados pela conexão feita pelo seu usuário ou cliente.
Quando as informações do token de serviço estiverem corretas, clique em Criar token de serviço .

Para criar um token de serviço A-Side, envie uma POST solicitação ao /fabric/v4/serviceTokensterminal. Informe as configurações do token de serviço, as configurações de conexão e os detalhes da porta no corpo da solicitação.
Configurações do token de serviço
expirationDateTime- Especifique a data de expiração do token de serviço no formato de data e hora ISO 8601. A expiração deve ser dentro dos próximos 90 dias.notifications- Especifique até 12 destinatários do token de serviço nonotificationsobjeto. Definanotifications.typecomoNOTIFICATIONe insira os e-mails emnotifications.emails.
Configurações de conexão
allowRemoteConnection- A configuraçãoallowRemoteConnectionparatruepermite que seu usuário ou cliente crie conexões de sua porta para destinos em diferentes mercados estratégicos. A configuração parafalselimita as conexões a destinos no mesmo mercado estratégico que a porta.bandwidthLimit- Use obandwidthLimitparâmetro para definir a largura de banda máxima para uma conexão criada usando este token de serviço.
Seleção de porta
- Especifique a porta à qual você está concedendo acesso no
aSide.accessPointSelectorsobjeto. DefiniraccessPointSelectors.typecomoCOLO. Especifique a porta emport.uuid. - Use o
linkProtocolobjeto para especificar os detalhes de encapsulamento e VLAN da porta.
Exemplo de solicitação cURL:
curl -X POST 'https://api.equinix.com/fabric/v4/serviceTokens'
-H 'Content-Type: application/json'
-H 'Authorization: Bearer <token>'
-d '{
  "type": "VC_TOKEN",
  "expirationDateTime": "<token_expiration_date>",
  "connection": {
    "type": "EVPL_VC",
    "allowRemoteConnection": <boolean>,
    "bandwidthLimit": <bandwidth_value>,
    "aSide": {
      "accessPointSelectors": [
        {
          "type": "COLO",
          "port": {
            "uuid": "<port_uuid>"
          },
          "linkProtocol": {
            "type": "DOT1Q",
            "vlanTag": <vlan_id>
          }
        }
      ]
    }
  },
  "notifications": [
    {
      "type": "NOTIFICATION",
      "emails": [
        "<token_recipient_email>",
        "<token_recipient_email>"
      ]
    }
  ]
}'
O /fabric/v4/serviceTokens terminal aceita o dryRunparâmetro de consulta para fins de teste.
Status do token de serviço
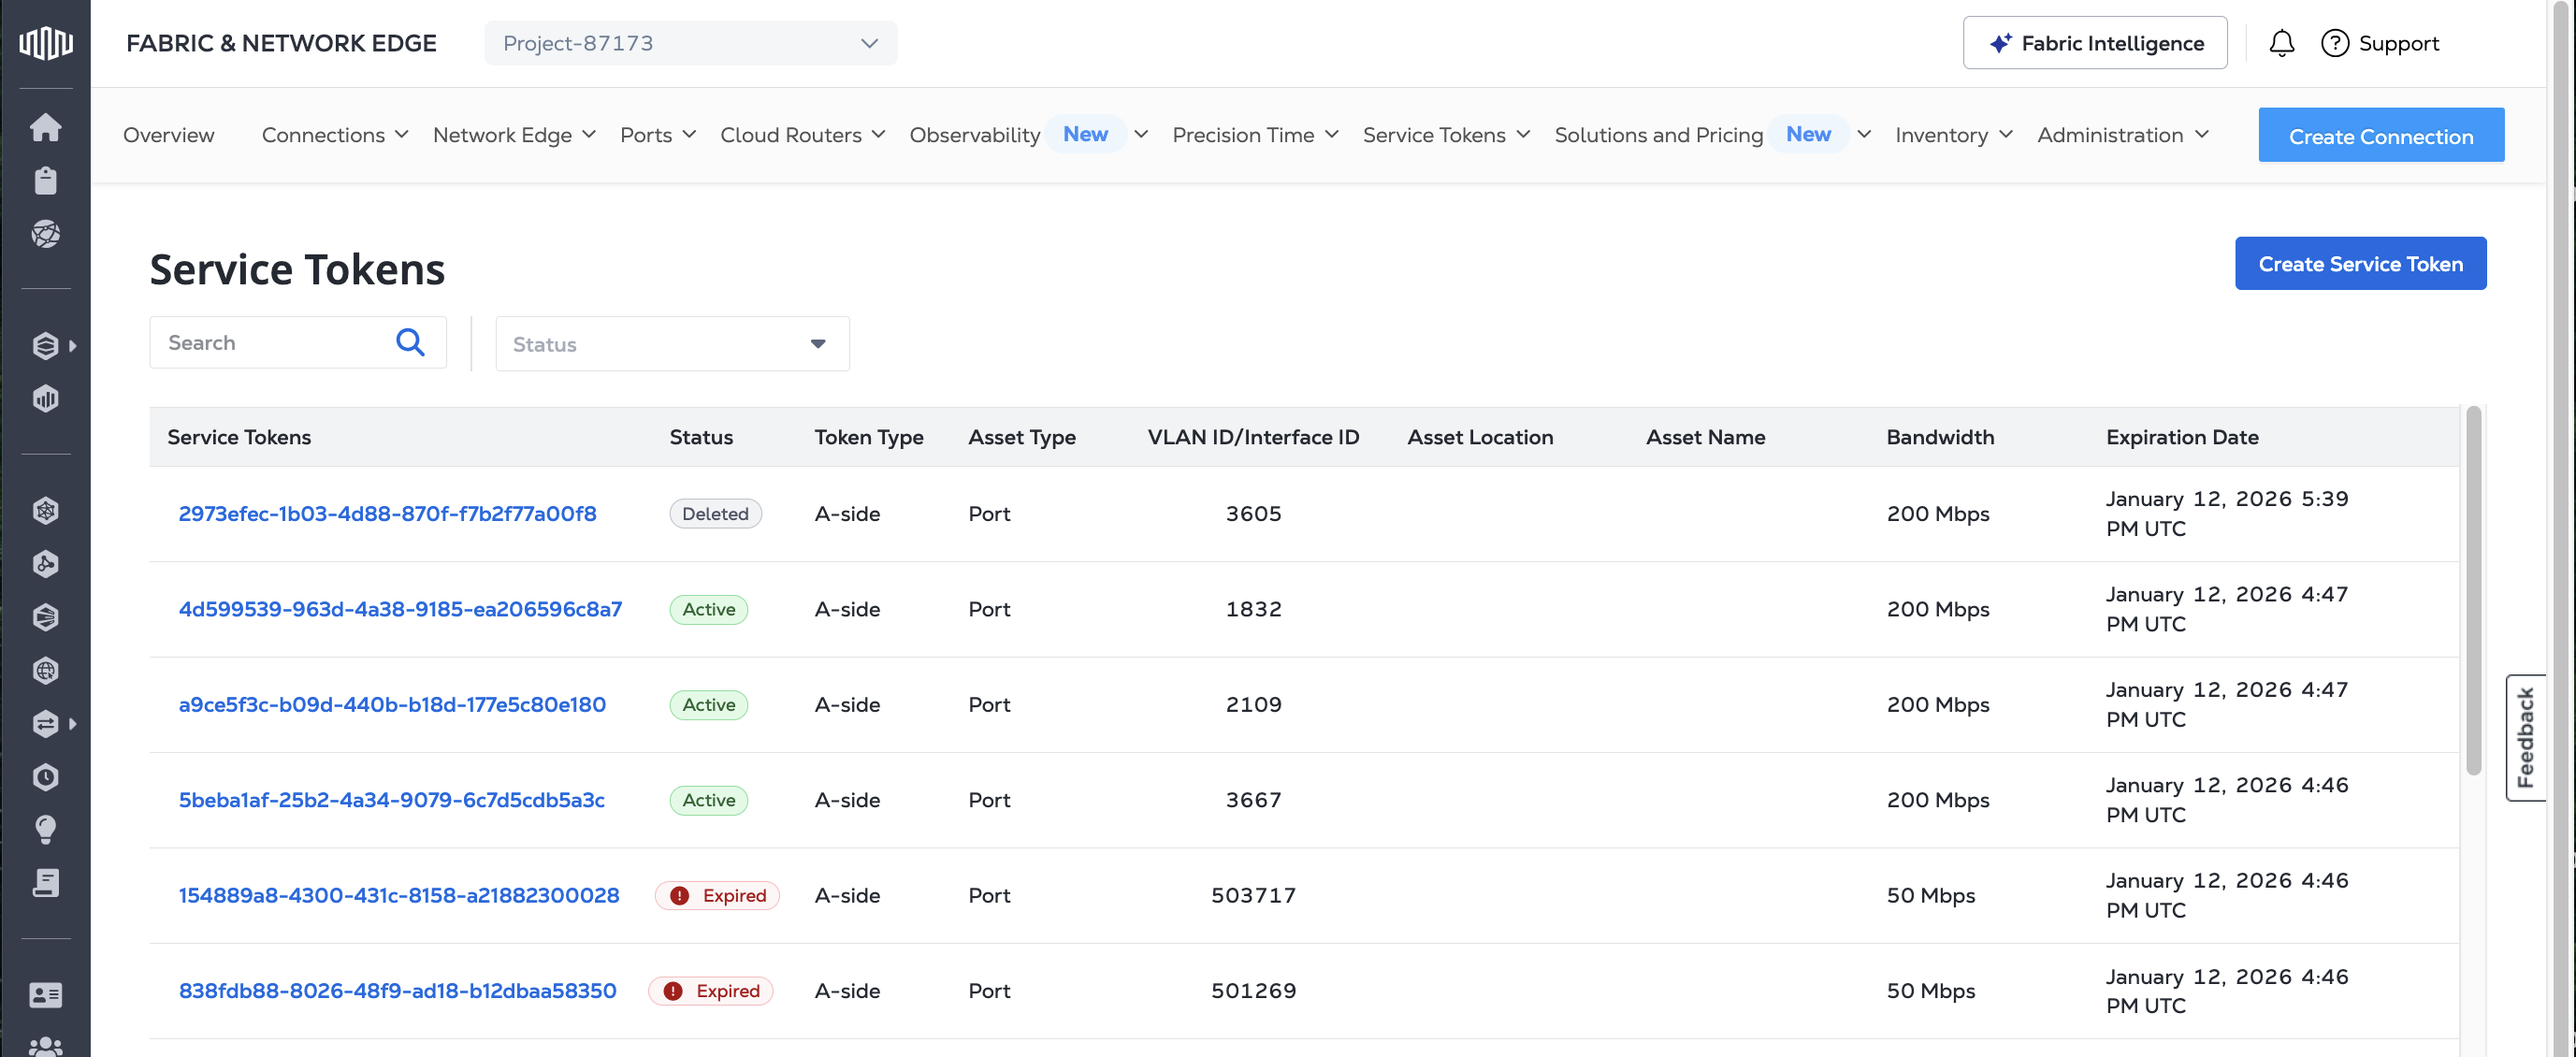
Depois de criar um token de serviço, você pode verificar seu status, incluindo se ele foi resgatado pelo seu usuário ou cliente. Se o status for Inactive, o token de serviço ainda não foi resgatado. Se o status for Active, o token de serviço foi resgatado.
Se o status for Expired, o token de serviço atingiu a data de expiração sem ser resgatado pelo usuário ou cliente.
- Portal
- API
Para verificar o status do token de serviço, faça login no Portal do Cliente e navegue até o Inventário de token de serviço
Para verificar o status de seus tokens de serviço, envie uma GET solicitação para o /fabric/v4/serviceTokens terminal. A resposta inclui uma lista de seus tokens de serviço junto com seus status no statecampo.
Exemplo de solicitação cURL:
curl -X GET 'https://api.equinix.com/fabric/v4/serviceTokens'
-H 'Authorization: Bearer <token>'
Mais informações sobre o gerenciamento de tokens de serviço estão disponíveis na páginaInventário de tokens de serviço.