Projete sua solução
Para proporcionar a melhor experiência aos nossos clientes, devemos garantir que o processo de conexão aos seus serviços seja claramente definido, simples e automatizado sempre que possível.
É importante entender como os clientes solicitarão a conexão ao seu serviço por meio do Equinix Fabric e, em última análise, como eles solicitarão e provisionarão seus serviços.
Os clientes normalmente habilitam a conectividade Fabric com provedores de serviços nos seguintes casos de uso:
- Acesso solicitado pelo cliente – acesse XaaS via Equinix Fabric, onde as conexões são feitas a partir da porta do cliente ou de outro ativo virtual para seu perfil de serviço público pelo Fabric.
- Acesso solicitado pelo provedor – Acesse os serviços de Infraestrutura Digital a partir do serviço oferecido. Ao permitir a conectividade do seu serviço com outros serviços via Equinix Fabric, os clientes podem acessar serviços de infraestrutura digital sob demanda globalmente. Seja roteadores, firewalls, armazenamento ou outros serviços, aumente ou desative-os conforme necessário e expanda-os com base nas ofertas de serviços de rede definidos por software compatíveis.
| Encomenda do cliente | Pedidos pelo provedor | |
|---|---|---|
| Caso de uso | XaaS | Acesso ao ecossistema |
| VCs de entrada/saída | Entrada | Enviado |
| Entidade faturada | Cliente | Provedor |
| Tokens de serviço | Z-Side | A-Side |
| Capacidade de Managed-Service | Não | Sim |
| Perfil de Serviço Público | Sim | Não |
Acesso solicitado pelo cliente
O acesso solicitado pelo cliente, ou XaaS, é iniciado no Equinix Customer Portal quando o cliente solicita se conectar aos seus serviços. Quando os serviços forem disponibilizados publicamente, criando um perfil de serviço público, você poderá aceitar ou ativar a conexão Equinix Fabric com um API ou diretamente no Equinix Customer Portal.
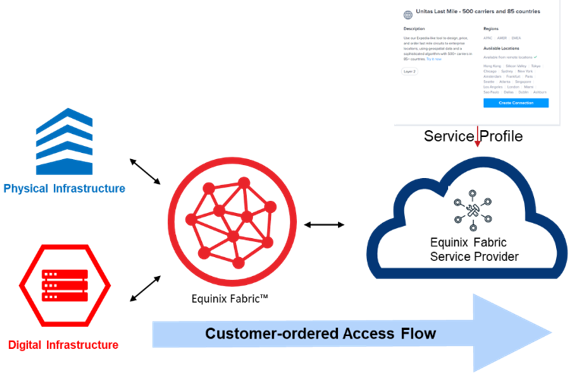
A jornada do cliente pode seguir um de dois caminhos para permitir o acesso aos seus serviços na Equinix Fabric, mediante solicitação do cliente:
- Portal-First – Neste cenário, os clientes solicitam se conectar a um provedor de serviços por meio da Equinix Customer Portal. Quando seu perfil de serviço público estiver ativado, os clientes poderão "descobrir" seus serviços e solicitar a conexão de várias maneiras. Em seguida, você receberá uma notificação da solicitação de conexão no Equinix Customer Portal e por e-mail. Após a notificação, o provedor executaria todas as tarefas necessárias para ativar o serviço e, em seguida, aceitaria a solicitação de conexão atribuindo uma porta e um VLAN. A limitação desse fluxo é que o cliente deve esperar que o provedor aceite a solicitação, a menos que o provedor tenha API integrado ao Equinix Fabric.
- Token-First – Neste cenário, o cliente primeiro recebe um token Z-Side do provedor e, em seguida, resgata esse token Z-Side no Equinix Customer Portal.
Tokens de serviço do lado Z
Se o seu cliente quiser se conectar ao seu serviço via Equinix Fabric, você pode emitir um token de serviço Z-Side para autorizar a conexão. As conexões feitas com seus serviços no Equinix Customer Portal usando um token de serviço Z-Side serão provisionadas automaticamente e não exigirão que o cliente aguarde a aceitação da solicitação de conexão. Para obter mais informações, consulte Criação de tokens de serviço Z-Side .
Uma conexão feita com um token de serviço Z-side será cobrada do cliente que iniciou a conexão, e não do provedor de serviços.
Tenha em mente os seguintes pontos em relação ao acesso fornecido pelo cliente (seja primeiro pelo portal ou primeiro pelo provedor):
-
Os clientes não precisam residir fisicamente no mercado estratégico/IBX local da Equinix, eles podem se conectar ao seu serviço a partir de qualquer um dos mais de 50 locais da Equinix Fabric, desde que você permita o acesso remoto .
-
Cada solicitação de conexão terá um ID exclusivo que é exibido na página de sucesso da conexão e pode ser copiado e compartilhado com o provedor de serviços. Este ID de conexão exclusivo pode ser usado para aceitar a conexão ao solicitar o portal-First.
-
Quando uma solicitação de conexão de um cliente é aceita, ou quando o token do lado Z é gerado, a porta e a VLAN associadas a essa conexão serão selecionadas pelo provedor de serviços.
-
A conexão não será cobrada ou provisionada até que o provedor aceite a solicitação. As conexões criadas usando tokens de serviço Z-Side serão provisionadas automaticamente e começarão a cobrança.
-
Os provedores podem incluir um link ou informações no portal do cliente da Equinix para direcionar os clientes ao portal do provedor para concluir o serviço.
-
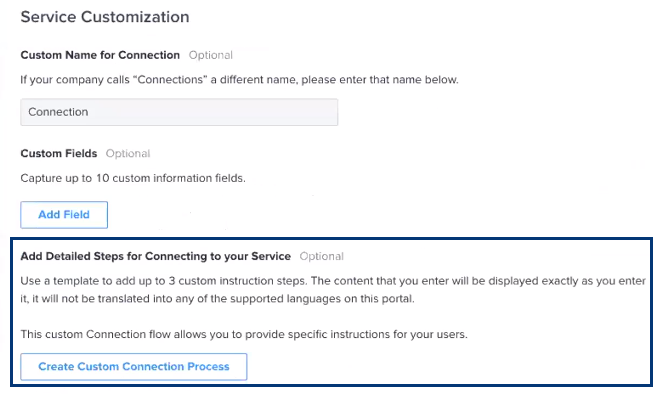
Os provedores podem especificar o fluxo de trabalho para se conectar a seus serviços no Equinix Customer Portal ao criar um perfil de serviço nas etapas de Personalização de serviço do processo de criação de perfil de serviço.
Acesso solicitado pelo profissional de saúde
Os provedores de serviços podem solicitar conexões de suas portas de provedor para outro provedor de serviços, cage de cliente/parceiro, dispositivo ou outro ativo virtual, dando ao seu cliente acesso a um vasto ecossistema de mais de 200 tipos de provedores de serviços. Isso permite que os clientes que assinam seus serviços se conectem a qualquer outro participante da Equinix Fabric, seja a própria infraestrutura digital ou física do cliente, outro provedor de cloud na Equinix Fabric ou qualquer outro serviço oferecido pela Equinix Fabric.
O acesso solicitado pelo provedor dá controle da conexão com o provedor, incluindo os custos. Nesse cenário, portas ilimitadas podem ser mais econômicas, pois todas as conexões de localização criadas a partir de portas ilimitadas custam USD 0. As conexões remotas ou intermetropolitanas exigirão que o provedor entenda o preço da conexão, melhor obtido usando APIs para precisão em tempo real.
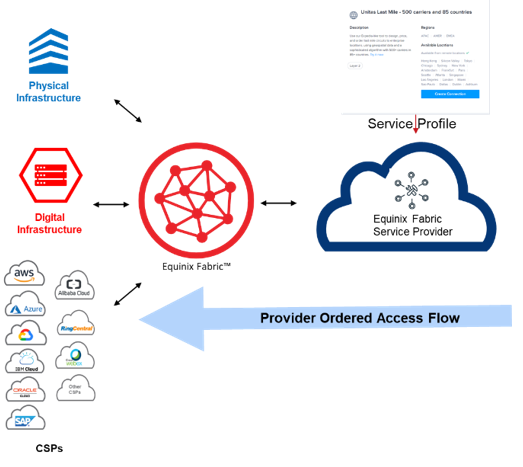
Existem dois tipos de acesso prescrito pelo prestador de serviços:
-
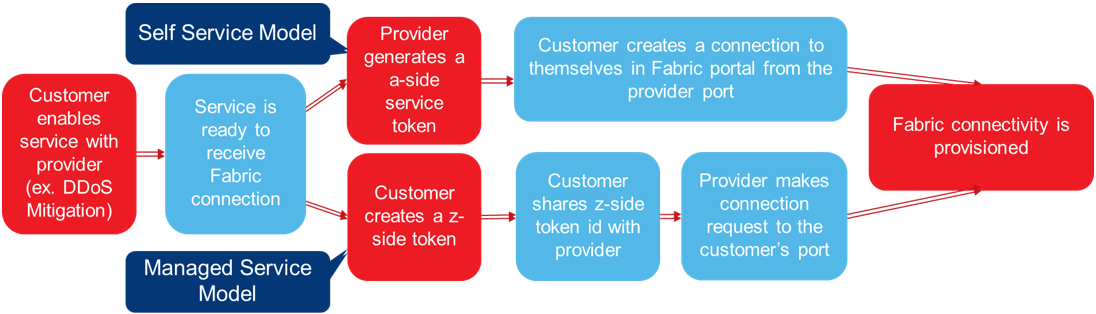
Modelo de serviço gerenciado – onde o provedor cria a conexão em nome do cliente e os clientes não precisam fazer login no Equinix Customer Portal para criar uma conexão. As conexões podem ser feitas com qualquer outro provedor de serviços disponível no Equinix Fabric (por exemplo, AWS) e/ou a qualquer outro cliente Equinix (que também pode ser seu cliente).
- Ao se conectar a um cage do cliente, esse cliente precisará de uma porta Equinix Fabric conectada ao cage ou de outro ativo virtual ao qual o provedor possa se conectar. O cliente pode emitir um token Z-Side para o provedor autorizar a conexão com sua própria porta/cage.
- Ao conectar-se a outro provedor de serviços ou perfil de serviço público, selecione esse perfil de serviço e insira as informações necessárias para concluir a conexão.
-
Modelo de autoatendimento – O provedor de serviços pode emitir um token de acesso e permitir que seus clientes criem conexões com seu próprio ambiente de armazenamento (gaiola) e/ou com qualquer outro provedor de serviços no Equinix Fabric, utilizando as portas e o serviço do provedor.
observaçãoNo modelo de autoatendimento, os clientes podem se conectar a qualquer provedor de serviços disponível no Equinix Fabric ou se conectar ao seu próprio cage. Isso introduz opções para permitir que seu cliente se conecte digitalmente a parceiros, clouds, outros provedores, Equinix Metal ou qualquer outro destino disponível no Equinix Fabric.
Fichas de serviço do lado A
Os tokens A-Side permitem que um cliente ou parceiro se conecte a um provedor de serviços terceirizado disponível na Equinix Fabric, onde a origem ou A-Side da conexão é de propriedade e gerenciada por você, o revendedor/provedor de serviços. O cliente ou parceiro não precisa ser um usuário Equinix Fabric existente. Se o seu cliente já tiver um serviço com você e quiser se conectar por meio desse serviço a outro provedor de serviços Equinix Fabric, você pode emitir aos seus clientes um token de serviço A-Side para autorizar a conexão Fabric originada na sua porta. Para obter mais informações, consulte Criação de tokens de serviço A-Side .
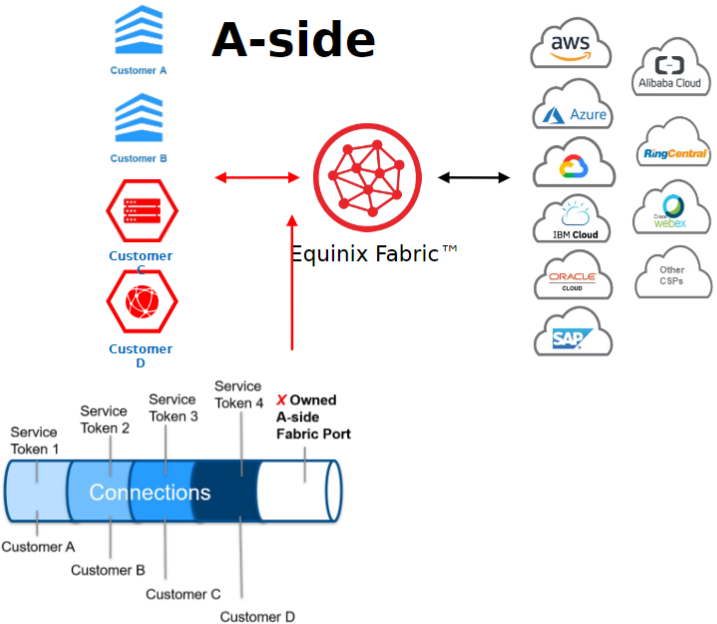
Uma conexão feita com um token de serviço do lado A será cobrada do proprietário da porta do lado A (provedor/revendedor de serviços).
Dependendo de qual provedor será o Z-Side ou o destino da conexão, determinados fluxos de trabalho e restrições podem ser aplicados. As solicitações de conexão para um provedor de serviços terceirizado podem ou não ser aceitas automaticamente e provisionadas imediatamente.
Em qualquer cenário de pedido por provedor (gerenciado ou autoatendimento), os provedores precisam ter a capacidade de cobrar os CVs Equinix Fabric do cliente. Se conexões remotas forem permitidas, os preços variam e podem mudar de tempos em tempos. Sugerimos que você use as APIs de preços do Fabric v4 para obter um preço consistentemente preciso para oferecer aos seus clientes. As cobranças locais de VC são mais consistentes e podem ser completamente evitadas usando portas ilimitadas.
Opções de integração de API
Um conjunto completo de APIs para automatizar qualquer uma das funções e recursos do Equinix Fabric está disponível no Catálogo do API .
A integração de API permite que você:
- Elimine processos e etapas manuais
- Economize recursos e tempo ao provisionar serviços.
- Reduzir erros
- Proporcione uma melhor experiência ao cliente.
- Incorporar o provisionamento de VCs de Fabric ou dispositivos virtuais em seus scripts de automação Terraform
Os provedores geralmente se integram às APIs Fabric em diferentes níveis de integridade. Alguns automatizaram quase totalmente o processo de conexão com seus serviços pelo Fabric, alguns automatizaram apenas determinadas etapas e outros optaram por usar exclusivamente o portal do Cliente para solicitar serviços de interconexão.
Uma opção de integração seria receber solicitações de conexão por meio do gateway de mensagens Equinix (EMG), onde você também pode receber outras notificações. A integração do API permitiria que você executasse fluxos de automação com base no recebimento de uma solicitação de conexão.
A automação abre vários casos de uso adicionais para fornecer serviços definidos por software. Se tornar um provedor de serviços na Equinix Fabric, você pode conectar-se programática aos seus serviços a partir de qualquer data center Equinix, que pode ser combinado com outros serviços virtuais para desenvolver soluções e ofertas simples a complexas para seus clientes.
Opções de arquitetura técnica
Embora o Equinix Fabric tenha sido projetado para ser um serviço altamente disponível, redundância e diversidade são muitas vezes uma preocupação para os clientes Fabric, especialmente quando os clientes estão se conectando a suas redes ou outros serviços essenciais. O Equinix suporta várias configurações ao obter redundância de porta. Para obter mais informações, consulte Arquiteturas de portas .