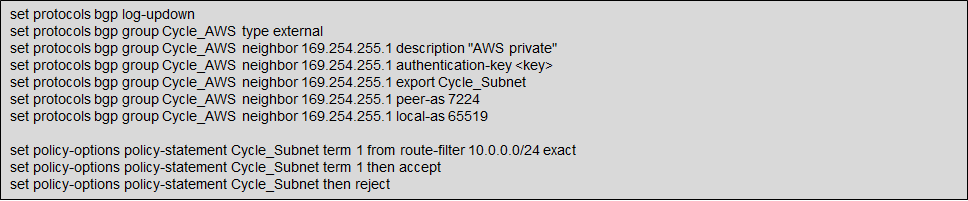
Configurando o BGP
Após a conexão ser criada e aceita, configure o roteamento entre o seu roteador Equinix Fabric Cloud Router ou dispositivo Network Edge e a sua VPC da AWS.
Configurar o peering BGP na AWS (lado Z)
Para configurar o lado Z, são necessários os seguintes parâmetros:
- Uma nova tag VLAN.
- Um ASN BGP público ou privado - se você estiver usando um ASN público, você deve possuí-lo. Se você estiver usando um ASN privado, ele deve estar no intervalo de 65000.
- Prefixos de rede a serem anunciados - Qualquer prefixo anunciado deve incluir apenas o seu ASN no caminho AS do BGP.
- O gateway privado virtual para conexão. Para obter mais informações sobre como criar um gateway privado virtual, consulte Adicionar um gateway privado virtual de hardware à sua VPC no Guia do usuário da Amazon VPC .
Em seguida, você precisa conectar seu novo AWS Direct Connect a uma interface virtual (VIF) no gateway privado virtual.
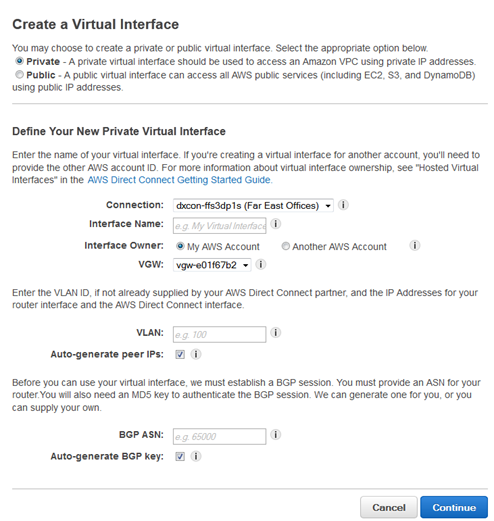
Em Definir sua nova interface virtual privada , faça o seguinte:
-
No campo Nome da interface, insira um nome para a interface virtual.
-
Em Proprietário da interface , selecione a opção Minha conta AWS se a interface virtual for para o ID da sua conta AWS.
-
Na lista VGW, selecione o gateway virtual ao qual se conectar.
-
O campo No VLAN já estará preenchido e esmaecido.
-
Para que o AWS gere o endereço IP do roteador e o endereço IP da Amazon, selecione Gerar automaticamente IPs de par .
-
Para especificar esses endereços IP, desmarque a opção Gerar automaticamente IPs de par e, em seguida, no campo IP do par do roteador, informe o endereço CIDR IPv4 de destino para o qual a Amazon deve enviar tráfego. No campo IP do par do roteador Amazon, insira o endereço CIDR IPv4 que você usará para enviar tráfego para o Amazon Web Services.
-
No campo BGP ASN, insira o Número do Sistema Autônomo (ASN) do Protocolo de Gateway de Border (BGP) do seu gateway; por exemplo, um número entre 1 e 65534.
-
Selecione Gerar chave BGP automaticamente para que o AWS gere uma chave.
-
Para fornecer sua própria chave BGP, desmarque Gerar chave BGP automaticamente e, em seguida, no campo Chave de autorização BGP, insira sua chave MD5 BGP.
observaçãoVIFs públicos também são suportados no Equinix Fabric.
-
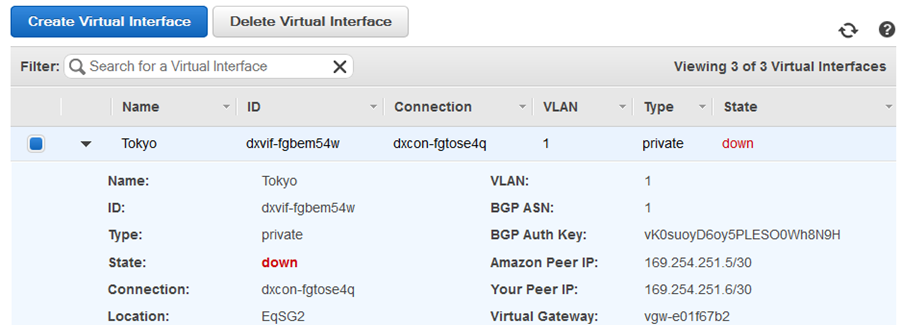
Veja a configuração do roteador (BGP). No painel Virtual Interfaces, selecione uma interface virtual e clique na seta para mostrar mais detalhes.
Configurar o peering BGP no roteador Fabric Cloud (lado A)
Primeiro, certifique-se de que o AWS Direct Connect apropriado esteja totalmente configurado no AWS, incluindo o VIF. Navegue até o inventário do Connections no Portal do Cliente.
-
Na lista Nome da conexão, clique no nome da nova conexão. Comece com sua conexão primária, se ela ainda não estiver configurada. É exibido um resumo dos detalhes da conexão, incluindo o status de
Pending Interface Configuration.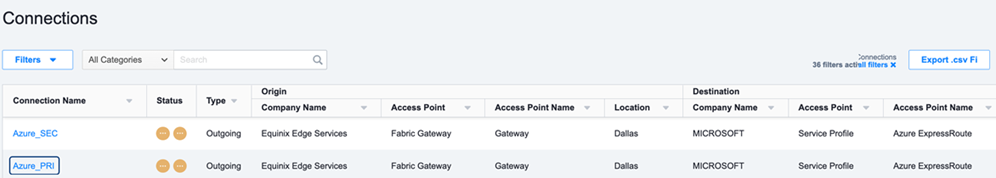 .
-
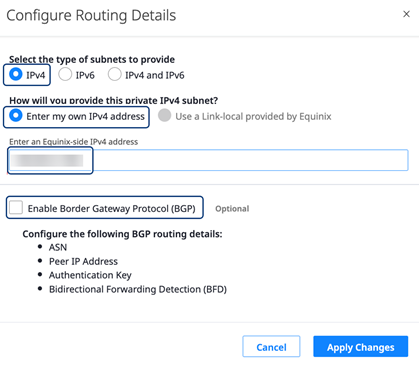
Selecione a guia Detalhes do Roteamento e clique em Configurar Roteamento. O formulário Configurar detalhes do roteamento é exibido.
-
Selecione o tipo de sub-rede a ser fornecido: Insira meu próprio endereço IPv4 .
-
Insira um endereço IPv4 do lado da Equinix com CIDR.
/30é suficiente, mas/28e/29também são permitidos. -
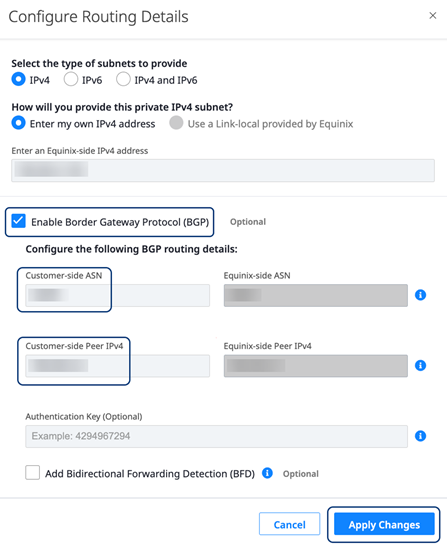
Selecione Habilitar protocolo de gateway de fronteira (BGP). Insira um ASN do lado do cliente, que normalmente deve ser o ASN definido no gateway de conexão direta, e um endereço de host IPv4 do par do lado do cliente.
-
Se você estiver usando a autenticação BGP, informe o segredo compartilhado. Certifique-se de que o segredo esteja configurado adequadamente e corresponda também no circuito de Conexão direta no portal AWS.
-
Para usar a Detecção de encaminhamento bidirecional (BFD), selecione Ativar BFD e defina o intervalo apropriado em milissegundos. O intervalo BFD deve corresponder em ambos os lados da conexão.
-
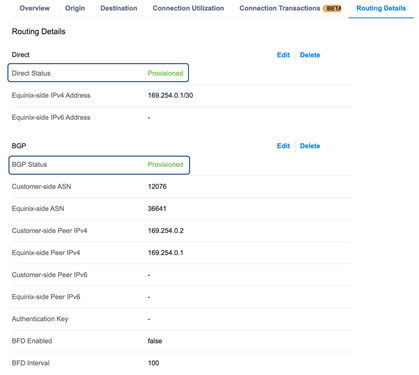
Clique em Aplicar alterações. Os detalhes do roteamento são atualizados e o lado Fabric da conexão é provisionado.
-
Se você criou uma conexão secundária com a AWS, repita os passos para configurar a segunda conexão.
Para concluir a configuração da conexão de ponta a ponta, faça as alterações de roteamento correspondentes na AWS.
Configurar o peering BGP no dispositivo de borda da rede (lado A)
A forma de configurar o BGP em um dispositivo virtual varia de acordo com o fornecedor do dispositivo (como Cisco ou Juniper).
-
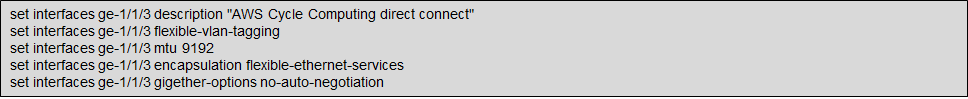
Configure a porta física com protocolos e marcação apropriados.
-
Configure as portas lógicas (subinterfaces) com endereços IP e etiquetas de VLAN apropriados.
-
Configure o peering do BGP.