# Fortinet VNFの仕様
## ライセンス[](#ライセンス "への直接リンクライセンス")
Network Edgeは、FortiFlexトークンベースのライセンスや、サポートされているFortiGate VMサブスクリプションエンタイトルメントなど、サポートされているFortinet FortiGate VMライセンスモデルを使用して、ライセンス持込み(BYOL)環境をサポートしています。
> **メモ**
>
> 旧バージョンのFortiGate VM Vシリーズライセンスモデルは廃止予定であるため、新規導入には使用しないでください。
ソフトウェアライセンスを購入するには、Fortinetの営業担当者またはパートナーにお問い合わせください。
* [フォーティネット](https://www.fortinet.com/corporate/about-us/contact-us)
* [Fortinetパートナーを検索](https://partnerportal.fortinet.com/directory/)
## サポート[](#サポート "への直接リンクサポート")
FortiGate VMサブスクリプションまたはFortiFlexライセンスに合わせて、FortiCare(フォーティケア)および適用可能なFortiGuardサービスのエンタイトルメントを購入するには、Fortinetの営業担当者またはパートナーにお問い合わせください。
* [Fortinetコミュニティ](https://community.fortinet.com/?pageNum=1)
* [フォーティケアテクニカルサポート](https://www.fortinet.com/support/contact)
## EquinixパブリックIPアドレスを使用しないFortinetデバイスの設定[](#equinixパブリックipアドレスを使用しないfortinetデバイスの設定 "への直接リンクEquinixパブリックIPアドレスを使用しないFortinetデバイスの設定")
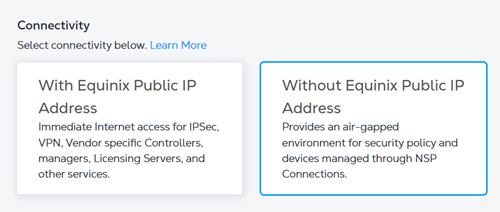
**EquinixパブリックIPアドレスを使用せずに**Fortinetデバイス(自律モード)を作成すると、WANまたは管理インターフェイス上でパブリックIPアドレスを使用せずにVNFがプロビジョニングされます。
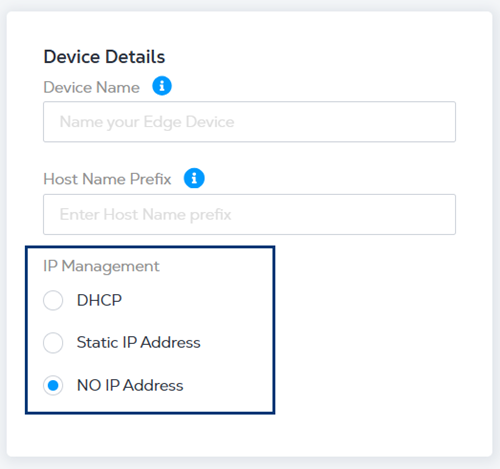
**デバイスの詳細を**入力する際に、次のIPアドレスオプションのいずれかを選択します。
* DHCP - IPアドレスを自動的に割り当てるネットワーク管理プロトコル。
* 静的IPアドレス - IPアドレス、サブネットマスク、デフォルトゲートウェイを入力します。
* NO IP Address - IPアドレスは割り当てられません。
ライセンス登録、オーバーレイネットワーク構成、クラスタリング(オプション)の構成は、お客様の責任で行ってください。
## Fortinet FortiGate VMシリーズ[](#fortinet-fortigate-vmシリーズ "への直接リンクFortinet FortiGate VMシリーズ")
* [Fortinet NGFW発注ガイド](https://www.fortinet.com/content/dam/fortinet/assets/data-sheets/og-cloud-next-generation-firewall.pdf)
* [FortiGateデータシート](https://www.fortinet.com/content/dam/fortinet/assets/data-sheets/fortigate-vm.pdf)
* [FortiOS管理ガイド](https://docs.fortinet.com/document/fortigate/7.4.7/administration-guide/416169/vm-license)
Network Edgeは、サポートされているKVMベースの仮想化インフラストラクチャにFortiGate VMインスタンスを導入しています。詳細については、[FortiGate VMのデータシートを](https://www.fortinet.com/content/dam/fortinet/assets/data-sheets/FortiGate_VM_KVM.pdf)参照してください。
### Fortinet FortiGate VMシリーズの仕様[](#fortinet-fortigate-vmシリーズの仕様 "への直接リンクFortinet FortiGate VMシリーズの仕様")
| | |
| ------------------------------------------------- | ---------------------------------------------------------------------------------------------------------------------------- |
| 仮想デバイスのリソース | 2コア- 4GB
4コア- 6GB
8コア- 12GB
16コア- 24GB |
| ソフトウェアパッケージ | 標準 |
| サポートされるインターフェース(デフォルト/最大) | 10/18 |
| システム予約インターフェイス | ポート1(管理)
ポート2(WAN /SSH) |
| 利用可能なライセンスタイプ | BYOL |
| アクセス方法 | SSH (CLI)
HTTPS(ウェブコンソール) |
| イメージバージョン | [利用可能なイメージバージョンを](https://docs.equinix.com/ja/network-edge/vendors-devices/ne-certified-vnfs.md#fortinet)表示 |
| 接続性 | EquinixパブリックIPアドレスを使用 |
| 返品/交換契約(RMA) | サポート対象 |
| スナップショット | サポート対象 |
| サイズ変更 | サポート対象 |
### Fortinet FortiGateファイアウォールデバイスの作成[](#fortinet-fortigateファイアウォールデバイスの作成 "への直接リンクFortinet FortiGateファイアウォールデバイスの作成")
ベンダーのデバイスリセラーからFortiGateファイアウォールデバイスのライセンスを取得します。この仮想デバイスで利用可能なオプションは、ライセンス持込み(BYOL)のみです。Network Edgeは、ファイルベースのFortiGate VMライセンスのエンタイトルメントと、FortiFlexトークンベースのライセンスをサポートしています。
> **メモ**
>
> FortiFlexトークンベースのライセンスは、Network Edgeで利用可能な現在のFortiOS 7.xリリースでサポートされています。
デバイスの作成プロセス中:
* トークンベースのFortiFlexライセンスを使用している場合は、[**ライセンストークンを入力します]を**選択します。フィールドにライセンストークンキーを入力します。
* ファイルベースのライセンスを使用している場合は、[**ライセンスファイルをアップロードします]を**選択します。\[**ファイルを選択]を**クリックしてライセンスファイルをアップロードします。
Fortinet FortiGateのBYOLライセンストークンまたはファイルのアップロードは任意です。ライセンスなしでデバイスをプロビジョニングでき、デバイスのプロビジョニング後にBYOLライセンスを登録できます。
### Fortinet FortiGateファイアウォールデバイスのログストレージ[](#fortinet-fortigateファイアウォールデバイスのログストレージ "への直接リンクFortinet FortiGateファイアウォールデバイスのログストレージ")
Fortinet FortiGateファイアウォールデバイスには、30GBのロギングストレージが含まれており、ファイアウォールイベントデータ用のデバイス上のバッファを提供します。トラフィックログ、脅威ログ、イベントログ、ポリシー違反レコードはすべてローカルに保存されます。新しく作成されたすべてのデバイスには、自動的に30GBのログストレージが含まれます。
既存のFortinet FortiGateファイアウォールデバイスをアップグレードして30GBのログストレージを含めるには、「[手動デバイスリカバリ」を](https://docs.equinix.com/ja/network-edge/troubleshooting/ne-manual-device-replacement.md#re-instantiate-device)参照してデバイスを再インスタンス化してください。再インスタンス化中に選択したソフトウェアのバージョンに関係なく、30GBのログストレージが自動的にデバイスにプロビジョニングされます。
### Fortinet FortiGate SD - WAN仕様[](#fortinet-fortigate-sd---wan仕様 "への直接リンクFortinet FortiGate SD - WAN仕様")
| | |
| ------------------------------------------------- | ---------------------------------------------------------------------------------------------------------------------------- |
| 仮想デバイスのリソース | 2コア- 4GB
4コア- 6GB
8コア- 12GB
16コア- 24GB |
| ソフトウェアパッケージ | 標準 |
| サポートされるインターフェース(デフォルト/最大) | 10/18 |
| システム予約インターフェイス | ポート1(管理)
ポート2(WAN /SSH)
ポート3(NSP /BYOC) |
| 利用可能なライセンスタイプ | BYOL |
| アクセス方法 | SSH
フォーティマネージャ |
| イメージバージョン | [利用可能なイメージバージョンを](https://docs.equinix.com/ja/network-edge/vendors-devices/ne-certified-vnfs.md#fortinet)表示 |
| 接続性 | EquinixパブリックIPアドレスを使用 |
| 返品/交換契約(RMA) | サポート対象 |
| スナップショット | サポート対象 |
| サイズ変更 | サポート対象 |
### Fortinet FortiGate WANデバイスの作成[](#fortinet-fortigate-wanデバイスの作成 "への直接リンクFortinet FortiGate WANデバイスの作成")
デバイスの作成プロセス中:
* トークンベースのFortiFlexライセンスを使用している場合は、[**ライセンストークンを入力します]を**選択します。フィールドにライセンストークンキーを入力します。
* ファイルベースのライセンスを使用している場合は、[**ライセンスファイルをアップロードします]を**選択します。\[**ファイルを選択]を**クリックしてライセンスファイルをアップロードします。
Fortinet FortiGateのBYOLライセンストークンまたはファイルのアップロードは任意です。ライセンスなしでデバイスをプロビジョニングでき、デバイスのプロビジョニング後にBYOLライセンスを登録できます。
### Fortinet SD-WANクラスタの作成[](#fortinet-sd-wanクラスタの作成 "への直接リンクFortinet SD-WANクラスタの作成")
クラスターを作成する場合は、プロバイダの入力を求められます:
* クラスタ名 - クラスタの名前を入力します。
* Device Name - デバイスの名前を入力します。
* Primary Device SD-WAN Controller 1 - IPアドレスを入力します。
* Primary Device Admin Password - プライマリデバイスのパスワードを入力します。
* Primary Host Name - プライマリデバイスのホスト名を入力します。
* セカンダリデバイス管理パスワード - セカンダリデバイスのパスワードを入力します。
* セカンダリデバイスのホスト名 - セカンダリデバイスのホスト名を入力します。
> **メモ**
>
> Device Linkingを使用してクラスタ化されたデバイスを接続する場合、HAグループIDは各クラスタでユニークである必要があります。