Fortinet VNFの仕様
ライセンス
Network Edgeは、FortiFlexトークンベースのライセンスや、サポートされているFortiGate VMサブスクリプションエンタイトルメントなど、サポートされているFortinet FortiGate VMライセンスモデルを使用して、ライセンス持込み(BYOL)環境をサポートしています。
旧バージョンのFortiGate VM Vシリーズライセンスモデルは廃止予定であるため、新規導入には使用しないでください。
ソフトウェアライセンスを購入するには、Fortinetの営業担当者またはパートナーにお問い合わせください。
サポート
FortiGate VMサブスクリプションまたはFortiFlexライセンスに合わせて、FortiCare(フォーティケア)および適用可能なFortiGuardサービスのエンタイトルメントを購入するには、Fortinetの営業担当者またはパートナーにお問い合わせください。
EquinixパブリックIPアドレスを使用しないFortinetデバイスの設定
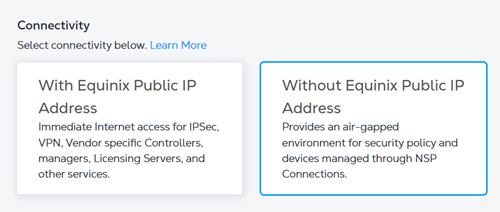
EquinixパブリックIPアドレスを使用せずにFortinetデバイス(自律モード)を作成すると、WANまたは管理インターフェイス上でパブリックIPアドレスを使用せずにVNFがプロビジョニングされます。
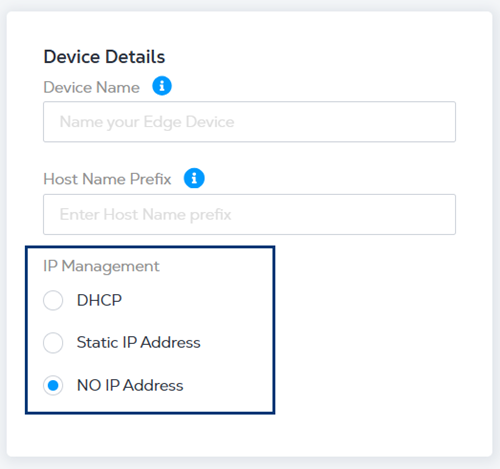
デバイスの詳細を入力する際に、次のIPアドレスオプションのいずれかを選択します。
- DHCP - IPアドレスを自動的に割り当てるネットワーク管理プロトコル。
- 静的IPアドレス - IPアドレス、サブネットマスク、デフォルトゲートウェイを入力します。
- NO IP Address - IPアドレスは割り当てられません。
ライセンス登録、オーバーレイネットワーク構成、クラスタリング(オプション)の構成は、お客様の責任で行ってください。
Fortinet FortiGate VMシリーズ
Network Edgeは、サポートされているKVMベースの仮想化インフラストラクチャにFortiGate VMインスタンスを導入しています。詳細については、FortiGate VMのデータシートを参照してください。
Fortinet FortiGate VMシリーズの仕様
| 仮想デバイスのリソース | 2コア- 4GB 4コア- 6GB 8コア- 12GB 16コア- 24GB |
| ソフトウェアパッケージ | 標準 |
| サポートされるインターフェース(デフォルト/最大) | 10/18 |
| システム予約インターフェイス | ポート1(管理) ポート2(WAN /SSH) |
| 利用可能なライセンスタイプ | BYOL |
| アクセス方法 | SSH (CLI) HTTPS(ウェブコンソール) |
| イメージバージョン | 利用可能なイメージバージョンを表示 |
| 接続性 | EquinixパブリックIPアドレスを使用 |
| 返品/交換契約(RMA) | サポート対象 |
| スナップショット | サポート対象 |
| サイズ変更 | サポート対象 |
Fortinet FortiGateファイアウォールデバイスの作成
ベンダーのデバイスリセラーからFortiGateファイアウォールデバイスのライセンスを取得します。この仮想デバイスで利用可能なオプションは、ライセンス持込み(BYOL)のみです。Network Edgeは、ファイルベースのFortiGate VMライセンスのエンタイトルメントと、FortiFlexトークンベースのライセンスをサポートしています。
FortiFlexトークンベースのライセンスは、Network Edgeで利用可能な現在のFortiOS 7.xリリースでサポートされています。
デバイスの作成プロセス中:
- トークンベースのFortiFlexライセンスを使用している場合は、[ライセンストークンを入力します]を選択します。フィールドにライセンストークンキーを入力します。
- ファイルベースのライセンスを使用している場合は、[ライセンスファイルをアップロードします]を選択します。[ファイルを選択]をクリックしてライセンスファイルをアップロードします。
Fortinet FortiGateのBYOLライセンストークンまたはファイルのアップロードは任意です。ライセンスなしでデバイスをプロビジョニングでき、デバイスのプロビジョニング後にBYOLライセンスを登録できます。
Fortinet FortiGateファイアウォールデバイスのログストレージ
Fortinet FortiGateファイアウォールデバイスには、30GBのロギングストレージが含まれており、ファイアウォールイベントデータ用のデバイス上のバッファを提供します。トラフィックログ、脅威ログ、イベントログ、ポリシー違反レコードはすべてローカルに保存されます。新しく作成されたすべてのデバイスには、自動的に30GBのログストレージが含まれます。
既存のFortinet FortiGateファイアウォールデバイスをアップグレードして30GBのログストレージを含めるには、「手動デバイスリカバリ」を参照してデバイスを再インスタンス化してください。再インスタンス化中に選択したソフトウェアのバージョンに関係なく、30GBのログストレージが自動的にデバイスにプロビジョニングされます。
Fortinet FortiGate SD - WAN仕様
| 仮想デバイスのリソース | 2コア- 4GB 4コア- 6GB 8コア- 12GB 16コア- 24GB |
| ソフトウェアパッケージ | 標準 |
| サポートされるインターフェース(デフォルト/最大) | 10/18 |
| システム予約インターフェイス | ポート1(管理) ポート2(WAN /SSH) ポート3(NSP /BYOC) |
| 利用可能なライセンスタイプ | BYOL |
| アクセス方法 | SSH フォーティマネージャ |
| イメージバージョン | 利用可能なイメージバージョンを表示 |
| 接続性 | EquinixパブリックIPアドレスを使用 |
| 返品/交換契約(RMA) | サポート対象 |
| スナップショット | サポート対象 |
| サイズ変更 | サポート対象 |
Fortinet FortiGate WANデバイスの作成
デバイスの作成プロセス中:
- トークンベースのFortiFlexライセンスを使用している場合は、[ライセンストークンを入力します]を選択します。フィールドにライセンストークンキーを入力します。
- ファイルベースのライセンスを使用している場合は、[ライセンスファイルをアップロードします]を選択します。[ファイルを選択]をクリックしてライセンスファイルをアップロードします。
Fortinet FortiGateのBYOLライセンストークンまたはファイルのアップロードは任意です。ライセンスなしでデバイスをプロビジョニングでき、デバイスのプロビジョニング後にBYOLライセンスを登録できます。
Fortinet SD-WANクラスタの作成
クラスターを作成する場合は、プロバイダの入力を求められます:
- クラスタ名 - クラスタの名前を入力します。
- Device Name - デバイスの名前を入力します。
- Primary Device SD-WAN Controller 1 - IPアドレスを入力します。
- Primary Device Admin Password - プライマリデバイスのパスワードを入力します。
- Primary Host Name - プライマリデバイスのホスト名を入力します。
- セカンダリデバイス管理パスワード - セカンダリデバイスのパスワードを入力します。
- セカンダリデバイスのホスト名 - セカンダリデバイスのホスト名を入力します。
Device Linkingを使用してクラスタ化されたデバイスを接続する場合、HAグループIDは各クラスタでユニークである必要があります。