役割
ロールは、組織全体のプロジェクトやアセットへのユーザーアクセスを簡単に制御する方法を提供する。割り当てられているロールに応じて、さまざまなNetwork Edgeリソースにアクセスできる。
組織で使用されるロールは、さまざまなプロジェクト、組織、およびアセットにアクセスするために必要な権限を定義する。一部のロールはアイデンティティおよびアクセス管理(IAM)によって提供され、その他のカスタムロールはNetwork Edge用に設定される。
Equinixプラットフォーム(IAM)の使用:
Equinix Fabricポートを使用し、Equinixプラットフォーム(IAM)に参加するNetwork Edgeのユーザーには、Network Edge機能を使用する権限を定義する役割が割り当てられる。役割タブには、プロジェクトで使用可能な役割が表示される。詳細については、「IDおよびアクセス管理」を参照してください。
役割と権限
IAMは、ユーザーに割り当てることができる標準ロールを提供する。さらに、特定のプロジェクトのニーズをサポートするためにカスタムロールを利用できる。IAM管理者またはプライマリ管理者は、必要に応じてロールを作成してユーザーに割り当てることができる。標準およびカスタムの役割と権限の詳細については、「役割」を参照。
2023年8月のリリースで、サービスプロバイダはプロジェクトごとにサービスプロファイルへのアクセスを管理できるようになった。この新機能により、サブアカウントユーザはプライベートサービスプロファイルを作成および管理できるようになる。プライベートNetwork Edgeサービスプロファイルを管理するための適切なロールの割り当てについては、Equinixに問い合わせる。プライベートNetwork Edgeサービスプロファイルの作成手順については、「Network Edgeサービスプロファイルの作成」を参照。サービスプロファイルの管理の詳細については、「プロジェクトごとのサービスプロファイルの管理」を参照してください。
ロールを表示
権限に応じて、左側のメニューで**[Identity and Access Management]を**選択すると、組織階層と使用可能なロールを表示できる。コンテキストスイッチャーを使用してプロジェクトを選択または変更し、ロールタブをクリックして使用可能なロールの詳細を表示および表示する。
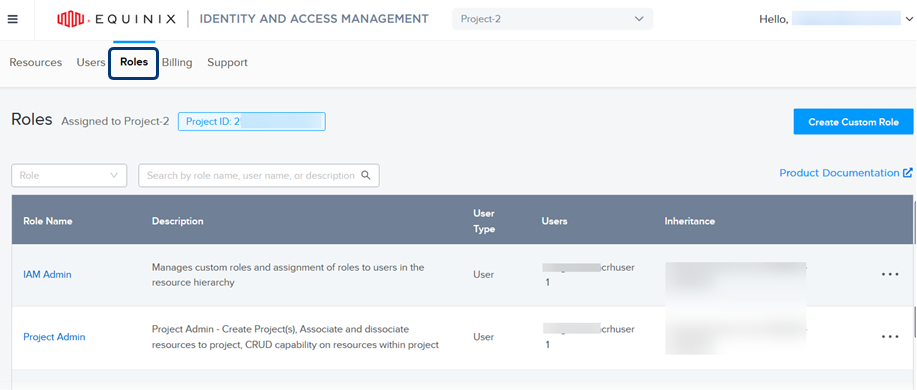
Identity and Access Management (IAM)
Equinixプラットフォーム(IAM)の機能と、役割の表示と管理方法の詳細については、「IDおよびアクセス管理」を参照してください。