プライマリインターフェースアクセスコントロールリスト
プライマリーインターフェースACLサービスは、すべての機器で有効なプライマリーインターフェースへのアクセスを許可(経路フィルタリング用語ではALLOW)する1つまたは複数のIPアドレスブロックを入力することができます。ソフトウェアスタックやOSS/BSSの主要コンポーネント、仮想機器からクラウドやその他の宛先までの「パケットウォーク」についてもカバーしています。
ACLは、他の既知のネットワークデバイスACLに対して従来の方法で動作する。次の場合には、常に少なくとも1つのIPアドレスブロックを持つ必要がある。
- SSHやWeb GUIなどで機器に直接アクセスを想定している場合。
- デバイスは、SaaS、その他のソフトウェアパッケージ、またはWANデバイスなどのサードパーティソフトウェアによって制御および管理されている。ベンダーガイダンスでは、どのアドレスが必要かを示す必要がある。
- デバイスへのトラフィックはすべてパブリックインターネットインターフェースを介して渡すつもりです。
- デバイスからパブリックインターネットを経由して遠隔地に向かうVPNトンネルを有効にしたい。
Equinixは自動的にデバイスへの基本的なアクセス権を持つが、許可されたアドレスブロックを少なくとも1つ有効にしないと、これらのアクションはEquinixの業務外の顧客には機能しない。アドレスを入力すると、Equinixオーケストレーションにより、複数の場所でこの許可リストが有効になる。
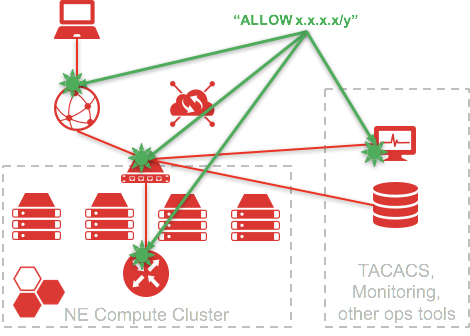
これには、以下が含まれますが、これらに限定されるものではありません。
- パブリックインターネット接続用ゲートウェイルーター上のインターフェイス
- GWルーターに面したラック上部のインターフェイス
- VNF上のプライマリまたはインターネットインタフェース
- トラブルシューティング、オペレーションツールの選択
プライマリインタフェース ACL サービスは、以下の属性を持つ。
| 価値観 | 必要なデータ | 注釈 | |
|---|---|---|---|
| 発売前の設定 | いいえ / ございません | ||
| 起動時に設定する。 | はい | 新しいデバイスのAdditional Servicesセクションにある。 | |
| ライフサイクル中に設定する。 | はい | デバイスの詳細のAdditional Servicesセクションにある。 | |
| オプションまたは必須 | オプション | デバイスによっては必要な場合があります。詳しくはデバイスプロファイルまたは詳細をご覧ください。 | |
| IPアドレス | x.x.x.x/y | 数値形式のIPv4アドレス。Xは最小0から最大255、yは最小1から最大32。 | システムは0.0.0.0をブロックします。システムは現時点ではIRRに対してアドレスブロックや所有権を検証したり確認したりしません。 |
| デバイス | UUID; 必須 | アルファニューメリック | ポータルサイトでは、ユーザーが現在閲覧しているアクティブなデバイスに基づいてデバイスUUIDが想定されます。 |
| 1台あたり何個のIPブロックを使用するか | 50 | ||
| 1アカウントあたりのIPアドレス数 | 無制限 | 該当なし | |
| 最大CIDR/サブネットサイズ | なし | /1以下; システムブロック /0 | |
| セカンダリーも同じですか? | いいえ | 同じものでも、違うものでも可。 |
このサービスを冗長ペアに追加する場合は、セカンダリデバイスに同じIPアドレスセットを追加するかどうかを指定する必要がある。別のリストを指定することもできる。
EquinixはTACACSサーバを維持しており、SSHユーザが許可されたIPアドレスおよびインターネットバックボーンルータからデバイスにアクセスできるようにしている。このサービスは、Equinixインフラストラクチャに、どのIPアドレスとサブネットがデバイスへのアクセスを許可されているかを通知する。このサービスは、SSHクライアントを介した個人ユーザーと、デバイスを管理するサードパーティのソフトウェア、アプリケーション、またはオーケストレーションの両方に対応する。このため、ユーザーが定義されていない場合でも、次のようなサービスの設定が必要になる場合がある。
- 外部のSaaSがアクセスを管理するSD-WAN装置。
- SSHインターフェースを通じてSNMPトラップを取得するネットワークパフォーマンスソフトウェアパッケージ
- このデバイスを制御するサードパーティのソフトウェアまたはオーケストレーション
- その他、可能なシナリオ
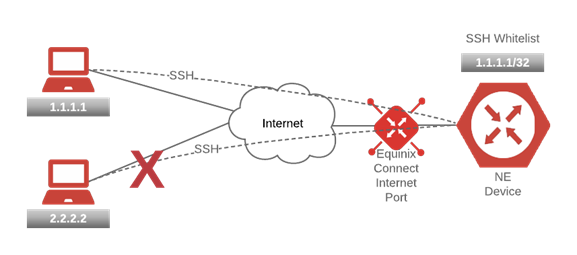
ブロック数は50に制限されているが、サブネットを計算する際に必要に応じて、ユーザは効率的に多数の同時アドレスを入力できる。システムが一部のエントリ(「permit all」0/0エントリや一部のプライベートアドレス空間など)を制限している。デバイスのライフサイクル中はいつでも、ユーザーはこのリストに追加したり、リストから削除したりできる。
Saveをクリックすると、許可されたすべてのアドレスの設定がデバイスにプッシュされる。アドレスの削除や変更が含まれる場合、そのアドレスに関連付けられたデバイスにアクセスしようとするとサービスは中断される。
ユーザーアクセスサービスにリストされているすべてのユーザーは、このサービスにリストされているすべてのアドレスからデバイスにアクセスできる。Equinixでは、許可されるアドレスをできるだけ小さなサブネットに追加することを推奨している。ユーザーは、企業のIT組織に相談して、デバイスにアクセスする必要があるユーザーやシステムの可能性のある送信元アドレスを特定する必要がある。個々のユーザーは、whatssmyipのようなサービスを使って、設定しているパブリックアドレスをコンピュータや端末から特定することができる。
Equinixは、入力されたIPサブネットの所有権をARINなどのレジストリで検証しない。これらのアドレスからのすべてのトラフィックは、単独で顧客の責任である。