Network Edge
Network Edge(NE)は、 ルーター、ロードバランサー、ファイアウォールなどの仮想ネットワークサービスやアプライアンスを、専用ハードウェアではなく汎用デバイス上で導入して実行できるプラットフォームです。
Network Edgeを使用すると、次のことが可能になります。
- お客様の即時または長期的なニーズに合ったネットワークサービスとベンダーを選択してください。
- お客様の組織に適したライセンス体系を選択してください。お客様は、ご自身のライセンスをお持ちいただくか、利用可能な場合はEquinixのマネージドサブスクリプションサービスをご利用いただけます。
- カスタマーポータルまたはAPIでデバイスを基本設定で構成します。
- Equinixの都市圏にデバイスを展開します。
- 他のデバイスや他のEquinixサービス(Equinix Fabricなど)への接続を作成するか、他のネットワーク機器と同様にデバイスに直接アクセスして追加の構成を適用します。
Network Edgeには、以下のものがあります。
- 完全に自動化された仮想ネットワーク機能(VNF)環境。認定ベンダーからネットワーク機能を発注およびプロビジョニングするためのマーケットプレイスがあります。
- Equinix Fabricへの設定済みサービス対応仮想ポートにより、世界中のクラウドプロバイダやソフトウェアサービスプロバイダ、パートナー、Platform Equinix上の自社インフラストラクチャに接続できます。
- 専用の15Mbpsインターネット接続により、HTTPS、SSH(エクイニクス設定の導入オプションを使用した場合、最大5ユーザー/デバイス)、IPSec VPN、SD-WANを通じてどこからでも仮想デバイスにアクセスし、管理できます。
- パブリックにルーティング可能なIPスペース(/32 - 1つのIPアドレス)。ネットワークサービスプロバイダ(NSP)を介して独自の登録済みパブリックアドレススペースを追加できます。Equinix Fabricでは、複数のNSPを接続できます。
このプラットフォームには、以下の機能を備えた Network Edge デバイスも備わっています。
- 選択したデバイスにベンダOSがプリロードされているフルイメージ。
- デバイスライセンス管理システムは、既存のライセンス(Bring Your Own License)または月額使用料(Pay As You Go)モデルに対応します。
- VPN、SSH、ACL(アクセスコントロールリスト)、その他のポータルベースのサービスにより、デバイスへの安全な直接アクセスを確保します。
デバイスをアクティブにすると、物理ポートのように、あらゆる接続のためのAエンドとして使用します。
NetworkEdgeデバイスは、世界32カ所の都市圏に設置可能です。
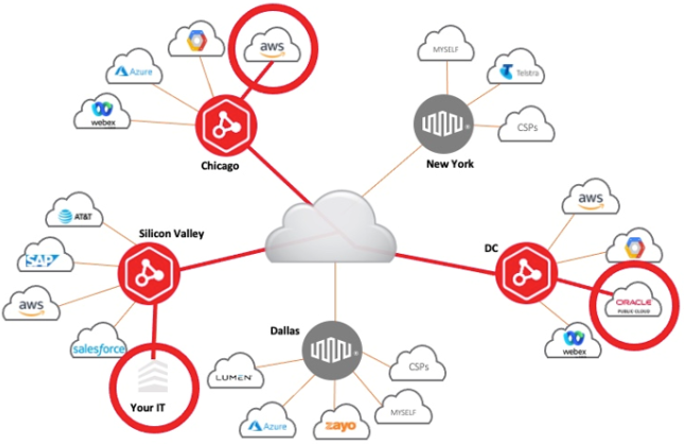
Network Edgeコンポーネント
これらは、Network Edgeを使用する際に使用する主要なコンポーネントです。カスタマーポータルからすべてのプロビジョニングを実行できます。
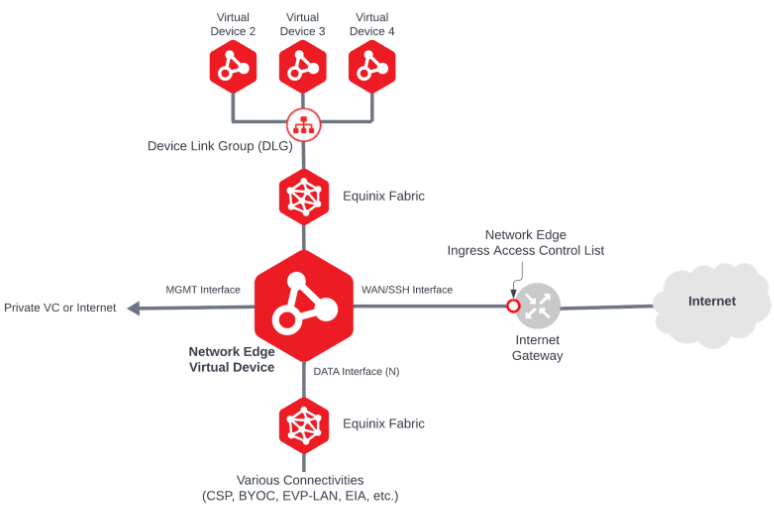
この表は、Network Edgeの主要コンポーネントについて説明しています。個々のコンポーネントの詳細については、リンクをクリックしてください。
| コンポーネント | 説明 |
|---|---|
| Network Edge仮想デバイス | Network Edge サービスが提供する主な仮想化ネットワーク機能 (VNF) です。 |
| Equinix Fabric (データセンター) | Network Edge 接続は、Equinix Fabric 仮想接続を通じて提供されます。 |
| デバイスリンクグループ(DLG) | Network Edge 仮想デバイス間の接続を確立する Network Edge サービスです。 |
| 仮想接続 | Equinix Fabricサービスによって有効化された接続。Network Edge仮想デバイスは、BYOC(Bring Your Own Connection)、EAP LANネットワーク、Equinix Internet Accessなどを介して、さまざまなクラウドサービスプロバイダ(CSP)、ネットワークサービスプロバイダに接続できます。 |
| インターネットゲートウェイ | デフォルトでは、15Mbpsのインターネット接続がNetwork Edgeデバイスに含まれています。この接続は通常、SSHプロトコルを使用してデバイスにアクセスするために使用されます。ユーザーは有料で追加の帯域幅を増やすことができます。仮想デバイスのWAN /SSHインターフェイスは、このインターネットサービスへの接続に使用されます。 |
| Network Edgeイングレスアクセスコントロールリスト(ACL) | アクセスコントロールリストを使用すると、Network Edge仮想デバイスへの受信トラフィックを定義および制限できます。デフォルトでは、ブートストラップのために必要なプロトコルを除き、すべてのトラフィックは許可されません。 |
| 管理インターフェース | 管理インターフェイスは仮想デバイスで使用されます。管理インターフェイスの実装と接続タイプは、ベンダーとデバイスタイプによって異なります。 |
はじめに
最初のNetwork Edgeデバイスをオーダーする前に、アカウント、権限、請求を設定してください。
-
アカウントの設定とプライマリ管理者の確立–Equinix Customer Portalでは、新規ユーザーがEquinix Fabricアカウントにサインアップして、Network Edge仮想デバイスとEquinix Fabricリモートポートを発注します。このポータルアカウントでは、会社に最初にサインアップするユーザーの場合、プライマリ管理者アカウントにアクセスできます。詳細な手順については、「新規ユーザーのEquinix Customer Portalアクセス」を参照してください。
-
アクセス権限の設定–Equinix Customer Portalでは、プライマリ管理者がアクセス権限を設定して、Equinix Customer Portalにアクセスできるユーザーを決定します。詳細については、「Network Edge権限の管理」を参照してください。
-
仮想接続と仮想デバイス権限の設定–Equinix Customer Portalで、プライマリ管理者が仮想デバイスと接続権限を設定して、以下の権限を付与できるユーザーを設定します。
- Network Edge デバイスを作成、変更、削除します。
- Network Edge デバイス設定の作成、変更、削除を行います。
- Network Edge デバイス接続を作成、変更、削除します。
手順の詳細については、「Network Edgeユーザーアカウントと権限の管理」を参照してください。
-
新しい請求先アカウントの設定–Equinix Customer Portalで、各宛先国の請求先アカウントを設定します。詳細な手順については、「請求アカウント管理」を参照してください。
-
法的条件を確認する–Equinix Customer Portalで、Network Edgeの法的条件を確認してください。法的条件を確認するには、Network Edgeポリシーを参照してください。