Managed Private Cloud (データセンター)
Managed Private Cloud は、Equinix Managed Solutions が提供するインフラストラクチャ・アズ・ア・サービス(IaaS)プラットフォームです。
**注:**マネージドプライベートクラウドは、以前はインフラストラクチャプラットフォームサービス(IPS)と呼ばれていました。
Managed Private Cloud を使用すると、ハードウェアリソースを購入し、仮想データセンターを構築し、主要な CSP(AWS、Azure、Google Cloud、Oracle Cloud、Salesforce など)と低遅延のハイブリッドソリューションを実現できます。
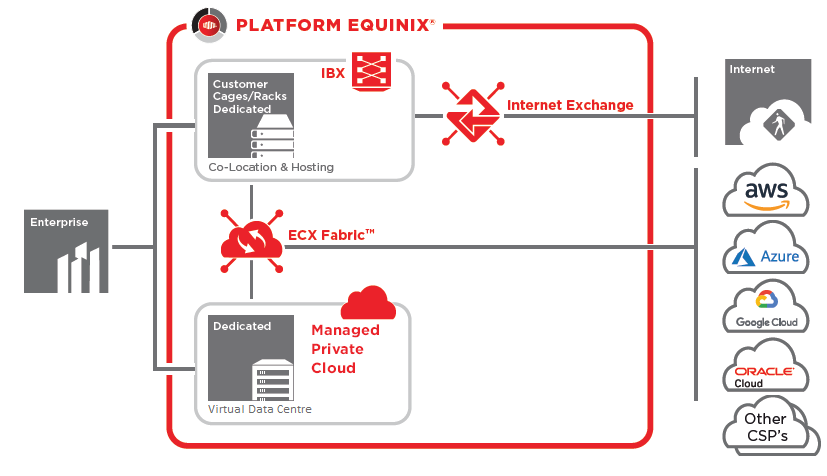
Managed Private Cloud は、専用のコンピューティング、ストレージ、ネットワークリソースで構成され、単一のセルフサービスポータルから管理され、Managed BackUp、Managed Firewall、Anti-DDoS などの Equinix のポートフォリオ内の他のサービスと組み合わせることができます。
北ダブリン(DB3)と西ダブリン(DB2)で利用可能なため、アプリケーションとワークロードの地理的な分離を単一のプラットフォームで実現できます。
エクイニクスは、お客様がマネージドプライベートクラウド環境を複数の当事者やパートナー(エコシステム)と連携できるよう、ネットワークと接続の可能性を提供します。たとえば、Equinix Fabric™は、Microsoft AzureやAmazon Web Servicesなどのさまざまなクラウドサービスプロバイダやパートナーとの信頼性が高く、高速で、安全な接続を設定できるようにします。
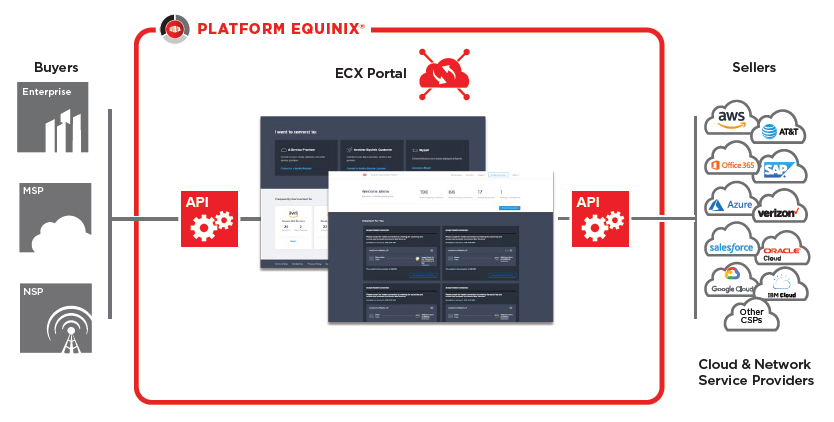
ユースケース
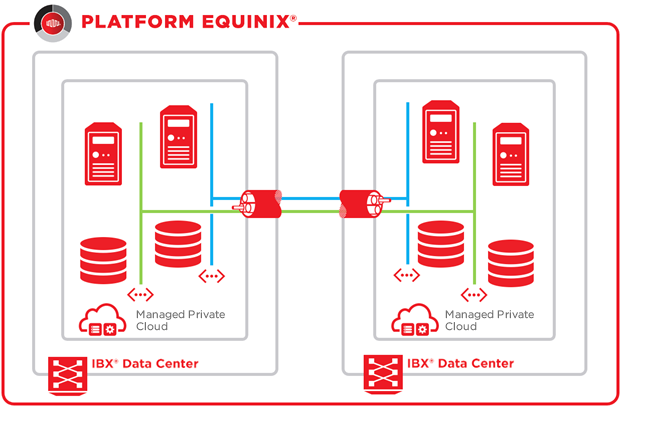
マネージドプライベートクラウド・デュアルサイト
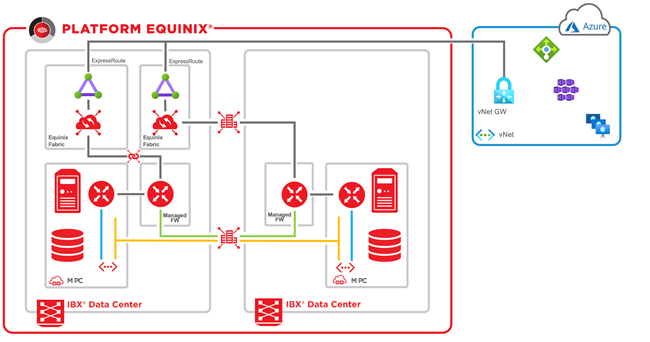
Managed Private Cloud サービスを 2 拠点でご利用になる場合、Equinix は複数の共有 100 Gbps リンクを介して拠点間の接続を提供します。
このソリューションは、アプリケーションレイヤーでのディザスタリカバリやマルチサイトアーキテクチャに適している。
現在のところ、レイヤ3のサイト間接続しか利用できない。
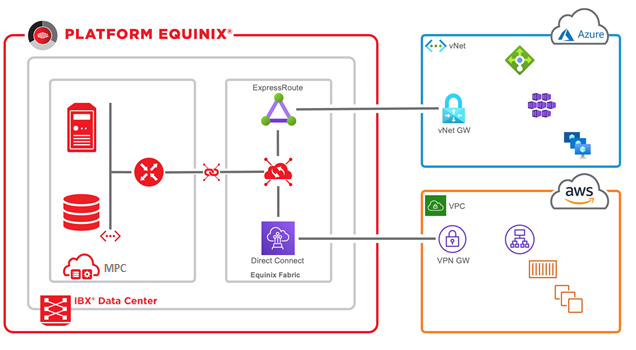
Equinix Fabric によるマネージド・プライベート・クラウド・ハイブリッド/マルチクラウド
マネージドプライベートクラウド環境をEquinix Fabricに接続するには、サービスの組み合わせが必要です。これには、Equinix Fabricポート、マネージドプライベートクラウド外部ネットワーク、インフラストラクチャポートが含まれます。Equinix Fabricに接続するほとんどのプロバイダは、ルーティング(レイヤ3)ベースの接続を必要とします。マネージドプライベートクラウド環境へのファブリック接続をサポートするには、一般的にBGPベースのルーターが必要です。Equinixは、次の方法でこのタイプのルーターを提供できます。
- マネージドプライベートクラウド 仮想ルーター
- マネージドファイアウォール
- マネージドネットワークデバイス
Equinix Fabric接続は冗長な方法で提供されます。したがって、2つのファブリックポート(プライマリとセカンダリ)と2つの仮想接続(ポートごとに1つ)が必要です。ファブリック接続自体は、サービスプロバイダの拠点によって、ローカルまたはリモートのタイプになります。詳細については、Equinix Fabricを参照してください。
次の表は、これらのユースケースに必要なエクイニクスのサービスを示しています。
マネージドプライベートクラウドからEquinix Fabricへ
| 外部ネットワークオプション | Equinix Fabric への Managed Private Cloud (DB3) |
|---|---|
| 接続タイプ | 専用接続 |
| 含まれるエクイニクスサービス | 2 xクロスコネクト |
| エクイニクスが必要とするその他のサービス | Equinix Fabricポートx 2以上、マネージドプライベートクラウド外部ネットワークx 1インフラストラクチャポートx 1–冗長構成のEquinix Fabric接続x 2(ローカルまたはリモート) |
| 帯域幅 | 1 / 10 Gb |
| 備考 | プロバイダごとに2つのEquinix Fabric接続が必要です。接続ごとに、マネージドプライベートクラウド外部ネットワークが1つ必要です。 |
マルチサイトマネージドプライベートクラウドからEquinix Fabric、マネージドファイアウォール/ネットワーク付き
| 外部ネットワークオプション | Equinix Fabric への Managed Private Cloud (DB3) |
|---|---|
| 接続タイプ | 専用接続 |
| 含まれるエクイニクスサービス | 4 xクロスコネクト |
| エクイニクスが必要とするその他のサービス | Equinix Fabricポートx 2 Equinix Fabricメトロポートx 2以上8 xマネージドプライベートクラウド外部ネットワークx 2 xインフラストラクチャポート–冗長≥2 x Equinix Fabric接続(ローカルまたはリモート) |
| 帯域幅 | 1 / 10 Gb |
| 備考 | プロバイダごとに2つのEquinix Fabric接続が必要です。接続ごとに、マネージドプライベートクラウド外部ネットワークが1つ必要です。 |
パートナー/リセラー
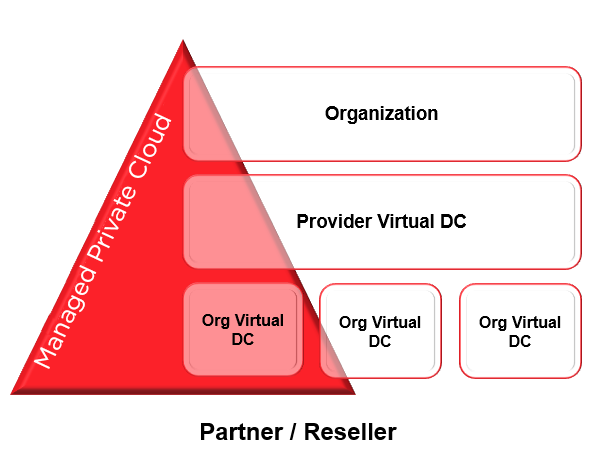
マネージドプライベートクラウドリソースは、サブ組織の仮想データセンター(VDC)に分割できます。このモデルは、組織やサブ組織を分割したいリセラーやテナントによく適しています。
以下のモデルでは、プロバイダ仮想データセンター(PVDC)はソリューションを支えるハードウェアリソース、各Org VDCは親組織のテナントとみなすことができる。
マネージドプライベートクラウドの種類
Equinix は、Managed Private Cloud プラットフォームを以下のサービスバリエーションで提供しています。
| バリアント | サービス | 導入 | 管理ポータル |
|---|---|---|---|
| マネージドプライベートクラウドシングルテナント | 専用コンピュートリソース | シングルテナント仮想化 | VMware Cloud Director |
| マネージドプライベートクラウドコア | すべてのリソースを捧げる | シングルテナント仮想化 | vCenter |
マネージドプライベートクラウドの基本概念
組織
組織(組織)は、マネージドプライベートクラウドVMware Cloud Directorディレクトリ内のユーザーを定義します。これは、すべてのマネージドプライベートクラウド拠点にある仮想データセンター(コンピューティング、ストレージ、ネットワーク)、ユーザー、ライブラリなどのマネージドプライベートクラウドリソースをグループ化するコンテナです。マネージドプライベートクラウドポータルにログインするには、組織の名前が必要です。
ローカルユーザー
組織には任意の数のユーザーとグループを含めることができます。ユーザーは、組織管理者によってローカルに作成されるか、外部ディレクトリサービスからインポートされます。
組織仮想データセンター
組織仮想データセンター (Org VDC) は、マネージドプライベートクラウドのロケーションで、コンピューティング、メモリ、およびストレージ容量を必要とするユーザー向けにリソースがグループ化された仮想データセンターです。
組織管理者
初期導入で設定された最初のユーザーは、お客様の管理者アカウントです。このアカウントは、オンボーディングプロセス中にEquinixによって作成され、お客様と共有されます。
管理者アカウントは、マネージドプライベートクラウド組織管理者グループに自動的に追加されます。このグループのメンバーになると、マネージドプライベートクラウドテナントプラットフォームのすべての権限を持つアカウントが割り当てられます。
仮想マシン(VM)
仮想マシン(VM)は、物理コンピュータと同様にオペレーティングシステムとアプリケーションを実行するソフトウェアコンピュータである。仮想マシンは仕様ファイルと構成ファイルのセットで構成され、物理ホストサーバの物理リソースによってバックアップされます。VMには、物理ハードウェアと同じ機能を提供する仮想デバイスがありますが、より移植性が高く、安全で、管理が容易です。
Managed Private Cloud VMware Cloud Director サポートの VM では、現在の状態のスナップショットの取得、メモリおよび CPU の追加、ディスクの接続、ホスト間の移動など、さまざまな操作をサポートしています。
ブイアップ
vAppは通常、アプリケーションを構成する仮想マシン(VM)の集合として使用されます。VMグループ全体の管理が容易になります。vAppは仮想マシンのコンテナと見なすことができ、コンテナ上で操作を実行できます。
vAppネットワーク
vAppネットワークはvApp内に含まれており、vApp内の仮想マシンが相互に通信できるようにします。vAppネットワークを組織の仮想データセンターネットワークに接続すると、vAppが組織内および組織外の他のvAppと通信できるようになります(該当する場合)。
スナップショット
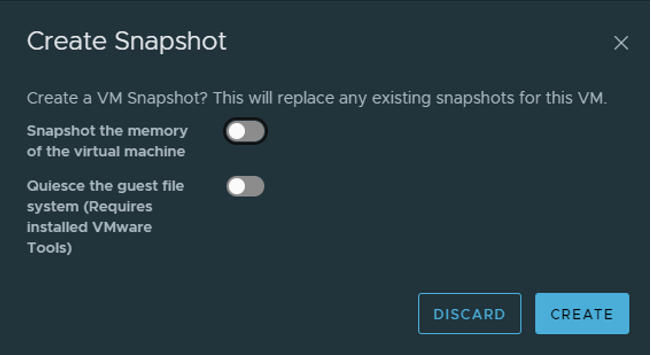
VMスナップショットはセルフサービスポータルで作成できる。
各VMでは、最大1つのスナップショットをアクティブにできます。VMの2番目のスナップショットが作成されると、最初のスナップショットが上書きされます。
スナップショットは、VMのパフォーマンスや購入したストレージ容量に悪影響を及ぼすため、1日以内に削除することをお勧めします。
ストレージポリシー
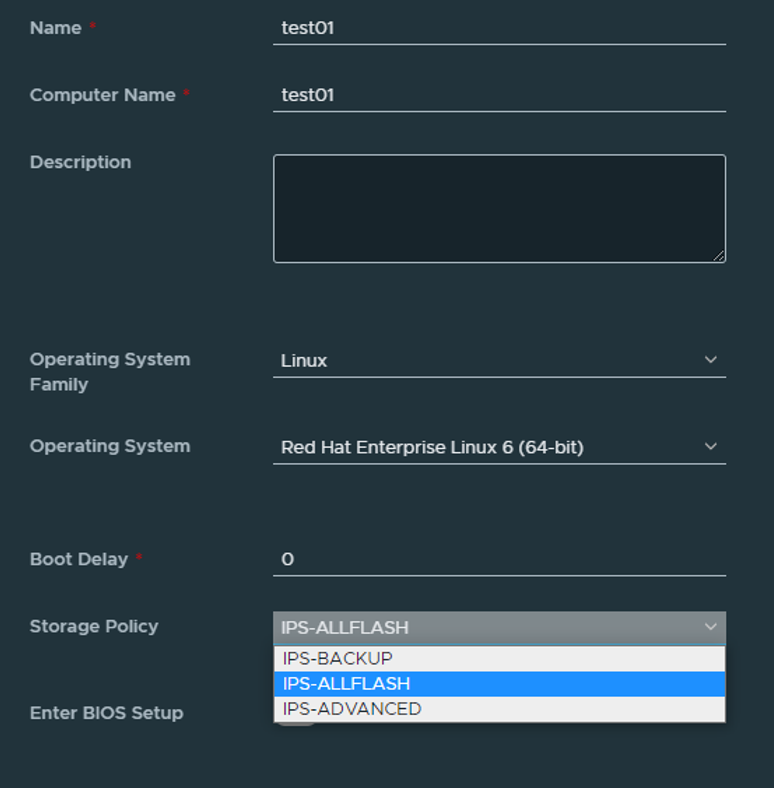
マネージドプライベートクラウドストレージ容量は、独自の特性を備えたさまざまなプロファイルやポリシーで購入できます。プロファイルは、VMディスクの作成時に選択できます。このプロファイルは、例えば、より多くのパフォーマンスが必要な場合に、後で調整できます。
ライブラリ
必要なストレージプロファイルで、最も一般的なISOファイルを含めることができる1つ以上のライブラリを作成できます。ライブラリは、vAppテンプレートや独自のOVFファイルのアップロードにも使用できます。
ライブラリに配置されたファイルは、いかなるバックアップサービスにも含まれず、サービス内の全体的なストレージ消費に寄与します。
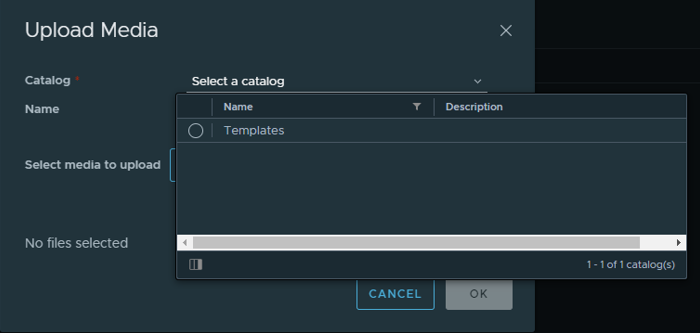
マネージドプライベートクラウドプラットフォームの機能
マネージドプライベートクラウドWebポータルは、VMware Cloud Directorを介して提供され、IT、自動化ツール、APIを通じて、多くの一般的な機能を管理できます。これらの機能のほとんどは最新のHTML5ベースのGUIのウェブポータルで利用可能である。
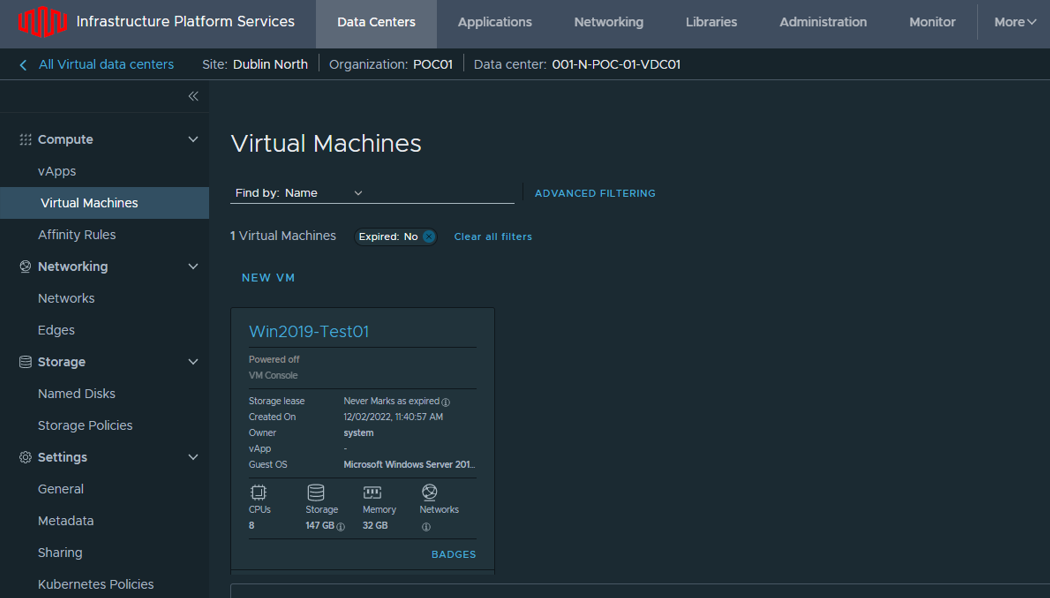
Managed Private Cloud Web ポータルが提供する機能は、次のとおりです。
- 仮想 Managed Private Cloud データセンターの管理
- VMとvAppの作成、インポート、管理
- VMのスケールアップとスケールダウン
- VM スナップショット
- コンソールアクセス
- パフォーマンス統計
- ISO/OVAファイルの作成とライブラリへの登録
- 複雑な VPN ソリューションを使用せずに、ウェブブラウザから Managed Private Cloud ウェブポータルおよび VM コンソールに直接アクセスできます
- モダンなHTML5ベースのウェブポータル
- スクリプトと自動化のための豊富なオプション
- 可用性またはパフォーマンスのためにVMを分離またはグループ化する
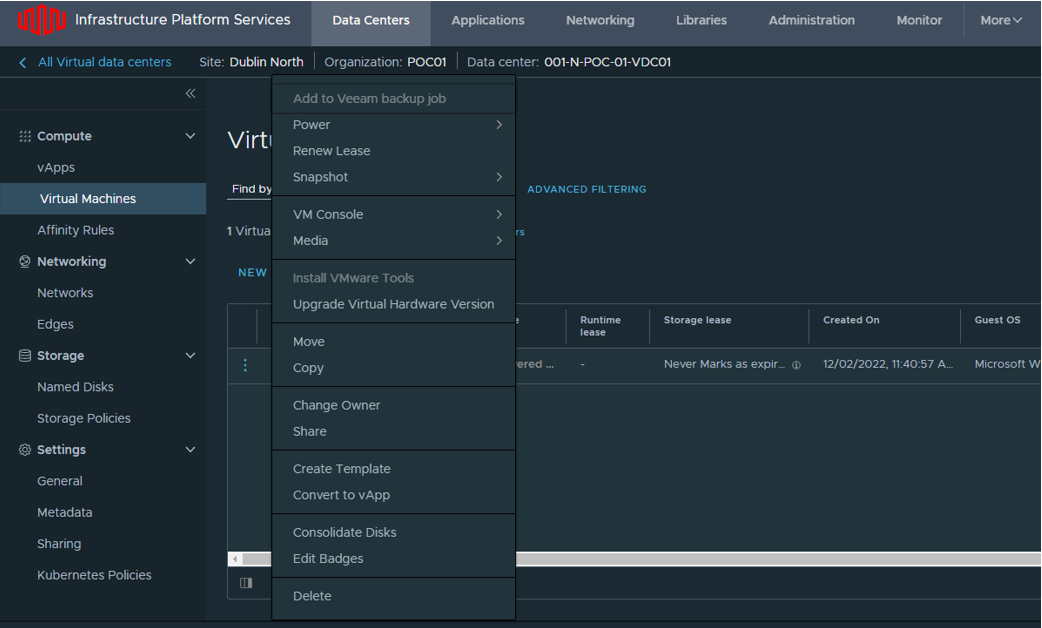
統合バックアップ
マネージドプライベートクラウド統合バックアップは、Webポータル内から直接アクセスできます。バックアップはVMレベルでのみ実行されます。スケジュールは、仮想ワークロードとオンデマンドのリストアに設定できます。
統合バックアップサービスは、ウェブポータルのメインメニューからアクセスできます。
詳細については、「マネージドプライベートクラウド統合バックアップ」を参照してください。
**注:**ゲスト/アプリケーションアウェア処理は、現在、マネージドプライベートクラウド統合バックアップモデルではサポートされていません。必要に応じて、お客様の環境内に専用のVeeamアプライアンスを設置できます。
シングルサインオン
Managed Private Cloud は、セキュリティアサーションマークアップ言語 (SAML) を通じて Azure AD など、さまざまなサードパーティの ID プロバイダと統合できます。
これにより、SAML ID プロバイダにすでに設定されているユーザーおよびグループを Managed Private Cloud にインポートすることができます。
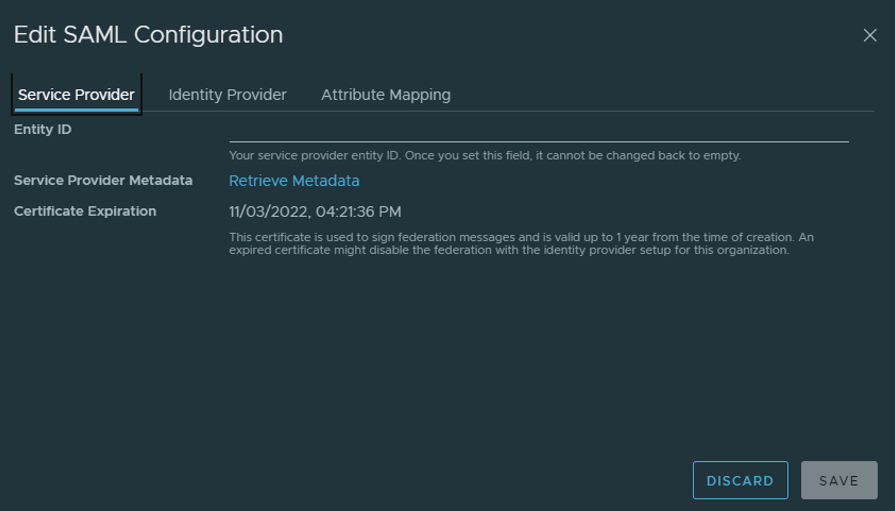
オートメーション
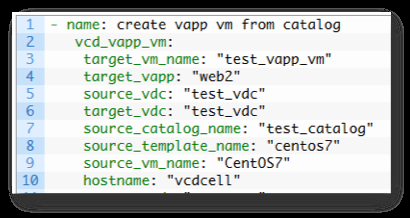
Managed Private Cloud 環境の管理は、ウェブポータルまたは API を通じて行われます。
後者については、スクリプトを作成するためのモジュールや、PowerShell、Python、Ansible、Terraformなどの自動化ツールが利用可能です。
サービスバリエーションの違い
次の表は、管理、ライセンス、購入単位、および災害復旧 (DR) の分野における、Managed Private Cloud の各バリエーションの主な違いをまとめたものです。
| マネージドプライベートクラウドシングルテナント | マネージドプライベートクラウドコア |
|---|---|
| ダブリンノース(DB3)、ウェスト(DB2)で利用可能 | ダブリンノース(DB3)、ウェスト(DB2)で利用可能 |
| VMware Cloud Directorによる管理 | vCenterによる管理 |
| コンピュートプラットフォームは自社専用 | プラットフォーム全体が自社専用になる |
| シェアードマネジメント環境 | 専用管理環境 |
| 512GBのCompute Hostを3台以上購入。 | 6台以上のコンピュートホストと専用SANを購入する。 |
| NSX経由ですぐに使える基本的なネットワーク機能 | NSXによるオプションのネットワーク機能 |
| 高可用性IPトランジット | 専用バスあり |
| 超過料金は毎月請求されます。 | 超過料金は発生しません |
| カスタマイズ可能な標準ソリューション | 専用でカスタマイズ性の高いソリューション |
| アプリケーションレベルでのDRに最適 | プラットフォームとアプリケーションレベルでのDRに最適 |
| Microsoft WindowsおよびSQLライセンスが利用可能、またはBYOLオプション | Microsoft WindowsおよびSQLライセンスが利用可能、またはBYOLオプション |
Managed Private Cloud のバリエーションのユースケース
マネージドプライベートクラウドシングルテナントは、ほとんどのワークロードとアプリケーションに適した環境です。プラットフォームへのより詳細なアクセスや制御が必要になるユースケースの例は次のとおりです。
- コンプライアンス要件 - 専用環境全体
- サードパーティのvCenterとの統合
- vCenter への直接アクセス
- (DR)ロケーションでのコンピュートリソースの積極的な利用
- DRフォールバックの実装と実行を詳細に制御
- ライセンス制限
- カスタムソリューション
上記の例に 1 つ以上該当する場合は、Managed Private Cloud Core プラットフォームの方が適している可能性があります。
Managed Private Cloud への移行
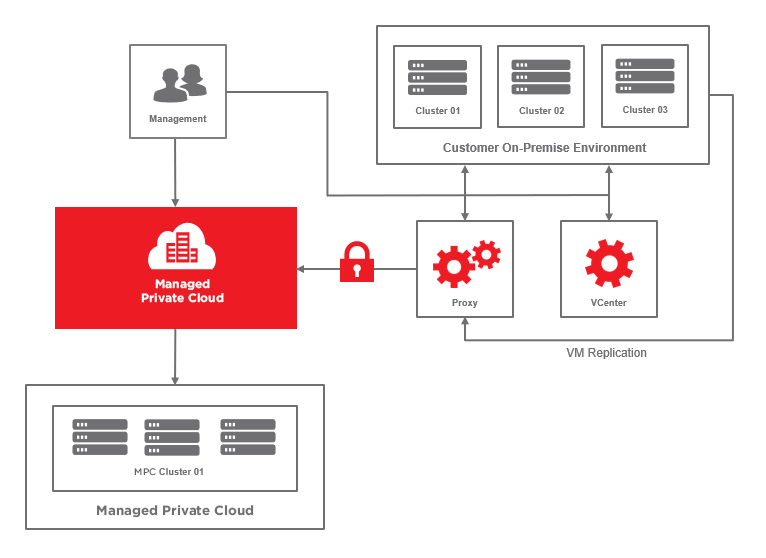
Equinix Managed Solutionsは、お客様の既存の仮想化環境からManaged Private Cloudソリューションへの移行を支援します。
オンボーディングプロセスには、専用のプライベート回線またはパブリックインターネットを介した暗号化レプリケーションが使用されます。最初のレプリケーションが完了すると、デルタジョブは合意されたカットオーバー時間まで環境の同期を維持できます。
環境のサイズに応じて、1 Gbpsの接続が望ましい。環境が小さく、コンサルティング段階で合意できる場合は、低い帯域幅を使用できます。
お客様には、複数のVeeam Proxy仮想デバイスを環境にインストールし、必要なポリシー、NAT、IPアドレスを設定することが求められます。
メンテナンスとサポート
利用可否(データセンター)
サービスの可用性レベルは下表のとおりです。
| 可用性レベル | 可用性 (%) |
|---|---|
| マネージドプライベートクラウド スタンダードレベル | 99.95%* |
インシデント
インシデントパラメーター
| サービスウィンドウ | 利用可否(データセンター) |
|---|---|
| インシデント修復サービス窓口 | 24x7 |
インシデントの優先順位付け
| 優先順位 | 影響 |
|---|---|
| クリティカル | サービスは完全に利用できません |
| 高 | 本サービスは、機能を制限してご利用いただけます。 |
| 通常 | サービスは利用可能ですが、サービスに対するリスクが存在します。 |
| 低 | 作業または変更リクエスト |
インシデント対応時間
| 優先順位 | 業務実績 | 反応速度 |
|---|---|---|
| クリティカル | 24x7 | 0.5時間 |
| 高 | 24x7 | 1時間 |
| 通常 | 8 x 5 | 8時間 |
| 低 | 8 x 5 | 16時間 |
メンテナンス
予定されているメンテナンス作業は、作業開始の2週間前までにエクイニクスのチェンジマネジメントから通知されます。
緊急メンテナンスのため、Equinixはいかなる契約からも逸脱する権利を留保します。上記の状況では、緊急メンテナンスリクエストをすぐにスケジュールできます。その後、メンテナンスが行われるタイミングが通知されます。