ネットワーキング
Equinix Hybrid Cloud 環境では、仮想ネットワークと、クラウドで必要な VM とサービス間の通信を可能にする機能を作成できます。これには、以下のコンポーネントが含まれます。
ネットワークの種類
- **隔離されたネットワーク–**内部ネットワークは、他のサービスまたはVDCへの外部ルーティングなしで、ソースVDC(専用、フレックス、またはオンデマンド)で使用可能
- **ルーテッドネットワーク–**ユーザーのエッジデバイスでファイアウォールルールとBGPルーティングポリシーを介して事前設定されている場合、VDCと外部クラウド通信間のデフォルトルーティングを備えた、VDC(専用、フレックス、またはオンデマンド)でルーティング可能なネットワークが利用可能。
Edge Gateways
ネットワークの通信に使用される内部ルーターは、VDCまたは外部クラウドネットワーク間でルーティングされる。この機能は、Equinixによって事前設定され、高可用性のユーザ専用のVRF-TierO(仮想ルーティングおよび転送)に接続され、外部クラウド通信用のBGPルーティングが使用される。その構成は、Equinixハイブリッドクラウドサービスと契約した場合、ファイアウォールまたはマネージドサービスL3の技術調査に基づいて実行される。
Equinixの標準ポートフォリオで利用可能なネットワークハードウェアL3製品に加えて、使用する機器がBGPプロトコルサポートおよび接続の前提条件を満たしている場合は、既存の環境を介したエッジゲートウェイとVRF-TierOの接続を選択できる。
ファイアウォール、NAT、外部ネットワーク
エッジゲートウェイ(ティア1)は、デフォルトでゲートウェイファイアウォール(ノースサウスレイヤ7)およびNAT(ネットワークアドレス変換)機能を提供し、VDCエッジで動作する。これにより、仮想データセンター間の通信と外部クラウド通信が許可または拒否される。
ネットワークは、内部ルーテッドネットワークのインバウンドポートまたはアウトバウンドポートとして分類できる。これらは、契約接続製品の技術調査に基づいてEquinixによって事前設定され、NATサービスが有効になっているときに使用される。これにより、接続の入口または出口で内部ルーティングされたネットワークへのアクセスがマスクされる。
ハイブリッド・クラウド・ソリューションのTier-1レイヤーにはネイティブのL4ファイアウォール機能がありますが、BGPルーティングをサポートし、VRF-TierOとの通信が可能で、レイヤー7のセキュリティ機能をサポートするエッジファイアウォールの必要性を代替するものではありません。
ファイアウォールルールの作成と編集
ハイブリッドクラウドポータルのメインページで、[ネットワーク]→[エッジゲートウェイ]に移動し、目的のVDCに関連付けられているエッジゲートウェイをクリックする。ハイブリッドクラウドエッジに接続されている外部サービスの種類(マネージドサービスまたはマネージドファイアウォール)を確認する。
次の画面で、サービス→ファイアウォールを選択し、デフォルトルールを確認する。**[ルールの編集]**ボタンを使用して、新しいルールを追加または管理する。
**[セキュリティ]**メニューを使用して、セキュリティグループ、IP、およびサービスを作成し、ルール管理を簡素化できる。
マイクロセグメンテーション - VDC-グループ(販売終了)
この機能は2024年5月29日に販売終了となった。この日付以前にアクティブだった顧客のみが利用可能である。この日付以降にハイブリッドクラウドを契約したお客様は、この機能を利用できない。
仮想データセンターグループ(VDC-Group)は、VDCのグループ化を可能にし、分散ファイアウォール機能を使用してマイクロセグメンテーションを可能にする。これにより、名前と属性に基づいて仮想マシンをセグメント化し、専用クラスタ、Flexクラスタ、オンデマンドクラスタ間でのネットワーク共有をサポートする。
分散ファイアウォールはハイパーバイザカーネルに組み込まれており、ワークロードと仮想ネットワークの可視性と制御を提供する。VM名やネットワーク(IPアドレスまたはIPセット)などのオブジェクトに基づいてアクセス制御ポリシーを作成できる。ファイアウォールルールは各VMのvNICレベルで適用されるため、vMotionの移行中でも一貫したアクセス制御が保証されるこれは、東西のトラフィックをレイヤ7まで検査できるマイクロセグメンテーションセキュリティモデルをサポートする。
新しい環境を作成するときに、VDCグループのアクティブ化を要求できる。既存の環境では、サポートチケットをオープンして、Equinixがこの機能を有効にする前に要件評価と影響分析を実行できるようにする。
VDC-Groupによるネットワークの作成と編集
マイクロセグメンテーション機能を有効にすると、データセンターグループと呼ばれる新しいタブが表示され、VDCのグループが示される。新しいネットワークを作成するには、VDC間でネットワークが自動的に共有される[Data **Center Group]**オプションを選択する。
分散ファイアウォール - ルールの作成と編集
分散ファイアウォールでセキュリティポリシーを作成するには、ハイブリッドクラウドポータルでネットワーク→データセンターグループに移動する。
テナントのVDCグループを開き、Distributed Firewall**→Edit Rulesの順に**選択する。
NATルールの作成と編集
NATサービスはオプションであり、環境のトポロジに基づいて検討する必要がある。一般的な使用例:
- **使用例1:**NATは、VRF-Tier0に接続されたハイブリッドクラウド外部の外部エッジファイアウォールで発生するこの場合、EdgeGateway-Tier1のNATおよび外部ネットワーク機能は必要ない。
- **使用例2:**NATは、カスタマー用に予約された一連のパブリックIPを使用して、VDCのEdgeGateway-Tier1で発生する
- **使用例3:**チェーンNAT:外部ファイアウォールがVRF-Tier0へのNATを実行し、次にEdgeGateway-Tier1が内部ルーテッドネットワークへの2番目のNATを実行する
ユースケース2および3では、サービス→NATで新しいNATルール**(DNATおよび**SNAT)を追加し、新規をクリックする。
Edge Gateways – 高レベルトポロジー
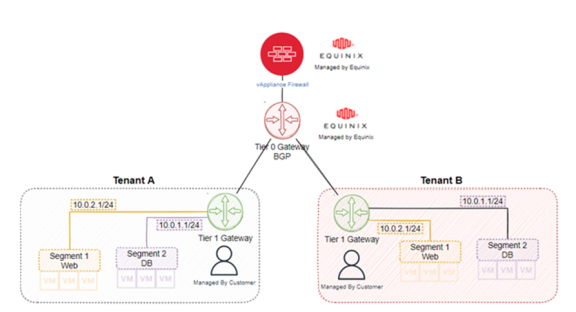
次に、ハイブリッド・クラウドの内部と外部の接続を明確にするためのハイレベルなトポロジーを示します。
- **ティア0ゲートウェイ:**これらのVRF-Edgeルータは、ハイブリッドクラウドへの外部環境とのBGPリンク、およびVDC間の内部ルーティングを担当する。契約サービスおよび接続ソリューションの技術調査に基づいてEquinixが構成する
- **ティア1ゲートウェイ–**ハイブリッドクラウドポータルでエッジゲートウェイとして分類され、ネットワーク、DHCP、ゲートウェイファイアウォール、およびVDC NATサービスの接続とルーティングを担当する。Equinixイネーブルメントチームが最初に設定したもので、契約サービスおよび接続ソリューションの技術調査に基づいている。
- セグメント–ハイブリッドクラウドポータルでネットワークに分類され、内部ネットワークまたはルーテッドネットワークのオプションがある。その作成と設定はユーザーが実行でき、その後クラウドエッジで利用可能なルーティングポリシーとファイアウォールルールを介してクリアされる。
仮想ネットワークの作成と編集
一部の仮想ネットワークは、デフォルトで、ソリューションと契約している接続製品またはプロフェッショナルサービスの技術調査に基づいて、Equinixイネーブルメントチームによって作成される。しかし、新しいネットワークはいつでも作成してルーティングし、新しい需要を満たすことができる。
Equinixハイブリッドクラウドポータルのホームページで、[ネットワーク]、[ネットワーク]にアクセスし、[ 新規]をクリックする。
| 新組織VDCネットワーク | ||
|---|---|---|
| 範囲 | 必要なVDCを選択し、[Next]をクリックします。 | この場合、Dedicated、Flex、またはOn-Demand Virtual Datacenterにネットワークを作成することを選択できる。 |
| ネットワークの種類 | ネットワークのタイプを選択し、ルーティング接続か分離接続かを選択する。 | 各VDCにはルーティング接続モデルで最大2台のルーターを設置でき、1台は外部ネットワークやインターネットへの接続専用、もう1台はエクイニクスのサービスネットワークへの接続専用で、「バックアップ」や「インテリジェントデータ」などの製品を提供します。 |
| 一般条項 | 名前、CIDRゲートウェイ、説明を入力します。 | 例:LAN01、192.168.110.1/24 |
| 静的IPプール | 新規VM作成時に自動割り当て可能なIPプールを入力する。 | 例:192.168.10.100~192.168.110.100 |
| DNS | プライマリ、セカンダリ、サフィックスDNSアドレスを入力します。 | 例:8.8.8.8、8.8.4.4、domain.local |
| 完成間近 | オプションを確認し、新しい仮想ネットワークの作成を確認します。 |
:::注 デフォルトでは、ネットワークはVDC間で内部ルーティングされる。ただし、外部アクセスとインターネットアクセスを有効にするには、BGPルーティングポリシーとファイアウォールルールを見直す必要がある。この追加構成は、ユーザーのエッジファイアウォールが管理されている場合にサポートチームにリクエストすることも、ファイアウォールが管理されていない場合にユーザー自身が構成することもできる。オプションで、管理対象外のお客様は、ルーティングおよびファイアウォールポリシーをクリアして作成するための技術時間を契約することもできる。 :::
ファイアウォールルールの作成と編集
-
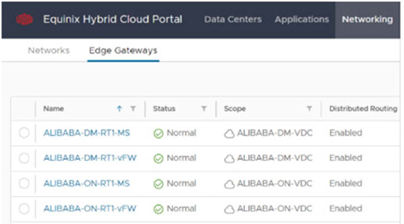
Equinixハイブリッドクラウドポータルのホームページで、[ネットワーク]、[エッジゲートウェイ]の順にクリックする。
-
ハイブリッドクラウドエッジに関連付けられた外部サービスのタイプ(マネージドサービスまたはマネージドファイアウォール)に基づいて、目的のVDCに関連するエッジゲートウェイを選択する。
-
次の画面で、サービス->ファイアウォールメニューをクリックし、デフォルトの環境ルールにチェックを入れる。[ルールの編集]をクリックして、新しいルールを追加および管理する。
-
**[セキュリティ]**メニューで、ルール管理を容易にするセキュリティグループ、IP、およびサービスを作成する。
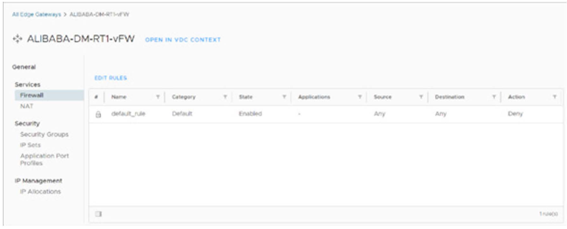
セキュリティグループ セキュリティグループを作成し、VDC内のVMで使用されるネットワークを追加する。 例: SC-VM-OnDemand (そのネットワークに接続されているすべてのVMを含むLAN ) IPセット IPグループを作成して、VDCの外部のネットワークを識別します。 アプリケーション・ポート・プロファイル サービスを作成し、使用するアプリケーションとポートを特定する。
NATルールの作成と編集
NATサービスはオプションであり、環境のトポロジに基づいてその使用を考慮する必要がある。一部のユースケースは次のとおりである。
- **ユースケース1–**アドレスは、VRF-Tier0に接続されたハイブリッドクラウド外部のエッジファイアウォールで直接変換可能内部ルーティングネットワークに変換された通信を配信するこのシナリオでは、VDCのEdgeGateway-TierIのNATおよび外部ネットワーク機能は不要である。
- **使用例2–**外部VDCネットワークには、ユーザ用に予約された一連のパブリックIPが含まれる場合がある。この場合、NATはVDCのEdgeGateway-Tierlで直接発生し、内部ルーティングネットワークをマスキングする可能性がある。
- **ユースケース3–**このユースケースは、NATが別のNATにリンクされている場合に発生する。つまり、ハイブリッドクラウドおよびVRF-Tier0の外部にあるファイアウォールに接続されたパブリックネットワーク。VDCのEdgeGateway-Tierl内のプライベートIPを持つ別の外部ネットワークに対してNATを実行し、内部ルーテッドネットワークに対して2つ目のNATを実行する。
上記のユースケース2および3では、[サービス]->[NAT]で[****新規]を選択して、新しいNATルール(DNATおよびSNAT)を追加できる。