マネージドプライベートクラウドシングルテナント
サービス内容
MPCシングルテナント(MPC ST)は、最大の堅牢性、分離性、セキュリティを必要とするお客様向けのマネージドプライベートクラウド(MPC)の専用インフラストラクチャサービスです。Equinix IBXデータセンター内に完全に専用化された環境を提供します。
MPC STは、複数のホストで構成されるクラスタとして導入されるシングルテナントコンピューティング環境で、単一の顧客に専用のコンピューティング、ストレージ、ネットワークリソースを提供し、共有テナントモデルを排除し、一貫性のある分離されたリソースを必要とするワークロードやアプリケーションをサポートします。コンピューティング、ストレージ、ネットワークリソースは、MPC運用コンソールを介して管理されます。
MPC STコンピュートクラスタ
MPC STクラスタには、同じタイプの4つ以上のホストが含まれています。クラスタタイプによって、サービスの可用性とSLA特性が決まります。次のクラスタタイプがサポートされています。
- シングルクラスタ-シングルデータセンター構成は、高可用性を必要とするアプリケーションに適しています。このクラスタタイプの災害復旧は、主にバックアップソリューションによって実現されます。
- マルチクラスター-マルチデータセンター構成は、アプリケーションが組み込みのフェイルオーバーメカニズムをサポートしており、障害から復旧できる場合に適しています。
- シングルクラスタ、デュアルデータセンター(拡張クラスタ)
ホスト
MPC ST環境には、最低4台のホストが含まれており、3台のホストがワークロードの実行に使用され、1台のホストが予備容量(N+1)として予約されています。
MPC STは、CPU、コア数、RAM、ストレージによって定義されたホストタイプのカタログを提供します。
クラスタサイジング
クラスターのサイズは、必要なコンピューティング容量と可用性に基づいて決定されます。クラスタは、ホスト数(N)の純消費可能容量で構成され、可用性、リカバリ、メンテナンスのための予備容量が含まれています。スペア容量の要件は、クラスタのサイズによって異なります。
- 最小クラスタサイズはホスト4台(3+1)
- 15ホストを超えるクラスタでは、2台目の予備ホスト(N+2)が必要です。
クラスタサイズとネット容量
スペアサーバー容量は、可用性を維持するために予約されています。すべてのアクティブなノードが稼働している間は、スペアノードを使用できないため、スペアノードの容量は利用可能な容量の計算から除外されます。以下の概要は、最小サイズと最大サイズ、CPUコアとGB RAMにおける関連する使用可能なネット容量を含むクラスタサイズの例を示しています。
| クラスタサイズ | 冗長性 | MPCモデル | 使用可能容量 | 推奨容量(80%) |
|---|---|---|---|---|
| 4 (3+1) | 1 | GHM-32L10-V AHM-32L10-VX番号X | 90 CPUコア 2850GB RAM | 76,8 CPUコア 2460GB RAM |
| 14 (13+1) | 1 | GHM-32L10-V AHM-32L10-VX番号X | 390 CPUコア 12.350GB RAM | 332,8 CPUコア 10.650GB RAM |
| 16 (14+2) | 2 | GHM-32L10-V AHM-32L10-VX番号X | 420 CPUコア 13.300GB RAM | 358,4 CPUコア 11.480GB RAM |
| 30 (28+2) | 2 | GHM-32L10-V AHM-32L10-VX番号X | 840 CPUコア 26.600GB RAM | 716,8 CPUコア 22.960GB RAM |
| 45 (43+2) | 2 | GHM-32L10-V AHM-32L10-VX番号X | 1290 CPUコア 40.850GB RAM | 1100,8 CPUコア 35.260GB RAM |
お客様は、MPC STクラスタ内に1つ以上の組織仮想データセンター(OVDC)を定義して、柔軟で拡張可能なリソース組織をサポートできます。OVDCは、vCPU、RAM、ストレージリソース、およびネットワーク機能を備えた論理環境を提供し、お客様がVMを定義できる環境を提供します。
vCPUパフォーマンス保証
各OVDCには、最低保証されたvCPUパフォーマンス予約があります。1つのOVDCにつき、1つのパフォーマンス保証のみ適用できます。使用可能なオプションは次のとおりです。
| vCPU 保証 | 使用します |
|---|---|
| フル | 1vCPUごとにフルコアを確保 |
| 高 | 2vCPUごとにフルコアを確保 |
| 標準 | 4 vCPUごとに、フルコアが予約されます |
| 最適化 | 8vCPUごとにフルコアを確保 |
ストレージ
MPC STでは、ストレージはホスト価格に含まれています。お客様は、合計ストレージ容量を複数のOVDCに分割して分散できます。各OVDCには、最大2つのストレージポリシーを割り当てることができます。以下の表は、使用可能なストレージポリシーの一覧です。
| ストレージポリシー | 使用します |
|---|---|
| フルパフォーマンス | vDiskあたり無制限(制限なし)のIOPSを提供 |
| 超高性能 | 最高のIOPSを必要とするログやその他のワークロード向け |
| ハイパフォーマンス | データベースRDS/SBC、VDIの低レイテンシーの有益なワークロード |
| 性能 | 汎用VM、アプリ/ウェブサービス、高性能ファイルサービス/オブジェクトストレージ |
お客様は、異なる目的のために異なるバリエーションとサイズの複数のOVDCを組み合わせることで、クラスターの利用可能なコンピューティング、ストレージ容量、パフォーマンスの使用を最適化できます。セキュリティポリシーは仮想ネットワーク上で設定でき、OVDCは相互接続できます。
MPCストレージの特徴
- ストレージ容量は、OVDCごとにポリシーごとに割り当てられます。
- OVDCごとに最大2つの異なるストレージポリシーを割り当て可能
- MPCストレージが静止時の暗号化をサポート
- VMあたりの推奨仮想ディスクサイズは40 GBから8 TBです。
予想ネットストレージ容量
重複排除、圧縮、保護と管理のために予約されている容量により、使用可能なディスク容量が使用可能なストレージ容量と等しくない。ディスクサイズ、ディスク数、クラスタ内のサーバー数に基づいて、最小および予測される使用可能容量を決定できます。プリセールスでは、お客様の要件に基づいて必要な容量が決定されます。
ポリシーごとのストレージ消費量は、以下の割り当て容量として測定されます:
- VMディスク
- VMスワップファイル
- スナップショット
- ライブラリ内のファイル(vApp テンプレートと ISO)
VMwareライセンス
MPC STホストには、ホスト価格の一部としてVMware Cloud Foundation(VCF)ライセンスが含まれています。
コンピューティング購入単位
MPC STのコンピュート購入単位は、利用可能なホストタイプに基づいています。MPCシングルテナントのさまざまな購入単位については、以下の表を参照してください。
| 購入単位 | ホストタイプ | 請求タイプ | 説明 |
|---|---|---|---|
| AHM-16L05V4 #4 | 汎用ホスト | ベースライン | 16C、512GB RAM、4 x 3.84TB NVMe |
| AHM-16L05V6 #4 | 汎用ホスト | ベースライン | 16C、512GB RAM、6 x 3.84TB NVMe * |
| AHM-32L05V8 #4 | 汎用ホスト | ベースライン | 32C、512GB RAM、8 x 3.84TB NVMe |
| AHM-32L05V6 #8 | 汎用ホスト | ベースライン | 32C、512GB RAM、6 x 7.68TB NVMe * |
| AHM-32L05V8 #8 | 汎用ホスト | ベースライン | 32C、512GB RAM、8 x 7.68TB NVMe * |
| AHM-32L05V6 #15 | 汎用ホスト | ベースライン | 32C、512GB RAM、6 x 15.36TB NVMe * |
| AHM-32L10V8 #4 | 汎用ホスト | ベースライン | 32C、1024GB RAM、8 x 3.84TB NVMe |
| AHM-32L10V6 #8 | 汎用ホスト | ベースライン | 32C、1024GB RAM、6 x 7.68TB NVMe * |
| AHM-32L10V8 #8 | 汎用ホスト | ベースライン | 32C、1024GB RAM、8 x 7.68TB NVMe |
| AHM-32L10V6 #15 | 汎用ホスト | ベースライン | 32C、1024GB RAM、6 x 15.36TB NVMe * |
| AHM-64L10V8 #8 | 汎用ホスト | ベースライン | 64C、1024GB RAM、8 x 7.68TB NVMe |
| AHM-64L10V6 #15 | 汎用ホスト | ベースライン | 64C、1024GB RAM、6 x 15.36TB NVMe * |
| AHM-64L20V8 #8 | 汎用ホスト | ベースライン | 64C、2048GB RAM、8 x 7.68TB NVMe * |
| AHM-64L20V6 #15 | 汎用ホスト | ベースライン | 64C、2048GB RAM、6 x 15.36TB NVMe * |
注:クラスタホストは、契約期間全体にわたって保証されます。
MPC STの使用
- リソース要件を満たす複数のホストとクラスターを選択します。ただし、各クラスターには1つのホストタイプのみが含まれます。
- 追加の組織仮想データセンター(OVDC)を作成することにより、単一のMPCシングルテナント・クラスタ内で複数のvCPUパフォーマンス保証をミックスできます。
- 推奨される VM サイズのガイドラインが適用され、推奨サイズを超えるリソースを割り当ててもパフォーマンスが向上するとは限りません。
- MPC STの最大推奨VMサイズである8 vCPUおよび64 GB RAMに従ってください。
MPC接続性
MPCは以下の外部環境に接続できます:
- エクイニクスのコロケーションサービス
- Equinix Network Edge
- WANプロバイダ
- クラウドサービスプロバイダー(CSP)
- 別の都市圏のMPC環境
- Equinix Fabric経由のEquinix Internet Access(EIA)
接続は、仮想回線を使用するEquinix Fabricを介してのみサポートされます。他の接続オプションはサポートされていません。
接続タイプ
ネットワーク要件は、お客様のネットワークがMPC組織の仮想データセンター(OVDC)に接続する方法を決定します。次の接続タイプが使用可能です。
- ルーティング済み- Equinixが提供するMPCでのルーティング
- Routed Joined -複数のOVDC間で共有ルーターを使用するルーティングオプション
- お客様ルーティング-お客様が管理する仮想ルーティングアプライアンスがOVDC内で提供するルーティング
- マネージドプライベートファイアウォール(MPF)-マネージドプライベートファイアウォールサービスを通じて提供されるルーティング
複数のOVDC
各OVDCには単一の接続タイプがあります。複数のOVDCを使用する場合、サポートされている接続タイプの組み合わせが可能です。
接続ルーティング済み
この接続タイプは、MPC OVDCへのレイヤ3接続を提供します。このオプションには、運用コンソールから構成可能な組み込みルーティングエンジンが含まれています。作成された各MPC内部ルーティングネットワークは、自動的にお客様のルーティングドメインの一部となります。
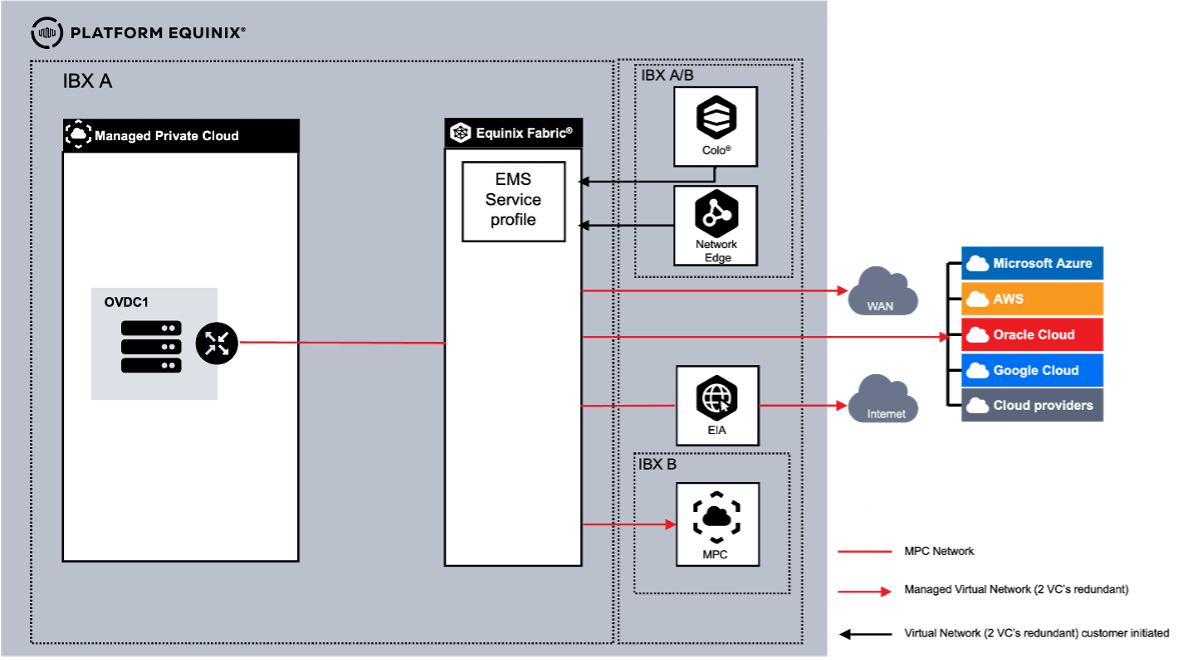
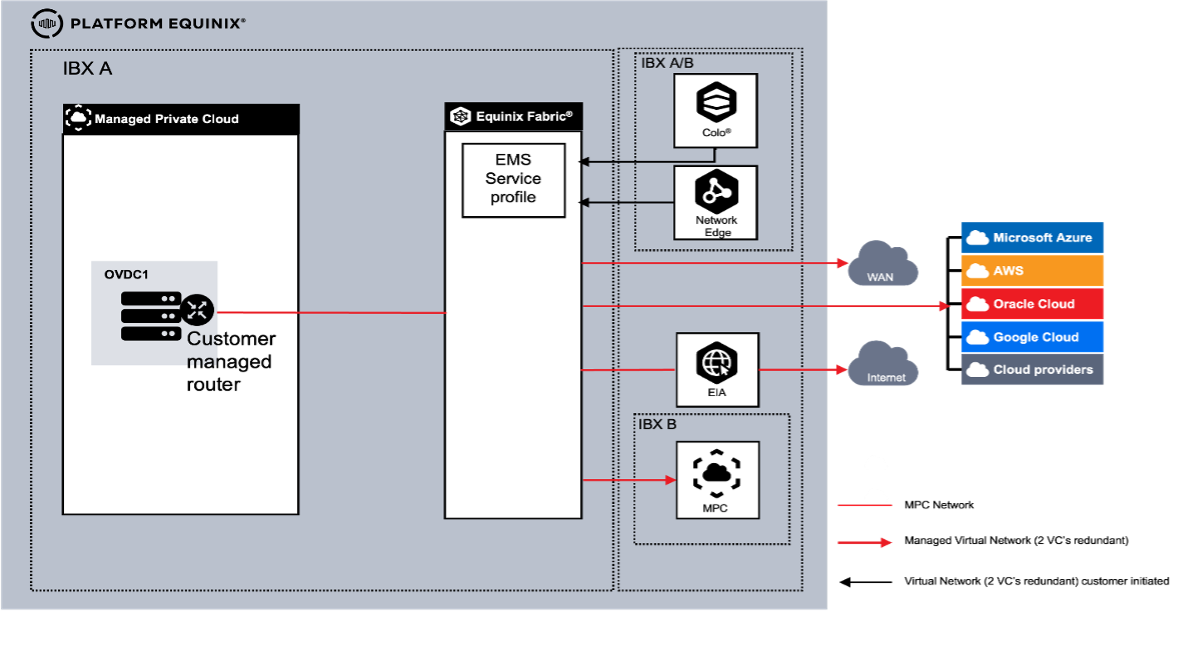
接続(お客様ルーティング)
このオプションでは、ルーティングエンジンとしてMPC内のセルフ提供、インストール、および管理された仮想ルーティングアプライアンス(VM)を使用します。オーダーされたすべての外部ネットワークは、Equinixが提供する外部ネットワークとして運用コンソールで利用可能になります。追加の外部ネットワークは個別に発注できます。外部ネットワークは仮想ルーティングアプライアンスに接続する必要があります。
MPC内部分離ネットワークは、ルーティングアプライアンスに接続する必要があります。お客様は、複数の仮想接続を使用してレイヤ3(BGP)の冗長性を構築する責任があります。
カスタマールーティングでは、VLANをトランキングしてノースサウストラフィック(外部MPCからMPCへ)を行うことができます。MPC内部のEast-Westトラフィックの場合、トランキングはサポートされません。
- このオプションでは、ルーティングされた内部ネットワークは使用できません。VMを仮想ルーティングアプライアンスに接続するには、セルフサービスで作成された分離された内部ネットワークのみを使用できます。
- 仮想ルーティングアプライアンスを外部接続に接続するには、外部ネットワークが必要です。冗長性を確保するため、接続ごとに2つの仮想回線(VC)が必要です。
- MPCプラットフォームは高可用性を提供しますが、2台の仮想ルーティングアプライアンスを使用した高可用性構成の導入を推奨します。
- グレースフルマネージメントをサポートするために、ルーティングアプライアンスとVMにVMwareツールを使用することを推奨します。
- 外部VLANは、お客様あたり最大10個に制限されています。
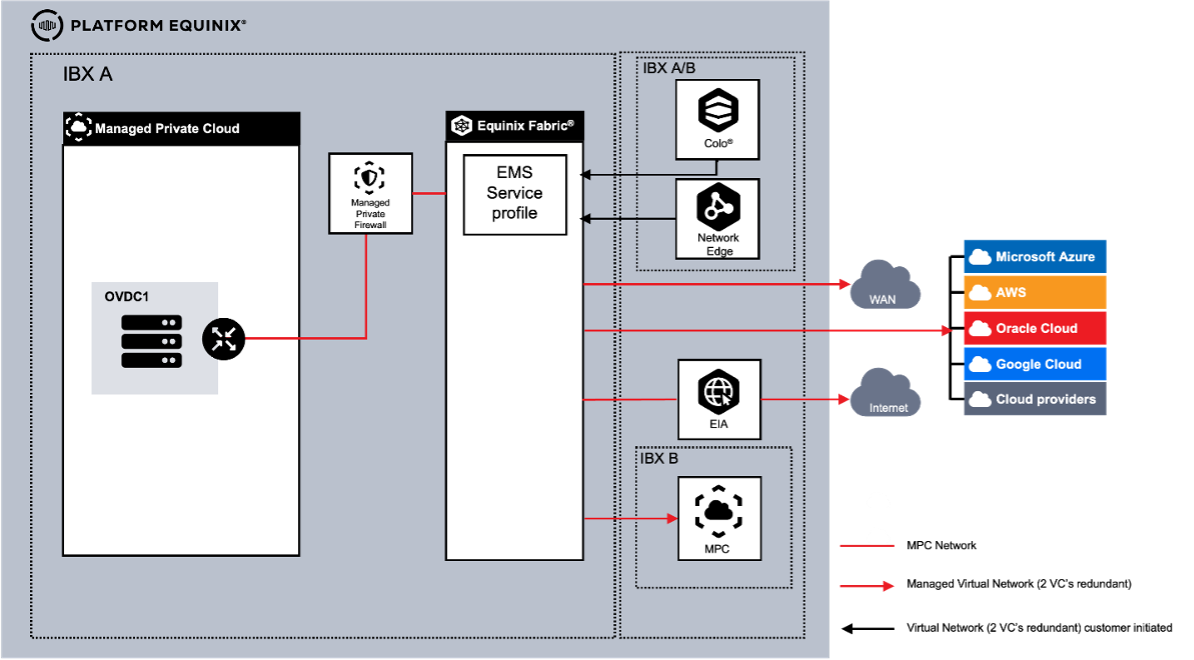
接続マネージドプライベートファイアウォール
マネージドプライベートファイアウォール(MPF)をルーティングやロギングなどのセキュリティの追加サービスとして使用する場合、すべての外部接続はMPFで終了します。MPFは組み込みのMPCルーティングに接続されています。このMPFとMPCルーティングの組み合わせでは、ノースサウストラフィックは最初にMPFによって処理され、次にMPCによって処理されます。MPCはイーストウェストルーティングも提供します。
このオプションは、2つの要素で構成される組み込みのルーティング設定を提供します。
- MPFルーティング、Equinixによって設定
- オペレーターコンソールで設定可能なMPCルーティング
作成された各MPC内部ルーティングネットワークは、自動的にお客様のルーティングドメインの一部となります。内部の分離されたネットワークはそうではありません。
複数のOVDCとのネットワーク接続
都市圏で複数のOVDCを使用する場合、お客様は異なる接続タイプの組み合わせを使用できます。接続タイプはOVDCに関連するため、シナリオごとに機能が異なります。
1つの都市圏で複数のOVDCを使用する場合、お客様は、OVDCごとに専用ゲートウェイを使用するか、両方のOVDC(Routed Joined)で同じゲートウェイインスタンスを使用するかを選択できます。
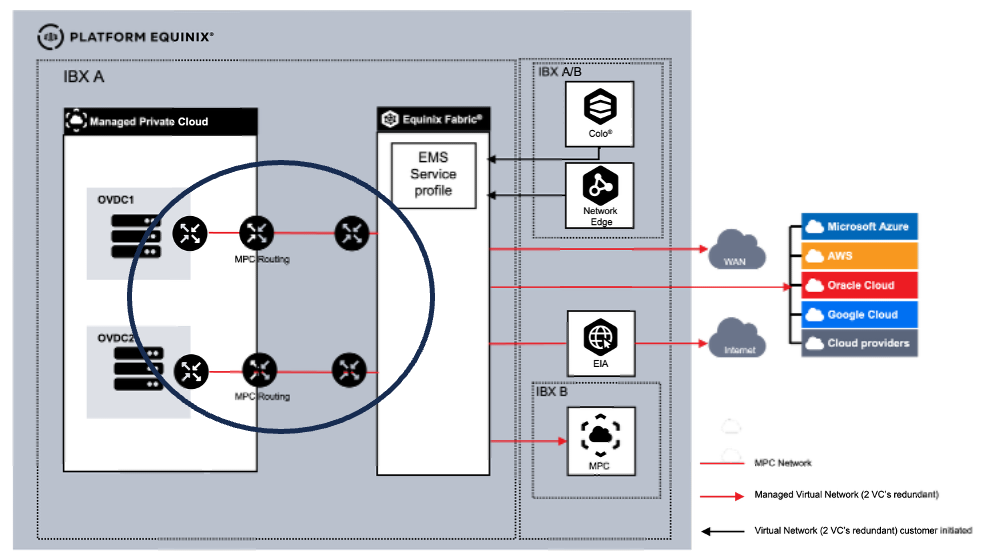
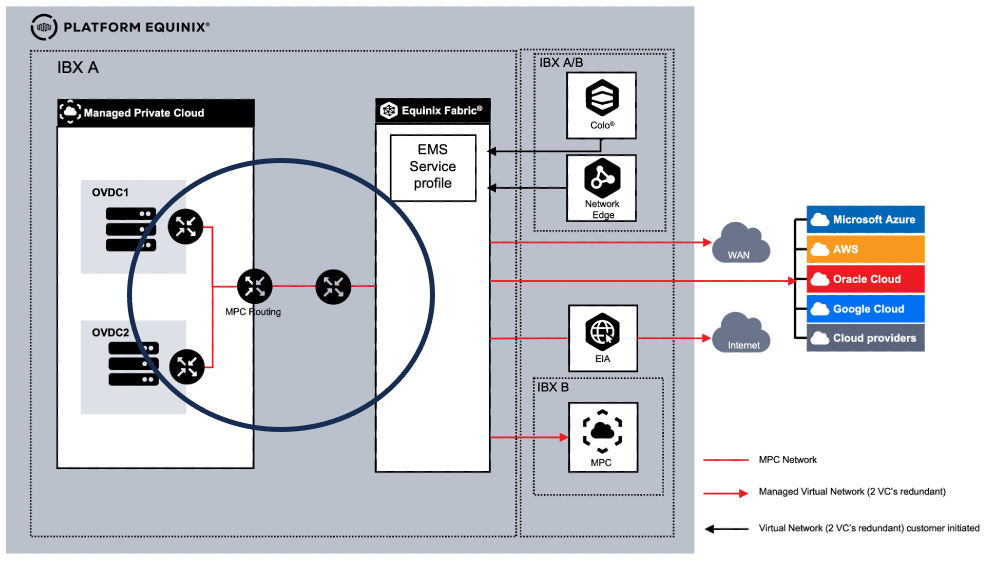 接続およびお客様ルーティングを使用する複数のOVDC
1つの都市圏で複数のOVDCを使用する場合、お客様は、1つのOVDCに対してルーティング済みのものと、もう1つの都市圏に対してお客様ルーティング済みのものの組み合わせを選択できます。お客様には、次の2つの実装オプションがあります。
- OVDCの接続
- OVDCは接続されていません。
OVDCが接続されると、お客様のルーティングゲートウェイとルーティングゲートウェイの間にVLANが存在します。この場合、2つのOVDC間にネットワークを作成できます。OVDCが接続されていない場合、各OVDCはスタンドアロン環境として動作します。
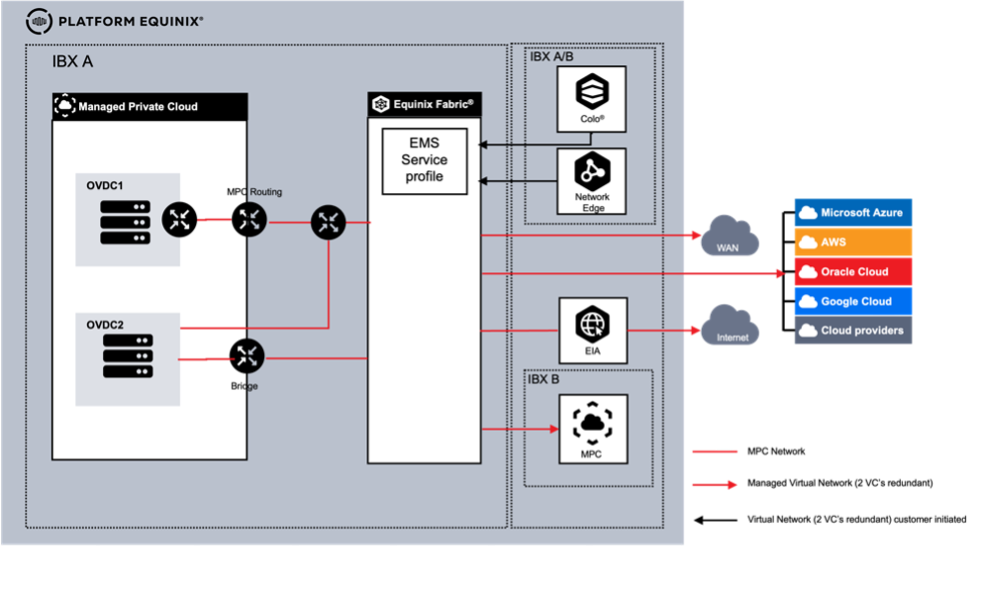
仮想接続オプション
| 接続 | # | タイプ | 説明 |
|---|---|---|---|
| エクイニクスのコロケーションサービス | 1 | セルフサービスVC | お客様が作成および管理した接続。EMSサービスプロファイル/サービストークンを使用したEquinix Fabricポータル経由。 |
| Equinix Network Edge | 2 | セルフサービスVC | お客様が作成および管理した接続。EMSサービスプロファイル/サービストークンを使用したEquinix Fabricポータル経由。 |
| WANプロバイダ | 3 | マネージドVC | Equinixで作成および管理された接続。MPCオーダーの一部。 |
| クラウドサービスプロバイダー(CSP) | 4 | マネージドVC | Equinixで作成および管理された接続。MPCオーダーの一部。 |
| 別の都市圏のMPC環境 | 5 | マネージドVC | Equinixで作成および管理された接続。MPCオーダーの一部。 |
| Equinix Fabric経由のEquinix Internet Access(EIA) | 6 | マネージドインターネットアクセス | Equinixで作成および管理された接続。MPCオーダーの一部。 |
セルフサービスVCを使用すると、お客様はEquinix Fabricポータルを介してVCを開始できます。Equinix Managed Solutionsがお客様に連絡し、MPC側で接続を設定します。各接続には、VCのペアをオーダーする必要があります。
マネージドVCでは、VCはEquinixがVC設定を開始するMPCオーダーの一部です。履行中、Equinixはお客様に連絡し、VCの設定に必要なパラメータを収集します。
各接続には、セルフサービスおよびマネージドVCの両方で、冗長性のために2つの仮想回線が必要です。
インターネットアクセス
MPC環境の一部としてインターネットアクセスが必要な場合は、マネージドインターネットアクセスを注文する必要があります。マネージドインターネットアクセスは、Fabric Internet Access(EIA)を使用し、固定帯域幅で構成されており、バーストオプションはありません。EIAは、MPCへの最大10 Gbps帯域幅をサポートします。IPアドレススペースは別のアイテムとして発注する必要があります。
インターネットアクセスの場合、お客様はEquinix Fabricで利用可能なサードパーティサービスを契約することもできます。この場合、お客様はインターネットサービスを契約する責任があります。
サードパーティのインターネットプロバイダを使用する場合は、冗長性のために2つの接続を注文する必要があります。
MPCバーチャルネットワーク
MPCプラットフォームは、顧客がMPC運用コンソールで構成できるさまざまな仮想ネットワーク機能を提供します。以下のリストは、サービスの一部として含まれる機能と追加料金が必要な機能を示しています。
| 機能 | 料金タイプ | ルーティングおよびマネージドファイアウォール | カスタマー・ルート |
|---|---|---|---|
| 標準ファイアウォール | 含まれる | Y | N |
| 分散型または高度なファイアウォール | 有料 | Y | Y |
| ルーティング、IPv4 スタティックおよびダイナミック(BGP) | 含まれる | Y | N |
| IPv6のルーティング | 含まれる | Y | N |
| エヌエーティー | 含まれる | Y | N |
| DHCP | 含まれる | Y | N |
| VPN IPsecレイヤー3サイト間 | 含まれる | Y | N |
| ルート広告 | 含まれる | Y | N |
社内ネットワーク
OVDC用の内部ネットワークは、MPC運用コンソールのセルフサービスを介して作成できます。MPCネットワークサービスは、1つのOVDCにつき最大1000の内部ネットワークをサポートします。内部ネットワークは、データセンターグループで構成されている場合、同じEquinix IBX内の複数のOVDCにまたがって構成することもできます。
内部ネットワークには2つのタイプがあります。
- ルーティングにより、VMはゲートウェイをルーターとして使用するネットワークに接続し、WAN、Colocation、CSP、またはインターネットへのアクセスを提供できます。ルーティングされたネットワークは、OVDC内のすべての仮想マシンとvAppで利用できます。
- **隔離されたものは、**WAN、Colocation、CSP、またはインターネットにアクセスできるネットワークに接続されていないため、セルフマネージドルーターに接続されていないと呼ばれます。
ルーティングされたネットワークは、接続タイプ「Routed」のみ利用可能です。
データセンターグループ
お客様が複数のOVDCを使用する場合、データセンターグループは複数のOVDC間で統一されたネットワークを作成し、同じネットワークを異なるOVDCで使用できるようにします。分散ファイアウォール機能を使用するには、データセンターグループが必要です。データセンターグループが利用できない場合は、サービスリクエストを送信して設定できます。
インターサイトネットワークス
異なる都市圏でMPCを使用する場合、サイト間でマネージド仮想回線をリクエストすることで、異なるデータセンターの2つのMPCサイトを接続できます。ネットワーク構成は、選択した接続タイプによって異なります。2つのデータセンター間の接続は、マネージド仮想回線として課金されます。
2つ以上のデータセンター間の接続はサポートされていますが、Fabric Cloud Router (FCR)、Equinix Fabric WAN IP-MPC、およびMPCゾーンとFabric Cloud Router間の2つの仮想接続が必要です。
Fabric Cloud RouterおよびWANの発注と設定は、Managed Solutionsの範囲外です。
接続ユニット購入
単一のOVDCあたりの単位:
| 購入商品 | 単位 | 計算タイプ | 説明 |
|---|---|---|---|
| 接続タイプ | ONCE | ベースライン | OVDC単位のルーティングインスタンス: •ルーティング済み •ルーティング結合済み •お客様ルート •マネージドファイアウォール |
| マネージドバーチャル回線 | VC | ベースライン | 使用可能な帯域幅: 10/50/200/500Mbpsまたは1、2、5、10 Gbps 冗長性を確保するため、接続ごとに2つのVCが必要です。 |
| マネージドインターネットアクセス | それぞれ | ベースライン | インターネットアクセスは以下からご利用いただけます。 10/50/100/200/500Mbpsおよび1、2、5、10 Gbps マネージド仮想回線はマネージドインターネットアクセスに含まれています。 |
| 割り当てIPスペース | ブロック | ベースライン | サポートされるIPv4/24~/29およびIPv6 マネージドインターネットアクセスを取得する場合は必須です。 |
| 分散ファイアウォール(DFW) | コアあたり | ベースライン/超過 | マイクロセグメンテーションを提供する追加機能。 |
サービスオプション
MPC STには、別途注文可能なサービス・オプションがいくつかあります。
災害復旧
MPCディザスタリカバリは、お客様が選択可能な3つのSLAプロファイルを使用して、クラッシュコンシステントなVMレプリケーションを提供するセルフサービスオプションです。混在構成を含む、Flex環境とST環境間のレプリケーションをサポートします。セカンダリデータセンターVDCは、予想されるワークロードに十分である場合、低容量のコンピューティングまたはストレージを使用することができます。
ディザスタリカバリを成功させるには、VDCとネットワークトポロジがインターネット、オンプレミスの拠点、またはセカンダリデータセンターのキャビネットへの接続をサポートしている必要があります。VMフェイルオーバーのセルフサービステストは、フェイルオーバー動作が要件を満たしていることを検証するためにサポートされています。
サービスを構成するには、運用コンソールで仮想マシンをSLAプロファイルに割り当てることができます。レプリケーションが有効になると、VMデータは選択したセカンダリVDCに複製されます。
MPC Disaster Recoveryは以下のSLAを提供します:
| パラメータ | 値 | 説明 |
|---|---|---|
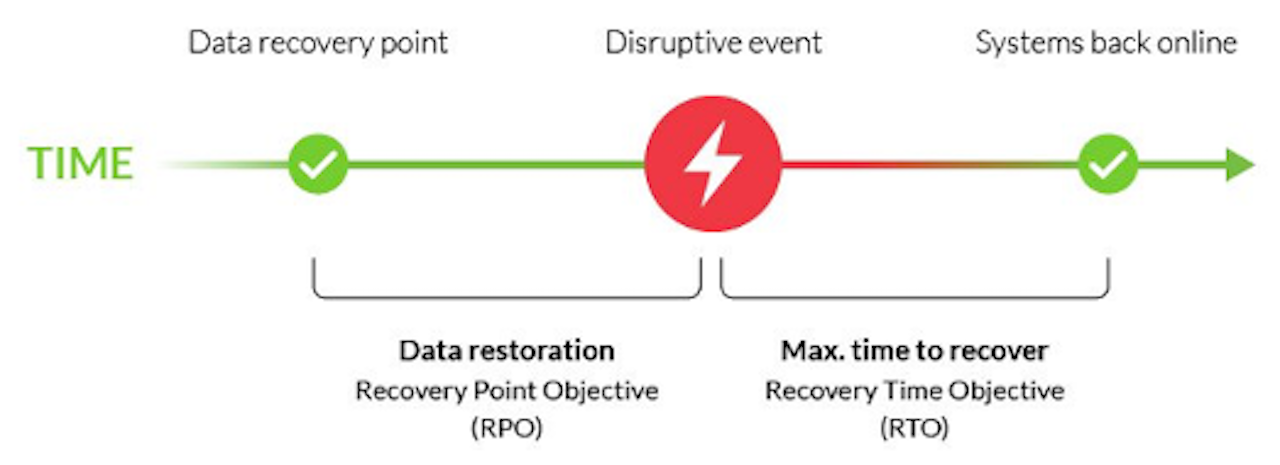
| RPO(目標復旧時点) | ゴールド:1 hour シルバー:4時間 ブロンズ:24時間 | レプリケーションが終了するまでの時間枠。 |
| RTO (目標復旧時間) | 30分 | お客様がフェイルオーバーを開始した後、セカンダリデータセンターでVMを開始する必要がある期間。お客様がフェイルオーバーを開始した後、RTOが開始されます。 |
| # リテンションポイント | ゴールド:最新+8ポイント シルバー:最新+6ポイント ブロンズ:最新+2ポイント | すべてのプロファイルは、最新の復元ポイントと、自動的に保存される定義済みの数の復元ポイントで構成されます。 復元ポイントの最大有効期間は2日です。 |
ディザスタリカバリ機能は、I/Oフィルタベースのキャプチャ技術を使用しています。このアプローチにより、スナップショットベースのレプリケーションに伴うパフォーマンスへの影響を回避できます。
- フェールオーバー
フェイルオーバーが必要な場合、お客様は運用コンソールを介してセカンダリデータセンターへのワークロードのフェイルオーバーを開始できます。仮想マシンは、選択したSLAプロファイルに従って複製され、レプリケーションネットワークはサービスの一部としてEquinixによって操作および監視されます。
VMやアプリケーションの接続を含むお客様関連の接続は、MPCディザスタリカバリオプションの範囲外であり、データセンター、インターネット、キャビネット、オンプレミスの拠点間の接続を確保するために、事前に準備する必要があります。
プライマリデータセンターが再び稼働可能になると、お客様は運用コンソールでレプリケーションの方向を逆にします。レプリケーションが復元された後、お客様が選択した適切なタイミングでVMとアプリケーションをプライマリデータセンターに戻すことができます。
- 責任
効果的な災害復旧の責任としては、どのアクティビティがパフォーマンスと容量に影響を与えるか、またそれらがEquinixとお客様間でどのように分割されるかを理解することが含まれます。
| アクティビティ | Equinix | お客様 |
|---|---|---|
| DRサイトに適したMPCコンピュートとストレージの選択 | I | RAC |
| 選択したSLAプロファイルを運用コンソールで利用可能にします。 | I | RAC |
| 運用コンソールでのディザスタリカバリの設定 | I | RAC |
| ディザスタリカバリに必要なDRサイトの容量を確保 | I | RAC |
| レプリケーションインフラと接続の管理 | RAC | I |
| フェイルオーバー時の顧客接続とネットワークの設定 | I | RAC |
- ユニットの購入
MPCディザスタリカバリ機能は、プライマリデータセンターのサービスオプションとして選択したSLAプロファイルに応じて、VM /月ベースで調達されます。価格にはレプリケーション接続と帯域幅が含まれます。セカンダリデータセンターのコンピューティングおよびストレージ容量のコストは、MPCサービスの一部です。VMのマルチサイトネットワーク接続が追加で必要です。
| 購入商品 | ティア | 単位 | 計算タイプ | 説明 |
|---|---|---|---|---|
| サービスオプション - ディザスタリカバリ | ブロンズ シルバー ゴールド | VM | ベースライン 超過 | 選択したSLAに従って、VMを別のデータセンター内の選択したセカンダリMPC VDCにレプリケーションします。 |
- メーター
請求に使用する複製VMの量を決定するために、特定のSLAプロファイルに含まれていたすべてのVMが1日単位でカウントされます。1か月以内に異なるSLAプロファイル間でVMを変更した場合、それに応じて請求されます。
-
関係と依存関係
- MPC Disaster RecoveryはMPC Flexおよび/またはMPC STでのみ利用可能です。
- このサービスオプションでは、異なるデータセンターに2つのMPC VDCが必要です。
- このサービスオプションは、一部のデータセンターの組み合わせでのみご利用いただけます。
-
ソリューションアーキテクチャ
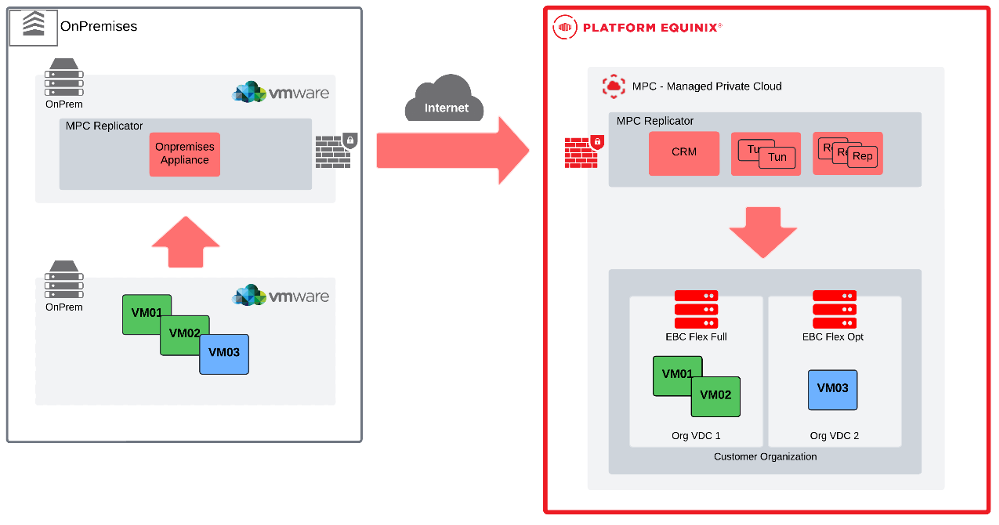
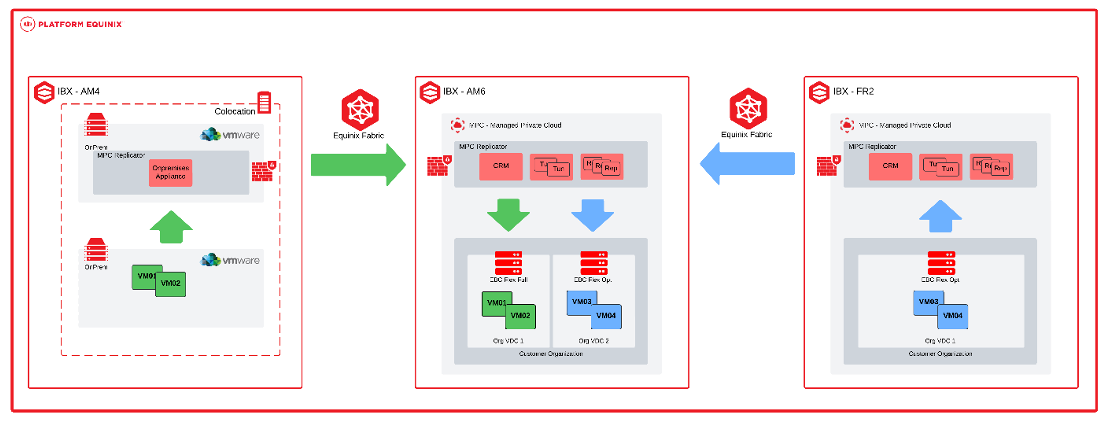
MPCレプリケーションを完全に運用するには、既存のVMware Cloud Directorをインストールする必要があります。つまり、VCDは、_OrgVDC_組織の仮想データセンターを介してテナントにコンピューティングリソースを提供する準備ができている必要があります。MPCレプリケーションのコンセプトは、次のアプライアンスセットで構成されています。
- One Cloud Managerアプライアンス- CRM
- 1つのクラウドレプリケーショントンネル- TUN
- クラウドレプリケータ1台- REP
オンプレミスのデータセンターでは、単一のアプライアンスが導入され、vCenterマネージドインフラストラクチャ上で実行される仮想マシンを複製または移行するように構成されます。
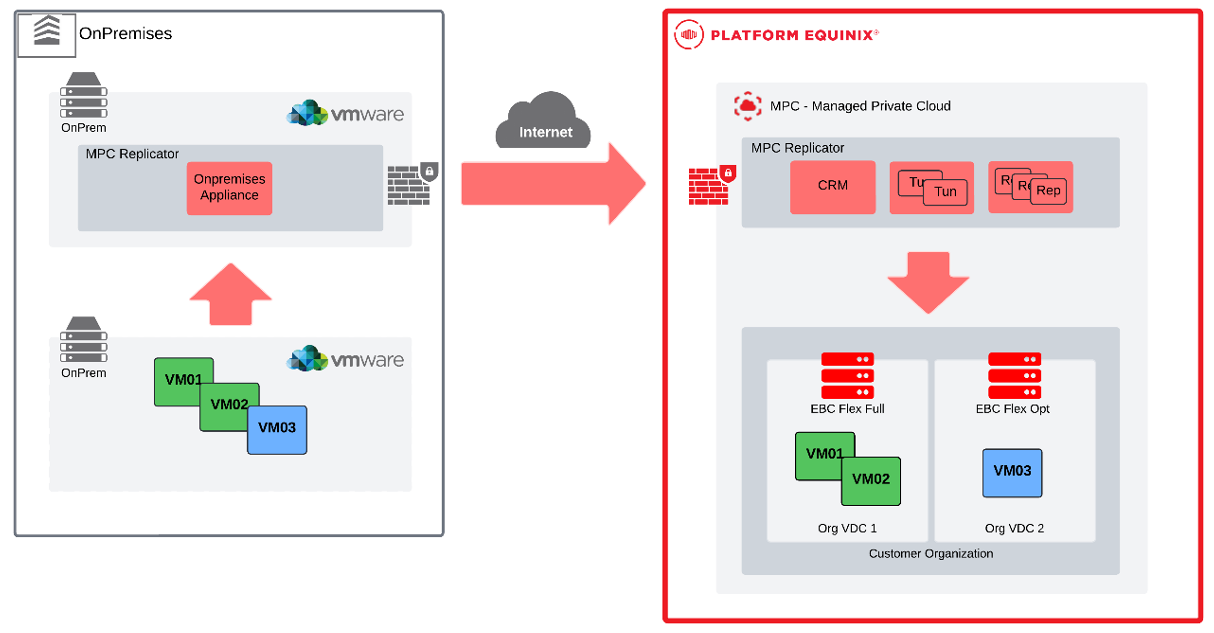
- ユースケース
MPCレプリケーションは、ディザスタリカバリとvApps/VM移行の2つの異なるユースケースをサポートしています。いずれの場合も、MPCは常にレプリケーション対象となり、ソースは別のMPCサイト、または特にvApps/VM移行ユースケースの場合は、オンプレミスのVMware vSphere環境(vApps/VM移行ユースケース)になります。MPCレプリケーションでは、VMware以外のハイパーバイザで管理されているベアメタルサーバーまたはVMを保護または移行できません。
ディザスタリカバリ
災害復旧サービスDRaaSは、生産性の高いデータセンターで実行されている仮想マシンを保護するサービスを提供し、このワークロードをMPCの仮想データセンター(OrgVDC)に複製する可能性があります。これは、フレックスモダリティまたはシングルモダリティを対象とする可能性があります。
同期パラメータを使用して、デフォルトのSLAプロファイル定義を使用すると、RPO、ポイントインタイム、保持、帯域幅の設定を変更できます。
また、フェイルオーバー後のVMの構成方法を制御する設定もあります。各ネットワークアダプタが接続するネットワークや、各ネットワークインターフェースのIPアドレスの構成方法などがあります。
レプリケーションが構成され、最初の同期が完了した後、各保護ドメインで実行できる操作は異なります。
- 手動同期-管理者は、設定されたRPOウィンドウ以外で手動同期を開始できます。
- フェールオーバーのテスト-複製されたデータからvApp/VMをテストし、ターゲットサイトへのバインドを分離して、ソースVMを運用可能な状態に維持するために使用します。この操作の後、クリーンアッププロセスが実行され、ターゲットでのテスト中に作成されたすべての仮想マシンが削除されます。テスト期間中もレプリケーションを正常に実行できるようにします。
- フェイルオーバー-ソースサイトがダウンしている場合に使用されます。ターゲット側では、複製されたデータからVMが構築され、パワーオンされます。
- 逆引き-デスティネーション側へのフェイルオーバーが成功し、ソース側が再び稼働した後、お客様は、元のターゲットのレプリケーション方向をロールバックし、新しいスケジュールされたフェイルオーバーを実行して、環境を元の状態に戻すことができます。
- 移行-両側が稼働している場合に使用されます。この操作が開始されると、ソース側のvApp/VMはパワーオフされ、宛先では、複製されたデータから新しいvApp/VMが構築され、パワーオンされます。
移行
お客様が計画的にワークロードをMPCに移行する場合は、移行ワークフローを使用できるため、プロセスが簡素化されます。新しい移行が構成されると、MPCレプリケーションは移行元から移行先へのvApp/VMレプリケーションを開始します。同期が完了すると、移行元VMの電源がオフになり、移行元サイトで生成されたデルタが移行先と同期されます。移行先側では、MPCレプリケーションがVCDから要求し、複製されたデータから新しいvApp/VMを構築して電源を投入します。移行したワークロードをカスタマイズして、新しい仮想データセンターで運用できるようにすることができます。災害復旧のユースケースと同様に、移行は複数のvApp/VMのグループに対して構成できます。
- ユースケーストポロジ
オンプレミスからMPCへ:
EquinixからMPC、またはMPCからMPCへのオンプレミス:
ソフトウェアライセンス
MPC用のソフトウェアISOのカタログは、セルフサービスポータルで利用できます。カタログには、OVDCで実行されているVMで使用できるソフトウェアが一覧表示されており、オープンソースとライセンスソフトウェアの両方が含まれています。ライセンスされたソフトウェアは、ソフトウェアライセンス製品を通じて購入できます。
ストレッチドクラスター
拡張クラスタサービスオプションは、選択した場所で利用できます。ストレッチクラスターは、同期ストレージレプリケーションを使用して、同じ都市圏の2つのデータセンターに展開されるため、RPO = 0構成になります。クラスタには、各拠点に同数のホストが必要です。都市圏内の1つの拠点がプライマリ拠点として指定され、もう1つがセカンダリ拠点として指定されます。
- 組織の仮想データセンター(OVDC)
組織の仮想データセンター(OVDC)は、vCPU、GB RAM、ストレージリソース、およびお客様がVMを定義できるネットワーク機能を備えた論理環境を提供します。拡張クラスタ構成では、次の3種類のOVDCを選択できます。
- VMは、利用可能な場合はプライマリ・ロケーションで実行され、利用できない場合はセカンダリ・ロケーションに移動します。
- VMは常にプライマリ・ロケーションで実行され、プライマリ・ロケーションが利用できない場合、VMはセカンダリ・ロケーションに移動しません。
- VMは常にセカンダリ・ロケーションで実行され、セカンダリ・ロケーションが利用できない場合、VMはプライマリ・ロケーションに移動しません。
お客様は、MPC ST環境で1つ以上のOVDCを定義できます。vCPUには、次の4種類があります。
- フル - 1コアは1 vCPUに相当します。
- 高 - 1コアは2 vCPUに相当します。
- 標準 - 1コアは4 vCPUに相当します。
- 最適化–1コアは8 vCPUに相当
1つのOVDCは、最大4つの利用可能なストレージプロファイルを使用できます。
- フルパフォーマンス
- 超高性能
- ハイパフォーマンス
- パフォーマンス
お客様は、異なる目的のために、異なるバリエーションとサイズの複数のOVDCを組み合わせることができます。仮想ネットワーク上でセキュリティポリシーを設定し、OVDCを相互接続できます。
- ネットワークと接続性
非拡張MPC STサービスの接続およびネットワークオプションは、拡張クラスタにも適用されます。MPC STワークロードにアクセスするためのネットワークと接続は、接続の一部として調達する必要があり、サービスオプションの拡張クラスターには含まれません。
サービスに含まれるもの
- プライマリとセカンダリ間の同期データレプリケーション用ネットワーク。
- NSX接続用ネットワーク。
- プライマリおよびセカンダリ・ロケーションの可用性を監視するための第3のロケーション。
| 購入ユニット | 請求タイプ | 単位 | アイテム名 |
|---|---|---|---|
| サービスオプション クラスターストレッチプライマリ | ベースライン | クラスタあたり | プライマリロケーションの同期データレプリケーションによるストレッチクラスタ機能 |
| サービスオプション クラスターストレッチセカンダリー | ベースライン | クラスタあたり | セカンダリロケーションの同期データレプリケーションによるストレッチクラスタ機能 |
ストレッチクラスタには、両方のサービスオプションを購入する必要があります。
MPC ST for SAPワークロード
MPBおよびMPSとの共同ソリューションにより、パフォーマンス、接続性、運用のシンプルさを兼ね備えた、完全なマネージドインフラストラクチャを提供します。
MPC STを契約することで、お客様は、特定のSAP認定ホストを選択して、そのホストにアクセスできるように設定できます。現在サポートされているユースケースは、SAP HANAワークロードです。
このサービスオプションは、MPC ST製品(SAPワークロードに適したマネージドインフラストラクチャ)の提供に限定されています。お客様は、MPC ST環境のインストール、構成、管理、運用を行う責任があります。
複数のVDCが必要であり、これらのVDCはネットワークを共有するため、DCグループで提供されます。
追加サービス
バックアップと復元
MPCリソースのバックアップと復元は、別途発注されるマネージドプライベートバックアップサービスを通じて提供されます。このサービスには、VMデータまたはアプリケーションデータのバックアップが含まれます。
ライセンス持込み(BYOL)
サービスを通じてライセンスを購入する代わりに、お客様はソフトウェアライセンスを自社で持ち込むことができます。この場合、ソフトウェアベンダーのライセンスルールを検証する必要があります。お客様は、ソフトウェアベンダーのコンプライアンス要件をすべて満たす責任があります。
サポートプラン
サポートプランでは、サービスリクエスト、強化サポート、レポート作成、設計支援などの追加サービスを提供します。
- Managed Solutionsプレミアサポートプランは、月額または年次(ワンタイムペイメント)のサポート時間ブロックを割引料金で提供するプリペイドプログラムです。
- サポート時間は15分単位で計算されます。
- プリペイドプランがない場合、プレミアサポートサービスの標準料金(15分単位)で1時間あたりのサポート料金が発生します。
| 購入単位 | タイプ | 料金タイプ | 単位 | ご注文とご請求 |
|---|---|---|---|---|
| テクニカルサポートプラン | 月次 | ベースライン | 時間 | テクニカルサポートの月間予約時間 |
| テクニカルサポートプラン | 年間 | ベースライン | 時間 | テクニカルサポートの年間予約時間 |
サポートプランは、特定の製品ではなく、すべてのManaged Solutions製品に適用されます。
プランのすべての時間が消費された場合は、プレミアサポートサービスの1時間あたりの料金(標準時間単価)で追加時間が請求されます。
月額またはプリペイドのManaged Solutionsプレミアサポートプランの時間は繰り越されず、使用しない場合は失効します。前払いManaged Solutionsプレミアサポートプランの使用量が、事前に割当てられた金額を超えた場合、アップグレードがリクエストされない限り、通常のプレミアサポートサービス料金で請求されます。
プランは国によって異なり、特定のIBXデータセンターにリンクすることはできません。
移行サポート
お客様のワークロードをオンプレミスからMPCに移行するために、Equinixは、アプリケーションをリファクタリングすることなく、セルフサービスでワークロードを移行できる移行ツールを提供しています。このツールは、vSphereまたはCloud DirectorのVMwareワークロードをサポートします。まず、お客様は、VMware環境にインストールし、MPC環境とペアリングできるアプライアンスを受け取ります。このツールでは、非同期レプリケーションを使用してワークロードを転送します。
デフォルトでは、移行はパブリックインターネット経由で実行されます。リクエストに応じて、Equinix Fabricを介してプライベート接続を作成できます。ファブリック接続の料金は、Fabricサービスを通じて個別に請求されます。Fabricを介した移行では、既存の仮想回線は使用できないため、移行専用の仮想回線をプロビジョニングする必要があります。インターネット上では、最大250Mbpsの速度がサポートされており、Fabric接続では最大10Mbpsの速度がサポートされていますGbps。
移行ツールは無料で提供されています。サポートプランで追加のサポートをリクエストできます。移行が完了すると、ツールは無効になります。
| 接続 | スピード | ネットワーク構成 |
|---|---|---|
| インターネット | 最大250Mbps | いいえ |
| Fabric | 最大10 Gbps | VLANの設定 |
サービスデマケーションとイネーブリングサービス
MPC STは、事前定義された設計選択を備えたマネージドサービスです。そのため、MPC STサービスでは、すべてのVMware技術オプションが利用できるわけではありません。
以下は一般的にリクエストされていますが、サポートされていません。
アクセス
- vSphereまたはvCenterの機能へのアクセスは、MPC運用コンソールおよびAPIを介してのみ利用できます。
- vCenter および vSphere との統合は、MPC オペレーショナルコンソールを通じて公開される機能に限定されます。
コンピューティング
- スナップショットの作成は、VMごとに1つの同時スナップショットに制限されています。
仮想ディスク
- MPCオペレーションコンソールまたはAPIを介した仮想ディスクのVM間での移動はサポートされていません。サポートチケットは、Equinixサポートデスクを通じて作成する必要があります。
- 複数のVM間で仮想ディスクを共有することはサポートされていません。共有ディスクを使用したMicrosoft Windows Serverフェイルオーバークラスタリング(WSFC)はサポートされていません。
ネットワーク
- 以下はサポートされていません:
- シングルルートI/O仮想化(SR-IOV)とVMからの物理NICアクセスの使用
- vNIC でのプロミスキャスモードの使用
- 顧客所有のルーターに接続されたネットワークのOVDCにおけるトランキングの使用
- Metro Connectなどの冗長レイヤ2ソリューションを介してMPCに接続
購入単位
MPCサービスは、ベースライン値またはオーバーエイジチャージタイプのベースラインに基づいて課金されます。
- ベースライン-オーダーで定義されているサービス単位の特定の数量。
- 超過利用-契約ベースラインボリュームを超えるサービスの消費量。
購入単位のカタログ
この表は、マネージド・プライベート・クラウドの購入単位と課金方法の一覧です:
| カテゴリー | 購入単位 | 単位 | インストール料金 | 請求方法 | 超過 |
|---|---|---|---|---|---|
| MPCサービス | 接続性 - 経路接続 | それぞれ | ベースライン | ||
| 接続性 - 顧客ルーティング | それぞれ | ベースライン | |||
| 接続 – Managed Firewall | それぞれ | ベースライン | |||
| 接続 - ルーティング接続 | それぞれ | ベースライン | |||
| MPCコンピューティング | ホスト | ホスト | はい | ベースライン | |
| MPCサービスオプション | ネットワーク - マネージドバーチャル回線 xx Mbps | それぞれ | はい | ベースライン | |
| ネットワーク-マネージドインターネットアクセスxxMbps | それぞれ | ベースライン | |||
| ネットワーク - 追加IPスペース (/24 /25 /26 /27 /28 /29) | それぞれ | ベースライン | |||
| ネットワーク - 外部ネットワーク | それぞれ | いいえ | ベースライン | ||
| ネットワーク - 分散型ファイアウォール(コアごと) | コア | ベースライン | |||
| ディザスタリカバリ(ゴールド、シルバー、ブロンズ) | VM | いいえ | ベースライン | はい |
役割と責任
サービスの履行および提供中は、Equinixとお客様との間で責任が共有されます。以下のセクションでは、これらの責任の概要を説明します。
テナントプロビジョニング
| アクティビティ | Equinix | お客様 |
|---|---|---|
| プロジェクト・キックオフ・ミーティングの日程調整/実施 | RA | CI |
| 顧客オンボーディングのスケジュールと実行 | RA | CI |
| 順序に従ったクラスタ内のホストの配信 | RAC | I1 |
| 設計に沿ったOVDCの納入 | RAC | I1 |
| 合意した収納容量を設計通りに納品すること | RAC | I1 |
| 注文に応じた接続タイプの納品 | RAC | I1 |
| 注文に基づくマネージドバーチャルサーキットの納品 | RAC | C |
| Fabricポータルでのアンマネージド仮想回線の開始 | I | RAC |
| 顧客主導の仮想回路の構成 | RAC | C |
| オーダーに応じたマネージドインターネットアクセスの提供 | RAC | C |
| 合意されたネットワーク機能を設計通りに提供(オプション) | RAC | C |
| MPCオペレーションコンソールの提供 | RAC | I1 |
| 運用コンソールの管理者アカウントの配信 | RAC | I1 |
サービスへの承認
オンボーディング活動が完了した後、テスト活動により、製品が正常に提供され、請求の準備ができたかどうかを確認します。
| アクティビティ | Equinix | お客様 |
|---|---|---|
| Managed SolutionsポータルのMPC製品ページへのアクセスをテスト | CI | RA |
| MPC操作コンソールへのテストアクセス | CI | RA |
| プレビュー証拠に基づいてMPCの履行を確認 | CI | RA |
| 社内システムで製品を顧客用に有効として設定 | RA | I |
運用
マネージド・プライベート・クラウド・サービスが顧客に対して有効になると、以下の運用項目が適用されます:
| アクティビティ | Equinix | お客様 |
|---|---|---|
| サービスの技術的な管理(全体)。 | RAC | I¹ |
| サービス内の顧客環境の機能管理(全体) | I² | RAC |
| MPCインフラストラクチャの監視とメンテナンス | RA | I |
| VMとvAppの作成、インポート、管理 | I² | RAC |
| VMのスケールアップとスケールダウン | I² | ラシ |
| VMスナップショットの管理 | ラシ | |
| コンソールでVMへのアクセスを管理 | ラシ | |
| 顧客所有のISO/OVAファイルによるライブラリの作成と管理 | ラシ | |
| 可用性またはパフォーマンスのためにVMを分離またはグループ化する | I² | RAC |
| NFV:標準的なファイアウォール | I² | RAC |
| NFV:ルーティング(静的) | I² | RAC |
| NFV:ルーティング | RAC | I |
| NFV:エヌエーティー | I² | RAC |
| NFV:DHCP | I² | RAC |
| NFV:VPN (IPsec) | I² | RAC |
| スクリプトと自動化機能のセットアップと管理 | ラシ |
RACIとは、Responsible(責任ある)、Accountable(説明可能な)、Consulted(相談された)、Informed(情報提供された)の頭文字をとったもの。
- インフォームドコンセントは、ユーザー環境の機能に影響を与えるタスクにのみ義務付けられています。
- インフォームドコンセントが必要なのは、サービスの運営および/または管理に影響を与えるタスクに限られる。
インシデント管理
インシデント管理はサービスサポートに含まれています。すべてのインシデントは優先度に基づいて処理されます。優先度は、提供された情報に基づいてインシデントが報告され、Equinixによって評価された後に決定されます。
| 優先順位 | インパクト / 緊急性 | 説明 |
|---|---|---|
| P1ハイ | サービスの説明に従って、Equinixが提供および管理するサービス/環境が、中断により予期せず利用できなくなりました。ユーザーは、ユーザーに対する義務を履行することはできません。この機能が利用できないため、ユーザーは直接的に明らかな損害を被っています。 | サービスを直ちに復旧する必要があり、本番環境が利用できず、プラットフォーム全体に障害が発生している状態。 |
| P2 ミディアム | このサービスでは、完全な機能が提供されていないか、部分的な機能が提供されていないか、パフォーマンスが低下しているため、ユーザーに影響があります。機能が利用できないため、ユーザーは直接的に明らかな損害を被っています。この機能の可用性が制限されているため、サービスに影響が及ぶ可能性があります。 | サービスは同じ営業日に修理する必要があります。 |
| P3 低 | このサービスは、1人または複数のユーザーに対して制限された可用性で機能し、回避策が用意されています。 | サービスの修理時期は、報告者と協議の上決定されます。 |
この分類は、たとえばユーザー固有のアプリケーション、ユーザーによる操作、またはサードパーティに依存することによって発生する障害には適用されません。インシデントは、Managed Solutionsのカスタマーポータルから送信できます。:P1件のインシデントは電話で送信する必要があります。
サービスリクエスト
サービスリクエストは、サービスの問題を報告したり、実装や構成の変更に関するサポートをリクエストしたりするために使用されます。標準構成の変更は、MPCセルフサービスポータルからサービスリクエストとしてリクエストできます。サポートは24時間365日利用可能です。次の2種類のサービスリクエストを利用できます。
- 含まれるもの-サービスの範囲内で、追加料金が発生しないサービスリクエスト。
- 追加-サービスの範囲外で、追加料金が発生するサービスリクエスト。
| リクエスト名 | 含まれるもの / 追加 |
|---|---|
| 複数のOVDCにDCグループを作成 | 追加 |
| 外部アクセスOVDC APIの変更 | 追加 |
| 運用コンソールのユーザーを追加 | 含まれる |
| 運用コンソールからユーザーを削除 | 含まれる |
| ユーザーの権限変更 | 含まれる |
上記に記載されていない変更は、サービスリクエストモジュールで[変更]を選択することでリクエストできます。Equinixは影響分析を実行し、実現可能性、コスト、リードタイムを判断します。サービスリクエストに関連する料金は、プレミアサポートプランの残高から差し引かれます。残高が不足している場合、料金は通常のレートで請求されます。ベースライン容量、オーダー数量、または月額サービス料金に影響を与える変更のリクエストは、Equinix営業チームを通じてリクエストする必要があります。
レポート
サービスの一環として、顧客は以下のトピックをカバーする月次サービスレポートを受け取ります:
- SLAパラメータに照らして測定されたチケットの発生
- OVDCあたりの容量
サービスレベル
サービス内容合意書(SLA)は、MPCサービスに適用される測定可能なパフォーマンスレベルを定義し、Equinixがこれらのレベルを満たしていない場合に顧客が利用できる救済策を指定します。以下のサービスクレジットは、本セクションで定義されているサービスレベルのしきい値を満たしていない場合の唯一かつ排他的な救済です。
| 優先順位 | 応答時間 | 解決時間 | 業務遂行 | SLA³ |
|---|---|---|---|---|
| P1 | < 30分 | < 4時間 | 24x7 | 95% |
| P2 | < 60分 | < 24時間 | 24x7 | 95% |
| P3 | < 120分 | < 5日 | 24x7 | 95% |
¹応答時間は、トラブルチケットが送信されてからEquinix Managed Solutionsの担当者が正式に回答するまでの時間です。
²解決までの時間は、チケットの作成から、クローズ、キャンセル、IBXサポートへの引き渡しまでの時間です。
³ SLAは応答時間に適用されます。SLAの詳細については、製品ポリシーを参照してください。
MPCサービスの可用性レベルとは、単一のOVDCの可用性を指します。Equinixが管理するインフラストラクチャに障害が発生すると、OVDCがエラー状態になり、お客様のサービスが直接中断される場合、MPCサービスは利用できないとみなされます。
| 可用性サービスレベル | 説明 |
|---|---|
| 99.95%+ | OVDCの月間総利用不能時間が22分未満の場合に達成。 |
サービスクレジット制度は、製品ポリシーに定義されている可用性SLAに適用されます。MPCサービスの可用性には、データの復元は含まれません。お客様はデータの復元責任を負います。マネージドプライベートバックアップが契約されている場合、マネージドプライベートバックアップ運用コンソールを使用してセルフサービスでデータを復元できます。マネージドプライベートバックアップが契約されていない場合、データの復元はお客様の責任となります。
ユーザーガイド
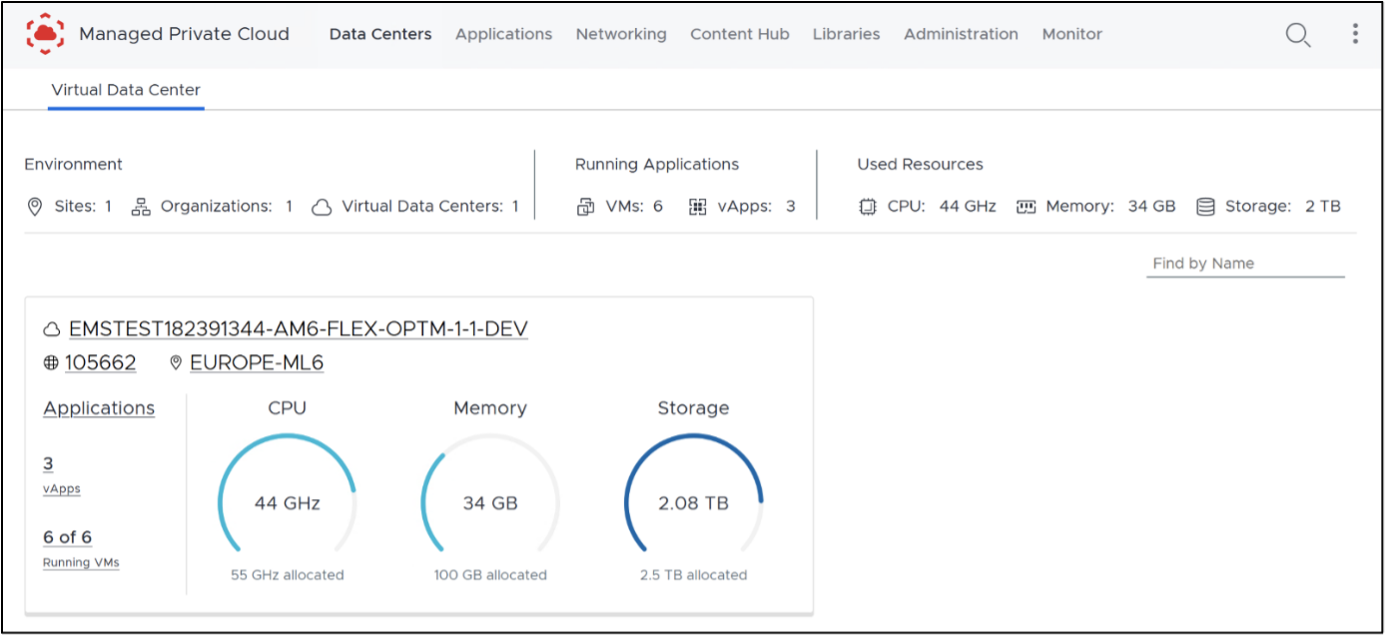
MPCオペレーションコンソール
MPC Operational Console は、以下を含む MPC リソースを管理するための自動化ツールと API を提供します:
- 複数のEquinixデータセンター間でOVDCを管理
- VMとvAppの作成、インポート、管理
- VMのサイズ(スケールアップとスケールダウン)
- VMスナップショットの作成
- アクセスVMコンソール
- パフォーマンス統計を見る
- ISOおよびOVAファイルによるライブラリの作成と入力
- VPNを必要とせず、ウェブブラウザ経由でMPCセルフサービスポータルおよびVMコンソールに直接アクセスできます。
- スクリプトと自動化のための豊富なオプション(API)
- 可用性またはパフォーマンスのためにVMを分離またはグループ化する
- ファイアウォールルールとマイクロセグメンテーションの管理
- IPv4の静的ルーティングルールの作成と管理
- IPv6の静的ルーティングルールの作成と管理
- NAT、DHCP、およびVPN(レイヤ2)の作成と管理
- IPsec VPNレイヤ3サイト間トンネルの作成と管理
- ルート広告(VRF)の作成と管理
MPC STへのアクセス
マネージドプライベートクラウド(MPC)にアクセスするには、カスタマーポータルにアクセスしてください。そこから、以下にアクセスできます。
- Managed Solutionsポータル(MSP)–チケット発行、サービスリクエストの送信、MPC利用状況の把握に使用します。
- 運用コンソール–MPCリソースの管理と運用に使用されます。
地域
運用コンソールは、特定の地域内のMPCリソースへのアクセスを提供します。MPCは次の4つの地域で利用できます。南アメリカ、北米、ヨーロッパ、アジア。
各MPCインスタンスは地域に関連付けられています。インスタンスが地域に存在する場合、カスタマーポータルのManaged Solutionsエリアから地域オプションを選択することで、対応する運用コンソールを開くことができます。
適切な地域コンソールにサインインすると、リソースへのアクセスは組織および組織仮想データセンター(OVDC)ごとに整理されます。
組織
組織(組織)は、運用コンソール内の顧客を表します。組織は、仮想データセンター、ユーザー、コンテンツライブラリを含む、その地域のすべてのMPCリソースのコンテナとして表示できます。組織名は、MPC運用コンソールにサインインする際に必要です。
組織の仮想データセンター(OVDC)
組織の仮想データセンター(OVDC)は、ワークロードの実行に使用するコンピューティング、ストレージ、ネットワークリソースをグループ化します。1つの組織には複数のOVDCを含めることができ、IBXの拠点(アムステルダム、ロンドン、アッシュバーンなど)またはコンピューティングパフォーマンスプロファイルによって異なる場合があります。追加容量または追加のOVDCが必要な場合は、担当のサービスデリバリマネージャまたはアカウントマネージャに連絡してリクエストしてください。
テナントの役割
以下のテナントの役割は、マネージドプライベートクラウドシングルテナントおよびマネージドプライベートクラウドフレックスバリアントにのみ適用されます。
テナントの役割は、MPCテナント内のユーザーが使用できる権限とアクションを定義します。ロールは、カスタマーポータルを介して追加された後、ユーザーに割り当てられます。役割は、ユーザーが操作コンソールで実行できるアクションと、ユーザーが使用できるAPI機能を決定します。
新しいMPC環境の初期展開中に、Equinixはオンボーディングプロセスの一環として最初の顧客管理者アカウントを作成します。このアカウントは、お客様が提供した名前とメールアドレスを使用して作成され、自動的にテナント管理者の役割が割り当てられます。これにより、テナントレベルの管理および構成機能を含む、MPC運用コンソールへの完全なアクセスが提供されます。
以下の役割がサポートされています:
テナント管理者-テナント管理者の役割は、MPCテナントへの完全な管理アクセスを提供します。この役割を割り当てられたユーザーは、環境全体でテナント構成、ユーザーアクセス、自動化機能を管理できます。テナント管理権限には以下が含まれます。
- VM コンソールへのアクセス
- スナップショットの作成と削除
- 個人APIトークンの作成と削除
- 組織全体のサービスアカウントの作成、変更、削除
- テナントスコープ内での仮想マシンの作成、変更、削除
- テナントスコープ内でのvAppの作成、変更、削除
- テナントスコープ内でのネットワークの作成、変更、削除
- テナントスコープ内でのコンテンツライブラリおよびライブラリコンテンツの作成、変更、削除
- テナントスコープ内でのEdge Gatewayの構成
- アフィニティルールの設定
- テナントスコープ内のタスクとイベントログの表示
テナントユーザー-テナントユーザーの役割を付与されたユーザーは、テナント全体の管理設定にアクセスすることなく、MPCテナント内でワークロードと選択したリソースを作成および管理できます。テナントユーザー権限には以下が含まれます。
- 仮想マシンコンソールへのアクセス
- スナップショットの作成と削除
- 個人APIトークンの作成と削除
- テナントスコープ内での仮想マシンの起動と停止
- テナントスコープ内での vApp の起動と停止
- テナントスコープ内のVMツールの更新
- テナントスコープ内のタスクとイベントログの表示
テナントビューア-テナントビューアの役割は、テナントの構成とリソースのステータスへの読み取り専用アクセスを提供します。この役割が割り当てられたユーザーは、テナントユーザーの役割で利用できるものと同じリソースと情報を表示できますが、以下の制限があります。
- 仮想マシンやvAppの作成、変更、削除(CRUD)権限がない
- コンソールアクセスなし
MPC STの管理
ユーザー管理
運用コンソールのユーザーは、カスタマーポータルを通じて管理されます。「ユーザーとパスワードの管理」を参照してください。ユーザーを追加したら、サービスリクエストを送信して、MPCテナントの役割をユーザーに割り当てる必要があります。
別のアイデンティティソースを使用するには、カスタマーポータルでアイデンティティフェデレーションを構成して、外部のアイデンティティプロバイダと統合できます。これにより、ユーザーは会社の認証情報を使用してサインインできます。
APIアクセス
マネージドプライベートクラウド(MPC)運用コンソールAPIへのアクセスは、プログラムによるアクセスと自動化を目的としています。一般的な自動化ツールには、Terraform、Ansible、Python、XMLまたはJSONベースのAPI呼び出しなどがあります。APIへの認証には、運用コンソールでアクセストークンを生成する必要があります。2つのアクセス方法がサポートされており、それぞれが異なるユースケースに合わせて設計されています。
| 方法 | 詳細 |
|---|---|
| APIトークン | •カスタマーポータルまたはフェデレーションユーザーアカウントに代わって運用コンソールにAPIアクセスし、個別のプログラムによるアクセスを提供します。 •すべてのカスタマーポータルまたはフェデレーションユーザーアカウントで設定可能 |
| サービスアカウント | •組織全体の自動化およびサードパーティのツールやアプリケーションを対象としたスタンドアロンアカウントを使用した、運用コンソールへのAPIアクセス •テナント管理者の役割を持つユーザーのみが設定できます。 •サポートされている役割の1つを割り当てることができます。 •APIアクセスのみをサポートしています。 |
テラフォーム自動化
Terraformは、人間が読める構成ファイルを使用してクラウドおよびオンプレミスのリソースを定義できる、インフラストラクチャとしてのコードツールです。これらのファイルはバージョン管理、再利用、共有が可能で、ライフサイクル全体を通じてインフラストラクチャのプロビジョニングと管理を行うための一貫したワークフローが可能です。
Terraformは、コンピューティング、ストレージ、ネットワークなどの低レベルのリソースの管理に使用できます。運用コンソールのほとんどの機能は、APIまたはTerraformから利用できます。詳細については、Terraformプロバイダのドキュメントを参照してください。
APIトークン
APIトークンは、カスタマーポータルまたは運用コンソールのフェデレーションユーザーアカウントで作成でき、個人のプログラムによるアクセスに使用されます。APIトークンの作成方法:
- 運用コンソールにサインインします。右上のメニューから_ユーザー設定を_開きます。
- [APIトークン]セクションに移動し、_[新規]を_選択します。
- トークンの名前を入力し、[作成]を選択します。
- 生成されたトークンをコピーして安全な場所に保存します。トークンは1回のみ表示され、この画面を閉じた後は再度表示できません。トークンを紛失した場合は、新しいトークンを生成する必要があります。
- トークンは作成後、API トークンのリストに表示され、不要になったら取り消すことができます。
サービスアカウント
サービスアカウントは機密性が高いため、テナント管理者の役割を持つユーザーのみが作成、表示、削除できます。サービスアカウントの作成方法:
サービスアカウントは、運用コンソールで作成するオブジェクトの所有者です。
- 運用コンソールにサインインします。_[管理]を_開き、[_サービスアカウント]を_選択して[ 新規]を選択します。
- サービスアカウントの名前を入力し、役割を割り当て、マジックワンドを使用して一意のIDを生成します。「次へ」を選択して続行します。
- (オプション)サービスアカウントに1つ以上のクォータ制限を割り当てます。
- [完了]を選択してサービスアカウントを作成します。
- 作成後、サービスアカウントのプロパティを表示すると、[_クライアントID]_フィールドにAPIキーが表示されます。ほとんどのサービスアカウント設定は、後で**[編集]を**選択することで変更できます。
APIエクスプローラ
APIエクスプローラは、APIコールを表示、テスト、実行するためのグラフィカルなインターフェイスを提供し、運用コンソールからアクセスできます。
- 操作コンソールで、右上のメニューを開き、ヘルプ> _APIエクスプローラを_選択します。
- APIエクスプローラーは、SwaggerベースのJSON APIを公開し、現在サインインしているユーザーアカウントに代わってAPIコールを実行できるようにします。
運用コンソール
ユーザーがカスタマーポータルにログインしている場合、Managed Solutionsポータルに移動し、マネージドプライベートクラウドを選択してから、目的の地域を選択することで、運用コンソールにアクセスできます。
運用コンソールにURLを介して直接アクセスし、_[サインイン]を_選択すると、ユーザーはカスタマーポータルにリダイレクトされ、カスタマーポータルの認証情報で認証されます。カスタマーポータルは、組織のIDプロバイダとのSAMLベースのフェデレーションの構成もサポートしており、ユーザーは会社の認証情報を使用して運用コンソールにアクセスできます。
運用コンソールでは、仮想マシン、ネットワーク、セキュリティルールを作成するためのアクションを実行できます。
vApp (仮想アプリ)
vAppは、アプリケーション環境などを表す仮想データセンター内の仮想マシンのグループです。仮想マシンは、スナップショットの作成や再起動などのグループとして管理でき、個々の仮想マシンはvApp内で個別に管理することもできます。仮想マシンとvAppにはリース期間を割り当てることができます。リース期間を過ぎると、自動的に削除されます。デフォルトのリースは、無期限に設定されています。
vAppは、仮想マシンの有無にかかわらず作成できます。仮想マシンを使用せずにvAppを作成すると、仮想マシンを作成する前にvAppネットワークを設定する際に便利です。
新しいvAppを作成
- メインページの**[アプリケーション]>[vApps]に**移動し、[新規vAppの作成]を選択し、名前と説明を入力して、[**ビルド]を選択します。**プロセスが完了するまで待ちます。
- vAppウィンドウのオプション:
- [電源]を選択して、vAppの電源を入れる、シャットダウンする、再起動する、または一時停止する。これらのアクションは、vAppに仮想マシンが含まれている場合にのみ使用できます。
- [詳細]を選択して、vAppに仮想マシンを追加または削除します。
- 詳細を選択して、追加情報を表示または変更します。
仮想マシン
仮想マシンは、vAppの一部として作成することも、スタンドアロンの仮想マシンとして作成することもできます。vApp内で仮想マシンを作成することをお勧めします。1つのvAppには最大100台の仮想マシンを含めることができ、仮想マシンはvApp間で移動できます。異なるvAppに存在する仮想マシン間でネットワークを作成することもできます。
vAppの一部として仮想マシンを作成すると、タスク、機能、または保持要件によって仮想マシンをグループ化したり、起動とシャットダウンの順序を設定したり、vAppネットワーク図によってネットワーク構成の可視性を向上させたり、ロールベースのアクセスによって委任管理を可能にしたりするなど、いくつかのメリットが得られます。
割り当てられたストレージリソースと割り当てられたGB RAMは、割り当てられたストレージポリシーで使用済みストレージとしてカウントされます。仮想マシンを起動すると、コンピューティングリソースが組織の仮想データセンター(OVDC)のコンピューティングクォータから差し引かれます。
新しい仮想マシンの最も一般的なオペレーティングシステムのインストール方法には、プライベートまたは共有のEquinixカタログからISOファイルを選択する方法があります。これにより、仮想マシンはパワーオン時にISOファイルから起動し、インストールプロセスを開始できます。別の方法として、作成ワークフロー中に管理者のワークステーション上のOVFまたはOVAファイルから新しい仮想マシンとvAppを作成することもできます。
仮想マシンを作成する
- [アプリケーション]>[仮想マシン]に移動して[ 仮想マシンを作成]を選択するか、vAppで[詳細]を選択して[仮想マシンを追加]を選択します。
- 作成ダイアログの手順に従い、[OK]を選択して仮想マシンが作成されるのを待ちます。
- 名前とコンピュータ名を入力します。
- タイプとして**[新規]を**選択します。
- 仮想マシンを作成後に自動的に起動するかどうかを選択します。
- OSファミリー、ゲストOS、ブートイメージを選択します。
- EFIセキュアブートやブートセットアップを含むブートオプションを設定します。
- 必要に応じて、TPM(Trusted Platform Module)設定を構成します。
- CPU、コア、メモリなどのコンピュートリソースを構成します。
- ストレージポリシーやディスクサイズなど、ストレージを構成します。
- ネットワーク設定を構成します。
- **[仮想マシン]**画面で:
- 仮想マシンのオン/オフ、再起動、または一時停止を行うには、[電源]を選択します。
- インストールメディアのマウント、スナップショットの管理、コンソールの起動、仮想マシンの削除を行うには、[詳細]を選択します。
- 構成の詳細と追加設定を表示または変更するには、[表示]を選択します。
カタログからVMへのインストールメディアのリンク
カタログがすでに利用可能で、インストールメディアがアップロードされている場合、そのカタログを仮想マシンにアタッチできます。
- 仮想マシンを見つけて、[その他]を選択します。
- [メディアの挿入]を選択し、インストールファイルを選択します。ファイルは仮想CD-ROMとして接続されています。
- ジョブが完了したら、[メディアの取り出し]を選択してインストールファイルを切り離すことをお勧めします。
VMコンソール
仮想マシンは、運用コンソールを介して管理できます。2つのコンソールタイプを使用できます。
- ブラウザから動作するウェブコンソールです。
- プラグインのインストールが必要なVM Remote Console。
インストールメディア(ISO)は、ローカルデバイスから直接使用することはできません。仮想マシンにマウントする前に、メディアをカタログにアップロードする必要があります。
Windowsデバイス用のVMリモートコンソールプラグインは、共有カタログで利用できます。macOSおよびLinux(Workstation経由のWindowsを含む)の場合、VMRC機能はVMware Fusion ProおよびVMware Workstation Proに含まれています。これらのアプリケーションには個別のライセンスが必要であり、MPCに含まれていないか、Equinixから提供されていません。
- vAppまたは仮想マシンの概要から仮想マシンを検索します。
- [詳細]を選択し、Webコンソール(プラグインは不要)またはVMリモートコンソール(プラグインが必要)のコンソールタイプを選択します。
スナップショット
スナップショットは、アクションが実行される前の完全な仮想マシンまたはvAppの状態をキャプチャします。オペレーションコンソールでは、アクティブなメモリ状態の有無にかかわらず、一度に1つのスナップショットしか許可されません。スナップショットを一時的に作成すると、仮想マシンまたはvAppのストレージ使用量が2倍になります。スナップショットは仮想マシンのパフォーマンスに影響を与える可能性があります。スナップショットは最大2~3日間保持することをお勧めします。1週間以上経過したスナップショットは自動的に削除されます。仮想マシンの状態を長期的に保存するには、仮想マシンまたはvAppのクローンを作成するか、バックアップを実行します。
- 仮想マシンまたはvAppを探し、[アクション]>[スナップショット]を選択し、[ スナップショットの作成]を選択して確定します。
- 仮想マシンをスナップショットの状態に復元するには、[スナップショットに戻る]を選択して確認します。
- スナップショットを削除するには、[スナップショットの削除]を選択して確定します。
既存のスナップショットを持つVMから新しいスナップショットを作成すると、古いスナップショットは削除されます。すべてのスナップショットオプションにアクセスするには、VMにVMware Toolsをインストールする必要があります。
カタログ
運用コンソールのカタログには、vApp、仮想マシン、およびメディアファイル(ISOイメージなど)が保存されます。Equinixは、一連のISOファイルを含む共有カタログを提供します。共有カタログは、環境の都市圏、特にOVDCに関連付けられています。
プライベートカタログを作成して、インストールメディアやテンプレートを保存することもできます。ファイルは直接アップロードすることも、既存の仮想マシンやvAppからテンプレートを作成することもできます。プライベートカタログに保存されたファイルは、OVDCストレージの割り当て量にカウントされます。アップロードされたソフトウェアはすべて、ベンダーのライセンス要件とEquinixポリシーに準拠している必要があります。カタログは、ISOおよびOVFファイルにのみ使用できます。
カタログを作成する
インストールメディアやテンプレートを保存するには、まずカタログを作成する必要があります。
- ホーム画面で、メニューアイコン(横線3本)を選択します。
- **[コンテンツハブ]**画面で[カタログ]を選択し、[ 新規]を選択します。
- カタログの名前と説明を入力します。カタログは、利用可能な任意のストレージプロファイルに保存できます。デフォルトでは、最速のプロファイルが選択されています。特定のストレージプロファイルを選択するには、特定のストレージポリシーで事前プロビジョニングを有効にし、ORGOVDCを選択して、必要なストレージポリシーを選択します。
インストールメディアを追加
カタログが利用可能になると、インストールメディアをカタログにアップロードできます。
- [コンテンツライブラリ]>[メディアとその他]に移動し、[追加]を選択します。
- 新しい画面でカタログを選択し、アップロードアイコン(上を指す矢印)をクリックしてファイルブラウザを開きます。インストールファイルを選択し、OKをクリックして確定します。
- 必要に応じて名前を編集し、[OK]を選択してアップロードを開始します。メディアとその他の概要では、アップロードの進行中に回転インジケータが表示されます。アップロードが完了すると、緑色のチェックマークが表示されます。これで、ファイルを使用できるようになります。
- ファイル名の横にある3つの点を選択すると、ファイルを削除したり、ワークステーションにダウンロードしたりするオプションが表示されます。
vAppテンプレートを作成する
vAppテンプレートは、ローカルワークステーションからファイルをアップロードするか、既存のvAppを使用して作成できます。vAppベースの単一の仮想マシン用のテンプレートは、vAppに仮想マシンが1台しか含まれていない場合にのみ作成できます。
- ソースとして使用するvAppを見つけ、[その他]を選択して、[ **カタログに追加]を選択します。**移行先のカタログを選択し、名前を入力します。テンプレートの作成前にVMware Toolsがインストールされている場合は、正確なコピーを作成することも、仮想マシンの設定を調整することもできます。
- vAppテンプレートにアクセスするには、[コンテンツハブ]>[カタログ]に移動し、関連するカタログを開きます。テンプレートが利用可能になると、新しい仮想マシンの導入に使用できるようになります。
共有カタログ
Equinixは、MPC都市圏ごとにオペレーティングシステムのバリアントのセットを含む共有カタログ(os-catalog-1)を提供しています。仮想マシンが展開されている都市圏に関連付けられているカタログを選択します。共有カタログは、その都市圏のMPCバリアント(FLEXまたはST)に関連付けられています。同じ都市圏でMPCフレックスとMPC STの両方を使用している場合、その都市圏の2つのカタログが表示されます。
接続性とネットワーク
運用コンソールには、組織内または外部のサービスに接続してアクセスするためのいくつかのオプションがあります。選択した接続モデルに応じて、ブリッジ(MPC接続お客様がオーダーでルーティング)またはルーティング(MPC接続がオーダーでルーティング)のいずれかを使用して、OVDCが作成されます。
運用コンソールで利用可能なネットワーク機能は、カスタマー・ルート接続またはル ート接続のどちらを選択するかによって異なります。
運用コンソールでは、セルフサービスにより2種類のネットワークを作成できます:
- 分離されたネットワーク(内部接続):分離されたネットワークは、OVDC内の仮想マシンに対してのみ存在します。
- ルーティングされたネットワーク(外部接続):ルーティングされたネットワークは、エッジゲートウェイを介してOVDC外の外部ネットワークへのアクセスを提供します。
| MPC接続タイプ | 分離済み | ルーティング済み |
|---|---|---|
| ブリッジング | はい | いいえ |
| ルーティング | はい | はい |
MPC ゲートウェイ ファイアウォール アーキテクチャ
MPCは、境界レベルとワークロードレベルの制御を組み合わせたレイヤードゲートウェイファイアウォールアーキテクチャを使用して、ノースサウストラフィックとイーストウェストトラフィックの両方を保護します。MPCファイアウォールの設計には、主に2つのタイプまたはレイヤのファイアウォールが含まれています。
-
ゲートウェイファイアウォール(ノース-サウス):MPC境界を保護し、環境に出入りするトラフィックを処理します。
-
分散型ファイアウォール(イースト~ウェスト):ワークロードをvNICレベルで保護し、OVDC内でマイクロセグメンテーションを提供します。
分離されたOVDCネットワークを作成する
組織の仮想データセンター(OVDC)ネットワークを使用すると、仮想マシン(VM)が相互に通信でき、オプションで外部ネットワークと通信できます。1つのOVDCに複数のネットワークを含めることができます。
- 運用コンソールの仮想データセンターダッシュボードで、ネットワークを作成するOVDCを選択します。
- 左側のナビゲーションパネルで、[ネットワーク]を選択します。
- [新規]をクリックします。
- _[スコープ]_で、分離ネットワークの現在のOVDCを選択します。
- [新しい組織VDCネットワーク]ダイアログBOXの[_ネットワークタイプ]_ページで、[分離]を選択し、[ 次へ]をクリックします。
- _[一般]_ページで、ネットワークの_名前_と_説明を_入力します。
- [ゲートウェイCIDR]フィールドで、ドロップダウンリストからネットワークのIPスペースを選択します。このリストは、導入時のお客様の入力に基づいて、Equinixによって事前入力されています。
- IPv6が必要な場合、デュアルスタックを有効にすることができます。
- Guest VLAN Allowedを有効にすると、接続されたVM内で複数のVLANを許可することができます。
- [次へ]をクリックします。
- (オプション)[_静的IPプール]_に、このネットワーク上の仮想マシンのIPアドレスの範囲を入力し、[追加]をクリックします。これにより、仮想マシンの作成中に、運用コンソールが自動的にIPアドレスを割り当てることができます。設定されていない場合、仮想マシンの作成中にIPの割り当てを手動で行う必要があります。 例:ゲートウェイアドレスが192.168.1.1/24の場合、192.168.1.10~192.168.1.100の静的IPプールは91の使用可能なIPアドレスを提供します。必要に応じて、後で範囲を追加できます。
- 完了したら、[次へ]をクリックします。
- (オプション)_DNS_ページでDNS情報を入力し、次へをクリックします。省略すると、VMの作成時にDNS設定を手動で入力する必要があります。
- [_完了の準備ができました]_ページで、すべての設定を確認し、[完了]をクリックします。
ルーティングされたOVDCネットワークを作成する
ルーティングされたOVDCネットワークにより、仮想マシン(VM)は、レイヤー3 (L3)ルーティングを使用して相互に通信したり、外部ネットワークと通信したりできます。1つのOVDCに複数のルーティングネットワークを含めることができます。分散ファイアウォール機能を使用するかどうかによって作成プロセスが異なります。
- 運用コンソールの仮想データセンターダッシュボードで、ネットワークを作成するOVDCを選択します。
- 左側のナビゲーションパネルでネットワークを選択し、新規をクリックします。
- 分散ファイアウォールを使用していない場合は、[_スコープ]_で[_現在の組織の仮想データセンター]を_選択します。
- [新規OVDCネットワーク]ダイアログBOXの[_ネットワークタイプ]_ページで、[ルーティング]を選択し、[ 次へ]をクリックします。
- _[エッジ接続]_で、ルーティングされたセグメントが接続するエッジゲートウェイを選択します。
- _[一般]_ページで、ネットワークの名前と説明を入力します。
- [ゲートウェイCIDR]フィールドで、ドロップダウンリストからネットワークのIPスペースを選択します。このリストは、導入時に提供されたお客様の入力に基づいて、Equinixによって事前入力されています。
- IPv6が必要な場合は、デュアルスタックを有効にしてください。
- ゲストVLANの有効化 接続されたVM内で複数のVLANを許可します。
- [次へ]をクリックします。
- (オプション) _DNS_ページでDNS設定を入力し、次へをクリックします。 ここで設定しない場合、DNS情報はVM作成時に手動で追加する必要があります。
- _[完了の準備ができました]_ページで、選択内容を確認し、[完了]をクリックします。 ネットワークを作成してOVDCに接続した後、エッジゲートウェイを構成して、OVDCへの送受信を許可するトラフィックを制御できます。
分散ルーティングネットワークを使用する場合:
- 分散ネットワーク間のトラフィックは、エッジゲートウェイを通過しないため、分散ファイアウォールを使用してファイアウォールでファイアウォール処理されます。
- 環境に出入りするトラフィックは、エッジゲートウェイを通過し、ゲートウェイファイアウォールが適用されます。
- 分散ファイアウォールには、MPC契約の一部として注文する必要がある分散ファイアウォールのMPCサービスオプションが必要です。
分散ルーティングが有効になっている場合、このネットワークではゲートウェイファイアウォールは使用できず、分散ファイアウォール(DFW)を使用する必要があります。南北方向のファイアウォールは引き続き利用可能です。分散ルーティングが無効になっている場合、このルーティングされたネットワークではゲートウェイファイアウォールのみを使用できます。
ゲストVLANが許可されました
このオプションを有効にすると、仮想マシンのネットワークインターフェイス上でVLANタグ(802.1Qタグ)を設定できるようになります。これにより、同じルーティングまたは分離されたネットワークセグメント上で複数のVLANを運用できます。
ゲートウェイファイアウォールルールの作成
運用コンソールは、セキュリティ境界を越えて移動するトラフィックを制御するための、完全な機能を備えたレイヤー4ファイアウォールを提供します。これは、ノースサウス(OVDCと外部ネットワーク間のトラフィック)とイーストウェスト(OVDCネットワーク内およびOVDCネットワーク間のトラフィック)の両方です。ファイアウォールルールにネットワークまたはIPアドレスを指定する場合、次の形式がサポートされます。
- 単一のIPアドレス
- IPレンジ(例:192.168.1.10~192.168.1.50)
- CIDR表記(例:192.168.2.0/24)
- キーワード:内部、外部、その他
- 運用コンソールの仮想データセンターダッシュボードで、ファイアウォールルールが作成されているエッジゲートウェイを含むOVDCを選択します。
- 左側のナビゲーションパネルで、エッジをクリックする。利用可能なエッジゲートウェイが右側に表示されます。
- 設定する_エッジゲートウェイを_選択し、[**ファイアウォール]**タブを開きます。
- ファイアウォールタブでは、ファイアウォールルールの作成と管理ができます。
- 新しいルールを追加するには、[新規]をクリックします。新しいルールの場合は、次のフィールドを指定します。
- 名前
- アプリケーション
- コンテキスト
- ソース(IPアドレス、IPセット、静的グループ)
- 宛先(IPアドレス、IPセット、静的グループ)
- アクション(許可、削除、拒否)
- プロトコル(IPv4、IPv6、またはその両方)
- ロギング
- コメント
- _[送信元]_フィールドと[_宛先]_フィールドで、ルールのアドレスを定義します。IPまたは範囲を指定するには、IPをクリックして値を入力し、保持をクリックします。IPのグループを再利用するには、[_オブジェクトのグループ化]に_移動し、[+]をクリックしてIPセットを作成します。このIPセットは、複数のルールに対して選択できます。
- [アプリケーション]フィールドで[+]をクリックし、[サービスの追加]ダイアログBOXでプロトコル、送信元ポート、および宛先ポートを指定します。または、カスタムプロトコル/ポートの組み合わせを定義します。完了したら、[保持]をクリックします。カスタムアプリケーションを事前に作成し、ファイアウォールルールに適用することもできます。
- ルールのアクションを「承認」(許可)または「拒否」(ドロップ/否認)のどちらにするかを選択します。syslogサーバーが設定されている場合は、[ログを有効にする]を選択します。
- [変更を保存]をクリックしてルールを確定します。
ファイアウォールルールの例として、インターネットからのHTTPSトラフィックを許可する方法があります。この例では、割り当てられたパブリックIPアドレスを使用します。送信元は任意(ODC内の任意のIPアドレス)です。送信元ポートも任意です。HTTPSの宛先はプライベートIPアドレスで、宛先ポートは443です。これを機能させるには、DNAT設定が必要です。
NATルールの作成
ネットワークアドレス変換(NAT)を使用すると、送信元または宛先のIPアドレスを変更して、トラフィックがルーターまたはゲートウェイを通過できるようになります。エッジゲートウェイで最も一般的なNATタイプは次のとおりです。
- 宛先NAT(DNAT) - パケットの宛先IPアドレスを変更します。
- ソースNAT(SNAT) - パケットのソースIPアドレスを変更します。
その他のオプション
- DNATなし
- SNATなし
- リフレクティブ
仮想マシン(VM)がOVDCから外部ネットワークリソースにアクセスするために、特定のユースケースでNATが必要になる場合があります。このような場合は、次のいずれかのオプションを使用してください。
- Equinixが提供するパブリックインターネットIPアドレス。
- MPC Connect経由のプライベートネットワーク。
- この機能は、主にエッジゲートウェイがパブリックIPアドレスで構成されており、VMがプライベートIPアドレスを使用している場合に適用されます。
- NATルールは、ファイアウォールが有効になっている場合にのみ機能します。ファイアウォールは常に有効にしておく必要があります。
DNATはパケットの宛先IPアドレスを変更し、応答トラフィックに対して逆の操作を実行します。DNATは、パブリックIPアドレスを介してプライベートネットワーク上で実行されているサービスを公開するために使用できます。
- 運用コンソールの仮想データセンターダッシュボードで、DNATルールが作成されたエッジゲートウェイを含むOVDCを選択します。
- 左側のナビゲーションパネルで、エッジをクリックする。[NAT]タブを選択し、新しいNATルールを追加します。
- _[NAT ]_セクションで、[+DNATルール]をクリックします。
- _[NATアクション]_で、NATルールのタイプを選択します。
- _外部IPを_入力します(例:10.30.40.95)。
- _外部ポートを_入力します(例:443)。
- _内部IPを_入力します(例:192.168.1.10)。
- 詳細設定
- 状態-ルールを有効または無効にする
- ロギング-ルールを記録
- 優先度-低い値は高い優先度を意味し、デフォルト値は0です
- ファイアウォールの一致
- 内部アドレスの一致
- 外部アドレスの一致
- バイパス
- 適用先-空欄のままにします
- syslogサーバーが設定されている場合は、[ログを有効にする]を選択します。
- 完了したら、[保持]をクリックし、[ 変更を保存]をクリックします。
SNATルールの作成
SNATはパケットの送信元IPアドレスを変更し、応答トラフィックに対して逆の操作を実行します。インターネットなどの外部ネットワークにアクセスする場合、内部IPアドレスを外部ネットワークで利用可能なアドレスに変換するためのSNATルールが必要です。
- 運用コンソールの仮想データセンターダッシュボードで、SNATルールが作成されたエッジゲートウェイを含むOVDCを選択します。
- 左側のナビゲーションパネルで、エッジをクリックする。[NAT]タブを選択し、新しいNATルールを追加します。
- _NAT_セクションで、+ SNATルールをクリックします。
- _[NATアクション]_で[SNAT]を選択します。
- 外部IP -外部ネットワーク(通常はWAN)。
- 内部IP -インターネットアクセス用に変換されたネットワークまたはIPアドレス。
- 詳細設定
- 状態-ルールを有効または無効にする
- ロギング-ルールを記録
- 優先度-低い値は高い優先度を意味し、デフォルト値は0です
- ファイアウォールの一致
- 内部アドレスの一致
- 外部アドレスの一致
- バイパス
- 適用先-空欄のままにします
- 完了したら、[保持]をクリックし、[ 変更を保存]をクリックします。
SNATルールを作成しない
既存のSNATルールを無効にするSNATルールはありません。特定のIPアドレスを宛先とするトラフィックのSNATをバイパスするために、SNATなしルールを作成できます。正しい処理順序を確保するためには、SNATなしルールにSNATルールよりも高い優先順位(低い数値)を割り当てる必要があります。デフォルトの優先度は0で、これが最も高い優先度です。
- 運用コンソールの仮想データセンターダッシュボードで、SNATなしルールが作成されているエッジゲートウェイを含むOVDCを選択します。
- 左側のナビゲーションパネルで、エッジをクリックする。[NAT]タブを選択し、新しいNATルールを追加します。
- _[NAT]_セクションで、[+ SNATルールなし]をクリックします。
IPsec VPNを設定する
オペレーショナルコンソールでは、次のタイプのサイト間 VPN 接続をサポートしています:
- 同じ組織内のエッジゲートウェイ
- 別の組織(Equinixまたは別のvCloudサービスプロバイダ)のエッジゲートウェイ
- クラウドサービスプロバイダーやコロケーション環境など、IPsec VPNのエンドポイントを提供するリモートネットワーク。
接続タイプに応じて、共有シークレットとともに両方のエンドポイントにIPアドレスを設定する必要があります。VPN接続を介した通信が許可されているOVDCネットワークも指定する必要があります。
IPsec VPNの設定を行う前に、トンネルエンドポイントとして使用するエッジゲートウェイのIPアドレスをメモしておく必要があります。
- 運用コンソールの仮想データセンターダッシュボードで、設定するエッジゲートウェイが含まれているOVDCを選択します。
- 左側のナビゲーションパネルで、エッジをクリックする。
- [_エッジ]_ページで、エッジゲートウェイを選択します。
- [サービス]タブで[IPsec VPN]オプションを選択し、[新規]をクリックして新しいIPsec VPN設定を作成します。
エッジゲートウェイのIPsec VPN設定を構成する
- 名前を設定し、ログインしてログを表示できるようにし、残りのオプションはデフォルト値のままにします。
- ピア認証モード
- 事前共有キー:接続の認証と暗号化に使用される共有シークレット。32~128文字の英数字文字列で、少なくとも1つの大文字、1つの小文字、および1つの数字を含める必要があります。この値は、両方のサイトで同じである必要があります。
- 証明書:証明書を使用するには、証明書とCA証明書をアップロードします。
-
エンドポイントの構成
ローカルエンドポイント
- IPアドレス:エッジゲートウェイの外部IPアドレス。
- ネットワーク:VPNにアクセスできる組織ネットワークを入力します。複数のローカルサブネットはカンマで区切ります。
リモートエンドポイント
- IPアドレス:VPNが設定されているリモートサイト、オンプレミスファイアウォール、またはエッジゲートウェイの外部IPアドレス。
- ネットワーク:オンプレミスネットワーク上の、OVDCからアクセス可能なサブネット。たとえば、オンプレミスネットワークで172.20.0.0/16の範囲を使用する場合は、172.20.0.0/16、または172.20.0.0/25などの小さいサブネットを入力します。
- リモートID
- この値はピアサイトを一意に識別し、トンネル認証モードに依存します。指定しない場合、リモートIDはデフォルトでリモートIPアドレスになります。
- 事前共有キー:リモートIDは、NATが設定されているかどうかによって異なります。リモートIDにNATが設定されている場合は、リモートサイトのプライベートIPアドレスを入力します。それ以外の場合は、VPNトンネルを終端するリモートデバイスのパブリックIPアドレスを使用します。
- 証明書:リモートIDは、リモートエンドポイント証明書のSAN(サブジェクト代替名)と一致する必要があります(存在する場合)。リモート証明書にSANが含まれていない場合、リモートIDはリモートエンドポイントの保護に使用される証明書の識別名と一致する必要があります。
-
設定が完了したら、[保持]をクリックしてVPNトンネルのエッジ端を作成し、[変更を保存]をクリックします。
2番目のVPNゲートウェイを作成する
このエンドポイントが別のOVDCにある場合は、手順を繰り返してトンネルを作成します。トンネルが作成されたら、ファイアウォール設定を更新し、接続を検証します。外部のデータセンターに接続する場合は、それらの施設でトンネルを構成します。
IKEフェーズ1およびフェーズ2
IKE (Internet Key Exchange)は、安全で認証された通信を確立するための標準メカニズムです。フェーズ1およびフェーズ2でサポートされる構成パラメータを以下に示します。
フェーズ1パラメータ
フェーズ1はピア認証を確立し、暗号パラメータをネゴシエートして、セッションキーを生成します。サポートされるフェーズ1パラメータ:
- メインモード
- AES/AES256/AES-GCM(ユーザー設定可能)
- ディフィー・ヘルマン・グループ
- 事前共有シークレット(ユーザー設定可能)
- SA寿命28800秒(8時間)、kバイトのリキーなし
- ISAKMP アグレッシブモード無効
フェーズ2パラメータ
IKEフェーズ2は、キー情報を生成することによって、フェーズ1のキーから派生させるか、新しいキー交換を実行することによって、IPsecトンネルをネゴシエートします。サポートされるフェーズ2パラメータ:
- AES/AES256/AES-GCM(フェーズ1の設定に一致)
- ESPトンネルモード
- ディフィー・ヘルマン・グループ
- リキーの完全な前方秘匿(両方のエンドポイントで有効な場合のみ)
- SAライフタイム3600秒(1時間)、kバイトのリキーなし
- IPv4サブネットを使用する2つのネットワーク間のすべてのIPプロトコルとすべてのポートのセレクタ
VPNのエッジゲートウェイファイアウォールを設定する
VPNトンネルが確立されたら、トンネルを通過するトラフィック用にEdge Gateway上でファイアウォールルールを作成します。
- データセンターからOVDC、OVDCからデータセンターの両方のトラフィック方向に対してファイアウォールルールを作成します。
- データセンターからOVDCへのセット:
- ソースから外部OVDCまたはデータセンターネットワークのソースIPレンジへ
- 宛先はOVDCネットワークの宛先IPレンジへ
- OVDCからデータセンターへのセット:
- ソースからOVDCネットワークのソースIPレンジへ
- 宛先は、データセンターまたはVDCネットワークの宛先IP範囲へ
トンネルの検証
IPsecトンネルの両端が設定されると、接続は自動的に確立されます。
運用コンソールでトンネルのステータスを確認するには
- [エッジ]ページで、設定するエッジを選択し、[サービスの設定]をクリックします。
- _[統計]_タブを選択し、[_IPsec VPN]_タブを選択します。
- 設定されたトンネルごとに、チェックマークが付いている場合は、そのトンネルが動作可能であることを示します。別のステータスが表示される場合は、トンネル設定とファイアウォールルールを確認してください。
- VPN経由でトラフィックを送信できるようになりました。
トンネルが確立された後、VPN接続がアクティブとして表示されるまで最大2分かかることがあります。
OVDC分散ファイアウォールルールの作成
Org OVDC レベルでは、分散ファイアウォールを使用して、オペレーショナル・コンソール経由でマイクロセグメンテーションを適用することができます。
分散ファイアウォールルールを使用するには、MPCサービスオプションの分散ファイアウォールを有効にする必要があります。
始める前に
- IPセット:ルールの送信元または送信先として使用されます。ファイアウォールルールおよびDHCPリレー構成で使用するIPセットを作成します。IPセットは、インターネットや会社のWANなど、VCD組織外のリソースをグループ化するために一般的に使用されます。このような場合、IPアドレスまたはサブネットが使用されます。
- 静的グループ:静的グループには、1つ以上のネットワークが含まれています。分散ファイアウォールルールで静的グループを使用する場合、そのルールはグループ内のネットワークに接続されているすべてのVMに適用されます。
- 動的グループ:VM名、セキュリティタグ、またはその両方に基づいてVMをグループ化するために使用されます。デフォルトでは、動的グループには1つの基準と1つのルールが含まれます。基準は最大3つまで拡張でき、各基準は最大4つまで拡張できます。
分散ファイアウォールルールの作成
- オペレーショナルコンソールの仮想データセンターダッシュボードで、設定する分散ファイアウォールを含むOVDCを選択します。
- 左側のナビゲーションパネルで、ネットワーク/データセンターグループ/分散ファイアウォールをクリックします。
- [+]をクリック****して、ファイアウォールルールテーブルに新しい行を追加します。
- 新規ルールには、****名前を指定します。
- **[送信元]******フィールドと[宛先]フィールドで、ファイアウォールルールの送信元アドレスと宛先アドレスを指定します。
-
ファイアウォールグループ
-
IPセット:新規を選択し、名前、説明、IP範囲またはCIDRを入力します。
-
静的グループ:新規を選択して名前を入力し、[保存]をクリックします。
新しいメンバーを追加するには、[メンバーを管理]を選択します。
静的グループに追加するネットワークを選択します。
**[関連付けられたVM]**ビューには、接続されたネットワークに接続されているVMが表示されます。
-
動的グループ:新規を選択し、名前を入力して、使用する条件タイプを選択します。
-
ファイアウォールIPアドレス:IPアドレス、CIDR、または範囲を追加して、[保持]を選択します。
- アクション(許可、ドロップ、否認)を選択します。
- IPプロトコル(IPv4、IPv6、またはその両方)を選択します。
- 必要に応じてログを設定します。
- [保存]を選択します。
MPCレプリケーションによるディザスタリカバリと移行
MPCレプリケーションは、MPCのサービスとしてのディザスタリカバリ(DRaaS)ソリューションです。MPCポータルに完全に統合されているため、MPCマルチテナント環境とオンプレミスのVMware環境間での非同期レプリケーションが可能になります。可用性サービスは、vAppと仮想マシンの移行、保護、フェイルオーバー、ロールバックを実行できます。
MPCレプリケーションは、ディザスタリカバリとワークロードマイグレーションのための統合アーキテクチャを備えています。このソリューションにより、組織はMPCポータルからvAppと仮想マシンを直接移行して保護できます。
- オンボーディングとサービスとしての移行
- MPCからMPCへの災害復旧サービス
MPCレプリケーションサービスへのアクセス
MPCレプリケーションサービスにアクセスするには、MPCポータルで、_[詳細]_タブの_可用性_サブメニューを選択します。
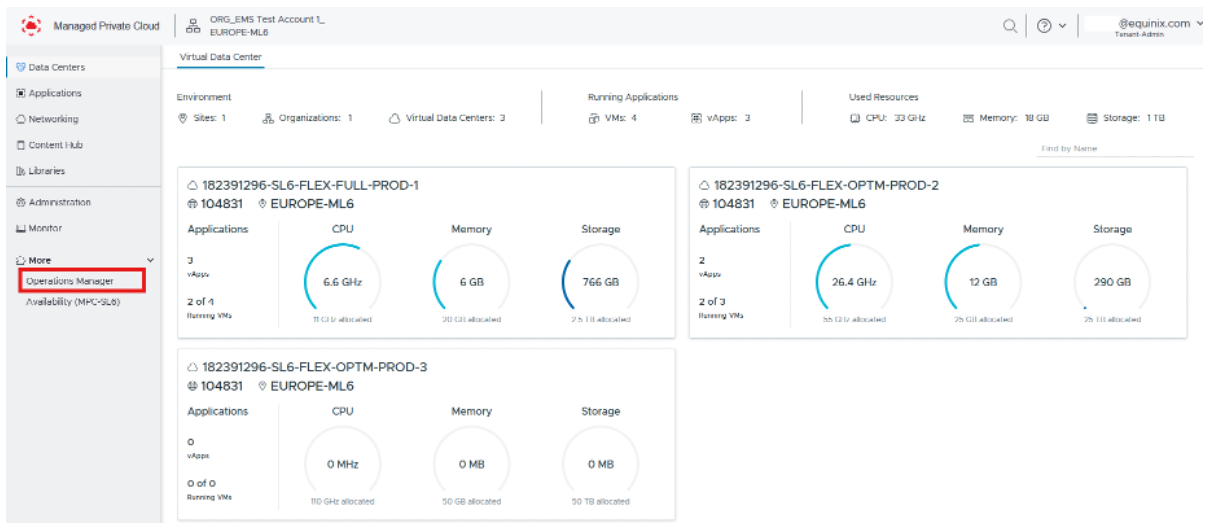
ダッシュボードには、現在のサイトに複製されている仮想マシンである受信VMと、現在のサイトから別のサイトに複製されている仮想マシンである送信VMが表示されます。
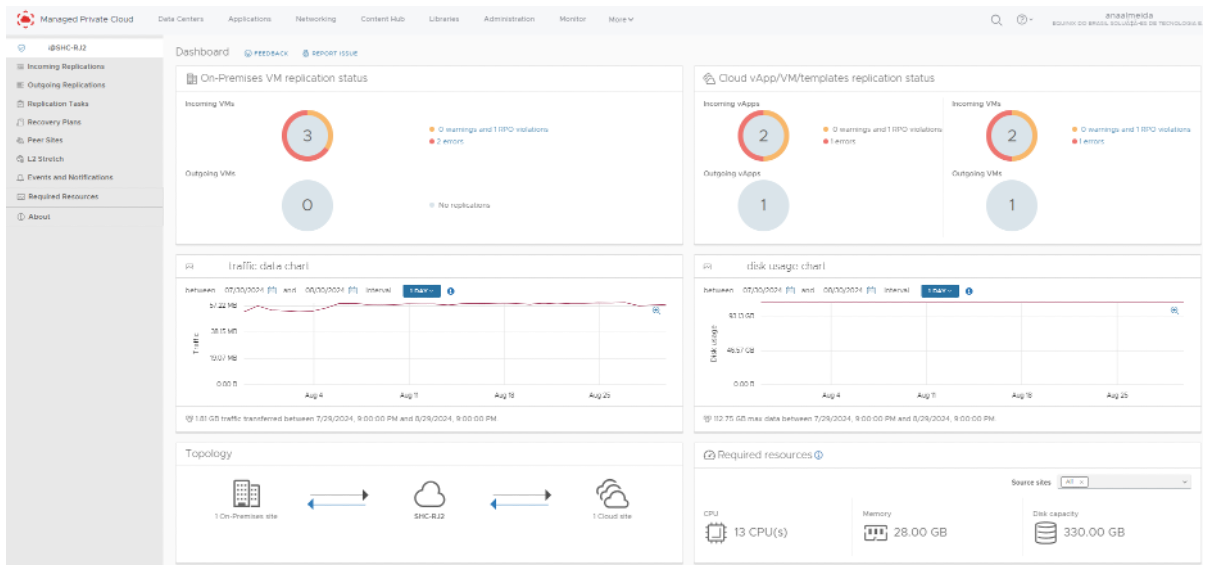
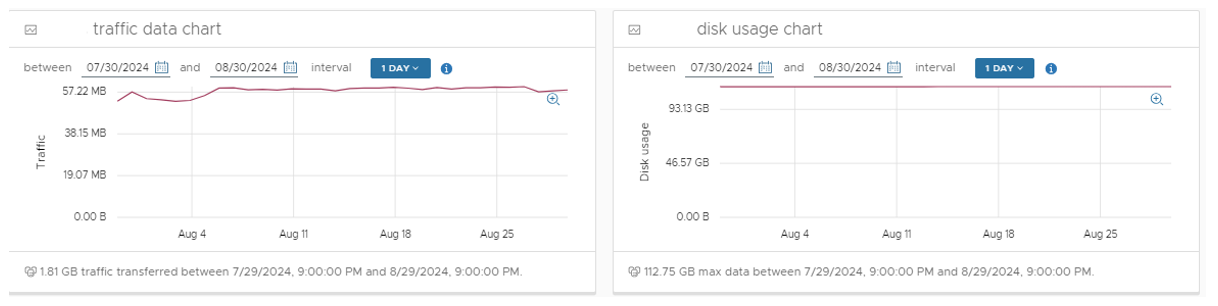
トラフィックデータグラフを使用して、転送されたレプリケーショントラフィックの量をGB単位でフィルタリングおよび表示します。ディスク使用量グラフを使用して、現在のサイトで複製されたワークロードによって消費されたストレージ容量をGB単位で表示します。
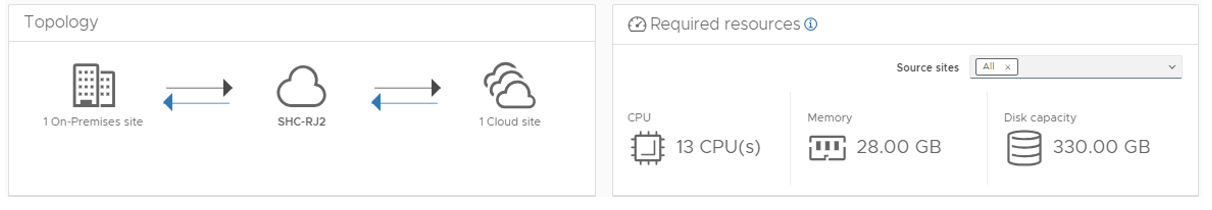
ダッシュボードには、レプリケーショントポロジの概要が表示され、レプリケーションのサポートに必要なコンピューティングリソースとストレージリソース(vCPU、メモリ、仮想ディスク(VHD)容量など)が表示されます。
必要なリソースが使用できない場合、レプリケーションは続行されますが、災害復旧イベント中に仮想マシンがパワーオンできなくなる可能性があります。
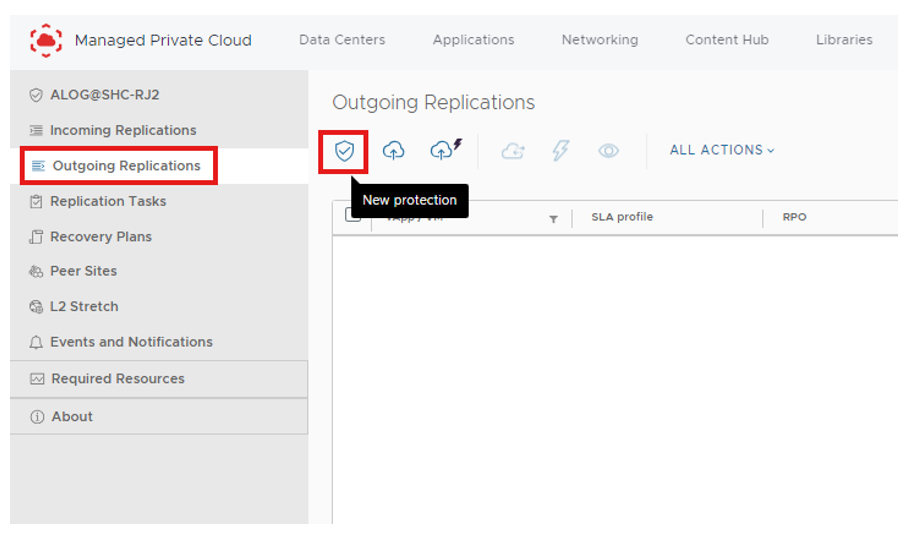
新しいレプリケーション(DR機能)の設定
レプリケーションサービスのホーム画面で、受信レプリケーションと送信レプリケーションを設定します。ログインしたサイトからターゲットサイトにデータを複製するには、[_送信レプリケーション]_メニューから[_新規保護]を_選択します。
アウトバウンドレプリケーションと同様に、インバウンドレプリケーションはレプリケーションサービスのホーム画面で設定されます。
移行先のWebサイトで認証する必要があります。これを行うには、新しいチャレンジを生成する必要があります。組織名を入力し、[新規チャレンジを生成]をクリックします。