マネージドプライベートファイアウォール
マネージド・プライベート・ファイアウォール(MPF)は、拡張可能なファイアウォール容量と選択可能なファイアウォール機能を提供し、サイバー攻撃からインフラストラクチャを保護し、データへの不正アクセスを防止します。
多くの企業にとって、ファイアウォールソリューションの実装と運用は複雑である。アーキテクチャの分散化と多様化が進み、新たな脆弱性が生まれ、ワークロードの境界が拡大するにつれ、セキュリティとネットワークの重要性が増している。多くの組織がこの分野で課題に直面しており、マネージド、仮想化、サービスとしてのソリューションは運用の複雑さを軽減するのに役立つ。
マネージドプライベートファイアウォールは、顧客が設定した事前定義されたセキュリティルールに基づいて、送受信ネットワークトラフィックを監視および制御するネットワークセキュリティシステムである。適切に設定されている場合、ファイアウォールは信頼できるネットワークと信頼できないネットワークの間に境界を確立する。専門のセキュリティ専門家、高度なテクノロジー、SLAに基づく可用性、24時間365日の監視を組み合わせて、サイバー攻撃に対する堅牢な防御を実現。
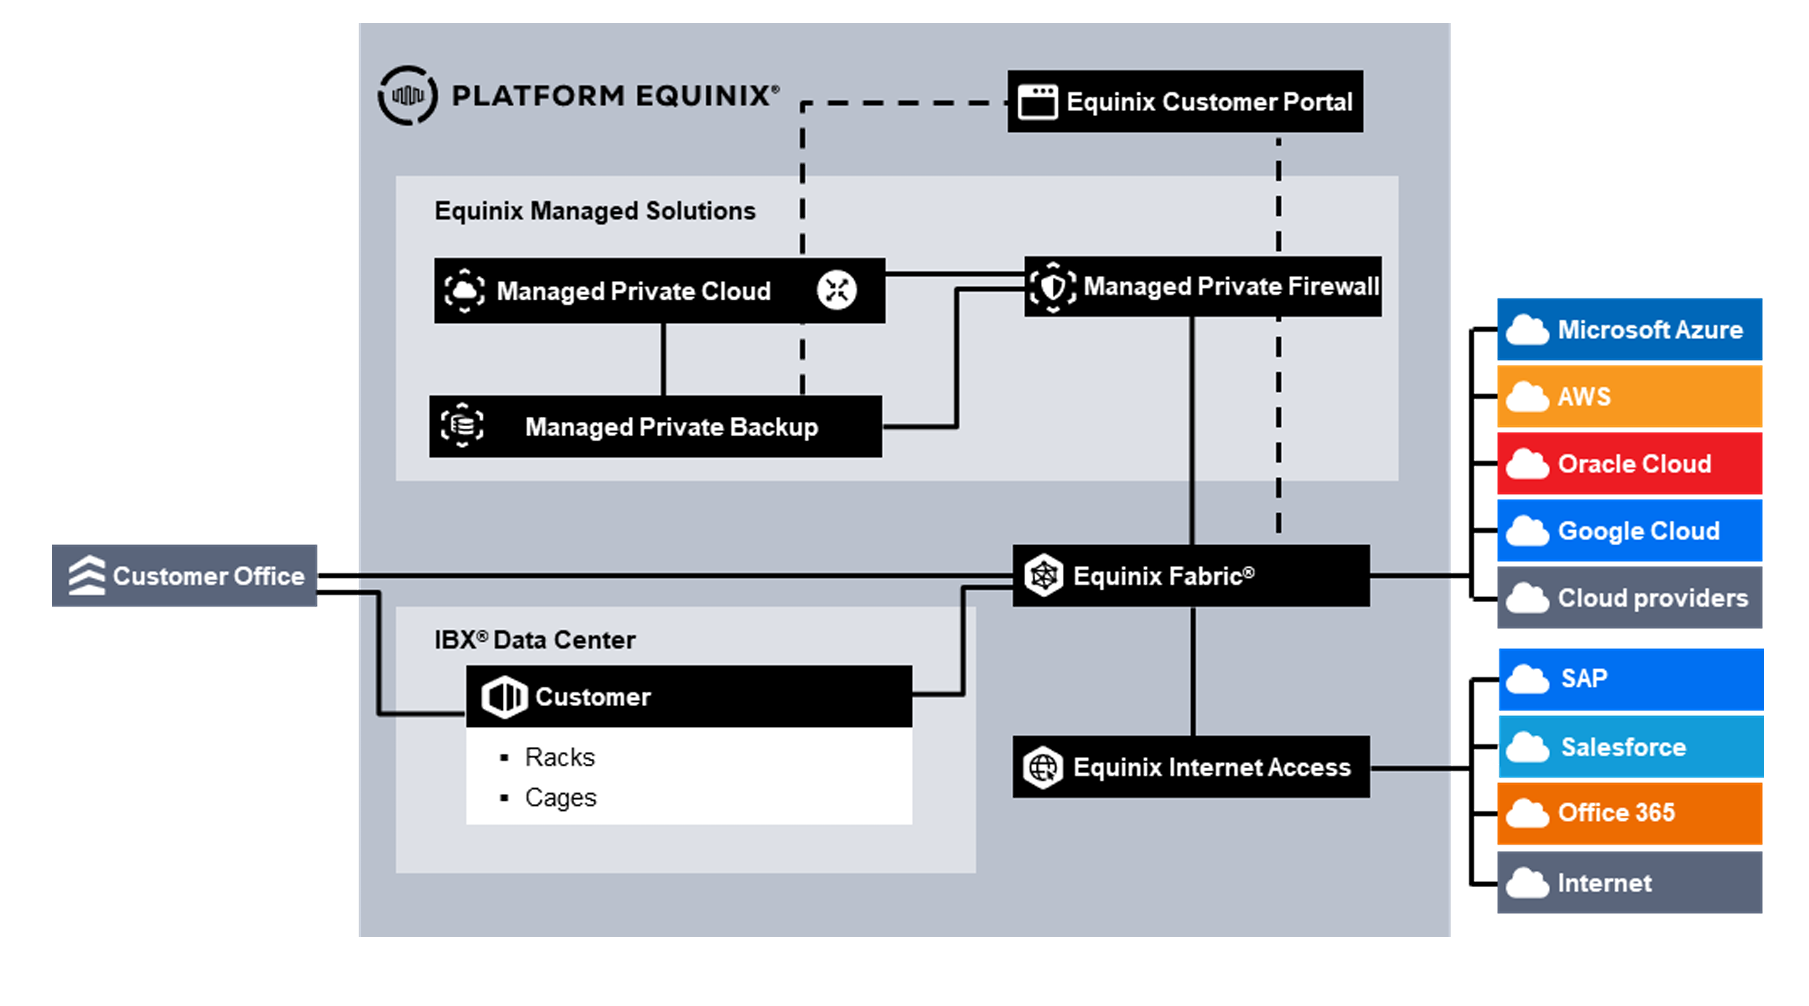
主な機能
- 24時間体制で継続的に監視し、優先的に対応します。
- マルウェア、フィッシング、その他のサイバー攻撃からネットワークを保護する脅威防御技術。
- 自動アップデートにより、ファイアウォール防御を最新の状態に保ちます。
- レポーティングにより、ネットワークのセキュリティ体制を可視化します。
- 技術の抽象化により複雑な手順を簡素化し、管理を容易にします。
- オプションサービスは、不要な支出を削減するために利用した場合のみ請求されます。
- サービスは、変化する要件に合わせて構成・調整し、必要に応じて拡張することができます。
- マネージド・プラットフォームを備えた分散型データセンターにより、グローバル環境をサポートします。
- 新興テクノロジーを追跡するスペシャリストによる監視。
- 規制コンプライアンスは、業界標準との整合によってサポートされます。
- 継続的な保護により、サイバー脅威やトラフィック集中時に重要なサービスを優先することで、ダウンタイムリスクを低減します。
マネージドプライベートファイアウォールへのアクセス
マネージドプライベートファイアウォール(MPF)にアクセスするには、カスタマーポータルにアクセスする。そこから、次のものにアクセスできる。
- Managed Solutionsポータル()–チケットの発行、サービスリクエストの送信、MSPの使用状況の確認に使用
- 運用コンソール–MPFリソースの管理と運用に使用される。
マネージドプライベートファイアウォールの管理
ユーザー管理
運用コンソールのユーザーは、カスタマーポータルで管理される。「ユーザーとパスワードの管理」を参照。ユーザーが追加されたら、サービスリクエストを送信して、MPFテナントロールをユーザーに割り当てる必要がある。
別のアイデンティティソースを使用するには、カスタマーポータルでアイデンティティフェデレーションを構成して、外部のアイデンティティプロバイダと統合する。これにより、ユーザーは会社の資格情報を使用してサインインできるようになる。
運用コンソール
運用コンソールは、MPF環境の管理に必要なすべてのタスクを実行するために使用されるポータルである。コンソールは、特定のリージョン内のMPFリソースへのアクセスを提供する。MPFは次の4つの地域にまたがって機能する。南アメリカ、北アメリカ、ヨーロッパ、およびアジア。MPF展開が特定の地域に存在する場合、対応する運用コンソールは、ページの4つのボタンのいずれかを使用して使用できる。
管理者コンソール
標準サービスでは、技術的に管理ドメイン(ADOM)として定義された中央セルフサービスポータルを使用する。ADOMにより、お客様のファイアウォール管理者は、ファイアウォールのルールとポリシーを作成、削除、変更したり、仮想アプライアンス固有の仮想プライベートネットワークを管理したりできる。
管理ドメイン
管理ドメイン(ADOM)は運用コンソール内で顧客を定義する。ADOMは、ファイアウォール、ポリシーパッケージ、ポリシーオブジェクトを含むすべてのMPFリソースをグループ化するコンテナとして機能する。顧客が複数のADOMを持ち、それぞれがEquinix IBXの地理的な場所(たとえば、アムステルダム、ロンドン、アッシュバーン)や特定の目的(たとえば、プロダクションやテスト)などの異なる特性を持つ場合がある。既存のファイアウォール容量が不足している場合は、サービスデリバリマネージャまたはアカウントマネージャに連絡する。
ログアナライザコンソール
標準サービスには、管理ドメイン(ADOM)を介してアクセス可能な中央ログアナライザが含まれている。ファイアウォール管理者は、Log Analyzer Consoleを使用して、ログ収集の管理、分析の実行、レポートの生成を行うことができる。このコンソールはネットワークコンソールとは独立しており、自動化、オーケストレーション、ログに記録されたイベントへの応答をサポートしている。
顧客の役割権限
運用コンソールでは、2つの定義済みロールをユーザーに割り当てることができます。
| 役割 | マネージャーポータル権限 | Analyzerポータル権限 |
|---|---|---|
| 顧客管理者 | •デバイス構成の表示 •ルーティングテーブルを表示する •ポリシーオブジェクトの作成 •ポリシーパックの作成 •ファイアウォールルールの作成 •ポリシーパックを関連付けられたファイアウォールに展開 •VPN設定(IPsecおよびSSL VPN *)の作成 | - ログを見る •レポートの作成と表示 •レポートのスケジュール設定 |
| 顧客-読み取り専用 | •デバイス構成の表示 •ルーティングテーブルを表示する •ポリシーオブジェクトの表示 •ポリシーパックの表示 •ファイアウォールルールを表示する •VPN設定の表示(IPsecおよびSSL VPN *) | - ログを見る |
* SSL VPNはベンダーからの次回のソフトウェアアップデートで削除される。SSL VPNをお使いの場合は、サービスデリバリーマネージャーまたはアカウントエグゼクティブにお問い合わせください。
ポリシー設定の手順
- FortiManager GUIにログインします。
- Webブラウザを開き、Managed Solutionsポータルの管理コンソールに移動するか、直接FortiManagerのURLに移動する。
- ユーザー名とパスワードを入力してください。
- 適切なADOMを選択します(複数のADOMが利用可能な場合にのみ適用されます)。
- 必要な環境に関連する ADOM を選択します。
- 必要に応じて、ADOM ドロップダウンメニューを使用して切り替えます。
- ポリシーとオブジェクトに移動します。
- Policy & Objects > IPv4 Policyに進みます。
- 新しいポリシーを作成します。
- 新規作成]をクリックしてポリシーを追加します。
- ポリシー名を定義します。
- ソースと宛先のインターフェイスを設定します(LANからWANなど)。
- 送信元アドレスと宛先アドレス(定義済みまたはカスタム)を指定します。
- サービスを選択します(例:HTTP、HTTPS)。
- アクション(許可または拒否)を選択します。
- ロギングやセキュリティプロファイルなどの追加オプションを設定します。
- ポリシーを保存
- OKをクリックします。
- ポリシーのアレンジ
- 新しいポリシーがポリシーリストに正しく配置されていることを確認する。FortiGateはポリシーを上から下に処理する。
- ポリシーをインストールします。
- インストールウィザードをクリックし、プロンプトに従ってください。
- インストールプレビューを使用して変更を確認し、Policy Package Diff を使用して差分を比較します。
- インストール]をクリックして、デプロイメントを完了します。
VPN設定の手順
- FortiManager GUIにログインします。
- Webブラウザを開き、Managed Solutionsポータルの管理コンソールに移動するか、直接FortiManagerのURLに移動する。
- ユーザー名とパスワードを入力してください。
- 適切なADOMを選択します(複数のADOMが利用可能な場合にのみ適用されます)。
- 必要な環境に関連する ADOM を選択します。
- 必要に応じて、ADOM ドロップダウンメニューを使用して切り替えます。
- VPNに移動します。
- VPN > IPsec Wizardに進みます。
- 新しいVPNを作成します。
- 新規作成をクリックします。
- VPNタイプ(例:Site-to-Site)を選択します。
- VPN名を定義します。
- VPN設定を構成します。
- リモートゲートウェイのIPアドレスを設定します。
- 認証方法を選択し、該当する場合は事前共有キーを入力します。
- ローカルインターフェースを指定します。
- フェーズ1とフェーズ2の設定
- 暗号化と認証アルゴリズムの定義
- Diffie-Hellman グループと鍵のライフタイムを設定します。
- クイックモードセレクターの定義
- ローカルとリモートのサブネットを指定します。
- 保存して適用する。OKをクリックします。
- VPN設定をインストールします。
- インストールウィザードをクリックします。
- 必要に応じて、インストールプレビューとポリシーパッケージの差分を使用してください。
- インストールをクリックして、設定を適用します。
侵入防御システム(IPS)設定の手順
- FortiManager GUIにログインします。
- Webブラウザを開き、Managed Solutionsポータルの管理コンソールに移動するか、直接FortiManagerのURLに移動する。
- ユーザー名とパスワードを入力してください。
- 適切なADOMを選択します(複数のADOMが利用可能な場合にのみ適用されます)。
- 必要な環境に関連する ADOM を選択します。
- 必要に応じて、ADOM ドロップダウンメニューを使用して切り替えます。
- セキュリティプロファイルに移動します。
- Security Profiles > Intrusion Preventionに移動します。
- IPSセンサーの作成または編集
- Create New(新規作成)をクリックするか、既存のセンサーを選択します。
- センサー名を定義します。
- IPSシグネチャの追加
- リストから署名を追加し、必要に応じてフィルタを使用します。
- 各シグネチャのアクションを設定します(監視、ブロック)。
- IPS センサーをポリシーに適用します。
- Policy & Objects > IPv4 Policyに進みます。
- ターゲットポリシーを編集します。
- Security ProfilesでIPSを有効にし、設定されたセンサーを選択します。
- 保存して適用する。OKをクリックします。
ログレポートの手順
- FortiAnalyzer GUIにログインします。
- Webブラウザを開き、Managed Solutionsポータルで分析コンソールにアクセスするか、直接FortiAnalyzerのURLにアクセスする。
- ユーザー名とパスワードを入力してください。
- 適切なADOMを選択します(複数ある場合)。
- 必要な環境に関連する ADOM を選択します。
- 必要に応じて、ADOM ドロップダウンメニューを使用して切り替えます。
- FortiAnalyzerのログビューにアクセスします。
- ログビューへ
- ログの種類(トラフィック、イベント、セキュリティなど)を選択します。
- ソースIP、宛先IP、時間範囲などのフィルタを適用します。
- レポートの作成
- レポートに移動します。
- 新規作成]をクリックするか、既存のテンプレートを選択します。
- レポートの基準、期間、フィルタを設定します。
- レポートの実行またはスケジュール
- レポートのカスタマイズ
- テンプレートを修正し、チャート、テーブル、データ要素を調整します。
- テンプレートを保存して再利用
- レポートの表示とダウンロード
- レポートセクションで完了したレポートを開きます。
- PDFやCSVなどの形式でダウンロードできます。
- 自動レポートの設定
- レポート設定でスケジューリングオプションを構成します。
- 指定受信者へのメール配信を可能にします。
これらの手順を実行することで、お客様の管理者はFortiAnalyzerのADOMを通じてログを報告し、ネッ トワーク環境の管理とセキュリティ確保に必要な情報を得ることができます。
運用コンソールへのアクセス許可
他のユーザーにMPFサービスへのアクセスを許可するには
- Equinix Customer Portalを介してユーザーのアクセス権を要求する
- MPFへのアクセスに必要な権限を割り当てるには、チケットを開いてください。
- サービスカタログの[*運用コンソールでユーザーを作成]*オプションを使用して、セットアップを完了する。
サービス内容
マネージドプライベートファイアウォール(MPF)は高可用性ペアとして配備され、2つの仮想ドメイ ン(VDOM)を含んでいます。
-
顧客ドメイン-信頼できるネットワークセグメントと信頼できないネットワークセグメント間のトラフィックを監視および制御する。このドメインは、アクセスポリシーを適用するアクティブなカスタマーファイアウォールである。
-
管理ドメイン-管理目的でのみ使用され、Equinix管理環境にのみ接続されている。このドメインを通過するカスタマートラフィックはない。
アプリケーションはマネージドプライベートクラウドでホストされる。カスタマードメインファイアウォールは、セルフサービスポータルまたは変更リクエストを介して構成されたルールに基づいて、インターネット、WAN、マネージドプライベートクラウド内のネットワークセグメントへのアクセスおよびそのネットワークセグメントからのアクセスを制御する。
セルフサービスポータルとアナライザーポータルを含む中央管理システムでは、管理ADOMを使用して顧客のVDOMを管理する。Analyzerシステムは、ログとイベントを収集して、オンラインとリアルタイムの可視性を提供する。オプションで、顧客ドメインからのログを外部SIEMシステムに送信して、総合的なセキュリティ監視をサポートすることもできる。
標準サービス
標準サービスには以下が含まれる:
- 単一のIBX内のアクティブフェールオーバー高可用性ペアでのファイアウォールの導入。99.95%以上の可用性をサポート
- 標準ロギング。
- 2つの使用可能なネットワークインタフェースの構成。デュアルホームインターネットまたはWAN接続には、追加のインターフェイスが必要
- BGPまたはスタティックルートによるルーティング
- セルフサービス・ポータルとアナライザー・ポータルのセットアップ。
- ファイアウォールの定期的なパッチ適用と更新。
- ファイアウォールのアップタイムを24時間365日監視。
- インシデント管理とサポート
- 優先度1のインシデント:24時間年中無休。
- 優先度2および優先度3のインシデント:営業時間。
- サービスリクエスト:営業時間。
- すべてのサブスクリプションに含まれるファイアウォール機能。
仮想アプライアンス
MPFサービスは、Equinix IBXのマネージドプライベートクラウドプラットフォームに展開された高可用性アクティブ/パッシブ仮想アプライアンスペアを使用する。さまざまなスループット要件を満たすために、複数のパフォーマンスオプションを利用可能
このバリアントには以下が含まれます:
- 選択したパフォーマンスオプションに必要なvCPU、vRAM、およびストレージリソース。
- リソースの構成
- 注文で指定された高可用性仮想ファイアウォールのペアのインストールと構成。
- セルフサービス・ポータルとアナライザー・ポータルへのアクセス。
デュアルサイト
デュアルサイトの展開が可能な場所では、2つの独立した高可用性ペアを展開し、サイト間で弾力性のある高可用性設計を形成することができます。
管理者コンソール
標準サービスでは、管理ドメイン(ADOM)として定義された中央セルフサービスポータルを使用する。ADOMを使用すると、ファイアウォール管理者はファイアウォールのルールとポリシーを作成、削除、変更したり、仮想アプライアンス固有の仮想プライベートネットワークを管理したりできる。
ログアナライザコンソール
標準サービスには、管理ドメイン(ADOM)を介してアクセス可能な中央ログアナライザが含まれている。このコンソールを使用すると、ファイアウォール管理者はログ収集の管理、分析の実行、レポートの生成を行うことができる。Log Analyzerコンソールはネットワークコンソールとは独立しており、自動化、オーケストレーション、ログに記録されたイベントへの応答をサポートしている。
サービスオプション
以下のマネージドプライベートファイアウォールサービスオプションをご注文いただけます。
標準サービスはファイアウォールライセンスに基づいている。有料オプションとして、IPSライセンスまたはATP/UTPバンドルを選択可能。以下の表は、各ライセンスでロック解除された機能の一覧である。
| ライセンス | 商品説明 | 機能 |
|---|---|---|
| FW | 標準サービス | ファイアウォール |
| IPS | 侵入防御サービス | ファイアウォール 侵入防御サービス |
| ATP | 高度な脅威対策 | ファイアウォール 侵入防御サービス 高度マルウェア保護サービス アプリコントロール |
| UTP | 統合脅威対策 | ファイアウォール 侵入防御サービス 高度マルウェア保護サービス アプリコントロール ウェブ・セキュリティ |
ファイアウォール
ファイアウォール機能はすべてのサブスクリプションに含まれている。以下の機能・特徴を提供する。
- ネットワーク・インターフェイス
- ポリシー/ルール(ファイアウォールルール)
- セキュリティプロファイル(デフォルトの「すぐに使える」プロファイル)
- VPN IPsec
- VPN SSL (ウェブとトンネル)
- NLB(ネットワークロードバランシング)
- DoSポリシー(L3/4異常)
- ロギング(アナライザー)
IPS (企業)
侵入防御サービス(IPS)は、脆弱性と脅威を検出してブロックする。IPSはまた、ネットワークベースの仮想パッチ適用とマルウェア、ランサムウェア、HTTPSベースの攻撃の検出もサポートしている。
高度なマルウェア対策サービス
高度なマルウェア対策には、ウイルス対策、ボットネットIP/ドメインセキュリティ、モバイルセキュリティ、サンドボックスクラウド、ウイルス感染対策、およびコンテンツの武装解除と再構築。
アプリコントロール
アプリケーション・コントロールは、アプリケーションやアプリケーション・カテゴリへのアクセスを許可、拒否、制限するポリシーの作成を可能にします。
Webセキュリティ
Webコンテンツフィルタリングは、指定された単語やパターンを含むページをブロックすることで、Webコンテンツへのアクセスを制御する。単語、フレーズ、パターン、ワイルドカード、Perl正規表現を使用してコンテンツを照合することができる。
タイプ
必要なスループットに合わせて、さまざまな仮想マシンのリソースオプションを選択できます。
パフォーマンスオプション
Gbpsのファイアウォールパフォーマンスは、選択したライセンス、割り当てられたvRAMおよびvCPUリソース、および有効な機能に依存する。この表は、指標となるパフォーマンスと必要なリソースを示している。
| サイズ | vCPU | vRAM | FW (Gbps) | IPS(Gbps) | ATP/UTP(Gbps) |
|---|---|---|---|---|---|
| S(小型) | 2 | 4 | 7 | 1.7 | 0.9 |
| M(ミディアム) | 4 | 8 | 10.8 | 3.3 | 1.8 |
| L(大) | 8 | 12 | 14 | 5.9 | 3.4 |
| XL (特大) | 16 | 16 | 15.5 | 10.1 | 6.3 |
注釈
- VMリソースはサービスに含まれます。
- 最大スループットは、ファイアウォールが処理できる着信トラフィックと発信トラフィックの組み合わせ。値はサプライヤのテストデータに基づいている実際の容量は、ルールセット、有効な機能、および特定の顧客トラフィックによって異なる場合がある。
- UDP(512バイト)パケットで測定されたファイアウォールのスループット。
- Enterprise Traffic Mixで測定されたIPSパフォーマンス。
- Enterprise Traffic Mixを使用したIPS、アプリケーションコントロール、マルウェアプロテクションによる脅威防御性能の測定。
ログストレージクォータ
標準ログには、1日あたり最大1 GBのログデータが含まれ、マネージドプライベートファイアウォールサービスペアごとに最大10 GBの合計ログストレージが含まれる。ログの保存期間は最大60日だが、10 GBのストレージ制限に早く達すると、これよりも短くなる場合がある。追加のログストレージは、拡張ログとして注文できる。
サービスデマケーションとイネーブリングサービス
Equinixは、標準サービスと、オーダーおよび後続のサービスリクエストで定義されているサービスオプションの組み合わせを担当する。Equinixは、サービスを管理または使用するために必要なクライアントソフトウェアまたはインターネット接続について責任を負わない。
仮想ファイアウォールについては、以下のサービス境界が適用されます:
- 本番トラフィック用のファイアウォール上の論理ネットワーク・インターフェイス
- ネットワークとアナライザー・コンソールのUIとAPI
サービスの境界に関する詳細は、「役割と責任」および「製品ポリシー」を参照。
マネージド・プライベート・ファイアウォールは、マネージド・プライベート・クラウド(MPC)とのみ注文可能で、ソリューション全体の中でセキュリティ・コンポーネントとして機能します。
料金の種類
マネージドプライベートファイアウォールサービスを注文する際に、要件を満たすバリアントを選択する。MPFサービスはベースライン値に基づいて課金される。
- ベースライン-オーダーで定義されているサービスの単位の特定のボリューム。
請求項目のカタログ
| カテゴリー | 購入単位 | 単位 | インストール料金 | 請求方法 | 超過 |
|---|---|---|---|---|---|
| MPFサービス | ファイアウォールタイプ ファイアウォールライセンス ログストレージクォータ | それぞれ | はい | ベースライン | いいえ |
役割と責任
オンボーディング-インストール
| 活動 | Equinix | お客様 |
|---|---|---|
| プロジェクト・キックオフ・ミーティングの日程調整/実施 | RA | CI |
| 顧客オンボーディングのスケジュールと実行 | RA | CI |
| MPC上の仮想ファイアウォール用仮想マシンリソース(コンピュート、ストレージ、ネットワーク | RA | I |
| 仮想ファイアウォールアプライアンスソフトウェア、ライセンス、サポート | RA | I |
| ネットワークコンソールとアナライザコンソールを含むファイアウォール管理用のEquinix管理環境 | RA | I |
オンボーディング-構成
| 活動 | Equinix | お客様 |
|---|---|---|
| ファイアウォール-アプライアンスの基本構成、ネットワークインターフェイス、ネットワーク設定、ハードニング | RA | I |
| Analyzerコンソールへのファイアウォール監視とログの設定 | RA | I |
| ロギング、レポート、セルフサービスにアクセスするためのポータルに顧客アカウントを設定します。 | RA | CI |
| 初期ファイアウォールルールセットの定義 | CI | RA |
| ネットワークコンソールによる初期ファイアウォールルールセットのロード | CI | RA |
| サービスリクエストによる初期ファイアウォールルールセットのロード | RA | CI |
サービスの受け入れ
| 活動 | Equinix | お客様 |
|---|---|---|
| Managed SolutionsポータルのMPF製品ページへのテストアクセス | CI | RA |
| docs.equinix.comのMPFドキュメントへのテストアクセス | CI | RA |
| MPF運用コンソールへのテストアクセス | CI | RA |
| 運用管理の一環として、構成とフェイルオーバーをテストする。 | RA | CI |
| 機能テスト | CI | RA |
運用
| 活動 | Equinix | お客様 |
|---|---|---|
| サービスの技術的な管理(全体)。 | RAC | I |
| サービス内の顧客環境の機能管理(全体) | I | RAC |
| サービスデスク | RA | CI |
| ファイアウォール・アプライアンスのメンテナンス(インフラストラクチャのブレーク/フィックス、ソフトウェアアップデート、セキュリティパッチ) | RA | I |
| ヘルスチェックを含む仮想ファイアウォールの24時間365日の稼働監視 | RA | I |
| ログファイルとルールベースのバックアップと管理 | RA | I |
| ポータルからサービスリクエストを提出する | CI | RA |
| サービスリクエストに基づく変更プロセスに従った変更の実施 | RA | CI |
| セキュリティ・イベントの解釈 | RA |
RACIとは、Responsible(責任ある)、Accountable(説明できる)、Consulted(相談できる)、Informed(情報提供された)の頭文字をとったものです。
疑義を避けるために、ファイアウォールのルールセットとポリシー、オプションのVPN接続設定、およびサーバロードバランシング設定はお客様の責任で行うこと。Equinixは、顧客の指示に基づいてのみ変更を実装する。
インシデント管理
インシデント管理はサービスサポートに含まれるすべてのインシデントは優先度に基づいて処理される。優先度は、障害が報告され、提供された情報に基づいてEquinixによって評価された後に決定される。
| 優先順位 | インパクト / 緊急性 | 商品説明 |
|---|---|---|
| P1ハイ | サービスの中断により、サービスの説明に従ってEquinixが提供および管理するサービスまたは環境が予期せず使用できなくなる。ユーザーは、ユーザーに対する義務を果たすことができず、この機能が利用できないために直接的に明らかな損害を被る。 | サービスはすぐに復旧する必要がある。本番環境が利用できず、プラットフォーム全体で障害が発生している。 |
| P2 ミディアム | このサービスは完全な機能を提供していないか、部分的な機能を持っているか、パフォーマンスが低下し、ユーザーに影響を与える。機能が使用できないため、ユーザーが直接的に明らかな損傷を受けた場合。サービスは、可用性の制限により影響を受ける可能性がある。 | サービスは同じ営業日に修理する必要がある。管理環境が使用できない。 |
| P3 低 | このサービスは、1人または複数のユーザーに対して制限された可用性で機能し、回避策が実施されています。 | 修理のタイミングは、報告者と協議の上決定されます。 |
上記の分類は、例えば、ユーザー固有のアプリケーション、ユーザーによる操作、またはサードパーティに依存した中断には適用されない。インシデントは、カスタマーポータルのManaged Solutionsセクションから送信できる。P1件のインシデントは電話で送信する必要がある。
サービスリクエスト
サービスリクエストは、サービスの問題を報告したり、実装や変更の支援をリクエストしたりするために使用される。運用コンソールのセルフサービスでは実装できない構成変更に対してサービスリクエストを発行できる。マネージドプライベートファイアウォールサービスのサポートは24時間利用可能。サービスリクエストには、
- 含まれるサービス-サービスの範囲内で追加料金が発生しないサービスリクエスト。
- 追加-サービスの範囲外で追加料金が発生するサービスリクエスト。
標準サービスに加え、適切なサービスオプションが選択されている場合、インストール時またはサービスリクエストを通じて、以下の機能または構成を有料オプションとしてリクエストできます。
- 追加ネットワークの追加または削除
- DMZ、階層分離、または追加のWAN接続などの目的で、標準の2つのサブネット以外に追加のサブネットを追加します。
- ポリシーまたはルールの追加、削除、または変更
- ルールベースを変更するか、セキュリティプロファイルを含めるか、またはその両方を行う。リクエストごとに最大5つのルールを変更できる。
- セキュリティプロファイルの追加、削除、または変更(追加またはカスタム)
- 顧客のセキュリティプロファイル(IPS、Webフィルタリングなど)を構成する。有効なサブスクリプションが必要。
- VPN (サイト間)接続の追加、削除、または変更
- IPsec VPN接続を設定して、拠点間の暗号化接続を確立します。
- VPN (SSL)接続の追加、削除、または変更
- インターネットを介したセキュアなユーザアクセスのためのSSL VPN接続の設定ユーザー認証は、お客様が管理するシステムまたはサポートサービスによって提供される。
- SSL証明書の追加、削除、または変更
- 証明書署名要求(CSR)を作成し、SSL証明書を実装します。
- サーバ負荷分散の追加、削除、または変更
- バックエンドサーバ間で基本的なトラフィックロードバランシングを設定する。L3 (IP)、L4 (TCP/UDP)、およびL7 (HTTP、HTTPS、SSL/TLS、IMPS, POP3S, SMTPSなど)で、最大TLS 1.3までのSSL/TLSオフロードを含む。
- DoSポリシーの追加、削除、または変更
- レイヤ3およびレイヤ4でトラフィックに異常なパターンがないかどうかを検査するポリシーを設定する。デフォルトのしきい値が適用される
以下の表に示すように、一部の変更はセルフサービスで実施できます。また、サービス・リクエストとしてサービス・ポータルからリクエストすることもできます。
| 変更の種類 | セルフサービス | 含まれるもの/追加 |
|---|---|---|
| ネットワーク(インターフェイス)の追加・削除 | いいえ | 追加 |
| ポリシーまたはルールの追加、削除、変更(1回のリクエストにつき最大5ルールまで) | はい | 追加 |
| セキュリティプロファイルの追加、削除、変更(追加またはカスタム、要サブスクリプション) | はい | 追加 |
| VPN(IPsec/S2S)の追加、削除、変更(1回のリクエストにつき最大3つのVPNトンネル) | はい | 追加 |
| VPN SSL の追加、削除、変更(証明書の作成を除く、1 リクエストにつき 1 回の変更) | はい | 追加 |
| SSL証明書の追加、削除、変更 | いいえ | 追加 |
| サーバーロードバランシングの追加、削除、変更(1リクエストにつき最大3ルールまで) | はい | 追加 |
| DoSポリシーの追加、削除、変更 | はい | 追加 |
| 製品に関するお問い合わせ | いいえ | 含まれる |
顧客は、Managed Solutionsポータルのサービスリクエストモジュールで「変更」を選択することで、表に記載されていない変更をリクエストできる。Equinixは影響分析を実行して、実現可能性、関連コスト、リードタイムを決定する。
サービスリクエストに関連する料金は、プレミアサポートプランの残高から差し引かれるか、残高不足の場合は適用される料金で後払い請求されます。
ベースライン容量、注文数量の変更、または月額サービス料金に影響する変更は、営業チームを通じて申請する必要があります。
報告
顧客は、コンソールを介してネットワークトラフィックとセキュリティイベントに関するレポートを表示および保存できる。コンソールには、ネットワークトラフィック、脅威、アプリケーション、および関連データのグラフを表示する、カスタマイズ可能なインタラクティブなダッシュボードが用意されている。システムは、リアルタイム情報と履歴情報を単一の概要に統合する。
カスタムデータレポートは、70以上の組み込みテンプレートと2000以上の組み合わせデータセット、チャート、マクロを使用して生成でき、異常検出や脅威評価などの分析に使用できる。レポートはオンデマンドで実行することも、オプションの自動電子メール通知を使用してスケジュール設定することもできる。サポートされる出力形式には、PDF、HTML、CSV、XML、JSONがある。
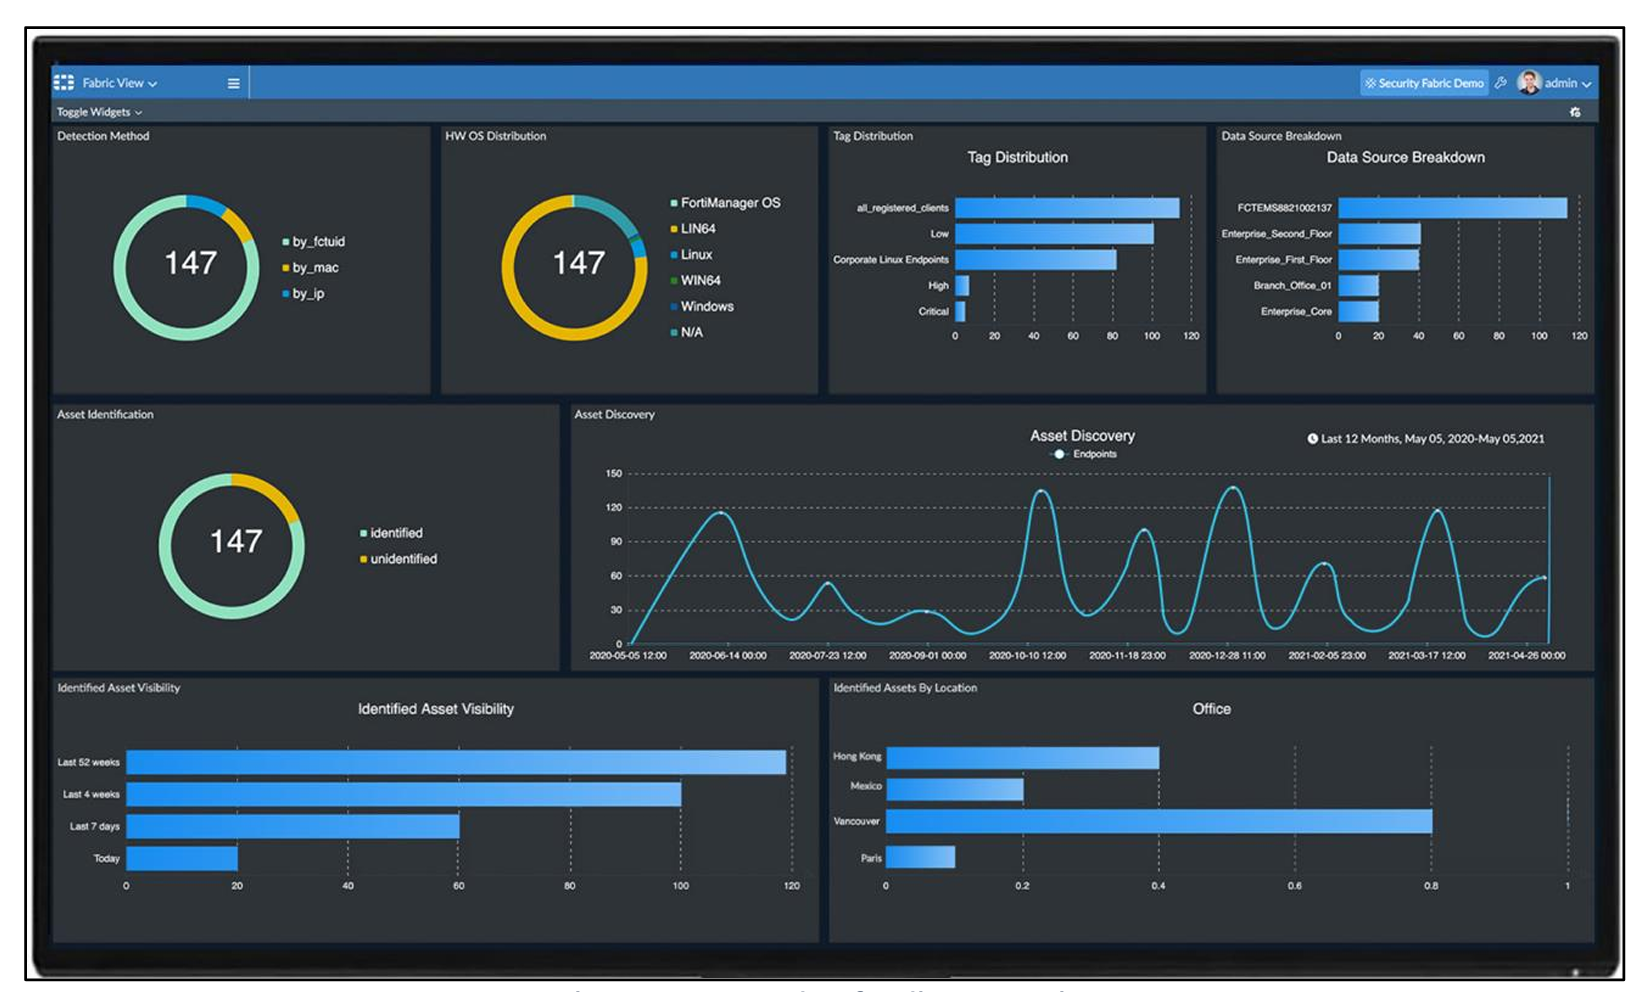
セキュリティイベント
セキュリティチームは、ファイアウォールからアラートとイベントログを監視および管理できる。イベントは分析に適した形式で処理され、相関される。
サービスレベル
サービスレベルアグリーメント(SLA)は、MPFサービスに関連する測定可能なパフォーマンスレベルを定義し、Equinixがこれらのレベルを満たさない場合に利用可能な救済策を指定する。製品ポリシーに記載されているサービスクレジットは、定義されたしきい値を満たしていない場合の唯一の救済策である。
サポートのSLAは、インシデントの登録と解決に適用されます。
| 優先順位 | 応答時間 | 解決時間 | 業務遂行 | SLA³ |
|---|---|---|---|---|
| P1 | < 30分 | < 4時間 | 24/7 | 95% |
| P2 (企業) | < 60分 | < 24時間 | 24/7 | 95% |
| P3 | < 120分 | < 5日 | 24/7 | 95% |
¹応答時間は、トラブルチケットが送信されてから、Managed Solutionsスペシャリストが正式な応答を発行するまでの時間。
²解決時間は、登録からITSMツールでのクローズまたはキャンセル、またはIBXサポートへの引き渡しまでの時間。
³ SLAは応答時間に適用される。詳細については、製品ポリシーを参照。
利用可否(データセンター)
ファイアウォールのポリシーとルールが5分以上トラフィックに適用されない場合、MPFサービスは「利用不可」と見なされます。
| 可用性サービスレベル | 商品説明 |
|---|---|
| 99.95%+ | ファイアウォールサービスの利用不能時間を暦月22分未満に制限することで達成。 |
利用可能性のためのサービスクレジット制度は、計算方法および適用される除外を含む製品ポリシーに定義されている。
フルフィルメント・プロセス
MPF注文が行われると、Equinixデリバリーチームが各ロケーションのフルフィルメントプロセスをリクエストチームに案内する。配信ワークフローには、次のアクションが含まれる。
- この注文は、該当する場合、マネージド・プライベート・クラウドを含む関連製品について評価されます。
- MPFの主な連絡先を確認しました。
- Equinix Customer Portal、Managed Solutionsポータル、およびMPF管理に必要なすべての権限へのユーザーアクセスが確認されていること。
- 環境保護に必要な接続が存在し、運用可能であることが確認されています。
- プライマリ・コンタクト・ポイントは、管理者相当の資格を持っていることが確認されています。
MPFのオンボーディング・プロセスでは、以下の情報が提供されます:
- 組織名
- 定義されたロールの1つが割り当てられた1つ以上の顧客アカウント。
- 承認された設計に従って提供されるプロビジョニングされたファイアウォール。
- インターネット、クラウドサービスプロバイダー、Colocation、WANプロバイダーの接続の詳細。