OIDCプロバイダ
OIDCプロバイダを作成するときは、プロバイダとの信頼関係を確立するためにEquinixが使用するリソースを指定します。
OIDCプロバイダの構成
-
名前-プロバイダのわかりやすい名前。
-
発行者の場所- OIDC発行者の場所のURL。このURLは、公開鍵を取得できるJWKSのURLを含む、OpenIDプロバイダ構成を取得するために使用されます。
-
IDPプレフィックス- OIDCプロバイダの一意のIDP IDを作成するために使用されます。IDPプレフィックスは、このプロジェクトの既存、一時停止中、または一時停止されていないOIDCプロバイダレコードと同じにすることはできません。
-
信頼できるクライアントIDS - Equinix APIアクセストークンとIDトークンを交換できるOAuth 2.0クライアントを指定します。OIDC IDトークン内のオーディエンス()クレームの値は、
audトークン交換時に信頼できるクライアントIDSのリストと照合されます。 -
グループメンバーシップの請求-(任意)承認のために、プリンシパルのグループメンバーシップを含む、このOIDC発行者が提供するIDトークン内の請求の名前。IDトークンのグループメンバシップクレームの値は、文字列の配列である必要があります。各文字列は、グループの一意の再割り当て不可の識別子です。このプロパティが設定されていない場合、このプロバイダからの請求はグループメンバーシップの請求として扱われません。
OIDCプロバイダを作成する
カスタマーポータルまたはEquinix APIを使用して、EquinixでOIDCプロバイダを作成します。会社管理者である必要があります。
- Portal
- API
-
カスタマーポータルにサインインし、[ IDおよびアクセス管理]を選択します。
-
[OIDCプロバイダ]タブを開きます。
-
[OIDCプロバイダを作成]をクリックします。
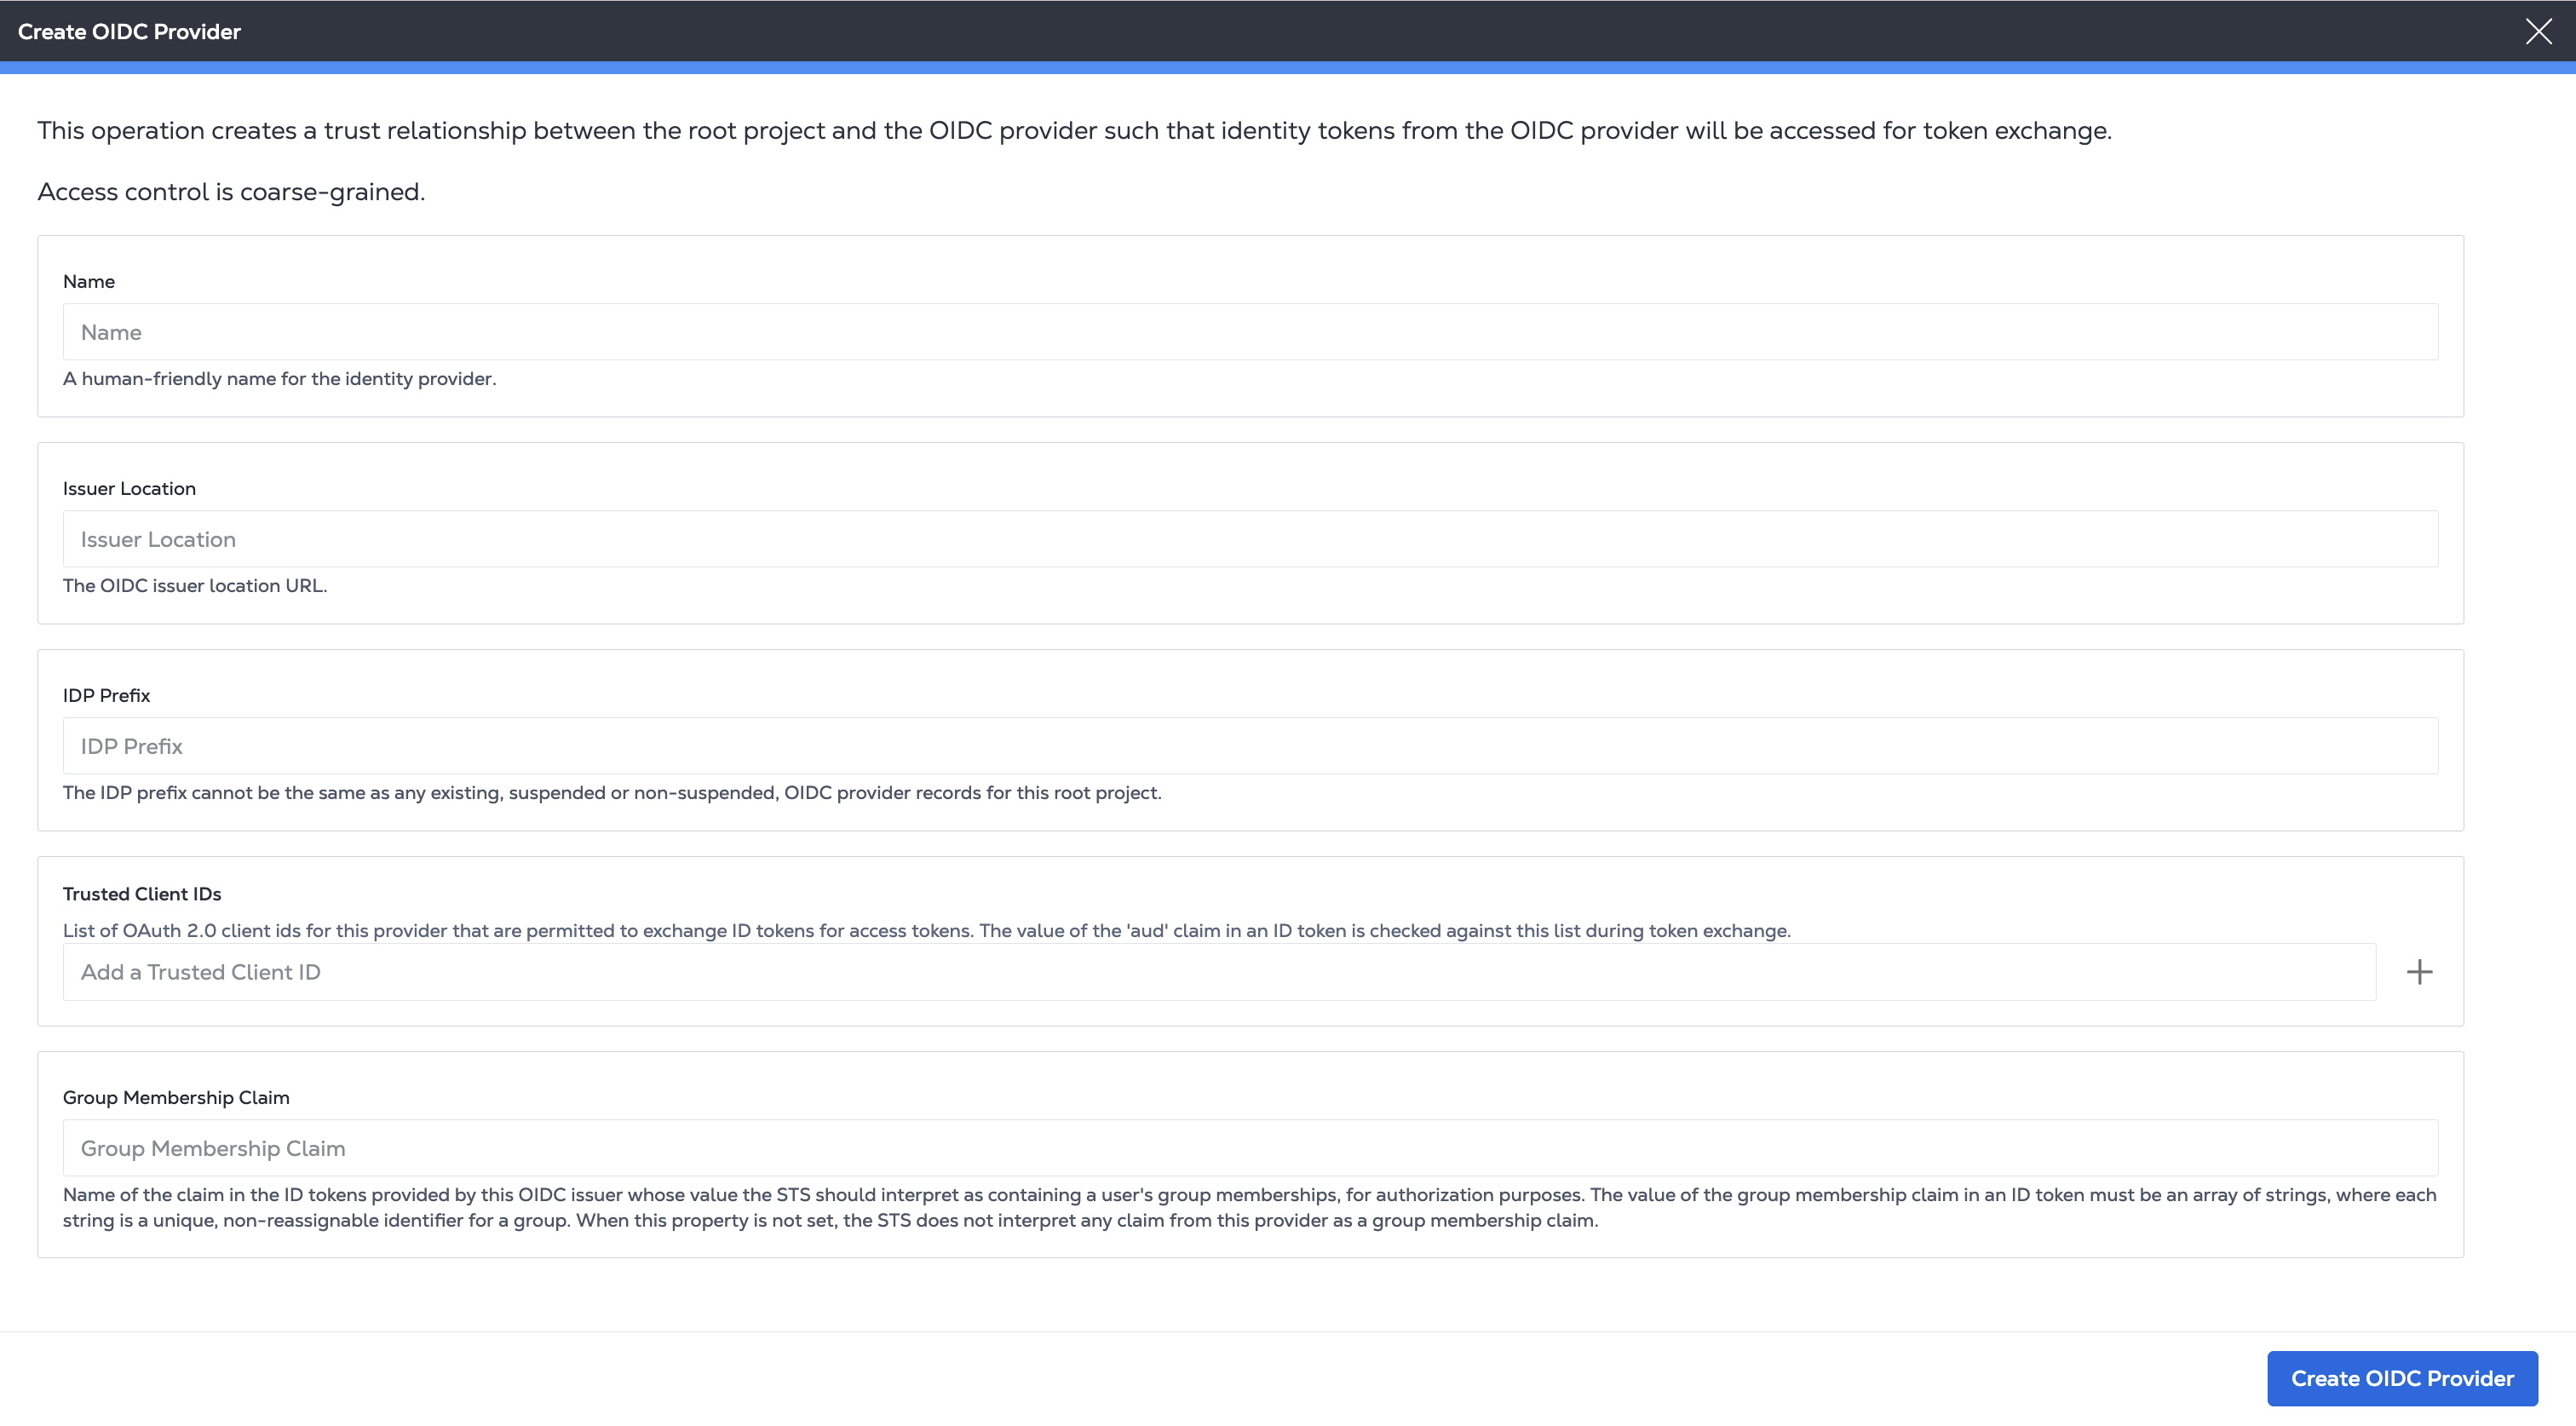
-
[OIDCプロバイダを作成]をクリックします。
OIDCプロバイダを登録するには、
エンドポイントにリクエストを/v1/projects/{projectId}/oidcProviders送信します。POSTリクエストのパスでプロジェクトを指定します。
issuerLocationリクエストの本文で、、idpPrefix、trustedClientIdsおよびgroupMembershipClaimのOIDC発行者と認証の詳細とともに、わかりやすい名前を指定してください。
サンプルcURLリクエスト:
curl -X POST 'https://sts.eqix.equinix.com/v1/projects/{projectId}/oidcProviders' \
-H 'content-type: application/json' \
-H 'authorization: Bearer <token>' \
-d '{
    "name": "<string>",
    "trustedClientIds": [
        "<string>"
    ],
    "groupMembershipClaim": "<string>",
    "issuerLocation": "<oidc_url>",
    "idpPrefix": "<string>"
}'
OIDCプロバイダの使用
OIDCプロバイダを登録したら、アクセスポリシーまたは役割を使用してEquinixインフラストラクチャへのアクセスを許可および管理します。
次に、エンドポイントを使用して、/v1/tokenEquinix API呼び出し時に使用するベアラトークンをリクエストします。詳細については、「OIDC API認証」を参照してください。