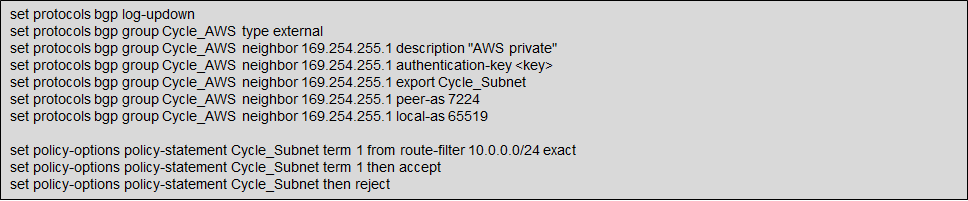
BGPの設定
接続が作成され、受け入れられたら、Equinix Fabric Cloud Router または Network Edge デバイスと AWS VPC 間のルーティングを設定します。
AWSでのBGPピアリングの設定(サイド)
Zサイドを設定するには、以下のパラメータが必要です:
- 新しいVLANタグ。
- パブリックまたはプライベートのBGP ASN -パブリックのASNを使用する場合は、そのASNを所有する必要があります。プライベートASNを使用する場合は、65000の範囲内である必要があります。
- アドバタイズするネットワークプレフィックス - アドバタイズするプレフィックスは、BGP AS-PATH に自分の ASN だけを含める必要があります。
- 接続用の仮想プライベートゲートウェイ。仮想プライベートゲートウェイの作成の詳細については、Amazon VPCユーザーガイドの「VPCへのハードウェア仮想プライベートゲートウェイの追加」を参照してください。
次に、新しいAWS Direct Connectを仮想プライベートゲートウェイ上の仮想インターフェイス(VIF)に接続する必要があります。
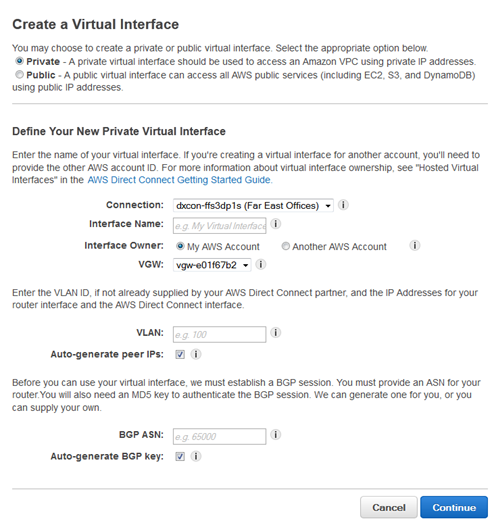
_[新しいプライベート仮想インターフェイスの定義]_で、次の手順を実行します。
-
__[Interface Name]フィールドに、仮想インターフェイスの名前を入力します。
-
仮想インターフェイスがAWSアカウントID用の場合は、[_インターフェースの所有者]_で[_マイAWSアカウント]_オプションを選択します。
-
_VGW_リストで、接続先の仮想ゲートウェイを選択します。
-
_VLAN番号_フィールドは既に入力され、灰色表示になっています。
-
AWSでルーターのIPアドレスとAmazonのIPアドレスを生成するには、[ピアIPを自動生成]を選択します。
-
これらのIPアドレスを指定するには、[_ピアIPを自動生成]_オプションの選択を解除し、[_ルーターのピアIP]フィールドに、Amazonがトラフィックを送信する宛先IPv4 CIDRアドレスを入力します。[Amazon Router Peer IP]_フィールドに、Amazon Web Servicesにトラフィックを送信するために使用するIPv4 CIDRアドレスを入力します。
-
[BGP ASN]フィールドに、ゲートウェイのボーダーゲートウェイプロトコル(BGP)自律システム番号(ASN)を入力します。たとえば、1~65534の数値を入力します。
-
BGPキーの自動生成を選択すると、AWSでキーが生成されます。
-
独自のBGPキーを提供するには、_BGPキーの自動生成の_選択を解除し、 _BGP認証キー_フィールドにBGP MD5キーを入力します。
メモパブリックVIFもEquinix Fabricでサポートされています。
-
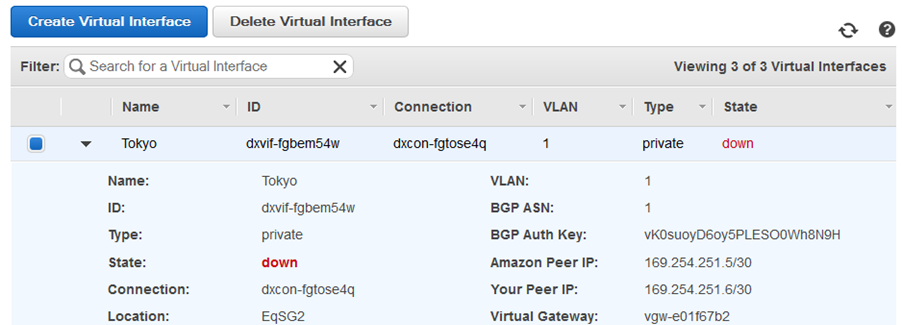
ルーター(BGP)構成を表示します。_[仮想インターフェイス]_ペインで仮想インターフェイスを選択し、矢印をクリックして詳細を表示します。
Fabric Cloud Router で BGP ピアリングを設定する (A 側)
最初に、適切なAWS Direct ConnectがAWSで完全に設定されていることを確認してください。カスタマーポータルで_接続_インベントリに移動します。
-
_[接続名]_リストから、新しい接続の名前をクリックします。まだ設定されていない場合は、プライマリ接続から開始します。のステータスを含む接続の詳細の概要が表示されます。
Pending Interface Configuration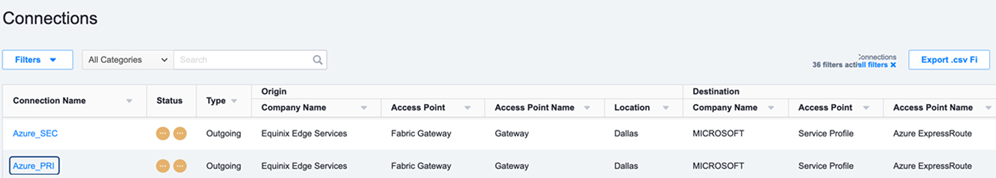 .
-
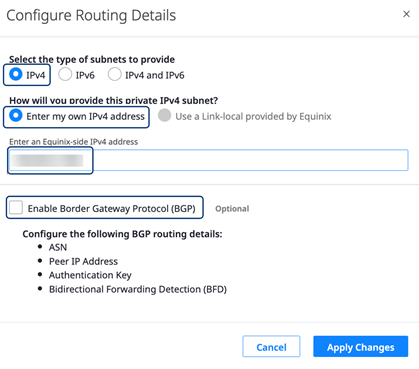
[ルーティングの詳細]タブを選択し、[ルーティングの設定]をクリックします。[ルーティングの詳細の設定]フォームが表示されます。
-
提供するサブネットのタイプを選択します。自社のIPv4アドレスを入力します。
-
Equinix側のIPv4アドレスをCIDRで入力してください。
/30で十分ですが、/28/29許可されています。 -
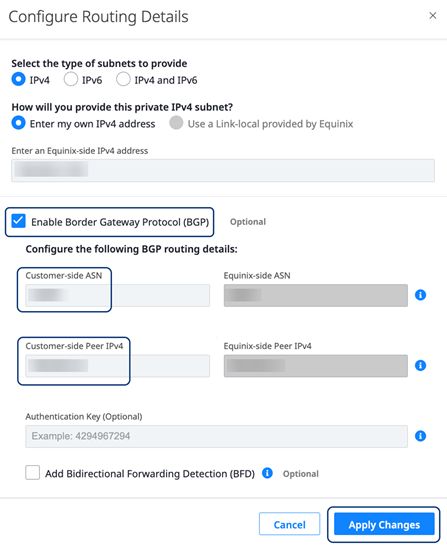
[ボーダーゲートウェイプロトコル(BGP)を有効にする]を選択します。顧客側のASNを入力します。これは通常、Direct Connect Gatewayで定義されたASNである必要があります。また、顧客側のピアIPv4ホストアドレスも入力します。
-
BGP認証を使用している場合は、共有シークレットを入力します。シークレットが適切に設定されており、AWSポータルのダイレクトコネクト回線でも一致することを確認してください。
-
双方向フォワーディング検出(BFD)を使用する場合は、_[BFDを有効にする]を_選択し、適切な間隔をミリ秒単位で設定します。BFD間隔は、接続の両側で一致する必要があります。
-
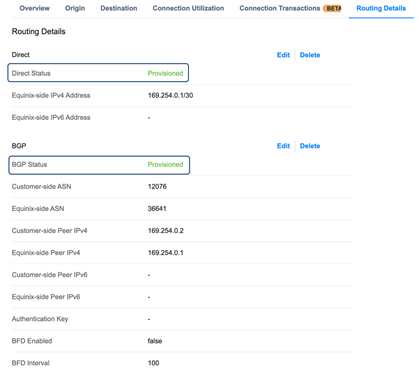
[変更を適用]をクリックします。_ルーティングの詳細が_更新され、接続のファブリック側がプロビジョニングされます。
-
AWSへのセカンダリ接続を作成した場合は、2つ目の接続を構成するために手順を繰り返します。
エンドツーエンド接続の設定を完了するには、AWSで対応するルーティングの変更を行う。
ネットワークエッジデバイス(A 側)で BGP ピアリングを設定します。
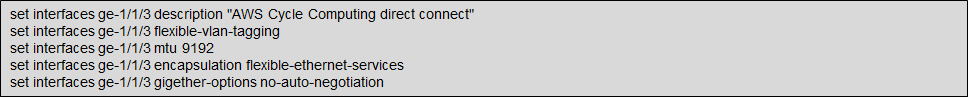
仮想デバイスで BGP を設定する方法は、デバイスのベンダー(Cisco、Juniper など)によって異なります。
-
適切なプロトコルとタグ付けを使用して物理ポートを設定します。
-
適切なIPアドレスとVLANタグで論理ポート(サブインターフェイス)を構成します。
-
BGPピアリングの設定