Cas d'utilisation - NTP sur Anycast à l'aide de Network Edge
Considérons ce cas d'utilisation pour gérer une distribution de service NTP uniquement importante sur un domaine réseau. Cet exemple d'utilisation décrit les étapes et la topologie que vous pouvez utiliser pour configurer Anycast pour NTP à l'aide de fonctionnalités de haute disponibilité et de redondance avec Network Edge et une connexion Amazon Web Services (AWS).
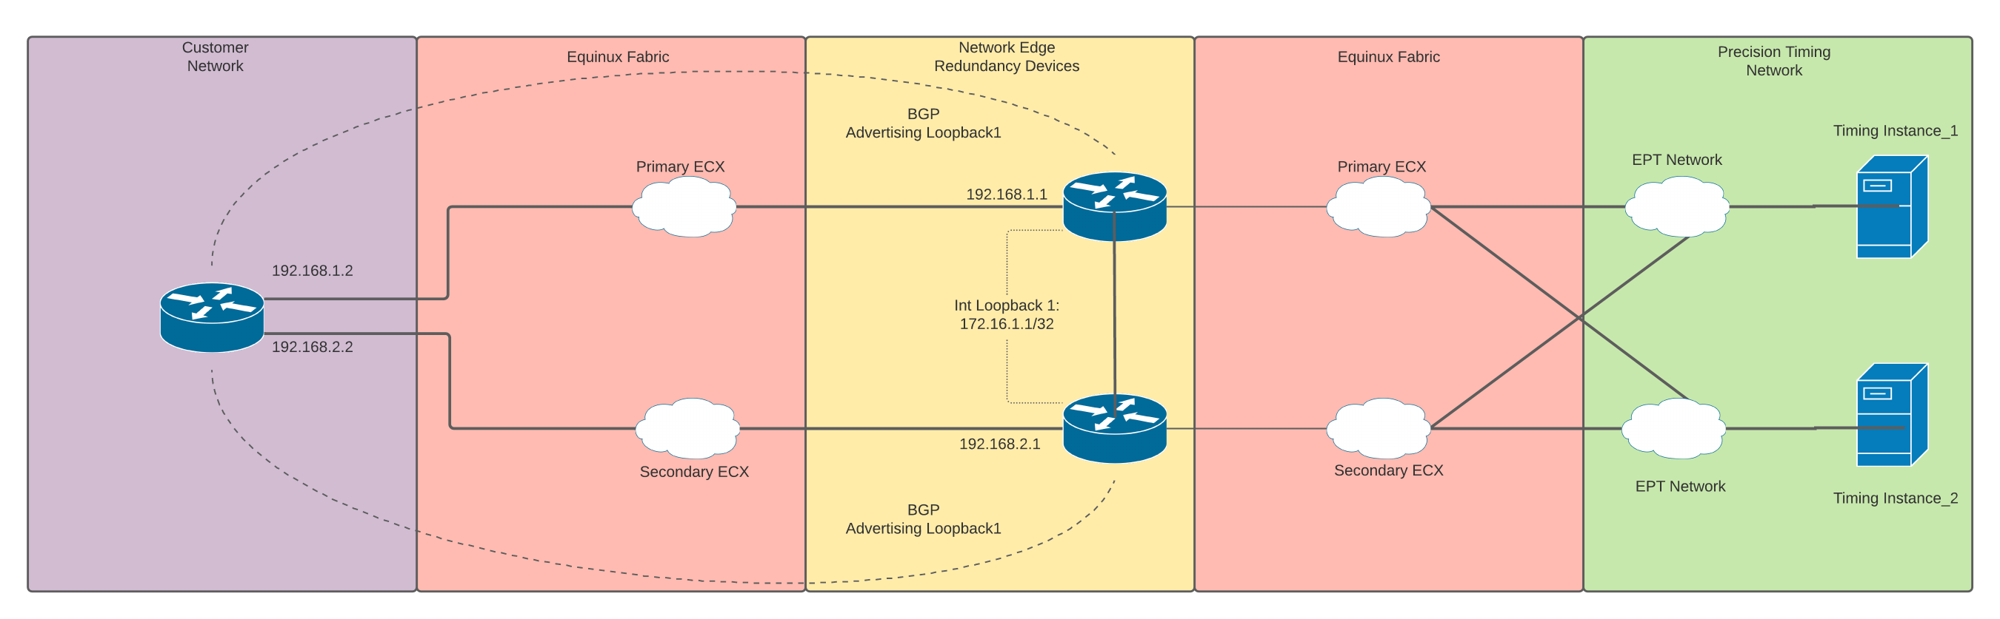
Configuration côté Network Edge
-
Configurer les routeurs – Une paire de routeurs Network Edge (Cisco Catalyst 8000V) dans Equinix Fabric est configurée pour la redondance via le portail Equinix Customer Portal.
- Dans Equinix Customer Portal, cliquez sur Network Edge > créer un périphérique virtuel > avec un périphérique redondant > Cisco Catalyst 8000V.
- Veuillez sélectionner Metro et ajouter les informations relatives à votre licence.
- Sélectionnez la ressource, le logiciel, le débit de la licence, les noms et le nombre d'interfaces de l'appareil.
- Ajoutez les informations d'identification de l'utilisateur et créez votre liste d'accès pour les appareils.
-
Créer des connexions - Les routeurs sont connectés au réseau Precision Time et les adresses IP sont attribuées aux instances de synchronisation à l'aide de ces valeurs.
Connexion principale Connexion secondaire Options supplémentaires pour l'acheteur Adresse IP 1 10.10.130.10 10.10.130.10 Adresse IP 2 10.10.130.11 10.10.130.11 Interface de la passerelle 10.10.130.1 10.10.130.2 Masque de réseau 255.255.255.0 255.255.255.0 -
Configurez deux passerelles, une par appareil.
-
Configurez les adresses IP des interfaces respectives de vos routeurs dans le même réseau et testez la connectivité aux adresses IP des instances de synchronisation à l'aide de
ping. -
Si vous prévoyez d'utiliser une liste d'accès, vous devez autoriser les adresses IP des instances de synchronisation et le port NTP de 123.
-
Créez une
Loopback_0interface comme source de mise à jour des routeursrouter-idet du protocole BGP (Border Gateway Protocol), en utilisant la même adresse IP sur les deux routeurs Network Edge.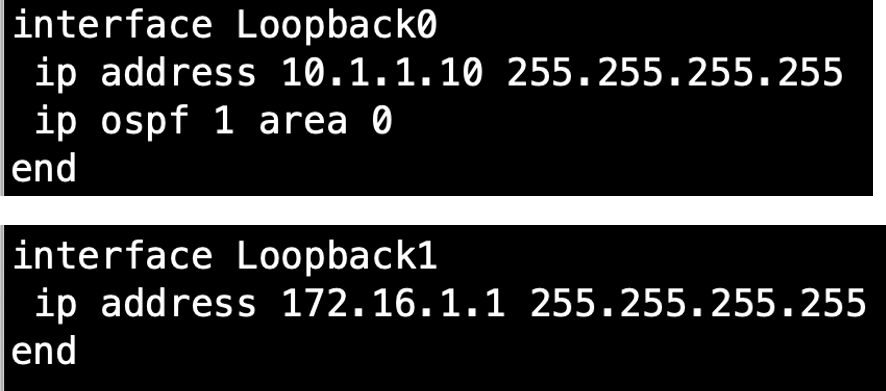
-
Configurez les deux routeurs en tant que serveur de temps NTP, et faites de votre
Loopback_1interface votre source NTP. Ajoutez également vos adresses IP d'instance de synchronisation en tant que sources NTP.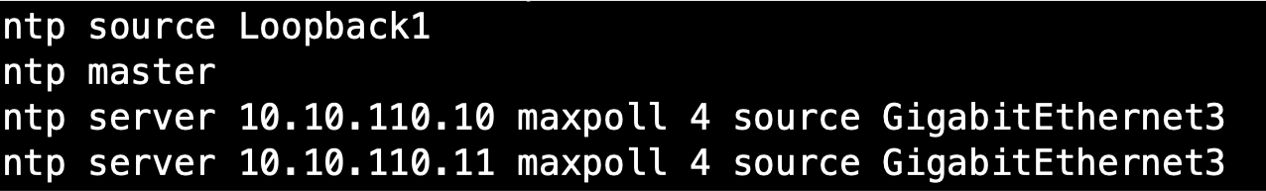
-
-
Créez une connexion entre les deux appareils redondants :
- Dans le menu Network Edge, accédez à Services supplémentaires et créez un lien vers un périphérique.
- Ajoutez les deux périphériques Network Edge au groupe afin de créer un lien entre eux.
-
Configurez les adresses IP pour les interfaces respectives et testez la connectivité.
-
Établir la joignabilité pour la configuration BGP :
-
Pour créer une accessibilité entre les routeurs
Loopbacks_0, configurez un protocole IGP (Interior Gateway Protocol) sur les routeurs. Ces exemples montrent l'OSPF (Open Shortest Path First) comme l'IGP.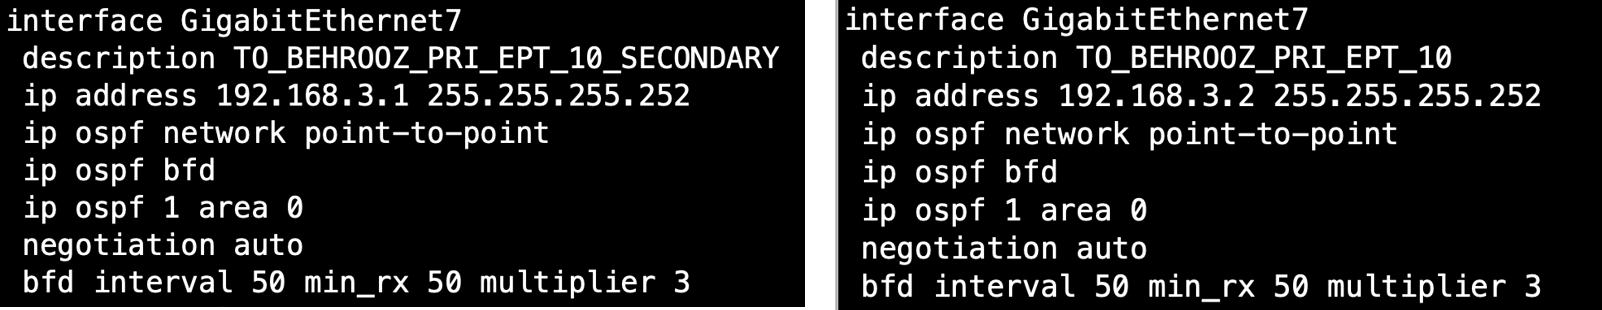
-
Configurez le Bidirectional Forwarding Detection (BFD) pour détecter rapidement les pannes et converger plus vite.
-
-
Créez deux connexions distinctes à vos routeurs, commutateurs ou pare-feu physiques.
-
Configurez les adresses IP et IGP plus BFD sur vos routeurs physiques, commutateurs ou pare-feu.
-
Configurez la configuration correspondante sur les routeurs redondants Network Edge.
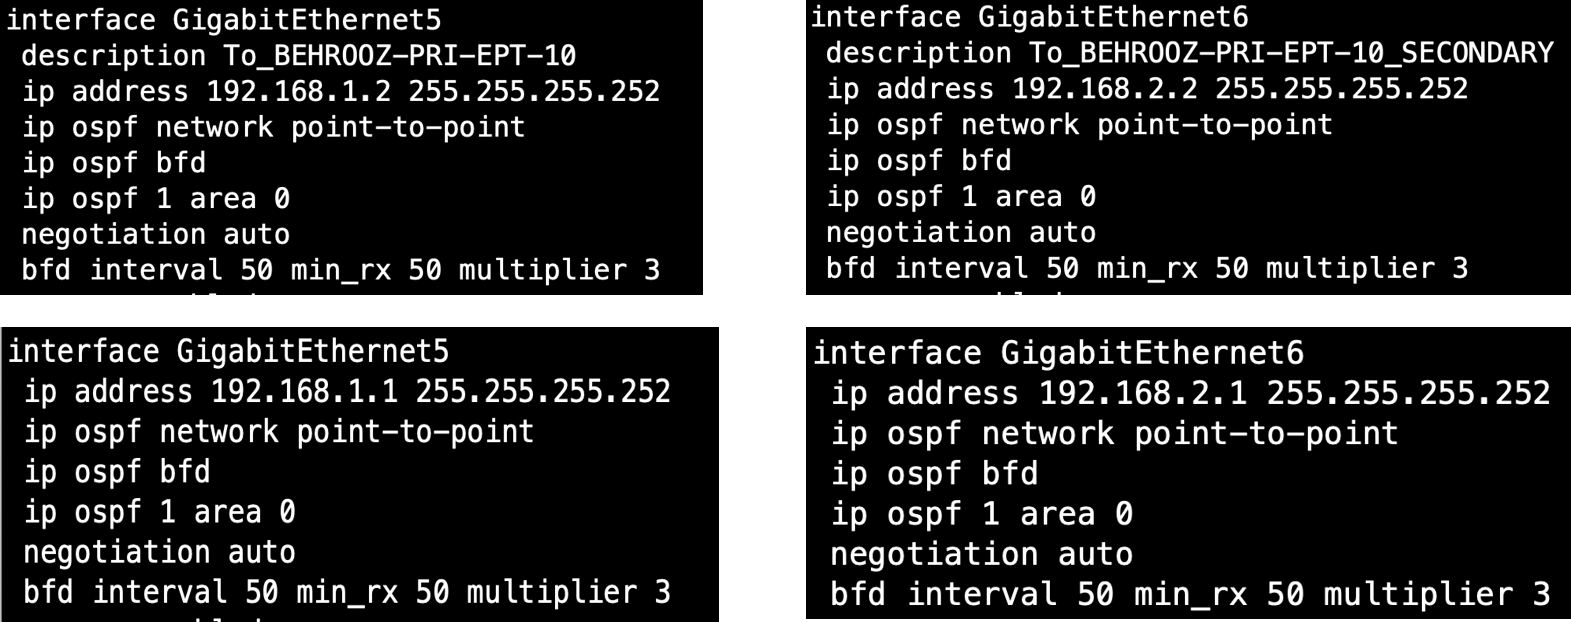
-
-
Configurez le BGP sur les routeurs Network Edge et vos routeurs physiques, commutateurs ou pare-feu.
-
Configuration BGP sur ne
Router_1– annoncezloopback_1comme votre source NTP.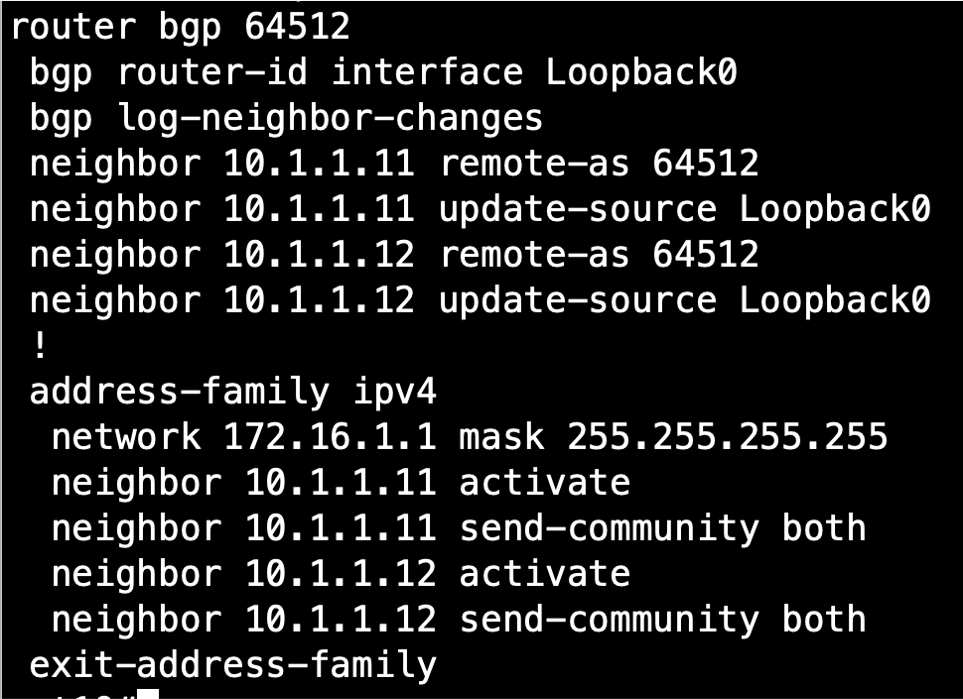
-
Configuration BGP sur ne
Router_2– annoncezloopback_1comme votre source NTP.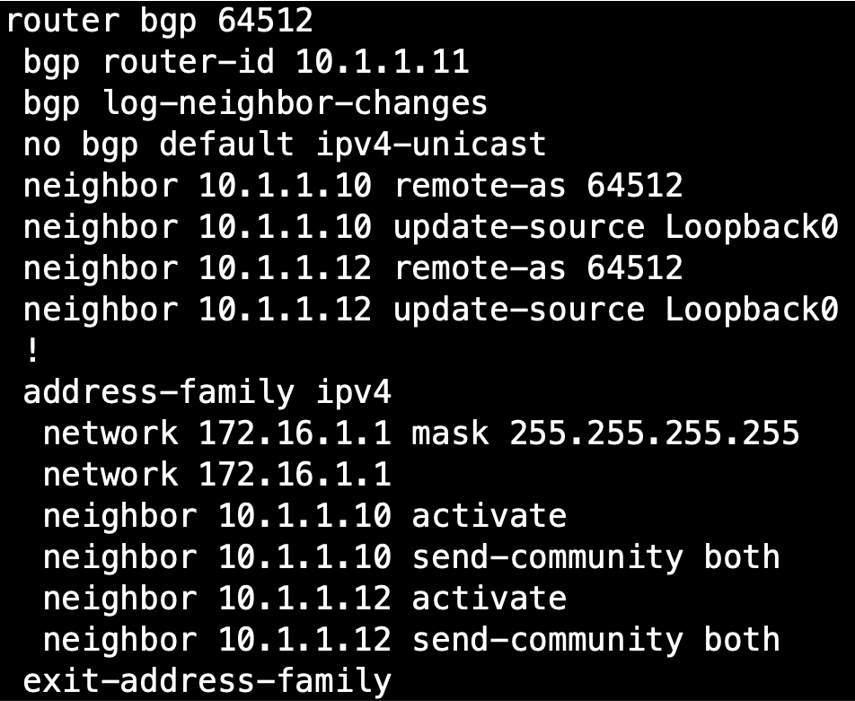
-
Configuration BGP sur votre routeur physique – annoncez
loopback_1comme votre source NTP.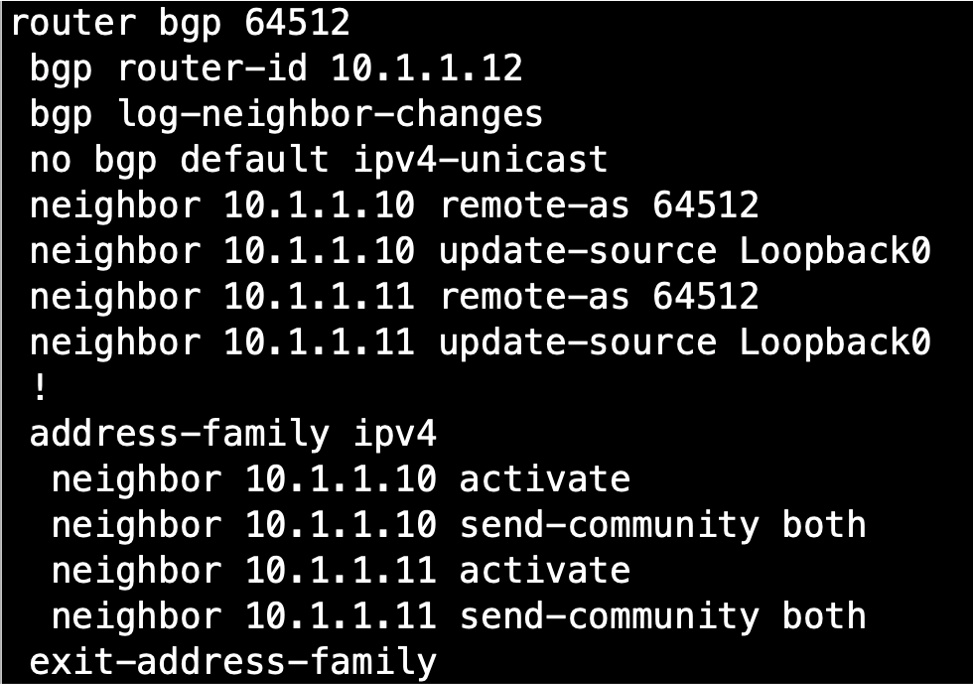
-
Consultez le tableau BGP pour vérifier que
Loopback_1les deux routeurs Network Edge se trouvent sur votre routeur physique.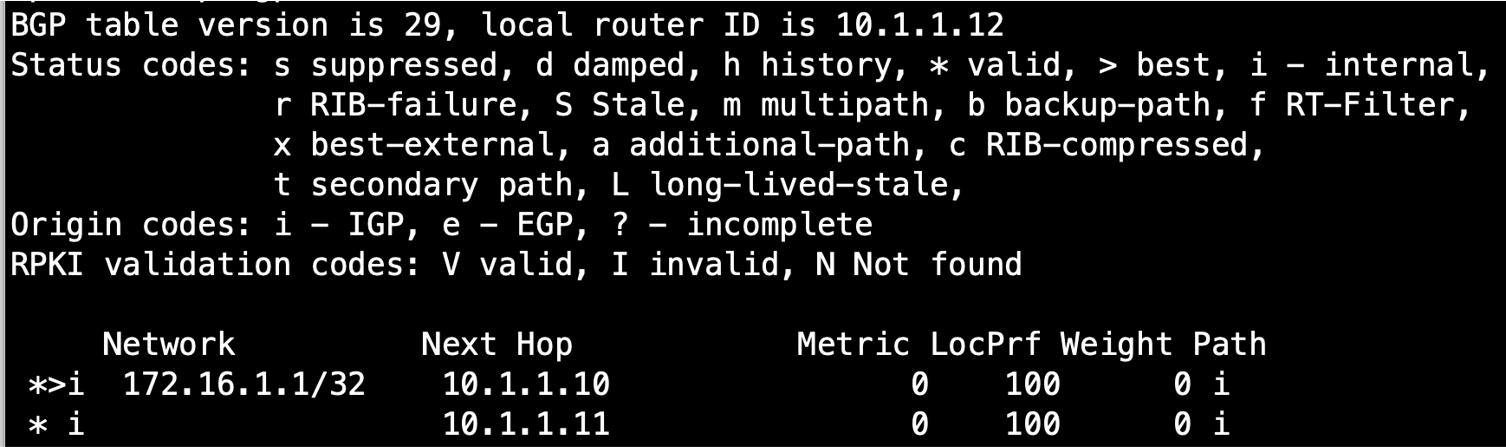
-
Configurez cette adresse IP comme source NTP sur vos routeurs physiques, commutateurs ou pare-feu :
ntp server 172.16.1.1 maxpoll 4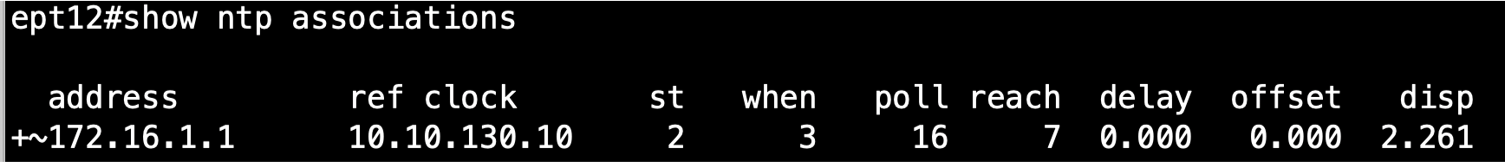
-
Configuration de la haute disponibilité
Dans la topologie Anycast pour Network Edge, l'interface de bouclage sur le périphérique Network Edge est utilisée comme source NTP pour le réseau client. Si la connectivité entre le routeur Network Edge principal et la source de synchronisation de précision est perdue, la route entre le client de synchronisation et la source de synchronisation de précision n'est plus disponible.
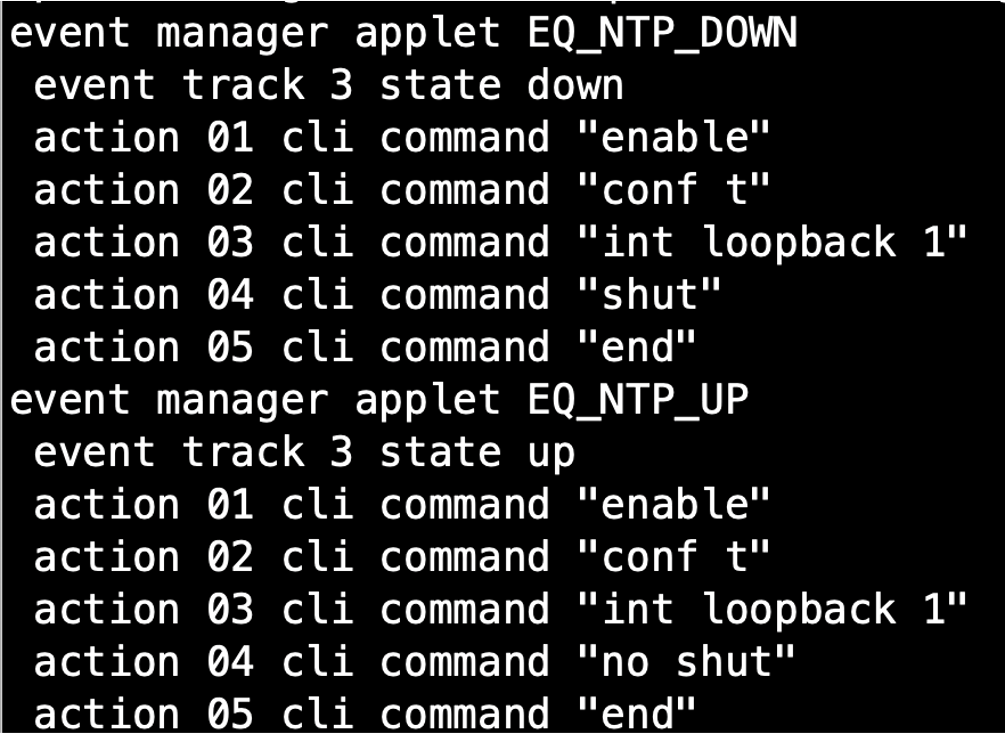
La solution de haute disponibilité décrite ci-dessous surveille et détecte automatiquement la connectivité à la source NTP. Avec cette solution, l'interface de bouclage sera arrêtée en cas de perte de connectivité, puis rétablie lorsque la connectivité sera rétablie.
Cette solution pour le routeur Cisco Catalyst 8000V utilise une combinaison d'IP SLA et d'un gestionnaire d'événements.
Créez trois instances IP SLA :
-
NE_1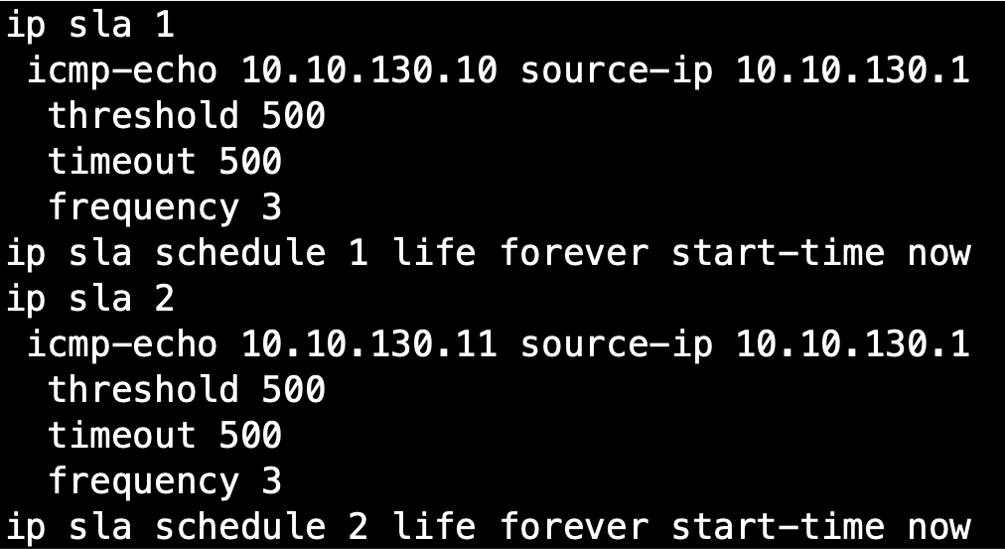
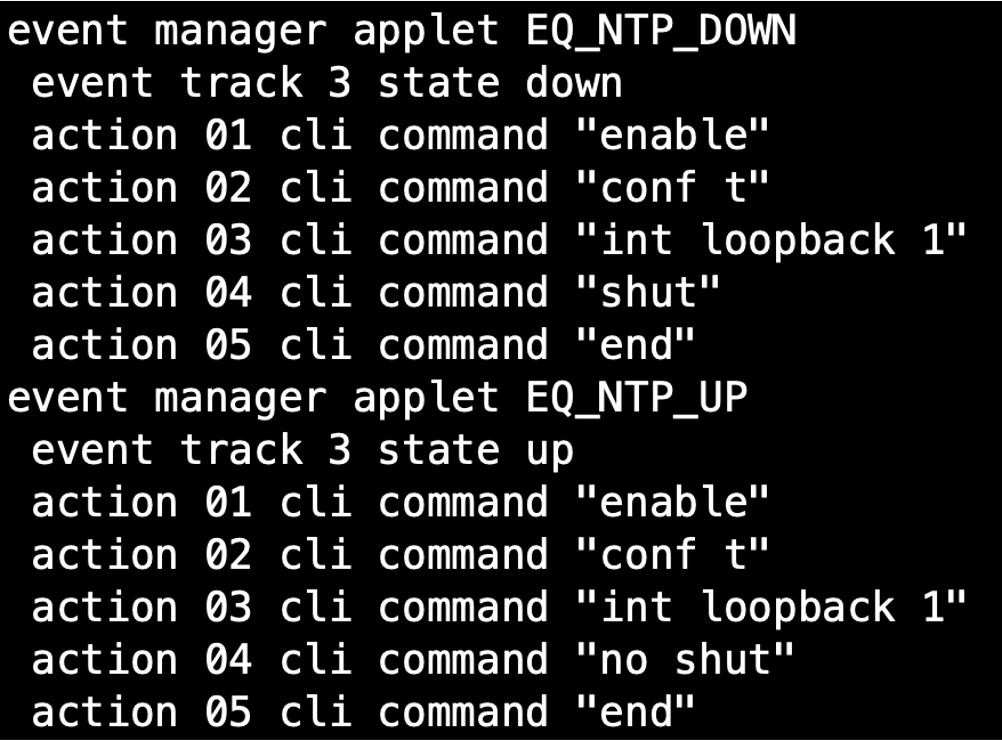
-
NE_2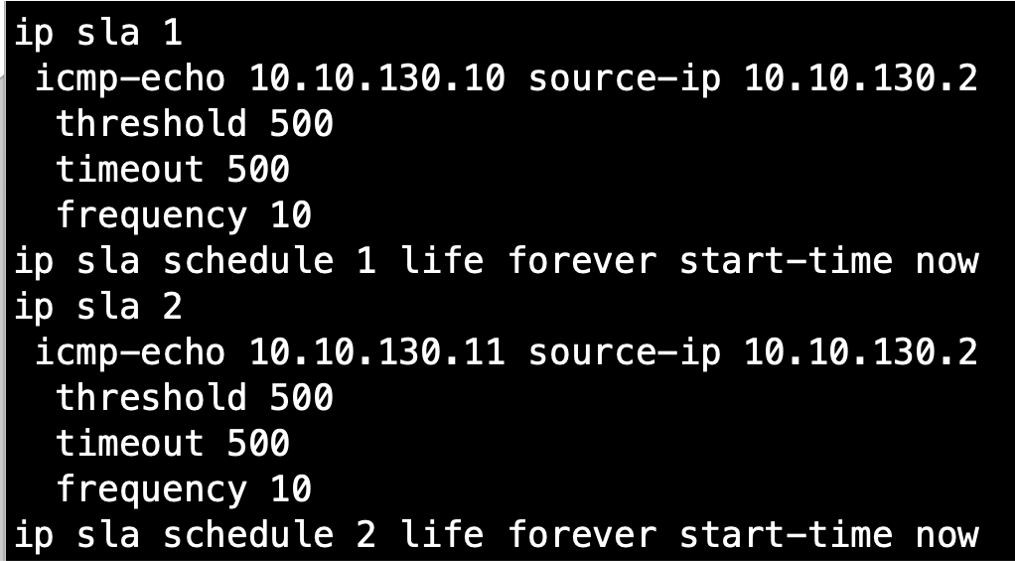
Se connecter à Amazon Web Services (AWS)
Pour se connecter à AWS, le routeur physique de votre configuration peut se connecter à la paire de routeurs virtuels et à AWS via une autre interface du même routeur physique. Mais si vous utilisez un routeur virtuel Network Edge comme routeur périphérique et votre connexion AWS, la configuration BGP nécessite une petite différence.
Lorsque vous configurez le routeur Network Edge via le portail Network Edge, la configuration par défaut crée la vrfcloudfamille d'adresses sur le routeur :
address-family ipv4 vrfcloud
Vous devez créer vos relations de voisinage et vos publicités sous cette famille d'adresses.
-
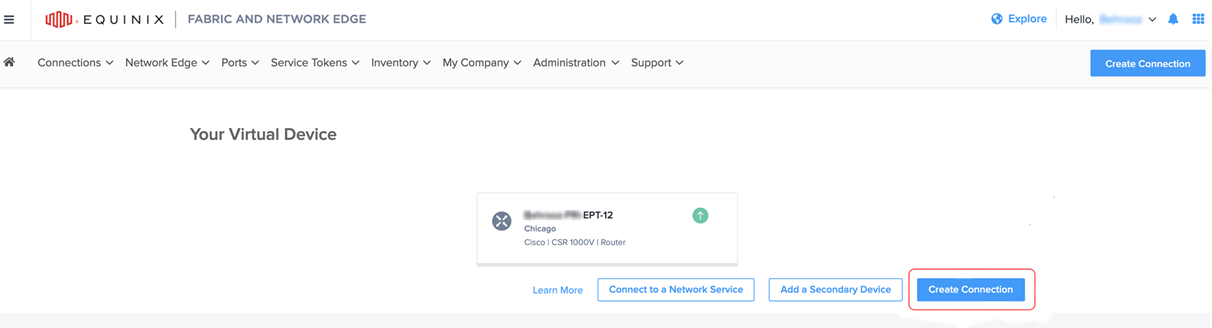
Dans le tableau de bord du terminal Network Edge sur Equinix Customer Portal, cliquez sur créer une connexion.
-
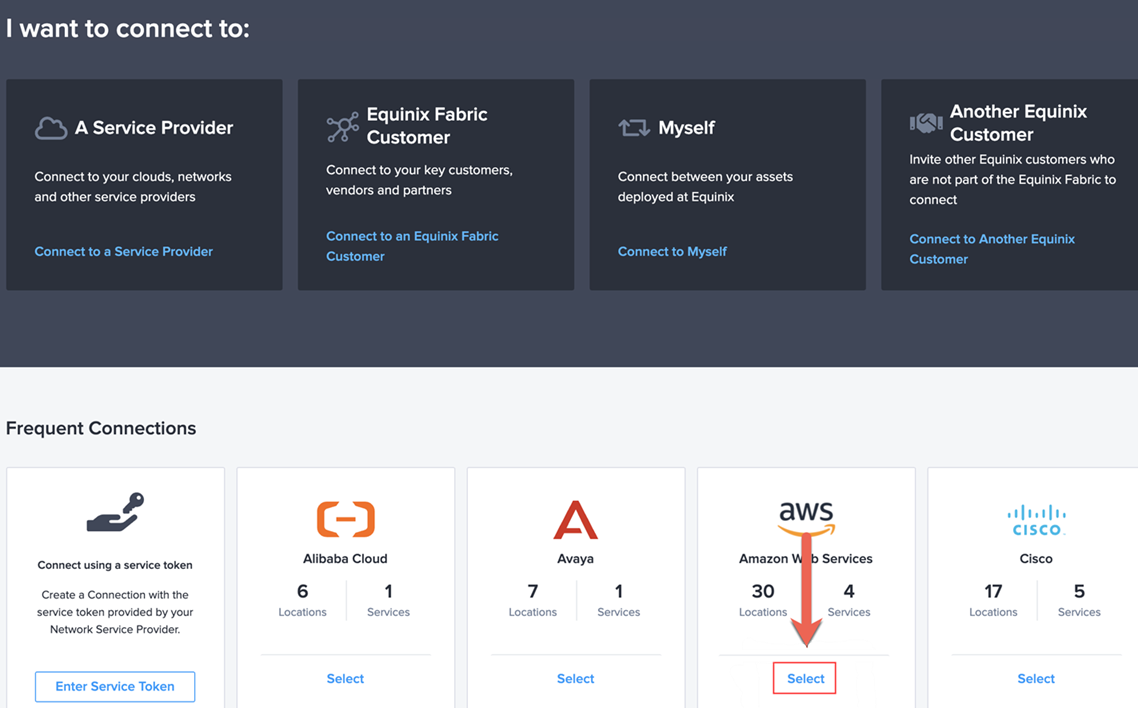
Cliquez sur se connecter à un fournisseur de services , puis sélectionnez AWS .
-
Dans AWS Direct Connect , cliquez sur créer une connexion.
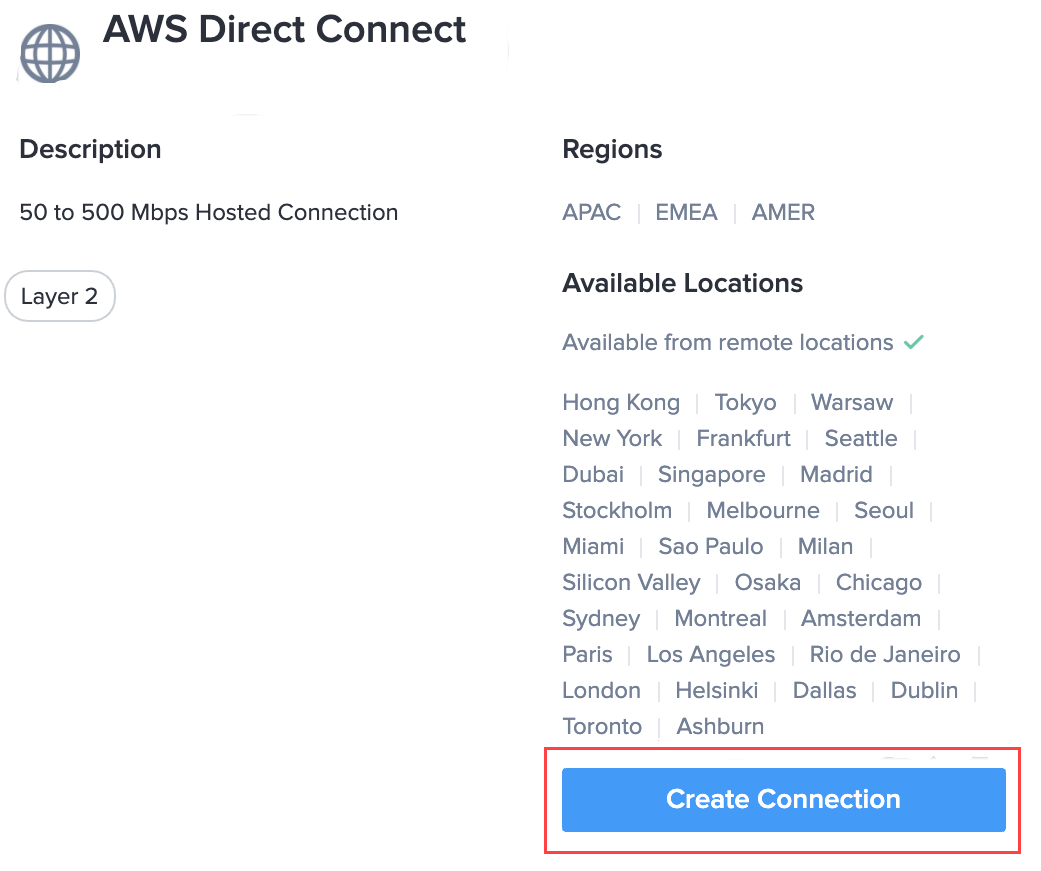
-
Cliquez sur créer une connexion à AWS Direct Connect .
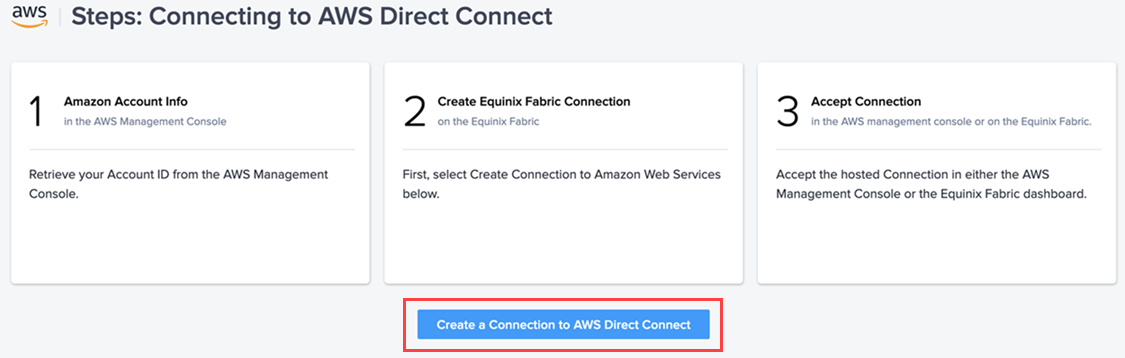
La page suivante affiche les options de source et de destination de votre connexion.
-
Sur le côté gauche de la page, l'emplacement et le type de périphérique de votre périphérique virtuel Network Edge sont sélectionnés. Sur le côté droit, sélectionnez la destination de votre région AWS, puis cliquez sur suivant.
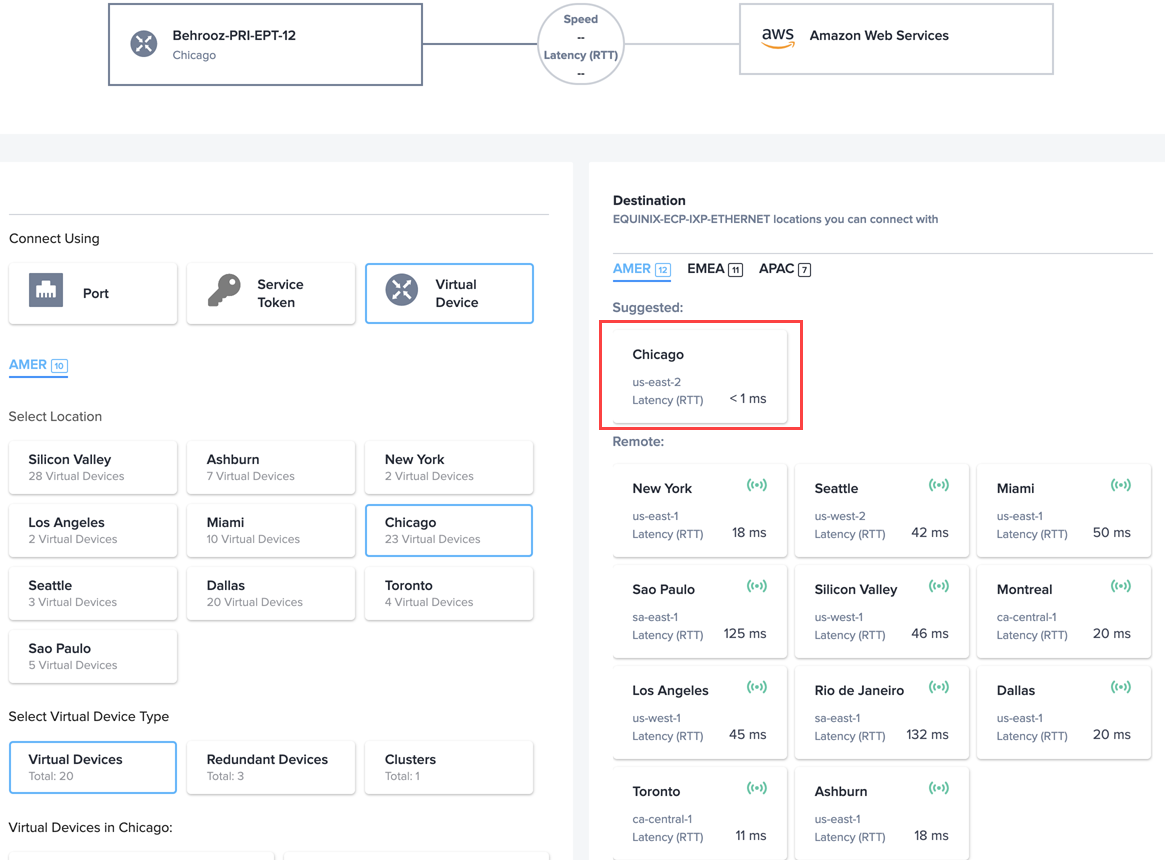
-
Dans la page suivante, entrez les informations suivantes :
- Nom de la connexion virtuelle
- ID de compte AWS
- Sélection de l'interface - L'interface à partir de laquelle vous souhaitez créer la connexion AWS.
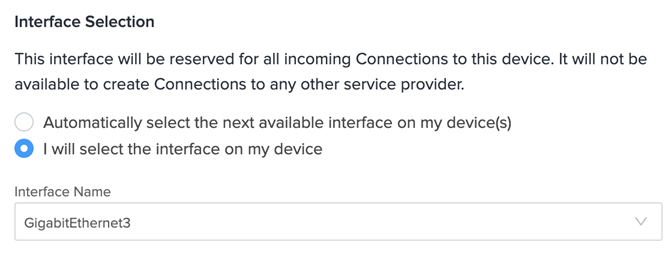
-
Sélectionnez la vitesse de connexion.
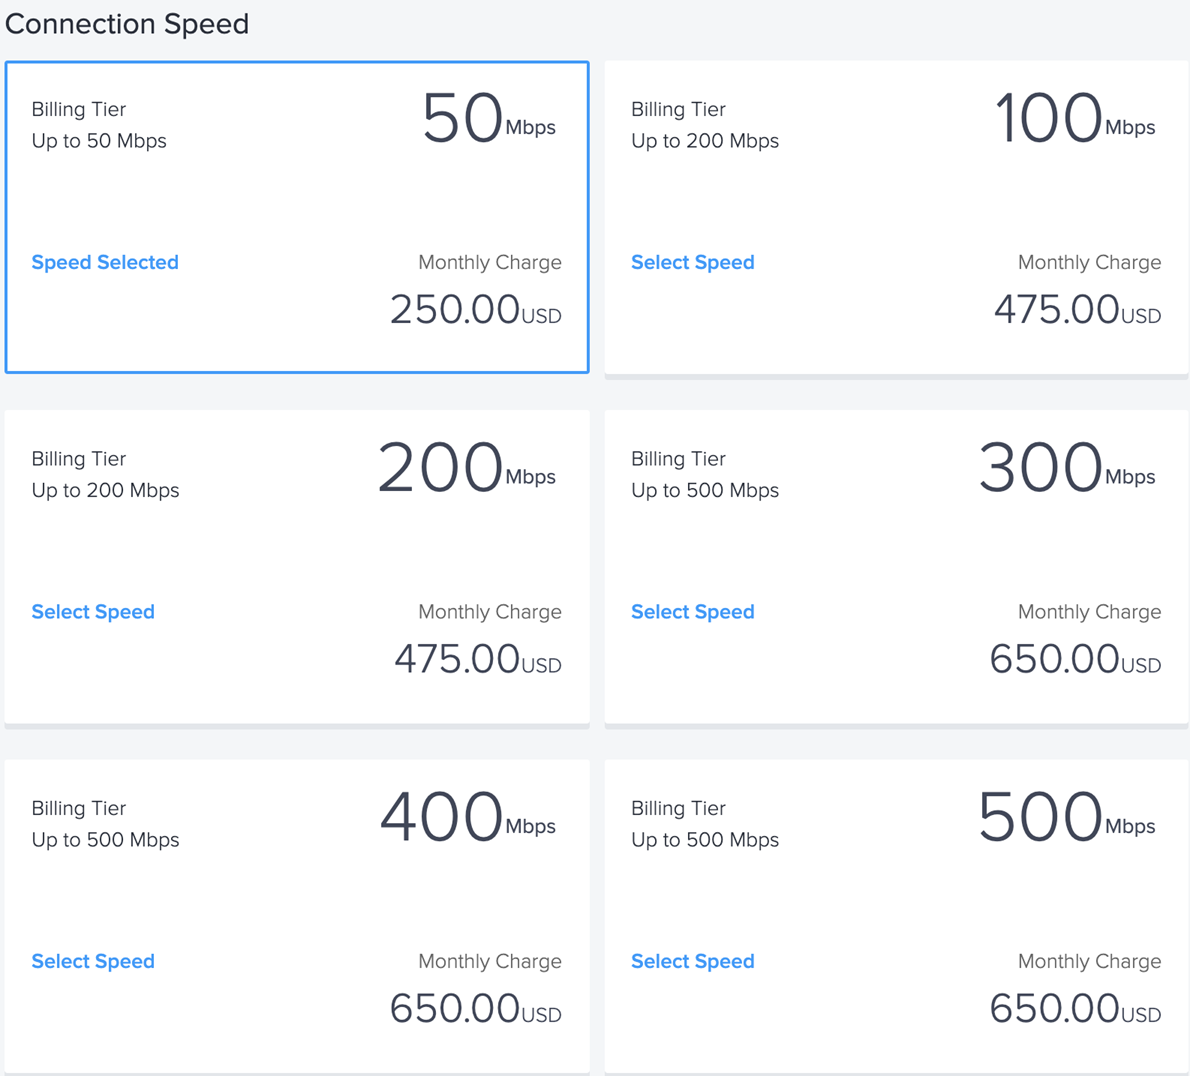
-
Connectez-vous à votre compte AWS et accédez à Tableau de bord connexion directe > connexions. Cliquez sur l'ordre de connexion et acceptez-le.
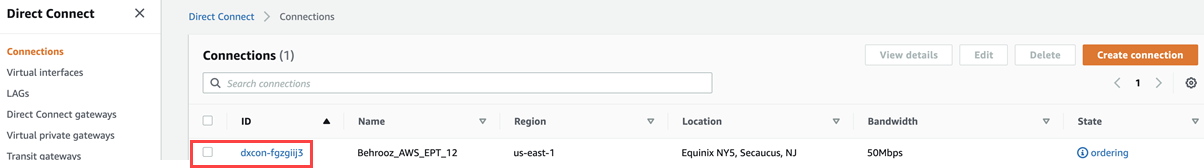
-
Dans votre compte AWS, accédez à Tableau de bord connexion directe > créer une interface virtuelle . Liez-le à la connexion que vous venez de créer sur Equinix Fabric et que vous avez acceptée dans votre compte AWS.
-
Saisissez les informations requises.
-
Liez l'interface virtuelle à la connexion et à la passerelle Direct Connect pour votre nuage privé virtuel (VPC).
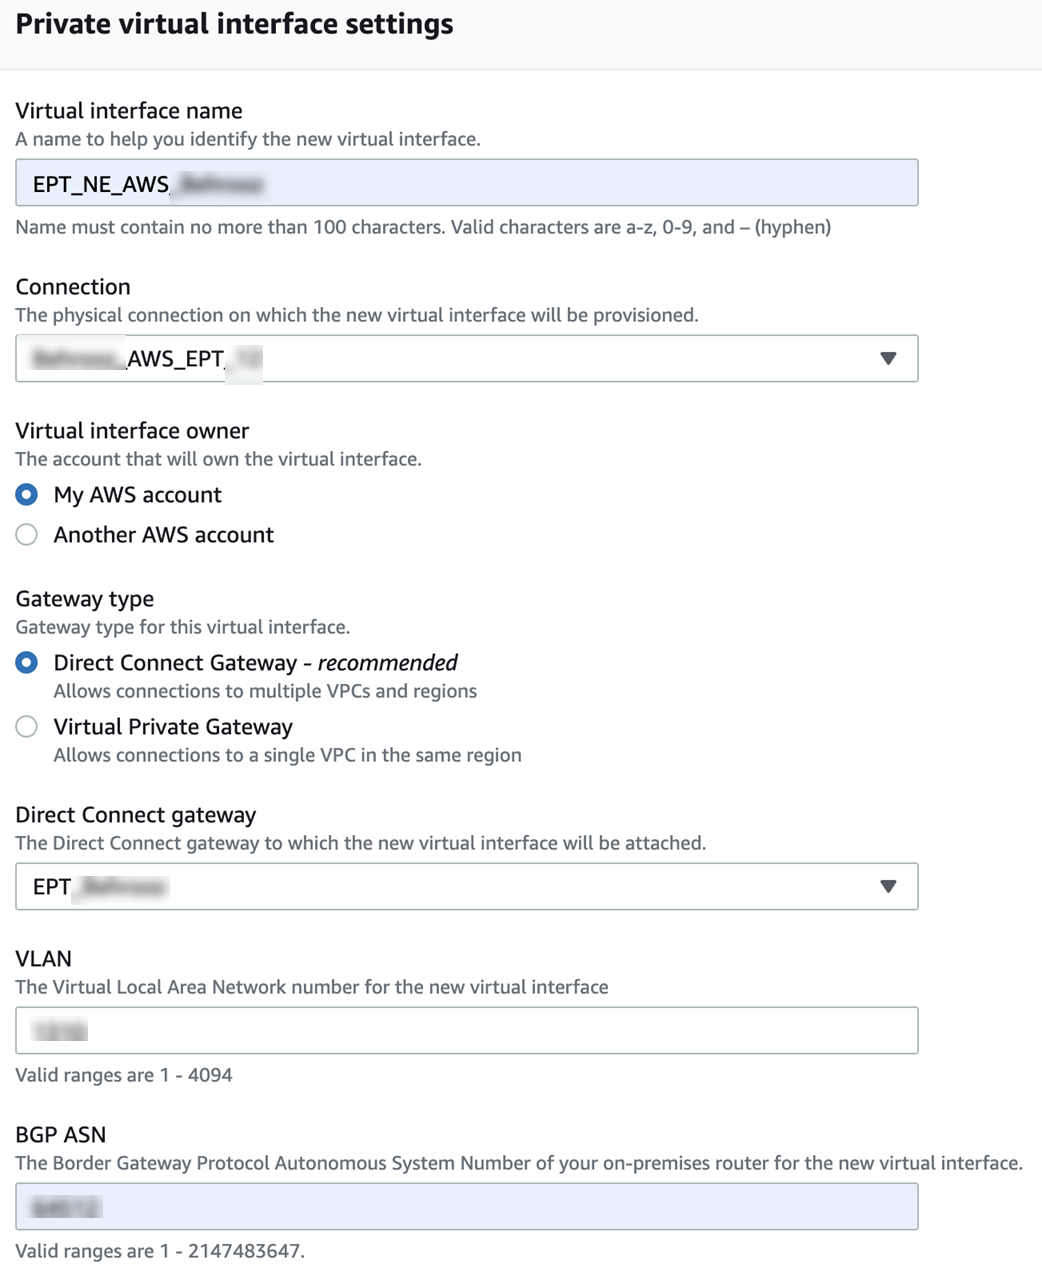
-
-
Dans Paramètres supplémentaires , ajoutez les interfaces d'appairage et votre BGP AWS VGW EN TANT QUE numéro.
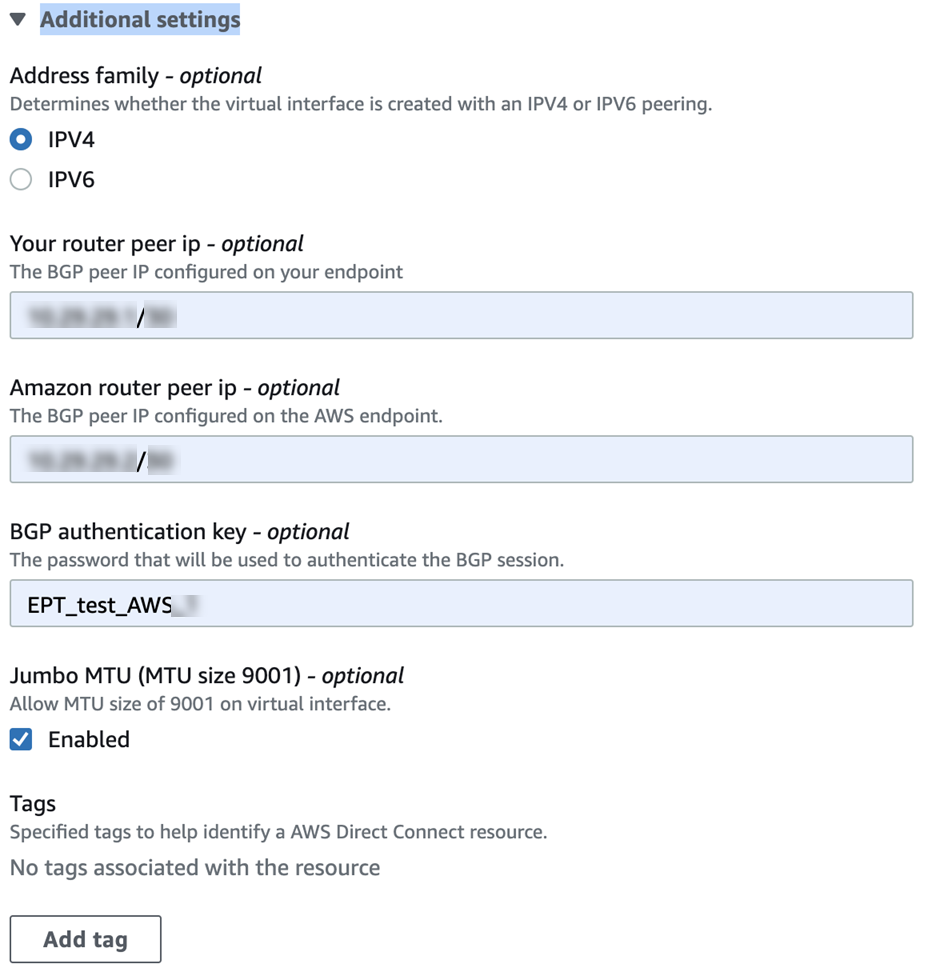
Après quelques minutes, l'état de votre BGP s'affiche comme étant en hausse.

Configuration BGP liée à Network Edge
Cette configuration est définie sousaddress-family ipv4 vrfcloud :
1  | address-family ipv4 vrf cloud
2  |   network 10.12.12.0 mask 255.255.255.0
3  |   neighbor 10.0.0.10 remote-as 64512
4  |   neighbor 10.0.0.10 activate
5  |   neighbor 10.0.0.11 remote-as 64512
6  |   neighbor 10.0.0.11 activate
7  |   neighbor 10.29.29.2 remote-as 64521
8  |   neighbor 10.29.29.2 password 7 <08047C7A...>
9  |   neighbor 10.29.29.2 activate
10 | exit-address-family
Annoncez votre CIDR VPC en tant que route locale dans votre table de routage VPC AWS, et vous recevrez l'adresse IP Anycast NTP 172.16.1.1.