Architecture de plate-forme
< !---pas au niveau de l'utilisateur comment-to docs, beaucoup plus "à propos de Equinix et de réseautage". Très sur-détaillé, et n'est plus publié dans cette version des docs. Trouver d'autres endroits pour ce contenu --->
Ce sujet se concentre sur les principes directeurs et les normes de l'architecture. La pile logicielle et les principaux composants de l’OSS/BSS, ainsi que le « cheminement des paquets » des périphériques virtuels vers le cloud et d’autres destinations sont couverts.
L'architecture Network Edge comprend une pile complète de matériel, de logiciels et de principes de conception issus de plusieurs organismes de normalisation et fournisseurs.
Tendances générales et normes
Equinix a construit une plate-forme de pile complète pour l'Network Edge basée sur les normes établies par l'ETSI, l'Institut européen des normes de télécommunications. Plus précisément, l'ETSI a créé un groupe de spécifications industrielles NFV qui a défini une grande partie du paysage de la virtualisation des fonctions réseau.
Le cadre NFV de l'ETSI se compose de trois éléments principaux :
- Infrastructure de virtualisation des fonctions réseau (NFVI) : Sous-système composé de tous les composants matériels (serveurs, stockage et mise en réseau) et logiciels sur lesquels les fonctions de réseau virtuel (VNF) sont déployées. Cela inclut les ressources de traitement, de stockage et de mise en réseau, ainsi que la couche de virtualisation associée (hyperviseur).
- Gestion et orchestration (MANO) : Sous-système qui comprend l'orchestrateur de virtualisation des fonctions réseau (NFVO), le gestionnaire d'infrastructure virtualisée (VIM) et le gestionnaire de fonctions réseau virtuel (VNFM).
- Fonctions de réseau virtuel (VNF) : Implémentation logicielle de fonctions réseau instanciées en tant qu'une ou plusieurs machines virtuelles (VM) sur le NFVI.
Sur ce cadre se superposent les systèmes opérationnels et de soutien commercial existants, actuels et nouveaux qu'Equinix a achetés ou construits au fil des ans, ce qui a donné lieu à une architecture normalisée :
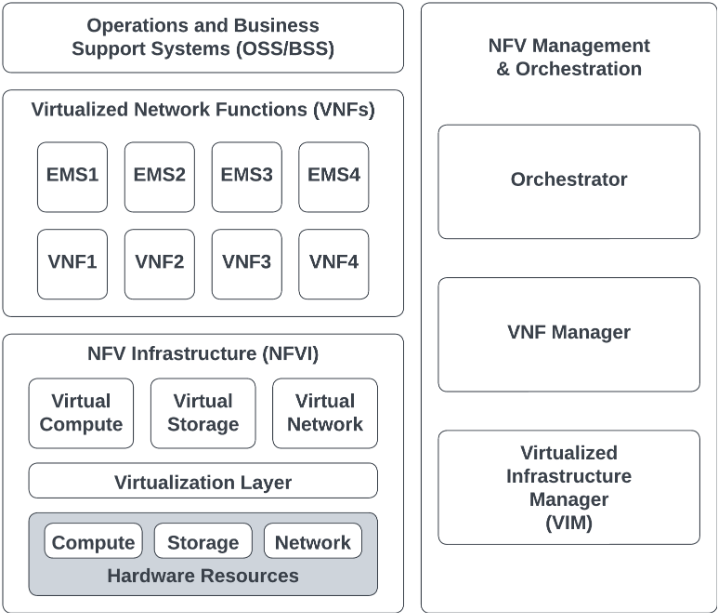
Chaque composante comprend plusieurs systèmes, dont certains sont décrits plus en détail ci-dessous.
Le concept de base derrière NFV est de mettre en œuvre ces fonctions de réseau comme un logiciel pur qui fonctionne sur NFVI. Un VNF est une version virtualisée d'une fonction réseau traditionnelle, telle qu'un routeur ou un pare-feu, mais il peut également s'agir d'une action discrète telle que NAT ou BGP. Ce concept est radicalement différent de la mise en œuvre de déploiement de matériel traditionnel à bien des égards. Le découplage du logiciel du matériel permet le cycle de vie et le développement de chacune de ces fonctions réseau dans des cycles séparés. Ce découplage permet d'obtenir un modèle dans lequel les ressources matérielles/d'infrastructure peuvent être partagées entre de nombreuses fonctions réseau logicielles.
La mise en œuvre d'une VNF (comme un routeur virtuel ou un commutateur virtuel) ne modifie généralement pas le comportement fonctionnel essentiel et les interfaces opérationnelles externes d'une fonction de réseau physique (PNF) traditionnelle, comme un routeur traditionnel ou un commutateur.
La VNF peut être mise en œuvre sous la forme d'une machine virtuelle unique, de plusieurs machines virtuelles ou d'une fonction mise en œuvre dans une seule machine virtuelle partagée avec d'autres fonctions.
Architecture et équipement du réseau
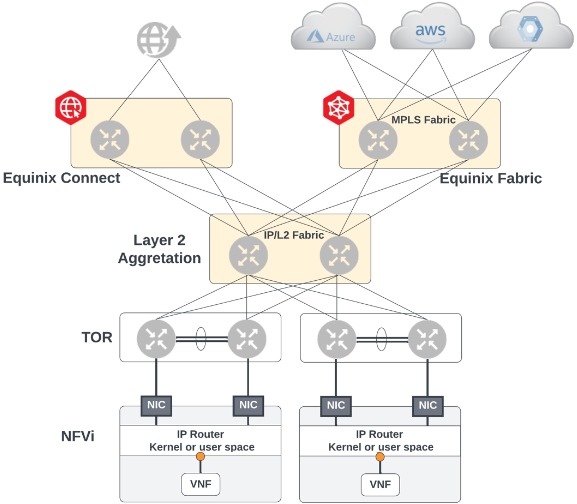
Dans le composant NFVi de l'architecture réside la majeure partie du déploiement matériel. Equinix déploie un ensemble complet de nœuds de calcul, de périphériques de gestion, de commutateurs d'agrégation de haut de rack, de routeurs périphériques vers d'autres services, de stockage et d'autres aspects qui permettent la suite complète. La profondeur et la taille de chaque déploiement peuvent varier en fonction du marché, des projections, de la capacité et d'autres facteurs.
Nous appelons cette suite complète un point de déploiement, ou POD. Chaque POD est indépendant de tous les autres POD, même si plusieurs POD sont déployés dans le même métro.
Un POD complet comprend également des commutateurs d'agrégation redondants au sommet du rack et des commutateurs de gestion destinés à un usage interne tel que l'exploitation/le support, la surveillance ou l'orchestration continue de nouveaux actifs.
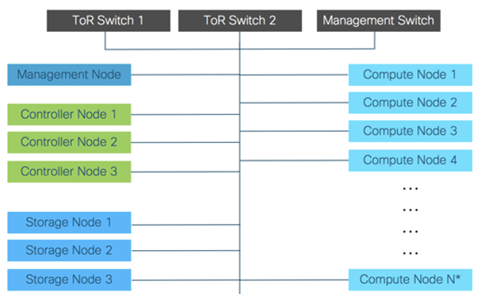
Dans le POD, Equinix héberge les machines virtuelles qui exécutent les images logicielles de chaque VNF. Nos machines virtuelles sont basées sur KVM et l'infrastructure repose sur une plate-forme OpenStack.
Chaque dispositif virtuel est logiquement connecté aux commutateurs d'agrégation et aux plates-formes d'interconnexion situés au-dessus de lui grâce à la technologie VXLAN, et un VPP orchestre le réseau entre eux ainsi qu'à l'intérieur et à l'extérieur du POD :
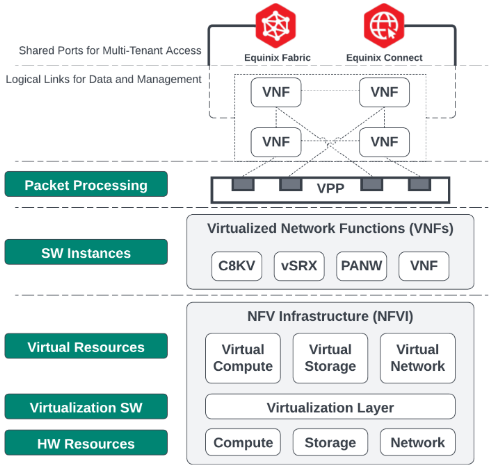
Le VPP est le logiciel de traitement de paquets vectoriels qui prend des décisions intelligentes sur la commutation et le routage des paquets. Le VPP transfère le trafic vers les plates-formes d'interconnexion Equinix Fabric et EC (Internet) et maintient une redondance complète en cas de défaillance au niveau du POD. Pour plus d'informations sur les architectures redondantes et résilientes, reportez-vous à la rubrique architecture de la résilience.
Architecture système/pile
La suite NFV Management and orchestration comporte plusieurs composants logiciels clés qui facilitent la mise en place de la plate-forme. Cette partie de l'architecture de référence est souvent appelée gestion et orchestration (MANO)
- Gestion de l'infrastructure virtuelle (VIM) - Gère l'instanciation, la configuration, la réservation et d'autres fonctions de calcul, de stockage et d'autres éléments de l'infrastructure traditionnelle.
- Virtual Network Functions Manager (VNFM) : gère le cycle de vie, la surveillance et d'autres activités des périphériques virtuels actifs. Exécute le workflow de déploiement d'un périphérique, de gestion des modifications et, finalement, de démontage/suppression de périphériques.
- Network Functions Virtualization Orchestrator (NFVO) - garantit que les bonnes configurations sont chargées dans les images logicielles, que l'inventaire est récupéré et réservé (comme les adresses IP et les VXLAN), ainsi que d'autres fonctions pour lesquelles une coordination avec d'autres systèmes et OSS/BSS est nécessaire.
Equinix maintient des orchestrateurs redondants dans chaque région. Lorsqu'une demande est faite via le portail ou API, elle parvient à l'orchestrateur approprié pour commencer le processus de réservation des actifs, d'inventaire et de sélection d'une configuration et d'une image appropriées pour le périphérique ou le service demandé.
Voici un exemple de flux et d'interaction entre les différents systèmes dans une région spécifique :
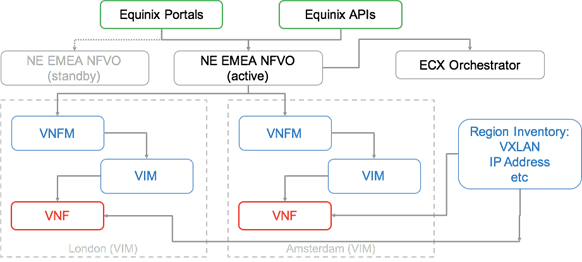
Si nécessaire, l'orchestrateur Network Edge interagit avec l'orchestrateur Equinix Fabric pour coordonner les activités d'activation d'une connexion depuis l'interface d'un VNF vers le cloud ou une autre destination de choix. Chaque activité vérifie régulièrement l'inventaire pour voir ce qui est disponible et réserve la bande passante, l'adressage IP, les VLAN ou d'autres ressources logiques afin qu'ils ne soient pas pris par un autre périphérique de la plate-forme.
Equinix propose également une multitude d'outils de gestion et de surveillance internes, dont vous pourrez peut-être voir certains éléments.
Notre suite comprend
-
Surveillance
- Santé et performance des actifs physiques et logiques, tels que l'utilisation de l'unité centrale et de la mémoire vive
- Vues au niveau du POD des composants et objets actifs physiques et virtuels
-
Analyse et rapports
- L'analyse de l'impact du service pour déterminer les relations entre les différents composants et l'effet de chacun sur l'autre lorsque des changements ou des événements se produisent.
- Prévision de la capacité POD - permet à nos ingénieurs de savoir à l'avance quand il sera nécessaire d'augmenter les capacités de calcul, le réseau ou d'autres actifs.
-
Automatisation
- Découverte automatique lorsque la capacité est augmentée et ajoutée au POD ou aux liaisons montantes vers d'autres plates-formes, et devient rapidement utilisable.
- Rapports et réactions sur l'état de santé et les changements au niveau du POD
- Entièrement intégré au VIM
Coudre ensemble : Flux de paquets et de trafic
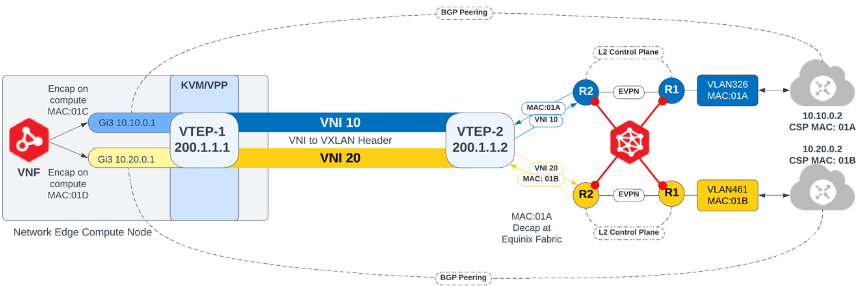
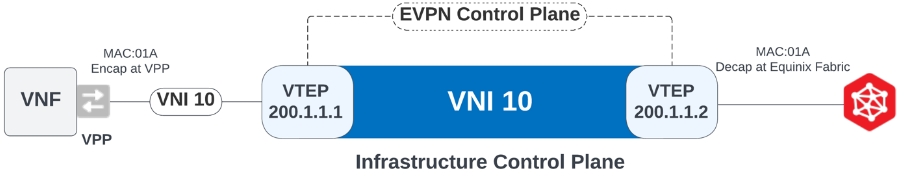
Network Edge utilise EVPN/VXLAN pour les fonctions de contrôle et de plan de données. L'objectif principal du plan de contrôle de couche 2 et de l'apprentissage MAC est d'établir l'accessibilité de couche 2 entre le VNF et le routeur CSP respectif. Une fois la connectivité de couche 2 établie, l'appairage de couche 3 peut être établi entre le VNF et son homologue respectif. Par conséquent, seules deux adresses MAC sont apprises sur une seule VNI car c'est tout ce qui est nécessaire pour la connectivité, tandis que de nombreuses adresses MAC sont apprises sur le VTEP (deux pour chaque VNI). Ce qui suit montre le flux de données du milieu vers l'extérieur pour établir l'appairage de route.
Le plan de contrôle de l'infrastructure est constitué d'un réseau EVPN entre le VTEP de calcul et le VTEP Equinix Fabric pour permettre l'apprentissage dynamique des adresses MAC tandis que VXLAN est utilisé comme plan de données entre les nœuds de calcul et Equinix Fabric. En outre, le VNI est mappé sur le vSwitch VPP et l'adresse MAC est encapsulée lors de l'entrée dans le VPP et étiquetée dans l'exemple ci-dessous avec le VNI de 10.
Avant qu'une session de plan de contrôle de superposition entre le Cloud privé et le VNF puisse être établie, un tronçon supplémentaire du plan de contrôle de couche 2 entre le Equinix Fabric et le Cloud privé respectif doit exister. Pendant le processus de provisionnement lors de la connexion à un CSP, un VLAN est instancié dynamiquement et connecté au commutateur Equinix Fabric, généralement via une connexion .1Q. L'adresse MAC du CSP est ensuite apprise sur ce port de jonction .1q, comme indiqué ci-dessous. Dans l'exemple ci-dessous, MAC :01B du CSP est appris au niveau du port physique du commutateur Equinix Fabric via VLAN 462. La dernière connexion nécessaire pour compléter le plan de contrôle de couche 2 est effectuée via des instances de routage (RI) sur le commutateur Equinix Fabric qui forme un lien interne pour la session EVPN. Une fois la dernière étape du plan de contrôle de couche 2 terminée, le plan de contrôle de couche 3 superposé pour l'appairage BGP peut être établi.
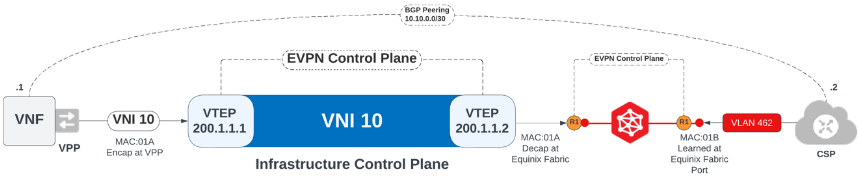
L'ensemble de la solution se présente comme suit d'un bout à l'autre :