Atteignez la résilience grâce à la géo-redondance
Cette rubrique explique comment assurer la résilience d'un centre de données grâce à une approche décentralisée qui répartit les actifs sur plusieurs sites géographiques.
Dans le passé, le renforcement de la résilience du datacenter impliquait la création d'un haut degré de redondance au sein d'une même installation. Ce modèle a bien fonctionné avec des architectures hautement consolidées où la plupart des applications et des services étaient concentrés dans ce datacenter. Mais ce n'est plus le cas. Les applications, les ressources et les utilisateurs sont plus que jamais distribués.
Contrairement à une approche centralisée, la géo-redondance implique généralement la distribution des ressources entre les sites, au lieu de déploiements uniques hautement disponibles. Cela permet aux ressources d'être plus locales pour les utilisateurs pour une meilleure expérience, tout en assurant la continuité en cas de panne par basculement vers les métros adjacents. En disposant de plusieurs rampes d'accès de ressources dans les métros, il est plus acceptable que des points de défaillance uniques soient présents dans un métro donné, car les ressources sont disponibles ailleurs.
L'un des défis de la distribution géographique des actifs dans un modèle de centre de données traditionnel est la capacité d'accéder à cette infrastructure et de la gérer. Généralement, cela nécessiterait les mains et les pieds sur le sol dans tous les endroits.
Network Edge fournit une fonctionnalité qui s'adapte bien au modèle géo-redondant. Il offre une infrastructure hautement connectée, proche des clouds et des réseaux, ainsi que la possibilité de déployer, configurer et gérer une infrastructure réseau mondiale où que vous soyez.
Architecture
La conception géo-redondante de cette architecture de référence est déployée sur deux métros seulement. Cependant, cette approche peut évoluer vers n'importe quel emplacement compatible Network Edge, offrant un degré plus élevé de tolérance aux pannes. Comme décrit ci-dessus, chaque déploiement Metro fournit un accès plus localisé aux ressources consommées, mais surtout, fournit un chemin pour consommer ces ressources via un autre métro en cas de panne.
Le déploiement illustré ci-dessous est composé d'une architecture à trois niveaux, composée d'un routeur, d'un pare-feu et d'une appliance SDWAN dans les deux métros. Cependant, cette approche peut être appliquée à tous les cas d'utilisation décrits dans ce document. L'idée est de créer une approche modélisée basée sur les exigences de connectivité spécifiques. Cette conception cohérente peut ensuite être déployée sur l'ensemble de l'infrastructure Network Edge, au plus près des utilisateurs et des ressources. C'est à ce stade qu'il faut prendre soin des emplacements de déploiement pour s'assurer que les services cloud, FAI (fournisseur d'accès Internet) et NSP (fournisseur d'accès réseau) sont disponibles dans ce métro. Ceci est décrit plus en détail dans la sectionconsidérations ci-dessous.
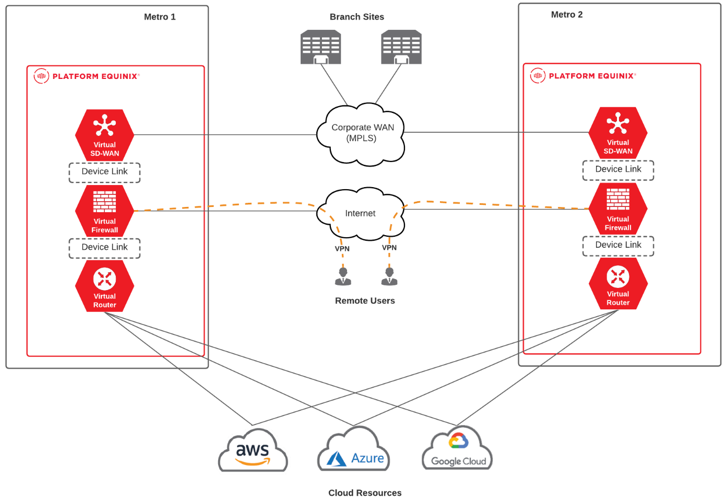
Composants d'Equinix
- Equinix Fabric – Equinix Fabric est une plate-forme de commutation qui fournit une connectivité privée à un large éventail de fournisseurs qui sont des participants sur la structure. Les circuits virtuels sont provisionnés sur la structure à l'aide d'un réseau défini par logiciel pour établir la connectivité avec les fournisseurs connectés à la structure. Les connexions virtuelles peuvent être créées à l'aide du Portail clients ou des API.
- Equinix Network Edge – Network Edge est une plate-forme NFV conforme ETSI qui héberge des VNF (routeurs, pare-feu et SD-WAN) de divers fournisseurs tels que Cisco, Juniper, Palo Alto, Fortinet, versa, Aruba et Check point. Les VNF peuvent être déployés en temps réel et, une fois déployés, vous pouvez commencer à établir des connexions virtuelles avec les fournisseurs sur la structure.
- Liaison entre périphériques Equinix – Un service VPLS disponible dans le monde entier et unique à l'offre Equinix Network Edge. Il permet de placer plusieurs périphériques dans un seul domaine de diffusion entièrement maillé.
Composants des fournisseurs de services en nuage (CSP)
- Interconnexion privée – les interconnexions privées à partir du CSP sont des connexions partenaires ou hébergées de couche 2 qui se connectent au Equinix Fabric. Les connexions partenaires ou hébergées fournissent un commutateur intermédiaire entre un périphérique et le routeur CSP avec lequel il est homologue. Une fois l'interconnexion privée de couche 2 établie, vous pouvez configurer l'appairage de couche 3 avec la passerelle CSP. Les interconnexions privées contournent Internet.
- Passerelle Cloud : la passerelle Cloud est un routeur défini par logiciel instancié dans le réseau CSP et connecté au Cloud privé virtuel. La passerelle Cloud est utilisée pour établir l'appairage BGP avec le périphérique Network Edge et est reliée au Cloud privé virtuel (VPC), ce qui permet d'accéder facilement entre les Clouds.
- Nuage privé virtuel - Le VPC est un réseau virtuel qui sert de conteneur pour déployer des sous-réseaux et d'autres constructions de réseau afin d'instancier des services informatiques et d'autres services d'application.
Fournisseur de services réseau
- Interconnexion privée – selon le niveau d’intégration d’un NSP avec Equinix Fabric, la connectivité peut se faire soit par une interconnexion définie par logiciel (pour certains fournisseurs pré-intégrés), soit par le workflow BYOC (pour les fournisseurs de services qui ne sont pas intégrés dans Fabric). Les clients sont toujours tenus de maintenir un contrat/arrangement avec le NSP pour la connectivité au-delà de l'interconnexion privée facilitée par Equinix Fabric.
Recommandations
Ces recommandations constituent un point de départ. Les exigences du client peuvent différer de cette liste.
Choix de l'emplacement
L'un des principes de l'interconnexion est qu'elle soit proche des ressources consommées. Par rapport à cette architecture, cela signifie la proximité de l’infrastructure Network Edge de Equinix avec les bords NSP et CSP. Tous les CSP n'ont pas une rampe d'accès dans tous les endroits. Il en va de même pour les bords d’un réseau NSP et de l’infrastructure Network Edge Equinix.
Pour maintenir la latence du réseau aussi faible que possible, il est recommandé de sélectionner un métro qui a la meilleure interconnexion avec les fournisseurs dont vous avez besoin. Une ressource utile est la page de disponibilité des fournisseurs de services Equinix , qui montre quels fournisseurs sont locaux à quels métros.
Les emplacements Network Edge sont disponibles sur la fiche technique Network Edge .
Haute disponibilité
Cette conception de haut niveau montre une connexion unique de bout en bout entre le PSN, l'appareil virtuel et le nuage.
Certains CSP exigent une connectivité privée redondante, comme Microsoft Azure ExpressRoute. Cela se présente sous la forme de deux circuits virtuels au sein du Equinix Fabric et, bien que les deux circuits puissent être connectés à une seule appliance virtuelle, il y a des considérations concernant la création d'une diversité au niveau VNF.
Network Edge offre la possibilité de déployer des modèles d'appareils hautement disponibles et en cluster (pour certaines VNF).
Il convient d'accorder une attention particulière à la conception des solutions pour s'assurer que les événements ayant un impact sur le service sont réduits au minimum.
Blocs CIDR du réseau
Pour éviter les exigences liées au NAT/PAT, sélectionnez des blocs CIDR qui ne se chevauchent avec aucun autre réseau (dans votre réseau, votre centre de données sur site ou un autre fournisseur de services en nuage) vers lequel vous avez l'intention d'établir des connexions privées.
Considérations
Lors de la mise en œuvre de cette architecture, il convient de tenir compte des facteurs suivants.
Performance
Les performances de la solution dépendent de plusieurs facteurs, à savoir la latence entre chaque environnement, la bande passante des circuits virtuels déployés, ainsi que le débit de l'appliance virtuelle. Tous ces éléments doivent être pris en compte lors de la phase de conception du déploiement afin de garantir des performances optimales de la solution.
Sécurité
Les interconnexions privées sur la structure vers le fournisseur de cloud ne sont pas cryptées. Des mesures supplémentaires devraient être prises pour assurer le cryptage du trafic en vol. La méthode pour ce faire dépend des exigences de sécurité, mais peut être effectuée au niveau de la couche réseau ou de la couche application.
Coûts d'Equinix
- Instance de l'appareil - Le coût de l'appareil virtuel (n'inclut pas le coût de la licence).
- Licence pour le périphérique virtuel : les clients peuvent acheter une licence d'abonnement pour certains fournisseurs. Bring Your Own License (BYOL) est disponible pour tous les fournisseurs.
- Circuits virtuels – les frais mensuels récurrents sont basés sur la taille des circuits. Les connexions entre métros à travers le Equinix Fabric entraînent un supplément pour la connexion à distance.
- Port Equinix Fabric - Coût du port si le BYOC est utilisé pour connecter le NSP/ISP.
Coûts des FSC
- Frais de sortie – facturés par certains fournisseurs de services en fonction de la quantité de données transmises via l'interconnexion privée. Ces frais varient en fonction du fournisseur. L'utilisation d'une interconnexion privée réduit les frais de sortie par rapport à Internet.
- Frais de connectivité privée – la plupart des CSP facturent un coût mensuel récurrent pour le circuit privé dans leur environnement. Les frais de sortie et de connectivité sont pris en compte dans la conception de votre application.
Coûts du PSN
Tous les frais encourus par le PSN sont facturés directement par le PSN.
Évolutivité
Bien que cette architecture de référence se concentre sur un nombre limité de fournisseurs de services réseau, de fournisseurs de services cloud et de métros, cette architecture peut s'étendre à n'importe quel endroit où Equinix a déployé une infrastructure de Network Edge.