Options de haute disponibilité dans Network Edge
Cette rubrique explique deux options pour déployer des services réseau hautement disponibles dans Network Edge : les périphériques redondants et le clustering de périphériques.
Network Edge est une offre de réseau en tant que service (NAA) qui permet le déploiement rapide de fonctions de réseau virtuel (VNF) rattachées au Equinix Fabric. Cette plateforme permet aux clients de créer rapidement des connexions virtuelles vers des fournisseurs, d'autres clients Equinix ou leurs propres déploiements physiques dans un Equinix IBX. Network Edge est une option populaire lorsque la vitesse de déploiement est primordiale sans un processus d'approvisionnement CAPEX important, et offre aux clients une approche plus flexible pour relever leurs défis en matière de services réseau dans les environnements multi-cloud.
Les scénarios de déploiement Network Edge deviennent de plus en plus complexes à mesure que les clients trouvent des moyens innovants d'exploiter les constructions de réseau virtuel pour résoudre leurs problèmes commerciaux. Cela inclut le déploiement de VNF de la même manière hautement disponible et résiliente que celle qui est demandée aux composants de mise en réseau physique et qui est difficile à faire chez les fournisseurs de cloud public. Deux options de déploiement de services réseau hautement disponibles dans Network Edge sont décrites ci-dessous.
Dispositifs redondants (actif/actif)
La première option de haute disponibilité (HA) disponible dans Network Edge a été la possibilité de déployer des VNF avec redondance. Lors de la création d'un appareil dans le portail Equinix, la haute disponibilité est l'option intermédiaire étiquetée avec un appareil haute disponibilité secondaire.
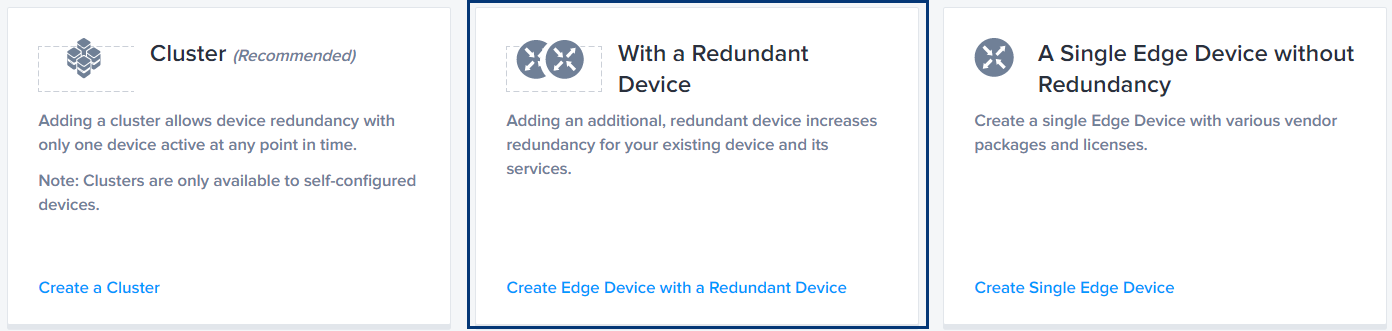
La sélection de cette option crée deux appareils qui sont logiquement regroupés dans le portail Equinix. Les appareils peuvent être installés dans la même zone métropolitaine de Equinix (la plus courante) ou déployés dans différentes zones métropolitaines (par exemple, Chicago et Dallas). Un VNF est désigné comme principal et l'autre comme secondaire. Les dispositifs redondants ne peuvent être déployés que par paires et prennent en charge les liaisons de dispositifs configurées manuellement qui permettent des fonctionnalités supplémentaires spécifiques au fournisseur.
Les deux dispositifs auront des interfaces à adressage unique, et les deux transmettront activement le trafic (actif/actif). Pour la gestion et les licences, les dispositifs redondants sont traités comme deux dispositifs indépendants par Network Edge. Aucune autre liaison de dispositif n'est créée lors de la création du VNF.
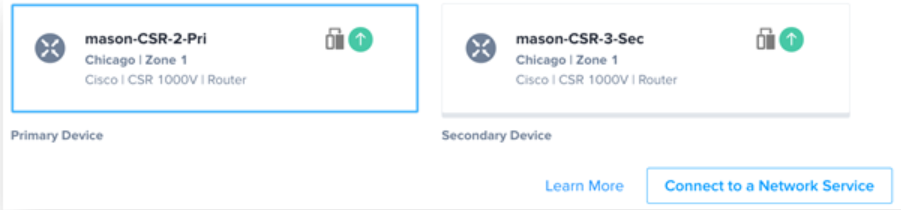
Equinix installera les VNF sur des plans matériels distincts afin de minimiser le risque de défaillance matérielle unique affectant les deux appareils. Si les dispositifs redondants sont déployés dans différentes métros, cela est implicite.
Dans Network Edge, les dispositifs redondants sont représentés sur le portail Equinix, comme illustré à la figure 2. Cela garantit une méthodologie cohérente lors de la création de services et de connexions sur les dispositifs redondants. Des connexions virtuelles peuvent être créées vers un ou les deux appareils.
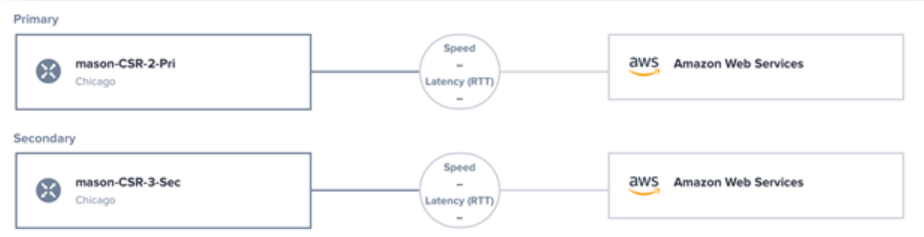
Les dispositifs redondants sont utiles pour les clients qui ont besoin de deux plans de données de transfert actif (actif/actif) sur des piles matérielles distinctes. Il est courant de configurer des fonctionnalités de résilience supplémentaires (par exemple, HSRP, GLBP, VRRP, etc.) sur les appareils pour créer un plan de données redondant. Comme indiqué ci-dessus, la liaison de dispositifs requise pour ces options doit être créée manuellement.
En résumé, l'option de déploiement d'appareils redondants Network Edge est une solution dans laquelle les clients déploient deux appareils en travaillant ensemble pour garantir une expérience de plan de données cohérente. Ceci est possible grâce au routage (plusieurs chemins à coût égal) ou à la configuration supplémentaire de fonctionnalités de résilience L3 telles que HSRP, etc
Une paire redondante avec une version logicielle plus récente (version non retirée) peut être ajoutée au dispositif principal. Cependant, le fait de disposer de deux périphériques dans une paire redondante avec des versions logicielles différentes peut affecter les performances. Nous vous recommandons de mettre à jour la version logicielle de votre appareil principal.
Regroupement de dispositifs (actif/secondaire)
La mise en grappe est une option plus récente pour Network Edge qui utilise des fonctionnalités spécifiques au fournisseur pour permettre des options de haute disponibilité plus robustes. Le clustering crée deux VNF qui sont traités par le portail Equinix comme une construction logique partagée déployée dans un format actif/passif. Ceci est différent de l'option de dispositif redondant où le portail traite les dispositifs comme deux dispositifs indépendants et séparés.
Avec le clustering, les deux VNF sont créés dans des plans matériels distincts mais partagent la même adresse de gestion. Un VNF est désigné comme « nœud 0 » et l’autre comme « nœud 1 » et ne peut être déployé que par paires. La mise en grappe est actuellement prise en charge par Juniper, Palo Alto Networks et Fortinet. La mise en grappe n'est prise en charge qu'avec les appareils auto-configurés utilisant l'option Bring Your Own License (BYOL).
Lors du processus de création du VNF, l'orchestration Network Edge crée les liaisons de périphériques requises entre le nœud 0 et le nœud 1. Ces liens sont basés sur les exigences du fournisseur. À la différence de l'option de périphériques redondants où ces liaisons sont prises en charge mais doivent être configurées manuellement, le clustering suit les directives définies par le fournisseur VNF.
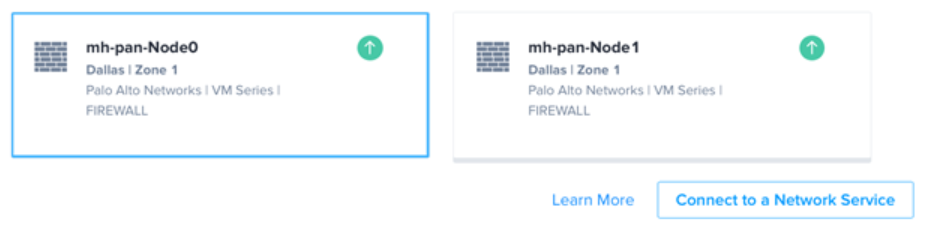
Le clustering permet à deux VNF de se présenter comme un seul dispositif logique pour le reste du réseau. Si le nœud 0 tombe en panne, le nœud 1 prend automatiquement le relais. La rapidité de ce basculement dépend de chaque fournisseur et de la configuration spécifique. Le clustering permet aux VNF de tirer parti de fonctionnalités telles que la synchronisation de la configuration et le partage d'état. Notez que ces fonctionnalités varient selon le fournisseur et la licence.
Les appareils en cluster sont traités comme un seul appareil dans le portail Equinix. Les connexions virtuelles qui sont créées sur le cluster sont connectées aux deux dispositifs mais ne s'affichent qu'en tant que connexion unique, car l'unité de secours hérite des connexions de l'unité active.
La mise en grappe permet aux clients de déployer des options résilientes plus avancées pour les services virtuels nécessitant une haute disponibilité. Elle s'appuie sur la redondance des appareils en utilisant les fonctionnalités des fournisseurs qui renforcent la confiance des clients quant au déploiement qu'ils font d'une manière qui leur est familière. Cela fournit des options pour le déploiement de réseaux virtuels plus complexes et étend les cas d'utilisation actuels pour Network Edge.
| Dispositifs redondants | Dispositifs en grappe | |
|---|---|---|
| Vendeurs soutenus dans le NE | Tous | Juniper, Palo Alto Networks, Fortinet |
| Nombre de dispositifs actifs | 2 | 1 |
| Dispositifs logiques | 2 | 1 |
| Gestion partagée | Non | Oui |