Services de réseau et de sécurité
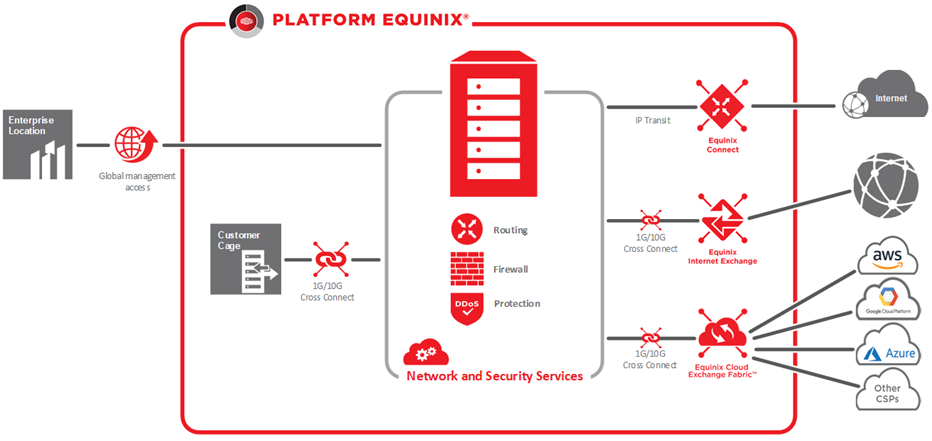
Réseau et sécurité inclut des solutions réseau personnalisées ou une option de couche de sécurité supplémentaire, notamment des pare-feu gérés et Managed DDoS protection. Pour plus d'informations, reportez-vous à :
- Managed DDoS protection
- Connexion Client
- Pare-feu géré
- Appareil réseau géré
- Maintenance et assistance – N&S.
Managed DDoS protection
Une attaque par déni de service distribué (DDoS) se produit lorsqu'un attaquant cherche à rendre une machine ou une ressource réseau indisponible pour ses utilisateurs en interrompant temporairement ou indéfiniment les services d'un hôte connecté à Internet. Le trafic entrant inondant la victime provient de nombreuses sources différentes, ce qui rend effectivement impossible l'arrêt de l'attaque simplement en bloquant une source unique. Dans de telles attaques, ils tentent d'empêcher les systèmes de traiter les demandes authentiques des utilisateurs et de rendre les services indisponibles, entraînant une perte de revenus et des clients insatisfaits.
La protection contre les attaques DDoS est l'une des premières fonctions de contrôle de la sécurité que les entreprises doivent concevoir et mettre en œuvre pour se défendre contre les menaces croissantes qui pèsent sur leur infrastructure numérique, leurs applications en nuage, leurs sites web et d'autres services.
Le service Equinix Managed DDoS protection protège votre infrastructure contre ces attaques DDoS volumétriques. Il est disponible en tant que module complémentaire entièrement géré au service Equinix Internet Access. Equinix Internet Access fournit des connexions Internet de qualité supérieure, résilientes et à faible latence, à hébergement unique ou multiple dans les centres de données Equinix IBX.
Notre service protège des sous-réseaux entiers et est disponible dans presque tous les centres de données Equinix IBX au Royaume-Uni. Il est basé sur un modèle d'abonnement, ce qui évite les coûts élevés des dispositifs de détection et d'atténuation DDoS sur site, qui peuvent aller de dizaines à des centaines de milliers de livres.
Contrairement à un service anti-DDoS basé sur le cloud, notre service n'engendre aucune latence supplémentaire lorsque vous n'êtes pas attaqué, n'influençant donc pas les performances de votre application. Le trafic n'est redirigé que lorsque vous êtes attaqué, ce qui garantit que la latence n'est pas affectée en temps de paix.
Comment cela fonctionne-t-il ?
Lors de l'inscription, vous fournissez vos adresses IP et l'adresse e-mail pour les notifications, après quoi le service est configuré.
Le trafic Internet entrant entre dans le réseau Equinix Internet Access via les routeurs de frontière. Les capteurs réseau connectés à ces routeurs analysent en permanence le trafic entrant pour identifier les schémas irréguliers ou les augmentations soudaines de volume résultant des attaques DDoS. Quelques secondes après la détection d'une attaque par nos capteurs réseau, le trafic est automatiquement redirigé de la ou des adresses IP affectées vers l'infrastructure d'atténuation DDoS.
L'infrastructure d'atténuation DDoS filtre instantanément tout le trafic anormal et ne transfère que le trafic propre à l'origine de l'application. Cette redirection s'arrête automatiquement une fois l'attaque DDoS terminée. Vous êtes averti après que nous avons identifié une attaque DDoS sur votre infrastructure, avec un rapport par e-mail, contenant tous les détails de l'attaque. L'image suivante illustre l'architecture de l'infrastructure d'atténuation DDoS. Cette infrastructure empêche le trafic illicite de surcharger vos serveurs d'applications critiques, tout en autorisant le trafic réseau vers et depuis vos utilisateurs finaux.
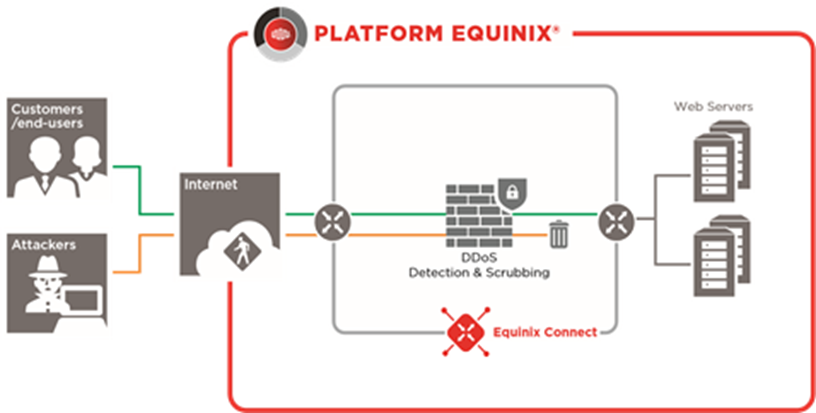
Le service Equinix Managed DDoS protection protège les connexions Equinix Internet Access avec des vitesses de port de 1 Gbps ou 10 Gbps. Il peut être combiné avec les plages IP standard appartenant à Equinix ou l'espace d'adressage indépendant du fournisseur (PI) appartenant à l'utilisateur lorsqu'il est associé à Equinix.
Unités d'achat
Les frais mensuels de Managed DDoS Protection sont basés sur les ports physiques alloués à la connexion Equinix Internet Access que vous souhaitez protéger, ainsi que sur toutes les adresses IP supplémentaires d'une taille de sous-réseau /24 ou supérieure.
Évolutivité des coûts IP
- Si vous utilisez Equinix Internet Access et disposez de blocs IP plus petits qu'un /24 (256 adresses), tels que des /29 (8 adresses) ou des /28 (16 adresses), puis ajoutez d'autres petits blocs au fil du temps, nous les prenons tous en compte.
- Que vous commenciez petit et que vous vous développiez ou que vous commenciez avec un grand bloc, des frais supplémentaires s'appliquent si vous atteignez ou dépassez une taille /24 au total.
- Si vous demandez initialement un bloc /24, si vous apportez votre propre bloc /24 ou plus grand, ou si vous avez plusieurs blocs qui s'additionnent, ces scénarios impliquent des coûts supplémentaires.
Lire aussi allocation IP Equinix .
| Produit | Vitesse |
|---|---|
| Managed DDoS protection | 1 Gbps (configurations à un ou deux ports) |
| Managed DDoS protection | 10 Gbps (configurations à un ou deux ports) |
| Protection DDoS gérée (Add-on) | Plage IP protégée /24 supplémentaire (type PI ou PA) |
| Protection DDoS gérée (Add-on) | Plage IP protégée /23 supplémentaire (type PI ou PA) |
| Protection DDoS gérée (Add-on) | Plage IP protégée /22 supplémentaire (type PI ou PA) |
L'option Add-on signifie que vous devez d'abord choisir un service de base 1 Gbps ou 10 Gbps. Ensuite, vous pouvez ajouter des blocs /24 IP supplémentaires à votre commande s'ils sont applicables.
Le tarif mensuel de la protection DDoS gérée dépend de deux facteurs principaux :
-
Ports physiques : nombre de ports physiques connectés à votre Equinix Internet Access qui ont besoin d'une protection.
-
Adresses IP supplémentaires - si votre entreprise dispose de plus d'adresses Internet que d'habitude, émises par un fournisseur Equinix (PA) ou indépendant du fournisseur (PI), vous pouvez les protéger moyennant un coût supplémentaire. Cette option est applicable aux blocs uniques de 256 adresses IP (/24) ou plus.
Connexion client
Customer Connect répond à votre besoin d'étendre la connectivité réseau entre votre site et le datacenter Equinix.
Les avantages offerts sont les suivants :
- Vous vous engagez auprès d'une seule partie pour la colocation et la connectivité au centre de données.
- Vous disposez d'un point de contact unique, ce qui vous évite d'être dérangé par des parties qui se renvoient l'une à l'autre en cas de panne.
- Une offre complète vous est proposée, le(s) Cross-Connect(s) étant fourni(s) dans le cadre du service depuis le point de démarcation de l'opérateur jusqu'à vos baies ou IPS si nécessaire.
Equinix achète des connexions de gros auprès de différents opérateurs et gère ces connexions. Votre emplacement est connecté au centre de données Equinix via une connexion WAN. Au sein du datacenter Equinix, un Cross Connect est installé, si nécessaire, entre le point d’entrée de votre connexion dans le datacenter, vos racks ou votre ou vos plateforme(s) IPS. Tous les processus sont réalisés sous la supervision des services gérés de Equinix.
Variantes de service
Les différentes variantes de mise en œuvre sont décrites ci-dessous.
Les accords de niveau de service (SLA) sont basés sur les niveaux de service de l'opérateur choisi et convenus avec le client.
Double connexion client
Une connexion client double est illustrée dans le schéma ci-dessous et peut fournir une redondance entre la succursale et Equinix. Un effort maximal est fait pour s'assurer que les connexions sont géographiquement séparées les unes des autres et, si possible, suivent des chemins différents.
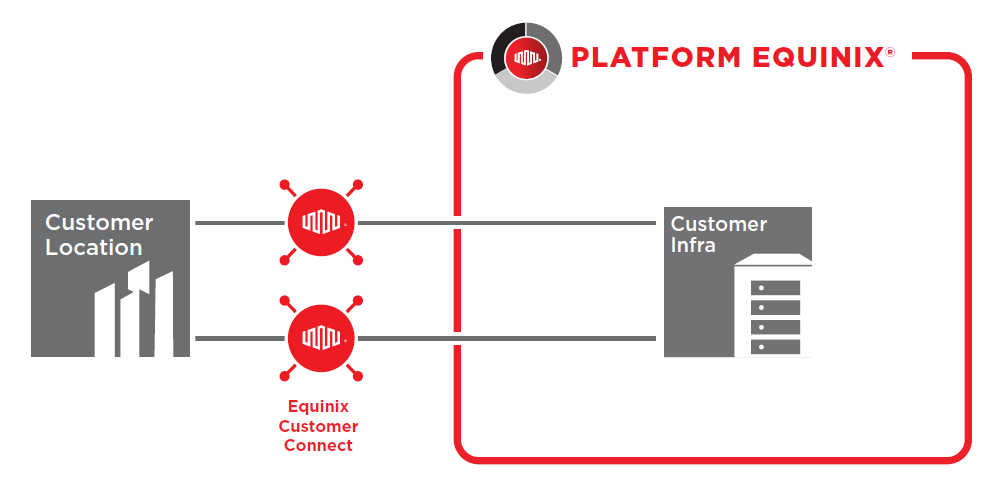
Des accords sont conclus avec l'opérateur concernant la maintenance des deux connexions, ce qui réduit le risque de défaillance simultanée et de perte de service.
Centres de données IBX Equinix géographiquement séparés
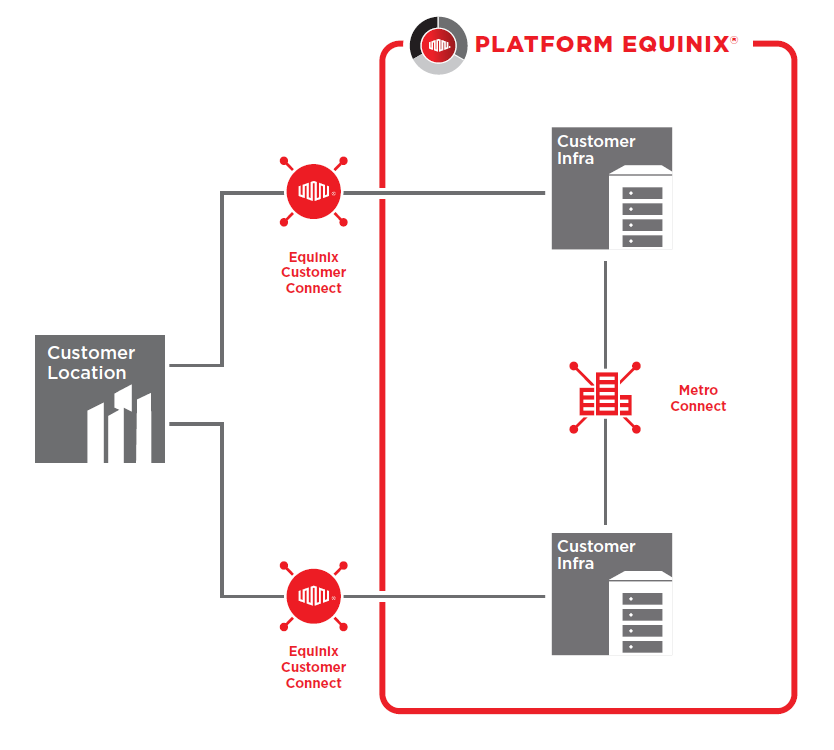
Si vous souhaitez une connexion redondante avec deux datacenters Equinix géographiquement différents, vous pouvez la combiner avec un Metro Connect ou un Equinix Fabric entre les sites. Cela crée une topologie tolérante aux pannes ; si l'une des connexions Customer Connect échoue, l'autre connexion Customer Connect prend en charge la connexion et le trafic, et la connexion Metro Connect ou Equinix Fabric peut toujours atteindre l'autre centre de données Equinix. La solution spécifique est mise en œuvre par Equinix, en fonction de vos besoins et de vos choix.
Options
Le service est disponible avec les options indiquées dans le tableau.
| Élément | Options standard | Commentaires |
|---|---|---|
| Capacité | 1, 8, 10, 16, 32, 40, 100 Gbps | Autres largeurs de bande sur demande |
| Interface Equinix côté DC | Longue portée (SMF) | Autres modes sur demande |
| Interface côté client | Longue portée (SMF) | Autres modes sur demande |
| Mise en œuvre | Simple ou redondant | Connexions 2x vers des datacenters Equinix géographiquement séparés sur demande. |
Limitée
Les délais de livraison peuvent être affectés en fonction de la disponibilité « on-net » du site du client. Bien que nous ayons plusieurs opérateurs préférés pour ces services, leur capacité à se connecter sur le site distant (non Equinix) est hors du contrôle de Equinix.
Pare-feu géré
Le service pare-feu géré fait partie du portefeuille réseau et sécurité des services gérés Equinix. Les services assurent la protection de l'infrastructure INFORMATIQUE grâce à des jeux de règles de pare-feu (filtres) configurés par le personnel qualifié de Equinix en consultation avec le client.
Avec le service de pare-feu géré, Equinix offre la possibilité d'acheter des fonctionnalités de pare-feu évolutives et des capacités au sein du service de plate-forme d'infrastructure. Cela protège l'infrastructure contre les cyberattaques et empêche les données de tomber entre de mauvaises mains.
Classé comme pare-feu réseau, il s'agit d'un système de sécurité réseau qui surveille et contrôle le trafic réseau entrant et sortant en fonction de règles de sécurité prédéterminées. Cet ensemble de règles de sécurité est convenu avec l'utilisateur à l'avance. Avec le bon ensemble de règles, le pare-feu crée une barrière entre un réseau interne de confiance et les réseaux non fiables.
Les services gérés Equinix mettent en œuvre le pare-feu en tant qu'appliance virtuelle au sein de la plate-forme IPS. Il s'agit d'une solution évolutive, flexible et rentable qui peut être dimensionnée en fonction de la capacité ou des fonctionnalités requises.
Voici quelques-uns des avantages offerts par le service :
- Utilisation des dernières technologies de pare-feu
- Pas d'investissements majeurs à l'avance, grâce à la facturation mensuelle
- Choix de licences fonctionnelles en plus du pare-feu de nouvelle génération de base, telles que la protection avancée contre les menaces ou la gestion unifiée des menaces.
- Haute disponibilité (basée sur le niveau de service)
Si l'utilisateur a des exigences spécifiques, du matériel physique dédié peut également être utilisé sur demande.
Vous trouverez ci-dessous un aperçu du fonctionnement des services de pare-feu pour les clients IPS, ainsi que pour les clients de la colocation qui exploitent leur propre matériel.
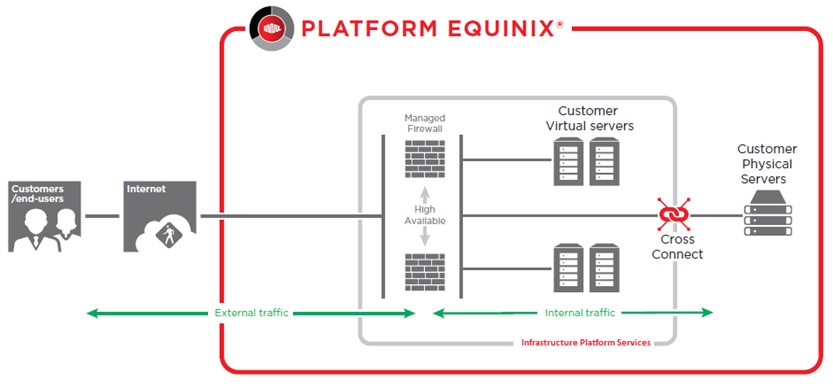
Variantes de service
Le pare-feu peut être fourni en plusieurs types en fonction de la capacité requise de l'utilisateur. Différentes tailles sont disponibles, et nos experts peuvent vous suggérer les options qui correspondent le mieux à vos résultats souhaités. La capacité maximale fournie dépend de la licence choisie et des fonctionnalités offertes.
Lorsque les fonctionnalités de prévention des intrusions sont activées sur le pare-feu, Equinix transmet les événements de journal associés et/ou les rapports au client ou au système du client selon un calendrier convenu. Le client doit fournir la connectivité au destinataire du journal, afin que les événements puissent être expédiés avec succès. Equinix ne fonctionne pas comme un service de centre d'opérations de sécurité (SOC) pour trier les événements liés à la sécurité.
Périphérique réseau géré
Les services gérés Equinix offrent des périphériques réseau dédiés de qualité professionnelle qui font partie d'une solution adaptée aux besoins de chaque client. Les solutions sont souvent une combinaison de Equinix Fabric, connexion client, Equinix Internet Access, Metro Connect et de pare-feu géré et/ou de périphériques réseau.
Les cas d'utilisation sont les suivants :
- Rampe d'accès au nuage
- Activation hybride/multicloud
- Services de réseau résilient
- Gestion du peering et du BGP
Maintenance et support
Les niveaux de disponibilité du service sont indiqués dans le tableau ci-dessous.
| Niveau de disponibilité | Disponibilité (%) |
|---|---|
| Réseau et sécurité Niveau standard | 99.95%* |
*SLA disponible uniquement pour les configurations redondantes
Incidents
Paramètres d'incident
| Fenêtre de service | Disponibilité |
|---|---|
| Fenêtre du service de réparation des incidents | 24x7 |
Priorité aux incidents
| Priorité | Impact |
|---|---|
| Critique | Le service est totalement indisponible |
| Élevé | Le service est disponible avec des fonctionnalités réduites |
| Normal | Le service est disponible mais un risque pour le service est évident. |
| Faible | Demande de travail ou de changement |
Temps de réaction en cas d'incident
| Priorité | Performance du travail | Temps de réaction |
|---|---|---|
| Critique | 24x7 | 0.5 Heures |
| Élevé | 24x7 | 1 heure |
| Normal | 9x5 | 8 heures |
| Faible | 9x5 | 16 heures |
Maintenance
Les activités de maintenance programmées sont annoncées par la gestion des changements d'Equinix au moins deux semaines avant le début des travaux.
Pour la maintenance d'urgence, Equinix se réserve le droit de déroger à tout accord. Dans la situation ci-dessus, une demande de maintenance d'urgence peut être planifiée immédiatement, après quoi vous êtes informé lorsque la maintenance a lieu.