Pare-feu géré
Avec le pare-feu géré (MFW), Equinix offre une capacité de pare-feu évolutive et un choix de fonctionnalités de pare-feu pour protéger votre infrastructure contre les cyberattaques et empêcher tout accès non autorisé à vos données. MFW est offert en conjonction avec d'autres Equinix Managed Solutions et Digital Services.
Managed Firewall est un système de sécurité réseau qui surveille et contrôle le trafic réseau entrant et sortant en fonction de règles de sécurité prédéterminées que vous avez définies. Avec le bon ensemble de règles, un pare-feu crée une barrière entre un réseau approuvé et un réseau non approuvé. Ce produit fournit des informations et des informations (sécurité) de votre centre d'opérations de sécurité (tiers) pour appliquer et surveiller votre politique de sécurité.
Equinix a sélectionné le matériel et les logiciels des leaders du marché pour ce service et gère l'infrastructure pour une disponibilité 24h/24, 7j/7. Les modifications apportées aux règles du pare-feu peuvent être configurées par l'un de vos utilisateurs autorisés via notre portail en libre-service, ou peuvent être configurées par le personnel qualifié de Equinix en fonction de vos instructions via une demande de service.
Equinix propose deux modèles de déploiement :
- Pare-feu virtuel, fonctionnant sur la plateforme Managed Private Cloud dans un centre de données IBX (les ressources sont incluses dans le produit Pare-feu virtuel).
- Pare-feu physique, dans le cadre d'une solution gérée. Il peut être installé dans votre espace sous licence ou éventuellement dans l'espace sous licence Managed Solutions d'un datacenter IBX.
Remarque : La disponibilité de l'espace sous licence Managed Solutions est soumise à disponibilité. Les avantages de ce service sont les suivants :
- Utilisation des dernières technologies de pare-feu
- Pas d'investissement majeur au départ, seulement des frais d'installation et des frais de service mensuels.
- Augmentation facile et rapide de la capacité requise (applicable à l'appliance virtuelle)
- Choix de fonctionnalités supplémentaires en plus du pare-feu de nouvelle génération, telles que les services de prévention des intrusions ou la protection avancée/unifiée contre les menaces.
- Portail en libre-service pour la configuration des politiques et l'accès aux rapports
- Haute disponibilité grâce à l'installation d'une paire de pare-feu active-passive
- Respect de la législation européenne en matière de protection de la vie privée (auditable)
- Géré par une équipe de sécurité Equinix expérimentée et certifiée.
Le service Managed Firewall est disponible dans certains centres de données IBX.
La figure ci-dessous montre comment les applications hébergées sur un cloud privé géré et/ou dans un espace sous licence (Colocation) (client) sont protégées par le MFW et comment les utilisateurs de différents réseaux peuvent accéder en toute sécurité aux applications et aux systèmes. Il indique également l'accès au libre-service et à la journalisation.
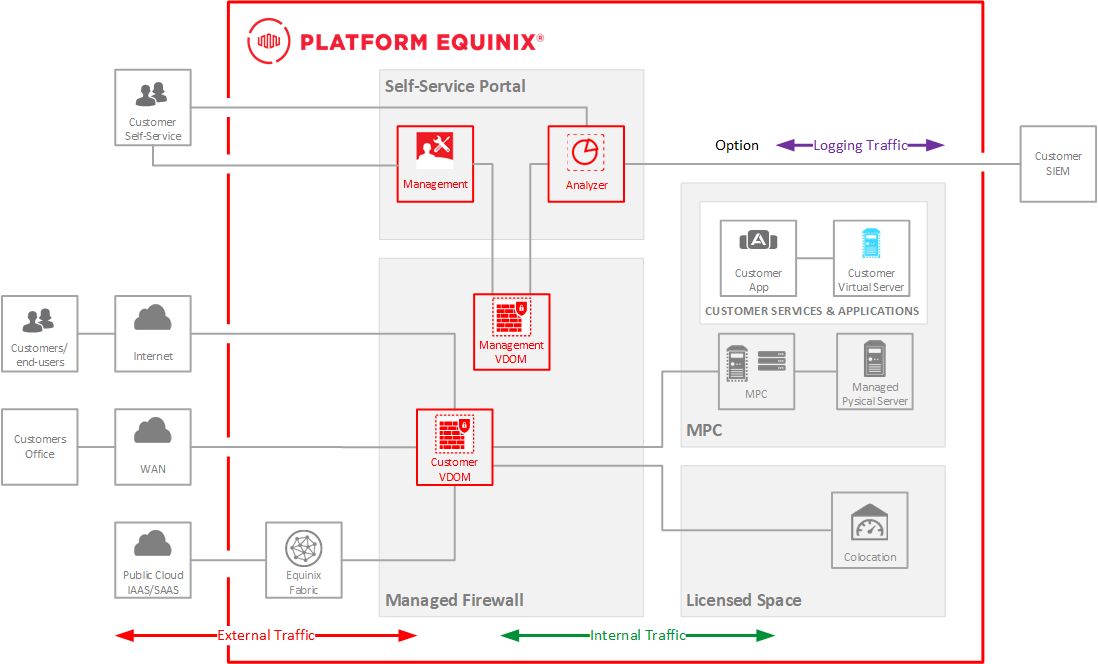
Le Managed Firewall, qui est par défaut une paire haute disponibilité, dispose de deux domaines de pare-feu virtuel (VDOM) :
- Domaine client : surveille et contrôle le trafic entre les différents segments de réseau fiables et non fiables. Il s'agit du pare-feu réel du client.
- Domaine de gestion : utilisé pour la gestion, connecté uniquement à l'environnement de gestion Equinix. Il n'y a pas de connexion entre le trafic client et le trafic de gestion Equinix.
Dans l'exemple ci-dessus, vos applications sont hébergées sur le Cloud privé géré et dans l'espace Colocation. Le pare-feu (domaine client) contrôle l'accès depuis et vers Internet, le réseau étendu (WAN) et les segments de réseau dans le Cloud privé géré et Colocation, en fonction d'un ensemble de règles configuré via le portail en libre-service et/ou une demande de modification.
Le système de gestion centrale, qui comprend un portail de gestion en libre-service et un portail d'analyse, utilise un VDOM de gestion pour gérer le pare-feu du client (VDOM client).
Le système Analyzer recueille les informations relatives à la journalisation et aux événements afin de fournir une visibilité en ligne et en temps réel via le portail.
En option, les informations de journalisation du domaine du client peuvent être envoyées à un système SIEM externe, afin que vous puissiez combiner ces informations avec la journalisation et les événements de sécurité de vos autres systèmes pour une surveillance holistique de la sécurité.