Cloud privé géré
Managed Private Cloud est la plateforme Infrastructure as a Service (IaaS) fournie par Equinix Managed Solutions.
Remarque : Le cloud privé géré était auparavant connu sous le nom de services de plateforme d'infrastructure (IPS).
Avec Managed Private Cloud, vous pouvez acquérir des ressources matérielles, créer un centre de données virtuel et bénéficier d'une solution hybride à faible latence avec les principaux fournisseurs de services cloud (tels qu'AWS, Azure, Google Cloud, Oracle Cloud et Salesforce).
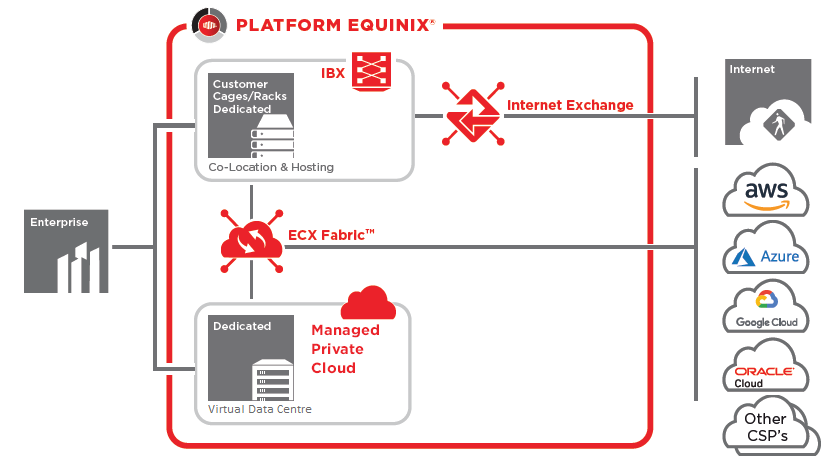
Managed Private Cloud comprend des ressources informatiques, de stockage et de réseau dédiées, gérées à partir d'un portail en libre-service unique et associées à d'autres services du portefeuille Equinix, tels que Managed BackUp, Managed Firewall et Anti-DDoS.
Avec une disponibilité dans le nord de Dublin (DB3) et dans l'ouest de Dublin (DB2), la séparation géographique des applications et des charges de travail peut être réalisée sur une seule plateforme.
Nous offrons des possibilités de réseau et de connectivité pour vous permettre de relier votre environnement de cloud privé géré à plusieurs parties et partenaires (écosystèmes). Par exemple, Equinix Fabric™ vous permet de configurer des connexions fiables, rapides et sécurisées avec divers fournisseurs de services cloud et partenaires tels que Microsoft Azure et Amazon Web Services.
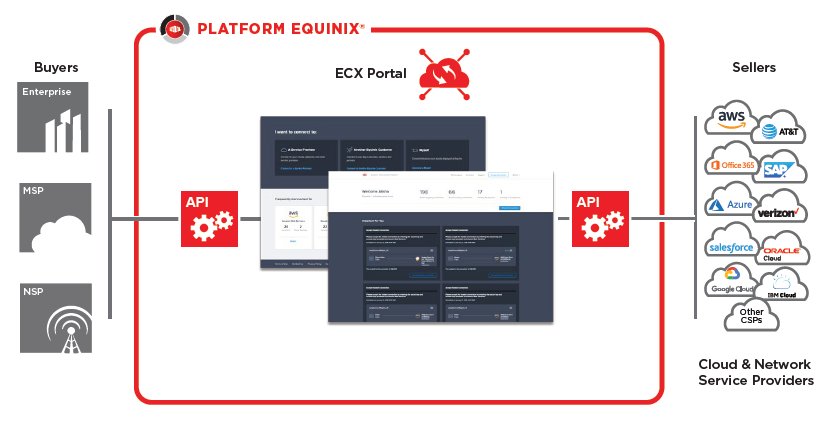
Cas d'utilisation
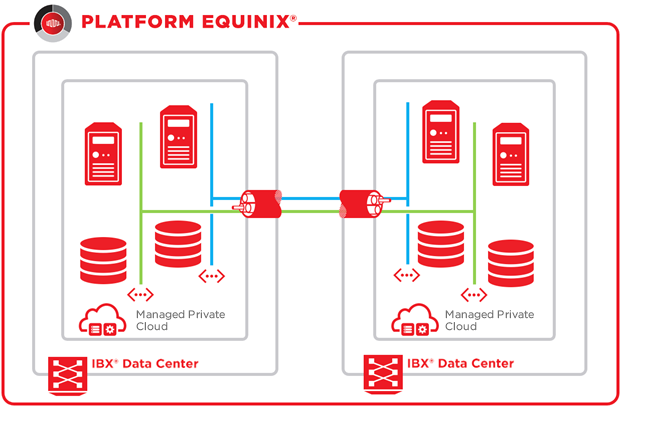
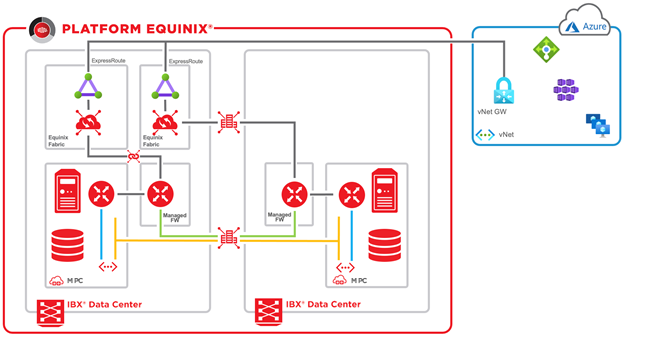
Cloud privé géré Dual Site
Lorsque les services Managed Private Cloud sont utilisés sur deux sites, la connectivité intersite est assurée par Equinix via plusieurs liaisons partagées de 100 Gbit/s.
Cette solution est adaptée à la reprise après sinistre ou à l'architecture multisite au niveau de la couche application.
Actuellement, seule la connectivité inter-site de niveau 3 est disponible.
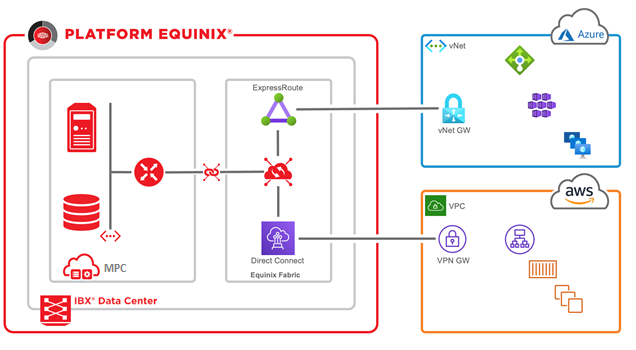
Managed Private Cloud Hybride/Multicloud via Equinix Fabric
Pour connecter l'environnement de cloud privé géré à Equinix Fabric, une combinaison de services est nécessaire. Il s'agit notamment des ports Equinix Fabric, des réseaux externes de cloud privé géré et des ports d'infrastructure. La plupart des fournisseurs connectés à Equinix Fabric nécessitent une connexion basée sur le routage (couche 3). En général, pour prendre en charge les connexions Fabric à l'environnement de cloud privé géré, des routeurs basés sur BGP sont nécessaires. Equinix peut fournir ce type de routeur via :
- Routeur virtuel Managed Private Cloud
- Pare-feu géré
- Dispositif réseau géré
Les connexions Equinix Fabric sont proposées de manière redondante. Par conséquent, 2 ports Fabric (principal et secondaire) et 2 connexions virtuelles (une par port) sont nécessaires. Les connexions Fabric elles-mêmes peuvent être de type local ou distant, selon l'endroit où se trouve le fournisseur de services. Voir Equinix Fabric pour en savoir plus.
Le tableau suivant montre quels services Equinix sont nécessaires pour ces cas d'utilisation.
Cloud privé géré vers Equinix Fabric
| Options de réseau externe | Managed Private Cloud (DB3) vers Equinix Fabric |
|---|---|
| Type de connectivité | Connectivité dédiée |
| Services Equinix inclus | 2 connexions croisées |
| Autres services Equinix requis | 2 ports Equinix Fabric ≥ 2 réseaux externes de cloud privé géré 1 port d'infrastructure – redondant ≥ 2 connexions Equinix Fabric (locales ou distantes) |
| Bande passante | 1 / 10 Gb |
| Remarques | 2 connexions Equinix Fabric par fournisseur sont nécessaires. Pour chaque connexion, un réseau externe de cloud privé géré est requis. |
Cloud privé géré multi-sites vers Equinix Fabric avec pare-feu/réseau géré
| Options de réseau externe | Managed Private Cloud (DB3) vers Equinix Fabric |
|---|---|
| Type de connectivité | Connectivité dédiée |
| Services Equinix inclus | X Cross-Connect |
| Autres services Equinix requis | 2 ports Equinix Fabric 2 ports Metro Equinix Fabric ≥ 8 réseaux externes de cloud privé géré 2 ports d'infrastructure – redondants ≥ 2 connexions Equinix Fabric (locales ou distantes) |
| Bande passante | 1 / 10 Gb |
| Remarques | 2 connexions Equinix Fabric par fournisseur sont nécessaires. Pour chaque connexion, un réseau externe de cloud privé géré est requis. |
Partenaire / Revendeur
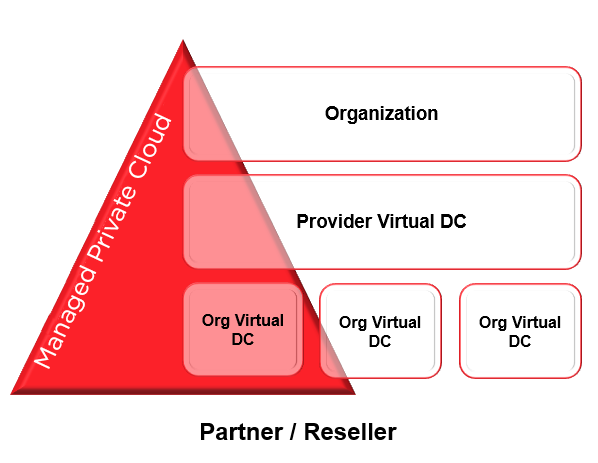
Les ressources de Cloud privé managées peuvent être divisées en datacentres virtuels (VDC) sous-organisationnels. Ce modèle convient souvent aux revendeurs ou locataires qui souhaitent diviser leur organisation ou sous-organisations.
Dans le modèle ci-dessous, le centre de données virtuel du fournisseur (CDVF) peut être considéré comme les ressources matérielles soutenant la solution et chaque CDV Org comme un locataire de l'organisation mère.
Types de Managed Private Cloud
Equinix propose la plateforme Managed Private Cloud dans les variantes de service suivantes :
| Variante | Service | Déploiement | Portail de gestion |
|---|---|---|---|
| Client unique de cloud privé géré | Ressources informatiques dédiées | Virtualisation à locataire unique | VMware Cloud Director |
| Noyau de cloud privé géré | Toutes les ressources sont dédiées | Virtualisation à locataire unique | vCenter |
Concepts de base des nuages privés gérés
Organisation
Une organisation (Org) définit les utilisateurs au sein du répertoire VMware Cloud Director du Cloud privé géré. Il s'agit d'un conteneur qui regroupe les ressources de Cloud privé géré telles que les datacentres virtuels (informatique, stockage, mise en réseau), les utilisateurs et les bibliothèques situés dans tous les sites de Cloud privé géré. Le nom de l'organisation est nécessaire pour se connecter au portail Managed Private Cloud.
Utilisateurs locaux
Une organisation peut contenir un nombre illimité d'utilisateurs et de groupes. Les utilisateurs sont créés localement par l'administrateur de l'organisation ou importés à partir d'un service d'annuaire externe.
Organisation Centre de données virtuel
Le centre de données virtuel d'organisation (Org VDC) est un centre de données virtuel où les ressources sont regroupées pour les utilisateurs qui ont besoin de puissance de calcul, de mémoire et de capacité de stockage dans un emplacement Managed Private Cloud.
Administrateur de l'organisation
Le premier utilisateur configuré avec le déploiement initial est le compte administrateur du client. Ce compte est créé par Equinix au cours du processus d'intégration et partagé avec le client.
Le compte administrateur est automatiquement ajouté au groupe Administrateur de l'organisation Managed Private Cloud. Être membre de ce groupe attribue au compte toutes les autorisations de la plateforme de tenant Managed Private Cloud.
Machine virtuelle (VM)
Une machine virtuelle (VM) est un ordinateur logiciel qui, comme un ordinateur physique, exécute un système d'exploitation et des applications. La machine virtuelle se compose d'un ensemble de fichiers de spécification et de configuration et est soutenue par les ressources physiques d'un serveur hôte physique. Les machines virtuelles disposent de périphériques virtuels qui offrent les mêmes fonctionnalités que le matériel physique, mais qui sont plus portables, sécurisés et plus faciles à gérer.
Managed Private Cloud Les machines virtuelles prises en charge par VMware Cloud Director prennent en charge diverses opérations, telles que la capture d'un instantané de l'état actuel, l'ajout de mémoire et de processeurs, la connexion de disques et le déplacement d'un hôte à un autre.
vApp
Une vApp est généralement utilisée comme un ensemble de machines virtuelles (VM) qui forment ensemble une application. Elle facilite la gestion des groupes de machines virtuelles collectives. Vous pouvez considérer la vApp comme le conteneur des machines virtuelles, et vous pouvez effectuer les opérations sur le conteneur.
Réseaux vApp
Un réseau de vApp est contenu dans une vApp et permet aux machines virtuelles de la vApp de communiquer entre elles. Vous pouvez connecter un réseau de vApp à un réseau de datacentre virtuel d'organisation pour permettre à la vApp de communiquer avec d'autres vApps au sein de l'organisation et en dehors de l'organisation, le cas échéant.
Instantanés
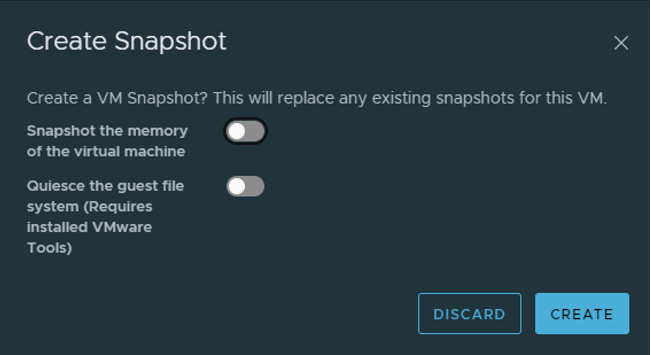
Les instantanés de VM peuvent être créés dans le portail de libre-service.
Chaque machine virtuelle peut avoir un snapshot actif au maximum. Lorsqu'un deuxième snapshot d'une machine virtuelle est créé, le premier snapshot est écrasé.
Nous recommandons de supprimer les instantanés dans un délai d'un jour, car ils ont un effet négatif sur les performances des machines virtuelles et sur la capacité de stockage achetée.
Politiques de stockage
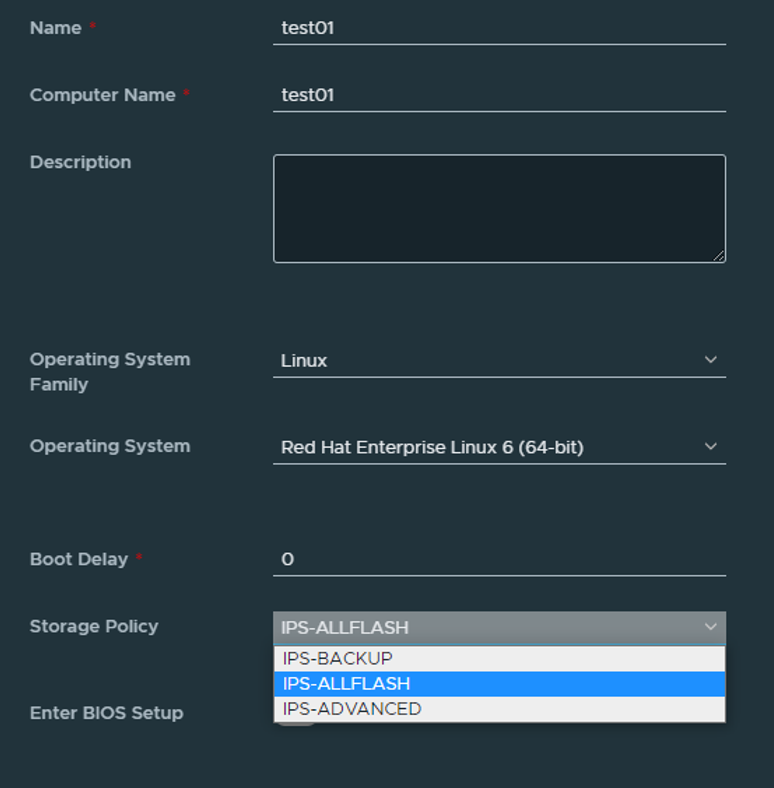
La capacité de stockage du Cloud privé géré peut être achetée dans différents profils et politiques avec leurs propres caractéristiques. Le profil peut être sélectionné lors de la création d'un disque de machine virtuelle. Ce profil peut être ajusté ultérieurement si, par exemple, des performances accrues sont souhaitées.
Bibliothèques
Dans le profil de stockage souhaité, vous pouvez créer une ou plusieurs bibliothèques dans lesquelles les fichiers ISO les plus courants peuvent être inclus. La bibliothèque peut également être utilisée pour les modèles de vApp et pour télécharger vos propres fichiers OVF.
Les fichiers que vous placez dans les bibliothèques ne sont pas inclus dans le service de sauvegarde et contribuent à la consommation globale de stockage du service.
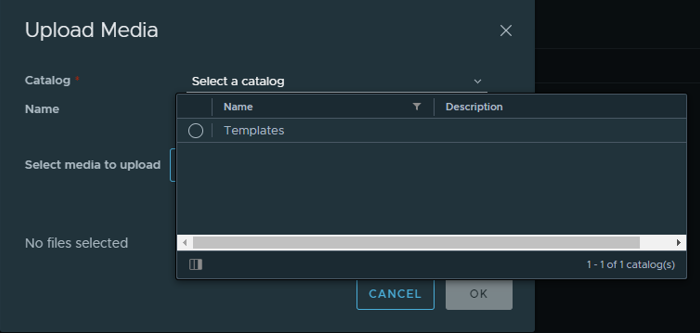
Fonctionnalités de la plateforme Managed Private Cloud
Le portail Web de cloud privé géré est fourni via VMware Cloud Director et, grâce à l'outil d'automatisation et à API, vous pouvez gérer de nombreuses fonctionnalités génériques. La plupart de ces fonctionnalités sont disponibles sur le portail Web dans une interface graphique moderne basée sur HTML5.
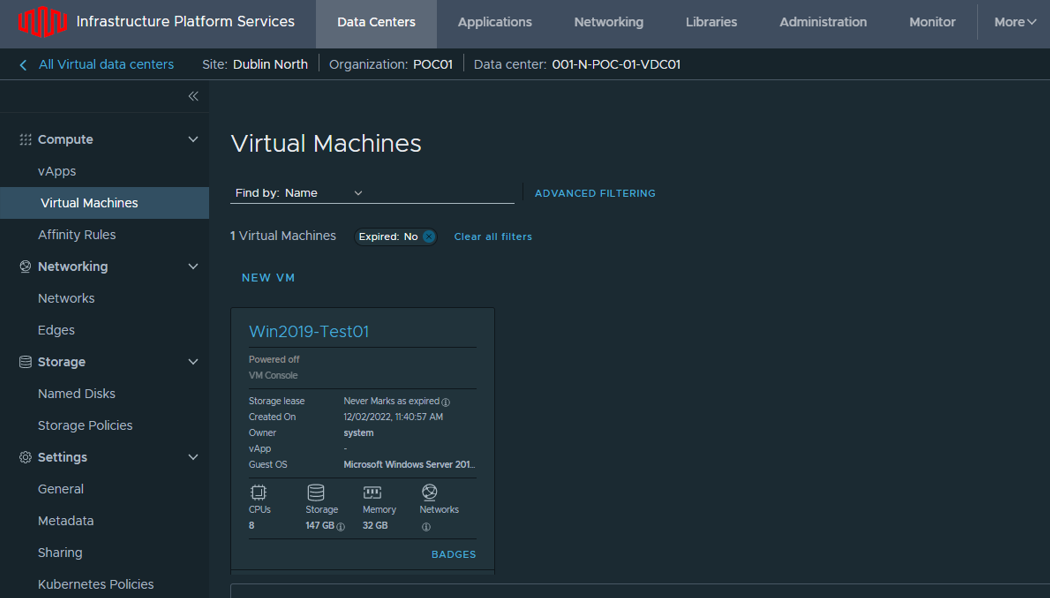
Les fonctionnalités offertes par le portail Web Managed Private Cloud comprennent :
- Gestion des centres de données virtuels Managed Private Cloud
- Création, importation et gestion des VM et vApps
- Mise à l'échelle des machines virtuelles
- Instantané de la VM
- Accès à la console
- Statistiques de performance
- Créer et remplir une bibliothèque avec vos fichiers ISO/OVA
- Accès direct au portail Web Managed Private Cloud et à la console VM via un navigateur Web sans solutions VPN complexes
- Portail web moderne basé sur HTML5
- Options étendues pour l'écriture de scripts et l'automatisation
- Séparer ou regrouper des machines virtuelles pour des raisons de disponibilité ou de performance
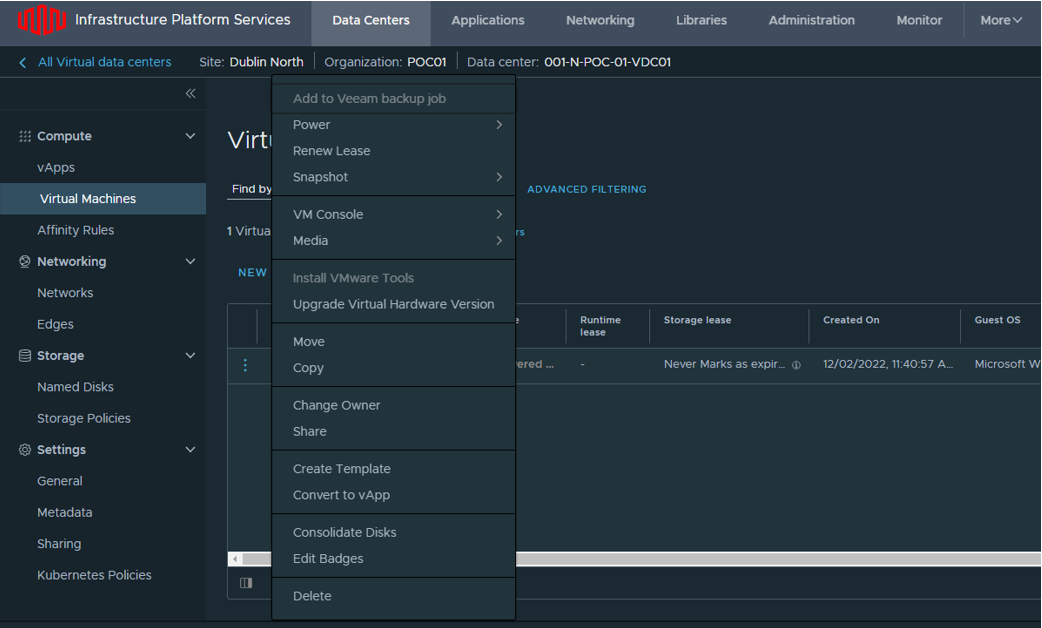
Sauvegarde intégrée
La sauvegarde intégrée dans le cloud privé géré est accessible directement depuis le portail Web. Les sauvegardes sont effectuées au niveau de la machine virtuelle uniquement. Les plannings peuvent être configurés pour les charges de travail virtuelles ainsi que pour les restaurations à la demande.
Le service de sauvegarde intégré est accessible à partir du menu principal du portail web.
Pour plus d'informations, consultez sauvegarde intégrée dans un cloud privé géré .
Remarque : Le traitement basé sur les clients/applications n'est actuellement pas pris en charge dans le modèle de sauvegarde intégré de Cloud privé géré. Si nécessaire, une appliance Veeam dédiée peut être installée dans l’environnement du client.
Signature unique
Managed Private Cloud peut être intégré à divers fournisseurs d'identité tiers, tels qu'Azure AD via le langage SAML (Security Assertion Markup Language).
Cela permet d'importer dans Managed Private Cloud les utilisateurs et les groupes déjà créés dans le fournisseur d'identité SAML.
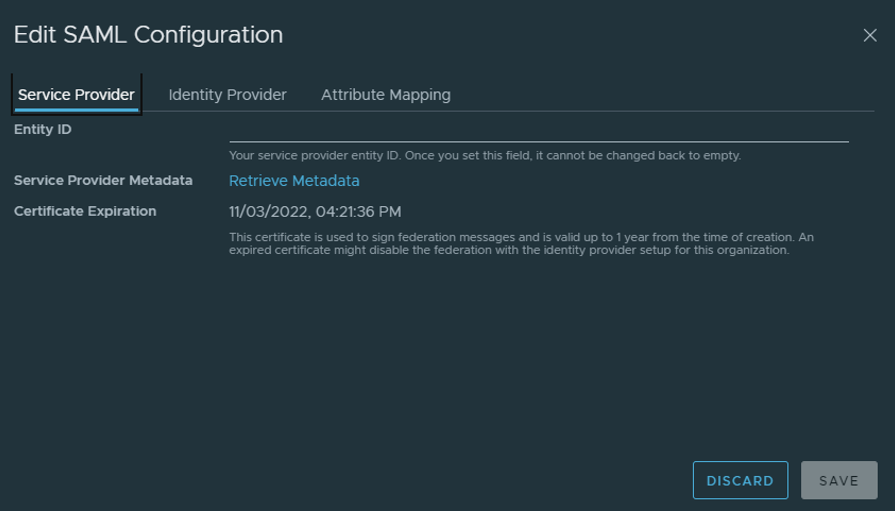
Automatisation
La gestion de l'environnement Managed Private Cloud s'effectue via le portail Web ou l'API.
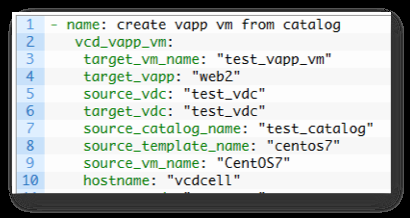
Pour ces derniers, des modules et des outils d'automatisation tels que PowerShell, Python, Ansible ou Terraform sont disponibles pour l'écriture de scripts.
Différences entre les variantes de service
Le tableau suivant met en évidence les principales différences entre les variantes Managed Private Cloud en matière de gestion, de licence, d'unités d'achat et de reprise après sinistre (DR).
| Client unique de cloud privé géré | Managed Private Cloud Core |
|---|---|
| Disponible à Dublin Nord (DB3) et Ouest (DB2) | Disponible à Dublin Nord (DB3) et Ouest (DB2) |
| Gestion via VMware Cloud Director | Gestion via vCenter |
| La plate-forme informatique est dédiée à un usage propre | L'ensemble de la plate-forme est réservé à un usage personnel |
| Environnement de gestion partagée | Environnement de gestion dédié |
| Achat minimum 3 x 512GB Compute Hosts | Achat minimum de 6 hôtes de calcul + SAN dédié |
| Fonctions réseau de base prêtes à l'emploi via NSX | Fonctions réseau optionnelles via NSX |
| Transit IP hautement disponible | Un service de transport en commun spécialisé est disponible |
| Dépassements possibles - facturés mensuellement | Aucun dépassement possible |
| Solution standard avec possibilités de personnalisation | Solution dédiée et hautement personnalisable |
| Adapté au DR au niveau de l'application | Adapté au DR au niveau de la plateforme et de l'application |
| Licences Microsoft Windows et SQL disponibles ou options BYOL | Licences Microsoft Windows et SQL disponibles ou options BYOL |
Cas d'utilisation des variantes Managed Private Cloud
Le Cloud privé géré Single tenant est un environnement adapté à la plupart des charges de travail et des applications. Exemples de cas d'utilisation où vous pourriez avoir besoin d'un accès ou d'un contrôle plus approfondi sur la plateforme :
- Exigences de conformité - environnement entier dédié.
- Intégration de vCenter par des tiers
- Accès direct à vCenter
- Utilisation active des ressources informatiques sur le site (DR)
- Contrôle approfondi de la mise en œuvre et de l'exécution de la solution de secours DR
- Restrictions de licence
- Solutions sur mesure
Si l'un ou plusieurs des exemples ci-dessus s'appliquent à votre situation, la plateforme Managed Private Cloud Core pourrait être une meilleure option.
Migration vers Managed Private Cloud
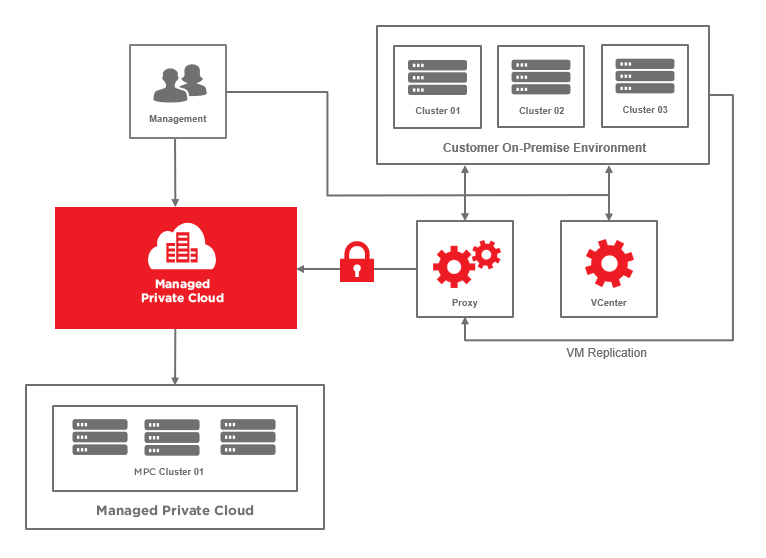
Equinix Managed Solutions peut vous aider à migrer votre environnement virtualisé existant vers la solution Managed Private Cloud.
Un circuit privé dédié ou une réplication cryptée sur l'Internet public est utilisé pour le processus d'intégration. Une fois la réplication initiale terminée, les tâches delta peuvent maintenir les environnements synchronisés jusqu'à l'heure de basculement convenue.
Selon la taille de l'environnement, une connexion de 1 Gbps est préférable. Des bandes passantes plus faibles peuvent être utilisées si l'environnement est petit et peuvent être convenues au stade du conseil.
Le client doit installer plusieurs équipements virtuels de proxy Veeam dans son environnement et configurer les politiques, le NAT et l'adressage IP nécessaires.
Maintenance et support
Disponibilité
Les niveaux de disponibilité du service sont indiqués dans le tableau ci-dessous.
| Niveau de disponibilité | Disponibilité (%) |
|---|---|
| Managed Private Cloud Niveau Standard | 99.95%* |
Incidents
Paramètres d'incident
| Fenêtre de service | Disponibilité |
|---|---|
| Fenêtre du service de réparation des incidents | 24x7 |
Priorité aux incidents
| Priorité | Impact |
|---|---|
| Critique | Le service est totalement indisponible |
| Élevé | Le service est disponible avec des fonctionnalités réduites |
| Normal | Le service est disponible mais un risque pour le service est évident. |
| Faible | Demande de travail ou de changement |
Temps de réaction en cas d'incident
| Priorité | Performance du travail | Temps de réaction |
|---|---|---|
| Critique | 24x7 | 0.5 Heures |
| Élevé | 24x7 | 1 heure |
| Normal | 8 x 5 | 8 heures |
| Faible | 8 x 5 | 16 heures |
Maintenance
Les activités de maintenance programmées sont annoncées par la gestion des changements d'Equinix au moins deux semaines avant le début des travaux.
Pour la maintenance d'urgence, Equinix se réserve le droit de déroger à tout accord. Dans la situation ci-dessus, une demande de maintenance d'urgence peut être planifiée immédiatement, après quoi vous serez informé de la date à laquelle la maintenance aura lieu.