Échange de peering multi-latéral
Multi-Lateral Peering Exchange (MLPE) automatise le peering entre les réseaux ouverts grâce à des serveurs de routes qui profitent aux nouveaux réseaux de peering et aux participants existants.
MLPE comprend :
- Prise en charge des routes unicast IPv4 et IPv6
- Serveurs de routage redondants sur chaque site
- Filtres pour les fausses routes et les annonces de participants mis en œuvre à l'aide des tables du registre de routage Internet (IRR)
- Supprime de manière transparente le saut ASN MLPE
- Authentification MD5 BGP
- Filtrage basé sur la communauté BGP pour les annonces d'itinéraires et AS pre-pending
Fonctionnement du peering multilatéral
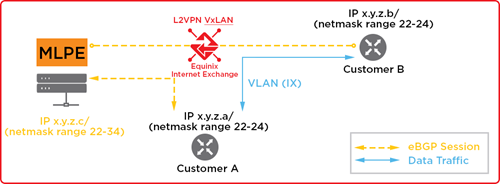
- Le même VLAN et la même IP sont partagés entre le peering bilatéral et le peering multilatéral.
- Le client de peering établit des sessions eBGP avec les serveurs MLPE redondants d'Equinix.
- Vous échangez des routes avec les serveurs MLPE.
- Le serveur MLPE filtre ces itinéraires à l'aide de la base de données du registre de routage Internet (IRRDB) et de l'infrastructure de clés publiques de ressources (RPKI).
Demande de participation au MLPE
Pour demander la participation de MLPE :
-
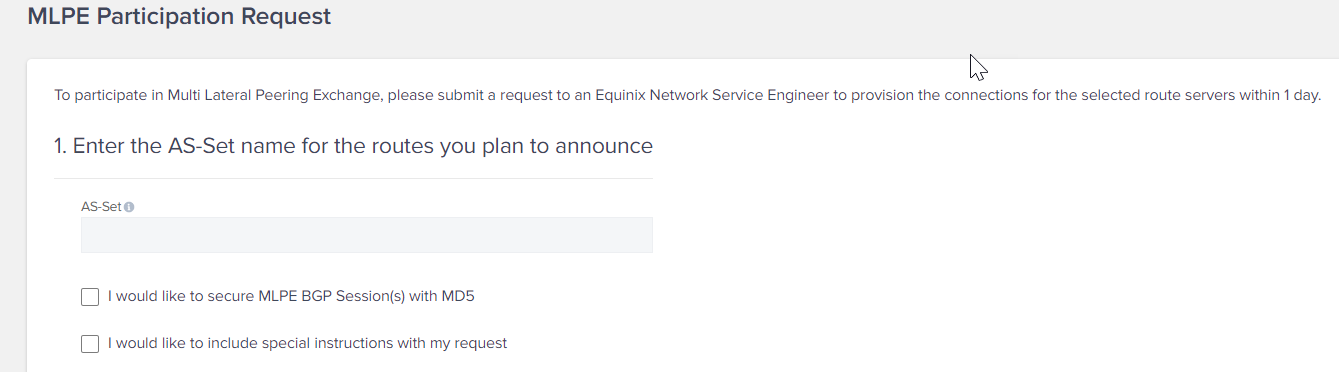
Saisissez L'ÉTAT défini de votre organisation. Vous avez la possibilité de sélectionner une session sécurisée avec MD5 et un BOX en texte libre pour les demandes spéciales.
-
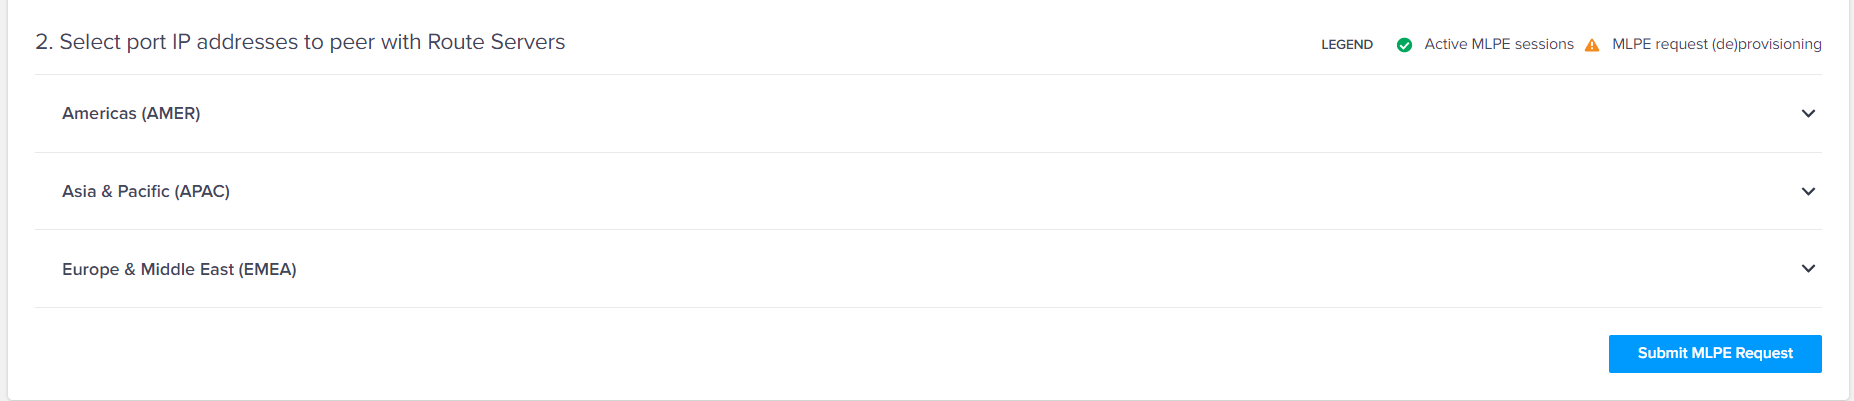
Chaque région est développée pour vous aider à sélectionner l'adresse IP du port à associer aux emplacements répertoriés. Plusieurs sites sont autorisés.
-
Cliquez sur Submit MLPE Request.
Pour demander et gérer votre participation MLPE, connectez-vous au Portail client et cliquez sur demander une participation MLPE.
Pour plus de détails, cliquez sur MLPE information.
Serveur de routes MLPE Communautés BGP
Tous les serveurs de routage MLPE (échange d'appairage multi-latéral) Equinix permettent aux participants d'avoir plus de contrôle sur les annonces sortantes de leurs routes à l'aide des communautés BGP (protocole de passerelle frontière). Vous pouvez autoriser ou refuser toutes les routes, avec des exceptions pour les deux, et vous pouvez autoriser la mise en attente de votre ASN jusqu'à 3 fois.
Conseil : L’utilisation des communautés BGP avec le service MLPE n’est pas obligatoire. Cependant, il est généralement utilisé par les grands pairs pour éviter de prendre le trafic d'autres grands pairs sur MLPE.
Les sections suivantes contiennent des informations communautaires et des exemples de configuration Cisco.
Communautés informationnelles et opérationnelles de pairs (envoyées par le serveur de route MLPE à un pair)
| Communauté | Description | Remarques |
|---|---|---|
| 24115:65012 | RPKI valide | |
| 24115:65023 | RPKI inconnu | |
| 65535:65281 | Pas d'exportation | RFC1997 |
| 65535:65282 | Pas de publicité | RFC1997 |
| 24115:1000:1 | RPKI valide | |
| 24115:1000:2 | RPKI inconnu | |
| 24115:1000:3 | RPKI non vérifié | |
| 24115:1001:1 | IRRDB valide | Le préfixe existe dans l'IRRDB (ASN ou AS-SET) |
| 24115:1001:2 | IRRDB Non vérifié | Liste des préfixes statiques |
| 24115 :1002 :RSN | Traceur de serveur d'itinéraires | Marqueur du serveur d'itinéraires |
| 24115 :1003 :MS | Temps d'aller-retour entre pairs | Millisecondes |
| 24115 :1004 :ASN | ASN de l'homologue entrant |
Communautés opérationnelles (reçues par le serveur de route du MLPE de la part du participant)
| Communauté | Description | Remarques |
|---|---|---|
| 24115:65281-65283 | Pas d'exportation | RFC1997 |
| 65535:65281-65283 | Pas d'exportation | RFC1997 |
| 24115:24115 | Politique d'ouverture par défaut | Annoncer à tous les pairs |
| 0:24115 | Politique de fermeture par défaut | N'annoncez pas à vos pairs |
| 24115 :24115 0 :ASN | Ouvert par défaut sauf pour l'ASN | Annoncer à tous les pairs sauf ASN |
| 0 :24115 24115 :ASN | Politique de fermeture par défaut, sauf pour l'ASN | Ne pas annoncer à d'autres pairs que l'ASN |
| 65535:0 | Arrêt progressif | RFC8326 |
| 65535:666 | Préfixe RTBH | RFC7999 |
| 65501:24115 | Prédire 24115 1x au préfixe | Prédire AS24115 à Path |
| 65501 :ASN | Ajouter 1x au numéro ASN du voisin | Prédépendre l'AS de l'homologue du chemin |
| 65502 :ASN | Prédépendre 2x de l'ASN voisin | Prédépendre l'AS de l'homologue du chemin |
| 65503 :ASN | Prédépendre 3x de l'ASN voisin | Prédépendre l'AS de l'homologue du chemin |
| 65001:40 | Préférence locale 40 | |
| 65001:50 | Préférence locale 50 | |
| 65001:140 | Préférence locale 140 | |
| 65001:150 | Préférence locale 150 | |
| RT:0:ASN | Ouvrir par défaut sauf pour l'ASN | Annoncer à tous les pairs sauf ASN |
| RT :24115 :Asn | Autoriser l'exportation vers l'ASN | Annoncer uniquement à l'ASN |
| RT :65501 :Asn | Prédépendre l'ASN pair 1x de l'ASN voisin | |
| RT:65502:ASN | Prédépendre l'ASN du pair 2x de l'ASN du voisin | |
| RT :65503 :Asn | Prédépendre l'ASN du pair 3x de l'ASN du voisin | |
| 24115:1:24115 | Politique d'ouverture par défaut | Annoncer à tous les pairs |
| 24115:0:24115 | Politique de fermeture par défaut | N'annoncez pas à vos pairs |
| 24115 :0 :ASN | Pas d'exportation vers l'ASN | Ne pas faire de publicité au voisin ASN |
| 24115 :1 :ASN | Autoriser l'exportation vers l'ASN | Annonce au voisin ASN |
| 24115 :2 :MS | Pas d'exportation vers les voisins au-dessus de l'EM | Incrément de 5ms de 5ms à 200ms |
| 24115 :101 :ASN | Ajouter 1x au numéro ASN du voisin | Prédépendre l'AS de l'homologue du chemin |
| 24115 :102 :ASN | Prédépendre 2x de l'ASN voisin | Prédépendre l'AS de l'homologue du chemin |
| 24115 :103 :ASN | Prédépendre 3x de l'ASN voisin | Prédépendre l'AS de l'homologue du chemin |
| 24115 :111 :MS | Prédire 1x pour la latence au-dessus de MS | Incrément de 5ms de 5ms à 200ms |
| 24115 :112 :MS | Préparez 2x pour la latence au-dessus de MS | Incrément de 5ms de 5ms à 200ms |
| 24115 :113 :MS | Préparez 3x pour la latence au-dessus de MS | Incrément de 5ms de 5ms à 200ms |
Communautés d'information filtrées (ne s'affichent que dans le Looking Glass du portail IX)
| Communauté | Description | Remarques |
|---|---|---|
| 24115:1101:1 | Longueur du préfixe trop longue | Longueur maximale IPv4 : 24, IPv6 : 64 |
| 24115:1101:2 | Longueur du préfixe trop courte | Longueur minimale IPv4 : 24, IPv6 : 64 (RTBH uniquement) |
| 24115:1101:3 | Préfixe Bogon | Les bogues IPv4 et IPv6 de Cymru |
| 24115:1101:4 | Bogon ASN in Path | Bogon ASN in Path |
| 24115:1101:5 | AS Path trop long | IPv4 : 24, IPv6 : 64 |
| 24115:1101:6 | AS Path trop court | IPv4 : 0, IPv6 : 0 |
| 24115:1101:7 | Premier ASN invalide | Le premier AS du chemin n'est pas l'AS homologue |
| 24115:1101:8 | Adresse de saut suivant invalide | L'adresse du prochain saut n'est pas l'adresse du pair |
| 24115:1101:9 | Préfixe IRRDB non trouvé | Le préfixe n'a pas été trouvé dans l'ASN ou l'AS-SET de l'homologue. |
| 24115:1101:13 | RPKI non valide | ROA, AS d'origine et/ou longueur de préfixe non valides |
| 24115:1101:20 | Boucle AS | Boucle AS dans le chemin |
| 24115:1102:1 | Publicité Déclin des pairs Préfixe | La politique de publicité par les pairs ne s'applique pas aux destinataires. |
Exemples de configurations utilisant les communautés BGP
Ouvert par défaut, sauf avec AS10, AS20 et AS30
router bgp 40
neighbor 202.79.197.126 remote-as 24115
neighbor 202.79.197.126 route-map eqixsg-in in
neighbor 202.79.197.126 route-map eqixsg-out out

# set default-open community on outbound and
# set communities to restrict annoucnements from AS10, 20 and 30.
route-map eqixsg-out permit 10
set community 24115:24115 0:10 0:20 0:30

# reject routes received from AS 10, 20 and 30
route-map eqixsg-in deny 10
match as-path 10
ip as-path access-list 10 permit ^10_
ip as-path access-list 10 permit ^20_
ip as-path access-list 10 permit ^30_
Fermé par défaut, sauf AS10, AS20 et AS100030
router bgp 40
neighbor 202.79.197.126 remote-as 24115
neighbor 202.79.197.126 route-map eqixsg-in in
neighbor 202.79.197.126 route-map eqixsg-out out

# set default-closed community on outbound and
# set communities on announcements to AS10, AS20, and AS100030
route-map eqixsg-out permit 10
set community 0:24115 24115:10 24115:20 24115:30
set extcommunity rt 0:100030

# accept routes from AS10, AS20, and AS100030
route-map eqixsg-in permit 10
match as-path 10

ip as-path access-list 10 permit ^10_
ip as-path access-list 10 permit ^20_
ip as-path access-list 10 permit ^100030_
Routes locales vers tous, internationales vers/depuis AS10 et AS100020 uniquement
router bgp 40
neighbor 202.79.197.126 remote-as 24115
neighbor 202.79.197.126 route-map eqixsg-in in
neighbor 202.79.197.126 route-map eqixsg-out out

# announce local routes with default open community
route-map eqixsg-out permit 10
match community 40:4000 # local routes
set community 24115:24115

# announce international routes with default closed community
# and community to announce to AS10 and AS100020 only
route-map eqixsg-out permit 20
match community 40:5000 # international routes
set community 0:24115 24115:10
set extcommunity rt 24115:100020
Prédépendre AS40 1x à AS10, 2x à AS20, et 3x à AS100030
router bgp 40
neighbor 202.79.197.126 remote-as 24115
neighbor 202.79.197.126 route-map eqixsg-in in
neighbor 202.79.197.126 route-map eqixsg-out out
route-map eqixsg-out permit 10
set community 65501:10 65502:20
set extcommunity rt 65503:100030
Trou noir déclenché à distance
# signals to MLPE route-servers to set next-hop as Black Hole host for configured network/host
router bgp 40
network 1.1.1.1 mask 255.255.255.255
neighbor 202.79.197.126 remote-as 24115
neighbor 202.79.197.126 route-map RM-RTBH-OUT out
neighbor 202.79.197.126 send-community

route-map RM-RTBH-OUT permit 10
match ip address prefix-list PL-RTBH-OUT
set community 65535:666

ip prefix-list PL-RTBH-OUT seq 10 permit 1.1.1.1/32
ip route 1.1.1.1 255.255.255.255 Null0