Fournisseurs de l'OIDC
Lorsque vous créez un fournisseur OIDC, vous spécifiez les ressources qu'Equinix utilise pour établir des relations de confiance avec votre fournisseur.
Un fournisseur OIDC se compose de :
-
Nom - Un nom convivial pour le fournisseur.
-
Emplacement de l'émetteur - URL de l'emplacement de l'émetteur de l'OIDC. Cette URL est utilisée pour obtenir la configuration du fournisseur OpenID, qui inclut l'URL du JWKS où ses clés publiques peuvent être obtenues.
-
Préfixe IDP - utilisé pour créer un identifiant IDP unique pour le fournisseur OIDC. Le préfixe IDP ne peut pas être identique à tout enregistrement de fournisseur OIDC existant, suspendu ou non suspendu pour ce projet.
-
Trusted Client IDS : spécifiez les clients OAuth 2,0 qui sont en mesure d'échanger des jetons d'identité contre des jetons d'accès Equinix API. Lors de l'échange de jetons , la valeur de la revendication d'audience (
aud) dans un jeton d'ID OIDC est comparée à la liste des IDS clients approuvés . -
Demande d'appartenance à un groupe - (facultatif) nom de la demande dans les jetons d'identification fournis par cet émetteur OIDC contenant les adhésions à un groupe d'un principal, à des fins d'autorisation. La valeur de la revendication d'appartenance à un groupe dans un jeton d'identification doit être un tableau de chaînes, où chaque chaîne est un identifiant unique et non réattribuable pour un groupe. Lorsque cette propriété n'est pas définie, aucune réclamation de ce fournisseur n'est traitée comme une réclamation d'appartenance à un groupe.
Créer un fournisseur OIDC
Utilisez le Portail client ou Equinix API pour créer un fournisseur OIDC dans Equinix. Vous devez être administrateur d'entreprise.
- Portal
- API
-
Connectez-vous au Portail client --> gestion des identités et des accès .
-
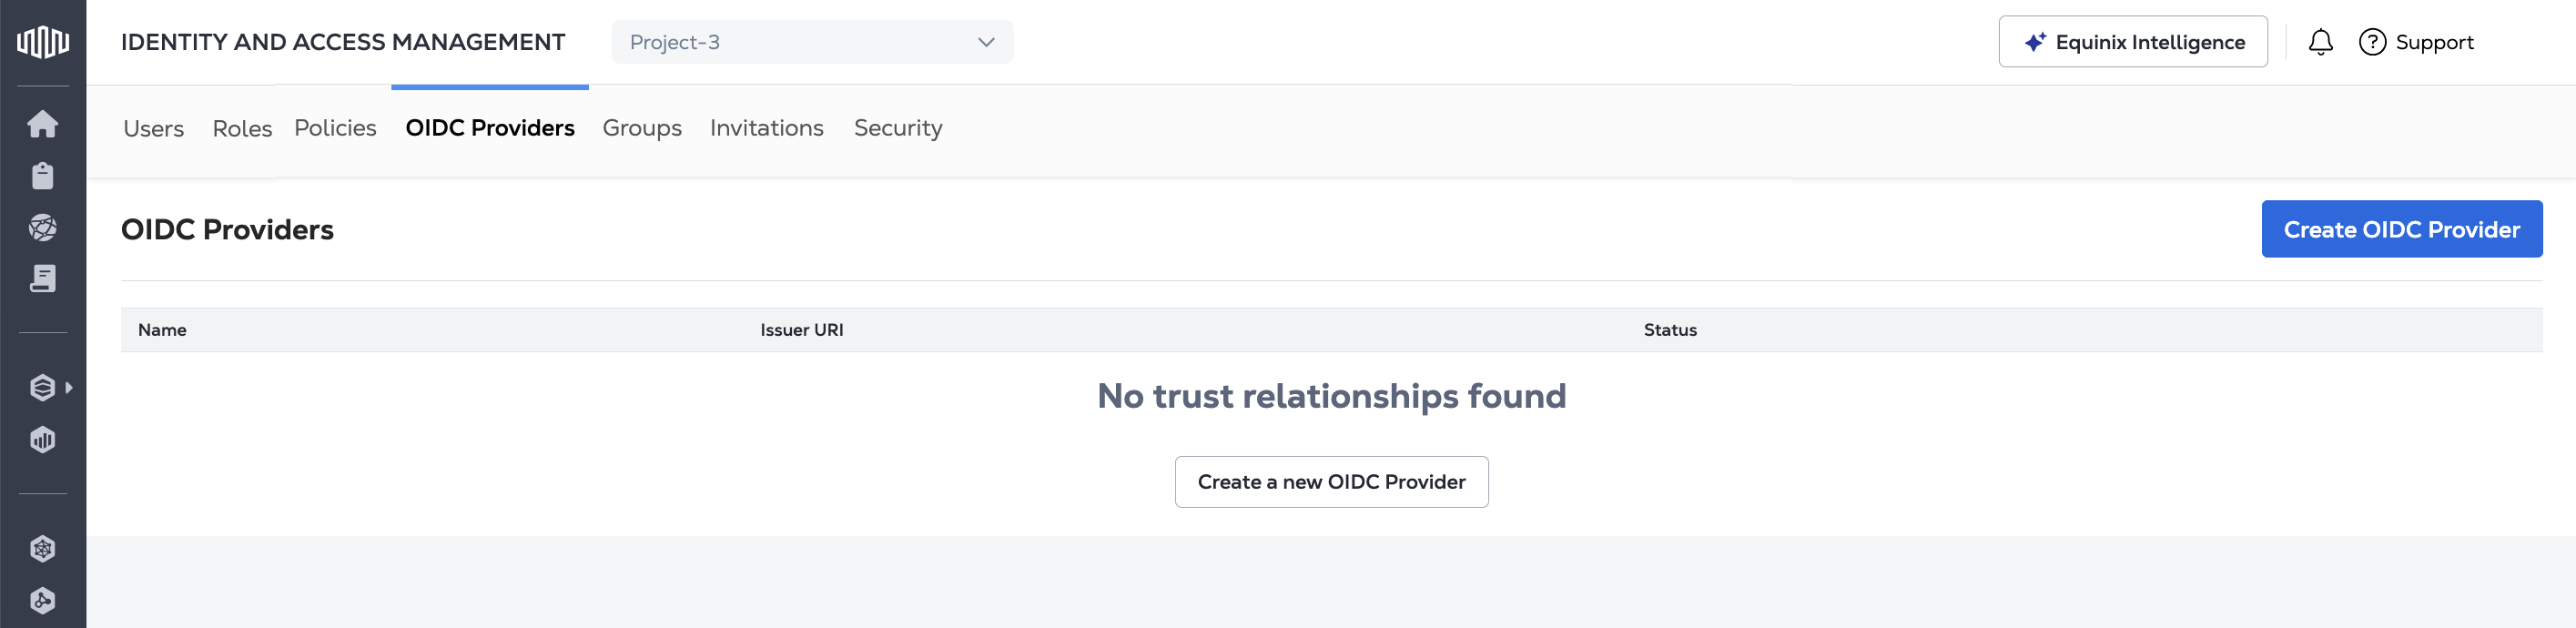
Ouvrez l'onglet OIDC Providers.
-
Cliquez sur créer un fournisseur OIDC .
-
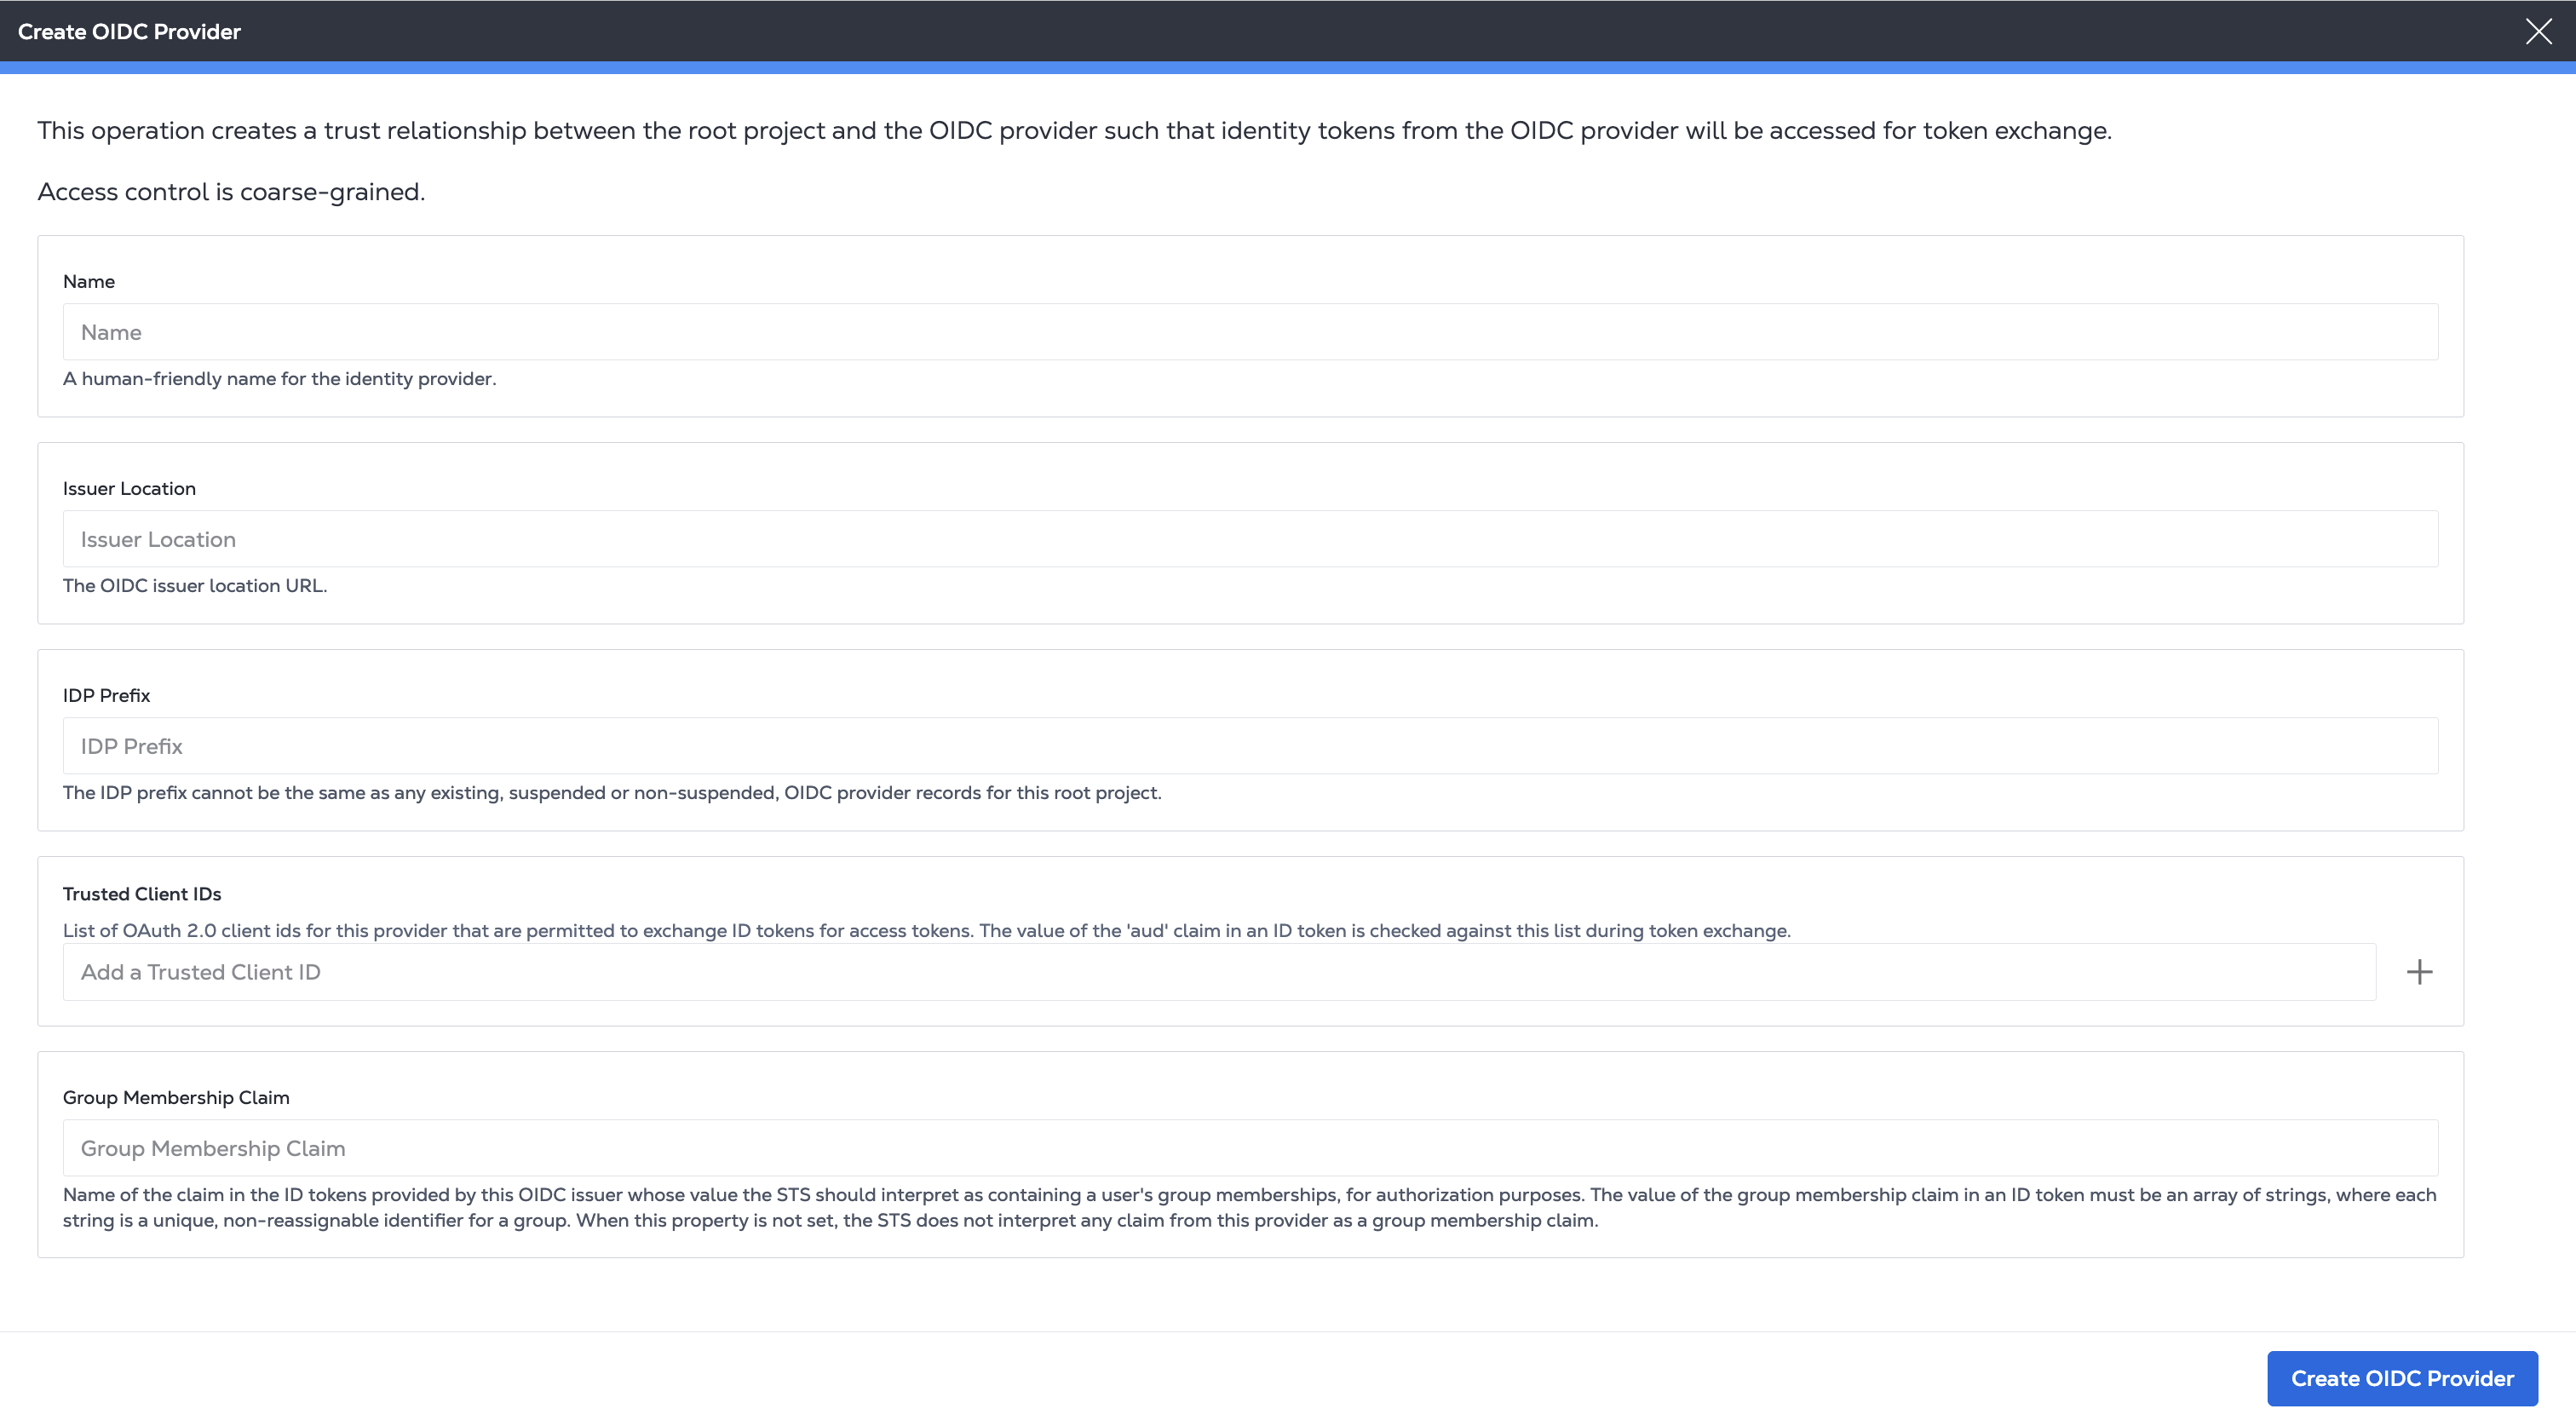
Sur la page créer un fournisseur OIDC, indiquez :
- un nom pour le fournisseur
- votre URL de localisation de l'émetteur OIDC
- IDP Préfixe permettant de créer un identifiant unique pour le fournisseur d'identité.
- IDS client de confiance autorisés à échanger des jetons d'identité. Saisissez un identifiant dans le champ et cliquez sur +.
- a Group Membership Claim (optionnel).
-
Cliquez sur créer un fournisseur OIDC .
Pour enregistrer un fournisseur OIDC, envoyez POSTune demande au /v1/projects/{projectId}/oidcProviders
terminal. Spécifiez le projet dans le chemin de la demande.
Dans le corps de la demandeissuerLocation, spécifiez un nom convivial et lisible par l'utilisateur, ainsi que les détails d'authentification pour , idpPrefix, , , trustedClientIdset facultatif.groupMembershipClaim
Exemple de requête cURL :
curl -X POST 'https://sts.eqix.equinix.com/v1/projects/{projectId}/oidcProviders' \
-H 'content-type: application/json' \
-H 'authorization: Bearer <token>' \
-d '{
    "name": "<string>",
    "trustedClientIds": [
        "<string>"
    ],
    "groupMembershipClaim": "<string>",
    "issuerLocation": "<oidc_url>",
    "idpPrefix": "<string>"
}'
Utiliser votre fournisseur OIDC
Une fois que vous avez enregistré un fournisseur OIDC, accordez et gérez l'accès à votre infrastructure Equinix à l'aide de politiques d'accès ou de rôles.
Ensuite, utilisez le /v1/token point de terminaison pour demander des jetons porteurs à utiliser lors de l'appel du Equinix API. Pour plus d'informations, consultez authentification API OIDC .