Dépannage du SSO fédéré
Erreur 'Payload Too Large' lors de l'accès au portail client
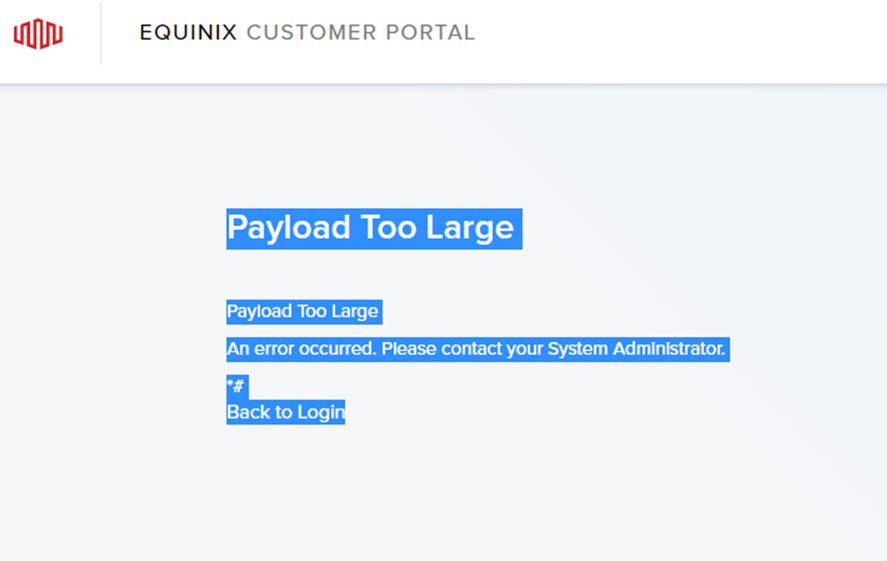
Cette erreur se produit généralement si vous envoyez la réponse SAML au portail par POST, au lieu d'utiliser une requête GET.
Il y a deux paramètres principaux à vérifier :
- Assurez-vous que le point de terminaison de l'URL ACS est correct.
- Assurez-vous que la réponse SAML que vous envoyez est une requête GET (et non POST ou toute autre requête).
Confirmez également les éléments suivants dans votre IdP :
- Nom ID Format - Non spécifié
- Nom d'utilisateur de l'application - Email
- L'adresse électronique du nom d'utilisateur doit correspondre à l'adresse électronique principale de votre profil d'utilisateur du portail client.
« Erreur de signature » après la connexion
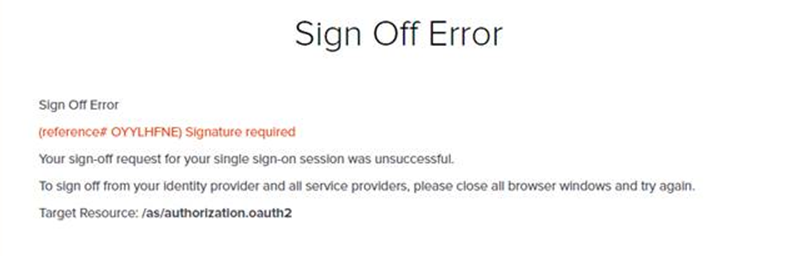
L'erreur de déconnexion peut être corrigée de deux manières :
- Dans votre IdP, assurez-vous que l'URL de l'ACS (Assertion Consumer Service) est correcte ou vide.
- Assurez-vous que la réponse SAML est correctement signée du côté de l'IdP.
erreur « 502 » après la connexion
Assurez-vous que la valeur de l'URI de l'audience est correcte. Ajoutez un commentaire à votre demande d’authentification unique fédérée pour communiquer avec l’administrateur Equinix et demander la valeur correcte. Si vous ne parvenez pas à accéder à vos paramètres SSO fédérés, contactez votre représentant Equinix et votre demande sera transmise à l'administrateur Equinix.
Erreur « nom d'utilisateur introuvable » après la connexion
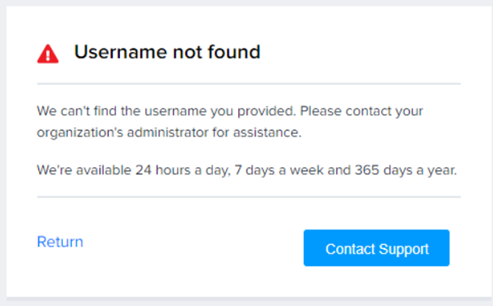
Assurez-vous que le compte de l'utilisateur existe dans le portail client :
- Si le compte n'existe pas, vous pouvez le créer.
- Si le compte existe, contactez le Global Service Desk (GSD) pour un dépannage supplémentaire.
Nous ne prenons pas en charge le provisionnement juste à temps et ne créons donc pas de comptes Equinix à la volée.
« Erreur de connexion » lors de la connexion via votre fournisseur d’identité
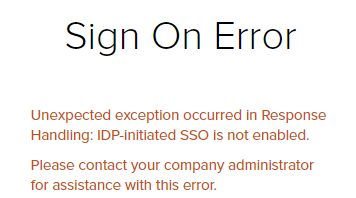
Par défaut, l’authentification unique initiée par l’IdP est désactivée. Si vous souhaitez autoriser l’authentification unique initiée par un fournisseur d’identité pour votre entreprise, ajoutez un commentaire à votre demande d’authentification unique fédérée.
Comme solution temporaire, vous pouvez créer manuellement un signet pour une URL initiée par le SP dans votre IdP (par exemple : https://portal.equinix.com/).